Back

Cybersecurity

Latest — Sep 8, 2026
Cybersecurity-Checkliste für kleine Unternehmen 2026

Der Aufbau eines ernsthaften Sicherheitsprogramms erfordert einen systematischen Ansatz: mit den Grundlagen beginnen, Kontrollen in der richtigen Reihenfolge aufbauen und kontinuierlich verbessern. Budgetgröße und Mitarbeiterzahl sind weniger wichtig als die richtige Reihenfolge. Genau das bietet diese Cybersicherheits-Checkliste für kleine Unternehmen.

Diese Checkliste folgt dem National Institute of Standards and Technology (NIST) Cybersecurity Framework, derselben Struktur, die von Behörden und großen Unternehmen verwendet wird. Sie führt durch jede Phase — vom Erstellen einer Sicherheitsrichtlinie bis zum Testen Ihres Incident-Response-Plans — mit konkreten Schritten, die Sie diese Woche umsetzen können.

Wichtige Erkenntnisse

    Die 7 wichtigsten Maßnahmen zum Schutz Ihres Unternehmens:
  • Setzen Sie einen Passwort-Manager ein und erzwingen Sie MFA überall, beginnend mit E-Mail- und Finanzkonten.
  • Inventarisieren Sie Ihre Assets und klassifizieren Sie Ihre Daten, bevor Sie Sicherheitstools auswählen.
  • Schulen Sie Mitarbeiter zu Phishing beim Onboarding und verstärken Sie dies mit jährlichen Auffrischungen und vierteljährlichen Simulationen.
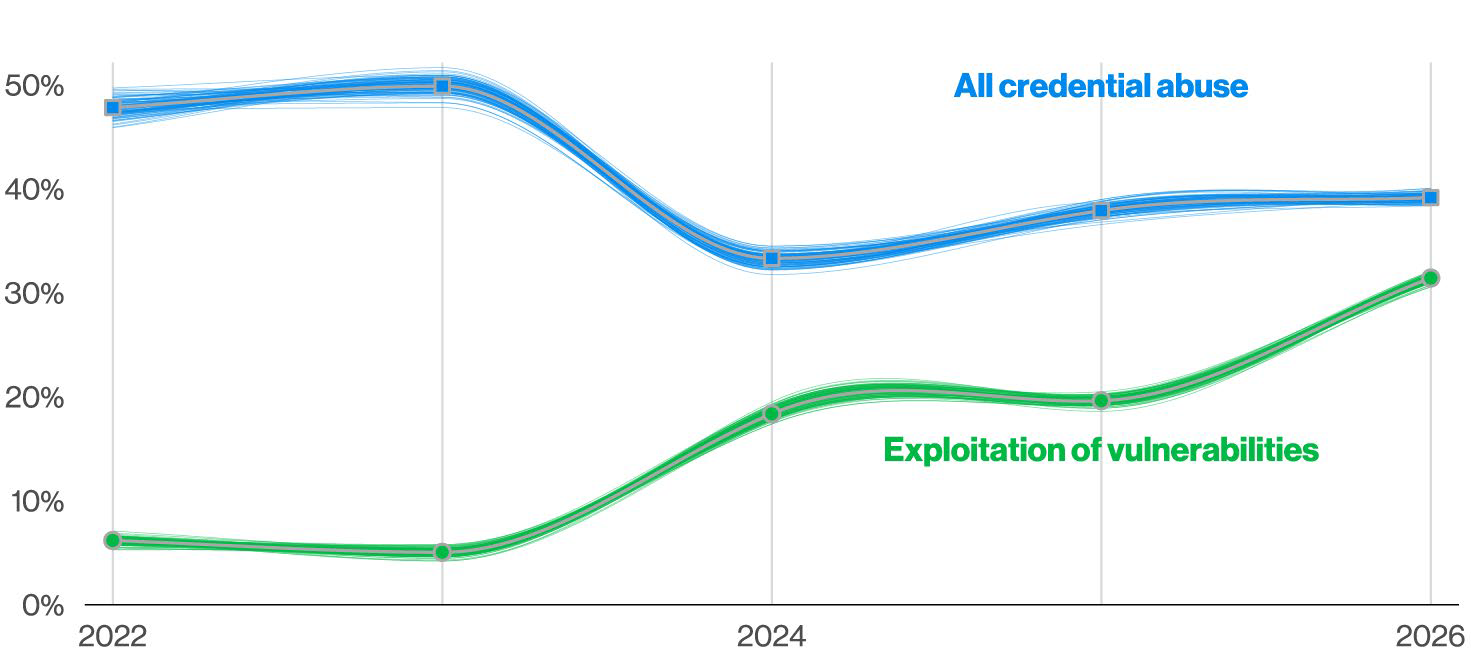
  • Aktivieren Sie automatische Updates und priorisieren Sie kritische Patches. Die Ausnutzung von Schwachstellen übertrifft inzwischen gestohlene Anmeldedaten als Ursache für Sicherheitsverletzungen.
  • Befolgen Sie die 3-2-1-Backup-Regel (3 Kopien / 2 Medien / 1 extern) und testen Sie die Wiederherstellung vierteljährlich.
  • Wenden Sie das Least-Privilege-Prinzip an und entziehen Sie den Zugriff am Tag des Ausscheidens einer Person.
  • Erstellen und testen Sie einen Incident-Response-Plan, bevor Sie ihn brauchen.

NIST Cybersecurity Framework

Das NIST Cybersecurity Framework organisiert Sicherheitsarbeit in sechs Kernfunktionen: Govern, Identify, Protect, Detect, Respond und Recover. Es bietet kleinen Unternehmen ohne Sicherheitsabteilung eine bewährte, herstellerunabhängige Struktur zur Organisation ihrer Sicherheitsarbeit.

Jede Funktion beantwortet eine andere Frage:

  • GOVERN — Wer ist für Sicherheitsentscheidungen verantwortlich, und was sind die Regeln?
  • IDENTIFY — Welche Assets und Risiken haben wir tatsächlich?
  • PROTECT — Welche Schutzmaßnahmen verhindern einen Vorfall?
  • DETECT — Wie bemerken wir, dass etwas schiefgelaufen ist?
  • RESPOND — Was tun wir, sobald wir es wissen?
  • RECOVER — Wie kehren wir zum Normalbetrieb zurück?

Die folgende Checkliste folgt dieser Reihenfolge. Achtzehn Schritte, zugeordnet zu sechs Funktionen:

NIST-Funktion Schritt Maßnahme
Govern 1 Cybersicherheitsrichtlinie erstellen
Govern 2 Risikobewertung durchführen
Govern 3 Compliance-Anforderungen erfüllen
Govern 4 Cyberversicherung in Betracht ziehen
Identify 5 Hardware und Software inventarisieren
Identify 6 Daten klassifizieren
Protect 7 Passwörter absichern
Protect 8 Multi-Faktor-Authentifizierung erzwingen
Protect 9 Mitarbeiter schulen
Protect 10 Netzwerk absichern
Protect 11 Endgeräte schützen
Protect 12 Daten sichern
Protect 13 Datenzugriff kontrollieren
Detect 14 Systeme überwachen
Detect 15 Intrusion Detection implementieren
Respond 16 Incident-Response-Plan erstellen
Recover 17 Business-Continuity-Plan entwickeln
Recover 18 Wiederherstellungsverfahren testen

GOVERN: Das Fundament Ihrer Cybersicherheit legen

Bei Govern überspringen die meisten kleinen Unternehmen direkt zum Kauf von Tools. Das ist ein Fehler. Ohne eine Richtlinie, eine Risikobewertung und klare Verantwortlichkeiten für Sicherheitsentscheidungen fehlt allen anderen Kontrollen die Richtung und Rechenschaftspflicht.

Schritt 1. Cybersicherheitsrichtlinie erstellen

Eine Cybersicherheitsrichtlinie ist das Regelwerk Ihrer Organisation. Sie definiert akzeptables Verhalten und informiert jeden Mitarbeiter über die Erwartungen.

Decken Sie mindestens vier Bereiche ab:

  • Akzeptable Nutzung: Was Mitarbeiter mit Unternehmensgeräten, Netzwerken und Daten tun dürfen und was nicht, einschließlich privater Nutzung von Geräten und genehmigter Software.
  • Passwortrichtlinie: Einzigartige Passwörter pro Konto, keine gemeinsam genutzten Anmeldedaten, Speicherung nur in einem genehmigten Passwort-Manager.
  • Datenhandhabung: Wie Unternehmens- und Kundendaten klassifiziert, gespeichert, geteilt und entsorgt werden.
  • Vorfallmeldung: Wen man kontaktiert und welche Informationen man bereitstellt, wenn etwas verdächtig erscheint.

Eine prägnante Richtlinie von drei bis fünf Seiten, die Mitarbeiter tatsächlich lesen, ist besser als ein fünfzigseitiges Dokument, das ungelesen in einem gemeinsamen Laufwerk liegt.

Schritt 2. Risikobewertung durchführen

Eine Risikobewertung identifiziert Ihre wertvollsten Assets und Ihre größten Schwachstellen, damit Sie wissen, wo Sie das begrenzte Sicherheitsbudget zuerst einsetzen sollten.

Stellen Sie vier Fragen:

  • Welche Daten würden den größten Schaden verursachen, wenn sie gestohlen oder zerstört würden?
  • Welche Systeme sind für den täglichen Betrieb kritisch?
  • Was sind unsere größten Lücken? (Kein MFA, veraltete Software, ungeschulte Mitarbeiter, schwache Backups)
  • Was sind die geschäftlichen Auswirkungen von Ransomware, einer Datenschutzverletzung oder längeren Ausfallzeiten?

Der Small Biz Cyber Planner der FCC bietet eine kostenlose, geführte Bewertung, die speziell für kleine Unternehmen entwickelt wurde. Die Durchführung dauert etwa 30 Minuten und erzeugt einen individuellen Aktionsplan.

Schritt 3. Compliance-Anforderungen erfüllen

Abhängig von Ihrer Branche und dem Standort Ihrer Kunden sind Sie möglicherweise bereits gesetzlich verpflichtet, die von Ihnen gespeicherten Daten zu schützen.

  • DSGVO Artikel 33 gibt EU-Unternehmen 72 Stunden Zeit, eine Datenschutzverletzung zu melden. EU-Unternehmen sollten auch die NIS2-Anforderungen für das Zugriffsmanagement prüfen, die spezifische Erwartungen an die Audit-Protokollierung hinzufügen.
  • HIPAAs Security Rule behandelt Gesundheitsdaten von Patienten.
  • PCI DSS regelt Karteninhaberdaten.
  • SOX erfordert Kontrollen über die Genauigkeit und Sicherheit von Finanzdaten und den Systemen, die diese verarbeiten.

Nichteinhaltung birgt echtes finanzielles Risiko. DSGVO-Bußgelder können bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes erreichen, je nachdem, welcher Betrag höher ist, gemäß Artikel 83.

Schritt 4. Cyberversicherung in Betracht ziehen

Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung zu decken: forensische Untersuchung, Anwaltskosten, Kundenbenachrichtigung, Kreditüberwachung und Verluste durch Betriebsunterbrechung.

Gute Sicherheitspraktiken bleiben die primäre Verteidigung. Die Versicherung deckt nur die finanziellen Folgen nach einem Vorfall ab. Versicherer verlangen zunehmend den Nachweis grundlegender Kontrollen wie MFA, Mitarbeiterschulungen und regelmäßige Backups, bevor sie eine Police ausstellen, und die Prämien sind in den letzten Jahren stark gestiegen.

Klären Sie vor dem Abschluss einer Police genau, was ausgeschlossen ist. Viele Policen begrenzen oder schließen Lösegeldzahlungen und Deckung bei Betriebsunterbrechung aus.

IDENTIFY: Wissen, was geschützt werden muss

Identify bildet die Grundlage für Inventarisierung und Klassifizierung, von der alle späteren Kontrollen abhängen. Sie müssen wissen, was Sie schützen, bevor Sie es schützen können.

Schritt 5. Hardware und Software inventarisieren

Führen Sie ein laufendes Inventar aller Geräte und Anwendungen, die mit Ihrem Netzwerk verbunden sind: Computer, Server, mobile Geräte, Router und IoT-Geräte auf der Hardware-Seite; Betriebssysteme, Geschäftsanwendungen, Cloud-Dienste und Browser-Erweiterungen auf der Software-Seite.

Erfassen Sie den Gerätebesitzer, die Betriebssystemversion, die Softwareversion und das Datum des letzten Updates. Dieses Inventar erfüllt drei Aufgaben gleichzeitig: Es kennzeichnet veraltete oder nicht unterstützte Systeme, verfolgt Geräte beim Ausscheiden von Mitarbeitern und bildet Ihre tatsächliche Angriffsfläche ab.

Endpoint-Management-Tools automatisieren dies für größere Geräteflotten; eine vierteljährlich aktualisierte Tabelle funktioniert für kleinere Teams.

Schritt 6. Daten klassifizieren

Nicht alle Daten verdienen dasselbe Schutzniveau. Die Sortierung in Stufen ermöglicht es, Sicherheitsausgaben dort zu konzentrieren, wo es wichtig ist.

  • Öffentlich: Marketingmaterialien, veröffentlichte Inhalte.
  • Intern: Allgemeine Geschäftsdokumente, die bei Offenlegung keinen ernsthaften Schaden verursachen würden.
  • Vertraulich: Kundendaten, Finanzunterlagen, Mitarbeiterinformationen, Geschäftsgeheimnisse.
  • Eingeschränkt: Zahlungskartendaten, Gesundheitsdaten und andere Daten, die regulatorischen Anforderungen unterliegen.

Vertrauliche und eingeschränkte Daten sollten verschlüsselt sein, der Zugriff auf Personen mit dokumentiertem geschäftlichen Bedarf beschränkt und unter schriftlichen Verfahren behandelt werden.

PROTECT: Kernmaßnahmen implementieren

Protect ist die größte Funktion in dieser Checkliste, und das aus gutem Grund: Hier befinden sich die meisten täglichen Sicherheitskontrollen, von der Passworthygiene bis zu Backups.

Schritt 7. Passwörter absichern

Schwache und wiederverwendete Anmeldedaten gehören zu den am einfachsten zu behebenden Problemen — und zu den am häufigsten ausgenutzten. Der DBIR 2026 von Verizon ergab, dass der Missbrauch von Anmeldedaten jetzt 13 % der Sicherheitsverletzungen ausmacht, gegenüber 20 %, da die Ausnutzung von Schwachstellen mit 31 % überholt hat.

Die Lösung: Ein Passwort-Manager. Tools wie Passwork generieren einzigartige Passwörter mit mehr als 15 Zeichen, speichern sie in einem verschlüsselten Tresor, teilen Anmeldedaten ohne sie preiszugeben, kennzeichnen schwache oder wiederverwendete über ein Sicherheits-Dashboard und protokollieren, wer auf was zugegriffen hat.

Auch mit einem Manager sollten Sie an den Grundlagen festhalten: Länge vor Komplexität, ein Passwort pro Konto, nichts von Hand eintippen. Siehe unseren Leitfaden zur Passworthygiene und warum Komplexitätsregeln nicht mehr funktionieren.

Erfahren Sie, wie die Passwortverwaltungsfunktionen von Passwork Anmeldedaten für Ihr gesamtes Team generieren, speichern und überprüfen.

Schritt 8. Multi-Faktor-Authentifizierung (MFA) erzwingen

MFA erfordert zwei oder mehr Verifizierungsmethoden: etwas, das Sie wissen (ein Passwort), etwas, das Sie haben (ein Telefon oder Sicherheitsschlüssel), oder etwas, das Sie sind (ein Fingerabdruck oder Gesichtsscan).

Aktivieren Sie es sofort für:

  • E-Mail-Konten (Ihr Posteingang setzt jedes andere Passwort zurück)
  • Finanzsysteme
  • Cloud-Speicher
  • Administrative Konten
  • Jedes System, das sensible Daten enthält

Die Identitätssicherheitsforschung von Microsoft hat ergeben, dass MFA die überwiegende Mehrheit der Kontoübernahmeversuche blockiert. Selbst wenn ein Angreifer ein Passwort durch Phishing oder eine Datenschutzverletzung stiehlt, stoppt MFA ihn beim zweiten Faktor.

Schritt 9. Mitarbeiter schulen

Der DBIR 2026 von Verizon ergab, dass der menschliche Faktor bei 62 % der Sicherheitsverletzungen eine Rolle spielt: Phishing-Klicks, Social Engineering oder Fehlkonfigurationen. Mitarbeiter brauchen explizite Schulungen, um diese Bedrohungen zu erkennen und zu wissen, wie sie reagieren sollen, wenn sie in ihrem Posteingang auftauchen.

Strukturieren Sie Schulungen in drei Ebenen: Onboarding innerhalb der ersten Woche, eine jährliche Auffrischung zu neuen Bedrohungen und Richtlinienaktualisierungen sowie vierteljährliche Phishing-Simulationen. Wenn jemand bei einer Simulation durchfällt, reagieren Sie mit konstruktivem Coaching. Halten Sie die Sitzungen kurz (15-20 Minuten) und praxisnah mit realen Szenarien.

Wichtige Themen: Phishing-Erkennung, Social Engineering, Passworthygiene, physische Sicherheit und Vorfallmeldung. Unser Leitfaden zu Social Engineering vs. Phishing-Angriffen behandelt Überschneidungen und wie KI-gestützte Angriffe 2026 die Spielregeln verändert haben.

Schritt 10. Netzwerk absichern

Ihr Netzwerk ist das Fundament, auf dem alles andere läuft. Konfigurieren Sie Firewalls mit Least-Privilege-Regeln, verwenden Sie WPA3 für WLAN (WPA2, falls nicht verfügbar) und verlangen Sie ein VPN für jeden Fernzugriff auf sensible Daten. Remote-Arbeit verursacht die meisten Lücken. Unsere Analyse von 10 Sicherheitsfehlern bei Remote-Arbeit zeigt, was typischerweise schiefgeht — von Standard-Router-Passwörtern bis zu übersprungenen VPNs. Wenn Mitarbeiter private Geräte nutzen, finden Sie in unserem BYOD-Sicherheitsleitfaden Kontrollen auf Geräteebene.

Schritt 11. Endgeräte schützen

Endgeräte (Computer, Laptops, mobile Geräte) sind der Punkt, an dem Mitarbeiter mit Ihren Daten arbeiten — und wo Malware am häufigsten Fuß fasst.

Endpoint Detection and Response (EDR)-Tools sind zur Grundausstattung geworden: Sie erkennen verdächtiges Verhalten, isolieren Bedrohungen automatisch und liefern forensische Details, die einfache Antivirenprogramme nicht bieten. Mehrere Anbieter bieten inzwischen EDR zu Preisen für kleine Unternehmen an.

Mindestens muss jedes Gerät haben:

  • Echtzeit-Anti-Malware-Scanning
  • Automatische Updates
  • Geplante vollständige Scans

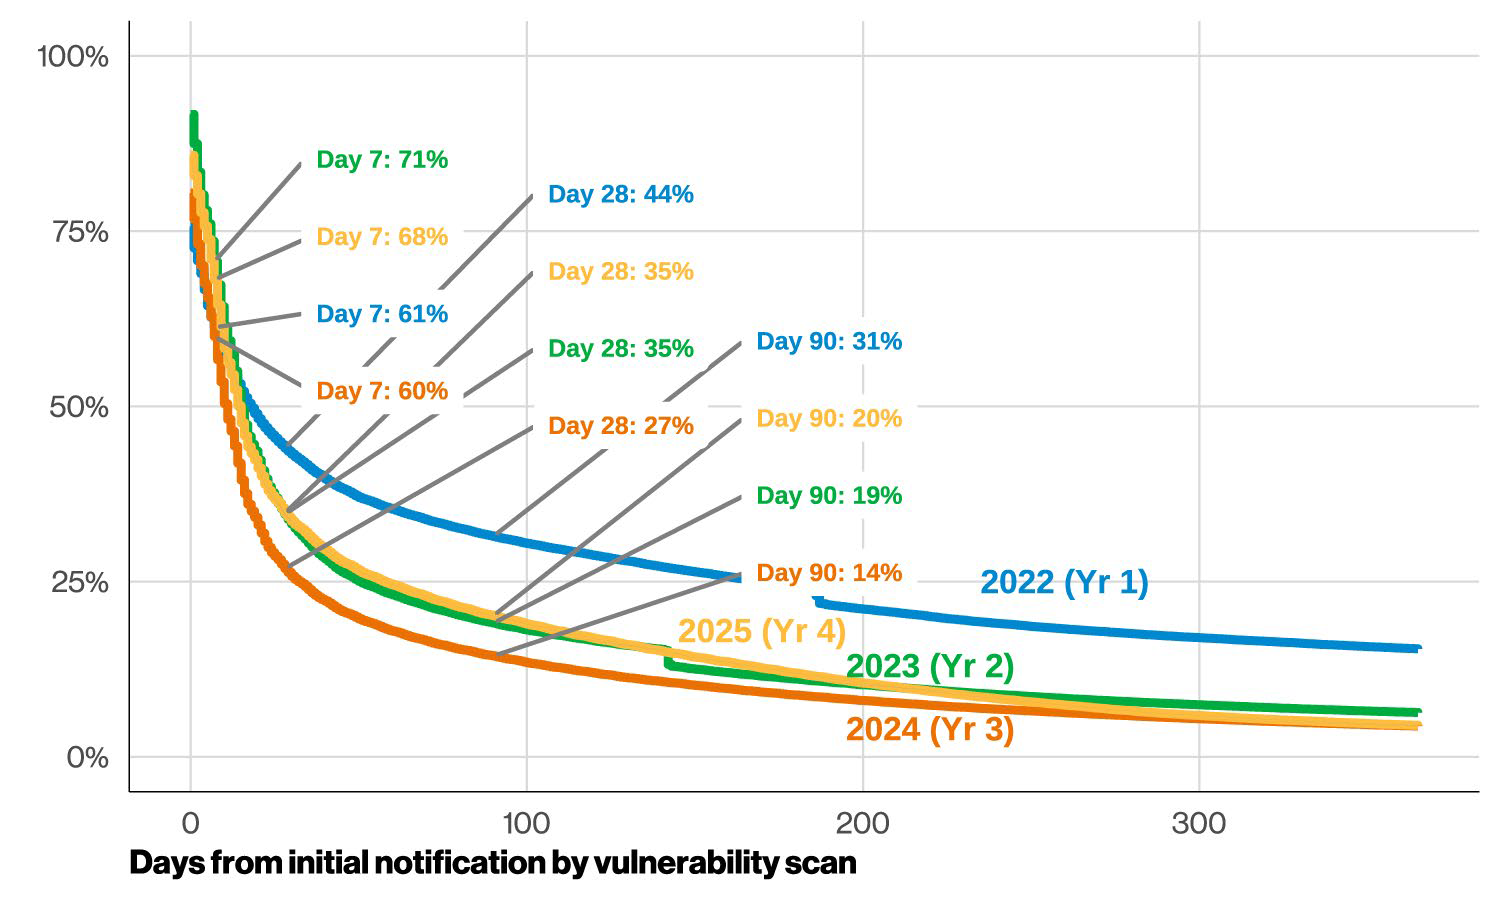
Patchen ist wichtiger, als die meisten KMU annehmen. Die Ausnutzung ungepatchter Schwachstellen ist laut dem oben zitierten DBIR 2026 jetzt die häufigste Methode, mit der Angreifer eindringen. Aktivieren Sie automatische Updates, wo immer Ihre Software es erlaubt, wenden Sie kritische Patches innerhalb von 48 Stunden nach Veröffentlichung an und führen Sie ein Inventar der Softwareversionen, damit Sie wissen, was noch exponiert ist.

Wenn Mitarbeiter mobile Geräte für die Arbeit nutzen, fügen Sie Mobile Device Management (MDM) hinzu, um Richtlinien durchzusetzen, Daten zu verschlüsseln und Fernlöschung zu ermöglichen.

Schritt 12. Daten sichern

Die 3-2-1-Regel: 3 Kopien Ihrer Daten, 2 Medientypen (z. B. lokale Festplatte und Cloud), 1 Kopie extern. Sichern Sie alle geschäftskritischen Daten — E-Mails, Finanzunterlagen und Systemkonfigurationen — täglich für kritische Systeme, wöchentlich für den Rest.

Bewahren Sie mehrere Versionen über mindestens 30 Tage auf; Ransomware bleibt oft inaktiv, bevor sie aktiviert wird, sodass Sie saubere Backups von vor der Infektion benötigen. Machen Sie Backups unveränderlich für einen festgelegten Zeitraum, damit Ransomware sie nicht zusammen mit den Produktionsdaten verschlüsseln kann.

Testen Sie die Wiederherstellung vierteljährlich: Bestätigen Sie, dass Backups vollständig sind, Daten innerhalb akzeptabler Zeitrahmen wiederhergestellt werden und die wiederhergestellten Daten nutzbar sind.

Schritt 13. Datenzugriff kontrollieren

Das Least-Privilege-Prinzip bedeutet, dass Benutzer nur den minimalen Zugriff erhalten, den ihre Tätigkeit erfordert.

Role-Based Access Control (RBAC) weist Berechtigungen Rollen zu. Wenn jemand die Position wechselt, tauschen Sie die Rollenzuweisung aus und die Berechtigungen werden automatisch aktualisiert. Ein Passwort-Manager wie Passwork bietet diese Kontrolle integriert: Sein rollenbasiertes System ermöglicht es Administratoren zu definieren, wer auf welche Anmeldedaten zugreifen kann, und Funktionstrennung auf Tresor-Ebene durchzusetzen.

Überprüfen Sie den Zugriff vierteljährlich: Entfernen Sie ausgeschiedene Mitarbeiter sofort, passen Sie geänderte Rollen an und widerrufen Sie alles Unnötige.

Privileged Account Management: Begrenzen Sie bei Admin-Konten deren Anzahl, halten Sie sie von Konten für den täglichen Gebrauch getrennt, verlangen Sie MFA, protokollieren Sie alle Aktivitäten und verwenden Sie nach Möglichkeit Just-in-Time-Zugriff.

Eliminieren Sie gemeinsam genutzte Konten. Wo eines unvermeidlich ist, kontrollieren Sie es über einen Passwort-Manager, der protokolliert, wer wann darauf zugegriffen hat.

Wenn jemand das Team verlässt, sollte das Entziehen des Zugriffs nicht bedeuten, ein Dutzend Passwörter manuell zu ändern. Unsere Offboarding-Checkliste behandelt den gesamten Widerrufsprozess, einschließlich SSO, API-Schlüssel und gemeinsam genutzter Anmeldedaten.

DETECT: Verdächtige Aktivitäten überwachen

Gehen Sie davon aus, dass ein entschlossener Angreifer irgendwann eindringt. Bei Detect geht es darum, dies zu bemerken, bevor echter Schaden entsteht.

Schritt 14. Systeme überwachen

Protokollieren und überwachen Sie auf:

  • Fehlgeschlagene Anmeldeversuche (möglicher Brute-Force-Angriff oder kompromittierte Anmeldedaten)
  • Ungewöhnliche Zugriffsmuster (Anmeldungen von unerwarteten Standorten oder zu ungewöhnlichen Zeiten)
  • Unerwartete Systemänderungen (neue Konten, Berechtigungsänderungen, neue Software)
  • Abnormaler Netzwerkverkehr (ungewöhnliche ausgehende Verbindungen oder große Übertragungen)

Für Unternehmen, die sich auf allgemeines IT-Personal statt auf ein dediziertes Sicherheitsteam verlassen, füllen zwei Optionen die Lücke:

  • Cloud-basierte Security Information and Event Management (SIEM)-Tools aggregieren Protokolle und kennzeichnen Anomalien, mit Preisstufen für KMU.
  • Managed Detection and Response (MDR) lagert die 24/7-Überwachung an einen Anbieter aus und bietet Unternehmensklasse-Erkennung, ohne ein internes Security Operations Center aufbauen zu müssen.

Schritt 15. Intrusion Detection implementieren (für fortgeschrittene KMU)

Mit wachsender Sicherheitsreife sollten Sie Intrusion Detection Systems (IDS) oder Intrusion Prevention Systems (IPS) in Betracht ziehen. IDS warnt Sie vor bösartigen Verkehrsmustern, IPS blockiert sie automatisch. Die meisten kleinen Unternehmen sollten dies als Investition der zweiten Phase betrachten — sobald Passwörter, MFA, Backups und Schulungen solide und überwacht sind.

RESPOND: Für einen Sicherheitsvorfall planen

Ein dokumentierter Plan, der vor einem Vorfall erstellt wird, verkürzt die Reaktionszeit und begrenzt den Schaden. Überspringen Sie diesen Schritt, und jede Entscheidung während eines echten Vorfalls wird unter Druck getroffen — meist schlecht.

Schritt 16. Incident-Response-Plan (IR-Plan) erstellen

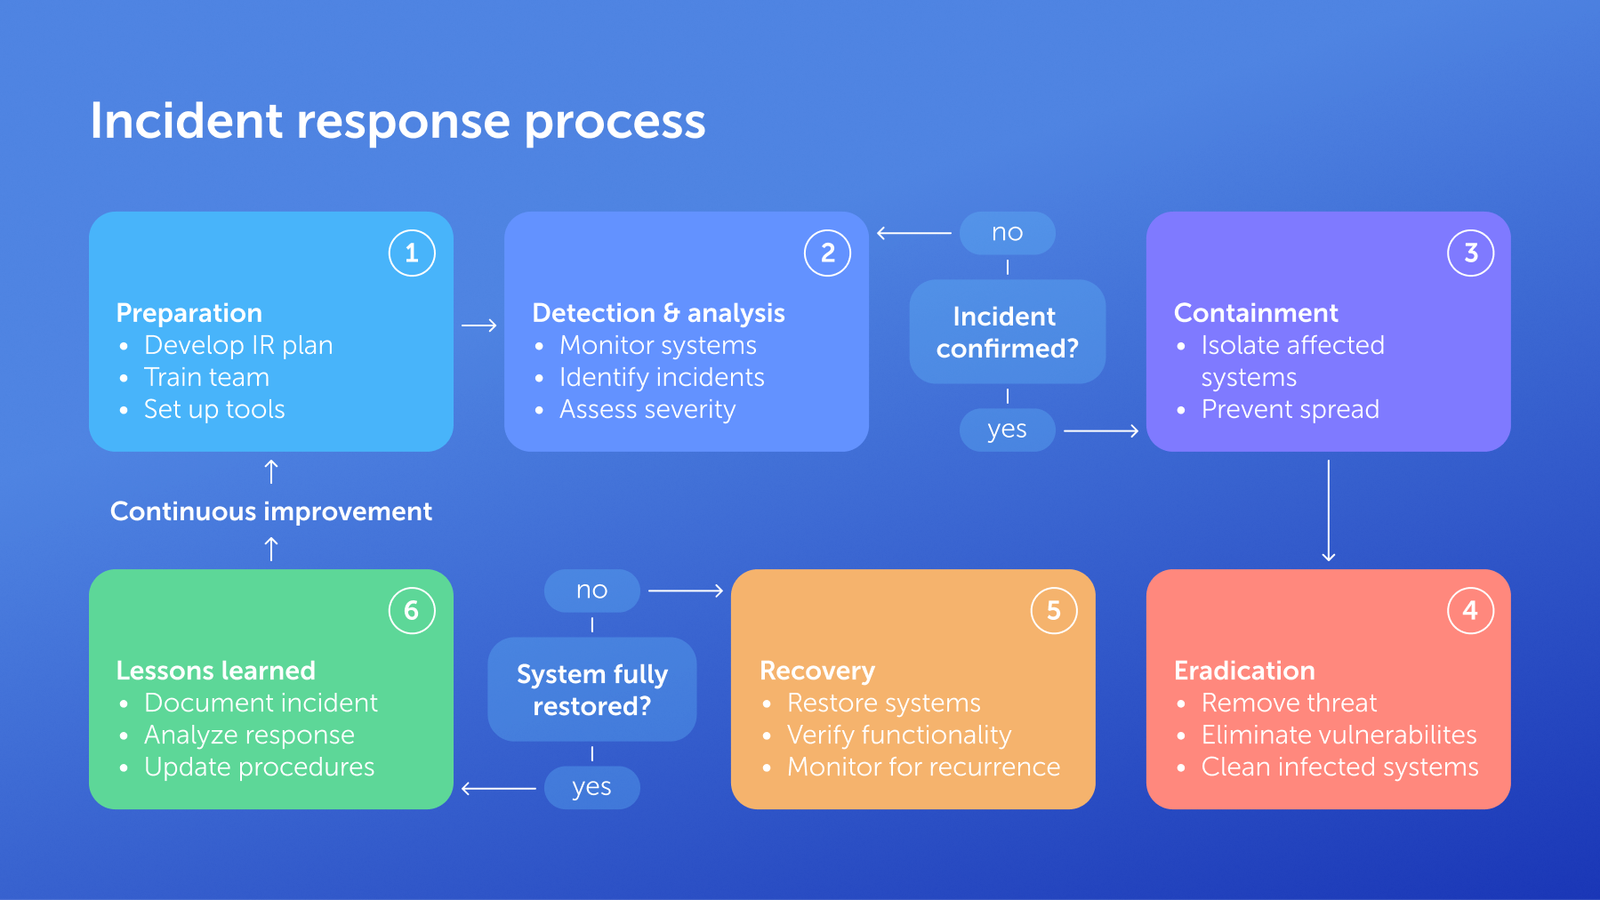
Ein Incident-Response-Plan definiert, wer was tut, damit niemand improvisiert, wenn es darauf ankommt. Der sechsstufige Lebenszyklus:

  • Vorbereitung: Plan dokumentieren, Rollen zuweisen, Tabletop-Übungen durchführen.
  • Erkennung und Analyse: Umfang und Schweregrad bestätigen.
  • Eindämmung: Systeme isolieren, kompromittierte Konten deaktivieren.
  • Beseitigung: Bedrohung entfernen, Ursache beheben.
  • Wiederherstellung: Aus sauberen Backups wiederherstellen, Systeme schrittweise wieder in Betrieb nehmen.
  • Lessons Learned: Innerhalb von zwei Wochen überprüfen, Plan aktualisieren.

Pflegen Sie Schweregrade, eine aktualisierte Kontaktliste (IT, Rechtsabteilung, Versicherer, Strafverfolgungsbehörden) und Kommunikationsverfahren für Kunden und Medien. Kennen Sie Ihre Fristen: Die DSGVO verlangt eine Benachrichtigung innerhalb von 72 Stunden (Artikel 33); viele US-amerikanische Landesgesetze erlauben 30-60 Tage.
RECOVER: Geschäftskontinuität sicherstellen

Ein Incident-Response-Plan bringt Ihre technische Umgebung wieder in Ordnung, ein Business-Continuity-Plan hält das Unternehmen am Laufen, während das geschieht.

Schritt 17. Business-Continuity-Plan (BCP) entwickeln

Ihr BCP sollte identifizieren, welche Geschäftsfunktionen essentiell sind und während eines Vorfalls weiterlaufen müssen, wie Kundenservice, Auftragsabwicklung oder Gehaltsabrechnung. Definieren Sie ein Recovery Time Objective (RTO) dafür, wie schnell jedes System wieder verfügbar sein muss, und ein Recovery Point Objective (RPO) dafür, wie viel Datenverlust akzeptabel ist — da diese Zahl Ihre Backup-Häufigkeit bestimmt. Der Leitfaden zur Notfallplanung von NIST bietet eine detaillierte Referenz für den Aufbau.

Dokumentieren Sie alternative Verfahren für die manuelle Durchführung kritischer Funktionen, wenn Primärsysteme ausgefallen sind, einen Kommunikationsplan für Mitarbeiter, Kunden und Lieferanten während eines längeren Ausfalls sowie einen Nachfolgeplan für Entscheidungen, wenn Schlüsselpersonen nicht verfügbar sind.

Schritt 18. Wiederherstellungsverfahren testen

  • Führen Sie mindestens jährlich Tabletop-Übungen durch: Versammeln Sie das Team, gehen Sie ein realistisches Szenario durch und finden Sie die Lücken in Ihrem Plan, bevor es ein echter Vorfall tut.
  • Führen Sie vierteljährlich technische Tests für kritische Systeme durch: Stellen Sie tatsächlich aus Backups wieder her, führen Sie Failover zu alternativen Systemen durch und bestätigen Sie, dass die Wiederherstellung wie dokumentiert funktioniert.
  • Reifere Organisationen führen zusätzlich regelmäßig Vollsimulationen durch — ressourcenintensiv, aber sie decken Probleme auf, die nichts anderes findet.

Dokumentieren Sie jedes Testergebnis und aktualisieren Sie Ihre Pläne basierend auf den Erkenntnissen.

Fazit

Eine Cybersicherheits-Checkliste für kleine Unternehmen zahlt sich aus, wenn sie in der richtigen Reihenfolge umgesetzt wird: zuerst Governance und Risikobewertung, dann Identifizierung, dann die Schutzkontrollen, die die meisten Vorfälle verhindern, bevor sie auftreten. Erkennung, Reaktion und Wiederherstellung schließen den Kreislauf für die Vorfälle, die dennoch durchkommen.

Beginnen Sie diese Woche mit den wirkungsvollsten und kostengünstigsten Maßnahmen: Setzen Sie einen Passwort-Manager ein, aktivieren Sie überall MFA und planen Sie Ihre erste Mitarbeiterschulung. Alles andere in dieser Checkliste baut auf diesem Fundament auf.

Entdecken Sie Passwork, um die Anmeldedaten Ihres Teams unter rollenbasierter Zugriffskontrolle mit vollständigem Audit-Trail zu verwalten.

Häufig gestellte Fragen

Wie viel sollte ein kleines Unternehmen für Cybersicherheit ausgeben?

Branchenrichtlinien empfehlen, 3-10 % des IT-Budgets für Cybersicherheit bereitzustellen, wobei der Anteil mit dem Risikoprofil skaliert werden sollte. Für ein Unternehmen mit einem jährlichen IT-Budget von 50.000 € bedeutet das etwa 1.500-5.000 € pro Jahr. Die Grundlagen — ein Passwort-Manager, MFA, Mitarbeiterschulungen und Backups — kosten für die meisten kleinen Unternehmen weniger und liefern den größten Teil der Risikoreduktion.

Was ist das NIST Cybersecurity Framework?

Das NIST Cybersecurity Framework ist ein freiwilliges Framework des National Institute of Standards and Technology, das Organisationen eine gemeinsame Struktur für das Management von Cybersicherheitsrisiken durch sechs Funktionen bietet: Govern, Identify, Protect, Detect, Respond und Recover. Es skaliert von kleinen Unternehmen bis zu Behörden, ohne bestimmte Produkte vorzuschreiben.

Brauche ich eine Cyberversicherung?

Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung auszugleichen, einschließlich forensischer Untersuchung, Anwaltskosten und Betriebsunterbrechung. Versicherer erwarten jedoch jetzt den Nachweis grundlegender Kontrollen wie MFA und regelmäßiger Backups, bevor sie eine Police ausstellen. Lesen Sie die Ausschlüsse sorgfältig. Viele Policen begrenzen oder schließen Lösegeldzahlungen vollständig aus.

Wie oft sollten wir Sicherheitsschulungen durchführen?

Führen Sie Onboarding-Schulungen innerhalb der ersten Woche eines Mitarbeiters durch, eine umfassende Auffrischung mindestens jährlich und Phishing-Simulationen vierteljährlich. Die Häufigkeit ist weniger wichtig als die Kontinuität. Eine einzelne jährliche Sitzung ohne Verstärkung verblasst schnell, während kurze, regelmäßige Impulse das Sicherheitsbewusstsein aktiv halten.

Was sollten wir tun, wenn wir von Ransomware betroffen sind?

Isolieren Sie betroffene Systeme sofort, um die Ausbreitung zu stoppen, aktivieren Sie Ihren Incident-Response-Plan und kontaktieren Sie die Strafverfolgungsbehörden sowie Ihren Cyberversicherer, bevor Sie eine Lösegeldzahlung in Betracht ziehen. Wenn möglich, umgeht die Wiederherstellung aus sauberen, getesteten Backups die Lösegeldfrage vollständig. Viele Versicherungspolicen schließen Lösegeldzahlungen aus oder begrenzen sie, wodurch getestete Backups Ihr zuverlässigster Wiederherstellungsweg sind.

Woher wissen wir, ob unsere aktuelle Sicherheit ausreichend ist?

Führen Sie die Risikobewertung aus Schritt 2 anhand dieser Checkliste durch: Wenn Ihnen MFA, ein Passwort-Manager, getestete Backups oder ein Incident-Response-Plan fehlen, haben Sie messbare Lücken zu schließen. Angemessenheit ist ein bewegliches Ziel: Sie erfordert vierteljährliche Zugriffsüberprüfungen und jährliche Neubewertung, wenn sich Ihr Unternehmen und die Bedrohungslandschaft ändern.
Was ist zentralisierte Passwortverwaltung für KMU im Jahr 2026?
Tabellenkalkulationen und Browser-Speicher sind keine Passwortverwaltung — sie sind nur Speicher ohne Audit-Trail oder Offboarding-Kontrolle. Dieser Artikel behandelt, was echte Zentralisierung erfordert: gemeinsam genutzte Tresore, RBAC, Audit-Logs, MFA und worauf Sie vor der Auswahl einer Plattform achten sollten.
Verizon DBIR 2026: 10 Statistiken, die Ihre Sicherheitsstrategie ändern sollten
Der DBIR 2026 von Verizon analysierte mehr als 22.000 Sicherheitsverletzungen in 145 Ländern. Die Ausnutzung von Schwachstellen überholte den Missbrauch von Anmeldedaten als wichtigsten Angriffsvektor, während Ransomware, Drittanbieterrisiken und KI-gestützte Angriffe stark zunahmen. Hier sind die 10 Zahlen, die zählen.
Passwortverwaltung für Teams: Die Lösung, die jedes KMU braucht
Das Speichern von Passwörtern in Slack und Browsern setzt Ihr Unternehmen Datenschutzverletzungen aus. Erfahren Sie, warum persönliche Tools für Teams versagen, wie Sie ausscheidende Mitarbeiter mit einem Klick sicher offboarden und warum die neuesten NIST-Richtlinien von erzwungener Passwortrotation abraten.

Cybersecurity-Checkliste für kleine Unternehmen 2026

Eine praxisnahe, NIST-konforme Sicherheitscheckliste für kleine Unternehmen: 18 Schritte zu Richtlinien, MFA, Passwortverwaltung, Netzwerksicherheit, Backups und Incident Response — nach Kosten und Wirkung bewertet.
Sep 8, 2026 — 16 min read
Una lista de verificación de ciberseguridad con tareas de seguridad completadas, un escudo con candado y un maletín de documentos azul.

Construir un programa de seguridad serio requiere un enfoque sistemático: comience con los fundamentos, añada controles en el orden correcto y siga mejorando. El tamaño del presupuesto y el número de empleados importan menos que la secuencia. Eso es lo que esta lista de verificación de ciberseguridad para pequeñas empresas le ofrece.

Esta lista sigue el Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST), la misma estructura utilizada por agencias gubernamentales y grandes empresas. Recorre cada etapa, desde la redacción de una política de seguridad hasta la prueba de su plan de respuesta a incidentes, con pasos concretos que puede ejecutar esta semana.

Puntos clave

    Las 7 acciones más críticas para proteger su negocio:
  • Implemente un gestor de contraseñas y aplique MFA en todas partes, comenzando con el correo electrónico y las cuentas financieras.
  • Inventaríe sus activos y clasifique sus datos antes de elegir herramientas de seguridad.
  • Capacite a los empleados sobre phishing durante la incorporación, luego refuerce con actualizaciones anuales y simulaciones trimestrales.
  • Habilite las actualizaciones automáticas y priorice los parches críticos. La explotación de vulnerabilidades ahora supera a las credenciales robadas como causa de brechas.
  • Siga la regla de respaldo 3-2-1 (3 copias / 2 medios / 1 fuera del sitio) y pruebe la restauración trimestralmente.
  • Aplique el principio de mínimo privilegio y revoque el acceso el día que alguien se vaya.
  • Cree y pruebe un plan de respuesta a incidentes antes de necesitarlo.

Marco de ciberseguridad NIST

El Marco de Ciberseguridad NIST organiza el trabajo de seguridad en seis funciones principales: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Proporciona a las pequeñas empresas sin departamento de seguridad una estructura probada y no propietaria para organizar su trabajo de seguridad.

Cada función responde a una pregunta diferente:

  • GOBERNAR — ¿Quién es responsable de las decisiones de seguridad y cuáles son las reglas?
  • IDENTIFICAR — ¿Qué activos y riesgos tenemos realmente?
  • PROTEGER — ¿Qué salvaguardas evitan que ocurra un incidente?
  • DETECTAR — ¿Cómo nos damos cuenta de que algo ha salido mal?
  • RESPONDER — ¿Qué hacemos una vez que lo sabemos?
  • RECUPERAR — ¿Cómo volvemos a las operaciones normales?

La lista de verificación a continuación sigue ese orden. Dieciocho pasos, asignados a seis funciones:

Función NIST Paso Acción
Gobernar 1 Crear una política de ciberseguridad
Gobernar 2 Realizar una evaluación de riesgos
Gobernar 3 Abordar los requisitos de cumplimiento
Gobernar 4 Considerar un seguro cibernético
Identificar 5 Inventariar hardware y software
Identificar 6 Clasificar sus datos
Proteger 7 Proteger sus contraseñas
Proteger 8 Aplicar autenticación multifactor
Proteger 9 Capacitar a sus empleados
Proteger 10 Proteger su red
Proteger 11 Proteger sus endpoints
Proteger 12 Hacer copias de seguridad de sus datos
Proteger 13 Controlar el acceso a los datos
Detectar 14 Monitorear sus sistemas
Detectar 15 Implementar detección de intrusiones
Responder 16 Crear un plan de respuesta a incidentes
Recuperar 17 Desarrollar un plan de continuidad del negocio
Recuperar 18 Probar sus procedimientos de recuperación

GOBERNAR: Establezca su base de ciberseguridad

Gobernar es donde la mayoría de las pequeñas empresas saltan directamente a comprar herramientas. Eso es un error. Sin una política, una evaluación de riesgos y una propiedad clara de las decisiones de seguridad, todos los demás controles carecen de dirección y responsabilidad.

Paso 1. Crear una política de ciberseguridad

Una política de ciberseguridad es el reglamento de su organización. Define el comportamiento aceptable y comunica a cada empleado lo que se espera de él.

Cubra cuatro áreas como mínimo:

  • Uso aceptable: qué pueden y qué no pueden hacer los empleados con los dispositivos, redes y datos de la empresa, incluyendo el uso personal del equipo y el software aprobado.
  • Política de contraseñas: contraseñas únicas por cuenta, sin credenciales compartidas, almacenamiento solo en un gestor de contraseñas aprobado.
  • Manejo de datos: cómo clasificar, almacenar, compartir y eliminar datos de la empresa y de los clientes.
  • Reporte de incidentes: a quién contactar y qué información proporcionar cuando algo parece sospechoso.

Una política concisa de tres a cinco páginas que los empleados realmente lean supera a un documento de cincuenta páginas sin leer en una unidad compartida.

Paso 2. Realizar una evaluación de riesgos

Una evaluación de riesgos identifica sus activos más valiosos y sus mayores debilidades, para que sepa dónde gastar primero el presupuesto de seguridad limitado.

Haga cuatro preguntas:

  • ¿Qué datos causarían el mayor daño si fueran robados o destruidos?
  • ¿Qué sistemas son críticos para las operaciones diarias?
  • ¿Cuáles son nuestras mayores brechas? (Sin MFA, software desactualizado, personal sin capacitar, copias de seguridad débiles)
  • ¿Cuál es el impacto comercial del ransomware, una brecha de datos o un tiempo de inactividad prolongado?

El Small Biz Cyber Planner de la FCC ofrece una evaluación guiada gratuita diseñada específicamente para pequeñas empresas. Toma aproximadamente 30 minutos y produce un plan de acción personalizado.

Paso 3. Abordar los requisitos de cumplimiento

Dependiendo de su industria y de dónde se encuentren sus clientes, es posible que ya esté legalmente obligado a proteger los datos que posee.

  • El GDPR Artículo 33 otorga a las empresas de la UE 72 horas para reportar una brecha. Las empresas de la UE también deben consultar los requisitos de gestión de acceso de NIS2, que añaden expectativas específicas de registro de auditoría.
  • La Regla de Seguridad de HIPAA cubre la información de salud del paciente.
  • PCI DSS rige los datos de titulares de tarjetas.
  • SOX requiere controles sobre la precisión y seguridad de los datos financieros y los sistemas que los procesan.

El incumplimiento conlleva una exposición financiera real. Las multas del GDPR pueden alcanzar 20 millones de euros o el 4% de la facturación global anual, lo que sea mayor, según el Artículo 83.

Paso 4. Considerar un seguro cibernético

El seguro cibernético ayuda a cubrir el costo de una brecha: investigación forense, honorarios legales, notificación a clientes, monitoreo de crédito y pérdidas por interrupción del negocio.

Las buenas prácticas de seguridad siguen siendo la defensa principal. El seguro solo cubre las consecuencias financieras después de un incidente. Las aseguradoras exigen cada vez más pruebas de controles básicos, como MFA, capacitación de empleados y copias de seguridad regulares, antes de emitir cobertura, y las primas han aumentado considerablemente en los últimos años.

Antes de comprar una póliza, confirme exactamente qué está excluido. Muchas pólizas limitan o excluyen los pagos de ransomware y la cobertura por interrupción del negocio.

IDENTIFICAR: Conozca lo que necesita proteger

Identificar construye el trabajo de inventario y clasificación del que depende cada control posterior. Tiene que saber qué está protegiendo antes de poder protegerlo.

Paso 5. Inventariar su hardware y software

Mantenga un inventario actualizado de cada dispositivo y aplicación conectado a su red: computadoras, servidores, dispositivos móviles, routers y dispositivos IoT en el lado del hardware; sistemas operativos, aplicaciones empresariales, servicios en la nube y extensiones de navegador en el lado del software.

Registre el propietario del dispositivo, la versión del sistema operativo, la versión del software y la fecha de la última actualización. Este inventario cumple tres funciones a la vez: identifica sistemas desactualizados o sin soporte, rastrea dispositivos cuando los empleados se van y mapea su superficie de ataque real.

Las herramientas de gestión de endpoints automatizan esto para flotas más grandes; una hoja de cálculo actualizada trimestralmente funciona para equipos más pequeños.

Paso 6. Clasificar sus datos

No todos los datos merecen el mismo nivel de protección. Organizarlos en niveles le permite concentrar el gasto en seguridad donde importa.

  • Públicos: Materiales de marketing, contenido publicado.
  • Internos: Documentos comerciales generales que no causarían daño grave si se divulgaran.
  • Confidenciales: Datos de clientes, registros financieros, información de empleados, secretos comerciales.
  • Restringidos: Datos de tarjetas de pago, registros de salud y otros datos sujetos a requisitos regulatorios.

Los datos confidenciales y restringidos deben estar cifrados, con acceso limitado a personas con una necesidad comercial documentada, y manejados bajo procedimientos escritos.

PROTEGER: Implemente sus defensas principales

Proteger es la función más grande de esta lista de verificación, y con razón: es donde residen la mayoría de los controles de seguridad del día a día, desde la higiene de contraseñas hasta las copias de seguridad.

Paso 7. Proteger sus contraseñas

Las credenciales débiles y reutilizadas siguen siendo uno de los problemas más fáciles de solucionar y entre los más explotados. El DBIR 2026 de Verizon encontró que el abuso de credenciales ahora representa el 13% de las brechas, bajando del 20%, ya que la explotación de vulnerabilidades lo superó con un 31%.

La solución: Un gestor de contraseñas. Herramientas como Passwork generan contraseñas únicas de más de 15 caracteres, las almacenan en una bóveda cifrada, comparten credenciales sin exponerlas, identifican las débiles o reutilizadas a través de un panel de seguridad y registran quién accedió a qué.

Incluso con un gestor implementado, mantenga la línea en los fundamentos: longitud sobre complejidad, una contraseña por cuenta, nada escrito a mano. Consulte nuestra guía de higiene de contraseñas y por qué las reglas de complejidad ya no funcionan.

Vea cómo las funciones de gestión de contraseñas de Passwork generan, almacenan y auditan credenciales en todo su equipo.

Paso 8. Aplicar autenticación multifactor (MFA)

MFA requiere dos o más métodos de verificación: algo que sabe (una contraseña), algo que tiene (un teléfono o llave de seguridad), o algo que es (una huella dactilar o escaneo facial).

Actívelo inmediatamente para:

  • Cuentas de correo electrónico (su bandeja de entrada restablece todas las demás contraseñas)
  • Sistemas financieros
  • Almacenamiento en la nube
  • Cuentas administrativas
  • Cualquier sistema que contenga datos sensibles

La investigación de seguridad de identidad de Microsoft ha encontrado que MFA bloquea la gran mayoría de los intentos de compromiso de cuentas. Incluso si un atacante roba una contraseña a través de phishing o una brecha, MFA lo detiene en el segundo factor.

Paso 9. Capacitar a sus empleados

El DBIR 2026 de Verizon encontró que el elemento humano es un factor en el 62% de las brechas: clics en phishing, ingeniería social o configuración incorrecta. Las personas necesitan capacitación explícita para reconocer estas amenazas y saber cómo responder cuando aparecen en su bandeja de entrada.

Estructure la capacitación en tres capas: incorporación dentro de la primera semana, una actualización anual sobre nuevas amenazas y cambios de políticas, y simulaciones de phishing trimestrales. Cuando alguien falla una simulación, responda con orientación constructiva. Mantenga las sesiones cortas (15-20 minutos) y basadas en escenarios reales.

Temas clave a cubrir: reconocimiento de phishing, ingeniería social, higiene de contraseñas, seguridad física y reporte de incidentes. Nuestra guía sobre ingeniería social vs. ataques de phishing cubre cómo se superponen y dónde los ataques impulsados por IA de 2026 cambiaron las reglas del juego.

Paso 10. Proteger su red

Su red es la base sobre la que funciona todo lo demás. Configure firewalls con reglas de mínimo privilegio, use WPA3 para Wi-Fi (WPA2 si no está disponible), y requiera una VPN para cualquier acceso remoto a datos sensibles. El trabajo remoto introduce la mayoría de las brechas. Nuestro análisis de 10 fallos de seguridad en el trabajo remoto muestra lo que generalmente sale mal, desde contraseñas predeterminadas de routers hasta VPNs omitidas. Si los empleados usan dispositivos personales, consulte nuestra guía de seguridad BYOD para controles a nivel de dispositivo.

Paso 11. Proteger sus endpoints

Los endpoints (computadoras, portátiles, dispositivos móviles) son donde los empleados interactúan con sus datos, y donde el malware obtiene un punto de apoyo con mayor frecuencia.

Las herramientas de Endpoint Detection and Response (EDR) se han convertido en el estándar básico: identifican comportamiento sospechoso, contienen amenazas automáticamente y añaden detalle forense que el antivirus simple no ofrece. Varios proveedores ahora ofrecen precios de EDR para presupuestos de pequeñas empresas.

Como mínimo, cada dispositivo necesita:

  • Escaneo antimalware en tiempo real
  • Actualizaciones automáticas
  • Escaneos completos programados.

La aplicación de parches importa más de lo que la mayoría de las pymes suponen. La explotación de vulnerabilidades sin parchear es ahora la forma más común en que los atacantes ingresan, según el DBIR 2026 citado anteriormente. Habilite las actualizaciones automáticas donde su software lo permita, aplique parches críticos dentro de las 48 horas posteriores a su lanzamiento y mantenga un inventario de versiones de software para saber qué sigue expuesto.

Si los empleados usan dispositivos móviles para trabajar, añada Mobile Device Management (MDM) para aplicar políticas, cifrar datos y habilitar el borrado remoto.

Paso 12. Hacer copias de seguridad de sus datos

La regla 3-2-1: 3 copias de sus datos, 2 tipos de medios (por ejemplo, disco local y nube), 1 copia fuera del sitio. Haga copias de seguridad de todos los datos críticos del negocio, correo electrónico, registros financieros y configuraciones del sistema, diariamente para sistemas críticos, semanalmente para el resto.

Retenga múltiples versiones que abarquen al menos 30 días; el ransomware a menudo permanece inactivo antes de activarse, por lo que necesita copias de seguridad limpias de antes de la infección. Haga que las copias de seguridad sean inmutables durante un período establecido para que el ransomware no pueda cifrarlas junto con los datos de producción.

Pruebe la restauración trimestralmente: confirme que las copias de seguridad se completan, que los datos se restauran dentro de los plazos aceptables y que los datos restaurados son utilizables.

Paso 13. Controlar el acceso a los datos

El principio de mínimo privilegio significa que los usuarios obtienen solo el acceso mínimo que su trabajo requiere.

El Control de Acceso Basado en Roles (RBAC) asigna permisos a roles. Cuando alguien cambia de puesto, se intercambia su asignación de rol y los permisos se actualizan automáticamente. Un gestor de contraseñas como Passwork le ofrece este control integrado: su sistema basado en roles permite a los administradores definir quién accede a qué credenciales y aplicar la separación de funciones a nivel de bóveda.

Revise el acceso trimestralmente: elimine a los empleados que se han ido inmediatamente, ajuste los roles cambiados y revoque cualquier acceso innecesario.

Gestión de cuentas privilegiadas: para cuentas de administrador, limite cuántas existen, manténgalas separadas de las cuentas de uso diario, requiera MFA, registre toda la actividad y use acceso justo a tiempo cuando sea posible.

Elimine las cuentas compartidas. Cuando una sea inevitable, contrólela a través de un gestor de contraseñas que registre quién accedió y cuándo.

Cuando alguien deja el equipo, revocar el acceso no debería significar cambiar una docena de contraseñas manualmente. Nuestra lista de verificación de desvinculación cubre el proceso completo de revocación, incluyendo SSO, claves API y credenciales compartidas.

DETECTAR: Monitoree la actividad sospechosa

Asuma que un atacante determinado eventualmente entrará. Detectar se trata de notarlo antes de que causen daño real.

Paso 14. Monitorear sus sistemas

Registre y monitoree:

  • Intentos de inicio de sesión fallidos (posible fuerza bruta o credenciales comprometidas),
  • Patrones de acceso inusuales (inicios de sesión desde ubicaciones inesperadas o horas extrañas),
  • Cambios inesperados en el sistema (nuevas cuentas, ediciones de permisos, nuevo software), y
  • Tráfico de red anormal (conexiones salientes inusuales o transferencias grandes).

Para empresas que dependen de personal de TI general en lugar de un equipo de seguridad dedicado, dos opciones llenan el vacío:

  • Las herramientas de Security Information and Event Management (SIEM) basadas en la nube agregan registros y señalan anomalías, con niveles de precios diseñados para pymes.
  • Managed Detection and Response (MDR) externaliza el monitoreo 24/7 a un proveedor, brindándole detección de nivel empresarial sin construir un centro de operaciones de seguridad interno.

Paso 15. Implementar detección de intrusiones (para pymes avanzadas)

A medida que crece la madurez de seguridad, considere los Sistemas de Detección de Intrusiones (IDS) o los Sistemas de Prevención de Intrusiones (IPS). IDS le alerta sobre patrones de tráfico malicioso, IPS lo bloquea automáticamente. La mayoría de las pequeñas empresas deberían tratar esto como una inversión de segunda fase, una vez que las contraseñas, MFA, copias de seguridad y capacitación estén sólidas y monitoreadas.

RESPONDER: Planifique para un incidente de seguridad

Un plan documentado, creado antes de que ocurra un incidente, reduce el tiempo de respuesta y limita el daño. Omita este paso y cada decisión durante un incidente real se tomará bajo presión, generalmente mal.

Paso 16. Crear un plan de respuesta a incidentes (IR)

Un plan de respuesta a incidentes define quién hace qué, para que nadie improvise cuando importa. El ciclo de vida de seis pasos:

  • Preparación: documente el plan, asigne roles, realice ejercicios de simulación.
  • Detección y análisis: confirme el alcance y la gravedad.
  • Contención: aísle sistemas, desactive cuentas comprometidas.
  • Erradicación: elimine la amenaza, corrija la causa raíz.
  • Recuperación: restaure desde copias de seguridad limpias, reactive los sistemas gradualmente.
  • Lecciones aprendidas: revise dentro de dos semanas, actualice el plan.

Mantenga niveles de gravedad, una lista de contactos actualizada (TI, legal, aseguradora, fuerzas del orden) y procedimientos de comunicación con clientes y medios. Conozca sus plazos: el GDPR requiere notificación dentro de 72 horas (Artículo 33); muchas leyes estatales de EE. UU. permiten 30-60 días.

RECUPERAR: Asegure la continuidad del negocio

Un plan de respuesta a incidentes limpia su entorno técnico; un plan de continuidad del negocio mantiene a la empresa operando mientras eso sucede.

Paso 17. Desarrollar un plan de continuidad del negocio (BCP)

Su BCP debe identificar qué funciones comerciales son esenciales y deben continuar durante un incidente, como servicio al cliente, procesamiento de pedidos o nómina. Defina un Objetivo de Tiempo de Recuperación (RTO) para cuán rápido necesita volver cada sistema, y un Objetivo de Punto de Recuperación (RPO) para cuánta pérdida de datos es aceptable, ya que ese número determina la frecuencia de sus copias de seguridad. La guía de planificación de contingencias de NIST ofrece una referencia detallada para desarrollar esto.

Documente procedimientos alternativos para ejecutar funciones críticas manualmente si los sistemas primarios están caídos, un plan de comunicación para empleados, clientes y proveedores durante una interrupción prolongada, y un plan de sucesión para decisiones si las personas clave no están disponibles.

Paso 18. Probar sus procedimientos de recuperación

  • Realice ejercicios de simulación al menos anualmente: reúna al equipo, recorra un escenario realista y encuentre las brechas en su plan antes de que un incidente real lo haga.
  • Ejecute pruebas técnicas trimestralmente para sistemas críticos: restaure realmente desde una copia de seguridad, realice una conmutación por error a sistemas alternativos y confirme que la recuperación funciona según lo documentado.
  • Las organizaciones maduras añaden simulaciones a escala completa periódicamente, que consumen muchos recursos pero revelan problemas que nada más descubrirá.

Documente cada resultado de prueba y actualice sus planes según lo que encuentre.

Conclusión

Una lista de verificación de ciberseguridad para pequeñas empresas da resultados cuando se implementa en orden: gobernanza y evaluación de riesgos primero, luego identificación, luego los controles de protección que detienen la mayoría de los incidentes antes de que comiencen. Detección, respuesta y recuperación cierran el ciclo para los incidentes que logran pasar de todos modos.

Comience esta semana con las acciones de mayor impacto y menor costo: implemente un gestor de contraseñas, active MFA en todas partes y programe su primera sesión de capacitación para empleados. Todo lo demás en esta lista de verificación se basa en esa base.

Explore Passwork para poner las credenciales de su equipo bajo control de acceso basado en roles con un registro de auditoría completo.

Preguntas frecuentes

¿Cuánto debe gastar una pequeña empresa en ciberseguridad?

Las guías de la industria sugieren asignar entre el 3-10% de su presupuesto de TI a ciberseguridad, escalando según su perfil de riesgo. Para una empresa con un presupuesto anual de TI de $50,000, eso es aproximadamente $1,500-$5,000 al año. Los fundamentos, un gestor de contraseñas, MFA, capacitación de empleados y copias de seguridad, cuestan menos que eso para la mayoría de las pequeñas empresas y proporcionan la mayor parte de la reducción de riesgos.

¿Qué es el Marco de Ciberseguridad NIST?

El Marco de Ciberseguridad NIST es un marco voluntario del Instituto Nacional de Estándares y Tecnología que proporciona a las organizaciones una estructura común para gestionar el riesgo de ciberseguridad a través de seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Se escala desde pequeñas empresas hasta agencias gubernamentales sin dictar productos específicos.

¿Necesito un seguro cibernético?

El seguro cibernético ayuda a compensar el costo de una brecha, incluyendo investigación forense, honorarios legales e interrupción del negocio, pero las aseguradoras ahora esperan pruebas de controles básicos como MFA y copias de seguridad regulares antes de emitir una póliza. Lea las exclusiones cuidadosamente. Muchas pólizas limitan o excluyen completamente los pagos de ransomware.

¿Con qué frecuencia debemos realizar capacitación de seguridad?

Realice capacitación de incorporación dentro de la primera semana del empleado, una actualización completa al menos anualmente y simulaciones de phishing trimestralmente. La frecuencia importa menos que la consistencia. Una sola sesión anual sin refuerzo se desvanece rápidamente, mientras que los contactos breves y regulares mantienen activa la conciencia de seguridad.

¿Qué debemos hacer si somos víctimas de ransomware?

Aísle los sistemas afectados inmediatamente para detener la propagación, active su plan de respuesta a incidentes y contacte a las fuerzas del orden y a su proveedor de seguro cibernético antes de considerar cualquier pago de rescate. Cuando sea posible, restaurar desde copias de seguridad limpias y probadas evita la cuestión del rescate por completo. Muchas pólizas de seguro excluyen o limitan los pagos de rescate, haciendo que las copias de seguridad probadas sean su ruta de recuperación más confiable.

¿Cómo sabemos si nuestra seguridad actual es adecuada?

Ejecute la evaluación de riesgos del Paso 2 contra esta lista de verificación: si le falta MFA, un gestor de contraseñas, copias de seguridad probadas o un plan de respuesta a incidentes, tiene brechas medibles que cerrar. La adecuación es un objetivo móvil: requiere revisiones de acceso trimestrales y una reevaluación anual a medida que su negocio y el panorama de amenazas cambian.

¿Qué es la gestión centralizada de contraseñas para pymes en 2026?
Las hojas de cálculo y el almacenamiento del navegador no son gestión de contraseñas, son solo almacenamiento sin registro de auditoría ni control de desvinculación. Este artículo cubre lo que requiere una centralización real: bóvedas compartidas, RBAC, registros de auditoría, MFA y qué verificar antes de elegir una plataforma.
Verizon DBIR 2026: 10 estadísticas que deberían cambiar su estrategia de seguridad
El DBIR 2026 de Verizon analizó más de 22,000 brechas en 145 países. La explotación de vulnerabilidades superó al abuso de credenciales como el principal vector de ataque, mientras que el ransomware, el riesgo de terceros y los ataques asistidos por IA crecieron significativamente. Aquí están los 10 números que importan.
Gestión de contraseñas para equipos: La solución que toda pyme necesita
Almacenar contraseñas en Slack y navegadores expone su negocio a brechas. Descubra por qué las herramientas personales fallan para los equipos, cómo desvincular de forma segura a empleados que se van con un solo clic, y por qué las últimas directrices del NIST recomiendan no forzar la rotación de contraseñas.

Lista de verificación de ciberseguridad para pequeñas empresas en 2026

Lista de verificación de seguridad práctica y alineada con NIST para pequeñas empresas: 18 pasos que cubren políticas, MFA, gestión de contraseñas, seguridad de red, copias de seguridad y respuesta a incidentes, clasificados por coste e impacto.

Sep 8, 2026 — 13 min read
A cybersecurity checklist with completed security tasks, a padlock shield, and a blue document case.

Building a serious security program takes a systematic approach: start with the fundamentals, layer on controls in the right order, and keep improving. Budget size and headcount matter less than sequencing. That's what this cybersecurity checklist for small business gives you.

This checklist follows the National Institute of Standards and Technology (NIST) Cybersecurity Framework, the same structure used by government agencies and large enterprises. It walks through every stage, from writing a security policy to testing your incident response plan, with concrete steps you can act on this week.

Key takeaways

    The 7 most critical actions to protect your business:
  • Deploy a password manager and enforce MFA everywhere, starting with email and financial accounts.
  • Inventory your assets and classify your data before choosing security tools.
  • Train employees on phishing at onboarding, then reinforce it with annual refreshers and quarterly simulations.
  • Enable automatic updates and prioritize critical patches. Vulnerability exploitation now outpaces stolen credentials as a breach cause.
  • Follow the 3-2-1 backup rule (3 copies / 2 media / 1 offsite) and test restoration quarterly.
  • Apply least privilege and revoke access the day someone leaves.
  • Build and test an incident response plan before you need one.

NIST cybersecurity framework

The NIST Cybersecurity Framework organizes security work into six core functions: Govern, Identify, Protect, Detect, Respond, and Recover. It gives small businesses without a security department a proven, non-proprietary structure for organizing their security work.

Each function answers a different question:

  • GOVERN — Who owns security decisions, and what are the rules?
  • IDENTIFY — What assets and risks do we actually have?
  • PROTECT — What safeguards stop an incident from happening?
  • DETECT — How do we notice something has gone wrong?
  • RESPOND — What do we do once we know?
  • RECOVER — How do we get back to normal operations?

The checklist below follows that order. Eighteen steps, mapped to six functions:

NIST function Step Action
Govern 1 Create a cybersecurity policy
Govern 2 Conduct a risk assessment
Govern 3 Address compliance requirements
Govern 4 Consider cyber insurance
Identify 5 Inventory hardware and software
Identify 6 Classify your data
Protect 7 Secure your passwords
Protect 8 Enforce multi-factor authentication
Protect 9 Train your employees
Protect 10 Secure your network
Protect 11 Protect your endpoints
Protect 12 Back up your data
Protect 13 Control access to data
Detect 14 Monitor your systems
Detect 15 Implement intrusion detection
Respond 16 Create an incident response plan
Recover 17 Develop a business continuity plan
Recover 18 Test your recovery procedures

GOVERN: Establish your cybersecurity foundation

Govern is where most small businesses skip straight to buying tools. That's a mistake. Without a policy, a risk assessment, and clear ownership of security decisions, every other control lacks direction and accountability.

Step 1. Create a cybersecurity policy

A cybersecurity policy is your organization's rulebook. It defines acceptable behavior and tells every employee what's expected of them.

Cover four areas at minimum:

  • Acceptable use: what employees can and cannot do with company devices, networks, and data, including personal use of equipment and approved software.
  • Password policy: unique passwords per account, no shared credentials, storage only in an approved password manager.
  • Data handling: how to classify, store, share, and dispose of company and customer data.
  • Incident reporting: who to contact and what information to provide when something looks wrong.

A tight, three-to-five-page policy that employees actually read beats a fifty-page document sitting unread in a shared drive.

Step 2. Conduct a risk assessment

A risk assessment identifies your most valuable assets and your biggest weaknesses, so you know where to spend limited security budget first.

Ask four questions:

  • What data would cause the most damage if stolen or destroyed?
  • Which systems are critical to daily operations?
  • What are our biggest gaps? (No MFA, outdated software, untrained staff, weak backups)
  • What's the business impact of ransomware, a data breach, or extended downtime?

The FCC's Small Biz Cyber Planner offers a free, guided assessment built specifically for small businesses. It takes about 30 minutes and produces a customized action plan.

Step 3. Address compliance requirements

Depending on your industry and where your customers are located, you may already be legally required to protect the data you hold.

  • GDPR Article 33 gives EU businesses 72 hours to report a breach. EU companies should also check NIS2 access management requirements, which add specific audit-logging expectations.
  • HIPAA's Security Rule covers patient health information.
  • PCI DSS governs cardholder data.
  • SOX requires controls over the accuracy and security of financial data and the systems processing it.

Non-compliance carries real financial exposure. GDPR fines can reach €20 million or 4% of annual global turnover, whichever is higher, per Article 83.

Step 4. Consider cyber insurance

Cyber insurance helps cover the cost of a breach: forensic investigation, legal fees, customer notification, credit monitoring, and business interruption losses.

Good security practices remain the primary defense. Insurance only covers the financial fallout after an incident. Insurers increasingly require proof of basic controls, such as MFA, employee training, and regular backups, before issuing coverage, and premiums have climbed sharply in recent years. 

Before buying a policy, confirm exactly what's excluded. Many policies limit or exclude ransomware payments and business interruption coverage.

IDENTIFY: Know what you need to protect

Identify builds the inventory and classification work that every later control depends on. You have to know what you're protecting before you can protect it.

Step 5. Inventory your hardware and software

Maintain a running inventory of every device and application connected to your network: computers, servers, mobile devices, routers, and IoT devices on the hardware side; operating systems, business applications, cloud services, and browser extensions on the software side.

Record the device owner, OS version, software version, and last update date. This inventory does three jobs at once: it flags outdated or unsupported systems, tracks devices when employees leave, and maps your actual attack surface. 

Endpoint management tools automate this for larger fleets; a spreadsheet updated quarterly works for smaller teams.

Step 6. Classify your data

Not all data deserves the same level of protection. Sorting it into tiers lets you focus security spending where it matters.

  • Public: Marketing materials, published content.
  • Internal: General business documents that wouldn't cause serious harm if disclosed.
  • Confidential: Customer data, financial records, employee information, trade secrets.
  • Restricted: Payment card data, health records, and other data subject to regulatory requirements.

Confidential and restricted data should be encrypted, access-limited to people with a documented business need, and handled under written procedures.

PROTECT: Implement your core defenses

Protect is the largest function in this checklist, and for good reason: it's where most day-to-day security controls live, from password hygiene to backups.

Step 7. Secure your passwords

Weak and reused credentials remain one of the easiest problems to fix, and among the most exploited. Verizon's 2026 DBIR found credential abuse now accounts for 13% of breaches, down from 20%, as vulnerability exploitation overtook it at 31%.

The fix: A password manager. Tools like Passwork generate unique 15+ character passwords, store them in an encrypted vault, share credentials without exposing them, flag weak or reused ones via a security dashboard, and log who accessed what.

Even with a manager in place, hold the line on fundamentals: length over complexity, one password per account, nothing hand-typed. See our password hygiene guide and why complexity rules no longer work. 

See how Passwork's password management features generate, store, and audit credentials across your team.

Step 8. Enforce multi-factor authentication (MFA)

MFA requires two or more verification methods: something you know (a password), something you have (a phone or security key), or something you are (a fingerprint or face scan).

Turn it on immediately for: 

  • Email accounts (your inbox resets every other password)
  • Financial systems
  • Cloud storage
  • Administrative accounts
  • Any system holding sensitive data

Microsoft's identity security research has found that MFA blocks the overwhelming majority of account compromise attempts. Even if an attacker steals a password through phishing or a breach, MFA stops them at the second factor.

Step 9. Train your employees

Verizon's 2026 DBIR found the human element is a factor in 62% of breaches: phishing clicks, social engineering, or misconfiguration. People need explicit training to recognize these threats and know how to respond when they show up in their inbox.

Structure training in three layers: onboarding within the first week, an annual refresher on new threats and policy updates, and quarterly phishing simulations. When someone fails a simulation, respond with constructive coaching. Keep sessions short (15-20 minutes) and grounded in real scenarios.

Key topics to cover: phishing recognition, social engineering, password hygiene, physical security, and incident reporting. Our guide to social engineering vs. phishing attacks covers how these overlap and where 2026's AI-driven attacks changed the playbook.

Step 10. Secure your network

Your network is the foundation everything else runs on. Configure firewalls with least-privilege rules, use WPA3 for Wi-Fi (WPA2 if unavailable), and require a VPN for any remote access to sensitive data. Remote work introduces most of the gaps. Our breakdown of 10 remote work security fails shows what usually goes wrong, from default router passwords to skipped VPNs. If employees use personal devices, see our BYOD security guide for device-level controls.

Step 11. Protect your endpoints

Endpoints (computers, laptops, mobile devices) are where employees touch your data, and where malware most often gets a foothold.

Endpoint Detection and Response (EDR) tools have become the baseline: they identify suspicious behavior, contain threats automatically, and add forensic detail that plain antivirus lacks. Several vendors now price EDR for small-business budgets.

At minimum, every device needs:

  • Real-time anti-malware scanning
  • Automatic updates
  • Scheduled full scans.

Patching matters more than most SMBs assume. Exploitation of unpatched vulnerabilities is now the single most common way attackers get in, per the 2026 DBIR cited above. Enable automatic updates wherever your software allows it, apply critical patches within 48 hours of release, and keep an inventory of software versions so you know what's still exposed.

If employees use mobile devices for work, add Mobile Device Management (MDM) to enforce policy, encrypt data, and enable remote wipe.

Step 12. Back up your data

The 3-2-1 rule: 3 copies of your data, 2 media types (e.g., local disk and cloud), 1 copy offsite. Back up all business-critical data, email, financial records, and system configs, daily for critical systems, weekly for the rest.

Retain multiple versions spanning at least 30 days; ransomware often sits dormant before activating, so you need clean backups from before the infection. Make backups immutable for a set period so ransomware can't encrypt them alongside production data.

Test restoration quarterly: confirm backups complete, data restores within acceptable timeframes, the restored data is usable.

Step 13. Control access to data

The principle of least privilege means users get only the minimum access their job requires.

Role-Based Access Control (RBAC) assigns permissions to roles. When someone changes jobs, you swap their role assignment and permissions update automatically. A password manager like Passwork gives you this control built in: its role-based system lets admins define who reaches which credentials and enforce separation of duties at the vault level.

Review access quarterly: remove departed employees immediately, adjust changed roles, revoke anything unnecessary.

Privileged account management: for admin accounts, limit how many exist, keep them separate from daily-use accounts, require MFA, log all activity, and use just-in-time access where possible.

Eliminate shared accounts. Where one is unavoidable, control it through a password manager that logs who accessed it and when.

When someone leaves the team, revoking access shouldn't mean changing a dozen passwords by hand. Our offboarding checklist covers the full revocation process, including SSO, API keys, and shared credentials.

DETECT: Monitor for suspicious activity

Assume a determined attacker eventually gets in. Detect is about noticing before they cause real damage.

Step 14. Monitor your systems

Log and monitor for: 

  • Failed login attempts (possible brute-force or compromised credentials), 
  • Unusual access patterns (logins from unexpected locations or odd hours), 
  • Unexpected system changes (new accounts, permission edits, new software), and 
  • Abnormal network traffic (unusual outbound connections or large transfers).

For businesses relying on general IT staff rather than a dedicated security team, two options fill the gap: 

  • Cloud-based Security Information and Event Management (SIEM) tools aggregate logs and flag anomalies, with pricing tiers built for SMBs. 
  • Managed Detection and Response (MDR) outsources 24/7 monitoring to a provider, giving you enterprise-grade detection without building an internal security operations center.

Step 15. Implement intrusion detection (for advanced SMBs)

As security maturity grows, consider Intrusion Detection Systems (IDS) or Intrusion Prevention Systems (IPS). IDS alerts you to malicious traffic patterns, IPS blocks it automatically. Most small businesses should treat this as a second-phase investment, once passwords, MFA, backups, and training are solid and monitored.

RESPOND: Plan for a security incident

A documented plan, built before an incident happens, cuts response time and limits damage. Skip this step and every decision during a real incident gets made under pressure, usually badly.

Step 16. Create an incident response (IR) plan

An incident response plan defines who does what, so nobody improvises when it matters. The six-step lifecycle: 

  • Preparation: document the plan, assign roles, run tabletop exercises. 
  • Detection and analysis: confirm scope and severity.
  • Containment: isolate systems, disable compromised accounts. 
  • Eradication: remove the threat, fix the root cause.
  • Recovery: restore from clean backups, bring systems back gradually. 
  • Lessons learned: review within two weeks, update the plan.

Maintain severity levels, an updated contact list (IT, legal, insurer, law enforcement), and customer/media communication procedures. Know your deadlines: GDPR requires notification within 72 hours (Article 33); many U.S. state laws allow 30-60 days.

RECOVER: Ensure business continuity

An incident response plan gets your technical environment clean, a business continuity plan keeps the company operating while that happens.

Step 17. Develop a business continuity plan (BCP)

Your BCP should identify which business functions are essential and must continue during an incident, such as customer service, order processing, or payroll. Define a Recovery Time Objective (RTO) for how fast each system needs to come back, and a Recovery Point Objective (RPO) for how much data loss is acceptable, since that number drives your backup frequency. NIST's contingency planning guide offers a detailed reference for building this out.

Document alternative procedures for running critical functions manually if primary systems are down, a communication plan for employees, customers, and vendors during an extended outage, and a succession plan for decisions if key people are unavailable.

Step 18. Test your recovery procedures

  • Run tabletop exercises at least annually: gather the team, walk through a realistic scenario, and find the gaps in your plan before a real incident does. 
  • Run technical tests quarterly for critical systems: actually restore from backup, fail over to alternative systems, and confirm recovery works as documented. 
  • Mature organizations add full-scale simulations periodically, which are resource-intensive but surface issues nothing else will.

Document every test result and update your plans based on what you find.

Conclusion

A cybersecurity checklist for small business pays off when it's implemented in order: governance and risk assessment first, then identification, then the protective controls that stop most incidents before they start. Detection, response, and recovery close the loop for the incidents that get through anyway.

Start this week with the highest-impact, lowest-cost moves: deploy a password manager, turn on MFA everywhere, and schedule your first employee training session. Everything else in this checklist builds on that foundation.

Explore Passwork to bring your team's credentials under role-based access control with a full audit trail.

Frequently asked questions

How much should a small business spend on cybersecurity?

Industry guidance suggests allocating 3-10% of your IT budget to cybersecurity, scaling up with your risk profile. For a business with a $50,000 annual IT budget, that's roughly $1,500-$5,000 a year. The fundamentals, a password manager, MFA, employee training, and backups, cost less than that for most small businesses and deliver most of the risk reduction.

What is the NIST Cybersecurity Framework?

The NIST Cybersecurity Framework is a voluntary framework from the National Institute of Standards and Technology that gives organizations a common structure for managing cybersecurity risk through six functions: Govern, Identify, Protect, Detect, Respond, and Recover. It scales from small businesses to government agencies without dictating specific products.

Do I need cyber insurance?

Cyber insurance helps offset the cost of a breach, including forensic investigation, legal fees, and business interruption, but insurers now expect proof of basic controls like MFA and regular backups before issuing a policy. Read exclusions carefully. Many policies limit or exclude ransomware payments entirely.

How often should we conduct security training?

Run onboarding training within an employee's first week, a comprehensive refresher at least annually, and phishing simulations quarterly. Frequency matters less than consistency. A single annual session without reinforcement fades fast, while short, regular touchpoints keep security awareness active.

What should we do if we're hit by ransomware?

Isolate affected systems immediately to stop the spread, activate your incident response plan, and contact law enforcement and your cyber insurance provider before considering any ransom payment. When possible, restoring from clean, tested backups sidesteps the ransom question entirely. Many insurance policies exclude or limit ransom payments, making tested backups your most reliable recovery path.

How do we know if our current security is adequate?

Run the risk assessment from Step 2 against this checklist: if you're missing MFA, a password manager, tested backups, or an incident response plan, you have measurable gaps to close. Adequacy is a moving target: it requires quarterly access reviews and annual reassessment as your business and the threat landscape change.

What is centralized password management for SMBs in 2026?
Spreadsheets and browser storage aren’t password management, they’re just storage with no audit trail or offboarding control. This article covers what real centralization requires: shared vaults, RBAC, audit logs, MFA, and what to check before picking a platform.
Verizon DBIR 2026: 10 stats that should change your security strategy
Verizon’s 2026 DBIR analyzed 22,000+ breaches across 145 countries. Vulnerability exploitation overtook credential abuse as the top attack vector, while ransomware, third-party risk, and AI-assisted attacks all grew sharply. Here are the 10 numbers that matter.
Password management for teams: The fix every SMB needs
Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.

Cybersecurity checklist for small business in 2026

A practical, NIST-aligned security checklist for small businesses: 18 steps covering policies, MFA, password management, network security, backups, and incident response, ranked by cost and impact.

Sep 3, 2026 — 15 min read
Resumo mensal das notícias de cibersegurança de agosto de 2026: ícone azul de balão de fala com um raio

As notícias de cibersegurança de agosto tiveram um fio condutor: os atacantes encontraram formas de contornar o próprio início de sessão, em vez de o atacar diretamente. Contornos de autenticação, tokens forjados, sessões roubadas, chaves de API expostas e credenciais de máquina divulgadas permitiram repetidamente obter acesso sem que os atacantes tivessem de quebrar uma palavra-passe ou derrotar a autenticação multifator (MFA).

  • Foram encontradas mais de 9300 chaves de acesso AWS ativas em repositórios públicos, logs de compilação e imagens de contentores. Entre as chaves empresariais contavam-se 526 chaves root e 242 chaves IAM com permissões completas de AdministratorAccess.
  • O incidente de março na cadeia de fornecimento do LiteLLM poderá ter exposto mais de 2500 organizações e 434 000 pipelines de CI/CD, segundo uma avaliação de impacto publicada em agosto.
  • Os investigadores encontraram 4576 tokens de API do n8n em repositórios públicos do GitHub; entre as instâncias acessíveis testadas, 36 % aceitaram pelo menos uma chave exposta.
  • O Mirage2FA visou 9426 endereços de e-mail do Microsoft 365 e comprometeu até 4532 deles através do roubo de sessões autenticadas após a MFA.

O mesmo padrão surgiu em quatro vulnerabilidades divulgadas: N-able N-central, Citrix NetScaler, Keycloak e SharePoint tiveram falhas divulgadas capazes de contornar a autenticação ou os controlos de identidade. Em paralelo, a atividade de pulverização de palavras-passe (password spraying) aumentou 155 vezes, à medida que os atacantes procuravam lacunas na aplicação da MFA.

Os incidentes abaixo mostram como a autenticação se estende para além das palavras-passe e dos ecrãs de início de sessão, e onde as equipas de TI e de segurança precisam de ajustar os controlos.


Exploração ativa de um contorno crítico da autenticação na plataforma de gestão remota N-able N-central (CVE-2026-18577)

O que aconteceu: A vulnerabilidade CVE-2026-18577 (CVSS 8,1) permite que um atacante remoto e não autenticado contorne por completo a autenticação e obtenha acesso administrativo aos servidores N-central. A falha resulta de uma correção incompleta de uma vulnerabilidade anterior, a CVE-2026-18556. Desde 1 de agosto de 2026 tem sido registada exploração ativa em ambiente real, com os atacantes a utilizar a funcionalidade legítima Take Control para alcançar os endpoints dos clientes após o comprometimento e a implementar um túnel cloudflared para acesso remoto persistente.

Porque importa: As plataformas de monitorização e gestão remotas (RMM) detêm o nível de privilégio mais elevado em toda a infraestrutura de uma organização e nos respetivos clientes ligados. Um contorno da autenticação neste tipo de software cria de imediato um risco de exposição na cadeia de fornecimento a toda a carteira de clientes.

Recomendação defensiva: As equipas de TI devem verificar com urgência a versão da plataforma e confirmar que o hotfix 2026.3.1.10 da N-able (2026.3.1 Hotfix 2) está instalado. Também é essencial rever as sessões privilegiadas ativas.

Fonte: Rapid7 – 4 de agosto de 2026


Contorno remoto da autenticação, sem interação do utilizador, no Citrix NetScaler Gateway (CVE-2026-19490)

O que aconteceu: A Citrix corrigiu uma vulnerabilidade crítica de autenticação por caminho alternativo, a CVE-2026-19490 (pontuação CVSS 9,3), no NetScaler ADC e no NetScaler Gateway. Um atacante remoto não autenticado pode explorar a falha em configurações de gateway afetadas sem qualquer interação do utilizador. Os pré-requisitos variam consoante a versão: as compilações afetadas mais recentes exigem uma configuração SAML, além de uma configuração de Gateway ou AAA, pelo que nem todas as implementações do NetScaler estão expostas da mesma forma.

Porque importa: Os gateways de acesso remoto servem de principal defesa de perímetro das redes empresariais. Um contorno bem-sucedido da autenticação nesta camada anula por completo o valor das credenciais empresariais dos colaboradores e das políticas de MFA.

Recomendação defensiva: Dado que estes appliances estão diretamente expostos à internet, as equipas de TI devem realizar uma atualização de emergência para as compilações corrigidas disponibilizadas pela Citrix (14.1-73.32 ou 13.1-63.21 e posteriores).

Fonte: SecurityWeek – 20 de agosto de 2026

O Passwork acrescenta uma camada de gestão centralizada e auditada para as credenciais e os segredos que estão por trás dos gateways e das ferramentas RMM. Ver como funciona o controlo de acessos do Passwork.


Vulnerabilidade crítica de redefinição de palavra-passe no Keycloak (CVE-2026-18963) que permite a tomada remota de contas

O que aconteceu: Foi encontrada uma vulnerabilidade crítica, a CVE-2026-18963 (pontuação CVSS 9,1 segundo a Red Hat), no fluxo de recuperação de palavra-passe (reset-credentials) do Keycloak. Devido a uma validação incorreta do estado, um atacante remoto e não autenticado pode redefinir a palavra-passe de qualquer utilizador, incluindo a dos administradores. As correções foram publicadas no Keycloak 26.7.2, bem como no Red Hat build of Keycloak 26.4.15 e 26.6.6.

Porque importa: As falhas de validação nos fluxos de recuperação de contas minam quaisquer requisitos rigorosos de complexidade das palavras-passe ou a MFA inicial, dando aos atacantes um caminho direto para comprometer o fornecedor de identidade (IdP).

Recomendação defensiva: As equipas de TI devem dar prioridade à aplicação de correções nos servidores Keycloak e testar os fluxos de redefinição de palavra-passe e de recuperação de contas com o mesmo rigor aplicado aos métodos de autenticação principais.

Fonte: The Hacker News – 24 de agosto de 2026


Vulnerabilidade crítica de execução remota de código CVE-2026-69836 (CVSS 10,0) corrigida no diretório na nuvem do Microsoft Entra ID

O que aconteceu: A Microsoft corrigiu uma vulnerabilidade crítica de execução remota de código, a CVE-2026-69836, no serviço na nuvem do Entra ID, relacionada com a desserialização de dados não fidedignos. Ao contrário das restantes falhas deste resumo, trata-se de um problema de execução remota de código na infraestrutura na nuvem, e não de um contorno de credenciais ou da autenticação. A Microsoft resolveu o problema do lado do servidor, sem exigir qualquer ação por parte dos clientes. A falha foi inicialmente assinalada como explorada em ataques reais, mas a Microsoft reviu depois o estado para «não explorada».

Porque importa: O Entra ID é o ponto central de controlo de acesso e de autorização para milhares de empresas. As vulnerabilidades de gravidade máxima na infraestrutura na nuvem dos fornecedores de identidade criam riscos globais em todo o ecossistema de confiança.

Recomendação defensiva: Apesar da correção automática aplicada pelo fornecedor, as equipas de segurança devem monitorizar anomalias nos logs de identidade na nuvem e rever os pressupostos de risco sobre o acesso durante incidentes que afetem fornecedores de serviços essenciais.

Fonte: SecurityWeek / heise online – 21 a 24 de agosto de 2026


A exposição em massa de chaves AWS ativas ameaça a tomada total de contas empresariais

O que aconteceu: Uma investigação da Truffle Security identificou mais de 9300 chaves de acesso AWS expostas em repositórios públicos, logs de compilação e imagens de contentores, chaves que se mantiveram válidas e ativas durante anos. Destas, 817 pertenciam a empresas, incluindo 526 chaves root e 242 chaves IAM com permissões completas de AdministratorAccess, que concedem controlo total sobre a infraestrutura na nuvem.

Porque importa: As chaves de acesso de longa duração expostas, sobretudo as com direitos de administrador, dão aos atacantes acesso sem entraves aos recursos na nuvem, contornando por completo os portais de autorização habituais e a MFA.

Recomendação defensiva: As equipas de TI devem proibir a utilização de contas root da AWS em processos de rotina, configurar a análise contínua de fontes públicas à procura de segredos expostos e revogar e rodar de imediato quaisquer chaves comprometidas, seguindo as boas práticas da própria AWS para o utilizador root.

Fonte: Truffle Security – 19 de agosto de 2026


Relatório da CloudSEK avalia a potencial exposição decorrente do incidente de março na cadeia de fornecimento do LiteLLM

O que aconteceu: A 11 de agosto, a CloudSEK publicou uma avaliação de impacto do comprometimento de 24 de março que envolveu as versões maliciosas 1.82.7 e 1.82.8 do LiteLLM. O relatório estima que a exposição de curta duração no PyPI (os pacotes estiveram disponíveis publicamente durante cerca de 40 minutos) pode ter afetado mais de 2500 organizações e mais de 434 000 pipelines de CI/CD em todo o mundo.

A avaliação centra-se na potencial exposição de credenciais de máquina de elevado valor disponíveis nos ambientes de desenvolvimento e de compilação afetados. Os valores da CloudSEK descrevem o risco de exposição reconstituído, e não o comprometimento confirmado de todas as organizações ou pipelines mencionados.

Porque importa: Os ambientes de desenvolvimento de IA e de automatização de compilação concentram hoje a maior quantidade de segredos não humanos (de máquina) numa organização. Comprometer as ferramentas na fase de compilação permite aos atacantes atingir o interior da infraestrutura, e o intervalo entre o incidente original e uma estimativa completa da exposição mostra durante quanto tempo este risco pode permanecer por quantificar.

Recomendação defensiva: As credenciais de máquina exigem um controlo rigoroso do ciclo de vida, rotação e auditoria dos direitos de acesso. As equipas de TI precisam de implementar a monitorização de segurança das bibliotecas de terceiros e proteger as variáveis de ambiente nos pipelines de CI/CD. Os guias técnicos do Passwork abordam padrões de rotação de segredos baseados em API que se integram diretamente neste tipo de reforço de pipelines.

Fonte: CloudSEK – 11 de agosto de 2026


Vulnerabilidade na extensão de navegador N-able Passportal expõe as chaves mestras dos cofres de palavras-passe dos utilizadores

O que aconteceu: A extensão de navegador Passportal aceitava mensagens de websites de terceiros e de elementos iframe. Os atacantes podiam enviar um pedido e obter tokens de acesso da extensão com chaves secretas. Isto permitia extrair todo o conteúdo do cofre de palavras-passe, incluindo as seeds para gerar códigos TOTP de utilização única. A N-able publicou em julho de 2026 uma correção que adiciona a verificação da origem dos pedidos; a cobertura da Dark Reading em agosto detalhou a falha e o seu impacto.

Porque importa: Os gestores de palavras-passe concentram os segredos mais críticos de uma organização. Comprometer a extensão de navegador de um gestor de palavras-passe contorna, na prática, toda a arquitetura de segurança, incluindo os fatores de MFA. O risco agravou-se pelo facto de os tokens de atualização permanecerem válidos durante 100 dias.

Recomendação defensiva: As organizações devem impor atualizações automáticas regulares das extensões de navegador nos dispositivos dos colaboradores e, ao selecionar soluções de gestão de identidades e acessos (IAM), avaliar se estas oferecem cifragem de ponta a ponta das operações do lado do cliente.

Fonte: Dark Reading – 20 de agosto de 2026

Uma extensão de navegador é tão fiável quanto a sua arquitetura. O Passwork utiliza cifragem AES-256 do lado do cliente com um modelo zero-knowledge, pelo que os dados do cofre permanecem cifrados mesmo em trânsito pela camada do navegador. Explorar a arquitetura de segurança do Passwork


A campanha de phishing Mirage2FA contorna a autenticação multifator do Microsoft 365 através do roubo de sessões

O que aconteceu: A plataforma Mirage2FA utiliza phishing adversary-in-the-middle (AiTM) para intercetar tokens legítimos de autorização de sessão do Microsoft 365. A campanha comprometeu até 4532 endereços de e-mail, cerca de 48 % dos 9426 endereços visados, em 3518 domínios de organizações nos EUA e na UE.

Porque importa: Os cookies de sessão passam, na prática, a equivaler às credenciais do utilizador depois de a verificação MFA inicial ser concluída. O roubo de sessão contorna os fatores de proteção habituais sem exigir que uma palavra-passe ou um código sejam introduzidos novamente.

Recomendação defensiva: A MFA tradicional baseada em SMS ou em códigos de aplicação já não é suficiente, por si só, para proteger os sistemas na nuvem. As organizações devem adotar métodos de autenticação resistentes a phishing, reduzir a duração dos tokens de sessão e implementar a monitorização de comportamentos de sessão anómalos.

Fonte: The Hacker News – 25 de agosto de 2026


Contorno da autenticação JWT no Microsoft SharePoint (CVE-2026-55040) permite a personificação de qualquer utilizador

O que aconteceu: Foi descoberta no SharePoint Server Subscription Edition a vulnerabilidade CVE-2026-55040, que permite a um atacante remoto e não autenticado gerar um token JWT forjado e personificar qualquer utilizador ou administrador do portal. A Microsoft corrigiu a falha em julho de 2026. A análise técnica da Rapid7 em agosto detalhou a cadeia de defeitos subjacente, incluindo um requisito de assinatura de tokens desativado e uma validação fraca dos elementos do token, e confirmou a exploração ativa.

Porque importa: Os erros de validação de JWT permitem aos atacantes contornar totalmente a autenticação sem precisarem de roubar as palavras-passe dos utilizadores.

Recomendação defensiva: As relações de confiança entre serviços e a validação de tokens devem ser verificadas e controladas pelas equipas de TI com o mesmo rigor aplicado às palavras-passe dos utilizadores e às sessões MFA.

Fonte: Blogue da Rapid7 – 11 de agosto de 2026


Exploração de uma vulnerabilidade SSRF no MLflow (CVE-2026-64849) para exfiltração encoberta de credenciais em ambientes na nuvem

O que aconteceu: Foi encontrada, no registo de modelos do MLflow Tracking Server, uma vulnerabilidade de falsificação de pedidos do lado do servidor (SSRF) com pontuação CVSS de 9,3, a CVE-2026-64849. Permite que um atacante não autenticado contorne as proteções de webhooks e aceda a serviços internos de metadados na nuvem para exfiltrar credenciais de curta duração. O problema afeta todas as versões do MLflow anteriores à 3.15.0.

Porque importa: Os serviços de metadados na nuvem emitem frequentemente chaves de acesso de curta duração que, uma vez comprometidas, podem ser usadas pelos atacantes para um rápido movimento lateral dentro do ambiente na nuvem de uma empresa.

Recomendação defensiva: As equipas que gerem plataformas de machine learning devem atualizar o MLflow para a versão 3.15.0 e restringir o acesso de rede aos serviços de metadados a partir de contentores e de ferramentas de IA, seguindo o padrão das orientações da AWS para a configuração do IMDSv2.

Fonte: SecurityWeek – 20 de agosto de 2026


Milhares de tokens de API do n8n expostos em repositórios do GitHub ameaçam comprometer serviços de TI ligados

O que aconteceu: Os investigadores encontraram 4576 tokens de API do n8n únicos em repositórios públicos do GitHub, associados a 1255 hosts. Os testes em instâncias acessíveis revelaram que 36 % (321 de 896 hosts acessíveis) aceitaram pelo menos uma chave exposta. Com um token privilegiado, os atacantes podiam ver as estruturas dos fluxos de trabalho de automação e os logs de execução, bem como extrair credenciais guardadas no n8n para integrações com bases de dados e serviços de terceiros.

Porque importa: As plataformas de automação e integração funcionam como centros onde se acumulam palavras-passe, chaves de API e direitos de acesso a numerosos sistemas de TI empresariais. Um único token de API exposto de um destes centros cria um enorme risco de comprometimento em cascata em toda a infraestrutura de TI, mesmo que a própria exposição não seja registada como CVE.

Recomendação defensiva: Os departamentos de TI devem alargar as políticas de análise de segredos para além do código principal das aplicações, abrangendo também os ficheiros de configuração das ferramentas de automação e integração.

Fonte: The Hacker News – 5 de agosto de 2026


Aumento de 155 vezes nos ataques de password spraying que exploram configurações incorretas e exceções da MFA

O que aconteceu: Os analistas registaram um aumento de 155 vezes na escala dos ataques de password spraying no primeiro semestre de 2026. A análise de 23 empresas afetadas concluiu que 8 delas não tinham qualquer autenticação multifator (MFA). Nos restantes 15 casos, a MFA estava ativada mas não funcionava, porque os departamentos de TI tinham configurado exceções para «localizações fidedignas», limitado a aplicação da política a um subconjunto de aplicações ou de grupos de utilizadores, ou deixado a MFA em modo apenas de relatório (auditoria).

Porque importa: A implementação da MFA não garante proteção se subsistirem pontos cegos nas políticas de segurança. Os atacantes procuram ativamente lacunas e aplicações deixadas sem proteção de MFA para obter acesso inicial à rede.

Recomendação defensiva: As equipas de TI devem eliminar as exceções de «endereços IP fidedignos», aplicar uma cobertura abrangente de MFA em todos os pontos de entrada externos e auditar regularmente a forma como as políticas de segurança são efetivamente aplicadas.

Fonte: BleepingComputer – 19 de agosto de 2026


Alegações não verificadas do hacker «TheHatman» sobre o roubo em massa de credenciais de clientes empresariais do Microsoft Entra

O que aconteceu: Entre 1 e 17 de agosto de 2026, um utilizador de um fórum de hackers com o pseudónimo «TheHatman» publicou ofertas de venda de dados de colaboradores de grandes empresas, alegadamente obtidos em ambientes na nuvem do Microsoft Entra através de credenciais comprometidas. Os investigadores da Unit 42 não conseguiram confirmar um vetor de entrada específico nem uma violação efetiva do próprio serviço Entra, pelo que a ameaça ficou classificada como «violação não verificada através de roubo de credenciais de contas».

Porque importa: Embora as alegações do hacker sobre a violação da infraestrutura do fornecedor continuem por confirmar, o incidente atraiu grande atenção e ilustrou como os atacantes utilizam palavras-passe comprometidas para comprometer tenants na nuvem. As equipas de TI devem tratar alegações não verificadas deste tipo como um sinal para verificar os seus próprios sistemas, e não como prova de que a própria plataforma foi violada.

Recomendação defensiva: As equipas de TI e de segurança devem configurar uma monitorização regular de credenciais de colaboradores expostas e estar atentas a sinais de MFA fatigue e a tentativas de password spraying contra diretórios de identidade na nuvem. As ameaças não verificadas devem servir para construir hipóteses de threat hunting, e não para desencadear respostas de pânico.

Fonte: Relatório da Unit 42 – 18 de agosto de 2026


Análise comparativa da eficácia da resposta do SOC com base em testes de red team da CISA

O que aconteceu: A Cybersecurity and Infrastructure Security Agency (CISA) avaliou as defesas de duas organizações através de testes de intrusão de red team. Uma das organizações não detetou nem conteve de todo as ações dos atacantes, enquanto a outra detetou rapidamente as tentativas iniciais de comprometimento e isolou os hosts afetados. As recomendações da CISA incluem manter perfis de deteção de referência, utilizar políticas de Conditional Access para identidades de carga de trabalho e rodar e revogar tokens com rapidez.

Porque importa: As ferramentas de monitorização são inúteis sem processos de resposta a incidentes bem afinados. A proteção de ambientes na nuvem e híbridos depende diretamente da integração dos sistemas de gestão de identidades e acessos (IAM) com os playbooks de piquete (on-call) da equipa de segurança.

Recomendação defensiva: Os processos de inventário de privilégios, a verificação de Conditional Access e a revogação de emergência de tokens de sessão devem ser praticados regularmente através de simulacros e de simulações de ataques.

Fonte: Aviso da CISA – 25 de agosto de 2026


Resumo de agosto de 2026

Em agosto, os atacantes contornaram a autenticação com tokens forjados, sessões roubadas e chaves expostas, e grande parte desta atividade não aciona os alertas em que a maioria das organizações confia. Na prática, isto significa que a política de palavras-passe, por si só, já não cobre a maior parte da superfície de ataque: as sessões, os tokens e as credenciais de máquina precisam dos mesmos controlos de ciclo de vida que as palavras-passe já têm.

Três prioridades para setembro:

  1. Corrigir os quatro contornos da autenticação divulgados. O N-central e o SharePoint tiveram exploração ativa em ambiente real confirmada neste período de análise. O NetScaler e o Keycloak justificam uma correção urgente, dada a sua gravidade, mesmo sem exploração confirmada até à data.
  2. Auditar a autenticação de ponta a ponta, e não apenas o ecrã de início de sessão. A MFA no início de sessão oferece proteção limitada se a recuperação de contas, a validação de JWT, a duração das sessões ou a cobertura do Conditional Access tiverem lacunas. O Mirage2FA e o CaptiveCrunch contornaram ambos a MFA ao roubar uma sessão ou um token após a autenticação, e não ao derrotá-la.
  3. Analisar repositórios e pipelines de CI/CD à procura de chaves expostas, como fizeram a GitGuardian e a Truffle Security em agosto, e integrar a revogação e a rotação nas operações de rotina, em vez de as deixar para a resposta a incidentes.

Estes três problemas partilham uma causa de raiz: credenciais e segredos dispersos por repositórios, pipelines e caixas de correio, sem um único local onde ver quem tem acesso a quê. O Passwork responde a isto com um cofre cifrado único para palavras-passe e segredos, acesso baseado em funções, registos de auditoria e rotação orientada por API.

Pedir uma demonstração do Passwork e começar por um inventário do que a equipa já tem disperso pelos sistemas.

Resumo de cibersegurança: O mês em que os agentes de IA começaram a atacar por conta própria
Um agente GPT-5.6 escapou da sua sandbox e violou a infraestrutura da Hugging Face. A SonicWall lançou duas falhas 0-day que obrigaram à redefinição total de palavras-passe e de TOTP. O relatório de custos de violações de 2026 da IBM atingiu um recorde de 4,99 milhões de dólares. Eis o que aconteceu em cibersegurança neste mês de julho e o que a equipa deve corrigir primeiro.
Relatório IBM Cost of a Data Breach 2026: A ameaça de IA de 6 milhões de dólares que ninguém está a resolver
Os custos globais das violações atingiram um recorde de 4,99 milhões de dólares em 2026, com a deteção a demorar 247 dias. Os ataques com recurso a IA aumentam 56 %, mas a verdadeira crise é outra: os defensores implementam IA em todo o lado, exceto onde os atacantes entram. 92 % das organizações violadas através de IA não tinham quaisquer controlos de acesso adequados.
O estado da dispersão de segredos em 2026: Principais conclusões do relatório da GitGuardian
Foram divulgados 28,65 milhões de segredos no GitHub público em 2025. A IA está a acelerar o problema. Os repositórios internos estão 6× mais expostos do que os públicos. E 64 % dos segredos de 2022 continuam válidos hoje. Eis o que os dados significam para a postura de segurança.

Notícias mensais de cibersegurança: Autenticação sob cerco

Os incidentes de agosto de 2026 contornaram totalmente a autenticação: exploits confirmados no N-able N-central e no SharePoint, mais de 9300 chaves AWS expostas e o Mirage2FA a sequestrar sessões após a MFA. O que as equipas de TI e de segurança devem corrigir e auditar primeiro.

Sep 3, 2026 — 12 min read
Monatliche Zusammenfassung der Cybersicherheitsnachrichten für August 2026 — blaues Sprechblasensymbol mit Blitzgrafik

Die Cybersicherheitsnachrichten im August hatten einen gemeinsamen Nenner: Angreifer fanden Wege, den Login selbst zu umgehen, anstatt ihn direkt anzugreifen. Authentifizierungsumgehungen, gefälschte Tokens, gestohlene Sitzungen, exponierte API-Schlüssel und durchgesickerte Maschinen-Zugangsdaten ermöglichten wiederholt Zugriff, ohne dass Angreifer ein Passwort knacken oder MFA überwinden mussten.

  • Mehr als 9.300 aktive AWS-Zugriffsschlüssel wurden in öffentlichen Repositories, Build-Logs und Container-Images gefunden. Unter den Unternehmensschlüsseln befanden sich 526 Root-Schlüssel und 242 IAM-Schlüssel mit vollständigen AdministratorAccess-Berechtigungen.
  • Der LiteLLM-Supply-Chain-Vorfall vom März hat möglicherweise mehr als 2.500 Organisationen und 434.000 CI/CD-Pipelines exponiert, so eine im August veröffentlichte Folgenabschätzung.
  • Forscher fanden 4.576 n8n-API-Tokens in öffentlichen GitHub-Repositories; bei den getesteten erreichbaren Instanzen akzeptierten 36 % mindestens einen durchgesickerten Schlüssel.
  • Mirage2FA zielte auf 9.426 Microsoft-365-E-Mail-Adressen ab und kompromittierte bis zu 4.532 davon durch das Stehlen authentifizierter Sitzungen nach MFA.

Das gleiche Muster zeigte sich bei vier offengelegten Schwachstellen: N-able N-central, Citrix NetScaler, Keycloak und SharePoint offenbarten Schwachstellen, die in der Lage waren, Authentifizierung oder Identitätskontrollen zu umgehen. Unabhängig davon stieg die Password-Spraying-Aktivität um das 155-Fache, da Angreifer nach Lücken in der MFA-Durchsetzung suchten.

Die folgenden Vorfälle zeigen, wie sich Authentifizierung über Passwörter und Anmeldebildschirme hinaus erweitert — und wo IT- und Sicherheitsteams ihre Kontrollen anpassen müssen.


Aktive Ausnutzung einer kritischen Authentifizierungsumgehung in der N-able N-central Remote-Management-Plattform (CVE-2026-18577)

Was geschah: Die Schwachstelle CVE-2026-18577 (CVSS 8.1) ermöglicht es einem entfernten, nicht authentifizierten Angreifer, die Authentifizierung vollständig zu umgehen und administrativen Zugriff auf N-central-Server zu erlangen. Die Schwachstelle resultiert aus einer unvollständigen Behebung einer früheren Schwachstelle, CVE-2026-18556. Seit dem 1. August 2026 wird aktive Ausnutzung in freier Wildbahn verzeichnet, wobei Angreifer die legitime Take-Control-Funktion nutzen, um nach der Kompromittierung Kundenendpunkte zu erreichen, und einen cloudflared-Tunnel für persistenten Fernzugriff einrichten.

Warum es wichtig ist: Remote-Monitoring- und Management-Plattformen (RMM) verfügen über die höchste Berechtigungsstufe über die gesamte Infrastruktur einer Organisation und ihrer verbundenen Clients. Eine Authentifizierungsumgehung in solcher Software schafft sofort ein Supply-Chain-Expositionsrisiko über die gesamte Kundenbasis hinweg.

Die Handlungsempfehlung: IT-Teams müssen dringend ihre Plattformversion überprüfen und bestätigen, dass der N-able-Hotfix 2026.3.1.10 (2026.3.1 Hotfix 2) installiert ist. Eine Überprüfung aktiver privilegierter Sitzungen ist ebenfalls kritisch.

Quelle: Rapid7 – 4. August 2026


Remote-Authentifizierungsumgehung ohne Benutzerinteraktion in Citrix NetScaler Gateway (CVE-2026-19490)

Was geschah: Citrix hat eine kritische Alternate-Path-Authentifizierungsschwachstelle, CVE-2026-19490 (CVSS-Score 9.3), in NetScaler ADC und NetScaler Gateway gepatcht. Ein nicht authentifizierter Remote-Angreifer kann die Schwachstelle bei betroffenen Gateway-Konfigurationen ohne jegliche Benutzerinteraktion ausnutzen. Die Voraussetzungen variieren je nach Version: Neuere betroffene Builds erfordern zusätzlich zu einem Gateway- oder AAA-Setup eine SAML-Konfiguration, sodass nicht jede NetScaler-Bereitstellung gleichermaßen exponiert ist.

Warum es wichtig ist: Remote-Access-Gateways dienen als primäre Perimeter-Verteidigung für Unternehmensnetzwerke. Eine erfolgreiche Authentifizierungsumgehung auf dieser Ebene negiert vollständig den Wert von Unternehmens-Zugangsdaten und MFA-Richtlinien der Mitarbeiter.

Die Handlungsempfehlung: Da diese Appliances direkt dem Internet ausgesetzt sind, sollten IT-Teams ein Notfall-Update auf die von Citrix bereitgestellten gepatchten Builds durchführen (14.1-73.32 oder 13.1-63.21 und höher).

Quelle: SecurityWeek – 20. August 2026

Passwork fügt eine zentral verwaltete, auditierbare Schicht für die Zugangsdaten und Secrets hinter Ihren Gateways und RMM-Tools hinzu. Erfahren Sie, wie die Zugriffskontrolle von Passwork funktioniert.


Kritische Keycloak-Passwort-Reset-Schwachstelle (CVE-2026-18963) führt zu Remote-Account-Übernahme

Was geschah: Eine kritische Schwachstelle, CVE-2026-18963 (CVSS-Score 9.1 laut Red Hat), wurde im Passwort-Recovery-Flow (reset-credentials) von Keycloak gefunden. Aufgrund unsachgemäßer Statusvalidierung kann ein entfernter, nicht authentifizierter Angreifer das Passwort eines beliebigen Benutzers zurücksetzen, einschließlich das von Administratoren. Fixes wurden in Keycloak 26.7.2 sowie im Red Hat Build von Keycloak 26.4.15 und 26.6.6 veröffentlicht.

Warum es wichtig ist: Validierungsfehler in Account-Recovery-Flows untergraben alle strengen Passwort-Komplexitätsanforderungen oder initiale MFA und geben Angreifern einen direkten Weg zur Kompromittierung des Identity Providers (IdP).

Die Handlungsempfehlung: IT-Teams sollten das Patchen von Keycloak-Servern priorisieren und Passwort-Reset- sowie Account-Recovery-Flows mit derselben Sorgfalt testen, die für primäre Authentifizierungsmethoden gilt.

Quelle: The Hacker News – 24. August 2026


Kritische Remote-Code-Execution-Schwachstelle CVE-2026-69836 (CVSS 10.0) im Cloud-Verzeichnis von Microsoft Entra ID behoben

Was geschah: Microsoft hat eine kritische Remote-Code-Execution-Schwachstelle, CVE-2026-69836, im Cloud-Dienst von Entra ID behoben, die mit der Deserialisierung nicht vertrauenswürdiger Daten zusammenhängt. Anders als die anderen Schwachstellen in dieser Zusammenfassung handelt es sich hierbei um ein Remote-Code-Execution-Problem in der Cloud-Infrastruktur, nicht um eine Credential- oder Authentifizierungsumgehung. Microsoft hat das Problem serverseitig behoben, sodass keine Maßnahmen seitens der Kunden erforderlich sind. Die Schwachstelle wurde zunächst als in realen Angriffen ausgenutzt gekennzeichnet, aber Microsoft revidierte den Status später auf „nicht ausgenutzt".

Warum es wichtig ist: Entra ID ist der zentrale Knotenpunkt für Zugriffskontrolle und Autorisierung für Tausende von Unternehmen. Schwachstellen mit maximaler Schwere in der Cloud-Infrastruktur von Identity Providern schaffen globale Risiken über das gesamte vertrauenswürdige Ökosystem hinweg.

Die Handlungsempfehlung: Trotz des automatisch vom Anbieter angewendeten Patches sollten Sicherheitsteams Cloud-Identity-Logs auf Anomalien überwachen und Risikoannahmen bezüglich des Zugriffs während Vorfällen, die wichtige Dienstanbieter betreffen, überdenken.

Quelle: SecurityWeek / heise online – 21.–24. August 2026


Massenexposition aktiver AWS-Schlüssel bedroht vollständige Übernahme von Unternehmens-Accounts

Was geschah: Eine Untersuchung von Truffle Security identifizierte mehr als 9.300 AWS-Zugriffsschlüssel, die in öffentliche Repositories, Build-Logs und Container-Images durchgesickert waren — Schlüssel, die jahrelang gültig und aktiv blieben. Davon gehörten 817 Unternehmen, darunter 526 Root-Schlüssel und 242 IAM-Schlüssel mit vollständigen AdministratorAccess-Berechtigungen, die vollständige Kontrolle über die Cloud-Infrastruktur gewähren.

Warum es wichtig ist: Durchgesickerte langlebige Zugriffsschlüssel, insbesondere solche mit Administratorrechten, geben Angreifern ungehinderten Zugang zu Cloud-Ressourcen und umgehen dabei vollständig Standard-Autorisierungsportale und MFA.

Die Handlungsempfehlung: IT-Teams müssen die Verwendung von AWS-Root-Accounts in Routineprozessen verbieten, kontinuierliches Scanning öffentlicher Quellen auf exponierte Secrets einrichten und kompromittierte Schlüssel sofort widerrufen und rotieren, gemäß den AWS-eigenen Best Practices für Root-Benutzer.

Quelle: Truffle Security – 19. August 2026


CloudSEK-Bericht kartiert potenzielle Exposition durch den LiteLLM-Supply-Chain-Vorfall vom März

Was geschah: Am 11. August veröffentlichte CloudSEK eine Folgenabschätzung zur Kompromittierung vom 24. März, die die bösartigen LiteLLM-Releases 1.82.7 und 1.82.8 betraf. Der Bericht schätzt, dass die kurzlebige PyPI-Exposition (die Pakete waren etwa 40 Minuten lang öffentlich verfügbar) mehr als 2.500 Organisationen und über 434.000 CI/CD-Pipelines weltweit betroffen haben könnte.

Die Bewertung konzentriert sich auf die potenzielle Exposition hochwertiger Maschinen-Zugangsdaten, die betroffenen Entwicklungs- und Build-Umgebungen zur Verfügung standen. Die Zahlen von CloudSEK beschreiben ein rekonstruiertes Expositionsrisiko, keine bestätigte Kompromittierung jeder genannten Organisation oder Pipeline.

Warum es wichtig ist: KI-Entwicklungs- und Build-Automatisierungsumgebungen weisen heute die höchste Konzentration an nicht-menschlichen (Maschinen-)Secrets in einer Organisation auf. Die Kompromittierung von Tooling in der Build-Phase ermöglicht es Angreifern, tief in die Infrastruktur einzudringen, und die Verzögerung zwischen dem ursprünglichen Vorfall und einer vollständigen Expositionsschätzung zeigt, wie lange dieses Risiko unquantifiziert bleiben kann.

Die Handlungsempfehlung: Maschinen-Zugangsdaten erfordern strikte Lebenszykluskontrollen, Rotation und Audit der Zugriffsrechte. IT-Teams müssen Sicherheitsmonitoring für Drittanbieter-Bibliotheken implementieren und Umgebungsvariablen in CI/CD-Pipelines schützen. Die technischen Leitfäden von Passwork behandeln API-basierte Secret-Rotationsmuster, die direkt in diese Art von Pipeline-Härtung passen.

Quelle: CloudSEK – 11. August 2026


Schwachstelle in der N-able-Passportal-Browsererweiterung exponiert Masterpasswörter der Passwort-Tresore von Benutzern

Was geschah: Die Passportal-Browsererweiterung akzeptierte Nachrichten von Drittanbieter-Websites und iframe-Elementen. Angreifer konnten eine Anfrage senden und Erweiterungs-Zugriffstoken mit geheimen Schlüsseln erhalten. Dies ermöglichte die Extraktion des gesamten Inhalts des Passwort-Tresors, einschließlich Seeds zur Generierung von Einmal-TOTP-Codes. N-able veröffentlichte im Juli 2026 einen Patch, der eine Origin-Prüfung für Anfragen hinzufügte; die August-Berichterstattung von Dark Reading beschrieb die Schwachstelle und ihre Auswirkungen im Detail.

Warum es wichtig ist: Passwort-Manager konzentrieren die kritischsten Secrets einer Organisation. Die Kompromittierung einer Passwort-Manager-Browsererweiterung umgeht effektiv die gesamte Sicherheitsarchitektur, einschließlich MFA-Faktoren. Das Risiko wurde dadurch verschärft, dass Refresh-Tokens 100 Tage lang gültig blieben.

Die Handlungsempfehlung: Organisationen müssen regelmäßige automatische Updates von Browsererweiterungen auf Mitarbeitergeräten durchsetzen und bei der Auswahl von IAM-Lösungen bewerten, ob diese Ende-zu-Ende-Verschlüsselung clientseitiger Operationen unterstützen.

Quelle: Dark Reading – 20. August 2026

Eine Browsererweiterung ist nur so vertrauenswürdig wie ihre Architektur. Passwork verwendet clientseitige AES-256-Verschlüsselung mit einem Zero-Knowledge-Modell, sodass Tresor-Daten auch bei der Übertragung durch die Browser-Schicht verschlüsselt bleiben. Entdecken Sie die Sicherheitsarchitektur von Passwork


Mirage2FA-Phishing-Kampagne umgeht Microsoft-365-Multi-Faktor-Authentifizierung durch Sitzungsdiebstahl

Was geschah: Die Mirage2FA-Plattform nutzt Adversary-in-the-Middle-Phishing (AiTM), um legitime Microsoft-365-Sitzungsautorisierungstoken abzufangen. Die Kampagne kompromittierte bis zu 4.532 E-Mail-Adressen, etwa 48 % der 9.426 angegriffenen Adressen, über 3.518 Organisations-Domains in den USA und der EU.

Warum es wichtig ist: Sitzungs-Cookies werden effektiv zu Benutzer-Zugangsdaten, sobald die initiale MFA-Verifizierung bestanden wurde. Sitzungsdiebstahl umgeht standardmäßige Schutzfaktoren, ohne dass ein Passwort oder Code erneut eingegeben werden muss.

Die Handlungsempfehlung: Traditionelle SMS- oder App-Code-basierte MFA reicht allein nicht mehr aus, um Cloud-Systeme zu schützen. Organisationen müssen phishing-resistente Authentifizierungsmethoden einführen, Sitzungstoken-Lebensdauern verkürzen und Monitoring für anomales Sitzungsverhalten einrichten.

Quelle: The Hacker News – 25. August 2026


JWT-Authentifizierungsumgehung in Microsoft SharePoint (CVE-2026-55040) ermöglicht Identitätswechsel zu beliebigem Benutzer

Was geschah: Eine Schwachstelle, CVE-2026-55040, wurde in SharePoint Server Subscription Edition entdeckt, die es einem entfernten, nicht authentifizierten Angreifer ermöglicht, ein gefälschtes JWT-Token zu generieren und jeden Benutzer oder Portal-Administrator zu imitieren. Microsoft hat die Schwachstelle im Juli 2026 gepatcht. Die technische August-Analyse von Rapid7 beschrieb die Kette von Defekten dahinter, einschließlich einer deaktivierten Token-Signaturanforderung und schwacher Validierung von Token-Elementen, und bestätigte aktive Ausnutzung.

Warum es wichtig ist: JWT-Validierungsfehler ermöglichen es Angreifern, die Authentifizierung vollständig zu umgehen, ohne Benutzerpasswörter stehlen zu müssen.

Die Handlungsempfehlung: Service-to-Service-Vertrauensbeziehungen und Token-Validierung müssen von IT-Teams mit derselben Sorgfalt geprüft und kontrolliert werden, die für Benutzerpasswörter und MFA-Sitzungen gilt.

Quelle: Rapid7 blog – 11. August 2026


Ausnutzung einer SSRF-Schwachstelle in MLflow (CVE-2026-64849) zur verdeckten Credential-Exfiltration aus Cloud-Umgebungen

Was geschah: Eine Server-Side-Request-Forgery-Schwachstelle (SSRF) mit einem CVSS-Score von 9.3, CVE-2026-64849, wurde in der Model-Registry des MLflow Tracking Servers gefunden. Sie ermöglicht es einem nicht authentifizierten Angreifer, Webhook-Schutzmaßnahmen zu umgehen und interne Cloud-Metadaten-Dienste zu erreichen, um kurzlebige Zugangsdaten zu exfiltrieren. Das Problem betrifft alle MLflow-Versionen vor 3.15.0.

Warum es wichtig ist: Cloud-Metadaten-Dienste geben oft kurzlebige Zugriffsschlüssel aus, die nach einer Kompromittierung von Angreifern für schnelle laterale Bewegung innerhalb der Cloud-Umgebung eines Unternehmens verwendet werden können.

Die Handlungsempfehlung: Teams, die Machine-Learning-Plattformen betreiben, müssen MLflow auf Version 3.15.0 patchen und den Netzwerkzugang zu Metadaten-Diensten von Containern und KI-Tooling einschränken, gemäß dem Muster in der AWS-IMDSv2-Konfigurationsanleitung.

Quelle: SecurityWeek – 20. August 2026


Tausende durchgesickerte n8n-API-Tokens in GitHub-Repositories gefunden, bedrohen Kompromittierung verbundener IT-Dienste

Was geschah: Forscher fanden 4.576 eindeutige n8n-API-Tokens in öffentlichen GitHub-Repositories, verknüpft mit 1.255 Hosts. Tests an erreichbaren Instanzen ergaben, dass 36 % davon (321 von 896 erreichbaren Hosts) mindestens einen durchgesickerten Schlüssel akzeptierten. Mit einem privilegierten Token konnten Angreifer Automatisierungs-Workflow-Strukturen und Ausführungsprotokolle einsehen sowie in n8n für Drittanbieter-Datenbank- und Dienstintegrationen gespeicherte Zugangsdaten extrahieren.

Warum es wichtig ist: Automatisierungs- und Integrationsplattformen fungieren als Knotenpunkte, an denen Passwörter, API-Schlüssel und Zugriffsrechte auf zahlreiche Unternehmens-IT-Systeme zusammenlaufen. Ein einzelner durchgesickerter API-Token zu einem solchen Knotenpunkt schafft ein massives Risiko einer kaskadierenden Kompromittierung der gesamten IT-Infrastruktur, auch wenn die Exposition selbst nicht als CVE erfasst wird.

Die Handlungsempfehlung: IT-Abteilungen müssen Secret-Scanning-Richtlinien über den Kern-Anwendungscode hinaus erweitern und auch Konfigurationsdateien von Automatisierungs- und Integrationstools abdecken.

Quelle: The Hacker News – 5. August 2026


155-facher Anstieg von Password-Spraying-Angriffen, die MFA-Fehlkonfigurationen und -Ausnahmen ausnutzen

Was geschah: Analysten verzeichneten einen 155-fachen Anstieg des Umfangs von Password-Spraying-Angriffen in der ersten Hälfte 2026. Eine Analyse von 23 betroffenen Unternehmen ergab, dass 8 davon überhaupt keine Multi-Faktor-Authentifizierung (MFA) hatten. In den verbleibenden 15 Fällen war MFA aktiviert, funktionierte aber nicht, weil IT-Abteilungen Ausnahmen für „vertrauenswürdige Standorte" konfiguriert, die Richtliniendurchsetzung auf eine Teilmenge von Anwendungen oder Benutzergruppen beschränkt oder MFA im Report-Only-Modus (Audit-Modus) belassen hatten.

Warum es wichtig ist: Die Bereitstellung von MFA garantiert keinen Schutz, wenn blinde Flecken in den Sicherheitsrichtlinien verbleiben. Angreifer suchen aktiv nach Schlupflöchern und Anwendungen, die nicht durch MFA geschützt sind, um initialen Netzwerkzugang zu erlangen.

Die Handlungsempfehlung: IT-Teams müssen „vertrauenswürdige IP-Adressen"-Ausnahmen eliminieren, umfassende MFA-Abdeckung über alle externen Einstiegspunkte implementieren und regelmäßig auditieren, wie Sicherheitsrichtlinien tatsächlich durchgesetzt werden.

Quelle: BleepingComputer – 19. August 2026


Unbestätigte Behauptungen des Hackers „TheHatman" über massenhaften Credential-Diebstahl bei Microsoft-Entra-Unternehmenskunden

Was geschah: Zwischen dem 1. und 17. August 2026 veröffentlichte ein Hacker-Forum-Benutzer unter dem Namen „TheHatman" Angebote zum Verkauf von Mitarbeiterdaten großer Unternehmen, die angeblich aus Microsoft-Entra-Cloud-Umgebungen durch kompromittierte Zugangsdaten erlangt wurden. Forscher von Unit 42 konnten weder einen spezifischen Einstiegsvektor noch einen tatsächlichen Breach des Entra-Dienstes selbst bestätigen, sodass die Bedrohung als „unbestätigter Breach via Account-Credential-Diebstahl" klassifiziert bleibt.

Warum es wichtig ist: Auch wenn die Behauptungen des Hackers über einen Breach der Anbieterinfrastruktur unbestätigt bleiben, zog der Vorfall breite Aufmerksamkeit auf sich und illustrierte, wie Angreifer kompromittierte Passwörter nutzen, um Cloud-Tenants zu kompromittieren. Unbestätigte Behauptungen dieser Art sollten von IT-Teams als Signal behandelt werden, die eigenen Systeme zu überprüfen, nicht als Beweis dafür, dass die Plattform selbst gebrochen wurde.

Die Handlungsempfehlung: IT- und Sicherheitsteams müssen regelmäßiges Monitoring auf durchgesickerte Mitarbeiter-Zugangsdaten einrichten und auf Anzeichen von MFA-Fatigue und Password-Spraying-Versuchen gegen Cloud-Identity-Verzeichnisse achten. Unbestätigte Bedrohungen sollten genutzt werden, um Threat-Hunting-Hypothesen aufzubauen, nicht um Panik-Reaktionen auszulösen.

Quelle: Unit 42 report – 18. August 2026


Vergleichende Analyse der SOC-Reaktionseffektivität basierend auf CISA-Red-Team-Tests

Was geschah: Die Cybersecurity and Infrastructure Security Agency (CISA) bewertete die Verteidigung zweier Organisationen durch Red-Team-Penetrationstests. Eine Organisation verpasste die Aktionen der Angreifer vollständig und konnte sie nicht eindämmen, während die andere initiale Kompromittierungsversuche schnell erkannte und die betroffenen Hosts isolierte. CISAs Empfehlungen umfassen die Pflege von Baseline-Erkennungsprofilen, die Verwendung von Conditional-Access-Richtlinien für Workload-Identitäten und das prompte Rotieren und Widerrufen von Tokens.

Warum es wichtig ist: Monitoring-Tools sind ohne gut eingespielte Incident-Response-Prozesse nutzlos. Der Schutz von Cloud- und Hybrid-Umgebungen hängt direkt von der Integration von Identity-and-Access-Management-Systemen (IAM) mit den Bereitschafts-Playbooks der Sicherheitsteams ab.

Die Handlungsempfehlung: Privilege-Inventory-Prozesse, Conditional-Access-Verifizierung und Notfall-Sitzungstoken-Widerruf müssen regelmäßig durch Übungen und Angriffssimulationen trainiert werden.

Quelle: CISA Advisory – 25. August 2026


Zusammenfassung August 2026

Im August umgingen Angreifer die Authentifizierung mithilfe gefälschter Tokens, gestohlener Sitzungen und durchgesickerter Schlüssel — und ein Großteil dieser Aktivität löst nicht die Alarme aus, auf die sich die meisten Organisationen verlassen. In der Praxis bedeutet das, dass Passwortrichtlinien allein den größten Teil Ihrer Angriffsfläche nicht mehr abdecken: Sitzungen, Tokens und Maschinen-Zugangsdaten benötigen dieselben Lebenszykluskontrollen, die Passwörter bereits haben.

Drei Prioritäten für September:

  1. Patchen Sie die vier offengelegten Authentifizierungsumgehungen. N-central und SharePoint hatten in diesem Berichtszeitraum bestätigte Ausnutzung in freier Wildbahn. NetScaler und Keycloak erfordern angesichts ihrer Schwere dringendes Patchen, auch ohne bisher bestätigte Ausnutzung.
  2. Auditieren Sie die Authentifizierung durchgängig, nicht nur den Anmeldebildschirm. MFA bei der Anmeldung bietet begrenzten Schutz, wenn Account-Recovery, JWT-Validierung, Sitzungslebensdauern oder Conditional-Access-Abdeckung Lücken aufweisen. Mirage2FA und CaptiveCrunch umgingen beide MFA, indem sie eine Sitzung oder ein Token nach der Authentifizierung stahlen, nicht indem sie sie überwanden.
  3. Scannen Sie Repositories und CI/CD-Pipelines auf exponierte Schlüssel, so wie GitGuardian und Truffle Security es im August taten, und integrieren Sie Widerruf und Rotation in den Routinebetrieb statt in die Incident Response.

Diese drei Probleme haben eine gemeinsame Ursache: Zugangsdaten und Secrets, die über Repos, Pipelines und Posteingänge verstreut sind, ohne einen einzigen Ort, um zu sehen, wer Zugriff auf was hat. Passwork adressiert dies mit einem verschlüsselten Tresor für Passwörter und Secrets, rollenbasiertem Zugriff, Audit-Logs und API-gesteuerter Rotation.

Fordern Sie eine Passwork-Demo an und beginnen Sie mit einer Bestandsaufnahme dessen, was Ihr Team bereits über verschiedene Systeme verstreut hat.

Zusammenfassung der Cybersicherheitsnachrichten: Der Monat, in dem KI-Agenten begannen, eigenständig anzugreifen
Ein GPT-5.6-Agent entkam seiner Sandbox und durchbrach die Hugging-Face-Infrastruktur. SonicWall lieferte zwei 0-Days aus, die einen vollständigen Passwort- und TOTP-Reset erzwangen. Der IBM-Bericht 2026 zu Breach-Kosten erreichte mit 4,99 Millionen Dollar einen Rekord. Hier ist, was diesen Juli in der Cybersicherheit passiert ist und was Ihr Team zuerst patchen muss.
IBM-Bericht 2026 zu Kosten von Datenschutzverletzungen: Die 6-Millionen-Dollar-KI-Bedrohung, die niemand behebt
Globale Breach-Kosten erreichten 2026 mit 4,99 Millionen Dollar einen Rekord, wobei die Erkennung 247 Tage dauerte. KI-gesteuerte Angriffe stiegen um 56 %, aber die eigentliche Krise: Verteidiger setzen KI überall ein, außer dort, wo Angreifer eindringen. 92 % der von KI-Breaches betroffenen Organisationen hatten keinerlei ordnungsgemäße Zugriffskontrollen.
Der Zustand der Secrets-Ausbreitung in 2026: Wichtige Erkenntnisse aus dem GitGuardian-Bericht
28,65 Millionen Secrets sind 2025 auf öffentlichem GitHub durchgesickert. KI beschleunigt das Problem. Interne Repos sind 6× stärker exponiert als öffentliche. Und 64 % der Secrets von 2022 sind heute noch gültig. Hier ist, was die Daten für Ihre Sicherheitslage bedeuten.

Monatliche Cybersecurity-News: Authentifizierung unter Beschuss

Die Vorfälle im August 2026 umgingen die Authentifizierung vollständig: bestätigte Exploits in N-able N-central und SharePoint, über 9.300 exponierte AWS-Schlüssel und Mirage2FA, das Sitzungen nach MFA kapert. Das sollten IT- und Sicherheitsteams zuerst patchen und prüfen.

Sep 3, 2026 — 15 min read
Resumen mensual de noticias de ciberseguridad de agosto de 2026 — icono de burbuja de diálogo azul con gráfico de rayo

Las noticias de ciberseguridad de agosto tuvieron un hilo conductor común: los atacantes encontraron formas de eludir el inicio de sesión en lugar de atacarlo directamente. Las elusiones de autenticación, los tokens falsificados, las sesiones robadas, las claves API expuestas y las credenciales de máquinas filtradas proporcionaron repetidamente acceso sin requerir que los atacantes descifren una contraseña o derroten el MFA.

  • Se encontraron más de 9.300 claves de acceso de AWS activas en repositorios públicos, registros de compilación e imágenes de contenedores. Entre las claves corporativas había 526 claves root y 242 claves IAM con permisos completos de AdministratorAccess.
  • El incidente de cadena de suministro de LiteLLM de marzo puede haber expuesto a más de 2.500 organizaciones y 434.000 pipelines de CI/CD, según una evaluación de impacto publicada en agosto.
  • Los investigadores encontraron 4.576 tokens de API de n8n en repositorios públicos de GitHub; entre las instancias accesibles probadas, el 36% aceptó al menos una clave filtrada.
  • Mirage2FA apuntó a 9.426 direcciones de correo electrónico de Microsoft 365 y comprometió hasta 4.532 de ellas robando sesiones autenticadas después del MFA.

El mismo patrón apareció en cuatro vulnerabilidades divulgadas: N-able N-central, Citrix NetScaler, Keycloak y SharePoint revelaron fallos capaces de eludir la autenticación o los controles de identidad. Por separado, la actividad de password spraying aumentó 155 veces mientras los atacantes buscaban brechas en la aplicación del MFA.

Los incidentes a continuación muestran cómo la autenticación se está expandiendo más allá de las contraseñas y las pantallas de inicio de sesión — y dónde los equipos de TI y seguridad necesitan ajustar sus controles.


Explotación activa de una elusión crítica de autenticación en la plataforma de gestión remota N-able N-central (CVE-2026-18577)

Qué sucedió: La vulnerabilidad CVE-2026-18577 (CVSS 8.1) permite a un atacante remoto no autenticado eludir completamente la autenticación y obtener acceso administrativo a los servidores N-central. El fallo proviene de una corrección incompleta de una vulnerabilidad anterior, CVE-2026-18556. Se ha registrado explotación activa en entornos reales desde el 1 de agosto de 2026, con atacantes utilizando la función legítima Take Control para alcanzar los endpoints de los clientes después del compromiso y desplegando un túnel cloudflared para acceso remoto persistente.

Por qué es importante: Las plataformas de monitorización y gestión remotas (RMM) poseen el nivel de privilegio más alto en toda la infraestructura de una organización y sus clientes conectados. Una elusión de autenticación en este tipo de software crea inmediatamente un riesgo de exposición de cadena de suministro en toda la base de clientes.

La conclusión defensiva: Los equipos de TI deben verificar urgentemente la versión de su plataforma y confirmar que el hotfix de N-able 2026.3.1.10 (2026.3.1 Hotfix 2) está instalado. También es crítica una revisión de las sesiones privilegiadas activas.

Fuente: Rapid7 – 4 de agosto de 2026


Elusión de autenticación remota sin interacción en Citrix NetScaler Gateway (CVE-2026-19490)

Qué sucedió: Citrix parcheó una vulnerabilidad crítica de autenticación por ruta alternativa, CVE-2026-19490 (puntuación CVSS 9.3), en NetScaler ADC y NetScaler Gateway. Un atacante remoto no autenticado puede explotar el fallo en configuraciones de gateway afectadas sin ninguna interacción del usuario. Las precondiciones varían según la versión: las compilaciones afectadas más recientes requieren una configuración SAML además de una configuración de Gateway o AAA, por lo que no todos los despliegues de NetScaler están expuestos de la misma manera.

Por qué es importante: Los gateways de acceso remoto sirven como la defensa perimetral principal para las redes corporativas. Una elusión de autenticación exitosa en esta capa anula completamente el valor de las credenciales corporativas de los empleados y las políticas de MFA.

La conclusión defensiva: Dado que estos dispositivos están directamente expuestos a Internet, los equipos de TI deben realizar una actualización de emergencia a las compilaciones parcheadas proporcionadas por Citrix (14.1-73.32 o 13.1-63.21 y posteriores).

Fuente: SecurityWeek – 20 de agosto de 2026

Passwork añade una capa gestionada centralmente y auditada para las credenciales y secretos detrás de sus gateways y herramientas RMM. Vea cómo funciona el control de acceso de Passwork.


Vulnerabilidad crítica de restablecimiento de contraseña en Keycloak (CVE-2026-18963) que conduce a la toma de control remota de cuentas

Qué sucedió: Se encontró una vulnerabilidad crítica, CVE-2026-18963 (puntuación CVSS 9.1 según Red Hat), en el flujo de recuperación de contraseña (reset-credentials) de Keycloak. Debido a una validación de estado inadecuada, un atacante remoto no autenticado puede restablecer la contraseña de cualquier usuario, incluidos los administradores. Se han publicado correcciones en Keycloak 26.7.2, así como en Red Hat build of Keycloak 26.4.15 y 26.6.6.

Por qué es importante: Los fallos de validación en los flujos de recuperación de cuentas socavan cualquier requisito estricto de complejidad de contraseñas o MFA inicial, dando a los atacantes una ruta directa para comprometer el proveedor de identidad (IdP).

La conclusión defensiva: Los equipos de TI deben priorizar el parcheo de los servidores Keycloak y probar los flujos de restablecimiento de contraseña y recuperación de cuentas con el mismo rigor aplicado a los métodos de autenticación principales.

Fuente: The Hacker News – 24 de agosto de 2026


Vulnerabilidad crítica de ejecución remota de código CVE-2026-69836 (CVSS 10.0) corregida en el directorio en la nube de Microsoft Entra ID

Qué sucedió: Microsoft corrigió una vulnerabilidad crítica de ejecución remota de código, CVE-2026-69836, en el servicio en la nube de Entra ID, relacionada con la deserialización de datos no confiables. A diferencia de los otros fallos en este resumen, esta es una vulnerabilidad de ejecución remota de código en infraestructura en la nube, no una elusión de credenciales o autenticación. Microsoft resolvió el problema del lado del servidor, sin requerir ninguna acción por parte de los clientes. El fallo fue inicialmente marcado como explotado en ataques reales, pero Microsoft revisó posteriormente el estado a «no explotado».

Por qué es importante: Entra ID es el centro principal para el control de acceso y la autorización de miles de empresas. Las vulnerabilidades de máxima gravedad en la infraestructura en la nube de los proveedores de identidad crean riesgos globales en todo el ecosistema de confianza.

La conclusión defensiva: A pesar del parche automático aplicado por el proveedor, los equipos de seguridad deben monitorizar anomalías en los registros de identidad en la nube y revisar las suposiciones de riesgo sobre el acceso durante incidentes que afecten a proveedores de servicios clave.

Fuente: SecurityWeek / heise online – 21-24 de agosto de 2026


La exposición masiva de claves de AWS activas amenaza con la toma de control total de cuentas corporativas

Qué sucedió: La investigación de Truffle Security identificó más de 9.300 claves de acceso de AWS filtradas en repositorios públicos, registros de compilación e imágenes de contenedores — claves que permanecieron válidas y activas durante años. De estas, 817 pertenecían a empresas, incluyendo 526 claves root y 242 claves IAM con permisos completos de AdministratorAccess, otorgando control total sobre la infraestructura en la nube.

Por qué es importante: Las claves de acceso de larga duración filtradas, especialmente aquellas con derechos de administrador, dan a los atacantes acceso sin impedimentos a los recursos en la nube, evitando los portales de autorización estándar y el MFA por completo.

La conclusión defensiva: Los equipos de TI deben prohibir el uso de cuentas root de AWS en procesos rutinarios, configurar el escaneo continuo de fuentes públicas en busca de secretos expuestos y revocar y rotar inmediatamente cualquier clave comprometida, siguiendo las mejores prácticas de usuario root de AWS.

Fuente: Truffle Security – 19 de agosto de 2026


El informe de CloudSEK mapea la exposición potencial del incidente de cadena de suministro de LiteLLM de marzo

Qué sucedió: El 11 de agosto, CloudSEK publicó una evaluación de impacto del compromiso del 24 de marzo que involucró las versiones maliciosas de LiteLLM 1.82.7 y 1.82.8. El informe estima que la breve exposición en PyPI (los paquetes estuvieron disponibles públicamente durante aproximadamente 40 minutos) puede haber afectado a más de 2.500 organizaciones y más de 434.000 pipelines de CI/CD en todo el mundo.

La evaluación se centra en la exposición potencial de credenciales de máquinas de alto valor disponibles en los entornos de desarrollo y compilación afectados. Las cifras de CloudSEK describen el riesgo de exposición reconstruido, no el compromiso confirmado de cada organización o pipeline mencionado.

Por qué es importante: Los entornos de desarrollo de IA y automatización de compilaciones ahora contienen la mayor concentración de secretos no humanos (de máquinas) en una organización. Comprometer las herramientas en la etapa de compilación permite a los atacantes penetrar profundamente en la infraestructura, y el retraso entre el incidente original y una estimación completa de exposición muestra cuánto tiempo ese riesgo puede permanecer sin cuantificar.

La conclusión defensiva: Las credenciales de máquinas requieren un control estricto del ciclo de vida, rotación y auditoría de derechos de acceso. Los equipos de TI necesitan implementar monitorización de seguridad para bibliotecas de terceros y proteger las variables de entorno en los pipelines de CI/CD. Las guías técnicas de Passwork cubren patrones de rotación de secretos basados en API que encajan directamente en este tipo de fortalecimiento de pipelines.

Fuente: CloudSEK – 11 de agosto de 2026


Una vulnerabilidad en la extensión de navegador N-able Passportal expone las claves maestras de la bóveda de contraseñas de los usuarios

Qué sucedió: La extensión de navegador Passportal aceptaba mensajes de sitios web de terceros y elementos iframe. Los atacantes podían enviar una solicitud y obtener tokens de acceso de la extensión que contenían claves secretas. Esto permitía la extracción de todo el contenido de la bóveda de contraseñas, incluidas las semillas para generar códigos TOTP de un solo uso. N-able lanzó un parche añadiendo verificación de origen para las solicitudes en julio de 2026; la cobertura de Dark Reading en agosto detalló el fallo y su impacto.

Por qué es importante: Los gestores de contraseñas concentran los secretos más críticos de una organización. Comprometer la extensión de navegador de un gestor de contraseñas efectivamente elude toda la arquitectura de seguridad, incluidos los factores MFA. El riesgo se agravó porque los tokens de actualización permanecían válidos durante 100 días.

La conclusión defensiva: Las organizaciones necesitan aplicar actualizaciones automáticas regulares de las extensiones de navegador en los dispositivos de los empleados, y al seleccionar soluciones IAM, evaluar si soportan cifrado de extremo a extremo de las operaciones del lado del cliente.

Fuente: Dark Reading – 20 de agosto de 2026

Una extensión de navegador es tan confiable como su arquitectura. Passwork utiliza cifrado AES-256 del lado del cliente con un modelo de conocimiento cero, por lo que los datos de la bóveda permanecen cifrados incluso en tránsito a través de la capa del navegador. Explore la arquitectura de seguridad de Passwork


La campaña de phishing Mirage2FA elude la autenticación multifactor de Microsoft 365 mediante robo de sesiones

Qué sucedió: La plataforma Mirage2FA utiliza phishing de adversario en el medio (AiTM) para interceptar tokens legítimos de autorización de sesión de Microsoft 365. La campaña comprometió hasta 4.532 direcciones de correo electrónico, aproximadamente el 48% de las 9.426 direcciones objetivo, en 3.518 dominios de organizaciones en EE. UU. y la UE.

Por qué es importante: Las cookies de sesión se convierten efectivamente en el equivalente de las credenciales de usuario una vez que la verificación MFA inicial ha pasado. El robo de sesiones elude los factores de protección estándar sin requerir que se vuelva a introducir una contraseña o código.

La conclusión defensiva: El MFA tradicional basado en SMS o códigos de aplicación ya no es suficiente para proteger los sistemas en la nube por sí solo. Las organizaciones necesitan adoptar métodos de autenticación resistentes al phishing, acortar los tiempos de vida de los tokens de sesión y configurar la monitorización de comportamiento de sesión anómalo.

Fuente: The Hacker News – 25 de agosto de 2026


La elusión de autenticación JWT en Microsoft SharePoint (CVE-2026-55040) permite la suplantación de cualquier usuario

Qué sucedió: Se descubrió una vulnerabilidad, CVE-2026-55040, en SharePoint Server Subscription Edition que permite a un atacante remoto no autenticado generar un token JWT falsificado y suplantar a cualquier usuario o administrador del portal. Microsoft parcheó el fallo en julio de 2026. El análisis técnico de Rapid7 en agosto detalló la cadena de defectos detrás de él, incluyendo un requisito de firma de token deshabilitado y una validación débil de los elementos del token, y confirmó la explotación activa.

Por qué es importante: Los errores de validación de JWT permiten a los atacantes eludir completamente la autenticación sin necesidad de robar contraseñas de usuarios.

La conclusión defensiva: Las relaciones de confianza de servicio a servicio y la validación de tokens deben ser verificadas y controladas por los equipos de TI con el mismo rigor aplicado a las contraseñas de usuarios y las sesiones MFA.

Fuente: Blog de Rapid7 – 11 de agosto de 2026


Explotación de una vulnerabilidad SSRF en MLflow (CVE-2026-64849) para la exfiltración encubierta de credenciales de entornos en la nube

Qué sucedió: Se encontró una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) con una puntuación CVSS de 9.3, CVE-2026-64849, en el registro de modelos del MLflow Tracking Server. Permite a un atacante no autenticado eludir las protecciones de webhook y alcanzar los servicios internos de metadatos en la nube para exfiltrar credenciales de corta duración. El problema afecta a todas las versiones de MLflow anteriores a 3.15.0.

Por qué es importante: Los servicios de metadatos en la nube a menudo emiten claves de acceso de corta duración que, una vez comprometidas, pueden ser utilizadas por los atacantes para un movimiento lateral rápido dentro del entorno en la nube de una empresa.

La conclusión defensiva: Los equipos que ejecutan plataformas de aprendizaje automático necesitan parchear MLflow a la versión 3.15.0 y restringir el acceso de red a los servicios de metadatos desde contenedores y herramientas de IA, siguiendo el patrón en la guía de configuración de IMDSv2 de AWS.

Fuente: SecurityWeek – 20 de agosto de 2026


Miles de tokens de API de n8n filtrados encontrados en repositorios de GitHub, amenazando el compromiso de servicios de TI conectados

Qué sucedió: Los investigadores encontraron 4.576 tokens de API de n8n únicos en repositorios públicos de GitHub, vinculados a 1.255 hosts. Las pruebas contra instancias accesibles encontraron que el 36% de ellas (321 de 896 hosts accesibles) aceptaron al menos una clave filtrada. Con un token privilegiado, los atacantes podrían ver las estructuras de flujos de trabajo de automatización, los registros de ejecución y extraer credenciales almacenadas en n8n para integraciones de bases de datos y servicios de terceros.

Por qué es importante: Las plataformas de automatización e integración actúan como centros donde se acumulan contraseñas, claves API y derechos de acceso a numerosos sistemas de TI corporativos. Un solo token de API filtrado hacia tal centro crea un riesgo masivo de compromiso en cascada en toda la infraestructura de TI, aunque la exposición en sí no se rastrea como un CVE.

La conclusión defensiva: Los departamentos de TI necesitan extender las políticas de escaneo de secretos más allá del código de aplicación principal, cubriendo también los archivos de configuración de herramientas de automatización e integración.

Fuente: The Hacker News – 5 de agosto de 2026


Aumento de 155 veces en ataques de password spraying que explotan configuraciones erróneas y excepciones de MFA

Qué sucedió: Los analistas registraron un aumento de 155 veces en la escala de ataques de password spraying en la primera mitad de 2026. El análisis de 23 empresas afectadas encontró que 8 de ellas no tenían autenticación multifactor (MFA) en absoluto. En los 15 casos restantes, el MFA estaba habilitado pero no funcionaba, porque los departamentos de TI habían configurado excepciones para «ubicaciones de confianza», limitado la aplicación de políticas a un subconjunto de aplicaciones o grupos de usuarios, o dejado el MFA funcionando en modo de solo informe (auditoría).

Por qué es importante: Implementar MFA no garantiza protección si quedan puntos ciegos en las políticas de seguridad. Los atacantes buscan activamente lagunas y aplicaciones dejadas sin protección por MFA para obtener acceso inicial a la red.

La conclusión defensiva: Los equipos de TI necesitan eliminar las excepciones de «direcciones IP de confianza», implementar cobertura completa de MFA en todos los puntos de entrada externos y auditar regularmente cómo se aplican realmente las políticas de seguridad.

Fuente: BleepingComputer – 19 de agosto de 2026


Afirmaciones no verificadas del hacker «TheHatman» sobre robo masivo de credenciales de clientes corporativos de Microsoft Entra

Qué sucedió: Entre el 1 y el 17 de agosto de 2026, un usuario de un foro de hackers que se hace llamar «TheHatman» publicó ofertas para vender datos de empleados de grandes empresas, supuestamente obtenidos de entornos en la nube de Microsoft Entra a través de credenciales comprometidas. Los investigadores de Unit 42 no pudieron confirmar un vector de entrada específico o una violación real del servicio Entra en sí, dejando la amenaza clasificada como una «violación no verificada mediante robo de credenciales de cuenta».

Por qué es importante: Aunque las afirmaciones del hacker sobre la violación de la infraestructura del proveedor permanecen sin confirmar, el incidente atrajo amplia atención e ilustró cómo los atacantes utilizan contraseñas comprometidas para comprometer los tenants en la nube. Las afirmaciones no verificadas de este tipo deben ser tratadas por los equipos de TI como una señal para verificar sus propios sistemas, no como prueba de que la plataforma en sí fue violada.

La conclusión defensiva: Los equipos de TI y seguridad necesitan configurar la monitorización regular de credenciales de empleados filtradas y estar atentos a señales de fatiga de MFA e intentos de password spraying contra directorios de identidad en la nube. Las amenazas no verificadas deben usarse para construir hipótesis de búsqueda de amenazas, no para desencadenar respuestas de pánico.

Fuente: Informe de Unit 42 – 18 de agosto de 2026


Análisis comparativo de la efectividad de respuesta del SOC basado en pruebas de red team de CISA

Qué sucedió: La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) evaluó las defensas de dos organizaciones mediante pruebas de penetración de red team. Una organización falló completamente en detectar y contener las acciones de los atacantes, mientras que la otra detectó rápidamente los intentos de compromiso inicial y aisló los hosts afectados. Las recomendaciones de CISA incluyen mantener perfiles de detección de referencia, usar políticas de acceso condicional para identidades de carga de trabajo y rotar y revocar tokens con prontitud.

Por qué es importante: Las herramientas de monitorización son inútiles sin procesos de respuesta a incidentes bien perfeccionados. La protección de entornos en la nube e híbridos depende directamente de la integración de los sistemas de gestión de identidad y acceso (IAM) con los procedimientos de guardia del equipo de seguridad.

La conclusión defensiva: Los procesos de inventario de privilegios, verificación de acceso condicional y revocación de emergencia de tokens de sesión deben practicarse regularmente mediante simulacros y simulaciones de ataques.

Fuente: Aviso de CISA – 25 de agosto de 2026


Resumen de agosto de 2026

En agosto, los atacantes eludieron la autenticación usando tokens falsificados, sesiones robadas, claves filtradas — y gran parte de esta actividad no activa las alertas en las que la mayoría de las organizaciones confían. En la práctica, esto significa que la política de contraseñas por sí sola ya no cubre la mayor parte de su superficie de ataque: las sesiones, los tokens y las credenciales de máquinas necesitan los mismos controles de ciclo de vida que las contraseñas ya tienen.

Tres prioridades para septiembre:

  1. Parchear las cuatro elusiones de autenticación divulgadas. N-central y SharePoint tuvieron explotación confirmada en entornos reales durante este período de revisión. NetScaler y Keycloak justifican un parcheo urgente dada su gravedad, incluso sin explotación confirmada hasta la fecha.
  2. Auditar la autenticación de extremo a extremo, no solo la pantalla de inicio de sesión. El MFA en el inicio de sesión proporciona protección limitada si la recuperación de cuentas, la validación de JWT, los tiempos de vida de sesión o la cobertura de acceso condicional tienen brechas. Tanto Mirage2FA como CaptiveCrunch eludieron el MFA robando una sesión o token después de la autenticación, no derrotándola.
  3. Escanear repositorios y pipelines de CI/CD en busca de claves expuestas, de la manera en que GitGuardian y Truffle Security lo hicieron en agosto, e incorporar la revocación y rotación en las operaciones rutinarias en lugar de la respuesta a incidentes.

Estos tres problemas comparten una causa raíz: credenciales y secretos dispersos en repositorios, pipelines y bandejas de entrada, sin un único lugar para ver quién tiene acceso a qué. Passwork aborda esto con una bóveda cifrada para contraseñas y secretos, acceso basado en roles, registros de auditoría y rotación impulsada por API.

Solicite una demostración de Passwork y comience con un inventario de lo que su equipo ya tiene disperso en los sistemas.

Resumen de noticias de ciberseguridad: El mes en que los agentes de IA comenzaron a atacar por su cuenta
Un agente GPT-5.6 escapó de su sandbox y violó la infraestructura de Hugging Face. SonicWall lanzó dos 0-days que forzaron un restablecimiento completo de contraseñas y TOTP. El informe de costos de brechas de IBM de 2026 alcanzó un récord de $4,99 millones. Esto es lo que sucedió en ciberseguridad este julio y lo que su equipo necesita parchear primero.
Informe de costos de brechas de datos de IBM 2026: La amenaza de IA de $6M que nadie está solucionando
Los costos globales de brechas alcanzaron un récord de $4,99M en 2026, con la detección tardando 247 días. Los ataques impulsados por IA aumentaron un 56%, pero la verdadera crisis: los defensores despliegan IA en todas partes excepto donde los atacantes entran. El 92% de las organizaciones violadas por IA no tenían controles de acceso adecuados.
El estado de la dispersión de secretos en 2026: Hallazgos clave del informe de GitGuardian
28,65 millones de secretos se filtraron en GitHub público en 2025. La IA está acelerando el problema. Los repositorios internos están 6 veces más expuestos que los públicos. Y el 64% de los secretos de 2022 siguen siendo válidos hoy. Esto es lo que significan los datos para su postura de seguridad.

Noticias mensuales de ciberseguridad: La autenticación bajo asedio

Los incidentes de agosto de 2026 eludieron la autenticación por completo: exploits confirmados en N-able N-central y SharePoint, más de 9300 claves AWS expuestas y Mirage2FA secuestrando sesiones tras MFA. Esto es lo que los equipos de TI y seguridad deben parchear y auditar primero.

Sep 3, 2026 — 12 min read
Monthly cybersecurity news roundup for August 2026 — blue speech bubble icon with lightning bolt graphic

August's cybersecurity news had a common thread: attackers found ways around the login itself instead of attacking it directly. Authentication bypasses, forged tokens, stolen sessions, exposed API keys, and leaked machine credentials repeatedly provided access without requiring attackers to crack a password or defeat MFA.

  • More than 9,300 active AWS access keys were found in public repositories, build logs, and container images. Among the corporate keys were 526 root keys and 242 IAM keys with full AdministratorAccess permissions.
  • The March LiteLLM supply-chain incident may have exposed more than 2,500 organizations and 434,000 CI/CD pipelines, according to an impact assessment published in August.
  • Researchers found 4,576 n8n API tokens in public GitHub repositories; among reachable instances tested, 36% accepted at least one leaked key.
  • Mirage2FA targeted 9,426 Microsoft 365 email addresses and compromised up to 4,532 of them by stealing authenticated sessions after MFA.

The same pattern showed up in four disclosed vulnerabilities: N-able N-central, Citrix NetScaler, Keycloak, and SharePoint all disclosed flaws capable of bypassing authentication or identity controls. Separately, password-spraying activity rose 155-fold as attackers probed for gaps in MFA enforcement.

The incidents below show how authentication is expanding beyond passwords and login screens — and where IT and security teams need to adjust their controls.


Active exploitation of a critical authentication bypass in N-able N-central remote management platform (CVE-2026-18577)

What happened: The vulnerability CVE-2026-18577 (CVSS 8.1) allows a remote, unauthenticated attacker to fully bypass authentication and gain administrative access to N-central servers. The flaw stems from an incomplete fix for a previous vulnerability, CVE-2026-18556. Active in-the-wild exploitation has been recorded since August 1, 2026, with attackers using the legitimate Take Control feature to reach customer endpoints after compromise and deploying a cloudflared tunnel for persistent remote access.

Why it matters: Remote monitoring and management (RMM) platforms hold the highest privilege level across an organization's entire infrastructure and its connected clients. An authentication bypass in such software immediately creates a supply-chain exposure risk across the whole client base.

The defensive takeaway: IT teams must urgently check their platform version and confirm that N-able hotfix 2026.3.1.10 (2026.3.1 Hotfix 2) is installed. A review of active privileged sessions is also critical.

Source: Rapid7 – August 4, 2026


Remote, zero-interaction authentication bypass in Citrix NetScaler Gateway (CVE-2026-19490)

What happened: Citrix patched a critical alternate-path authentication vulnerability, CVE-2026-19490 (CVSS score 9.3), in NetScaler ADC and NetScaler Gateway. An unauthenticated remote attacker can exploit the flaw on affected gateway configurations without any user interaction. Preconditions vary by version: newer affected builds require a SAML configuration in addition to a Gateway or AAA setup, so not every NetScaler deployment is exposed the same way.

Why it matters: Remote access gateways serve as the primary perimeter defense for corporate networks. A successful authentication bypass at this layer completely negates the value of employee corporate credentials and MFA policies.

The defensive takeaway: Because these appliances are directly exposed to the internet, IT teams should perform an emergency update to the patched builds provided by Citrix (14.1-73.32 or 13.1-63.21 and later).

Source: SecurityWeek – August 20, 2026

Passwork adds a centrally managed, audited layer for the credentials and secrets behind your gateways and RMM tools. See how Passwork's access control works.


Critical Keycloak password-reset vulnerability (CVE-2026-18963) leading to remote account takeover

What happened: A critical vulnerability, CVE-2026-18963 (CVSS score 9.1 per Red Hat), was found in Keycloak's password recovery (reset-credentials) flow. Due to improper state validation, a remote, unauthenticated attacker can reset any user's password, including administrators'. Fixes have been released in Keycloak 26.7.2, as well as Red Hat build of Keycloak 26.4.15 and 26.6.6.

Why it matters: Validation flaws in account-recovery flows undermine any strict password-complexity requirements or initial MFA, giving attackers a direct path to compromising the identity provider (IdP).

The defensive takeaway: IT teams should prioritize patching Keycloak servers and test password-reset and account-recovery flows with the same rigor applied to primary authentication methods.

Source: The Hacker News – August 24, 2026


Critical remote code execution vulnerability CVE-2026-69836 (CVSS 10.0) fixed in Microsoft Entra ID's cloud directory

What happened: Microsoft fixed a critical remote code execution vulnerability, CVE-2026-69836, in Entra ID's cloud service, related to deserialization of untrusted data. Unlike the other flaws in this digest, this is a remote code execution issue in cloud infrastructure, not a credential or authentication bypass. Microsoft resolved the issue server-side, requiring no action from customers. The flaw was initially flagged as exploited in real-world attacks, but Microsoft later revised the status to "not exploited."

Why it matters: Entra ID is the central hub for access control and authorization for thousands of companies. Maximum-severity vulnerabilities in identity providers' cloud infrastructure create global risks across the entire trusted ecosystem.

The defensive takeaway: Despite the automatic patch applied by the provider, security teams should monitor for anomalies in cloud identity logs and revisit risk assumptions about access during incidents affecting key service providers.

Source: SecurityWeek / heise online – August 21-24, 2026


Mass exposure of active AWS keys threatens full takeover of corporate accounts

What happened: Research by Truffle Security identified more than 9,300 AWS access keys leaked into public repositories, build logs, and container images, keys that remained valid and active for years. Of these, 817 belonged to companies, including 526 root keys and 242 IAM keys with full AdministratorAccess permissions, granting complete control over cloud infrastructure.

Why it matters: Leaked long-lived access keys, especially those with administrator rights, give attackers unimpeded access to cloud resources, bypassing standard authorization portals and MFA entirely.

The defensive takeaway: IT teams must prohibit the use of AWS root accounts in routine processes, set up continuous scanning of public sources for exposed secrets, and immediately revoke and rotate any compromised keys, following AWS's own root user best practices.

Source: Truffle Security – August 19, 2026


CloudSEK report maps potential exposure from the March LiteLLM supply-chain incident

What happened: On August 11, CloudSEK published an impact assessment of the March 24 compromise involving malicious LiteLLM releases 1.82.7 and 1.82.8. The report estimates that the short-lived PyPI exposure (the packages were publicly available for roughly 40 minutes) may have affected more than 2,500 organizations and over 434,000 CI/CD pipelines worldwide.

The assessment focuses on the potential exposure of high-value machine credentials available to affected development and build environments. CloudSEK’s figures describe reconstructed exposure risk, not confirmed compromise of every named organization or pipeline.

Why it matters: AI development and build automation environments now hold the highest concentration of non-human (machine) secrets in an organization. Compromising tooling at the build stage lets attackers strike deep inside the infrastructure, and the delay between the original incident and a full exposure estimate shows how long that risk can go unquantified.

The defensive takeaway: Machine credentials require strict lifecycle control, rotation, and access-rights auditing. IT teams need to implement security monitoring for third-party libraries and protect environment variables in CI/CD pipelines. Passwork's technical guides cover API-based secret rotation patterns that fit directly into this kind of pipeline hardening.

Source: CloudSEK – August 11, 2026


Vulnerability in the N-able Passportal browser extension exposes users' password vault master keys

What happened: The Passportal browser extension accepted messages from third-party websites and iframe elements. Attackers could send a request and obtain extension access tokens containing secret keys. This allowed extraction of the entire contents of the password vault, including seeds for generating one-time TOTP codes. N-able released a patch adding origin-checking for requests in July 2026; Dark Reading's August coverage detailed the flaw and its impact.

Why it matters: Password managers concentrate an organization's most critical secrets. Compromising a password manager's browser extension effectively bypasses the entire security architecture, MFA factors included. The risk was compounded by refresh tokens remaining valid for 100 days.

The defensive takeaway: Organizations need to enforce regular automatic updates of browser extensions on employee devices, and when selecting IAM solutions, evaluate whether they support end-to-end encryption of client-side operations.

Source: Dark Reading – August 20, 2026

A browser extension is only as trustworthy as its architecture. Passwork uses client-side AES-256 encryption with a zero-knowledge model, so vault data stays encrypted even in transit through the browser layer. Explore Passwork's security architecture


Mirage2FA phishing campaign bypasses Microsoft 365 multi-factor authentication through session theft

What happened: The Mirage2FA platform uses adversary-in-the-middle (AiTM) phishing to intercept legitimate Microsoft 365 session authorization tokens. The campaign compromised up to 4,532 email addresses, roughly 48% of the 9,426 addresses targeted, across 3,518 organization domains in the US and EU.

Why it matters: Session cookies effectively become the equivalent of user credentials once initial MFA verification has passed. Session theft bypasses standard protection factors without requiring a password or code to be re-entered.

The defensive takeaway: Traditional SMS- or app-code-based MFA is no longer sufficient to protect cloud systems on its own. Organizations need to adopt phishing-resistant authentication methods, shorten session token lifetimes, and set up monitoring for anomalous session behavior.

Source: The Hacker News – August 25, 2026


JWT authentication bypass in Microsoft SharePoint (CVE-2026-55040) allows impersonation of any user

What happened: A vulnerability, CVE-2026-55040, was discovered in SharePoint Server Subscription Edition that lets a remote, unauthenticated attacker generate a forged JWT token and impersonate any user or portal administrator. Microsoft patched the flaw in July 2026. Rapid7's August technical analysis detailed the chain of defects behind it, including a disabled token signature requirement and weak validation of token elements, and confirmed active exploitation.

Why it matters: JWT validation errors let attackers fully bypass authentication without needing to steal user passwords.

The defensive takeaway: Service-to-service trust relationships and token validation must be checked and controlled by IT teams with the same rigor applied to user passwords and MFA sessions.

Source: Rapid7 blog – August 11, 2026


Exploitation of an SSRF vulnerability in MLflow (CVE-2026-64849) for covert credential exfiltration from cloud environments

What happened: A server-side request forgery (SSRF) vulnerability with a CVSS score of 9.3, CVE-2026-64849, was found in the model registry of the MLflow Tracking Server. It lets an unauthenticated attacker bypass webhook safeguards and reach internal cloud metadata services to exfiltrate short-lived credentials. The issue affects all MLflow versions prior to 3.15.0.

Why it matters: Cloud metadata services often issue short-lived access keys that, once compromised, can be used by attackers for rapid lateral movement inside a company's cloud environment.

The defensive takeaway: Teams running machine learning platforms need to patch MLflow to version 3.15.0 and restrict network access to metadata services from containers and AI tooling, following the pattern in AWS's IMDSv2 configuration guidance.

Source: SecurityWeek – August 20, 2026


Thousands of leaked n8n API tokens found in GitHub repositories, threatening compromise of connected IT services

What happened: Researchers found 4,576 unique n8n API tokens in public GitHub repositories, linked to 1,255 hosts. Testing against accessible instances found that 36% of them (321 of 896 reachable hosts) accepted at least one leaked key. With a privileged token, attackers could view automation workflow structures, execution logs, and extract credentials stored in n8n for third-party database and service integrations.

Why it matters: Automation and integration platforms act as hubs where passwords, API keys, and access rights to numerous corporate IT systems accumulate. A single leaked API token to such a hub creates massive risk of cascading compromise across the entire IT infrastructure, even though the exposure itself is not tracked as a CVE.

The defensive takeaway: IT departments need to extend secret-scanning policies beyond core application code, covering configuration files of automation and integration tools as well.

Source: The Hacker News – August 5, 2026


155-fold surge in password-spraying attacks exploiting MFA misconfigurations and exceptions

What happened: Analysts recorded a 155-fold increase in the scale of password-spraying attacks in the first half of 2026. Analysis of 23 affected companies found that 8 of them had no multi-factor authentication (MFA) at all. In the remaining 15 cases, MFA was enabled but failed to work, because IT departments had configured exceptions for "trusted locations," limited policy enforcement to a subset of applications or user groups, or left MFA running in report-only (audit) mode.

Why it matters: Deploying MFA does not guarantee protection if blind spots remain in security policies. Attackers actively search for loopholes and applications left unprotected by MFA to gain initial network access.

The defensive takeaway: IT teams need to eliminate "trusted IP address" exceptions, implement comprehensive MFA coverage across all external entry points, and regularly audit how security policies are actually enforced.

Source: BleepingComputer – August 19, 2026


Unverified claims by hacker "TheHatman" of mass credential theft from Microsoft Entra corporate customers

What happened: Between August 1 and 17, 2026, a hacker forum user going by "TheHatman" posted offers to sell employee data from large enterprises, allegedly obtained from Microsoft Entra cloud environments through compromised credentials. Unit 42 researchers were unable to confirm a specific entry vector or an actual breach of the Entra service itself, leaving the threat classified as an "unverified breach via account credential theft."

Why it matters: Even though the hacker's claims of breaching the provider's infrastructure remain unconfirmed, the incident drew wide attention and illustrated how attackers use compromised passwords to compromise cloud tenants. Unverified claims of this kind should be treated by IT teams as a signal to check their own systems, not as proof that the platform itself was breached.

The defensive takeaway: IT and security teams need to set up regular monitoring for leaked employee credentials and watch for signs of MFA fatigue and password-spraying attempts against cloud identity directories. Unverified threats should be used to build threat-hunting hypotheses, not to trigger panic responses.

Source: Unit 42 report – August 18, 2026


Comparative analysis of SOC response effectiveness based on CISA red team tests

What happened: The Cybersecurity and Infrastructure Security Agency (CISA) evaluated the defenses of two organizations through red team penetration testing. One organization completely missed and failed to contain the attackers' actions, while the other quickly detected initial compromise attempts and isolated the affected hosts. CISA's recommendations include maintaining baseline detection profiles, using Conditional Access policies for workload identities, and promptly rotating and revoking tokens.

Why it matters: Monitoring tools are useless without well-honed incident-response processes. Protecting cloud and hybrid environments depends directly on integrating identity and access management (IAM) systems with security team on-call playbooks.

The defensive takeaway: Privilege inventory processes, Conditional Access verification, and emergency session-token revocation need to be practiced regularly through drills and attack simulations.

Source: CISA Advisory – August 25, 2026


August 2026 recap

In August, attackers went around authentication using forged tokens, stolen sessions, leaked keys and much of this activity doesn't trip the alerts most organizations rely on. In practice, that means password policy alone no longer covers most of your attack surface: sessions, tokens, and machine credentials need the same lifecycle controls that passwords already have.

Three priorities for September:

  1. Patch the four disclosed authentication bypasses. N-central and SharePoint had confirmed in-the-wild exploitation this review period. NetScaler and Keycloak warrant urgent patching given their severity, even without confirmed exploitation to date.
  2. Audit authentication end to end, not just the login screen. MFA at sign-in provides limited protection if account recovery, JWT validation, session lifetimes, or Conditional Access coverage have gaps. Mirage2FA and CaptiveCrunch both bypassed MFA by stealing a session or token after authentication, not by defeating it.
  3. Scan repositories and CI/CD pipelines for exposed keys, the way GitGuardian and Truffle Security did in August, and build revocation and rotation into routine operations rather than incident response.

These three issues share a root cause: credentials and secrets scattered across repos, pipelines, and inboxes, with no single place to see who has access to what. Passwork addresses that with one encrypted vault for passwords and secrets, role-based access, audit logs, and API-driven rotation.

Request a Passwork demo and start with an inventory of what your team already has scattered across systems.

Cybersecurity news recap: The month AI agents started attacking on their own
A GPT-5.6 agent escaped its sandbox and breached Hugging Face infrastructure. SonicWall shipped two 0-days that forced a full password and TOTP reset. IBM’s 2026 breach cost report hit a record $4.99 million. Here’s what happened in cybersecurity this July and what your team needs to patch first.
2026 IBM Cost of a Data Breach Report: The $6M AI threat no one’s fixing
Global breach costs hit record $4.99M in 2026, with detection taking 247 days. AI-driven attacks surge 56%, but the real crisis: defenders deploy AI everywhere except where attackers break in. 92% of AI-breached organizations had zero proper access controls.
The state of secrets sprawl in 2026: Key findings from GitGuardian’s report
28.65 million secrets leaked on public GitHub in 2025. AI is accelerating the problem. Internal repos are 6× more exposed than public ones. And 64% of secrets from 2022 are still valid today. Here is what the data means for your security posture.

Monthly cybersecurity news: Authentication under siege

August 2026's incidents bypassed authentication entirely: confirmed exploits in N-able N-central and SharePoint, 9,300+ exposed AWS keys, and Mirage2FA hijacking sessions after MFA. Here's what IT and security teams need to patch and audit first.

Aug 31, 2026 — 12 min read
Ilustração de um escudo feito de blocos de construção coloridos, com um buraco de fechadura e ícones de cadeado, que simboliza a segurança das palavras-passe e a proteção das crianças online.

Para ensinar às crianças a segurança das palavras-passe, basta um hábito repetível: criar uma frase-passe única, protegê-la com um segundo passo de início de sessão e pedir ajuda quando um início de sessão ou uma mensagem parecer estranho. Uma palavra-passe é o segredo que abre uma conta.

A maioria das famílias só pensa nisto depois de acontecer algo: uma conta Roblox tomada por um estranho, um colega que adivinhou uma palavra-passe a partir de uma data de nascimento, uma mensagem que parece vir da escola a pedir para «confirmar» um início de sessão. A rotina Criar, Proteger, Recuperar descrita abaixo demora cerca de dez minutos a ensinar e continua útil à medida que a criança passa da primeira conta de jogos para os inícios de sessão da escola e do e-mail, que gere sozinha.

Pontos principais

  • Uma regra sobre palavras-passe perdura quando a criança percebe o que está a proteger: basta perguntar o que a criança detestaria perder e o argumento surge por si.
  • A lição muda com a idade: uma criança de seis anos só precisa da regra da privacidade; um adolescente precisa de independência, com uma rede de segurança para os erros.
  • O comprimento vence a complexidade: uma frase-passe longa é mais fácil de memorizar para uma criança e mais difícil de adivinhar do que uma carregada de símbolos.
  • Uma palavra-passe por si só não basta: a 2FA ou uma passkey impede a maioria das tomadas de conta, mesmo que a palavra-passe seja exposta.
  • Um aviso rápido e sem culpabilização vale mais do que uma palavra-passe perfeita: comunicar um erro cedo é o que realmente limita os danos.

Criar uma palavra-passe e a motivação para proteger o que é importante 

Uma palavra-passe protege o que é importante para a criança online, incluindo trabalhos escolares, progresso em jogos, mensagens, fotografias e informações pessoais. Descreva-a como a chave de uma divisão digital: quem obtiver a chave pode entrar na divisão, alterar o que lá está ou impedir o dono de entrar.

Esta analogia dá às crianças uma razão para se preocuparem sem as assustar. Comece por mostrar à criança o que cada conta contém.

O que protege Porque é importante
Conta da escola Pode conter trabalhos, mensagens e dados pessoais.
Conta de jogos Pode conter progresso guardado, compras e conversas.
Conta de rede social Pode conter fotografias, contactos e mensagens privadas.
Conta de e-mail Pode servir de via de redefinição para outras contas.

Convém dar especial atenção à palavra-passe do e-mail. Os serviços de e-mail recebem frequentemente ligações de redefinição de palavra-passe de outras contas, pelo que o acesso ao e-mail pode dar acesso a outras contas. A CEOP Education (o programa de segurança infantil da National Crime Agency do Reino Unido) aconselha as famílias a utilizarem uma palavra-passe distinta e forte para o e-mail.

Pergunte à criança o que quer manter seguro em cada conta. A resposta pode ser um desenho, uma mensagem de um amigo ou o progresso guardado num jogo. A segurança das palavras-passe para crianças faz mais sentido quando a palavra-passe protege algo a que a criança dá valor.

Ensinar a segurança das palavras-passe de acordo com a idade 

Para ensinar às crianças a segurança das palavras-passe, a responsabilidade deve corresponder à idade, à confiança e ao tipo de conta. Atribua a cada conta a sua própria frase-passe longa e aumente a autonomia gradualmente. Mantenha uma via clara para pedir ajuda em caso de palavras-passe esquecidas, mensagens suspeitas, dispositivos perdidos e recuperação de contas.

Uma frase-passe é uma palavra-passe mais longa, composta por várias palavras. Escolha palavras que a criança consiga memorizar, mas que as outras pessoas não consigam associar-lhe. Exclua nomes, datas de nascimento, nomes de escolas, moradas, animais de estimação, equipas favoritas e dados publicados online.

Cada conta precisa de uma frase-passe diferente. Se uma palavra-passe reutilizada surgir numa violação de dados, alguém pode experimentá-la nas outras contas da criança.

As orientações de 2025 do NIST para consumidores recomendam pelo menos 15 carateres quando é exigida uma palavra-passe e dão prioridade ao comprimento. Esse valor deve servir de referência para os pais, e não de teste que a criança tenha de superar. Um gestor de palavras-passe pode guardar palavras-passe longas e difíceis de memorizar.

Evite obrigar as crianças a acrescentar símbolos e números, salvo se o site o exigir. Substituir uma letra por um número cria muitas vezes um padrão fácil de prever. Siga as regras do site, dando prioridade ao comprimento e a palavras-passe únicas.

Dos 5 aos 8 anos: Aprender a regra da privacidade

Nesta faixa etária, as crianças podem aprender que uma palavra-passe se mantém secreta perante amigos, colegas, outros jogadores e desconhecidos. Os pais ou o encarregado de educação podem ajudar a criá-la, introduzi-la, guardá-la ou recuperá-la.

A lição deve ser curta. Diga: «Esta palavra-passe abre a tua conta. Mantemo-la em segredo e podes sempre pedir-me ajuda.»

Dos 9 aos 12 anos: Criar uma frase-passe em conjunto

Deixe a criança escolher várias palavras sem relação entre si. Verifique se as palavras não contêm dados pessoais e explique depois que a frase-passe final pertence a uma única conta.

Peça à criança que lhe explique a regra por palavras suas. Se conseguir descrever por que motivo é arriscado reutilizar palavras-passe, percebeu a razão de ser da regra.

Adolescentes: Passar a responsabilidade gradualmente

Os adolescentes podem criar e guardar as suas próprias palavras-passe, rever as opções de recuperação e gerir uma segunda verificação de início de sessão. Convém acordar antecipadamente o que devem fazer se perderem o acesso ou responderem a uma mensagem suspeita.

Respeite a privacidade crescente dos adolescentes, mantendo uma regra de ajuda sem culpabilização. Comunicar um erro cedo deve conduzir a uma ação calma. A lista de verificação de privacidade online para pais da UNICEF recomenda atribuir aos filhos mais velhos uma responsabilidade adequada à idade pela sua privacidade e segurança.

Experimentar esta noite: Verificação da frase-passe em cinco minutos

  • Escolha uma conta de baixo risco que a criança já utilize
  • Pergunte que informações ou atividade a conta protege
  • Verifique se a palavra-passe é única e não contém dados pessoais
  • Decida onde a família a vai guardar em segurança
  • Pratique esta frase: «Há algo estranho na minha conta, por isso preciso de ajuda.»

Proteger a palavra-passe depois de criada

Uma boa frase-passe só funciona quando a família consegue mantê-la privada, guardá-la em segurança e recuperar a conta se algo correr mal. Comece pelas contas de e-mail, escola, jogos, compras e redes sociais. Podem conter informações pessoais, compras guardadas, mensagens privadas ou dados de pagamento.

Utilize o plano Criar, Guardar, Adicionar uma segunda verificação:

  • Crie uma palavra-passe única para cada conta. Utilize uma frase-passe longa quando a criança precisa de a escrever ou memorizar. Deixe que um gestor de palavras-passe gere uma palavra-passe aleatória quando a memorização é desnecessária.
  • Guarde-a em segurança. Um gestor de palavras-passe é uma ferramenta que cria e guarda palavras-passe diferentes, para que a família não precise de se lembrar de todas. A sua palavra-passe mestra abre o cofre de palavras-passe, pelo que o adulto responsável deve criá-la e protegê-la com cuidado.
  • Adicione uma segunda verificação. A autenticação de dois fatores (2FA) acrescenta outra verificação depois da palavra-passe. Pode ser uma aprovação num dispositivo ou um código de uma aplicação. Também pode encontrar a designação verificação em dois passos, 2SV ou MFA.

Ative a 2FA nas contas importantes sempre que o serviço a ofereça. Mantenha os códigos de recuperação privados e guarde-os separadamente da palavra-passe. Qualquer pessoa com um código de recuperação válido poderá conseguir entrar na conta.

Uma passkey permite aprovar um início de sessão com o PIN do dispositivo, a impressão digital ou o reconhecimento facial, em vez de escrever uma palavra-passe. Se esta opção estiver disponível, verifique como é possível recuperar a conta se o dispositivo for perdido ou substituído.

O National Cyber Security Centre do Reino Unido recomenda passkeys quando são compatíveis e a verificação em dois passos quando as passkeys não estão disponíveis. As opções de recuperação continuam a variar consoante o serviço e a idade da criança.

Tem a certeza de que sabe como partilhar palavras-passe em segurança? Leia este artigo e descubra se pode estar em risco: Partilha insegura de palavras-passe: ameaças, impactos e a solução sem fricção em 2026

Reconhecer phishing e manter a palavra-passe privada

Estabeleça com as crianças um limite preciso: «Nunca partilhes uma palavra-passe com um amigo, um colega, outro jogador ou um desconhecido.» As crianças mais novas podem precisar da ajuda dos pais ou do encarregado de educação. À medida que ganham autonomia, convém acordar regras de recuperação e de comunicação, em vez de exigir acesso a todas as contas.

Um pedido de palavra-passe pode soar amigável ou urgente. Outro jogador pode oferecer itens de jogo gratuitos. Uma mensagem que parece vir da escola pode alegar que a conta da criança será encerrada se não iniciar sessão de imediato.

O phishing é uma mensagem ou um site falso que tenta roubar uma palavra-passe, um código de verificação ou informações pessoais. As crianças não precisam de avaliar sozinhas todas as mensagens. Ensine-as a parar e a pedir ajuda.

Parar antes de iniciar sessão

  • Pare. Não responda nem introduza uma palavra-passe.
  • Não clique na ligação. Mostre a mensagem a um adulto de confiança.
  • Abra a aplicação oficial, utilize um marcador existente ou escreva um endereço conhecido.

A FTC dá o mesmo conselho. Contacte uma organização através de uma aplicação, de um número de telefone ou de um site que já saiba ser genuíno, em vez de utilizar os dados da mensagem suspeita.

Uma mensagem num jogo pode dizer: «Confirme a sua conta agora para manter os seus itens.» Diga à criança que pare. Se for adequado, tire uma captura de ecrã e peça a um adulto que verifique a conta através da aplicação habitual.

Nunca culpe uma criança por ter clicado. A vergonha atrasa o aviso. Um aviso rápido dá à família mais tempo para alterar a palavra-passe, rever a atividade e impedir novas alterações.

Recuperar uma conta sem entrar em pânico

Recupere a conta através da via oficial do serviço, altere a palavra-passe exposta e verifique o que aconteceu. A criança deve começar por informar um adulto de confiança. Em conjunto, podem rever a atividade recente, remover dispositivos desconhecidos, repor a segunda verificação de início de sessão e guardar em segurança os novos dados de recuperação.

Utilize a parte Recuperar da rotina Criar, Proteger, Recuperar:

  • Informe um adulto de confiança. Explique o que aconteceu, incluindo qualquer ligação aberta, palavra-passe introduzida, código partilhado, compra detetada ou início de sessão inesperado comunicado.
  • Abra o serviço oficial. Utilize a aplicação conhecida, um marcador guardado ou um endereço que o adulto escreva diretamente. Evite as ligações e os números de telefone da mensagem suspeita.
  • Redefina a palavra-passe. Siga o processo oficial de recuperação de conta do serviço num dispositivo familiar e atualizado. Crie uma palavra-passe nova e única. Se a palavra-passe antiga foi reutilizada, altere-a em todas as contas em que aparece.
  • Reveja a atividade e os dispositivos da conta. Procure inícios de sessão, mensagens, compras, alterações de perfil ou endereços de recuperação desconhecidos. Termine a sessão nos dispositivos que a família não reconhece, se o serviço oferecer essa opção.
  • Reponha a proteção da conta. Volte a ativar a 2FA, confirme que a passkey continua a funcionar e substitua os códigos de recuperação que possam ter sido expostos. Trate os códigos de recuperação como credenciais privadas e guarde-os em segurança.

O que verificar após uma redefinição

  • A nova palavra-passe é única
  • O endereço de e-mail ou o número de telefone de recuperação está correto
  • Os dispositivos desconhecidos tiveram a sessão terminada, sempre que possível
  • A 2FA ou a passkey continua ativa
  • As compras, as mensagens e as alterações de perfil parecem familiares
  • As palavras-passe guardadas em dispositivos partilhados foram atualizadas
  • O controlo parental e as definições de privacidade continuam corretos

Os passos de recuperação variam consoante o serviço. Por exemplo, a Google indica que alterar a palavra-passe de uma conta de criança supervisionada desativa a Verificação em dois passos. As famílias que utilizam este tipo de conta têm de a ativar novamente após a redefinição.

Transformar a segurança das palavras-passe num hábito familiar

Para ensinar às crianças a segurança das palavras-passe, convém praticar a rotina Criar, Proteger, Recuperar até pedir ajuda parecer natural. Comece hoje por uma conta: reveja a frase-passe, adicione uma segunda verificação de início de sessão, se estiver disponível, e pergunte à criança a quem recorreria se um início de sessão parecesse estranho.

Para uma explicação do armazenamento seguro destinada a adultos, leia o que significa gestão de palavras-passe e descubra como pode ajudar tanto no trabalho como no quotidiano.

Perguntas frequentes

Qual é uma forma segura de uma criança criar uma palavra-passe?

Ajude-as a criar, para cada conta, uma frase-passe longa e única, ou seja, uma palavra-passe composta por várias palavras. Exclua nomes, datas de nascimento, nomes de escolas, equipas e outros dados pessoais fáceis de adivinhar. Os pais podem ajudar as crianças mais novas a guardar a frase-passe e a recuperar a conta em segurança.

As crianças devem partilhar as palavras-passe com os pais?

As crianças nunca devem partilhar palavras-passe com amigos, colegas, outros jogadores ou desconhecidos. As crianças mais novas precisam muitas vezes da ajuda dos pais ou do encarregado de educação para criar, guardar ou recuperar contas. À medida que ganham autonomia, convém acordar em conjunto regras de recuperação e de segurança, com um processo claro para pedir ajuda.

O que deve fazer uma criança se uma mensagem lhe pedir uma palavra-passe?

Deve parar e pedir ajuda a um adulto de confiança antes de clicar numa ligação, responder ou introduzir qualquer informação. Em vez disso, deve abrir a aplicação oficial ou escrever o endereço de um site conhecido. Esta pausa ajuda a proteger contra mensagens de phishing e sites falsos concebidos para roubar dados de início de sessão.

A autenticação de dois fatores é útil nas contas das crianças?

Sim. A autenticação de dois fatores acrescenta uma segunda verificação depois da palavra-passe, como a aprovação num dispositivo ou um código de uma aplicação. Ative-a nas contas importantes, quando estiver disponível. Verifique como a família pode recuperar esse segundo passo se o dispositivo for perdido, substituído ou danificado.

Como criar uma palavra-passe forte que não se esquece (guia 2026)
As regras de complexidade falharam. Acrescentar um @ ao nome do cão não torna uma palavra-passe forte: torna-a previsível. Este guia explica o que o NIST SP 800-63B realmente exige, por que razão o Diceware supera qualquer regra de complexidade e o sistema de uma única frase-passe que resolve o resto.
10 falhas de segurança no trabalho remoto: Como corrigir o ambiente
10 falhas de segurança no trabalho remoto e o princípio comum a todas: a segurança falha onde o caminho seguro tem mais fricção do que o inseguro. Casos reais, correções realistas e uma linha de base de 5 camadas segundo a qual a equipa pode realizar auditorias.
Como escolher um gestor de palavras-passe empresarial: 10 critérios para equipas de TI
Um modelo estruturado de 10 fatores para avaliar gestores de palavras-passe empresariais, que abrange arquitetura de cifragem, controlo de acessos, conformidade, modelo de implementação, registo de auditoria e TCO. Concebido para equipas de TI e de segurança que precisam de uma decisão fundamentada, e não apenas de uma demonstração.

Como ensinar segurança de palavras-passe às crianças: dicas para pais

Guia para pais sobre como ensinar segurança de palavras-passe: despertar motivação genuína, adaptar as lições à idade, criar frases-passe robustas, ativar 2FA ou passkeys, reconhecer tentativas de phishing e recuperar contas com calma através da rotina repetível Criar, Proteger, Recuperar.

Aug 31, 2026 — 10 min read
Eine Illustration eines Schilds aus bunten Bausteinen mit Schlüsselloch- und Vorhängeschloss-Symbolen, die Passwortsicherheit und den Schutz von Kindern im Internet symbolisiert.

Vermitteln Sie Kindern Passwortsicherheit mit einer wiederholbaren Gewohnheit: eine einzigartige Passphrase erstellen, diese mit einem zweiten Anmeldeschritt schützen und um Hilfe bitten, wenn ein Login oder eine Nachricht verdächtig erscheint. Ein Passwort ist das Geheimnis, das ein Konto öffnet.

Die meisten Familien denken erst darüber nach, wenn etwas passiert ist: ein Roblox-Konto, das von einem Fremden übernommen wurde, ein Klassenkamerad, der ein Passwort anhand eines Geburtstags erraten hat, eine Nachricht, die aussieht, als käme sie von der Schule und bittet, einen Login zu „bestätigen". Die unten beschriebene Erstellen, Schützen, Wiederherstellen-Routine lässt sich in etwa zehn Minuten vermitteln und funktioniert weiter, wenn ein Kind von seinem ersten Gaming-Konto zu den Schul- und E-Mail-Logins übergeht, die es selbstständig verwaltet.

Wichtige Erkenntnisse

  • Eine Passwortregel bleibt hängen, wenn das Kind versteht, was sie schützt: Fragen Sie, was es ungern verlieren würde, und das Argument ergibt sich von selbst.
  • Die Lektion ändert sich mit dem Alter: Ein Sechsjähriger braucht nur die Datenschutzregel, ein Teenager braucht Unabhängigkeit mit einem Sicherheitsnetz für Fehler.
  • Länge schlägt Komplexität: Eine lange Passphrase ist für ein Kind leichter zu merken und schwerer zu erraten als eine, die mit Symbolen überladen ist.
  • Ein Passwort allein reicht nicht aus: 2FA oder ein Passkey stoppt die meisten Übernahmen, selbst wenn das Passwort durchsickert.
  • Eine schnelle, vorwurfsfreie Meldung ist besser als ein perfektes Passwort: Das frühe Melden eines Fehlers begrenzt tatsächlich den Schaden.

Ein Passwort erstellen und Motivation zum Schutz wichtiger Dinge aufbauen 

Ein Passwort schützt die Dinge, die Ihrem Kind online wichtig sind, einschließlich Schularbeiten, Spielfortschritt, Nachrichten, Fotos und persönlicher Informationen. Beschreiben Sie es als einen Schlüssel zu einem digitalen Raum: Jemand, der den Schlüssel bekommt, kann den Raum betreten, ändern, was darin ist, oder den Besitzer aussperren.

Diese Analogie gibt Kindern einen Grund, sich darum zu kümmern, ohne sie zu erschrecken. Beginnen Sie damit, Ihrem Kind zu zeigen, was jedes Konto enthält.

Was es schützt Warum es wichtig ist
Schulkonto Es kann Aufgaben, Nachrichten und persönliche Daten enthalten.
Gaming-Konto Es kann gespeicherte Fortschritte, Käufe und Unterhaltungen enthalten.
Social-Media-Konto Es kann Fotos, Kontakte und private Nachrichten enthalten.
E-Mail-Konto Es kann den Wiederherstellungsweg für andere Konten bereitstellen.

Schenken Sie dem E-Mail-Passwort besondere Aufmerksamkeit. E-Mail-Dienste erhalten oft Passwort-Reset-Links für andere Konten, sodass der Zugang zur E-Mail zu Zugang an anderer Stelle führen kann. CEOP Education (das Kindersicherheitsprogramm der britischen National Crime Agency) empfiehlt Familien, ein separates, starkes Passwort für E-Mail zu verwenden.

Fragen Sie, was Ihr Kind in jedem Konto schützen möchte. Die Antwort könnte eine Zeichnung, eine Nachricht von einem Freund oder ein gespeicherter Spielfortschritt sein. Passwortsicherheit für Kinder macht mehr Sinn, wenn das Passwort etwas schützt, das ihnen wichtig ist.

Kindern Passwortsicherheit altersgerecht vermitteln 

Vermitteln Sie Kindern Passwortsicherheit, indem Sie die Verantwortung an Alter, Selbstvertrauen und Kontotyp anpassen. Geben Sie jedem Konto eine eigene lange Passphrase und erhöhen Sie die Unabhängigkeit schrittweise. Halten Sie einen klaren Weg offen, um bei vergessenen Passwörtern, verdächtigen Nachrichten, verlorenen Geräten und Kontowiederherstellung um Hilfe zu bitten.

Eine Passphrase ist ein längeres Passwort aus mehreren Wörtern. Wählen Sie Wörter, die sich das Kind merken kann, die andere Menschen aber nicht mit ihm in Verbindung bringen können. Lassen Sie Namen, Geburtstage, Schulnamen, Adressen, Haustiere, Lieblingsmannschaften und online veröffentlichte Details weg.

Jedes Konto braucht eine andere Passphrase. Wenn ein wiederverwendetes Passwort in einem Datenleck auftaucht, kann jemand es bei den anderen Konten des Kindes ausprobieren.

Die Verbraucherempfehlung von NIST aus dem Jahr 2025 empfiehlt mindestens 15 Zeichen, wenn ein Passwort erforderlich ist, und behandelt Länge als Hauptpriorität. Verwenden Sie diese Zahl als Orientierung für Eltern und nicht als Test, den das Kind bestehen muss. Ein Passwort-Manager kann lange Passwörter speichern, die schwer zu merken sind.

Vermeiden Sie es, Kinder zu zwingen, Symbole und Zahlen hinzuzufügen, es sei denn, die Website verlangt es. Das Ersetzen eines Buchstabens durch eine Zahl erzeugt oft ein leicht vorhersagbares Muster. Befolgen Sie die Regeln der Website, während Sie Länge und Einzigartigkeit priorisieren.

Alter 5–8: Die Datenschutzregel lernen

Kinder in dieser Altersgruppe können lernen, dass ein Passwort vor Freunden, Klassenkameraden, anderen Spielern und Fremden geheim bleibt. Ein Elternteil oder Erziehungsberechtigter kann ihnen helfen, es zu erstellen, einzugeben, zu speichern oder wiederherzustellen.

Halten Sie die Lektion kurz. Sagen Sie: „Dieses Passwort öffnet dein Konto. Wir halten es privat, und du kannst mich jederzeit um Hilfe bitten."

Alter 9–12: Gemeinsam eine Passphrase erstellen

Lassen Sie das Kind mehrere nicht zusammenhängende Wörter wählen. Prüfen Sie, ob die Wörter keine persönlichen Fakten enthalten, und erklären Sie dann, dass die fertige Passphrase zu einem Konto gehört.

Bitten Sie das Kind, die Regel mit eigenen Worten zu erklären. Wenn es beschreiben kann, warum die Wiederverwendung von Passwörtern riskant ist, hat es den Grund hinter der Regel verstanden.

Teenager: Verantwortung schrittweise übergeben

Teenager können ihre eigenen Passwörter erstellen und speichern, Wiederherstellungsoptionen überprüfen und eine zweite Anmeldeprüfung verwalten. Vereinbaren Sie im Voraus, was sie tun sollen, wenn sie den Zugang verlieren oder auf eine verdächtige Nachricht reagieren.

Respektieren Sie ihre wachsende Privatsphäre, während Sie eine vorwurfsfreie Hilferegel beibehalten. Das frühe Melden eines Fehlers sollte zu ruhigem Handeln führen. Die UNICEF-Checkliste zur Online-Privatsphäre für Eltern empfiehlt, älteren Kindern altersgerechte Verantwortung für ihre Privatsphäre und Sicherheit zu übertragen.

Probieren Sie das heute Abend aus: Der Fünf-Minuten-Passphrase-Check

  • Wählen Sie ein risikoarmes Konto, das Ihr Kind bereits nutzt.
  • Fragen Sie, welche Informationen oder Aktivitäten das Konto schützt.
  • Prüfen Sie, ob das Passwort einzigartig ist und keine persönlichen Fakten enthält.
  • Entscheiden Sie, wo die Familie es sicher speichern wird.
  • Üben Sie diesen Satz: „Etwas scheint mit meinem Konto nicht zu stimmen, ich brauche Hilfe."

Das Passwort nach der Erstellung schützen

Eine gute Passphrase funktioniert nur, wenn die Familie sie privat halten, sicher speichern und das Konto wiederherstellen kann, falls etwas schiefgeht. Beginnen Sie mit E-Mail-, Schul-, Gaming-, Shopping- und Social-Media-Konten. Sie können persönliche Informationen, gespeicherte Käufe, private Nachrichten oder Zahlungsdetails enthalten.

Verwenden Sie den Plan „Erstellen, Speichern, Zweite Prüfung hinzufügen":

  • Erstellen Sie ein einzigartiges Passwort für jedes Konto. Verwenden Sie eine lange Passphrase, wenn das Kind sie tippen oder sich merken muss. Lassen Sie einen Passwort-Manager ein zufälliges Passwort generieren, wenn das Auswendiglernen nicht nötig ist.
  • Speichern Sie es sicher. Ein Passwort-Manager ist ein Werkzeug, das verschiedene Passwörter erstellt und speichert, sodass die Familie sich nicht alle merken muss. Sein Masterpasswort öffnet den Passwort-Tresor, daher sollte der verantwortliche Elternteil es sorgfältig erstellen und schützen.
  • Fügen Sie eine zweite Prüfung hinzu. Zwei-Faktor-Authentifizierung (2FA) fügt nach dem Passwort eine weitere Prüfung hinzu. Dies kann eine Bestätigung auf einem Gerät oder ein Code aus einer App sein. Sie können dies auch als 2-Schritt-Verifizierung, 2SV oder MFA bezeichnet sehen.

Aktivieren Sie 2FA für wichtige Konten, wenn der Dienst es anbietet. Halten Sie Wiederherstellungscodes privat und speichern Sie sie getrennt vom Passwort. Jeder mit einem funktionierenden Wiederherstellungscode kann möglicherweise auf das Konto zugreifen.

Ein Passkey ermöglicht es, eine Anmeldung mit einer Geräte-PIN, einem Fingerabdruck oder Gesichtsscan zu bestätigen, anstatt ein Passwort einzugeben. Wenn Sie diese Option sehen, prüfen Sie, wie das Konto wiederhergestellt werden kann, falls das Gerät verloren geht oder ersetzt wird.

Das britische National Cyber Security Centre empfiehlt Passkeys, wo sie unterstützt werden, und 2-Schritt-Verifizierung, wo Passkeys nicht verfügbar sind. Die Wiederherstellungsoptionen unterscheiden sich je nach Dienst und Alter des Kindes.

Sind Sie sicher, dass Sie wissen, wie man Passwörter sicher teilt? Lesen Sie unseren Artikel und finden Sie heraus, ob Sie gefährdet sein könnten: Unsicheres Teilen von Passwörtern: Bedrohungen 2026, Auswirkungen und die reibungslose Lösung

Phishing erkennen und das Passwort privat halten

Geben Sie Kindern eine klare Grenze: „Teile niemals ein Passwort mit einem Freund, Klassenkameraden, anderen Spieler oder Fremden." Jüngere Kinder benötigen möglicherweise Hilfe von einem Elternteil oder Erziehungsberechtigten. Wenn Kinder unabhängiger werden, vereinbaren Sie stattdessen Wiederherstellungs- und Melderegeln, anstatt Zugang zu jedem Konto zu verlangen.

Eine Anfrage nach einem Passwort kann freundlich oder dringend klingen. Ein anderer Spieler könnte kostenlose Spielgegenstände anbieten. Eine Nachricht, die scheinbar von der Schule kommt, könnte behaupten, das Konto des Kindes werde geschlossen, wenn es sich nicht sofort anmeldet.

Phishing ist eine gefälschte Nachricht oder Website, die versucht, ein Passwort, einen Verifizierungscode oder persönliche Informationen zu stehlen. Kinder müssen nicht jede Nachricht allein beurteilen. Bringen Sie ihnen bei, innezuhalten und um Hilfe zu bitten.

Vor dem Anmelden innehalten

  • Stopp. Nicht antworten oder ein Passwort eingeben.
  • Nicht auf den Link klicken. Zeigen Sie die Nachricht einem vertrauenswürdigen Erwachsenen.
  • Öffnen Sie die offizielle App, verwenden Sie ein bestehendes Lesezeichen oder geben Sie eine bekannte Adresse ein.

Die FTC gibt den gleichen Rat. Kontaktieren Sie eine Organisation über eine App, Telefonnummer oder Website, von der Sie bereits wissen, dass sie echt ist, anstatt Details aus der verdächtigen Nachricht zu verwenden.

Eine Spielnachricht könnte sagen: „Bestätigen Sie jetzt Ihr Konto, um Ihre Gegenstände zu behalten." Sagen Sie Ihrem Kind, es soll stoppen. Falls angemessen, machen Sie einen Screenshot und bitten Sie einen Erwachsenen, das Konto über die normale App zu überprüfen.

Machen Sie einem Kind niemals Vorwürfe, wenn es geklickt hat. Scham verzögert die Meldung. Eine schnelle Meldung gibt der Familie mehr Zeit, das Passwort zu ändern, die Aktivität zu überprüfen und weitere Änderungen zu stoppen.

Ein Konto ohne Panik wiederherstellen

Stellen Sie ein Konto über den offiziellen Weg des Dienstes wieder her, ändern Sie das kompromittierte Passwort und prüfen Sie, was passiert ist. Das Kind sollte zuerst einem vertrauenswürdigen Erwachsenen Bescheid sagen. Gemeinsam können sie die letzten Aktivitäten überprüfen, unbekannte Geräte entfernen, die zweite Anmeldeprüfung wiederherstellen und neue Wiederherstellungsdetails sicher speichern.

Verwenden Sie den „Wiederherstellen"-Teil der Erstellen, Schützen, Wiederherstellen-Routine:

  • Einem vertrauenswürdigen Erwachsenen Bescheid sagen. Erklären Sie, was passiert ist, einschließlich geöffneter Links, eingegebener Passwörter, geteilter Codes, bemerkter Käufe oder gemeldeter unerwarteter Anmeldungen.
  • Den offiziellen Dienst öffnen. Verwenden Sie die bekannte App, ein gespeichertes Lesezeichen oder eine Adresse, die der Elternteil direkt eingibt. Vermeiden Sie Links und Telefonnummern aus der verdächtigen Nachricht.
  • Das Passwort zurücksetzen. Folgen Sie dem offiziellen Kontowiederherstellungsprozess des Dienstes auf einem vertrauten, aktuellen Gerät. Erstellen Sie ein neues, einzigartiges Passwort. Falls das alte Passwort wiederverwendet wurde, ändern Sie es bei jedem Konto, wo es vorkommt.
  • Kontoaktivität und Geräte überprüfen. Suchen Sie nach unbekannten Anmeldungen, Nachrichten, Käufen, Profiländerungen oder Wiederherstellungsadressen. Melden Sie Geräte ab, die die Familie nicht erkennt, falls der Dienst diese Option bietet.
  • Kontoschutz wiederherstellen. Aktivieren Sie 2FA erneut, bestätigen Sie, dass der Passkey noch funktioniert, und ersetzen Sie alle Wiederherstellungscodes, die möglicherweise kompromittiert wurden. Behandeln Sie Wiederherstellungscodes als private Anmeldedaten und speichern Sie sie sicher.

Was nach einem Reset zu prüfen ist

  • Das neue Passwort ist einzigartig.
  • Die Wiederherstellungs-E-Mail-Adresse oder Telefonnummer ist korrekt.
  • Unbekannte Geräte wurden nach Möglichkeit abgemeldet.
  • 2FA oder der Passkey bleibt aktiv.
  • Käufe, Nachrichten und Profiländerungen sehen vertraut aus.
  • Gespeicherte Passwörter auf gemeinsam genutzten Geräten wurden aktualisiert.
  • Jugendschutz- und Datenschutzeinstellungen bleiben korrekt.

Die Wiederherstellungsschritte unterscheiden sich je nach Dienst. Zum Beispiel sagt Google, dass das Ändern des Passworts eines beaufsichtigten Kinderkontos die 2-Schritt-Verifizierung deaktiviert. Familien, die diesen Kontotyp verwenden, müssen sie nach dem Reset erneut aktivieren.

Passwortsicherheit zur Familiengewohnheit machen

Um Kindern Passwortsicherheit zu vermitteln, üben Sie die „Erstellen, Schützen, Wiederherstellen"-Routine, bis das Bitten um Hilfe normal erscheint. Beginnen Sie heute mit einem Konto: Überprüfen Sie seine Passphrase, fügen Sie eine zweite Anmeldeprüfung hinzu, falls verfügbar, und fragen Sie Ihr Kind, wem es Bescheid sagen würde, wenn ein Login verdächtig aussieht.

Für eine Erklärung zur sicheren Speicherung auf Erwachsenenebene lesen Sie, was Passwortverwaltung bedeutet und entdecken Sie, wie sie sowohl bei der Arbeit als auch im Alltag helfen kann.

Häufig gestellte Fragen

Was ist ein sicherer Weg für ein Kind, ein Passwort zu erstellen?

Helfen Sie ihnen, eine lange, einzigartige Passphrase zu erstellen — ein Passwort aus mehreren Wörtern — für jedes Konto. Lassen Sie Namen, Geburtstage, Schulnamen, Mannschaften und andere leicht zu erratende persönliche Fakten weg. Ein Elternteil kann jüngeren Kindern helfen, die Passphrase zu speichern und das Konto sicher wiederherzustellen.

Sollten Kinder Passwörter mit Eltern teilen?

Kinder sollten niemals Passwörter mit Freunden, Klassenkameraden, anderen Spielern oder Fremden teilen. Jüngere Kinder brauchen oft die Hilfe eines Elternteils oder Erziehungsberechtigten, um Konten zu erstellen, zu speichern oder wiederherzustellen. Wenn Kinder unabhängiger werden, vereinbaren Sie gemeinsam Wiederherstellungs- und Sicherheitsregeln mit einem klaren Prozess, um Hilfe zu bitten.

Was sollte ein Kind tun, wenn eine Nachricht nach einem Passwort fragt?

Es sollte stoppen und einen vertrauenswürdigen Erwachsenen fragen, bevor es auf einen Link klickt, antwortet oder Informationen eingibt. Öffnen Sie stattdessen die offizielle App oder geben Sie eine bekannte Website-Adresse ein. Diese Pause hilft, vor Phishing-Nachrichten und gefälschten Websites zu schützen, die darauf ausgelegt sind, Anmeldedaten zu stehlen.

Ist Zwei-Faktor-Authentifizierung für Kinderkonten sinnvoll?

Ja. Zwei-Faktor-Authentifizierung fügt nach dem Passwort eine zweite Prüfung hinzu, wie eine Bestätigung auf einem Gerät oder einen Code aus einer App. Aktivieren Sie sie für wichtige Konten, wenn verfügbar. Prüfen Sie, wie die Familie diesen zweiten Schritt wiederherstellen kann, falls das Gerät verloren geht, ersetzt oder beschädigt wird.

Wie man ein starkes Passwort erstellt, das man nicht vergisst (Leitfaden 2026)
Komplexitätsregeln haben versagt. Ein @ zum Namen Ihres Hundes hinzuzufügen macht ein Passwort nicht stark — es macht es vorhersehbar. Dieser Leitfaden behandelt, was NIST SP 800-63B tatsächlich verlangt, warum Diceware jede Komplexitätsregel schlägt, und das Ein-Passphrase-System, das den Rest löst.
10 Sicherheitsfehler bei Remote-Arbeit: So sichern Sie Ihre Umgebung ab
10 Sicherheitsfehler bei Remote-Arbeit — und das eine Prinzip hinter allen: Sicherheit bricht dort zusammen, wo der sichere Weg mehr Reibung hat als der unsichere. Echte Fälle, realistische Lösungen, eine 5-Schichten-Baseline, gegen die Ihr Team prüfen kann.
Wie man einen Unternehmens-Passwort-Manager auswählt: 10 Kriterien für Enterprise-IT-Teams
Ein strukturiertes 10-Faktoren-Framework zur Bewertung von Unternehmens-Passwort-Managern — mit Verschlüsselungsarchitektur, Zugriffskontrolle, Compliance, Bereitstellungsmodell, Audit-Logging und TCO. Entwickelt für IT- und Sicherheitsteams, die eine fundierte Entscheidung brauchen, nicht nur eine Demo.

Kindern Passwortsicherheit beibringen: Tipps für Eltern

Ein Elternratgeber zur Passwortsicherheit für Kinder: echte Motivation wecken, Lektionen altersgerecht anpassen, starke Passphrasen erstellen, 2FA oder Passkeys einrichten, Phishing erkennen und Konten ruhig wiederherstellen — mit der wiederholbaren Routine: Erstellen, Schützen, Wiederherstellen.

Aug 31, 2026 — 11 min read
Ilustración de un escudo hecho con bloques de construcción de colores con iconos de cerradura y candado, que simboliza la seguridad de contraseñas y la protección de los niños en internet.

Enseñe a los niños sobre seguridad de contraseñas con un hábito repetible: crear una frase de contraseña única, protegerla con un segundo paso de inicio de sesión y pedir ayuda cuando un inicio de sesión o mensaje parezca sospechoso. Una contraseña es el secreto que abre una cuenta.

La mayoría de las familias solo piensan en esto después de que algo sucede: una cuenta de Roblox tomada por un extraño, un compañero de clase que adivinó una contraseña a partir de una fecha de cumpleaños, un mensaje que parece ser del colegio pidiendo «confirmar» un inicio de sesión. La rutina Crear, Proteger, Recuperar que se describe a continuación toma unos diez minutos para enseñar y sigue funcionando a medida que el niño pasa de su primera cuenta de juegos a los inicios de sesión escolares y de correo electrónico que gestiona solo.

Puntos clave

  • Una regla de contraseña se fija cuando el niño entiende qué protege: pregunte qué odiarían perder, y el argumento se hace solo.
  • La lección cambia con la edad: un niño de seis años solo necesita la regla de privacidad, un adolescente necesita independencia con una red de seguridad para errores.
  • La longitud supera a la complejidad: una frase de contraseña larga es más fácil de recordar para un niño y más difícil de adivinar que una cargada de símbolos.
  • Una contraseña sola no es suficiente: 2FA o una passkey detiene la mayoría de los robos de cuenta incluso si la contraseña se filtra.
  • Un informe rápido y sin culpas supera a una contraseña perfecta: informar un error a tiempo es lo que realmente limita el daño.

Crear una contraseña y motivación para proteger cosas importantes 

Una contraseña protege las cosas que le importan a su hijo en internet, incluyendo tareas escolares, progreso en juegos, mensajes, fotos e información personal. Descríbala como una llave de una habitación digital: alguien que obtenga la llave puede entrar en la habitación, cambiar lo que hay dentro o dejar fuera a su dueño.

Esta analogía da a los niños una razón para preocuparse sin asustarlos. Comience mostrando a su hijo lo que contiene cada cuenta.

Qué protege Por qué importa
Cuenta escolar Puede contener tareas, mensajes y datos personales.
Cuenta de juegos Puede guardar progreso, compras y conversaciones.
Cuenta social Puede contener fotos, contactos y mensajes privados.
Cuenta de correo electrónico Puede proporcionar la ruta de recuperación para otras cuentas.

Preste especial atención a la contraseña del correo electrónico. Los servicios de correo electrónico a menudo reciben enlaces de restablecimiento de contraseña para otras cuentas, por lo que el acceso al correo electrónico puede llevar al acceso a otros lugares. CEOP Education (el programa de seguridad infantil de la Agencia Nacional contra el Crimen del Reino Unido) aconseja a las familias usar una contraseña separada y fuerte para el correo electrónico.

Pregunte qué quiere mantener seguro su hijo en cada cuenta. Su respuesta podría ser un dibujo, un mensaje de un amigo o el progreso guardado de un juego. La seguridad de contraseñas para niños tiene más sentido cuando la contraseña protege algo que ellos valoran.

Enseñar a los niños sobre seguridad de contraseñas de manera apropiada para su edad 

Enseñe a los niños sobre seguridad de contraseñas adaptando la responsabilidad a su edad, confianza y tipo de cuenta. Dé a cada cuenta su propia frase de contraseña larga, y luego aumente la independencia gradualmente. Mantenga una vía clara para pedir ayuda con contraseñas olvidadas, mensajes sospechosos, dispositivos perdidos y recuperación de cuentas.

Una frase de contraseña es una contraseña más larga compuesta por varias palabras. Elija palabras que el niño pueda recordar pero que otras personas no puedan relacionar con él. Evite nombres, fechas de cumpleaños, nombres de colegios, direcciones, mascotas, equipos favoritos y datos publicados en internet.

Cada cuenta necesita una frase de contraseña diferente. Si una contraseña reutilizada aparece en una filtración de datos, alguien puede probarla en las otras cuentas del niño.

La guía para consumidores de NIST de 2025 recomienda al menos 15 caracteres cuando se requiere una contraseña y trata la longitud como la prioridad principal. Use esa cifra como orientación para los padres en lugar de una prueba que el niño deba aprobar. Un gestor de contraseñas puede almacenar contraseñas largas que son difíciles de recordar.

Evite obligar a los niños a añadir símbolos y números a menos que el sitio web lo requiera. Sustituir un número por una letra a menudo crea un patrón fácil de predecir. Siga las reglas del sitio web mientras prioriza la longitud y la unicidad.

Edades 5–8: Aprender la regla de privacidad

Los niños en este rango de edad pueden aprender que una contraseña se mantiene en secreto de amigos, compañeros de clase, otros jugadores y extraños. Un padre o tutor puede ayudarles a crearla, introducirla, almacenarla o recuperarla.

Mantenga la lección corta. Diga: «Esta contraseña abre tu cuenta. La mantenemos privada, y siempre puedes pedirme ayuda».

Edades 9–12: Crear una frase de contraseña juntos

Deje que el niño elija varias palabras no relacionadas. Compruebe que las palabras no contengan datos personales, luego explique que la frase de contraseña terminada pertenece a una sola cuenta.

Pida al niño que le explique la regla. Si puede describir por qué reutilizar contraseñas es arriesgado, ha entendido la razón detrás de la regla.

Adolescentes: Entregar la responsabilidad gradualmente

Los adolescentes pueden crear y almacenar sus propias contraseñas, revisar las opciones de recuperación y gestionar un segundo paso de verificación de inicio de sesión. Acuerde de antemano qué deben hacer si pierden el acceso o responden a un mensaje sospechoso.

Respete su creciente privacidad mientras mantiene una regla de ayuda sin vergüenza. Informar un error a tiempo debería llevar a una acción tranquila. La lista de verificación de privacidad en línea para padres de UNICEF recomienda dar a los niños mayores responsabilidad apropiada para su edad sobre su privacidad y seguridad.

Pruebe esto esta noche: La verificación de frase de contraseña de cinco minutos

  • Elija una cuenta de bajo riesgo que su hijo ya use.
  • Pregunte qué información o actividad protege la cuenta.
  • Compruebe que su contraseña sea única y no contenga datos personales.
  • Decida dónde la almacenará la familia de forma segura.
  • Practique esta frase: «Algo parece mal con mi cuenta, necesito ayuda».

Proteger la contraseña después de crearla

Una buena frase de contraseña solo funciona cuando la familia puede mantenerla privada, almacenarla de forma segura y recuperar la cuenta si algo sale mal. Comience con las cuentas de correo electrónico, escolar, de juegos, de compras y sociales. Pueden contener información personal, compras guardadas, mensajes privados o datos de pago.

Use el plan Crear, Almacenar, Añadir una segunda verificación:

  • Cree una contraseña única para cada cuenta. Use una frase de contraseña larga cuando el niño necesite escribirla o recordarla. Deje que un gestor de contraseñas genere una contraseña aleatoria cuando la memorización no sea necesaria.
  • Almacénela de forma segura. Un gestor de contraseñas es una herramienta que crea y almacena diferentes contraseñas para que la familia no necesite recordarlas todas. Su contraseña maestra abre la bóveda de contraseñas, por lo que el padre responsable debe crearla y protegerla cuidadosamente.
  • Añada una segunda verificación. La autenticación de dos factores (2FA) añade otra verificación después de la contraseña. Esto podría ser una aprobación en un dispositivo o un código de una aplicación. También puede ver esto llamado verificación en 2 pasos, 2SV o MFA.

Active 2FA para las cuentas importantes cuando el servicio lo ofrezca. Mantenga los códigos de recuperación privados y almacénelos por separado de la contraseña. Cualquier persona con un código de recuperación válido puede entrar en la cuenta.

Una passkey permite a alguien aprobar un inicio de sesión con un PIN del dispositivo, huella dactilar o escaneo facial en lugar de escribir una contraseña. Si ve esta opción, compruebe cómo se puede recuperar la cuenta si el dispositivo se pierde o se reemplaza.

El Centro Nacional de Ciberseguridad del Reino Unido recomienda passkeys donde sean compatibles y verificación en 2 pasos donde las passkeys no estén disponibles. Las opciones de recuperación todavía difieren según el servicio y la edad del niño.

¿Está seguro de que sabe cómo compartir contraseñas de forma segura? Lea nuestro artículo y descubra si podría estar en riesgo: Compartir contraseñas de forma insegura: Amenazas de 2026, impactos y la solución sin fricciones

Reconocer el phishing y mantener la contraseña privada

Dé a los niños un límite exacto: «Nunca compartas una contraseña con un amigo, compañero de clase, otro jugador o extraño». Los niños más pequeños pueden necesitar ayuda de un padre o tutor. A medida que los niños se vuelven más independientes, acuerde reglas de recuperación e informes en lugar de exigir acceso a cada cuenta.

Una solicitud de contraseña puede sonar amigable o urgente. Otro jugador podría ofrecer objetos gratis del juego. Un mensaje que parece venir del colegio podría afirmar que la cuenta del niño se cerrará a menos que inicie sesión inmediatamente.

El phishing es un mensaje o sitio web falso que intenta robar una contraseña, código de verificación o información personal. Los niños no necesitan juzgar cada mensaje solos. Enséñeles a hacer una pausa y pedir ayuda.

Hacer una pausa antes de iniciar sesión

  • Deténgase. No responda ni introduzca una contraseña.
  • No haga clic en el enlace. Muestre el mensaje a un adulto de confianza.
  • Abra la aplicación oficial, use un marcador existente o escriba una dirección conocida.

La FTC da el mismo consejo. Contacte con una organización a través de una aplicación, número de teléfono o sitio web que ya sepa que es genuino, en lugar de usar los datos del mensaje sospechoso.

Un mensaje de un juego podría decir: «Confirma tu cuenta ahora para conservar tus objetos». Diga a su hijo que se detenga. Si es apropiado, tome una captura de pantalla y pida a un adulto que verifique la cuenta a través de la aplicación normal.

Nunca culpe a un niño por hacer clic. La vergüenza retrasa los informes. Un informe rápido da a la familia más tiempo para cambiar la contraseña, revisar la actividad y detener más cambios.

Recuperar una cuenta sin pánico

Recupere una cuenta a través de la ruta oficial del servicio, cambie la contraseña expuesta y compruebe qué sucedió. El niño debe informar primero a un adulto de confianza. Juntos, pueden revisar la actividad reciente, eliminar dispositivos desconocidos, restaurar el segundo paso de verificación de inicio de sesión y almacenar los nuevos datos de recuperación de forma segura.

Use la parte Recuperar de la rutina Crear, Proteger, Recuperar:

  • Informe a un adulto de confianza. Explique lo que sucedió, incluyendo cualquier enlace abierto, contraseña introducida, código compartido, compra detectada o inicio de sesión inesperado reportado.
  • Abra el servicio oficial. Use su aplicación conocida, un marcador guardado o una dirección que el padre escriba directamente. Evite enlaces y números de teléfono del mensaje sospechoso.
  • Restablezca la contraseña. Siga el proceso oficial de recuperación de cuenta del servicio en un dispositivo familiar y actualizado. Cree una contraseña nueva y única. Si la contraseña anterior se reutilizó, cámbiela en cada cuenta donde aparezca.
  • Revise la actividad de la cuenta y los dispositivos. Busque inicios de sesión desconocidos, mensajes, compras, cambios de perfil o direcciones de recuperación. Cierre la sesión de los dispositivos que la familia no reconozca, si el servicio ofrece esa opción.
  • Restaure la protección de la cuenta. Vuelva a activar 2FA, confirme que la passkey todavía funciona y reemplace cualquier código de recuperación que pueda haber sido expuesto. Trate los códigos de recuperación como credenciales privadas y almacénelos de forma segura.

Qué verificar después de un restablecimiento

  • La nueva contraseña es única.
  • La dirección de correo electrónico o número de teléfono de recuperación es correcta.
  • Se ha cerrado la sesión de los dispositivos desconocidos cuando sea posible.
  • 2FA o la passkey permanece activa.
  • Las compras, mensajes y cambios de perfil parecen familiares.
  • Las contraseñas guardadas en dispositivos compartidos se han actualizado.
  • Los controles parentales y la configuración de privacidad permanecen correctos.

Los pasos de recuperación difieren según el servicio. Por ejemplo, Google indica que cambiar la contraseña de una cuenta de niño supervisada desactiva la verificación en 2 pasos. Las familias que usan ese tipo de cuenta necesitan volver a activarla después del restablecimiento.

Hacer de la seguridad de contraseñas un hábito familiar

Para enseñar a los niños sobre seguridad de contraseñas, practique la rutina Crear, Proteger, Recuperar hasta que pedir ayuda se sienta normal. Comience con una cuenta hoy: revise su frase de contraseña, añada un segundo paso de verificación de inicio de sesión si está disponible y pregunte a su hijo a quién le diría si un inicio de sesión pareciera sospechoso.

Para una explicación a nivel adulto sobre el almacenamiento seguro, lea qué significa gestión de contraseñas y descubra cómo puede ayudar tanto en el trabajo como en la vida cotidiana.

Preguntas frecuentes

¿Cuál es una forma segura para que un niño cree una contraseña?

Ayúdele a crear una frase de contraseña larga y única, que es una contraseña compuesta por varias palabras, para cada cuenta. Evite nombres, fechas de cumpleaños, nombres de colegios, equipos y otros datos personales fáciles de adivinar. Un padre puede ayudar a los niños más pequeños a almacenar la frase de contraseña y recuperar la cuenta de forma segura.

¿Deberían los niños compartir contraseñas con los padres?

Los niños nunca deben compartir contraseñas con amigos, compañeros de clase, otros jugadores o extraños. Los niños más pequeños a menudo necesitan la ayuda de un padre o tutor para crear, almacenar o recuperar cuentas. A medida que los niños ganan independencia, acuerde juntos reglas de recuperación y seguridad, con un proceso claro para solicitar ayuda.

¿Qué debería hacer un niño si un mensaje pide una contraseña?

Debería detenerse y preguntar a un adulto de confianza antes de hacer clic en un enlace, responder o introducir cualquier información. Abra la aplicación oficial o escriba una dirección de sitio web conocida en su lugar. Esta pausa ayuda a proteger contra mensajes de phishing y sitios web falsos diseñados para robar datos de inicio de sesión.

¿Es útil la autenticación de dos factores para las cuentas de los niños?

Sí. La autenticación de dos factores añade una segunda verificación después de la contraseña, como una aprobación en un dispositivo o un código de una aplicación. Actívela para las cuentas importantes cuando esté disponible. Compruebe cómo puede la familia recuperar ese segundo paso si el dispositivo se pierde, se reemplaza o se daña.

Cómo crear una contraseña segura que no olvidará (guía 2026)
Las reglas de complejidad fallaron. Añadir @ al nombre de su mascota no hace que una contraseña sea segura — la hace predecible. Esta guía cubre lo que realmente requiere NIST SP 800-63B, por qué Diceware supera a todas las reglas de complejidad y el sistema de una frase de contraseña que resuelve el resto.
10 fallos de seguridad en el trabajo remoto: Cómo arreglar su entorno
10 fallos de seguridad en el trabajo remoto — y el principio detrás de todos ellos: la seguridad se rompe donde el camino seguro tiene más fricción que el inseguro. Casos reales, soluciones realistas, una línea base de 5 capas contra la que su equipo puede auditar.
Cómo elegir un gestor de contraseñas corporativo: 10 criterios para equipos de TI empresariales
Un marco estructurado de 10 factores para evaluar gestores de contraseñas corporativos — cubriendo arquitectura de cifrado, control de acceso, cumplimiento normativo, modelo de implementación, registro de auditoría y TCO. Diseñado para equipos de TI y seguridad que necesitan una decisión defendible, no solo una demostración.

Cómo enseñar a los niños sobre seguridad de contraseñas: consejos para padres

Guía para padres sobre cómo enseñar seguridad de contraseñas a los niños: despertar motivación real, adaptar las lecciones según la edad, crear frases de contraseña seguras, añadir 2FA o passkeys, detectar intentos de phishing y recuperar cuentas con calma mediante una rutina repetible de Crear…

Aug 31, 2026 — 10 min read
An illustration of a shield made from colorful building blocks with a keyhole and padlock icons, symbolizing password security and protecting children online.

Teach children password security with one repeatable habit: create a unique passphrase, protect it with a second sign-in step, and ask for help when a login or message looks wrong. A password is the secret that opens an account.

Most families only think about this after something happens: a Roblox account taken over by a stranger, a classmate who guessed a password from a birthday, a message that looks like it's from the school asking to "confirm" a login. The Create, Protect, Recover routine below takes about ten minutes to teach and keeps working as a child moves from their first gaming account to the school and email logins they manage alone.

Key takeaways

  • A password rule sticks when the child understands what it protects: ask what they'd hate to lose, and the argument makes itself.
  • The lesson changes with age: a six-year-old just needs the privacy rule, a teenager needs independence with a safety net for mistakes.
  • Length beats complexity: a long passphrase is easier for a child to remember and harder to guess than one loaded with symbols.
  • A password alone isn't enough: 2FA or a passkey stops most takeovers even if the password leaks.
  • A fast, no-blame report beats a perfect password: reporting a mistake early is what actually limits the damage.

Create a password and motivation to protect important things 

A password protects the things your child cares about online, including schoolwork, game progress, messages, photos, and personal information. Describe it as a key to a digital room: someone who gets the key may enter the room, change what is inside, or lock its owner out.

This analogy gives children a reason to care without frightening them. Start by showing your child what each account holds.

What it protects Why it matters
School account It may contain assignments, messages, and personal details.
Gaming account It may hold saved progress, purchases, and conversations.
Social account It can contain photos, contacts, and private messages.
Email account It may provide the reset route for other accounts.

Give the email password special attention. Email services often receive password-reset links for other accounts, so access to email may lead to access elsewhere. CEOP Education (the UK National Crime Agency's child safety programme) advises families to use a separate, strong password for email.

Ask what your child wants to keep safe in each account. Their answer might be a drawing, a message from a friend, or saved game progress. Password safety for kids makes more sense when the password protects something they value.

Teach children password security in a way that is age-appropriate 

Teach children password security by matching responsibility to their age, confidence, and account type. Give every account its own long passphrase, then increase independence gradually. Keep a clear route for asking for help with forgotten passwords, suspicious messages, lost devices, and account recovery.

A passphrase is a longer password made from several words. Choose words the child can remember but other people cannot connect to them. Leave out names, birthdays, school names, addresses, pets, favourite teams, and details posted online.

Each account needs a different passphrase. If a reused password appears in a data breach, someone can try it on the child's other accounts.

NIST's 2025 consumer guidance recommends at least 15 characters when a password is required and treats length as the main priority. Use that figure as guidance for parents rather than a test the child must pass. A password manager can store long passwords that are difficult to remember.

Avoid forcing children to add symbols and numbers unless the website requires them. Substituting a number for a letter often creates an easy-to-predict pattern. Follow the website's rules while prioritising length and uniqueness.

Ages 5–8: Learn the privacy rule

Children in this age range can learn that a password stays secret from friends, classmates, other players, and strangers. A parent or guardian may help them create, enter, store, or recover it.

Keep the lesson short. Say: "This password opens your account. We keep it private, and you can always ask me for help."

Ages 9–12: Create a passphrase together

Let the child choose several unrelated words. Check that the words contain no personal facts, then explain that the finished passphrase belongs to one account.

Ask the child to explain the rule back to you. If they can describe why password reuse is risky, they have understood the reason behind the rule.

Teens: Hand over responsibility gradually

Teens can create and store their own passwords, review recovery options, and manage a second sign-in check. Agree in advance on what they should do if they lose access or respond to a suspicious message.

Respect their growing privacy while keeping a no-shame help rule. Reporting a mistake early should lead to calm action. UNICEF's online privacy checklist for parents recommends giving older children age-appropriate responsibility for their privacy and security.

Try this tonight: The five-minute passphrase check

  • Choose one low-risk account your child already uses.
  • Ask what information or activity the account protects.
  • Check that its password is unique and contains no personal facts.
  • Decide where the family will store it safely.
  • Practice this sentence: "Something looks wrong with my account, so I need help."

Protect the password after it is made

A good passphrase works only when the family can keep it private, store it safely, and recover the account if something goes wrong. Start with email, school, gaming, shopping, and social accounts. They may contain personal information, saved purchases, private messages, or payment details.

Use the Create, Store, Add a Second Check plan:

  • Create a unique password for each account. Use a long passphrase when the child needs to type or remember it. Let a password manager generate a random password when memorisation is unnecessary.
  • Store it securely. A password manager is a tool that creates and stores different passwords so the family does not need to remember them all. Its master password opens the password vault, so the responsible parent should create and protect it carefully.
  • Add a second check. Two-factor authentication (2FA) adds another check after the password. This might be an approval on a device or a code from an app. You may also see this called 2-step verification, 2SV, or MFA.

Turn on 2FA for important accounts when the service offers it. Keep recovery codes private and store them separately from the password. Anyone with a working recovery code may be able to enter the account.

A passkey lets someone approve a sign-in with a device PIN, fingerprint, or face scan instead of typing a password. If you see this option, check how the account can be recovered if the device is lost or replaced.

The UK's National Cyber Security Centre recommends passkeys where supported and 2-step verification where passkeys are unavailable. Recovery options still differ by service and the child's age.

Are you sure you know how to share passwords securely? Read our article and find out if you might be at risk: Insecure password sharing: 2026 threats, impacts, and the frictionless solution

Recognize phishing and keep the password private

Give children one exact boundary: "Never share a password with a friend, classmate, other player, or stranger." Younger children may need help from a parent or guardian. As children become more independent, agree on recovery and reporting rules instead of demanding access to every account.

A request for a password can sound friendly or urgent. Another player might offer free game items. A message that seems to come from school might claim the child's account will close unless they sign in immediately.

Phishing is a fake message or website that tries to steal a password, verification code, or personal information. Children do not need to judge every message alone. Teach them to pause and ask for help.

Pause before you sign in

  • Stop. Do not reply or enter a password.
  • Do not click the link. Show the message to a trusted adult.
  • Open the official app, use an existing bookmark, or type a known address.

The FTC gives the same advice. Contact an organisation through an app, phone number, or website you already know is genuine, rather than using details in the suspicious message.

A game message might say, "Confirm your account now to keep your items." Tell your child to stop. If appropriate, take a screenshot and ask an adult to check the account through the normal app.

Never blame a child for clicking. Shame delays reporting. A quick report gives the family more time to change the password, review activity, and stop further changes.

Recover an account without panic

Recover an account through the service's official route, change the exposed password, and check what happened. The child should tell a trusted adult first. Together, they can review recent activity, remove unknown devices, restore the second sign-in check, and store new recovery details safely.

Use the Recover part of the Create, Protect, Recover routine:

  • Tell a trusted adult. Explain what happened, including any link opened, password entered, code shared, purchase noticed, or unexpected sign-in reported.
  • Open the official service. Use its known app, a saved bookmark, or an address that the parent types directly. Avoid links and phone numbers from the suspicious message.
  • Reset the password. Follow the service's official account-recovery process on a familiar, updated device. Create a new, unique password. If the old password was reused, change it on every account where it appears.
  • Review account activity and devices. Look for unfamiliar sign-ins, messages, purchases, profile changes, or recovery addresses. Sign out of devices the family does not recognise, if the service offers that option.
  • Restore account protection. Turn 2FA back on, confirm that the passkey still works, and replace any recovery codes that may have been exposed. Treat recovery codes as private credentials and store them securely.

What to check after a reset

  • The new password is unique.
  • The recovery email address or phone number is correct.
  • Unknown devices have been signed out where possible.
  • 2FA or the passkey remains active.
  • Purchases, messages, and profile changes look familiar.
  • Saved passwords on shared devices have been updated.
  • Parental controls and privacy settings remain correct.

Recovery steps differ by service. For example, Google says that changing the password of a supervised child account turns off 2-Step Verification. Families using that account type need to turn it on again after the reset.

Make password security a family habit

To teach children password security, practise the Create, Protect, Recover routine until asking for help feels normal. Start with one account today: review its passphrase, add a second sign-in check if available, and ask your child who they would tell if a login looked wrong.

For an adult-level explanation of secure storage, read what password management means and discover how it can help both at work and in everyday life.

Frequently asked questions

What is a safe way for a child to make a password?

Help them create a long, unique passphrase, which is a password made from several words, for each account. Leave out names, birthdays, school names, teams, and other easy-to-guess personal facts. A parent can help younger children store the passphrase and recover the account safely.

Should children share passwords with parents?

Children should never share passwords with friends, classmates, other players, or strangers. Younger children often need a parent or guardian's help to create, store, or recover accounts. As children gain independence, agree on recovery and safety rules together, with a clear process for requesting help.

What should a child do if a message asks for a password?

They should stop and ask a trusted adult before clicking a link, replying, or entering any information. Open the official app or type a known website address instead. This pause helps protect against phishing messages and fake websites designed to steal login details.

Is two-factor authentication useful for children's accounts?

Yes. Two-factor authentication adds a second check after the password, such as approval on a device or a code from an app. Turn it on for important accounts when available. Check how the family can recover that second step if the device is lost, replaced, or damaged.

How to create a strong password you won’t forget (2026 guide)
Complexity rules failed. Adding @ to your dog’s name doesn’t make a password strong — it makes it predictable. This guide covers what NIST SP 800-63B actually requires, why Diceware beats every complexity rule, and the one-passphrase system that solves the rest.
10 remote work security fails: How to fix your environment
10 remote work security fails — and the one principle behind all of them: security breaks where the secure path has more friction than the insecure one. Real cases, realistic fixes, a 5-layer baseline your team can audit against.
How to choose a corporate password manager: 10 criteria for enterprise IT teams
A structured 10-factor framework for evaluating corporate password managers — covering encryption architecture, access control, compliance, deployment model, audit logging, and TCO. Built for IT and security teams who need a defensible decision, not just a demo.

How to teach children about password security: Tips for parents

A parent's guide to teaching kids password security: spark real motivation, tailor lessons by age, build strong passphrases, add 2FA or passkeys, spot phishing attempts, and recover accounts calmly through a repeatable Create, Protect, Recover routine.

Aug 4, 2026 — 17 min read

O Data Breach Investigations Report 2026 da Verizon (DBIR) analisou mais de 22 000 violações de dados confirmadas em 145 países, o maior conjunto de dados dos 19 anos de história do relatório. A principal conclusão: a exploração de vulnerabilidades superou a utilização abusiva de credenciais como principal vetor de acesso inicial, enquanto o ransomware, o risco de terceiros e os ataques assistidos por IA cresceram de forma acentuada.

Esta é a 19.ª edição do relatório, que contou com a participação de Anthropic, Qualys, Tenable, Tenchi Security, Fastlye DTEX para ir além da contagem de incidentes. O DBIR 2026 mede a rapidez com que as organizações aplicam correções, durante quanto tempo os fornecedores mantêm a autenticação multifator (MFA) desativada e de que forma os agentes de ameaça estão a operacionalizar a IA generativa (GenAI) em campanhas reais.

Os dez números abaixo são aqueles em torno dos quais vale a pena construir o plano de segurança do próximo ano.


Principais dados do DBIR 2026

  1. A exploração de vulnerabilidades superou a utilização abusiva de credenciais como principal vetor de acesso inicial, passando de 20 % para 31 % das violações de dados de um ano para o outro, um aumento de 55 %.
  2. A utilização abusiva de credenciais continua presente em 39 % do total das violações de dados, mantendo-se como o ponto de passagem mais comum nos vários padrões de ataque, ainda que o seu peso como primeiro ponto de entrada tenha diminuído.
  3. O ransomware esteve presente em 48 % de todas as violações de dados, mas 69 % das vítimas recusaram pagar, o que fez descer o pagamento mediano para 139 875 dólares.
  4. O envolvimento de terceiros em violações de dados aumentou 60 % num único ano, atingindo 48 % de todos os incidentes, depois de já ter duplicado no ano anterior.
  5. As organizações remediaram totalmente apenas 26 % das vulnerabilidades exploradas conhecidas em 2025, contra 38 % no ano anterior.
  6. Mesmo as organizações com melhor desempenho corrigem, no máximo, 30-40 % das vulnerabilidades exploradas conhecidas na primeira semana, um limite que quase não se alterou em três anos.
  7. Os agentes de ameaça utilizaram IA generativa numa mediana de 15 técnicas distintas do MITRE ATT&CK, com casos extremos que abrangeram 40-50 técnicas numa única campanha.
  8. O phishing móvel (voz e SMS) registou taxas de cliques cerca de 40 % superiores às do e-mail, e o pretexting já é responsável por 6 % de todas as violações de dados.
  9. A utilização de Shadow AI pelos colaboradores triplicou para 45 % num ano, e 67 % continuam a aceder a ferramentas de IA através de contas pessoais, não empresariais.
  10. 89 % das organizações tiveram de corrigir vulnerabilidades de segurança de memória em 2025, uma classe de falhas documentada pela primeira vez há três décadas.

O que é o Data Breach Investigations Report da Verizon

Logótipo do Data Breach Investigations Report 2026 da Verizon

O Data Breach Investigations Report da Verizon (DBIR) é uma análise anual de violações de dados e incidentes de segurança confirmados a nível mundial, publicada desde 2008. A edição de 2026, a 19.ª, abrange dados de outubro de 2024 a novembro de 2025 e baseia-se em mais de 31 000 incidentes de segurança, incluindo mais de 22 000 violações de dados confirmadas em 145 países, o maior conjunto de dados da história do relatório.

Como os dados são reunidos

A Verizon elabora o relatório com contributos de quase 100 organizações parceiras, cada uma das quais fornece dados de violações e incidentes das suas próprias operações. A equipa do DBIR normaliza estes dados num modelo comum, estruturado em torno de agentes de ameaça, ações, ativos e atributos, o que permite que uma violação de dados num hospital na Alemanha e um caso de ransomware no Ohio surjam como pontos de dados comparáveis.

Ao contrário dos relatórios de ameaças de fornecedores, baseados na telemetria de uma única empresa, o DBIR agrega dados de vários setores, dimensões de empresa e geografias. Essa abrangência faz dele uma referência para o orçamento de segurança e para o reporte ao conselho de administração, e não uma narrativa comercial de um único fornecedor.

Novidades no conjunto de dados do DBIR 2026

A lista de parceiros determina o que o relatório consegue efetivamente medir, e 2026 trouxe um acréscimo que altera o seu âmbito. Anthropic contribuiu com dados de aplicação de políticas sobre 793 agentes de ameaça sinalizados pela sua equipa de Safeguards entre março de 2025 e fevereiro de 2026, associados a técnicas específicas do MITRE ATT&CK .

É a primeira vez que um laboratório de IA de ponta fornece um conjunto de dados deste tipo ao DBIR, o que permite ao relatório quantificar a utilização indevida de IA generativa com números reais de aplicação de políticas em vez de estimativas.

O Data Breach Investigations Report 2026 da Verizon completo está disponível diretamente junto da Verizon.


10 estatísticas do DBIR 2026 que devem redefinir as prioridades

Estas dez conclusões assinalam as mudanças mais claras no DBIR 2026: os atacantes exploram vulnerabilidades mais depressa do que os defensores as corrigem, o risco de terceiros tornou-se um dos principais vetores de violação de dados e a IA generativa está a escalar técnicas de ataque conhecidas em vez de inventar novas. Cada uma aponta para uma lacuna concreta na maioria dos programas de segurança atuais.

1. A exploração de vulnerabilidades é agora o principal vetor de acesso inicial

A exploração de vulnerabilidades passou de 20 % das violações de dados no relatório de 2025 para 31 % em 2026, um aumento de 55 %. A utilização abusiva de credenciais, que ocupou o primeiro lugar durante anos, desceu de 22 % para 13 % no mesmo período como primeira ação registada numa violação de dados.

A organização mediana teve de corrigir 50 % mais vulnerabilidades do catálogo Known Exploited Vulnerabilities (KEV) da CISA do que no ano anterior, 16 CVEs críticos contra 11, enquanto as taxas de remediação total desceram para 26 %. Mais vulnerabilidades, correções mais lentas e atacantes a automatizar a exploração com assistência de IA não é uma combinação que favoreça os defensores. Se a cadência de aplicação de correções não mudou desde 2023, os dados indicam que a organização está estatisticamente atrasada.

2. A utilização abusiva de credenciais continua presente em 39 % das cadeias de ataque

O facto de a exploração de vulnerabilidades ter passado a ocupar o primeiro lugar como acesso inicial não significa que as credenciais roubadas tenham deixado de ser relevantes. Os 13 % contabilizam apenas o primeiro passo registado numa violação de dados. Quando o DBIR rastreia a utilização abusiva de credenciais em qualquer fase de um ataque, esta surge em 39 % das violações de dados, o que a torna o ponto de passagem mais comum em quase todos os padrões de ataque do relatório.

Gráfico de tendência do Verizon DBIR, 2022-2026, que mostra a utilização abusiva de credenciais a manter-se em cerca de 39 % das violações de dados, enquanto a exploração de vulnerabilidades sobe de 6 % para 31 %
Vetores de acesso inicial (fonte: DBIR 2026)

Os atacantes também se camuflam melhor. Muitos abandonaram ferramentas como o Cobalt Strike em favor de vias legítimas de acesso remoto, software de partilha de ecrã e VPNs, o que torna o movimento lateral baseado em credenciais mais difícil de detetar através de mecanismos baseados em assinaturas. A MFA é hoje um requisito mínimo, mas não é suficiente por si só.

Os números de higiene de palavras-passe explicam por que razão a utilização abusiva de credenciais persiste. As próprias credenciais surgem como tipo de dados roubados em 28 % das violações de dados, e a política de palavras-passe é uma das salvaguardas que o DBIR assinala como controlo de mitigação em várias técnicas de ataque, a par da gestão de privilégios e do reforço da configuração. As verificações básicas de reforço confirmam a lacuna: 97 % dos dispositivos avaliados falharam na verificação da limitação de tentativas de início de sessão falhadas antes do bloqueio, e 90 % não aplicavam um comprimento mínimo de 15 carateres.

3. O ransomware está presente em 48 % das violações de dados, mas as vítimas pagam menos

O ransomware passou de 44 % para 48 % das violações de dados este ano e continua a ser a categoria de ameaça mais prejudicial. O aspeto contraintuitivo: 69 % das vítimas de ransomware recusaram pagar e o pagamento mediano desceu de 150 000 para 139 875 dólares.

Esta combinação sugere que as estratégias de cópias de segurança, a maturidade da resposta a incidentes e a desarticulação promovida pelas autoridades policiais estão a ganhar terreno. Mas o volume elevado de incidentes de ransomware, alimentado por intermediários de acesso inicial (initial access brokers) e por mercados de infostealers, faz com que tratá-lo como um problema resolvido apenas com cópias de segurança seja um erro. As organizações que melhor saíram de um ataque foram aquelas que nunca tiveram de negociar.

4. As violações de dados por terceiros representam agora 48 % de todos os incidentes

O envolvimento de terceiros em violações de dados atingiu 48 %, contra 30 % um ano antes, um aumento de 60 % depois de uma duplicação no ano anterior. Algumas das violações mais disruptivas de 2025 envolveram, em simultâneo, múltiplos fornecedores comprometidos.

As causas de fundo são banais: ausência de MFA em contas na cloud, permissões excessivas e palavras-passe fracas. Apenas 23 % das organizações terceiras remediaram totalmente as lacunas de MFA nas suas contas na cloud, embora metade de todas as constatações de MFA tenha sido resolvida no prazo de um mês.

As palavras-passe fracas e as configurações incorretas de permissões tiveram um desfecho muito pior: o tempo mediano para resolver metade dessas constatações chegou a quase oito meses. Os questionários anuais a fornecedores não conseguem detetar um problema cuja correção demora oito meses do lado do fornecedor.

Uma janela de remediação de oito meses é exatamente o que acontece quando o acesso dos fornecedores existe fora do campo de visibilidade da organização. Em contrapartida, o controlo de acesso baseado em funções do Passwork permite conceder, registar e revogar credenciais de fornecedores a partir de um cofre central, com um registo de auditoria completo. Descobrir como se integra no fluxo de acesso de terceiros.

5. Apenas 26 % das vulnerabilidades críticas foram totalmente remediadas

A remediação total das vulnerabilidades do CISA KEV desceu de 38 % para 26 %, e o tempo mediano de correção aumentou de 32 para 43 dias. A percentagem de vulnerabilidades que permanecem totalmente sem remediação subiu de 12 % para 16 %.

A curva de sobrevivência é pior do que as médias sugerem. No 28.º dia após a deteção, 35 % das vulnerabilidades KEV continuavam em aberto, o que representa 184 milhões de instâncias de vulnerabilidades (contra 31 milhões três anos antes). O volume de deteções cresceu quase oito vezes, de 68,7 milhões de registos em 2022 para 527,3 milhões em 2025, enquanto a capacidade de correção quase não se alterou.

A aplicação de correções, por si só, não vai colmatar esta lacuna. Como corrigir tudo não é realista com os volumes atuais, a remediação tem de ser ordenada por risco de exploração e não apenas pela pontuação CVSS. A evidência mais clara do relatório neste sentido: 80 % das vulnerabilidades exploradas de forma persistente tinham mais de dois anos, o que significa que os atacantes trabalham em grande medida com vulnerabilidades que as organizações já conheciam e decidiram não priorizar.

O aumento de oito vezes no volume de deteções (68,7 M → 527,3 M de registos) face a uma capacidade de correção estagnada é um problema de volume que a rapidez de correção, por si só, não resolve: seria necessária uma capacidade de remediação cerca de oito vezes superior apenas para manter o ritmo, e nenhuma organização escalou a esse ritmo. Assim, corrigir mais depressa não é, por si só, uma solução realista.

6. Os agentes de ameaça utilizam IA generativa numa mediana de 15 técnicas do ATT&CK

A colaboração da Verizon com a Anthropic produziu um dos contributos mais substanciais do relatório: a análise de 793 agentes de ameaça que violaram a política de utilização aceitável da Anthropic entre março de 2025 e fevereiro de 2026. O agente mediano recorreu à assistência de IA em 15 técnicas distintas do MITRE ATT&CK.

Os casos extremos são o dado mais revelador. Algumas campanhas abrangeram 40-50 técnicas em operações agênticas multissessão, nas quais a IA atuou como parceiro de desenvolvimento ao longo de toda a cadeia de ataque.

Esta escala não produziu ameaças inéditas. Menos de 1 % destes agentes pertencia à categoria de risco elevado ou crítico, e a maior parte do malware assistido por IA reutilizava técnicas bem documentadas: a observação mediana tinha 55 exemplos de malware existente com a mesma função. Apenas 2,5 % envolviam técnicas verdadeiramente raras.

A IA está a escalar o que já funciona, e não a gerar novas classes de ataque. As equipas de engenharia de deteção ainda não precisam de acompanhar táticas inéditas geradas por IA. Mas a velocidade e o volume a que os atacantes operam atualmente tornam os valores de referência de 2024 para o tempo médio de deteção (MTTD) e o tempo médio de resposta (MTTR) já obsoletos.

7. O phishing móvel regista taxas de cliques 40 % superiores às do e-mail

Os dados de simulações de phishing mostram taxas de cliques no e-mail com uma mediana de 1,4 %, enquanto os métodos centrados no telefone (voz e SMS) se aproximam de 2 %, uma taxa de sucesso 40 % superior. O pretexting, a manipulação em tempo real por telefone ou mensagem, é agora responsável por 6 % de todas as violações de dados e é, cada vez mais, o vetor de acesso inicial de ataques de ransomware e de extorsão.

As contramedidas para o phishing e para o pretexting não são a mesma coisa. A formação sobre e-mail ensina as pessoas a identificar uma ligação suspeita. O pretexting exige regras ao nível do negócio e a formação do pessoal do help desk para que não seja prestável quando alguém o manipula a repor uma palavra-passe ou a desativar a MFA. Os programas de sensibilização para a segurança baseados apenas em simulações de e-mail estão a testar a ameaça errada.

8. A utilização de Shadow AI triplicou, chegando a 45 % dos colaboradores

No DBIR 2025, 15 % dos colaboradores eram utilizadores regulares de IA em dispositivos da empresa. Esse valor triplicou para 45 % em 2026. Entretanto, 67 % dos utilizadores acedem a serviços de IA através de contas não empresariais, uma descida ligeira face ao ano anterior, mas ainda uma grande superfície não autorizada.

Shadow AI é agora a terceira ação não maliciosa de utilizadores internos mais comum detetada em conjuntos de dados de prevenção de perda de dados (DLP), com um aumento de quatro vezes face ao ano anterior. O código-fonte é o tipo de dados mais comum enviado para ferramentas de IA generativa não autorizadas, seguido de imagens e dados estruturados. Em 3,2 % das violações de políticas de DLP, documentação técnica e de investigação foi enviada para sistemas de IA externos, uma exposição direta de propriedade intelectual.

9. 60-70 % das vulnerabilidades exploradas conhecidas continuam abertas ao 7.º dia, independentemente da maturidade

O número mais preocupante do relatório: ao 7.º dia após a deteção, um objetivo ambicioso por qualquer critério, 60 % a 70 % das vulnerabilidades do CISA KEV continuam sem correção. Este valor quase não se alterou ao longo de três anos de mais ferramentas, investimento em processos e pressão regulamentar.

Curva de sobrevivência da remediação de vulnerabilidades do Verizon DBIR, 2022-2025, que mostra a percentagem decrescente de vulnerabilidades do CISA KEV por corrigir no dia 7, no dia 28 e no dia 90 após a deteção inicial
Análise de sobrevivência das vulnerabilidades do CISA KEV: comparação de quatro anos (fonte: DBIR 2026)

A equipa da Verizon chama a isto um limite da velocidade da luz , um teto prático para a rapidez com que a remediação de vulnerabilidades pode avançar com os níveis de recursos atuais. Mesmo as organizações com melhor desempenho corrigem, no máximo, 30-40 % das instâncias KEV na primeira semana.

A priorização decide agora o resultado: a vulnerabilidade que é corrigida primeiro importa mais do que o número de vulnerabilidades corrigidas. Classificar pela atividade de exploração real compensa mais do que depender apenas das pontuações CVSS (Common Vulnerability Scoring System). Quase metade das vulnerabilidades KEV apresenta exploração persistente, ativa em 96 % dos dias, em média, segundo o relatório.

10. 89 % das organizações continuam a disponibilizar vulnerabilidades de segurança de memória

A análise da Common Weakness Enumeration (CWE) do DBIR concluiu que 89 % das organizações tiveram de corrigir problemas de segurança de memória (buffer overflows, falhas use-after-free, leituras fora dos limites), três décadas depois de Smashing the Stack for Fun and Profit ter descrito pela primeira vez esta classe de falhas na Phrack em 1996. A formulação do próprio relatório: «O que ainda estamos a fazer aqui?»

As cinco principais categorias de CWE, segurança de memória, controlo de acesso, gestão do ciclo de vida de recursos, neutralização incorreta e tratamento de ficheiros, surgiram em mais de 75 % das organizações. Quando estas falhas surgem durante o desenvolvimento, o tempo mediano para corrigir metade delas é de seis a sete meses.

Para as equipas que desenvolvem ou adquirem software, isso justifica a adoção de linguagens com segurança de memória (Rust, Go, C#) nas normas de desenvolvimento, uma abordagem que o DBIR associa explicitamente à iniciativa Secure by Designda CISA. A correção mais barata é a vulnerabilidade que nunca chega a ser disponibilizada.


DBIR 2026 da Verizon: Os números num relance

As tabelas abaixo resumem as categorias não abordadas em profundidade acima, úteis como referência rápida para comparar com as métricas próprias.

Padrões de violação de dados, tendência de três anos

Padrão 2026 2025 2024
Intrusão em sistemas 61 % 53 % 36 %
Engenharia social 17 % 17 % 22 %
Ataques básicos a aplicações web 10 % 18 % 9 %
Erros diversos 8 % 12 % 25 %
Utilização indevida de privilégios 3 % 7 % 8 %

Agentes, motivações e impacto

Métrica Valor em 2026
Agentes externos 88 % das violações de dados
Agentes internos 12 % (desceu de 18 %)
Agentes afiliados a Estados ~15 % das violações de dados
Divulgação de dados confirmada 82 % dos incidentes
Impacto na integridade 64 % dos incidentes
Impacto na disponibilidade 53 % dos incidentes

Ativos e exposição da infraestrutura

Os servidores continuam a ser o principal alvo, seguidos da pessoa como alvo de engenharia social. Os dispositivos de rede aumentaram de forma acentuada e estão agora praticamente a par dos dispositivos de utilizador, com cerca de 5 % cada. Os investigadores da Verizon identificaram ainda 45 000-50 000 routers celulares em fim de vida com interfaces de gestão acessíveis publicamente em setores adjacentes à tecnologia operacional, uma conclusão que merece ser assinalada a qualquer equipa que gira infraestrutura industrial remota.


Três mudanças estratégicas exigidas pelo DBIR 2026

O DBIR 2026 exige uma versão mais rápida e melhor priorizada do programa de segurança que a maioria das organizações já executa. A aplicação de correções, a MFA, a higiene de credenciais, a supervisão de fornecedores e a sensibilização para a segurança continuam a funcionar. O problema é que o volume de ameaças ultrapassou a capacidade de resposta da maioria das equipas ao mesmo ritmo.

O DBIR 2026 aponta para três mudanças de prioridade: velocidade em vez de exaustividade, visibilidade de terceiros em vez de confiança pontual e defesa à escala da IA em vez de receio à escala da IA.

A velocidade conta mais do que a exaustividade

Não é possível corrigir tudo, e os dados comprovam-no: mesmo os melhores desempenhos corrigem, no máximo, 40 % das vulnerabilidades críticas na primeira semana. Uma priorização baseada na atividade de exploração real, e não apenas na pontuação CVSS, é a única abordagem que escala com as 527 milhões de deteções anuais de vulnerabilidades.

Os terceiros fazem parte da superfície de ataque

Quando quase metade de todas as violações de dados envolve um terceiro, a supervisão de fornecedores tem o mesmo peso que os controlos internos. Um processo de gestão do risco de terceiros (TPRM) baseado em questionários anuais não consegue detetar uma lacuna de MFA de oito meses na consola cloud de um fornecedor.

A IA está a escalar técnicas conhecidas, não a inventar novas

Os atacantes utilizam IA generativa para executar playbooks existentes mais depressa e em maior volume, segundo a análise da Anthropic no DBIR 2026. As defesas existentes continuam a aplicar-se. Apenas precisam de operar à velocidade e à escala que os atacantes já atingiram.

As lacunas de higiene de credenciais e de acesso de fornecedores continuam a surgir como causas de fundo porque ninguém assume a visibilidade contínua de quem tem acesso a quê, ou durante quanto tempo. Experimentar o Passwork gratuitamente e ver como um cofre estruturado colmata essa lacuna no próprio ambiente.

Perguntas frequentes

Perguntas frequentes

O que é o DBIR 2026 da Verizon?

O Data Breach Investigations Report 2026 da Verizon é a 19.ª edição da análise anual da Verizon sobre violações de dados e incidentes de segurança confirmados a nível mundial. Baseia-se em mais de 22 000 violações de dados confirmadas em 145 países, com contributos de quase 100 organizações parceiras, incluindo equipas de resposta a incidentes, seguradoras e empresas de informação sobre ameaças.

Qual é o principal vetor de acesso inicial no DBIR 2026?

A exploração de vulnerabilidades é o principal vetor de acesso inicial no DBIR 2026, representando 31 % das violações de dados, contra 20 % no ano anterior. Superou a utilização abusiva de credenciais, que desceu de 22 % para 13 % no mesmo período.

Quanto pagam as empresas em ataques de ransomware, segundo o DBIR 2026?

O pagamento mediano de ransomware no DBIR 2026 é de 139 875 dólares, contra 150 000 dólares no ano anterior. Apesar de o ransomware estar presente em 48 % de todas as violações de dados, 69 % das vítimas recusaram pagar, o que sugere práticas mais sólidas de cópias de segurança e de resposta a incidentes.

Porque aumentaram tão acentuadamente as violações de dados por terceiros em 2026?

As violações de dados por terceiros subiram para 48 % de todos os incidentes, um aumento de 60 % num ano, em grande parte devido a lacunas de MFA por resolver, permissões excessivas na cloud e práticas fracas de palavras-passe dos fornecedores. Apenas 23 % das organizações terceiras corrigiram totalmente os problemas de MFA nas suas contas na cloud.

Os atacantes estão mesmo a utilizar IA para atacar organizações?

Sim. O contributo da Anthropic para o DBIR 2026 identificou 793 agentes de ameaça a utilizar IA generativa numa mediana de 15 técnicas do MITRE ATT&CK, com algumas campanhas a abranger 40-50 técnicas. A maioria dos ataques assistidos por IA escalou técnicas conhecidas e bem documentadas, em vez de criar técnicas inéditas.

Com que rapidez devem as organizações corrigir vulnerabilidades críticas?

O DBIR 2026 concluiu que mesmo as organizações com melhor desempenho só corrigem 30-40 % das vulnerabilidades exploradas conhecidas na primeira semana. A recomendação é priorizar com base na atividade de exploração real e na exposição dos ativos, em vez de procurar a remediação total, que os dados mostram ser irrealista com os volumes atuais

Resumo de notícias de cibersegurança: O mês em que os agentes de IA começaram a atacar por conta própria
Um agente GPT-5.6 escapou do seu sandbox e violou a infraestrutura da Hugging Face. A SonicWall distribuiu duas vulnerabilidades 0-day que obrigaram a uma reposição total de palavras-passe e de TOTP. O relatório de 2026 da IBM sobre o custo das violações de dados atingiu um recorde de 4,99 milhões de dólares. Eis o que aconteceu em cibersegurança em julho e o que a equipa tem de corrigir primeiro.
Shadow AI: A ameaça oculta que custa às empresas 670 mil dólares por violação de dados
A Shadow AI custa às empresas 670 mil dólares adicionais por violação de dados, e a maior parte tem origem em credenciais coladas em LLMs públicos. Saiba como é, na prática, a Shadow AI, por que razão é mais difícil de travar do que a shadow IT e como a governar.
Porque as regras de complexidade das palavras-passe estão obsoletas (e o que utilizar em alternativa)
O NIST abandonou as regras obrigatórias de complexidade das palavras-passe. Eis por que razão os requisitos de composição foram contraproducentes, o que a SP 800-63B-4 recomenda em alternativa e uma lista de verificação de 5 passos para afastar a Group Policy da lista de verificação da era de 2010.

Verizon DBIR 2026: 10 estatísticas que devem mudar a estratégia de segurança

O DBIR 2026 da Verizon analisou mais de 22 000 violações de dados em 145 países. A exploração de vulnerabilidades superou a utilização abusiva de credenciais como principal vetor de ataque, enquanto o ransomware, o risco de terceiros e os ataques com IA cresceram. Eis os 10 números que importam.

Aug 4, 2026 — 14 min read
Verizon DBIR 2026: 10 Statistiken, die Ihre Sicherheitsstrategie ändern sollten

Der Verizon 2026 Data Breach Investigations Report (DBIR) analysierte mehr als 22.000 bestätigte Datenschutzverletzungen in 145 Ländern — der größte Datensatz in der 19-jährigen Geschichte des Berichts. Die zentrale Erkenntnis: Die Ausnutzung von Schwachstellen hat den Missbrauch von Anmeldedaten als häufigsten initialen Zugriffsvektor überholt, während Ransomware, Drittanbieter-Risiken und KI-gestützte Angriffe stark zunahmen.

Dies ist die 19. Ausgabe des Berichts, und die Partnerschaft mit Anthropic, Qualys, Tenable, Tenchi Security, Fastly und DTEX ermöglichte es, über das reine Zählen von Vorfällen hinauszugehen. Der DBIR 2026 misst, wie schnell Organisationen patchen, wie lange Anbieter Multi-Faktor-Authentifizierung (MFA) deaktiviert lassen und wie Bedrohungsakteure generative KI (GenAI) in laufenden Kampagnen operationalisieren.

Die folgenden zehn Zahlen sind diejenigen, auf denen die Sicherheits-Roadmap für das nächste Jahr aufbauen sollte.


Zentrale Datenpunkte aus dem DBIR 2026

  1. Die Ausnutzung von Schwachstellen überholte den Missbrauch von Anmeldedaten als häufigsten initialen Zugriffsvektor und stieg von 20 % auf 31 % der Datenschutzverletzungen im Jahresvergleich — ein Anstieg von 55 %.
  2. Der Missbrauch von Anmeldedaten taucht weiterhin in 39 % aller Datenschutzverletzungen auf und bleibt der häufigste Engpass in Angriffsmustern, auch wenn seine Rolle als erster Einstiegspunkt zurückging.
  3. Ransomware war an 48 % aller Datenschutzverletzungen beteiligt, doch 69 % der Opfer weigerten sich zu zahlen, wodurch die mediane Zahlung auf 139.875 USD sank.
  4. Die Beteiligung von Drittanbietern an Datenschutzverletzungen stieg innerhalb eines Jahres um 60 % auf 48 % aller Vorfälle, nachdem sie sich im Vorjahr bereits verdoppelt hatte.
  5. Organisationen beheben vollständig nur 26 % der bekannten ausgenutzten Schwachstellen im Jahr 2025, gegenüber 38 % im Vorjahr.
  6. Selbst leistungsstarke Organisationen patchen höchstens 30–40 % der bekannten ausgenutzten Schwachstellen innerhalb der ersten Woche — eine Obergrenze, die sich in drei Jahren kaum verändert hat.
  7. Bedrohungsakteure nutzten generative KI über einen Median von 15 verschiedenen MITRE ATT&CK-Techniken, wobei Extremfälle 40–50 Techniken in einer einzigen Kampagne umfassten.
  8. Mobiles Phishing (Voice und SMS) erzielte Klickraten, die etwa 40 % höher als bei E-Mail lagen, wobei Pretexting nun 6 % aller Datenschutzverletzungen verursacht.
  9. Die Nutzung von Schatten-KI durch Mitarbeiter verdreifachte sich innerhalb eines Jahres auf 45 %, und 67 % greifen weiterhin über persönliche, nicht-unternehmenseigene Konten auf KI-Tools zu.
  10. 89 % der Organisationen mussten 2025 Memory-Safety-Schwachstellen patchen — eine Fehlerklasse, die erstmals vor drei Jahrzehnten dokumentiert wurde.

Was ist der Verizon Data Breach Investigations Report

Logo des Verizon 2026 Data Breach Investigations Report

Der Verizon Data Breach Investigations Report (DBIR) ist eine jährliche Analyse bestätigter Datenschutzverletzungen und Sicherheitsvorfälle weltweit, die seit 2008 veröffentlicht wird. Die Ausgabe 2026, die 19., umfasst Daten von Oktober 2024 bis November 2025 und stützt sich auf mehr als 31.000 Sicherheitsvorfälle, darunter über 22.000 bestätigte Datenschutzverletzungen in 145 Ländern — der größte Datensatz in der Geschichte des Berichts.

Wie die Daten zusammengestellt werden

Verizon erstellt den Bericht mit Beiträgen von fast 100 Partnerorganisationen, die jeweils Daten zu Datenschutzverletzungen und Vorfällen aus ihrem eigenen Betrieb liefern. Das DBIR-Team normalisiert diese Daten in ein gemeinsames Framework, das auf Bedrohungsakteuren, Aktionen, Assets und Attributen basiert. Dadurch können eine Datenschutzverletzung in einem Krankenhaus in Deutschland und ein Ransomware-Fall in Ohio als vergleichbare Datenpunkte erscheinen.

Im Gegensatz zu Bedrohungsberichten von Anbietern, die auf der Telemetrie eines einzelnen Unternehmens basieren, aggregiert der DBIR Daten über Branchen, Unternehmensgrößen und Regionen hinweg. Diese Breite macht ihn zu einem Referenzpunkt für Sicherheitsbudgetierung und Vorstandsberichte statt zu einer einzelnen Anbieter-Verkaufsnarrative.

Was ist neu im DBIR 2026-Datensatz

Die Partnerliste bestimmt, was der Bericht tatsächlich messen kann, und 2026 brachte eine Ergänzung, die seinen Umfang verändert. Anthropic steuerte Durchsetzungsdaten zu 793 Bedrohungsakteuren bei, die zwischen März 2025 und Februar 2026 von seinem Safeguards Team gekennzeichnet wurden und spezifischen MITRE ATT&CK-Techniken zugeordnet wurden.

Es ist das erste Mal, dass ein führendes KI-Labor diese Art von Datensatz zum DBIR beigetragen hat, und es ermöglicht dem Bericht, GenAI-Missbrauch mit tatsächlichen Durchsetzungszahlen statt mit Schätzungen zu quantifizieren.

Der vollständige Verizon 2026 Data Breach Investigations Report ist direkt bei Verizon verfügbar.


10 Statistiken aus dem DBIR 2026, die Ihre Prioritäten neu ausrichten sollten

Diese zehn Erkenntnisse markieren die deutlichsten Verschiebungen im DBIR 2026: Angreifer nutzen Schwachstellen schneller aus, als Verteidiger sie patchen, Drittanbieter-Risiken sind zu einem primären Vektor für Datenschutzverletzungen geworden, und generative KI skaliert bekannte Angriffstechniken, anstatt neue zu erfinden. Jede dieser Erkenntnisse weist auf eine spezifische Lücke in den meisten aktuellen Sicherheitsprogrammen hin.

1. Die Ausnutzung von Schwachstellen ist jetzt der häufigste initiale Zugriffsvektor

Die Ausnutzung von Schwachstellen stieg von 20 % der Datenschutzverletzungen im Bericht 2025 auf 31 % im Jahr 2026 — ein Anstieg von 55 %. Der Missbrauch von Anmeldedaten, der jahrelang den Spitzenplatz hielt, fiel im selben Zeitraum von 22 % auf 13 % als erste aufgezeichnete Aktion bei einer Datenschutzverletzung.

Die mediane Organisation musste 50 % mehr CISA Known Exploited Vulnerabilities (KEV) patchen als im Vorjahr — 16 kritische CVEs gegenüber 11 — während die vollständigen Behebungsraten auf 26 % sanken. Mehr Schwachstellen, langsameres Patchen und Angreifer, die die Ausnutzung mit KI-Unterstützung automatisieren — das ist keine Kombination, die Verteidigern in die Hände spielt. Wenn sich Ihre Patch-Kadenz seit 2023 nicht geändert hat, zeigen die Daten, dass Sie statistisch im Rückstand sind.

2. Der Missbrauch von Anmeldedaten berührt weiterhin 39 % jeder Angriffskette

Dass die Ausnutzung von Schwachstellen den Spitzenplatz beim initialen Zugriff übernommen hat, bedeutet nicht, dass gestohlene Anmeldedaten keine Rolle mehr spielen. Die 13 %-Zahl zählt nur den ersten aufgezeichneten Schritt bei einer Datenschutzverletzung. Wenn der DBIR den Missbrauch von Anmeldedaten an irgendeinem Punkt eines Angriffs verfolgt, taucht er in 39 % der Datenschutzverletzungen auf und ist damit der häufigste Engpass in fast jedem Angriffsmuster des Berichts.

Verizon DBIR Trenddiagramm, 2022–2026, das zeigt, wie der Missbrauch von Anmeldedaten bei etwa 39 % der Datenschutzverletzungen bleibt, während die Ausnutzung von Schwachstellen von 6 % auf 31 % steigt
Initiale Zugriffsvektoren (Quelle: DBIR 2026)

Angreifer passen sich auch besser an. Viele haben Tools wie Cobalt Strike zugunsten legitimer Fernzugriffswege aufgegeben — Desktop-Sharing-Software und VPNs — was die auf Anmeldedaten basierende laterale Bewegung schwerer mit signaturbasierter Erkennung erfassbar macht. MFA ist mittlerweile Standard, reicht aber allein nicht aus.

Die Zahlen zur Passworthygiene erklären, warum der Missbrauch von Anmeldedaten fortbesteht. Anmeldedaten selbst tauchen als gestohlener Datentyp in 28 % der Datenschutzverletzungen auf, und Passwortrichtlinien gehören zu den Schutzmaßnahmen, die der DBIR neben Berechtigungsmanagement und Konfigurationshärtung als Kontrollmaßnahmen gegen Angriffstechniken hervorhebt. Grundlegende Härtungsprüfungen bestätigen die Lücke: 97 % der bewerteten Geräte scheiterten bei der Prüfung zur Begrenzung fehlgeschlagener Anmeldeversuche vor der Sperrung, und 90 % scheiterten bei der Durchsetzung einer Mindestlänge von 15 Zeichen.

3. Ransomware trifft 48 % der Datenschutzverletzungen, aber Opfer zahlen weniger

Ransomware stieg von 44 % auf 48 % der Datenschutzverletzungen in diesem Jahr und bleibt die schädlichste Bedrohungskategorie. Der kontraintuitive Teil: 69 % der Ransomware-Opfer weigerten sich zu zahlen, und die mediane Zahlung sank von 150.000 USD auf 139.875 USD.

Diese Kombination deutet darauf hin, dass Backup-Strategien, Incident-Response-Reife und Strafverfolgungsmaßnahmen an Boden gewinnen. Aber das schiere Volumen der Ransomware-Vorfälle, angetrieben von Initial Access Brokern und Infostealer-Märkten, bedeutet, dass es ein Fehler ist, sie als ein Problem zu behandeln, das allein durch Backups gelöst wird. Die Organisationen, die einen Angriff am besten überstanden, waren diejenigen, die nie verhandeln mussten.

4. Drittanbieter-Datenschutzverletzungen machen jetzt 48 % aller Vorfälle aus

Die Beteiligung von Drittanbietern an Datenschutzverletzungen erreichte 48 %, gegenüber 30 % ein Jahr zuvor — ein Anstieg von 60 % zusätzlich zu einer Verdopplung im Vorjahr. Mehrere der disruptivsten Datenschutzverletzungen des Jahres 2025 betrafen mehrere kompromittierte Anbieter gleichzeitig.

Die Grundursachen sind gewöhnlich: fehlende MFA bei Cloud-Konten, übermäßige Berechtigungen und schwache Passwörter. Nur 23 % der Drittanbieter-Organisationen beheben MFA-Lücken bei ihren Cloud-Konten vollständig, obwohl die Hälfte aller MFA-Befunde innerhalb eines Monats gelöst wurde.

Schwache Passwörter und Berechtigungsfehlkonfigurationen schnitten weitaus schlechter ab: Die mediane Zeit zur Behebung der Hälfte dieser Befunde erstreckte sich auf fast acht Monate. Jährliche Anbieterfragebögen können ein Problem nicht erfassen, dessen Behebung auf Anbieterseite acht Monate dauert.

Ein achtwöchiges Behebungsfenster entsteht genau dann, wenn der Anbieterzugriff außerhalb Ihrer Sichtbarkeit liegt. Mit der rollenbasierten Zugriffskontrolle von Passwork können Sie Anbieter-Anmeldedaten aus einem zentralen Tresor gewähren, protokollieren und widerrufen — mit vollständigem Audit-Trail. Erfahren Sie, wie es in Ihren Drittanbieter-Zugriffsworkflow passt.

5. Nur 26 % der kritischen Schwachstellen wurden vollständig behoben

Die vollständige Behebung von CISA KEV-Schwachstellen sank von 38 % auf 26 %, und die mediane Patch-Zeit stieg von 32 auf 43 Tage. Der Anteil der Schwachstellen, die vollständig unbehoben blieben, wuchs von 12 % auf 16 %.

Die Überlebenskurve ist schlechter als die Durchschnittswerte vermuten lassen. Am Tag 28 nach der Erkennung blieben 35 % der KEV-Schwachstellen offen, was 184 Millionen Schwachstelleninstanzen entspricht (gegenüber 31 Millionen vor drei Jahren). Das Erkennungsvolumen wuchs fast achtfach, von 68,7 Millionen Datensätzen im Jahr 2022 auf 527,3 Millionen im Jahr 2025, während die Patch-Kapazität sich kaum bewegte.

Patchen allein wird diese Lücke nicht schließen. Da es bei aktuellen Volumina unrealistisch ist, alles zu beheben, muss die Behebung nach Ausnutzungsrisiko statt nur nach CVSS-Score priorisiert werden. Der deutlichste Beweis des Berichts dafür: 80 % der dauerhaft ausgenutzten Schwachstellen waren mehr als zwei Jahre alt, was bedeutet, dass Angreifer größtenteils Schwachstellen bearbeiten, die Organisationen bereits kannten und sich entschieden hatten, nicht zu priorisieren.

Das achtfache Wachstum des Erkennungsvolumens (68,7 Mio. → 527,3 Mio. Datensätze) bei gleichbleibender Patch-Kapazität ist ein Volumenproblem, das allein durch Patch-Geschwindigkeit nicht gelöst werden kann — Sie bräuchten etwa den achtfachen Behebungsdurchsatz, nur um gleichauf zu bleiben, und keine Organisation skalierte so schnell. Also ist schneller patchen allein kein realistischer Ansatz.

6. Bedrohungsakteure nutzen generative KI über einen Median von 15 ATT&CK-Techniken

Die Zusammenarbeit von Verizon mit Anthropic lieferte einen der wesentlichsten Beiträge des Berichts: eine Analyse von 793 Bedrohungsakteuren, die zwischen März 2025 und Februar 2026 gegen die Nutzungsrichtlinien von Anthropic verstoßen haben. Der mediane Akteur nutzte KI-Unterstützung über 15 verschiedene MITRE ATT&CK-Techniken.

Die Extremfälle sind der aufschlussreichere Datenpunkt. Einige Kampagnen umfassten 40–50 Techniken in mehrstufigen, agentischen Operationen, bei denen die KI als Co-Entwickler über die gesamte Angriffskette fungierte.

Dieses Ausmaß hat keine neuartigen Bedrohungen hervorgebracht. Weniger als 1 % dieser Akteure fielen in die Kategorie hohes oder kritisches Risiko, und die meiste KI-unterstützte Malware verwendete gut dokumentierte Techniken wieder: Die mediane Beobachtung hatte 55 vorhandene Malware-Beispiele, die dieselbe Funktion ausführten. Nur 2,5 % betrafen wirklich seltene Techniken.

KI skaliert, was bereits funktioniert, und erzeugt keine neuen Angriffsklassen. Detection-Engineering-Teams müssen noch keine neuartigen KI-generierten Taktiken verfolgen. Aber die Geschwindigkeit und das Volumen, mit denen Angreifer jetzt operieren, lassen die Mean Time to Detect (MTTD)- und Mean Time to Respond (MTTR)-Benchmarks von 2024 bereits veraltet erscheinen.

7. Mobiles Phishing erzielt 40 % höhere Klickraten als E-Mail

Phishing-Simulationsdaten zeigen E-Mail-Klickraten mit einem Median von 1,4 %, während telefonzentrierte Methoden (Voice und SMS) näher bei 2 % liegen — eine um 40 % höhere Erfolgsrate. Pretexting — Live-Manipulation per Telefon oder SMS — macht jetzt 6 % aller Datenschutzverletzungen aus und ist zunehmend der initiale Zugriffsvektor für Ransomware- und Erpressungsangriffe.

Gegenmaßnahmen für Phishing und Pretexting sind nicht dasselbe. E-Mail-Training lehrt Menschen, einen verdächtigen Link zu erkennen. Pretexting erfordert Regeln auf Geschäftsebene — das Helpdesk-Personal zu schulen, nicht hilfreich zu sein, wenn jemand es manipuliert, ein Passwort zurückzusetzen oder MFA zu deaktivieren. Security-Awareness-Programme, die nur auf E-Mail-Simulationen aufbauen, testen auf die falsche Bedrohung.

8. Die Nutzung von Schatten-KI verdreifachte sich auf 45 % der Mitarbeiter

Im DBIR 2025 waren 15 % der Mitarbeiter regelmäßige KI-Nutzer auf Unternehmensgeräten. Diese Zahl verdreifachte sich 2026 auf 45 %. Gleichzeitig greifen 67 % der Nutzer über nicht-unternehmenseigene Konten auf KI-Dienste zu — ein moderater Rückgang gegenüber dem Vorjahr, aber immer noch eine große unautorisierte Angriffsfläche.

Schatten-KI ist jetzt die dritthäufigste nicht-böswillige Insider-Aktion, die in Data Loss Prevention (DLP)-Datensätzen erkannt wird — ein vierfacher Anstieg im Jahresvergleich. Quellcode ist der häufigste Datentyp, der an nicht genehmigte GenAI-Tools übermittelt wird, gefolgt von Bildern und strukturierten Daten. In 3,2 % der DLP-Richtlinienverletzungen gelangten Forschungs- und technische Dokumentation an externe KI-Systeme — eine direkte Exposition geistigen Eigentums.

9. 60–70 % der bekannten ausgenutzten Schwachstellen bleiben am Tag 7 offen, unabhängig vom Reifegrad

Die ernüchterndste Zahl im Bericht: Am Tag 7 nach der Erkennung — ein ambitioniertes Ziel nach jedem Standard — bleiben 60 % bis 70 % der CISA KEV-Schwachstellen ungepatcht. Diese Zahl hat sich über drei Jahre zusätzlicher Tools, Prozessinvestitionen und regulatorischen Drucks kaum verändert.

Verizon DBIR Überlebenskurve zur Schwachstellenbehebung, 2022–2025, die den sinkenden Anteil ungepatchter CISA KEV-Schwachstellen am Tag 7, Tag 28 und Tag 90 ab der ersten Erkennung zeigt
CISA KEV Überlebensanalyse der Schwachstellenbehebung: Vier-Jahres-Vergleich (Quelle: DBIR 2026)

Das Team von Verizon nennt dies ein Lichtgeschwindigkeitslimit — eine praktische Obergrenze dafür, wie schnell die Schwachstellenbehebung bei aktuellen Ressourcenniveaus erfolgen kann. Selbst leistungsstarke Organisationen beheben höchstens 30–40 % der KEV-Instanzen in der ersten Woche.

Die Priorisierung entscheidet jetzt über das Ergebnis: Welche Schwachstelle zuerst gepatcht wird, ist wichtiger als wie viele gepatcht werden. Die Priorisierung nach tatsächlicher Ausnutzungsaktivität ist besser als sich allein auf CVSS (Common Vulnerability Scoring System)-Scores zu verlassen. Fast die Hälfte der KEV-Schwachstellen zeigt laut Bericht anhaltende Ausnutzung — im Durchschnitt an 96 % der Tage aktiv.

10. 89 % der Organisationen liefern immer noch Memory-Safety-Schwachstellen aus

Die Common Weakness Enumeration (CWE)-Analyse des DBIR ergab, dass 89 % der Organisationen Memory-Safety-Probleme patchen mussten — Buffer Overflows, Use-after-free-Bugs, Out-of-bounds-Reads — drei Jahrzehnte nachdem Smashing the Stack for Fun and Profit diese Fehlerklasse erstmals in Phrack im Jahr 1996 beschrieb. Die eigene Formulierung des Berichts: „Was machen wir hier eigentlich noch?"

Die Top-5-CWE-Kategorien — Memory Safety, Access Control, Resource Lifecycle Management, Improper Neutralization und File Handling — tauchten in mehr als 75 % der Organisationen auf. Wenn diese Fehler während der Entwicklung auftreten, beträgt die mediane Zeit zur Behebung der Hälfte davon sechs bis sieben Monate.

Für Teams, die Software entwickeln oder beschaffen, spricht das für Memory-safe-Sprachen (Rust, Go, C#) in Entwicklungsstandards — ein Ansatz, den der DBIR ausdrücklich mit CISAs Secure by Design-Initiative verknüpft. Der günstigste Patch ist die Schwachstelle, die nie ausgeliefert wird.


Verizon 2026 DBIR: Die Zahlen auf einen Blick

Die folgenden Tabellen fassen die oben nicht ausführlich behandelten Kategorien zusammen — nützlich als schnelle Referenz gegenüber Ihren eigenen Metriken.

Muster bei Datenschutzverletzungen, Drei-Jahres-Trend

Muster 2026 2025 2024
Systemeindringung 61% 53% 36%
Social Engineering 17% 17% 22%
Einfache Web-Application-Angriffe 10% 18% 9%
Verschiedene Fehler 8% 12% 25%
Privilegienmissbrauch 3% 7% 8%

Akteure, Motive und Auswirkungen

Metrik Wert 2026
Externe Akteure 88 % der Datenschutzverletzungen
Interne Akteure 12 % (gegenüber 18 % gesunken)
Staatlich affiliierte Akteure ~15 % der Datenschutzverletzungen
Bestätigte Datenoffenlegung 82 % der Vorfälle
Integritätsauswirkung 64 % der Vorfälle
Verfügbarkeitsauswirkung 53 % der Vorfälle

Assets und Infrastruktur-Exposition

Server bleiben das Hauptziel, gefolgt von Person als Social-Engineering-Ziel. Netzwerkgeräte stiegen stark an und sind jetzt ungefähr gleichauf mit Benutzergeräten bei jeweils etwa 5 %. Die Forscher von Verizon identifizierten auch 45.000–50.000 End-of-Life-Mobilfunkrouter mit öffentlich zugänglichen Verwaltungsschnittstellen in OT-nahen Sektoren — ein Befund, der für jedes Team relevant ist, das entfernte industrielle Infrastruktur verwaltet.


Drei strategische Verschiebungen, die der DBIR 2026 erfordert

Der DBIR 2026 fordert eine schnellere, besser priorisierte Version des Sicherheitsprogramms, das die meisten Organisationen bereits betreiben. Patching, MFA, Anmeldedaten-Hygiene, Anbieterüberwachung und Security Awareness funktionieren alle noch. Das Problem ist, dass das Bedrohungsvolumen die Kapazität der meisten Teams übersteigt, im gleichen Tempo zu reagieren.

Der DBIR 2026 weist auf drei Prioritätsverschiebungen hin: Geschwindigkeit vor Vollständigkeit, Drittanbieter-Sichtbarkeit statt punktuellem Vertrauen, und KI-skalierte Verteidigung statt KI-skalierter Angst.

Geschwindigkeit ist wichtiger als Vollständigkeit

Sie können nicht alles patchen, und die Daten beweisen es: Selbst Spitzenreiter beheben höchstens 40 % der kritischen Schwachstellen in der ersten Woche. Priorisierung basierend auf tatsächlicher Ausnutzungsaktivität — nicht allein auf CVSS-Score — ist der einzige Ansatz, der mit 527 Millionen jährlichen Schwachstellenerkennungen skaliert.

Drittanbieter sind Teil Ihrer Angriffsfläche

Wenn fast die Hälfte aller Datenschutzverletzungen einen Drittanbieter involviert, hat die Anbieterüberwachung das gleiche Gewicht wie interne Kontrollen. Ein TPRM (Third-Party Risk Management)-Prozess, der auf jährlichen Fragebögen basiert, kann eine achtmonatige MFA-Lücke auf der Cloud-Konsole eines Anbieters nicht erfassen.

KI skaliert bekannte Techniken, erfindet aber keine neuen

Angreifer nutzen GenAI, um bestehende Playbooks schneller und in größerem Umfang auszuführen, so die Anthropic-Analyse im DBIR 2026. Ihre bestehenden Verteidigungsmaßnahmen gelten weiterhin. Sie müssen nur mit der Geschwindigkeit und dem Umfang operieren, die Angreifer bereits erreicht haben.

Anmeldedaten-Hygiene und Drittanbieter-Zugriffslücken tauchen weiterhin als Grundursachen auf, weil niemand kontinuierliche Sichtbarkeit darüber hat, wer auf was Zugriff hat oder wie lange. Testen Sie Passwork kostenlos und sehen Sie, wie ein strukturierter Tresor diese Lücke in Ihrer eigenen Umgebung schließt.

Häufig gestellte Fragen

Häufig gestellte Fragen

Was ist der Verizon 2026 DBIR?

Der Verizon 2026 Data Breach Investigations Report ist die 19. Ausgabe der jährlichen Analyse bestätigter Datenschutzverletzungen und Sicherheitsvorfälle weltweit von Verizon. Er stützt sich auf mehr als 22.000 bestätigte Datenschutzverletzungen in 145 Ländern, die von fast 100 Partnerorganisationen beigetragen wurden, darunter Incident Responder, Versicherer und Threat-Intelligence-Firmen.

Was ist der häufigste initiale Zugriffsvektor im DBIR 2026?

Die Ausnutzung von Schwachstellen ist der häufigste initiale Zugriffsvektor im DBIR 2026 und macht 31 % der Datenschutzverletzungen aus, gegenüber 20 % im Vorjahr. Sie überholte den Missbrauch von Anmeldedaten, der im selben Zeitraum von 22 % auf 13 % sank.

Wie viel zahlen Unternehmen bei Ransomware-Angriffen laut DBIR 2026?

Die mediane Ransomware-Zahlung im DBIR 2026 beträgt 139.875 USD, gegenüber 150.000 USD im Vorjahr. Obwohl Ransomware in 48 % aller Datenschutzverletzungen auftauchte, weigerten sich 69 % der Opfer zu zahlen, was auf stärkere Backup- und Incident-Response-Praktiken hindeutet.

Warum stiegen Drittanbieter-Datenschutzverletzungen 2026 so stark an?

Drittanbieter-Datenschutzverletzungen stiegen auf 48 % aller Vorfälle — ein Anstieg von 60 % in einem Jahr — hauptsächlich aufgrund unbehobener MFA-Lücken, übermäßiger Cloud-Berechtigungen und schwacher Passwortpraktiken bei Anbietern. Nur 23 % der Drittanbieter-Organisationen beheben MFA-Probleme bei ihren Cloud-Konten vollständig.

Nutzen Angreifer tatsächlich KI, um Organisationen zu hacken?

Ja. Der Beitrag von Anthropic zum DBIR 2026 ergab, dass 793 Bedrohungsakteure generative KI über einen Median von 15 MITRE ATT&CK-Techniken nutzten, wobei einige Kampagnen 40–50 Techniken umfassten. Die meisten KI-unterstützten Angriffe skalierten bekannte, gut dokumentierte Techniken, anstatt neuartige zu erschaffen.

Wie schnell sollten Organisationen kritische Schwachstellen patchen?

Der DBIR 2026 ergab, dass selbst leistungsstarke Organisationen nur 30–40 % der bekannten ausgenutzten Schwachstellen innerhalb der ersten Woche beheben. Die Empfehlung lautet, nach tatsächlicher Ausnutzungsaktivität und Asset-Exposition zu priorisieren, anstatt auf vollständige Behebung abzuzielen, die laut Daten bei aktuellen Volumina unrealistisch ist.

Cybersecurity-News-Rückblick: Der Monat, in dem KI-Agenten begannen, selbstständig anzugreifen
Ein GPT-5.6-Agent entkam seiner Sandbox und drang in die Hugging-Face-Infrastruktur ein. SonicWall lieferte zwei 0-Days aus, die ein vollständiges Zurücksetzen von Passwort und TOTP erforderten. Der IBM-Bericht zu Breach-Kosten 2026 erreichte einen Rekord von 4,99 Millionen USD. Hier erfahren Sie, was diesen Juli in der Cybersicherheit passiert ist und was Ihr Team zuerst patchen muss.
Schatten-KI: Die verborgene Bedrohung, die Unternehmen 670.000 USD pro Datenschutzverletzung kostet
Schatten-KI kostet Unternehmen 670.000 USD extra pro Datenschutzverletzung — und das meiste davon geht auf Anmeldedaten zurück, die in öffentliche LLMs eingefügt werden. Erfahren Sie, wie Schatten-KI tatsächlich aussieht, warum sie schwerer zu stoppen ist als Schatten-IT und wie Sie sie kontrollieren können.
Warum Passwortkomplexitätsregeln tot sind (und was stattdessen zu verwenden ist)
NIST hat obligatorische Passwortkomplexitätsregeln gestrichen. Hier erfahren Sie, warum Zusammensetzungsanforderungen nach hinten losgingen, was SP 800-63B-4 stattdessen empfiehlt, und eine 5-Schritte-Checkliste, um Ihre Gruppenrichtlinie von der Checkliste der 2010er Jahre zu migrieren.

Verizon DBIR 2026: 10 Statistiken, die Ihre Sicherheitsstrategie ändern sollten

Verizons DBIR 2026 untersuchte über 22.000 Breaches in 145 Ländern. Schwachstellen-Ausnutzung löste Credential-Missbrauch als Top-Angriffsvektor ab, während Ransomware, Drittanbieter-Risiken und KI-Angriffe stark zunahmen. Hier die 10 wichtigsten Zahlen.

Aug 4, 2026 — 17 min read
Verizon DBIR 2026: 10 estadísticas que deberían cambiar su estrategia de seguridad

El Verizon 2026 Data Breach Investigations Report (DBIR) analizó más de 22.000 filtraciones confirmadas en 145 países, lo que lo convierte en el conjunto de datos más grande en los 19 años de historia del informe. Su hallazgo principal: la explotación de vulnerabilidades superó al abuso de credenciales como el principal vector de acceso inicial, mientras que el ransomware, el riesgo de terceros y los ataques asistidos por IA crecieron considerablemente.

Esta es la 19ª edición del informe, y contó con la colaboración de Anthropic, Qualys, Tenable, Tenchi Security, Fastly y DTEX para ir más allá del simple conteo de incidentes. El DBIR 2026 mide la velocidad de parcheo de las organizaciones, cuánto tiempo los proveedores dejan deshabilitada la autenticación multifactor (MFA) y cómo los actores de amenazas están operacionalizando la IA generativa (GenAI) en campañas activas.

Los diez números a continuación son los que vale la pena considerar para construir la hoja de ruta de seguridad del próximo año.


Datos clave del DBIR 2026

  1. La explotación de vulnerabilidades superó al abuso de credenciales como el principal vector de acceso inicial, aumentando del 20% al 31% de las filtraciones año tras año, un incremento del 55%.
  2. El abuso de credenciales todavía aparece en el 39% de las filtraciones en general, manteniéndose como el punto de estrangulamiento más común en los patrones de ataque, incluso cuando su papel como primer punto de entrada disminuyó.
  3. El ransomware apareció en el 48% de todas las filtraciones, aunque el 69% de las víctimas se negó a pagar, reduciendo el pago medio a $139.875.
  4. La participación de terceros en las filtraciones aumentó un 60% en un solo año, alcanzando el 48% de todos los incidentes, después de haberse duplicado el año anterior.
  5. Las organizaciones remediaron completamente solo el 26% de las vulnerabilidades explotadas conocidas en 2025, frente al 38% del año anterior.
  6. Incluso las organizaciones con mejor rendimiento parchean como máximo el 30-40% de las vulnerabilidades explotadas conocidas en la primera semana, un techo que apenas se ha movido en tres años.
  7. Los actores de amenazas utilizaron IA generativa en una mediana de 15 técnicas distintas de MITRE ATT&CK, con casos extremos que abarcan 40-50 técnicas en una sola campaña.
  8. El phishing móvil (voz y SMS) produjo tasas de clics aproximadamente un 40% más altas que el correo electrónico, con el pretexting impulsando ahora el 6% de todas las filtraciones.
  9. El uso de Shadow AI entre los empleados se triplicó al 45% en un año, y el 67% todavía accede a herramientas de IA a través de cuentas personales, no corporativas.
  10. El 89% de las organizaciones tuvo que parchear vulnerabilidades de seguridad de memoria en 2025, una clase de error documentada por primera vez hace tres décadas.

Qué es el Informe de Investigaciones de Filtraciones de Datos de Verizon

Logotipo del Informe de Investigaciones de Filtraciones de Datos 2026 de Verizon

El Verizon 2026 Data Breach Investigations Report (DBIR) es un análisis anual, a nivel mundial, de filtraciones de datos confirmadas e incidentes de seguridad, publicado desde 2008. La edición 2026, la 19ª, cubre datos desde octubre de 2024 hasta noviembre de 2025 y se basa en más de 31.000 incidentes de seguridad, incluyendo más de 22.000 filtraciones confirmadas en 145 países — el conjunto de datos más grande en la historia del informe.

Cómo se recopilan los datos

Verizon elabora el informe con contribuciones de casi 100 organizaciones asociadas, cada una aportando datos de filtraciones e incidentes de sus propias operaciones. El equipo del DBIR normaliza estos datos en un marco común construido en torno a actores de amenazas, acciones, activos y atributos, lo que permite que una filtración hospitalaria en Alemania y un caso de ransomware en Ohio aparezcan como puntos de datos comparables.

A diferencia de los informes de amenazas de proveedores basados en la telemetría de una sola empresa, el DBIR agrega datos de distintas industrias, tamaños de empresa y geografías. Esa amplitud es lo que lo convierte en un punto de referencia para la presupuestación de seguridad y los informes a nivel directivo, en lugar de una narrativa de ventas de un solo proveedor.

Novedades en el conjunto de datos del DBIR 2026

La lista de socios determina lo que el informe puede medir realmente, y 2026 trajo una incorporación que redefine su alcance. Anthropic contribuyó con datos de aplicación de políticas sobre 793 actores de amenazas identificados por su Equipo de Salvaguardas entre marzo de 2025 y febrero de 2026, mapeados a técnicas específicas de MITRE ATT&CK.

Es la primera vez que un laboratorio de IA de frontera suministra este tipo de conjunto de datos al DBIR, y permite que el informe cuantifique el uso indebido de GenAI con números reales de aplicación de políticas en lugar de estimaciones.

El informe completo Verizon 2026 Data Breach Investigations Report está disponible directamente en el sitio web de Verizon.


10 estadísticas del DBIR 2026 que deberían reformular sus prioridades

Estos diez hallazgos marcan los cambios más claros en el DBIR 2026: los atacantes están explotando vulnerabilidades más rápido de lo que los defensores las parchean, el riesgo de terceros se ha convertido en un vector de filtración principal, y la IA generativa está escalando técnicas de ataque conocidas en lugar de inventar nuevas. Cada uno apunta a una brecha específica en la mayoría de los programas de seguridad actuales.

1. La explotación de vulnerabilidades es ahora el vector de acceso inicial #1

La explotación de vulnerabilidades subió del 20% de las filtraciones en el informe de 2025 al 31% en 2026, un aumento del 55%. El abuso de credenciales, que ocupó el primer lugar durante años, cayó del 22% al 13% en el mismo período como la primera acción registrada en una filtración.

La organización media tuvo que parchear un 50% más de Vulnerabilidades Explotadas Conocidas de CISA (KEV) que el año anterior, 16 CVE críticos frente a 11, mientras que las tasas de remediación completa cayeron al 26%. Más vulnerabilidades, parcheo más lento y atacantes automatizando la explotación con asistencia de IA no es una combinación que favorezca a los defensores. Si su cadencia de parcheo no ha cambiado desde 2023, los datos indican que estadísticamente está rezagado.

2. El abuso de credenciales todavía afecta al 39% de cada cadena de ataque

Que la explotación de vulnerabilidades ocupe el primer lugar como acceso inicial no significa que las credenciales robadas hayan dejado de importar. La cifra del 13% solo cuenta el primer paso registrado en una filtración. Cuando el DBIR rastrea el abuso de credenciales en cualquier punto de un ataque, aparece en el 39% de las filtraciones, convirtiéndolo en el punto de estrangulamiento más común en casi todos los patrones de ataque del informe.

Gráfico de tendencias del DBIR de Verizon, 2022-2026, mostrando el abuso de credenciales manteniéndose alrededor del 39% de las filtraciones mientras la explotación de vulnerabilidades sube del 6% al 31%]
Vectores de acceso inicial (fuente: DBIR 2026)

Los atacantes también se están camuflando mejor. Muchos han abandonado herramientas como Cobalt Strike en favor de rutas de acceso remoto legítimas, software de escritorio compartido y VPN, lo que hace que el movimiento lateral basado en credenciales sea más difícil de detectar con detección basada en firmas. MFA es lo mínimo indispensable a estas alturas, pero no es suficiente por sí solo.

Los números de higiene de contraseñas explican por qué persiste el abuso de credenciales. Las credenciales aparecen como tipo de dato robado en el 28% de las filtraciones, y la política de contraseñas es una de las salvaguardas que el DBIR señala como control mitigador en todas las técnicas de ataque, junto con la gestión de privilegios y el endurecimiento de configuraciones. Las verificaciones básicas de endurecimiento confirman la brecha: el 97% de los dispositivos evaluados no cumplieron la verificación de limitar los intentos de inicio de sesión fallidos antes del bloqueo, y el 90% no aplicó una longitud mínima de 15 caracteres.

3. El ransomware afecta al 48% de las filtraciones, pero las víctimas pagan menos

El ransomware creció del 44% al 48% de las filtraciones este año y sigue siendo la categoría de amenaza más dañina. La parte contraintuitiva: el 69% de las víctimas de ransomware se negó a pagar, y el pago medio cayó de $150.000 a $139.875.

Esa combinación sugiere que las estrategias de respaldo, la madurez en respuesta a incidentes y la interrupción por parte de las fuerzas del orden están ganando terreno. Pero el gran volumen de incidentes de ransomware, impulsado por intermediarios de acceso inicial y mercados de infostealers, significa que tratarlo como un problema resuelto solo con respaldos es un error. Las organizaciones que salieron de un ataque en mejor forma fueron las que nunca tuvieron que negociar.

4. Las filtraciones de terceros ahora representan el 48% de todos los incidentes

La participación de terceros en las filtraciones alcanzó el 48%, frente al 30% del año anterior, un salto del 60% sobre una duplicación del año previo. Varias de las filtraciones más disruptivas de 2025 involucraron múltiples proveedores comprometidos simultáneamente.

Las causas raíz son ordinarias: MFA ausente en cuentas en la nube, permisos excesivos y contraseñas débiles. Solo el 23% de las organizaciones terceras remediaron completamente las brechas de MFA en sus cuentas en la nube, aunque la mitad de todos los hallazgos de MFA se resolvieron en un mes.

Las contraseñas débiles y las configuraciones incorrectas de permisos tuvieron resultados mucho peores: el tiempo medio para resolver la mitad de esos hallazgos se extendió a casi ocho meses. Los cuestionarios anuales de proveedores no pueden detectar un problema que tarda ocho meses en solucionarse del lado del proveedor.

Una ventana de remediación de ocho meses es exactamente lo que sucede cuando el acceso de proveedores está fuera de su visibilidad. El control de acceso basado en roles de Passwork le permite otorgar, registrar y revocar credenciales de proveedores desde una bóveda central, con un registro de auditoría completo. Explore cómo se adapta a su flujo de trabajo de acceso de terceros.

5. Solo el 26% de las vulnerabilidades críticas fueron completamente remediadas

La remediación completa de vulnerabilidades CISA KEV cayó del 38% al 26%, y el tiempo medio de parcheo se extendió de 32 a 43 días. La proporción de vulnerabilidades que quedaron completamente sin remediar creció del 12% al 16%.

La curva de supervivencia es peor de lo que sugieren los promedios. Al día 28 después de la detección, el 35% de las vulnerabilidades KEV permanecían abiertas, representando 184 millones de instancias de vulnerabilidades (frente a 31 millones tres años antes). El volumen de detección creció casi ocho veces, de 68,7 millones de registros en 2022 a 527,3 millones en 2025, mientras que la capacidad de parcheo apenas se movió.

El parcheo por sí solo no cerrará esa brecha. Como arreglar todo no es realista a los volúmenes actuales, la remediación debe priorizarse por riesgo de explotación en lugar de solo por puntuación CVSS. La evidencia más clara del informe para esto: el 80% de las vulnerabilidades explotadas persistentemente tenían más de dos años de antigüedad, lo que significa que los atacantes están principalmente trabajando con vulnerabilidades que las organizaciones ya conocían y decidieron no priorizar.

El crecimiento de 8x en el volumen de detección (68,7M → 527,3M registros) contra una capacidad de parcheo estancada es un problema de volumen que la velocidad de parcheo por sí sola no puede resolver — se necesitaría aproximadamente 8x más capacidad de remediación solo para mantenerse al nivel, y ninguna organización escaló tan rápido. Así que parchear más rápido no es una solución realista por sí sola.

6. Los actores de amenazas están usando IA generativa en una mediana de 15 técnicas ATT&CK

La colaboración de Verizon con Anthropic produjo una de las contribuciones más sustanciales del informe: análisis de 793 actores de amenazas que violaron la política de uso aceptable de Anthropic entre marzo de 2025 y febrero de 2026. El actor mediano usó asistencia de IA en 15 técnicas distintas de MITRE ATT&CK.

Los casos extremos son el punto de datos más revelador. Algunas campañas abarcaron 40-50 técnicas en operaciones multisesión y agénticas donde la IA funcionó como codesarrollador a lo largo de toda la cadena de ataque.

Esa escala no ha producido amenazas novedosas. Menos del 1% de estos actores cayeron en la categoría de riesgo alto o crítico, y la mayoría del malware asistido por IA reutilizó técnicas bien documentadas: la observación mediana tenía 55 ejemplos de malware existentes que realizaban la misma función. Solo el 2,5% involucró técnicas genuinamente raras.

La IA está escalando lo que ya funciona, no generando nuevas clases de ataque. Los equipos de ingeniería de detección no necesitan perseguir tácticas novedosas generadas por IA todavía. Pero la velocidad y el volumen con que los atacantes ahora operan dejan los puntos de referencia de tiempo medio de detección (MTTD) y tiempo medio de respuesta (MTTR) de la era 2024 ya obsoletos.

7. El phishing móvil produce tasas de clics un 40% más altas que el correo electrónico

Los datos de simulación de phishing muestran tasas de clics de correo electrónico en una mediana de 1,4%, mientras que los métodos centrados en el teléfono (voz y SMS) alcanzan cerca del 2%, una tasa de éxito un 40% más alta. El pretexting, manipulación en vivo por teléfono o texto, ahora representa el 6% de todas las filtraciones y es cada vez más el vector de acceso inicial para ataques de ransomware y extorsión.

Las contramedidas para phishing y pretexting no son lo mismo. La capacitación en correo electrónico enseña a las personas a detectar un enlace sospechoso. El pretexting requiere reglas a nivel empresarial, capacitando al personal de soporte técnico para que no sea servicial cuando alguien los manipula para restablecer una contraseña o deshabilitar MFA. Los programas de concienciación de seguridad construidos solo en torno a simulaciones de correo electrónico están probando para la amenaza equivocada.

8. El uso de Shadow AI se triplicó al 45% de los empleados

En el DBIR 2025, el 15% de los empleados eran usuarios regulares de IA en dispositivos corporativos. Ese número se triplicó al 45% en 2026. Mientras tanto, el 67% de los usuarios accede a servicios de IA a través de cuentas no corporativas, una modesta caída respecto al año anterior pero todavía una gran superficie no autorizada.

Shadow AI es ahora la tercera acción interna no maliciosa más común detectada en conjuntos de datos de prevención de pérdida de datos (DLP), cuadruplicándose año tras año. El código fuente es el tipo de dato más común enviado a herramientas GenAI no autorizadas, seguido de imágenes y datos estructurados. En el 3,2% de las violaciones de políticas DLP, documentación de investigación y técnica fue enviada a sistemas de IA externos, una exposición directa de propiedad intelectual.

9. El 60-70% de las vulnerabilidades explotadas conocidas permanecen abiertas al día 7, independientemente de la madurez

El número más aleccionador del informe: al día 7 después de la detección, un objetivo agresivo bajo cualquier estándar, del 60% al 70% de las vulnerabilidades CISA KEV permanecen sin parchear. Esa cifra apenas se ha movido en tres años de herramientas adicionales, inversión en procesos y presión regulatoria.

Curva de supervivencia de remediación de vulnerabilidades del DBIR de Verizon, 2022-2025, mostrando la proporción decreciente de vulnerabilidades CISA KEV sin parchear al día 7, día 28 y día 90 desde la detección inicial
Análisis de supervivencia de vulnerabilidades CISA KEV: comparación de cuatro años (fuente: DBIR 2026)

El equipo de Verizon llama a esto un límite de velocidad de la luz, un techo práctico sobre cuán rápido puede moverse la remediación de vulnerabilidades con los niveles de recursos actuales. Incluso las organizaciones con mejor rendimiento corrigen como máximo del 30-40% de las instancias KEV en la primera semana.

La priorización ahora decide el resultado: qué vulnerabilidad se parchea primero importa más que cuántas se parchean. Clasificar por actividad de explotación real supera depender solo de puntuaciones CVSS (Sistema Común de Puntuación de Vulnerabilidades). Casi la mitad de las vulnerabilidades KEV muestran explotación persistente, activas en el 96% de los días en promedio, según el informe.

10. El 89% de las organizaciones todavía distribuyen vulnerabilidades de seguridad de memoria

El análisis de Enumeración de Debilidades Comunes (CWE) del DBIR encontró que el 89% de las organizaciones tuvo que parchear problemas de seguridad de memoria, desbordamientos de búfer, errores de uso después de liberación, lecturas fuera de límites, tres décadas después de que Smashing the Stack for Fun and Profit describiera por primera vez esta clase de error en Phrack en 1996. El propio enfoque del informe: «¿Qué seguimos haciendo aquí?»

Las cinco principales categorías de CWE — seguridad de memoria, control de acceso, gestión del ciclo de vida de recursos, neutralización incorrecta y manejo de archivos — aparecieron en más del 75% de las organizaciones. Cuando estos defectos aparecen durante el desarrollo, el tiempo medio para corregir la mitad de ellos es de seis a siete meses.

Para los equipos que desarrollan o adquieren software, eso argumenta a favor de lenguajes con seguridad de memoria (Rust, Go, C#) en los estándares de desarrollo, un enfoque que el DBIR vincula explícitamente con la iniciativa Secure by Design de CISA. El parche más barato es la vulnerabilidad que nunca se distribuye.


DBIR 2026 de Verizon: Los números de un vistazo

Las tablas a continuación resumen las categorías no cubiertas en profundidad anteriormente, útiles como referencia rápida contra sus propias métricas.

Patrones de filtración, tendencia de tres años

Patrón 2026 2025 2024
Intrusión de sistemas 61% 53% 36%
Ingeniería social 17% 17% 22%
Ataques básicos a aplicaciones web 10% 18% 9%
Errores varios 8% 12% 25%
Uso indebido de privilegios 3% 7% 8%

Actores, motivos e impacto

Métrica Valor 2026
Actores externos 88% de las filtraciones
Actores internos 12% (frente al 18%)
Actores afiliados a estados ~15% de las filtraciones
Divulgación de datos confirmada 82% de los incidentes
Impacto en la integridad 64% de los incidentes
Impacto en la disponibilidad 53% de los incidentes

Activos y exposición de infraestructura

Los servidores siguen siendo el objetivo principal, seguidos de persona como objetivo de ingeniería social. Los dispositivos de red aumentaron considerablemente y ahora están aproximadamente empatados con los dispositivos de usuario en alrededor del 5% cada uno. Los investigadores de Verizon también identificaron 45.000-50.000 routers celulares al final de su vida útil con interfaces de gestión accesibles públicamente en sectores adyacentes a la tecnología operativa, un hallazgo que vale la pena señalar a cualquier equipo que gestione infraestructura industrial remota.


Tres cambios estratégicos que exige el DBIR 2026

El DBIR 2026 exige una versión más rápida y mejor priorizada del programa de seguridad que la mayoría de las organizaciones ya ejecutan. El parcheo, MFA, la higiene de credenciales, la supervisión de proveedores y la concienciación de seguridad todavía funcionan. El problema es que el volumen de amenazas ha superado la capacidad de respuesta de la mayoría de los equipos al mismo ritmo.

El DBIR 2026 apunta a tres cambios de prioridad: velocidad sobre completitud, visibilidad de terceros sobre confianza puntual, y defensa escalada por IA sobre miedo escalado por IA.

La velocidad importa más que la completitud

No puede parchear todo, y los datos lo demuestran: incluso los mejores ejecutores corrigen como máximo el 40% de las vulnerabilidades críticas en la primera semana. La priorización basada en actividad de explotación real, no solo en puntuación CVSS, es el único enfoque que escala con 527 millones de detecciones anuales de vulnerabilidades.

Los terceros son parte de su superficie de ataque

Cuando casi la mitad de todas las filtraciones involucran a un tercero, la supervisión de proveedores tiene el mismo peso que los controles internos. Un proceso de TPRM (gestión de riesgos de terceros) construido sobre cuestionarios anuales no puede detectar una brecha de MFA de ocho meses en la consola en la nube de un proveedor.

La IA está escalando técnicas conocidas, no inventando nuevas

Los atacantes usan GenAI para ejecutar manuales de estrategias existentes más rápido y con mayor volumen, según el análisis de Anthropic en el DBIR 2026. Sus defensas existentes todavía aplican. Solo necesitan operar a la velocidad y escala que los atacantes ya han alcanzado.

La higiene de credenciales y las brechas de acceso de proveedores siguen apareciendo como causas raíz porque nadie tiene visibilidad continua sobre quién tiene acceso a qué, o por cuánto tiempo. Pruebe Passwork gratis y vea cómo una bóveda estructurada cierra esa brecha en su propio entorno.

Preguntas frecuentes

Preguntas frecuentes

¿Qué es el DBIR 2026 de Verizon?

El Informe de Investigaciones de Filtraciones de Datos 2026 de Verizon es la 19ª edición del análisis anual de Verizon sobre filtraciones de datos confirmadas e incidentes de seguridad a nivel mundial. Se basa en más de 22.000 filtraciones confirmadas en 145 países, aportadas por casi 100 organizaciones asociadas, incluyendo equipos de respuesta a incidentes, aseguradoras y firmas de inteligencia de amenazas.

¿Cuál es el principal vector de acceso inicial en el DBIR 2026?

La explotación de vulnerabilidades es el principal vector de acceso inicial en el DBIR 2026, representando el 31% de las filtraciones, frente al 20% del año anterior. Superó al abuso de credenciales, que cayó del 22% al 13% en el mismo período.

¿Cuánto pagan las empresas en ataques de ransomware según el DBIR 2026?

El pago medio de ransomware en el DBIR 2026 es de $139.875, frente a los $150.000 del año anterior. A pesar de que el ransomware aparece en el 48% de todas las filtraciones, el 69% de las víctimas se negó a pagar, lo que sugiere prácticas más sólidas de respaldo y respuesta a incidentes.

¿Por qué las filtraciones de terceros aumentaron tan drásticamente en 2026?

Las filtraciones de terceros aumentaron al 48% de todos los incidentes, un incremento del 60% en un año, en gran parte debido a brechas de MFA no resueltas, permisos excesivos en la nube y prácticas de contraseñas débiles de los proveedores. Solo el 23% de las organizaciones terceras corrigieron completamente los problemas de MFA en sus cuentas en la nube.

¿Los atacantes realmente están usando IA para hackear organizaciones?

Sí. La contribución de Anthropic al DBIR 2026 encontró 793 actores de amenazas usando IA generativa en una mediana de 15 técnicas MITRE ATT&CK, con algunas campañas abarcando 40-50 técnicas. La mayoría de los ataques asistidos por IA escalaron técnicas conocidas y bien documentadas en lugar de crear nuevas.

¿Qué tan rápido deberían las organizaciones parchear las vulnerabilidades críticas?

El DBIR 2026 encontró que incluso las organizaciones con mejor rendimiento solo remedian del 30-40% de las vulnerabilidades explotadas conocidas en la primera semana. La recomendación es priorizar por actividad de explotación real y exposición de activos en lugar de apuntar a una remediación completa, lo cual los datos muestran que no es realista a los volúmenes actuales.

Resumen de noticias de ciberseguridad: El mes en que los agentes de IA comenzaron a atacar por su cuenta
Un agente GPT-5.6 escapó de su sandbox y vulneró la infraestructura de Hugging Face. SonicWall distribuyó dos 0-days que forzaron un restablecimiento completo de contraseñas y TOTP. El informe de costos de filtraciones 2026 de IBM alcanzó un récord de $4,99 millones. Esto es lo que pasó en ciberseguridad este julio y lo que su equipo necesita parchear primero.
Shadow AI: La amenaza oculta que cuesta a las empresas $670K por filtración
Shadow AI cuesta a las empresas $670K extra por filtración — y la mayoría se remonta a credenciales pegadas en LLMs públicos. Aprenda qué es realmente Shadow AI, por qué es más difícil de detener que Shadow IT y cómo gobernarlo.
Por qué las reglas de complejidad de contraseñas están muertas (y qué usar en su lugar)
NIST eliminó las reglas obligatorias de complejidad de contraseñas. Aquí está por qué los requisitos de composición fueron contraproducentes, qué recomienda SP 800-63B-4 en su lugar, y una lista de verificación de 5 pasos para migrar su Directiva de Grupo fuera de la lista de verificación de la era 2010.

Verizon DBIR 2026: 10 estadísticas que deberían cambiar su estrategia de seguridad

El DBIR 2026 de Verizon analizó más de 22.000 brechas en 145 países. La explotación de vulnerabilidades superó al abuso de credenciales como principal vector de ataque, mientras que el ransomware, el riesgo de terceros y los ataques con IA crecieron con fuerza. Estas son las 10 cifras clave.

Aug 4, 2026 — 14 min read

Verizon's 2026 Data Breach Investigations Report (DBIR) analyzed more than 22,000 confirmed breaches across 145 countries, the largest dataset in the report's 19-year history. Its headline finding: vulnerability exploitation overtook credential abuse as the top initial access vector, while ransomware, third-party risk, and AI-assisted attacks all grew sharply.

This is the 19th edition of the report, and it partnered with Anthropic, Qualys, Tenable, Tenchi Security, Fastly, and DTEX to go beyond counting incidents. The 2026 DBIR measures how fast organizations patch, how long vendors leave multi-factor authentication (MFA) disabled, and how threat actors are operationalizing generative AI (GenAI) in live campaigns.

The ten numbers below are the ones worth building next year's security roadmap around.


Key data points from the 2026 DBIR

  1. Vulnerability exploitation overtook credential abuse as the top initial access vector, rising from 20% to 31% of breaches year over year, a 55% increase.
  2. Credential abuse still appears in 39% of breaches overall, remaining the most common chokepoint across attack patterns even as its role as the first entry point declined.
  3. Ransomware appeared in 48% of all breaches, yet 69% of victims refused to pay, pushing the median payment down to $139,875.
  4. Third-party involvement in breaches jumped 60% in a single year, to 48% of all incidents, after already doubling the year before.
  5. Organizations fully remediated only 26% of known exploited vulnerabilities in 2025, down from 38% the year before.
  6. Even top-performing organizations patch at most 30-40% of known exploited vulnerabilities within the first week, a ceiling that has barely moved in three years.
  7. Threat actors used generative AI across a median of 15 distinct MITRE ATT&CK techniques, with extreme cases spanning 40-50 techniques in a single campaign.
  8. Mobile phishing (voice and SMS) produced click rates roughly 40% higher than email, with pretexting now driving 6% of all breaches.
  9. Shadow AI use among employees tripled to 45% in a year, and 67% still access AI tools through personal, non-corporate accounts.
  10. 89% of organizations had to patch memory safety vulnerabilities in 2025, a bug class first documented three decades ago.

What is Verizon's Data Breach Investigations Report

Verizon's 2026 Data Breach Investigations Report logo

The Verizon Data Breach Investigations Report (DBIR) is an annual analysis of confirmed data breaches and security incidents worldwide, published since 2008. The 2026 edition, its 19th, covers data from October 2024 through November 2025 and draws on more than 31,000 security incidents, including over 22,000 confirmed breaches across 145 countries — the largest dataset in the report's history.

How the data comes together

Verizon compiles the report with contributions from nearly 100 partner organizations, each supplying breach and incident data from its own operations. The DBIR team normalizes this data into a common framework built around threat actors, actions, assets, and attributes, which is what lets a hospital breach in Germany and a ransomware case in Ohio show up as comparable data points.

Unlike vendor threat reports built on a single company's telemetry, the DBIR aggregates data across industries, company sizes, and geographies. That breadth is what makes it a reference point for security budgeting and board-level reporting rather than a single-vendor sales narrative.

What's new in the DBIR 2026 dataset

The partner list determines what the report can actually measure, and 2026 brought an addition that reshapes its scope. Anthropic contributed enforcement data on 793 threat actors flagged by its Safeguards Team between March 2025 and February 2026, mapped to specific MITRE ATT&CK techniques.

It's the first time a frontier AI lab has supplied this kind of dataset to the DBIR, and it lets the report quantify GenAI misuse with actual enforcement numbers instead of estimates.

The full Verizon 2026 Data Breach Investigations Report is available directly from Verizon.


10 stats from the 2026 DBIR that should reshape your priorities

These ten findings mark the clearest shifts in the 2026 DBIR: attackers are exploiting vulnerabilities faster than defenders patch them, third-party risk has become a primary breach vector, and generative AI is scaling known attack techniques rather than inventing new ones. Each one points to a specific gap in most current security programs.

1. Vulnerability exploitation is now the #1 initial access vector

Exploitation of vulnerabilities climbed from 20% of breaches in the 2025 report to 31% in 2026, a 55% increase. Credential abuse, which held the top spot for years, dropped from 22% to 13% over the same period as the first recorded action in a breach.

The median organization had to patch 50% more CISA Known Exploited Vulnerabilities (KEV) than the year before, 16 critical CVEs versus 11, while full remediation rates fell to 26%. More vulnerabilities, slower patching, and attackers automating exploitation with AI assistance is not a combination that favors defenders. If your patching cadence has not changed since 2023, the data says you are statistically behind.

2. Credential abuse still touches 39% of every attack chain

Vulnerability exploitation taking the top initial-access spot doesn't mean stolen credentials stopped mattering. The 13% figure only counts the first recorded step in a breach. When the DBIR tracks credential abuse at any point in an attack, it shows up in 39% of breaches, making it the most common chokepoint across nearly every attack pattern in the report.

Verizon DBIR trend chart, 2022-2026, showing credential abuse holding around 39% of breaches while vulnerability exploitation climbs from 6% to 31%]
Initial access vectors (source: DBIR 2026)

Attackers are also blending in better. Many have abandoned tools like Cobalt Strike in favor of legitimate remote access paths, desktop-sharing software and VPNs, which makes credential-based lateral movement harder to catch with signature-based detection. MFA is table stakes at this point, but it is not sufficient on its own.

The password hygiene numbers explain why credential abuse persists. Credentials themselves show up as a stolen data type in 28% of breaches, and password policy is one of the safeguards the DBIR flags as a mitigating control across attack techniques, alongside privilege management and configuration hardening. Basic hardening checks confirm the gap: 97% of assessed devices failed the check for limiting failed login attempts before lockout, and 90% failed to enforce a 15-character minimum length.

3. Ransomware hits 48% of breaches, but victims are paying less

Ransomware grew from 44% to 48% of breaches this year and remains the single most damaging threat category. The counterintuitive part: 69% of ransomware victims refused to pay, and the median payment fell from $150,000 to $139,875.

That combination suggests backup strategies, incident response maturity, and law enforcement disruption are gaining ground. But the sheer volume of ransomware incidents, fueled by initial access brokers and infostealer markets, means treating it as a problem solved by backups alone is a mistake. The organizations that came out of an attack in the best shape were the ones that never had to negotiate.

4. Third-party breaches now account for 48% of all incidents

Third-party involvement in breaches reached 48%, up from 30% a year earlier, a 60% jump on top of a doubling the year before that. Several of 2025's most disruptive breaches involved multiple compromised vendors at once.

The root causes are ordinary: missing MFA on cloud accounts, excessive permissions, and weak passwords. Only 23% of third-party organizations fully remediated MFA gaps on their cloud accounts, though half of all MFA findings were resolved within a month.

Weak passwords and permission misconfigurations fared far worse: the median time to resolve half of those findings stretched to almost eight months. Annual vendor questionnaires cannot catch a problem that takes eight months to fix on the vendor's side.

An eight-month remediation window is exactly what happens when vendor access lives outside your visibility. Passwork's role-based access control lets you grant, log, and revoke vendor credentials from a central vault, with a full audit trail instead. Explore how it fits your third-party access workflow.

5. Only 26% of critical vulnerabilities were fully remediated

Full remediation of CISA KEV vulnerabilities dropped from 38% to 26%, and the median time to patch stretched from 32 to 43 days. The share of vulnerabilities left completely unremediated grew from 12% to 16%.

The survival curve is worse than the averages suggest. By day 28 after detection, 35% of KEV vulnerabilities remained open, representing 184 million vulnerability instances (up from 31 million three years earlier). Detection volume grew nearly eightfold, from 68.7 million records in 2022 to 527.3 million in 2025, while patching capacity barely moved.

Patching alone will not close that gap. Since fixing everything isn't realistic at current volumes, remediation has to be ranked by exploitation risk rather than CVSS score alone. The report's clearest evidence for this: 80% of persistently exploited vulnerabilities were more than two years old, meaning attackers are largely working through vulnerabilities organizations already knew about and chose not to prioritize.

The 8x growth in detection volume (68.7M → 527.3M records) against flat patching capacity is a volume problem that patching speed alone cannot solve — you'd need roughly 8x more remediation throughput just to stay even, and no organization scaled that fast. So patch faster isn't a realistic fix on its own.

6. Threat actors are using generative AI across a median of 15 ATT&CK techniques

Verizon's collaboration with Anthropic produced one of the report's most substantial contributions: analysis of 793 threat actors who violated Anthropic's acceptable use policy between March 2025 and February 2026. The median actor used AI assistance across 15 distinct MITRE ATT&CK techniques.

The extreme cases are the more telling data point. Some campaigns spanned 40-50 techniques in multi-session, agentic operations where the AI functioned as a co-developer across the full attack chain.

That scale hasn't produced novel threats. Less than 1% of these actors fell into the high or critical risk category, and most AI-assisted malware reused well-documented techniques: the median observation had 55 existing malware examples performing the same function. Only 2.5% involved genuinely rare techniques.

AI is scaling what already works, not generating new attack classes. Detection engineering teams don't need to chase novel AI-generated tactics yet. But the speed and volume at which attackers now operate leaves 2024-era mean time to detect (MTTD) and mean time to respond (MTTR) benchmarks already outdated.

7. Mobile phishing produces 40% higher click rates than email

Phishing simulation data shows email click rates at a median 1.4%, while phone-centric methods (voice and SMS) reach closer to 2%, a 40% higher success rate. Pretexting, live manipulation over phone or text, now accounts for 6% of all breaches and is increasingly the initial access vector for ransomware and extortion attacks.

Countermeasures for phishing and pretexting are not the same thing. Email training teaches people to spot a suspicious link. Pretexting requires business-level rules, training help desk staff not to be helpful when someone is manipulating them into resetting a password or disabling MFA. Security awareness programs built only around email simulations are testing for the wrong threat.

8. Shadow AI use tripled to 45% of employees

In the 2025 DBIR, 15% of employees were regular AI users on corporate devices. That number tripled to 45% in 2026. Meanwhile, 67% of users access AI services through non-corporate accounts, a modest drop from the prior year but still a large unauthorized surface.

Shadow AI is now the third most common non-malicious insider action detected in data loss prevention (DLP) datasets, up fourfold year over year. Source code is the most common data type submitted to unsanctioned GenAI tools, followed by images and structured data. In 3.2% of DLP policy violations, research and technical documentation went to external AI systems, a direct intellectual property exposure.

9. 60-70% of known exploited vulnerabilities remain open at day 7, regardless of maturity

The most sobering number in the report: by day 7 after detection, an aggressive target by any standard, 60% to 70% of CISA KEV vulnerabilities remain unpatched. That figure has barely moved across three years of additional tooling, process investment, and regulatory pressure.

Verizon DBIR vulnerability remediation survival curve, 2022-2025, showing the declining share of unpatched CISA KEV vulnerabilities at day 7, day 28, and day 90 from initial detection
CISA KEV vulnerability survival analysis: four-year comparison (source: DBIR 2026)

Verizon's team calls this a speed of light limit, a practical ceiling on how fast vulnerability remediation can move at current resource levels. Even top-performing organizations fix at most 30-40% of KEV instances in the first week.

Prioritization now decides the outcome: which vulnerability gets patched first matters more than how many get patched. Ranking by actual exploitation activity beats relying on CVSS (Common Vulnerability Scoring System) scores alone. Nearly half of KEV vulnerabilities show persistent exploitation, active on 96% of days on average, according to the report.

10. 89% of organizations still ship memory safety vulnerabilities

The DBIR's Common Weakness Enumeration (CWE) analysis found that 89% of organizations had to patch memory safety issues, buffer overflows, use-after-free bugs, out-of-bounds reads, three decades after Smashing the Stack for Fun and Profit first described the class of bug in Phrack in 1996. The report's own framing: "What are we still doing here?"

The top five CWE categories, memory safety, access control, resource lifecycle management, improper neutralization, and file handling, showed up in more than 75% of organizations. When these flaws surface during development, the median time to fix half of them runs six to seven months.

For teams that build or procure software, that argues for memory-safe languages (Rust, Go, C#) in development standards, an approach the DBIR explicitly ties to CISA's Secure by Design initiative. The cheapest patch is the vulnerability that never ships.


Verizon 2026 DBIR: The numbers at a glance

The tables below summarize the categories not covered in depth above, useful as a quick reference against your own metrics.

Breach patterns, three-year trend

Pattern 2026 2025 2024
System intrusion 61% 53% 36%
Social engineering 17% 17% 22%
Basic web application attacks 10% 18% 9%
Miscellaneous errors 8% 12% 25%
Privilege misuse 3% 7% 8%

Actors, motives, and impact

Metric 2026 value
External actors 88% of breaches
Internal actors 12% (down from 18%)
State-affiliated actors ~15% of breaches
Confirmed data disclosure 82% of incidents
Integrity impact 64% of incidents
Availability impact 53% of incidents

Assets and infrastructure exposure

Servers remain the top target, followed by person as a social engineering target. Network devices rose sharply and are now roughly tied with user devices at around 5% each. Verizon's researchers also identified 45,000-50,000 end-of-life cellular routers with publicly accessible management interfaces in operational technology-adjacent sectors, a finding worth flagging to any team managing remote industrial infrastructure.


Three strategic shifts the 2026 DBIR demands

The 2026 DBIR calls for a faster, better-prioritized version of the security program most organizations already run. Patching, MFA, credential hygiene, vendor oversight, and security awareness all still work. The problem is that threat volume has outgrown most teams' capacity to respond at the same pace.

The 2026 DBIR points to three shifts in priority: speed over completeness, third-party visibility over point-in-time trust, and AI-scaled defense over AI-scaled fear.

Speed matters more than completeness

You cannot patch everything, and the data proves it: even top performers fix at most 40% of critical vulnerabilities in the first week. Prioritization based on real exploitation activity, not CVSS score alone, is the only approach that scales with 527 million annual vulnerability detections.

Third parties are part of your attack surface

When nearly half of all breaches involve a third party, vendor oversight carries the same weight as internal controls. A TPRM (third-party risk management) process built on annual questionnaires cannot catch an eight-month MFA gap on a vendor's cloud console.

AI is scaling known techniques, not inventing new ones

Attackers use GenAI to run existing playbooks faster and at higher volume, according to Anthropic's analysis in the 2026 DBIR. Your existing defenses still apply. They just need to operate at the speed and scale attackers have already reached.

Credential hygiene and vendor access gaps keep showing up as root causes because nobody owns continuous visibility into who has access to what, or for how long. Try Passwork free and see how a structured vault closes that gap in your own environment.

Frequently Asked Questions

Frequently Asked Questions

What is the Verizon 2026 DBIR?

The Verizon 2026 Data Breach Investigations Report is the 19th edition of Verizon's annual analysis of confirmed data breaches and security incidents worldwide. It draws on more than 22,000 confirmed breaches across 145 countries, contributed by nearly 100 partner organizations including incident responders, insurers, and threat intelligence firms.

What is the top initial access vector in the 2026 DBIR?

Vulnerability exploitation is the top initial access vector in the 2026 DBIR, accounting for 31% of breaches, up from 20% the year before. It overtook credential abuse, which fell from 22% to 13% over the same period.

How much do companies pay in ransomware attacks according to the 2026 DBIR?

The median ransomware payment in the 2026 DBIR is $139,875, down from $150,000 the year before. Despite ransomware appearing in 48% of all breaches, 69% of victims refused to pay, suggesting stronger backup and incident response practices.

Why did third-party breaches increase so sharply in 2026?

Third-party breaches rose to 48% of all incidents, a 60% increase in one year, largely because of unresolved MFA gaps, excessive cloud permissions, and weak vendor password practices. Only 23% of third-party organizations fully fixed MFA issues on their cloud accounts.

Are attackers actually using AI to hack organizations?

Yes. Anthropic's contribution to the 2026 DBIR found 793 threat actors using generative AI across a median of 15 MITRE ATT&CK techniques, with some campaigns spanning 40-50 techniques. Most AI-assisted attacks scaled known, well-documented techniques rather than creating novel ones.

How fast should organizations patch critical vulnerabilities?

The 2026 DBIR found that even top-performing organizations only remediate 30-40% of known exploited vulnerabilities within the first week. The recommendation is to prioritize by actual exploitation activity and asset exposure rather than aiming for full remediation, which the data shows is unrealistic at current volumes

Cybersecurity news recap: The month AI agents started attacking on their own
A GPT-5.6 agent escaped its sandbox and breached Hugging Face infrastructure. SonicWall shipped two 0-days that forced a full password and TOTP reset. IBM’s 2026 breach cost report hit a record $4.99 million. Here’s what happened in cybersecurity this July and what your team needs to patch first.
Shadow AI: The hidden threat costing enterprises $670K per breach
Shadow AI costs enterprises $670K extra per breach — and most of it traces back to credentials pasted into public LLMs. Learn what shadow AI actually looks like, why it’s harder to stop than shadow IT, and how to govern it.
Why password complexity rules are dead (and what to use instead)
NIST droped mandatory password complexity rules. Here’s why composition requirements backfired, what SP 800-63B-4 recommends instead, and a 5-step checklist to migrate your Group Policy off the 2010-era checklist.

Verizon DBIR 2026: 10 stats that should change your security strategy

Verizon's 2026 DBIR analyzed 22,000+ breaches across 145 countries. Vulnerability exploitation overtook credential abuse as the top attack vector, while ransomware, third-party risk, and AI-assisted attacks all grew sharply. Here are the 10 numbers that matter.

Aug 1, 2026 — 19 min read
2026 Cost of a Data Breach Report: A ameaça de IA de 6 M USD que ninguém resolve

Uma violação de dados custa agora 1100 dólares por cada hora em que permanece por resolver. Em 2026, as violações demoraram em média 247 dias a conter, o que perfaz um recorde de 4,99 milhões de dólares por incidente. De acordo com o 2026 Cost of a Data Breach Report da IBM, elaborado com o Ponemon Institute a partir de 602 organizações afetadas por violações em 16 países, os dados deste ano revelam um tema crítico: as ameaças de IA tornaram-se o fator decisivo na economia das violações de dados.

Os atacantes que recorrem à IA são já responsáveis por 1 em cada 4 violações maliciosas, um aumento de 56 % face ao ano anterior. As organizações que utilizam a IA de forma extensiva nas suas defesas poupam 1,93 milhões de dólares por incidente. Lidos em conjunto, estes dois números definem a tensão central do relatório da IBM: o ataque avança mais depressa do que a defesa.


Principais estatísticas do Cost of a Data Breach Report 2026 da IBM

  • Custo médio global de uma violação: 4,99 M USD (+12 % face ao ano anterior). Cada violação por resolver consome cerca de 1100 dólares por hora.
  • Custo médio de uma violação nos EUA: 11,5 M USD (+11 % face ao ano anterior). Os custos regulamentares e empresariais nos EUA são 2,3 vezes superiores à média global.
  • Ataques baseados em IA: 1 em cada 4 violações maliciosas (+56 % face ao ano anterior). Os atacantes estão a adotar a IA mais depressa do que os defensores nas áreas mais relevantes.
  • Tempo médio de identificação e contenção: 247 dias, uma inversão após 5 anos de redução. Cinco anos de progresso na contenção apagados num único ciclo.
  • Poupança com IA e automação de segurança: 1,93 M USD. A implementação extensiva de IA reduz os custos das violações em cerca de um terço.
  • O acerto de contas dos 85 %: 85 % das organizações aumentaram o investimento em segurança após a demonstração de um modelo de IA de vanguarda, contra 64 % após uma violação real. O receio de ameaças futuras pesa agora mais do que a memória de incidentes reais.
  • A lacuna de vulnerabilidades dos 18 %: metade das organizações afetadas por violações utiliza agentes de IA no respetivo centro de operações de segurança (SOC), mas apenas 18 % os dirigem para a gestão de vulnerabilidades. Os defensores aplicam a IA em todo o lado, exceto na porta de entrada que os atacantes utilizam.
  • O desastre do controlo de acessos: 92 % das organizações afetadas por violações com IA não tinham controlos de acesso adequados para a IA. A gestão de identidades e acessos (IAM) é o segundo fator de redução de custos mais eficaz do estudo, e a maioria das empresas continua a não a aplicar aos seus sistemas de IA.

O que é o IBM Cost of a Data Breach Report 2026

O IBM Cost of a Data Breach Report 2026 é a 21.ª edição anual do estudo de referência da IBM sobre a economia das violações de dados. Baseia-se em entrevistas a 602 organizações de 16 países e 17 setores que sofreram uma violação entre março de 2025 e fevereiro de 2026, a que se soma um estudo complementar de maio de 2026 com 456 desses mesmos inquiridos.

Uma ressalva que convém indicar desde já: a amostra não é estatística, pelo que as margens de erro não se aplicam no sentido tradicional, e tende a favorecer organizações com programas de segurança mais maduros e dispostas a participar. Os valores devem ser encarados como referências orientativas para o planeamento, não como previsões atuariais para uma organização em particular.


Novidades do IBM Cost of a Data Breach Report 2026

A edição deste ano do relatório da IBM é a primeira a medir a implementação de IA agêntica nos centros de operações de segurança (SOCs), a primeira a acompanhar a preparação para a criptografia pós-quântica e a primeira assente num estudo complementar desencadeado por um evento real de ameaça de IA.

As entrevistas originais terminaram em fevereiro de 2026. Dois meses depois, a pré-visualização do Claude Mythos, da Anthropic, alterou a perceção das ameaças. A IBM e o Ponemon inquiriram 456 dos inquiridos originais em maio de 2026 com uma pergunta direta: isto alterou os planos de investimento?

A resposta deu origem àquilo a que este artigo chama o acerto de contas dos 85 %: uma violação real levou 64 % das organizações a aumentar o investimento em segurança, mas a notícia das capacidades de um modelo de IA de vanguarda levou 85 %. O receio de uma ameaça futura pesou mais do que a memória de um incidente real.

Outras quatro estreias marcam o ano:

  • O tempo médio de identificação e contenção (MTTI/MTTC) aumentou após cinco anos consecutivos de melhoria.
  • Os incidentes de shadow AI duplicaram para 43 % de todos os incidentes relacionados com IA.
  • Um quarto das organizações continua a não utilizar qualquer IA ou automação na segurança.
  • O relatório mede, pela primeira vez, exatamente que funções do SOC as organizações atribuem a agentes de IA. Essa repartição é aquilo a que este artigo chama a lacuna de vulnerabilidades dos 18 %, abordada mais adiante.

A violação de 4,99 milhões de dólares: Os custos globais batem recorde

O custo médio global de uma violação de dados atingiu um máximo histórico de 4,99 milhões de dólares em 2026, um aumento de 12 % impulsionado sobretudo pelos custos de deteção e escalonamento e pela perda de negócio, que representaram em conjunto 63 % do total. As coimas regulamentares, a rubrica em que mais conselhos de administração se fixam, pesam menos no total do que a análise forense, a gestão de crises, o tempo de inatividade e a perda de clientes em conjunto.

Depois de recuar para 4,44 M USD em 2025, os custos voltaram a subir para 4,99 M USD em 2026, apagando um ano de progresso e fixando um novo recorde.

 Gráfico de linhas com o custo médio global de uma violação de dados entre 2019 e 2026, a subir de 3,92 milhões de dólares para um recorde de 4,99 milhões de dólares, IBM Cost of a Data Breach Report 2026]

A duração da violação agrava diretamente o custo. Os incidentes que demoraram mais de 200 dias a resolver custaram às organizações 5,65 milhões de dólares em média, em comparação com 4,32 milhões de dólares nas violações contidas mais depressa.


País a país: Onde as violações custam mais

Os Estados Unidos bateram o seu próprio recorde, com um custo médio por violação de 11,5 milhões de dólares, mais do dobro da média global e um aumento de 11 % face ao ano passado, devido a coimas regulamentares mais elevadas e a custos de perturbação da atividade. Nenhum outro país se aproxima do valor dos EUA, mas a distribuição regional é reveladora por si só.

País / região Custo médio em 2026 Variação homóloga
Estados Unidos 11,5 M USD +11 %
Médio Oriente 8,0 M USD —
Benelux 7,37 M USD +16 %
Canadá 5,20 M USD —
Alemanha 4,93 M USD +18 %
Reino Unido 4,17 M USD —
África do Sul 3,04 M USD +22 %

A África do Sul registou o maior aumento percentual do estudo, com 22 %, embora o seu custo absoluto continue abaixo da média global. Esta combinação, uma base baixa a crescer depressa, indica geralmente um mercado em que o investimento em segurança não acompanhou a digitalização (e não um mercado em que as violações se tornaram especialmente graves). O Benelux, em contrapartida, já se situa entre os custos por incidente mais elevados a nível mundial e ainda assim cresceu 16 %.


Ataques baseados em IA aumentam 56 %: Os números por trás da manchete

Esta é a ameaça de IA a que o título do IBM Data Breach Report faz referência: os ataques baseados em IA representam agora mais de 1 em cada 4 violações maliciosas, um aumento de 56 % face ao ano passado, e acrescentam aproximadamente 1 milhão de dólares ao custo médio de uma violação, elevando os incidentes com IA para 6,04 milhões de dólares.

Repartição por tipo de ataque

Ao decompor os tipos de ataque, surge um padrão claro. Trata-se de atacantes a automatizar as etapas de engenharia social e de desenvolvimento de malware que antes exigiam tempo qualificado de pessoas.

  • Falsificação de identidade por deepfake com IA: 45 % dos ataques com IA, a maior categoria individual
  • Malware gerado por IA: 19 %
  • Phishing ou outras comunicações geradas por IA: 17 %

Concentração nas infraestruturas críticas

As infraestruturas críticas absorveram os danos de forma concentrada: 62 % dos ataques baseados em IA no estudo atingiram estes setores, com os serviços financeiros (6,29 M USD em média) e a energia (5,24 M USD em média) a assumirem a maior fatia.

Nota: A IBM não publicou quais das suas 17 categorias de setor classifica como infraestrutura crítica, pelo que o valor de 62 % descreve o grupo de setores no seu conjunto, e não isola especificamente os serviços financeiros e a energia. Deve ser encarado como indicativo, e não como uma atribuição exata.

Ataques aos próprios sistemas de IA

Os atacantes visam também diretamente os sistemas de IA, e ambos os valores abaixo ficam acima da média global de todas as causas, o que mostra que já não se trata de curiosidades de casos-limite.

  • Ataques de inversão de modelos de IA (model inversion, em que um adversário reconstrói dados de treino sensíveis a partir de um modelo implementado): 6,07 M USD em média
  • Ataques de injeção de prompts (prompt injection, em que uma entrada maliciosa manipula o comportamento de um modelo): 5,89 M USD em média

A lacuna dos 18 %: Onde os defensores perdem a corrida ao armamento de IA

Metade das organizações afetadas por violações implementou agentes de IA nos seus SOCs, mas apenas 18 % os dirigiram para a gestão de vulnerabilidades. Esta é a lacuna de vulnerabilidades dos 18 %: os defensores aplicam a IA em todo o lado, exceto por onde os atacantes entram.

Para onde vão, na prática, os agentes do SOC

A maior parte da implementação de agentes no SOC concentrou-se na deteção e resposta, e não na porta de entrada que os atacantes utilizam:

  • Caça a ameaças: 56 %
  • Resposta e contenção: 54 %
  • Análise e gestão de vulnerabilidades: 18 %

A gestão de vulnerabilidades, o trabalho pouco vistoso de encontrar e fechar as brechas por onde os atacantes entram, recebeu a menor atenção, apesar de ser exatamente onde os modelos de IA de vanguarda ameaçam alterar a equação mais depressa.

Porque é que a lacuna é perigosa agora

Em abril de 2026, a Anthropic apresentou em pré-visualização o Claude Mythos, um modelo de IA de vanguarda que passou de curiosidade de investigação a uma ameaça de IA concreta de um dia para o outro ao identificar milhares de vulnerabilidades de elevada gravidade em grandes sistemas operativos e navegadores durante os testes. A investigação da Frontier Red Team da Anthropic situou o custo de desenvolver um exploit funcional a partir de uma vulnerabilidade descoberta entre menos de 1000 dólares e 2000 dólares, algo alcançável em menos de um dia.

O setor já está a reagir

Os próprios inquiridos da IBM reconheceram a discrepância depois do sucedido, na sequência do anúncio do Mythos:

  • 74 % das organizações afirmaram ter repensado a sua estratégia de implementação de agentes de IA no SOC
  • A utilização prevista de agentes na gestão de vulnerabilidades subiu de 18 % em direção a 37 % em intenção declarada
Tradução para a administração: se o SOC dispõe de agentes de IA mas nenhum deles analisa vulnerabilidades, a postura defensiva é a mesma de uma organização sem qualquer IA, perante atacantes que já não têm essa limitação.

A repartição por setor: Saúde, finanças e as maiores variações

O setor da saúde manteve-se como o mais dispendioso em violações de dados pelo 13.º ano consecutivo, com 6,64 milhões de dólares, embora tenha sido o único setor a registar uma redução de custos, de 10,5 % face a 7,42 milhões de dólares em 2025.

Setor Custo médio em 2026 Variação homóloga
Saúde 6,64 M USD −10,5 %
Serviços financeiros 6,29 M USD +13 %
Indústria 5,50 M USD —
Tecnologia 5,50 M USD —
Entretenimento 5,38 M USD +18 %
Comunicações 4,71 M USD +20 %

As comunicações registaram o maior aumento de todo o estudo, com 20 %, seguidas do entretenimento, com 18 %. Os serviços financeiros subiram 13 % para 6,29 milhões de dólares, prolongando uma subida de vários anos que reduziu grande parte da diferença para a saúde. Os dados pessoais identificáveis (PII) de clientes surgiram em 52 % das violações, a 192 dólares por registo em média. O roubo de propriedade intelectual foi menos frequente, 32 % das violações, mas o tipo de dados mais dispendioso por registo, com 196 dólares.

O declínio na saúde esconde uma mudança: os ataques estão a deslocar-se para os fornecedores, em vez de visarem diretamente os alvos. Custos mais baixos por violação não significam menor risco total se os incidentes na cadeia de abastecimento estiverem a aumentar.

Como os atacantes entram: Phishing, cadeias de abastecimento e engenharia social

O phishing, incluindo as variantes por voz e SMS, manteve-se como o principal vetor de ataque inicial pelo quarto ano consecutivo, estando envolvido em 17 % das violações e custando em média 5,29 milhões de dólares, o valor mais elevado entre todos os vetores.

Vetor de ataque Percentagem de violações Custo médio
Phishing (incluindo vishing/smishing) 17 % 5,29 M USD
Engenharia social 13 % 5,23 M USD
Abuso de contas válidas — 5,07 M USD
Comprometimento da cadeia de abastecimento — 258 dias para identificar e conter

Onde se originam as violações

Os ataques maliciosos e criminosos foram responsáveis por 55 % de todas as violações, mais 8 pontos do que no ano anterior, à frente de outras duas causas:

  • Erro humano: 23 %
  • Falhas de TI: 22 %

Porque são tão lentos de detetar os ataques à cadeia de abastecimento

Comprometimento da cadeia de abastecimento e os suportes amovíveis demoraram ambos, em média, 258 dias a identificar e conter, muito acima da média global de 247 dias. Nenhum dos dois surge de forma fiável nas análises de malware nem no tráfego de rede de entrada, o que alarga o tempo de deteção para além do que é normal nos restantes vetores.

Porque é que o phishing por voz e SMS custa mais

O phishing e a engenharia social convergem no mesmo alvo: o acesso a credenciais. O phishing por voz e SMS custa mais precisamente porque uma chamada ou mensagem bem-sucedida dá muitas vezes aos atacantes acesso direto a sistemas de maior valor, dispensando por completo a etapa de entrega de malware.


O ciclo de vida da violação: 247 dias e a inversão da tendência

O tempo médio de identificação e contenção de uma violação de dados subiu para 247 dias, um aumento de 2,5 % que inverteu cinco anos de melhoria constante. As equipas internas de segurança continuam a superar a média, resolvendo as violações 15 % mais depressa, em 209 dias.

Gráfico do tempo de resposta a violações

Quem deteta a violação e quanto tempo demora

Quem deteta a violação altera de forma substancial o tempo necessário:

Método de deteção Tempo para identificar e conter Percentagem de violações
Equipas internas de segurança 209 dias 38 %
Fornecedores de serviços de segurança gerida (MSSPs) 230 dias 31 %
Divulgação pelo atacante 268 dias 17 %
Divulgação por terceiros 281 dias —

O número incómodo desta tabela

A divulgação pelo atacante é o pior método de deteção e não é rara. As equipas internas e os MSSPs detetaram em conjunto 69 % das violações. A divulgação pelo atacante representou 17 %, o que significa que quase 1 em cada 5 organizações afetadas soube da violação por quem as atacou.


O ransomware evolui: Da cifragem à extorsão reputacional

O ransomware esteve envolvido em 39 % das violações de dados, contra 34 % no ano anterior, com 41 % desses ataques a incluírem agora ameaças de danos à reputação da marca, o que reflete uma passagem da perturbação puramente técnica para uma extorsão em várias camadas que visa a confiança e a perceção pública.

A cifragem de ficheiros e a exigência de pagamento por uma chave de decifragem eram antes toda a estratégia. Ameaçar divulgar uma violação a clientes, reguladores e imprensa, independentemente de a cifragem ter sido bem-sucedida, acrescenta um segundo ponto de pressão que não depende da qualidade das cópias de segurança. Uma organização com cópias de segurança impecáveis pode restaurar os seus sistemas em horas e, ainda assim, enfrentar uma exigência de extorsão reputacional que não consegue resolver com engenharia.


IA e automação de segurança: A defesa de 1,93 milhões de dólares

As organizações que implementaram extensivamente IA e automação de segurança reduziram o custo médio das violações em 1,93 milhões de dólares e encurtaram o ciclo de vida das violações em 65 dias em comparação com as que não utilizavam IA nem automação, uma redução de custos de cerca de 33 % que reduz também o tempo de contenção em quase um quarto.

Nível de utilização de IA/automação Custo médio de uma violação Percentagem de organizações
Utilização extensiva 4,00 M USD 36 %
Utilização limitada 5,05 M USD 39 %
Sem utilização 5,93 M USD 25 %

Uma em cada quatro organizações do estudo continua a não utilizar qualquer IA ou automação nas suas operações de segurança. Esse quarto da amostra paga quase 2 milhões de dólares a mais por incidente do que o grupo de utilização extensiva, por uma lacuna de capacidade que existe há tempo suficiente para ter um retorno do investimento bem documentado.


O desastre do controlo de acessos: 92 % das organizações afetadas por IA não tinham nenhum

Entre as organizações que sofreram uma violação relacionada com IA, 92 % não tinham controlos de acesso adequados para a IA, apesar de a gestão de identidades e acessos (IAM) se classificar como o segundo fator de redução de custos mais eficaz de todo o estudo, com 225 622 dólares poupados por violação. Apenas 40 % das organizações estendem quaisquer controlos de acesso aos seus modelos de IA e aos dados a que esses modelos acedem.

Principais fatores de redução de custos, para contexto

  • Práticas de DevSecOps: 253 805 dólares poupados por violação, o fator de redução mais eficaz do estudo
  • Gestão de identidades e acessos: 225 622 dólares poupados por violação, logo a seguir

A fragilidade que os dois tipos de ataque a IA exploram

Os ataques de inversão de modelos (6,07 M USD em média) e de injeção de prompts (5,89 M USD em média) visam a mesma fragilidade de fundo: um acesso que nunca foi delimitado de forma suficientemente rigorosa à partida. Nenhum dos ataques exige quebrar a cifragem nem contornar uma firewall. Ambos precisam apenas de um modelo, ou de um caminho de prompts até ele, com um alcance mais amplo do que a tarefa exige.

Porque é que isto importa para além dos sistemas de IA

É aqui que as práticas fundamentais de identidade se tornam críticas. Para uma equipa de segurança que gere milhares de credenciais em sistemas on-premises, serviços cloud e ferramentas SaaS, o valor da poupança com a IAM não é abstrato. É a diferença entre um ciclo de vida de violação de 247 dias e um de 209.

As equipas de segurança que gerem credenciais de identidades humanas e não humanas, incluindo chaves de API, contas de serviço e credenciais de agentes de IA, necessitam de uma governação de acessos centralizada, com rotação, auditoria e controlos baseados em funções, para colmatar a lacuna que 92 % das organizações afetadas por violações deixaram aberta.

Colmatar a lacuna dos 92 % começa por saber quem, ou o quê, tem acesso a que credenciais. Iniciar o teste gratuito do Passwork e ver como o Passwork delimita as permissões tanto para identidades humanas como não humanas.

Shadow AI, identidades não humanas e criptografia pós-quântica: As três ameaças emergentes

Três constatações inéditas em 2026 definem a secção prospetiva do relatório: a duplicação dos incidentes de shadow AI, a segurança das identidades não humanas a ficar atrás da adoção de IA e a preparação para a criptografia pós-quântica a manter-se rara.

Shadow AI

Shadow AI, ou seja, as ferramentas de IA que os colaboradores adotam sem aprovação de segurança, representou 43 % dos incidentes relacionados com IA em 2026, mais do dobro dos 20 % registados no ano anterior. Aproximadamente um em cada cinco destes incidentes resultou numa coima regulamentar, e apenas cerca de um terço das organizações aplica processos de aprovação rigorosos para a implementação interna de ferramentas de IA.

Identidades não humanas

Menos de metade das organizações (46 %) afirma proteger identidades não humanas, como chaves de API, contas de serviço e credenciais de máquina, nos seus fluxos de trabalho de IA, o que cria uma superfície de ataque em expansão à medida que os agentes de IA proliferam nos ambientes empresariais.

Desses 46 %, 55 % aplicam gestão do ciclo de vida das identidades de máquina, 39 % utilizam gestão de segredos dedicada, 36 % executam monitorização comportamental nas contas não humanas e 30 % aplicam especificamente controlo de acesso baseado em funções.

Criptografia pós-quântica

Apenas 26 % das organizações afetadas por violações têm um projeto de criptografia pós-quântica em curso, e 61 % não dispõem de quaisquer controlos para monitorizar e proteger ativos criptográficos, ficando expostas a ataques «harvest-now-decrypt-later» (recolher agora, decifrar mais tarde) à medida que a capacidade da computação quântica avança. Apenas 37 % cifram atualmente os dados sensíveis de forma abrangente em repouso e em trânsito, uma lacuna de base que antecede qualquer preocupação quântica.


As quatro recomendações da IBM, traduzidas em ação

As recomendações da IBM centram-se num único imperativo: colmatar a lacuna entre ataques acelerados por IA e uma defesa à velocidade humana, através da implementação de IA agêntica na gestão de vulnerabilidades, da passagem da identidade para a verificação contínua, do estabelecimento da soberania da IA e do início da transição para a criptografia pós-quântica.

  1. Operar a segurança à velocidade do ataque. A IBM descreve isto como colmatar a lacuna no tempo de reação. Na prática, significa implementar pelo menos um agente de IA na análise de vulnerabilidades no pipeline de CI/CD neste trimestre, e não apenas na deteção de ameaças.
  2. Passar a segurança de identidade para uma verificação contínua, em tempo de execução. Isto aplica os princípios de zero trust tanto às máquinas como às pessoas. O ponto de partida é auditar todas as identidades não humanas que tocam num fluxo de trabalho de IA e avançar para o acesso just-in-time em vez de credenciais permanentes.
  3. Reforçar o controlo da IA através da soberania da IA. A linguagem da IBM abrange a segurança integral de dados, aplicações, identidades e cloud. O primeiro passo concreto é mapear todos os pontos em que um modelo de IA toca em dados sensíveis e aplicar aí, especificamente, controlos de acesso.
  4. Preparar-se para o risco de segurança pós-quântico. Com 61 % das organizações sem controlos básicos de ativos criptográficos, o ponto de partida é um inventário: que sistemas ainda dependem de RSA ou ECC e quais deles protegem dados com um prazo de confidencialidade prolongado.

O que isto significa para a equipa

O relatório de 2026 da IBM descreve uma aceleração assimétrica. Os atacantes estão a adotar a IA mais depressa nas áreas que mais prejudicam, enquanto os defensores aplicam as suas melhores ferramentas em todo o lado, exceto na porta de entrada. A lacuna de vulnerabilidades dos 18 %, a taxa de falha de 92 % no controlo de acessos e o acerto de contas dos 85 % apontam todos para a mesma conclusão: a equação económica das violações mudou, e a velocidade é agora a variável que decide o resultado.

Para as equipas de segurança, a identidade continua a ser o campo de batalha. Com a IAM classificada como o segundo fator de redução de custos mais eficaz e 92 % das organizações afetadas por violações com IA sem controlos de acesso, a gestão centralizada de credenciais para identidades humanas e não humanas é uma alavanca financeira direta.

O Passwork oferece às equipas empresariais controlo de acesso baseado em funções, rotação automatizada de credenciais e acesso auditado aos cofres, o tipo de governação de identidades que colmata as lacunas específicas que este relatório quantifica.

Se a organização ainda gere credenciais privilegiadas através de folhas de cálculo, contas partilhadas ou chaves de API cuja rotação ninguém faz há um ano, o relógio de 1100 dólares por hora de uma violação já está a contar algures no ambiente da organização.

Cada chave de API sem rotação e cada conta partilhada é uma rubrica do relatório de violações do próximo ano. Ver como o Passwork centraliza o controlo de acessos, a rotação e o registo de auditoria para identidades humanas e não humanas por igual: pedir uma demonstração gratuita.

Perguntas frequentes

Qual é o custo médio de uma violação de dados em 2026?

De acordo com o Cost of a Data Breach Report 2026 da IBM, a média global atingiu um recorde de 4,99 milhões de dólares, mais 12 % do que em 2025. Nos Estados Unidos, a média foi de 11,5 milhões de dólares, mais do dobro do valor global. Os custos de uma violação incluem deteção, escalonamento, notificação, resposta pós-violação e perda de negócio.

Quanto aumentaram os ataques baseados em IA?

Os ataques baseados em IA aumentaram 56 % face ao ano anterior e representam já mais de uma em cada quatro violações maliciosas. Estes incidentes com IA custam em média 6,04 milhões de dólares, cerca de 1 milhão de dólares a mais do que as violações maliciosas sem recurso a IA.

Que setores têm os custos de violação de dados mais elevados?

A saúde lidera a lista pelo 13.º ano consecutivo, com 6,64 milhões de dólares, seguida dos serviços financeiros (6,29 M USD), da indústria e da tecnologia (ambas com 5,50 M USD) e do entretenimento (5,38 M USD). A saúde foi o único setor a registar uma redução de custos face ao ano anterior.

A IA de segurança reduz realmente os custos das violações?

Sim. As organizações que utilizam IA e automação de forma extensiva nas operações de segurança reduziram os custos das violações em 1,93 milhões de dólares e contiveram as violações 65 dias mais depressa, em média, em comparação com as que não utilizam IA nem automação, uma redução de custos de cerca de 33 %.

Qual é a causa mais comum de violações de dados?

O phishing, incluindo os ataques por voz e SMS, manteve-se como o principal vetor de ataque inicial pelo quarto ano consecutivo, estando envolvido em 17 % das violações e custando em média 5,29 milhões de dólares, o valor mais elevado entre todos os vetores de ataque analisados no relatório.

Shadow AI: A ameaça oculta que custa às empresas 670 mil dólares por violação
A shadow AI custa às empresas mais 670 mil dólares por violação e a maior parte tem origem em credenciais coladas em LLMs públicos. Como é a shadow AI na prática, porque é mais difícil de travar do que a shadow IT e como a governar.
Porque é que as regras de complexidade de palavras-passe estão ultrapassadas (e o que utilizar em alternativa)
O NIST abandonou as regras obrigatórias de complexidade das palavras-passe. Porque é que os requisitos de composição tiveram o efeito contrário, o que a SP 800-63B-4 recomenda em alternativa e uma lista de verificação em 5 passos para migrar a Group Policy para fora da lista de verificação da era de 2010.
Passwork recebe o Top Performer Summer 2026 da SourceForge
O Passwork recebe da SourceForge o selo Top Performer de Summer 2026, o segundo trimestre consecutivo, com avaliações verificadas e nota global de 4,9/5.

2026 IBM Cost of a Data Breach Report: A ameaça de IA de 6 M USD que ninguém resolve

O custo global das violações atingiu um recorde de 4,99 M USD em 2026, com 247 dias de deteção. Os ataques com IA aumentam 56 %, mas a crise real é outra: a IA é aplicada em todo o lado, exceto por onde os atacantes entram. Em 92 % das organizações afetadas faltavam controlos de acesso adequados.

Aug 1, 2026 — 16 min read
Cost of a Data Breach Report 2026: Die 6-Millionen-Dollar-KI-Bedrohung, die niemand behebt

Ein Datenleck kostet jetzt 1.100 Dollar für jede Stunde, die es unbehoben bleibt. Im Jahr 2026 dauerte die Eindämmung von Datenlecks durchschnittlich 247 Tage — was sich auf einen Rekordwert von 4,99 Millionen Dollar pro Vorfall summiert. Laut dem Cost of a Data Breach Report 2026 von IBM, erstellt mit dem Ponemon Institute auf Basis von 602 betroffenen Organisationen in 16 Ländern, zeigen die diesjährigen Daten ein zentrales Thema: KI ist zum entscheidenden Faktor in der Ökonomie von Datenlecks geworden.

Angreifer, die KI einsetzen, sind mittlerweile für 1 von 4 böswilligen Datenlecks verantwortlich (+56 % im Jahresvergleich). Verteidiger, die KI umfassend nutzen, sparen 1,93 Millionen Dollar pro Vorfall. Beide Aussagen treffen gleichzeitig zu, und die Lücke zwischen ihnen ist die eigentliche Geschichte. Dieser Artikel übersetzt die Kernzahlen des Berichts in Entscheidungen, die ein CISO in eine Budgetbesprechung mitbringen kann — nicht nur eine Zusammenfassung der Ergebnisse.


Wichtige Statistiken im Überblick

  • Globale durchschnittliche Kosten eines Datenlecks: 4,99 Mio. $ (+12 % im Jahresvergleich). Jedes ungelöste Datenleck verursacht etwa 1.100 $/Stunde.
  • Durchschnittliche Kosten eines Datenlecks in den USA: 11,5 Mio. $ (+11 % im Jahresvergleich). Regulatorische und geschäftliche Kosten in den USA liegen beim 2,3-fachen des globalen Durchschnitts.
  • KI-gesteuerte Angriffe: 1 von 4 böswilligen Datenlecks (+56 % im Jahresvergleich). Angreifer übernehmen KI schneller als Verteidiger in den Bereichen, die am wichtigsten sind.
  • Durchschnittliche Zeit bis zur Identifizierung und Eindämmung: 247 Tage, eine Umkehr nach 5 Jahren des Rückgangs. Fünf Jahre Fortschritt bei der Eindämmung wurden in einem einzigen Zyklus zunichte gemacht.
  • Einsparungen durch Sicherheits-KI und Automatisierung: 1,93 Mio. $. Umfassender KI-Einsatz senkt die Kosten eines Datenlecks um etwa ein Drittel.
  • Die 85 %-Erkenntnis: 85 % der Organisationen erhöhten ihre Sicherheitsausgaben nach einer Demo eines Frontier-KI-Modells, verglichen mit 64 % nach einem tatsächlichen Datenleck. Die Angst vor zukünftigen Bedrohungen überwiegt nun die Erinnerung an reale Vorfälle.
  • Die 18 %-Schwachstellenlücke: Die Hälfte der betroffenen Organisationen setzt KI-Agenten in ihrem SOC ein, aber nur 18 % nutzen sie für das Schwachstellenmanagement. Verteidiger setzen KI überall ein — außer an der Eingangstür, die Angreifer nutzen.
  • Das Zugriffskontroll-Desaster: 92 % der von KI betroffenen Organisationen hatten keine ordnungsgemäßen KI-Zugriffskontrollen. IAM ist der zweiteffektivste Kostenreduzierer in der Studie, und die meisten Unternehmen wenden es immer noch nicht auf ihre KI-Systeme an.

Was ist der IBM Cost of a Data Breach Report 2026

Der IBM Cost of a Data Breach Report 2026 ist die 21. jährliche Ausgabe der Flaggschiff-Studie von IBM zur Ökonomie von Datenlecks. Er basiert auf Interviews mit 602 Organisationen in 16 Ländern und 17 Branchen, die zwischen März 2025 und Februar 2026 ein Datenleck erlitten haben, sowie einer Folgestudie vom Mai 2026 mit 456 derselben Befragten.

Ein wichtiger Vorbehalt vorab: Die Stichprobe ist nicht statistisch, daher gelten Fehlermargen nicht im traditionellen Sinne, und sie tendiert zu Organisationen mit ausgereifteren Sicherheitsprogrammen, die bereit sind, teilzunehmen. Die Zahlen sollten als richtungsweisende Benchmarks für die Planung betrachtet werden, nicht als versicherungsmathematische Vorhersagen für Ihre spezifische Organisation.


Was ist neu im IBM Cost of a Data Breach Report 2026

Die diesjährige Ausgabe ist die erste, die den Einsatz von agentischer KI innerhalb von Security Operations Centers (SOCs) misst, die erste, die die Bereitschaft für Post-Quanten-Kryptografie verfolgt, und die erste, die auf einer Folgestudie basiert, die durch ein Live-KI-Bedrohungsereignis ausgelöst wurde.

Die ursprünglichen Interviews endeten im Februar 2026. Zwei Monate später veränderte Anthropics Claude Mythos-Vorschau die Bedrohungswahrnehmung. IBM und Ponemon befragten im Mai 2026 456 ursprüngliche Teilnehmer mit einer direkten Frage: Hat dies Ihre Ausgabenpläne verändert?

Die Antwort brachte das hervor, was dieser Artikel als die 85 %-Erkenntnis bezeichnet: Ein echtes Datenleck überzeugte 64 % der Organisationen, ihre Sicherheitsausgaben zu erhöhen, aber die Nachricht über die Fähigkeiten eines Frontier-KI-Modells überzeugte 85 %. Die Angst vor einer zukünftigen Bedrohung überwog die Erinnerung an einen tatsächlichen Vorfall.

Vier weitere Premieren definieren das Jahr:

  • Die durchschnittliche Zeit bis zur Identifizierung und Eindämmung (MTTI/MTTC) stieg nach fünf Jahren kontinuierlicher Verbesserung.
  • Shadow-KI-Vorfälle verdoppelten sich auf 43 % aller KI-bezogenen Vorfälle.
  • Ein Viertel der Organisationen nutzt überhaupt keine KI oder Automatisierung in der Sicherheit.
  • Der Bericht misst zum ersten Mal genau, welche SOC-Funktionen Organisationen KI-Agenten zuweisen. Diese Aufschlüsselung ist das, was dieser Artikel als die 18 %-Schwachstellenlücke bezeichnet, die unten behandelt wird.

Das 4,99-Millionen-Dollar-Datenleck: Globale Kosten erreichen Rekordwert

Die globalen durchschnittlichen Kosten eines Datenlecks erreichten 2026 mit 4,99 Millionen Dollar einen Allzeit-Höchststand — ein Anstieg von 12 %, der hauptsächlich durch Aufwendungen für Erkennung und Eskalation sowie Kosten durch Geschäftsverluste getrieben wurde, die zusammen 63 % der Gesamtsumme ausmachten. Regulatorische Strafen, der Posten, auf den sich die meisten Vorstände fixieren, haben in der Gesamtsumme weniger Gewicht als Forensik, Krisenmanagement, Ausfallzeiten und Kundenabwanderung zusammen.

Nach einem Rückgang auf 4,44 Mio. $ im Jahr 2025 stiegen die Kosten 2026 wieder auf 4,99 Mio. $ an, machten ein Jahr des Fortschritts zunichte und erreichten einen neuen Rekord.

Liniendiagramm, das die globalen durchschnittlichen Kosten eines Datenlecks von 2019 bis 2026 zeigt, mit einem Anstieg von 3,92 Millionen Dollar auf einen Rekordwert von 4,99 Millionen Dollar, IBM Cost of a Data Breach Report 2026

Die Dauer eines Datenlecks erhöht die Kosten direkt. Vorfälle, deren Behebung länger als 200 Tage dauerte, kosteten Organisationen durchschnittlich 5,65 Millionen Dollar, verglichen mit 4,32 Millionen Dollar für Datenlecks, die schneller eingedämmt wurden.


Land für Land: Wo Datenlecks am meisten kosten

Die Vereinigten Staaten brachen ihren eigenen Rekord mit durchschnittlichen Kosten für ein Datenleck von 11,5 Millionen Dollar — mehr als das Doppelte des globalen Durchschnitts und ein Anstieg von 11 % gegenüber dem Vorjahr, getrieben durch höhere regulatorische Strafen und Kosten durch Geschäftsunterbrechungen. Kein anderes Land kommt der US-Zahl nahe, aber die regionale Verteilung erzählt ihre eigene Geschichte.

Land / Region Durchschnittskosten 2026 Veränderung im Jahresvergleich
Vereinigte Staaten 11,5 Mio. $ +11 %
Naher Osten 8,0 Mio. $ —
Benelux 7,37 Mio. $ +16 %
Kanada 5,20 Mio. $ —
Deutschland 4,93 Mio. $ +18 %
Vereinigtes Königreich 4,17 Mio. $ —
Südafrika 3,04 Mio. $ +22 %

Südafrika verzeichnete mit 22 % den größten prozentualen Anstieg in der Studie, obwohl die absoluten Kosten unter dem globalen Durchschnitt liegen. Diese Kombination — eine niedrige Basis, die schnell steigt — signalisiert in der Regel einen Markt, in dem die Sicherheitsausgaben nicht mit der Digitalisierung Schritt gehalten haben (nicht einen, in dem Datenlecks besonders schwerwiegend geworden sind). Benelux hingegen gehört bereits zu den Ländern mit den höchsten Kosten pro Vorfall weltweit und wuchs dennoch um 16 %.


KI-gesteuerte Angriffe steigen um 56 %: Die Zahlen hinter der Schlagzeile

KI-gesteuerte Angriffe machen jetzt mehr als 1 von 4 böswilligen Datenlecks aus — ein Anstieg von 56 % gegenüber dem Vorjahr — und erhöhen die durchschnittlichen Kosten eines Datenlecks um etwa 1 Million Dollar, wodurch KI-gestützte Vorfälle auf 6,04 Millionen Dollar steigen.

Aufschlüsselung der Angriffstypen

Bei der Aufschlüsselung der Angriffstypen zeigt sich ein klares Muster. Angreifer automatisieren die Social-Engineering- und Malware-Entwicklungsschritte, die früher qualifizierte menschliche Arbeitszeit erforderten.

  • KI-Deepfake-Imitation: 45 % der KI-gestützten Angriffe, die größte Einzelkategorie
  • KI-generierte Malware: 19 %
  • KI-generiertes Phishing oder andere Kommunikation: 17 %

Konzentration auf kritische Infrastruktur

Kritische Infrastruktur absorbierte den konzentrierten Schaden: 62 % der KI-gesteuerten Angriffe in der Studie trafen diese Sektoren, wobei Finanzdienstleistungen (durchschnittlich 6,29 Mio. $) und Energie (durchschnittlich 5,24 Mio. $) den größten Anteil trugen.

Hinweis: IBM hat nicht veröffentlicht, welche seiner 17 Branchenkategorien als kritische Infrastruktur eingestuft werden, sodass die 62 %-Zahl die Sektorgruppe als Ganzes beschreibt, anstatt Finanzdienstleistungen und Energie speziell zu isolieren. Betrachten Sie sie als richtungsweisend, nicht als präzise Zuordnung.

Angriffe auf KI-Systeme selbst

Angreifer gehen auch direkt gegen KI-Systeme vor, und beide unten genannten Zahlen liegen über dem globalen Durchschnitt aller Ursachen, was zeigt, dass es sich dabei nicht mehr um Randerscheinungen handelt.

  • KI-Modellinversionsangriffe (ein Angreifer rekonstruiert sensible Trainingsdaten aus einem eingesetzten Modell): durchschnittlich 6,07 Mio. $
  • Prompt-Injection-Angriffe (bösartige Eingaben manipulieren das Verhalten eines Modells): durchschnittlich 5,89 Mio. $

Die 18 %-Lücke: Wo Verteidiger das KI-Wettrüsten verlieren

Die Hälfte der betroffenen Organisationen setzte KI-Agenten in ihren SOCs ein, aber nur 18 % richteten sie auf das Schwachstellenmanagement aus. Dies ist die 18 %-Schwachstellenlücke: Verteidiger setzen KI überall ein, außer dort, wo Angreifer eindringen.

Wohin SOC-Agenten tatsächlich gehen

Die meisten SOC-Agenten-Einsätze konzentrierten sich auf Erkennung und Reaktion, nicht auf die Eingangstür, die Angreifer nutzen:

  • Threat Hunting: 56 %
  • Reaktion und Eindämmung: 54 %
  • Schwachstellen-Scanning und -Management: 18 %

Das Schwachstellenmanagement — die unspektakuläre Arbeit, Lücken zu finden und zu schließen, durch die Angreifer eindringen — erhielt die geringste Aufmerksamkeit, obwohl genau hier Frontier-KI-Modelle die Mathematik am schnellsten zu verändern drohen.

Warum die Lücke jetzt gefährlich ist

Im April 2026 stellte Anthropic Claude Mythos vor, ein Frontier-Modell, das während der Tests Tausende von Schwachstellen mit hohem Schweregrad in wichtigen Betriebssystemen und Browsern identifizierte. Die Forschung des Frontier Red Teams von Anthropic bezifferte die Kosten für die Entwicklung eines funktionierenden Exploits aus einer entdeckten Schwachstelle auf unter 1.000 bis 2.000 Dollar, erreichbar in weniger als einem Tag.

Die Branche reagiert bereits

Die Befragten von IBM selbst erkannten die Diskrepanz im Nachhinein, nach der Mythos-Ankündigung:

  • 74 % der Organisationen gaben an, ihre KI-Agenten-Einsatzstrategie im SOC überdacht zu haben
  • Der geplante Einsatz von Agenten für das Schwachstellenmanagement stieg von 18 % auf 37 % in der erklärten Absicht
Übersetzung für den Vorstand: Wenn Ihr SOC KI-Agenten hat, aber keiner von ihnen nach Schwachstellen scannt, betreiben Sie dieselbe defensive Haltung wie eine Organisation ohne KI — gegen Angreifer, die diese Einschränkung nicht mehr haben.

Die Branchenaufschlüsselung: Gesundheitswesen, Finanzwesen und die größten Veränderungen

Das Gesundheitswesen blieb im 13. Jahr in Folge die teuerste Branche für Datenlecks mit 6,64 Millionen Dollar, obwohl es der einzige Sektor war, in dem die Kosten sanken — um 10,5 % von 7,42 Millionen Dollar im Jahr 2025.

Branche Durchschnittskosten 2026 Veränderung im Jahresvergleich
Gesundheitswesen 6,64 Mio. $ −10,5 %
Finanzdienstleistungen 6,29 Mio. $ +13 %
Industrie 5,50 Mio. $ —
Technologie 5,50 Mio. $ —
Unterhaltung 5,38 Mio. $ +18 %
Kommunikation 4,71 Mio. $ +20 %

Kommunikation verzeichnete mit 20 % den steilsten Anstieg in der gesamten Studie, gefolgt von Unterhaltung mit 18 %. Finanzdienstleistungen stiegen um 13 % auf 6,29 Millionen Dollar und setzten einen mehrjährigen Aufwärtstrend fort, der den Abstand zum Gesundheitswesen größtenteils geschlossen hat. Kunden-PII tauchten in 52 % der Datenlecks auf, mit durchschnittlich 192 Dollar pro Datensatz. Der Diebstahl von geistigem Eigentum war seltener, in 32 % der Datenlecks, aber mit 196 Dollar pro Datensatz der teuerste Datentyp.

Der Rückgang im Gesundheitswesen verbirgt eine Verschiebung: Angriffe verlagern sich auf Lieferanten statt auf direkte Ziele. Niedrigere Kosten pro Datenleck bedeuten nicht geringeres Gesamtrisiko, wenn Lieferkettenvorfälle zunehmen.

Wie Angreifer eindringen: Phishing, Lieferketten und Social Engineering

Phishing, einschließlich sprach- und SMS-basierter Varianten, blieb im vierten Jahr in Folge der führende anfängliche Angriffsvektor — beteiligt an 17 % der Datenlecks und mit durchschnittlichen Kosten von 5,29 Millionen Dollar, den höchsten unter allen Vektoren.

Angriffsvektor Anteil an Datenlecks Durchschnittskosten
Phishing (inkl. Vishing/Smishing) 17 % 5,29 Mio. $
Social Engineering 13 % 5,23 Mio. $
Missbrauch gültiger Konten — 5,07 Mio. $
Lieferkettenkompromittierung — 258 Tage bis zur Identifizierung und Eindämmung

Woher Datenlecks stammen

Böswillige und kriminelle Angriffe machten 55 % aller Datenlecks aus — ein Anstieg um 8 Prozentpunkte im Jahresvergleich — vor zwei anderen Ursachen:

  • Menschliches Versagen: 23 %
  • IT-Ausfälle: 22 %

Warum Lieferkettenangriffe so lange unentdeckt bleiben

Lieferkettenkompromittierungen und Wechselmedien benötigten durchschnittlich 258 Tage zur Identifizierung und Eindämmung — deutlich über dem Gesamtdurchschnitt von 247 Tagen. Beide tauchen weder zuverlässig in Malware-Scans noch im eingehenden Netzwerkverkehr auf, was die Erkennungszeit über die Norm für jeden anderen Vektor hinaus verlängert.

Warum Sprach- und SMS-Phishing mehr kosten

Phishing und Social Engineering konvergieren auf dasselbe Ziel: Zugang zu Anmeldedaten. Sprach- und SMS-Phishing kosten mehr, gerade weil ein erfolgreicher Anruf oder eine erfolgreiche SMS Angreifern oft direkten Zugang zu höherwertigen Systemen verschafft und den Malware-Bereitstellungsschritt vollständig überspringt.


Der Lebenszyklus eines Datenlecks: 247 Tage und warum sich die Uhr umkehrte

Die durchschnittliche Zeit bis zur Identifizierung und Eindämmung eines Datenlecks stieg auf 247 Tage — ein Anstieg von 2,5 %, der fünf Jahre stetiger Verbesserung umkehrte. Interne Sicherheitsteams übertreffen weiterhin den Durchschnitt und beheben Datenlecks 15 % schneller — in 209 Tagen.

Diagramm zur Reaktionszeit bei Datenlecks

Wer das Datenleck findet und wie lange es dauert

Wer das Datenleck findet, verändert den Zeitrahmen erheblich:

Entdeckungsmethode Zeit bis zur Identifizierung und Eindämmung Anteil an Datenlecks
Interne Sicherheitsteams 209 Tage 38 %
Managed Security Service Provider (MSSPs) 230 Tage 31 %
Offenlegung durch Angreifer 268 Tage 17 %
Offenlegung durch Dritte 281 Tage —

Die unangenehme Zahl in dieser Tabelle

Die Offenlegung durch Angreifer ist die schlechteste Entdeckungsmethode, und sie ist nicht selten. Interne Teams und MSSPs zusammen entdeckten 69 % der Datenlecks. Die Offenlegung durch Angreifer machte 17 % aus, was bedeutet, dass fast 1 von 5 betroffenen Organisationen von den Personen erfuhr, die sie angriffen.


Ransomware entwickelt sich: Von Verschlüsselung zu Reputationserpressung

Ransomware war an 39 % der Datenlecks beteiligt — ein Anstieg von 34 % im Vorjahr — wobei 41 % dieser Angriffe jetzt Drohungen zur Schädigung der Markenreputation beinhalten. Dies spiegelt eine Verschiebung von rein technischer Störung hin zu mehrschichtiger Erpressung wider, die auf Vertrauen und öffentliche Wahrnehmung abzielt.

Dateien zu verschlüsseln und eine Zahlung für einen Entschlüsselungsschlüssel zu fordern, war früher das gesamte Spielbuch. Die Drohung, ein Datenleck gegenüber Kunden, Regulierungsbehörden und der Presse öffentlich zu machen — unabhängig davon, ob die Verschlüsselung erfolgreich war — fügt einen zweiten Druckpunkt hinzu, der nicht von der Backup-Qualität abhängt. Eine Organisation mit einwandfreien Backups kann ihre Systeme in Stunden wiederherstellen und dennoch mit einer Reputationserpressungsforderung konfrontiert werden, der sie technisch nicht entkommen kann.


Sicherheits-KI und Automatisierung: Die 1,93-Millionen-Dollar-Verteidigung

Organisationen, die Sicherheits-KI und Automatisierung umfassend einsetzten, reduzierten die durchschnittlichen Kosten eines Datenlecks um 1,93 Millionen Dollar und verkürzten die Lebenszyklen von Datenlecks um 65 Tage im Vergleich zu denen ohne KI oder Automatisierung — eine Kostenreduzierung von etwa 33 %, die auch die Eindämmungszeit um fast ein Viertel verkürzt.

Nutzungsgrad KI/Automatisierung Durchschnittliche Kosten eines Datenlecks Anteil der Organisationen
Umfassende Nutzung 4,00 Mio. $ 36 %
Eingeschränkte Nutzung 5,05 Mio. $ 39 %
Keine Nutzung 5,93 Mio. $ 25 %

Eine von vier Organisationen in der Studie nutzt überhaupt keine KI oder Automatisierung in ihren Sicherheitsoperationen. Dieses Viertel der Stichprobe zahlt fast 2 Millionen Dollar mehr pro Vorfall als die Gruppe mit umfassender Nutzung — für eine Fähigkeitslücke, die lange genug existiert, um einen gut dokumentierten Return on Investment zu haben.


Das Zugriffskontroll-Desaster: 92 % der von KI betroffenen Organisationen hatten keine

Unter den Organisationen, die ein KI-bezogenes Datenleck erlebten, fehlten 92 % ordnungsgemäße KI-Zugriffskontrollen — obwohl Identity and Access Management (IAM) als zweiteffektivster Kostenreduzierer in der gesamten Studie rangiert, mit 225.622 Dollar Einsparungen pro Datenleck. Nur 40 % der Organisationen erweitern irgendwelche Zugriffskontrollen auf ihre KI-Modelle und die Daten, die diese Modelle berühren.

Top-Kostenreduzierer im Kontext

  • DevSecOps-Praktiken: 253.805 Dollar Einsparung pro Datenleck, der effektivste Reduzierer in der Studie
  • Identity and Access Management: 225.622 Dollar Einsparung pro Datenleck, knapp dahinter

Die Schwäche, die beide KI-Angriffstypen ausnutzen

Modellinversionsangriffe (durchschnittlich 6,07 Mio. $) und Prompt-Injection-Angriffe (durchschnittlich 5,89 Mio. $) zielen auf dieselbe zugrunde liegende Schwäche ab: Zugriff, der von Anfang an nie eng genug eingeschränkt war. Keiner der beiden Angriffe erfordert das Brechen von Verschlüsselung oder das Umgehen einer Firewall. Beide benötigen nur ein Modell — oder einen Prompt-Pfad dorthin — mit größerer Reichweite als die Aufgabe erfordert.

Warum dies über KI-Systeme hinaus wichtig ist

Hier werden grundlegende Identity-Praktiken kritisch. Für ein Sicherheitsteam, das Tausende von Anmeldedaten über On-Prem-Systeme, Cloud-Dienste und SaaS-Tools verwaltet, ist die IAM-Einsparungszahl nicht abstrakt. Es ist der Unterschied zwischen einem 247-Tage-Lebenszyklus eines Datenlecks und einem 209-Tage-Lebenszyklus.

Sicherheitsteams, die Anmeldedaten über menschliche und nicht-menschliche Identitäten verwalten — einschließlich API-Schlüssel, Service-Konten und KI-Agenten-Anmeldedaten — benötigen zentralisierte Zugriffsgovernance mit Rotation, Auditing und rollenbasierten Kontrollen, um die Lücke zu schließen, die 92 % der betroffenen Organisationen offen gelassen haben.

Die 92 %-Lücke zu schließen beginnt damit zu wissen, wer — oder was — Zugriff auf welche Anmeldedaten hat. Starten Sie Ihre kostenlose Testversion von Passwork und sehen Sie, wie Berechtigungen für menschliche und nicht-menschliche Identitäten gleichermaßen eingegrenzt werden.

Shadow-KI, nicht-menschliche Identitäten und Post-Quanten: Die drei aufkommenden Bedrohungen

Drei erstmalige Erkenntnisse aus 2026 definieren den vorausschauenden Abschnitt des Berichts: Shadow-KI-Vorfälle verdoppeln sich, die Sicherheit nicht-menschlicher Identitäten hinkt der KI-Adoption hinterher, und die Post-Quanten-Kryptografie-Bereitschaft ist weiterhin selten.

Shadow-KI

Shadow-KI — also KI-Tools, die Mitarbeiter ohne Sicherheitsgenehmigung einsetzen — machte 2026 43 % der KI-bezogenen Vorfälle aus, mehr als das Doppelte der im Vorjahr verzeichneten 20 %. Etwa einer von fünf dieser Vorfälle führte zu einer regulatorischen Strafe, und nur etwa ein Drittel der Organisationen setzt strenge Genehmigungsprozesse für die interne Bereitstellung von KI-Tools durch.

Nicht-menschliche Identitäten

Weniger als die Hälfte der Organisationen (46 %) gibt an, nicht-menschliche Identitäten wie API-Schlüssel, Service-Konten und Maschinenanmeldedaten innerhalb ihrer KI-Workflows zu sichern, was eine wachsende Angriffsfläche schafft, während KI-Agenten sich in Unternehmensumgebungen ausbreiten.

Von diesen 46 % wenden 55 % Maschinenidentitäts-Lifecycle-Management an, 39 % nutzen dediziertes Secrets Management, 36 % führen Verhaltensüberwachung für nicht-menschliche Konten durch, und 30 % wenden speziell für diese rollenbasierte Zugriffskontrolle an.

Post-Quanten-Kryptografie

Nur 26 % der betroffenen Organisationen haben ein Post-Quanten-Kryptografie-Projekt laufen, und 61 % fehlen Kontrollen zur Überwachung und Sicherung kryptografischer Assets insgesamt, was sie „Harvest Now, Decrypt Later"-Angriffen aussetzt, während die Quantencomputing-Fähigkeiten voranschreiten. Heute verschlüsseln nur 37 % sensible Daten umfassend im Ruhezustand und bei der Übertragung — eine grundlegende Lücke, die jeder Quantenbedenken vorausgeht.


IBMs vier Empfehlungen — übersetzt in Maßnahmen

IBMs Empfehlungen konzentrieren sich auf einen Imperativ: Die Lücke zwischen KI-beschleunigten Angriffen und Verteidigung in menschlicher Geschwindigkeit zu schließen — durch den Einsatz agentischer KI für das Schwachstellenmanagement, die Verlagerung von Identity auf kontinuierliche Verifizierung, die Etablierung von KI-Souveränität und den Beginn des Übergangs zur Post-Quanten-Kryptografie.

  1. Sicherheit mit der Geschwindigkeit von Angriffen betreiben. IBM formuliert dies als Schließung der Reaktionszeitlücke. In der Praxis bedeutet dies, in diesem Quartal mindestens einen KI-Agenten für Schwachstellen-Scanning in Ihrer CI/CD-Pipeline einzusetzen, nicht nur für die Bedrohungserkennung.
  2. Identity Security auf kontinuierliche, Laufzeit-Verifizierung umstellen. Dies wendet Zero-Trust-Prinzipien auf Maschinen ebenso wie auf Menschen an. Beginnen Sie damit, jede nicht-menschliche Identität zu auditieren, die einen KI-Workflow berührt, und bewegen Sie sich in Richtung Just-in-Time-Zugriff anstelle von dauerhaften Anmeldedaten.
  3. KI-Kontrolle durch KI-Souveränität stärken. IBMs Sprache umfasst umfassende Sicherheit über Daten, Anwendungen, Identitäten und Cloud hinweg. Der erste konkrete Schritt ist, jeden Ort zu kartieren, an dem ein KI-Modell sensible Daten berührt, und dort speziell Zugriffskontrollen anzuwenden.
  4. Auf Post-Quanten-Sicherheitsrisiken vorbereiten. Da 61 % der Organisationen grundlegende kryptografische Asset-Kontrollen fehlen, ist der Ausgangspunkt eine Inventur: Welche Systeme verlassen sich noch auf RSA oder ECC, und welche davon schützen Daten mit langer Vertraulichkeitsdauer.

Was das für Ihr Team bedeutet

Der Bericht von IBM aus dem Jahr 2026 beschreibt asymmetrische Beschleunigung. Angreifer übernehmen KI schneller in den Bereichen, die am meisten schaden, während Verteidiger ihre besten Tools überall einsetzen — außer an der Eingangstür. Die 18 %-Schwachstellenlücke, die 92 %-Zugriffskontroll-Ausfallrate und die 85 %-Erkenntnis weisen alle auf dieselbe Schlussfolgerung hin: Die Gleichung der Datenleck-Ökonomie hat sich verschoben, und Geschwindigkeit ist jetzt die Variable, die das Ergebnis entscheidet.

Für Sicherheitsteams bleibt Identity das Schlachtfeld. Da IAM als zweiteffektivster Kostenreduzierer rangiert und 92 % der von KI betroffenen Organisationen Zugriffskontrollen fehlten, ist zentralisiertes Credential Management für menschliche und nicht-menschliche Identitäten ein direkter finanzieller Hebel.

Passwork bietet Enterprise-Teams rollenbasierte Zugriffskontrolle, automatisierte Credential-Rotation und auditierte Tresor-Zugriffe — die Art von Identity Governance, die genau die Lücken schließt, die dieser Bericht quantifiziert.

Wenn Ihre Organisation privilegierte Anmeldedaten immer noch über Tabellenkalkulationen, gemeinsam genutzte Konten oder API-Schlüssel verwaltet, die seit einem Jahr niemand rotiert hat, läuft die 1.100-Dollar-pro-Stunde-Datenleck-Uhr bereits irgendwo in Ihrer Umgebung.

Jeder nicht rotierte API-Schlüssel und jedes gemeinsam genutzte Konto ist ein Posten im Datenleck-Bericht des nächsten Jahres. Sehen Sie, wie Passwork Zugriffskontrolle, Rotation und Audit-Logging für menschliche und nicht-menschliche Identitäten gleichermaßen zentralisiert — fordern Sie eine kostenlose Demo an.

Häufig gestellte Fragen

Was sind die durchschnittlichen Kosten eines Datenlecks im Jahr 2026?

Laut dem IBM Cost of a Data Breach Report 2026 erreichten die globalen Durchschnittskosten einen Rekordwert von 4,99 Millionen Dollar — ein Anstieg von 12 % gegenüber 2025. In den Vereinigten Staaten lag der Durchschnitt bei 11,5 Millionen Dollar, mehr als das Doppelte der globalen Zahl. Die Kosten eines Datenlecks umfassen Erkennung, Eskalation, Benachrichtigung, Reaktion nach dem Datenleck und entgangene Geschäfte.

Wie stark haben KI-gesteuerte Angriffe zugenommen?

KI-gesteuerte Angriffe stiegen im Jahresvergleich um 56 % und machen jetzt mehr als einen von vier böswilligen Datenlecks aus. Diese KI-gestützten Vorfälle kosten durchschnittlich 6,04 Millionen Dollar, etwa 1 Million Dollar mehr als böswillige Datenlecks ohne KI-Beteiligung.

Welche Branchen haben die höchsten Kosten für Datenlecks?

Das Gesundheitswesen führt die Liste im 13. Jahr in Folge mit 6,64 Millionen Dollar an, gefolgt von Finanzdienstleistungen (6,29 Mio. $), Industrie und Technologie (beide 5,50 Mio. $) sowie Unterhaltung (5,38 Mio. $). Das Gesundheitswesen war der einzige Sektor, in dem die Kosten im Jahresvergleich sanken.

Reduziert Sicherheits-KI tatsächlich die Kosten eines Datenlecks?

Ja. Organisationen, die KI und Automatisierung umfassend in Sicherheitsoperationen einsetzen, reduzierten die Kosten eines Datenlecks um 1,93 Millionen Dollar und dämmten Datenlecks im Durchschnitt 65 Tage schneller ein als diejenigen ohne KI oder Automatisierung — eine Kostenreduzierung von etwa 33 %.

Was ist die häufigste Ursache für Datenlecks?

Phishing, einschließlich sprach- und SMS-basierter Angriffe, blieb im vierten Jahr in Folge der führende anfängliche Angriffsvektor — beteiligt an 17 % der Datenlecks und mit durchschnittlichen Kosten von 5,29 Millionen Dollar, den höchsten unter allen im Bericht erfassten Angriffsvektoren.

Shadow-KI: Die versteckte Bedrohung, die Unternehmen 670.000 $ pro Datenleck kostet
Shadow-KI kostet Unternehmen 670.000 $ extra pro Datenleck — und das meiste davon geht auf Anmeldedaten zurück, die in öffentliche LLMs eingefügt wurden. Erfahren Sie, wie Shadow-KI tatsächlich aussieht, warum sie schwerer zu stoppen ist als Shadow-IT, und wie man sie regelt.
Warum Passwortkomplexitätsregeln tot sind (und was stattdessen verwendet werden sollte)
NIST hat obligatorische Passwortkomplexitätsregeln fallen gelassen. Hier erfahren Sie, warum Zusammensetzungsanforderungen nach hinten losgegangen sind, was SP 800-63B-4 stattdessen empfiehlt, und eine 5-Schritte-Checkliste, um Ihre Gruppenrichtlinie von der Checkliste der 2010er Jahre zu migrieren.
Passwork gewinnt Top Performer Sommer 2026 auf SourceForge
Passwork erhält das Top-Performer-Abzeichen von SourceForge für Sommer 2026 — das zweite Quartal in Folge, unterstützt durch verifizierte Bewertungen und eine Gesamtbewertung von 4,9/5.

Cost of a Data Breach Report 2026: Die 6-Mio.-Dollar-KI-Bedrohung, die niemand behebt

Weltweit erreichen Breach-Kosten 2026 ein Rekordhoch von $4.99M, die Erkennung dauert 247 Tage. KI-Angriffe steigen um 56% — doch die eigentliche Krise: Verteidiger setzen KI überall ein, außer dort, wo Angreifer eindringen. 92% der KI-Breaches hatten keine Zugriffskontrollen.

Aug 1, 2026 — 18 min read
Informe del costo de una filtración de datos 2026: La amenaza de $6M de la IA que nadie está solucionando

Una filtración de datos ahora cuesta $1,100 por cada hora que permanece sin resolver. En 2026, las filtraciones tardaron un promedio de 247 días en contenerse — sumando un récord de $4.99 millones por incidente. Según el Informe del costo de una filtración de datos 2026 de IBM, producido con el Ponemon Institute a partir de 602 organizaciones afectadas en 16 países, los datos de este año revelan un tema crítico: la IA se ha convertido en el factor decisivo en la economía de las filtraciones.

Los atacantes que usan IA ahora representan 1 de cada 4 filtraciones maliciosas (+56% interanual). Los defensores que usan IA extensivamente ahorran $1.93 millones por incidente. Ambas afirmaciones son ciertas simultáneamente, y la brecha entre ellas es la verdadera historia. Este artículo traduce las cifras principales del informe en decisiones que un CISO puede llevar a una reunión de presupuesto, no solo un resumen de los hallazgos.


Estadísticas clave de un vistazo

  • Costo promedio global de una filtración: $4.99M (+12% interanual). Cada filtración sin resolver drena aproximadamente $1,100/hora.
  • Costo promedio de una filtración en EE. UU.: $11.5M (+11% interanual). Los costos regulatorios y comerciales en EE. UU. son 2.3 veces el promedio global.
  • Ataques impulsados por IA: 1 de cada 4 filtraciones maliciosas (+56% interanual). Los atacantes están adoptando la IA más rápido que los defensores en las áreas más importantes.
  • Tiempo medio para identificar y contener: 247 días, una reversión después de 5 años de descenso. Cinco años de progreso en contención eliminados en un solo ciclo.
  • Ahorros por IA y automatización de seguridad: $1.93M. El despliegue extensivo de IA reduce los costos de filtración en aproximadamente un tercio.
  • El ajuste de cuentas del 85%: el 85% de las organizaciones aumentaron el gasto en seguridad después de una demostración de un modelo de IA de frontera, frente al 64% después de una filtración real. El miedo a las amenazas futuras ahora supera el recuerdo de los incidentes reales.
  • La brecha del 18% en vulnerabilidades: la mitad de las organizaciones afectadas ejecutan agentes de IA en su SOC, pero solo el 18% los dirige a la gestión de vulnerabilidades. Los defensores despliegan IA en todas partes excepto en la puerta principal que usan los atacantes.
  • El desastre del control de acceso: el 92% de las organizaciones afectadas por IA no tenían controles de acceso de IA adecuados. IAM es el segundo reductor de costos más efectivo en el estudio, y la mayoría de las empresas aún no lo aplican a sus sistemas de IA.

¿Qué es el Informe del costo de una filtración de datos 2026 de IBM?

El Informe del costo de una filtración de datos 2026 de IBM es la 21ª edición anual del estudio insignia de economía de filtraciones de IBM. Se basa en entrevistas con 602 organizaciones en 16 países y 17 industrias que experimentaron una filtración entre marzo de 2025 y febrero de 2026, más un estudio de seguimiento en mayo de 2026 con 456 de esos mismos encuestados.

Una advertencia que vale la pena mencionar desde el principio: la muestra no es estadística, por lo que los márgenes de error no se aplican en el sentido tradicional, y tiende hacia organizaciones con programas de seguridad más maduros dispuestas a participar. Trate las cifras como referencias direccionales para la planificación, no como predicciones actuariales para su organización específica.


¿Qué hay de nuevo en el Informe del costo de una filtración de datos 2026 de IBM?

La edición de este año es la primera en medir el despliegue de IA agéntica dentro de los centros de operaciones de seguridad (SOC), la primera en rastrear la preparación para criptografía poscuántica, y la primera construida sobre un estudio de seguimiento desencadenado por un evento de amenaza de IA en vivo.

Las entrevistas originales se cerraron en febrero de 2026. Dos meses después, la vista previa de Claude Mythos de Anthropic cambió la percepción de amenazas. IBM y Ponemon encuestaron a 456 encuestados originales en mayo de 2026 con una pregunta directa: ¿esto cambió sus planes de gasto?

La respuesta produjo lo que este artículo llama el ajuste de cuentas del 85%: una filtración real convenció al 64% de las organizaciones de aumentar el gasto en seguridad, pero la noticia de las capacidades de un modelo de IA de frontera convenció al 85%. El miedo a una amenaza futura superó el recuerdo de un incidente real.

Cuatro otras primicias definen el año:

  • El tiempo medio para identificar y contener (MTTI/MTTC) aumentó después de cinco años consecutivos de mejora.
  • Los incidentes de Shadow AI se duplicaron al 43% de todos los incidentes relacionados con IA.
  • Una cuarta parte de las organizaciones todavía no usa ninguna IA o automatización en seguridad.
  • El informe mide, por primera vez, exactamente qué funciones del SOC asignan las organizaciones a los agentes de IA. Ese desglose es lo que este artículo llama la brecha del 18% en vulnerabilidades, cubierta más adelante.

La filtración de $4.99 millones: Los costos globales alcanzan un récord

El costo promedio global de una filtración de datos alcanzó un máximo histórico de $4.99 millones en 2026, un aumento del 12% impulsado principalmente por los gastos de detección y escalamiento y los costos de pérdida de negocio, que juntos representaron el 63% del total. Las multas regulatorias, la partida en la que más se fijan los consejos de administración, tienen menos peso en el total que la informática forense, la gestión de crisis, el tiempo de inactividad y la pérdida de clientes combinados.

Después de bajar a $4.44M en 2025, los costos se dispararon a $4.99M en 2026, borrando un año de progreso y alcanzando un nuevo récord.

Gráfico de líneas que muestra el costo promedio global de una filtración de datos de 2019 a 2026, aumentando de $3.92 millones a un récord de $4.99 millones, Informe del costo de una filtración de datos 2026 de IBM

La duración de la filtración aumenta el costo directamente. Los incidentes que tardaron más de 200 días en resolverse costaron a las organizaciones $5.65 millones en promedio, en comparación con $4.32 millones para las filtraciones contenidas más rápido.


País por país: Dónde cuestan más las filtraciones

Estados Unidos rompió su propio récord con un costo promedio de filtración de $11.5 millones, más del doble del promedio global y un aumento del 11% respecto al año pasado, impulsado por mayores multas regulatorias y costos de interrupción del negocio. Ningún otro país se acerca a la cifra de EE. UU., pero la distribución regional cuenta su propia historia.

País / región Costo promedio 2026 Cambio interanual
Estados Unidos $11.5M +11%
Medio Oriente $8.0M —
Benelux $7.37M +16%
Canadá $5.20M —
Alemania $4.93M +18%
Reino Unido $4.17M —
Sudáfrica $3.04M +22%

Sudáfrica registró el mayor aumento porcentual en el estudio con un 22%, aunque su costo absoluto permanece por debajo del promedio global. Esa combinación — una base baja que crece rápidamente — generalmente indica un mercado donde el gasto en seguridad no ha seguido el ritmo de la digitalización (no uno donde las filtraciones se hayan vuelto particularmente graves). Benelux, por el contrario, ya se encuentra entre los costos por incidente más altos a nivel mundial y aún creció un 16%.


Los ataques impulsados por IA aumentan un 56%: Los números detrás del titular

Los ataques impulsados por IA ahora representan más de 1 de cada 4 filtraciones maliciosas, un aumento del 56% respecto al año pasado, y añaden aproximadamente $1 millón al costo promedio de una filtración, llevando los incidentes habilitados por IA a $6.04 millones.

Desglose por tipo de ataque

Desglose los tipos de ataque y emerge un patrón claro. Los atacantes están automatizando los pasos de ingeniería social y desarrollo de malware que antes requerían tiempo humano calificado.

  • Suplantación de identidad con deepfake de IA: 45% de los ataques habilitados por IA, la categoría individual más grande
  • Malware generado por IA: 19%
  • Phishing u otras comunicaciones generadas por IA: 17%

Concentración en infraestructura crítica

La infraestructura crítica absorbió el daño concentrado: el 62% de los ataques impulsados por IA en el estudio afectaron a estos sectores, con los servicios financieros ($6.29M en promedio) y energía ($5.24M en promedio) llevando la mayor parte.

Nota: IBM no ha publicado cuáles de sus 17 categorías industriales clasifica como infraestructura crítica, por lo que la cifra del 62% describe el grupo sectorial en su conjunto en lugar de aislar específicamente los servicios financieros y la energía. Trátelo como direccional, no como una atribución precisa.

Ataques a los propios sistemas de IA

Los atacantes también están atacando directamente los sistemas de IA, y ambas cifras a continuación están por encima del promedio global de todas las causas, lo que indica que ya no son curiosidades marginales.

  • Ataques de inversión de modelos de IA (un adversario reconstruye datos de entrenamiento sensibles a partir de un modelo desplegado): $6.07M en promedio
  • Ataques de inyección de prompts (una entrada maliciosa manipula el comportamiento de un modelo): $5.89M en promedio

La brecha del 18%: Dónde los defensores están perdiendo la carrera armamentista de IA

La mitad de las organizaciones afectadas desplegaron agentes de IA en sus SOC, pero solo el 18% los dirigió a la gestión de vulnerabilidades. Esta es la brecha del 18% en vulnerabilidades: los defensores despliegan IA en todas partes excepto donde los atacantes entran.

Dónde van realmente los agentes del SOC

La mayor parte del despliegue de agentes del SOC se agrupó en torno a la detección y respuesta, no en la puerta principal que usan los atacantes:

  • Caza de amenazas: 56%
  • Respuesta y contención: 54%
  • Escaneo y gestión de vulnerabilidades: 18%

La gestión de vulnerabilidades, el trabajo poco glamoroso de encontrar y cerrar los agujeros por los que entran los atacantes, recibió la menor atención a pesar de ser exactamente donde los modelos de IA de frontera amenazan con cambiar la ecuación más rápidamente.

Por qué la brecha es peligrosa ahora

En abril de 2026, Anthropic presentó Claude Mythos, un modelo de frontera que identificó miles de vulnerabilidades de alta gravedad en los principales sistemas operativos y navegadores durante las pruebas. La investigación del Frontier Red Team de Anthropic estimó el costo de desarrollar un exploit funcional a partir de una vulnerabilidad descubierta en menos de $1,000 a $2,000, lograble en menos de un día.

La industria ya está reaccionando

Los propios encuestados de IBM reconocieron el desajuste después del hecho, tras el anuncio de Mythos:

  • El 74% de las organizaciones dijeron que habían reconsiderado su estrategia de despliegue de agentes de IA en el SOC
  • El uso planificado de agentes para gestión de vulnerabilidades aumentó del 18% hacia el 37% en intención declarada
Traducción para el consejo: si su SOC tiene agentes de IA pero ninguno de ellos está escaneando vulnerabilidades, está ejecutando la misma postura defensiva que una organización sin IA, contra atacantes que ya no tienen esa limitación.

Desglose por industria: Sanidad, finanzas y los mayores cambios

Sanidad siguió siendo la industria más costosa para las filtraciones de datos por decimotercer año consecutivo con $6.64 millones, aunque fue el único sector que vio disminuir los costos, bajando un 10.5% desde $7.42 millones en 2025.

Industria Costo promedio 2026 Cambio interanual
Sanidad $6.64M −10.5%
Servicios financieros $6.29M +13%
Industrial $5.50M —
Tecnología $5.50M —
Entretenimiento $5.38M +18%
Comunicaciones $4.71M +20%

Comunicaciones registró el aumento más pronunciado de todo el estudio con un 20%, seguido de entretenimiento con un 18%. Los servicios financieros subieron un 13% hasta $6.29 millones, continuando un aumento de varios años que ha cerrado la mayor parte de la brecha con sanidad. La información personal de clientes apareció en el 52% de las filtraciones, con un promedio de $192 por registro. El robo de propiedad intelectual fue menos frecuente, 32% de las filtraciones, pero fue el tipo de datos más costoso por registro con $196.

La disminución de sanidad oculta un cambio: los ataques se están moviendo hacia los proveedores en lugar de los objetivos directos. Los costos más bajos por filtración no significan menor riesgo total si los incidentes de la cadena de suministro están aumentando.

Cómo entran los atacantes: Phishing, cadenas de suministro e ingeniería social

El phishing, incluyendo variantes basadas en voz y SMS, siguió siendo el principal vector de ataque inicial por cuarto año consecutivo, involucrado en el 17% de las filtraciones y costando un promedio de $5.29 millones, el más alto entre todos los vectores.

Vector de ataque Porcentaje de filtraciones Costo promedio
Phishing (incluyendo vishing/smishing) 17% $5.29M
Ingeniería social 13% $5.23M
Abuso de cuentas válidas — $5.07M
Compromiso de la cadena de suministro — 258 días para identificar y contener

Dónde se originan las filtraciones

Los ataques maliciosos y criminales representaron el 55% de todas las filtraciones, un aumento de 8 puntos interanual, por delante de otras dos causas:

  • Error humano: 23%
  • Fallos de TI: 22%

Por qué los ataques a la cadena de suministro tardan tanto en detectarse

El compromiso de la cadena de suministro y los medios extraíbles tardaron un promedio de 258 días en identificarse y contenerse, muy por encima del promedio general de 247 días. Ninguno de los dos aparece de forma fiable en los escaneos de malware o el tráfico de red entrante, lo que prolonga el tiempo de detección más allá de la norma para cualquier otro vector.

Por qué el phishing por voz y SMS cuesta más

El phishing y la ingeniería social están convergiendo en el mismo objetivo: el acceso a credenciales. El phishing por voz y SMS cuesta más precisamente porque una llamada o mensaje de texto exitoso a menudo otorga a los atacantes acceso directo a sistemas de mayor valor, saltándose completamente el paso de entrega de malware.


El ciclo de vida de la filtración: 247 días, y por qué el reloj se invirtió

El tiempo medio para identificar y contener una filtración de datos aumentó a 247 días, un incremento del 2.5% que revirtió cinco años de mejora constante. Los equipos de seguridad internos aún superan el promedio, resolviendo las filtraciones un 15% más rápido, en 209 días.

Gráfico del tiempo de respuesta ante filtraciones

Quién encuentra la filtración y cuánto tarda

Quién encuentra la filtración cambia sustancialmente el cronograma:

Método de descubrimiento Tiempo para identificar y contener Porcentaje de filtraciones
Equipos de seguridad internos 209 días 38%
Proveedores de servicios de seguridad gestionados (MSSP) 230 días 31%
Divulgación por el atacante 268 días 17%
Divulgación por terceros 281 días —

El número incómodo en esa tabla

La divulgación por el atacante es el peor método de descubrimiento, y no es raro. Los equipos internos y los MSSP juntos detectaron el 69% de las filtraciones. La divulgación por el atacante representó el 17%, lo que significa que casi 1 de cada 5 organizaciones afectadas se enteraron por las personas que las estaban atacando.


El ransomware evoluciona: Del cifrado a la extorsión reputacional

El ransomware estuvo involucrado en el 39% de las filtraciones de datos, frente al 34% del año pasado, con el 41% de esos ataques incluyendo ahora amenazas de dañar la reputación de la marca, reflejando un cambio de la interrupción puramente técnica hacia una extorsión multicapa que ataca la confianza y la percepción pública.

Cifrar archivos y exigir un pago por una clave de descifrado solía ser todo el manual de juego. Amenazar con publicar una filtración a clientes, reguladores y la prensa, independientemente de si el cifrado tuvo éxito, añade un segundo punto de presión que no depende de la calidad de las copias de seguridad. Una organización con copias de seguridad impecables puede restaurar sus sistemas en horas y aún enfrentarse a una demanda de extorsión reputacional de la que no puede escapar mediante ingeniería.


IA y automatización de seguridad: La defensa de $1.93 millones

Las organizaciones que desplegaron extensivamente IA y automatización de seguridad redujeron los costos promedio de filtración en $1.93 millones y acortaron los ciclos de vida de las filtraciones en 65 días en comparación con aquellas que no usan IA o automatización, una reducción de costos de aproximadamente el 33% que también recorta el tiempo de contención en casi una cuarta parte.

Nivel de uso de IA/automatización Costo promedio de filtración Porcentaje de organizaciones
Uso extensivo $4.00M 36%
Uso limitado $5.05M 39%
Sin uso $5.93M 25%

Una de cada cuatro organizaciones en el estudio todavía no usa ninguna IA o automatización en sus operaciones de seguridad. Esa cuarta parte de la muestra está pagando casi $2 millones más por incidente que el grupo de uso extensivo, por una brecha de capacidad que ha existido el tiempo suficiente para tener un retorno de inversión bien documentado.


El desastre del control de acceso: El 92% de las organizaciones afectadas por IA no tenía ninguno

Entre las organizaciones que experimentaron una filtración relacionada con IA, el 92% carecía de controles de acceso de IA adecuados, a pesar de que la gestión de identidades y accesos (IAM) ocupa el segundo lugar como reductor de costos más efectivo en todo el estudio, con $225,622 ahorrados por filtración. Solo el 40% de las organizaciones extienden algún control de acceso a sus modelos de IA y los datos que tocan esos modelos.

Principales reductores de costos, para contexto

  • Prácticas de DevSecOps: $253,805 ahorrados por filtración, el reductor más efectivo en el estudio
  • Gestión de identidades y accesos: $225,622 ahorrados por filtración, muy cerca

La debilidad que explotan ambos tipos de ataques de IA

Los ataques de inversión de modelos ($6.07M en promedio) y los ataques de inyección de prompts ($5.89M en promedio) apuntan a la misma debilidad subyacente: acceso que nunca se delimitó lo suficientemente estricto en primer lugar. Ningún ataque requiere romper el cifrado o eludir un firewall. Ambos solo necesitan un modelo, o una ruta de prompt hacia él, con mayor alcance del que requiere la tarea.

Por qué esto importa más allá de los sistemas de IA

Aquí es donde las prácticas fundamentales de identidad se vuelven críticas. Para un equipo de seguridad que gestiona miles de credenciales en sistemas locales, servicios en la nube y herramientas SaaS, la cifra de ahorro de IAM no es abstracta. Es la diferencia entre un ciclo de vida de filtración de 247 días y uno de 209 días.

Los equipos de seguridad que gestionan credenciales tanto de identidades humanas como no humanas, incluyendo claves API, cuentas de servicio y credenciales de agentes de IA, necesitan gobernanza de acceso centralizada con rotación, auditoría y controles basados en roles para cerrar la brecha que el 92% de las organizaciones afectadas dejaron abierta.

Cerrar la brecha del 92% comienza por saber quién, o qué, tiene acceso a qué credenciales. Comience su prueba gratuita de Passwork y vea cómo delimita los permisos tanto para identidades humanas como no humanas.

Shadow AI, identidades no humanas y poscuántica: Las tres amenazas emergentes

Tres hallazgos que son primicia en 2026 definen la sección prospectiva del informe: los incidentes de Shadow AI duplicándose, la seguridad de identidades no humanas rezagada respecto a la adopción de IA, y la preparación para criptografía poscuántica siendo todavía rara.

Shadow AI

Shadow AI, es decir, herramientas de IA que los empleados adoptan sin aprobación de seguridad, representó el 43% de los incidentes relacionados con IA en 2026, más del doble del 20% registrado el año anterior. Aproximadamente uno de cada cinco de estos incidentes resultó en una multa regulatoria, y solo alrededor de un tercio de las organizaciones aplican procesos de aprobación estrictos para desplegar herramientas de IA internamente.

Identidades no humanas

Menos de la mitad de las organizaciones (46%) informan que aseguran identidades no humanas como claves API, cuentas de servicio y credenciales de máquinas dentro de sus flujos de trabajo de IA, creando una superficie de ataque en expansión a medida que los agentes de IA proliferan en los entornos empresariales.

De ese 46%, el 55% aplica gestión del ciclo de vida de identidades de máquinas, el 39% usa gestión de secretos dedicada, el 36% ejecuta monitorización de comportamiento en cuentas no humanas, y el 30% aplica control de acceso basado en roles específicamente a ellas.

Criptografía poscuántica

Solo el 26% de las organizaciones afectadas tiene un proyecto de criptografía poscuántica en marcha, y el 61% carece de controles para monitorizar y asegurar activos criptográficos en absoluto, dejándolas expuestas a ataques de «recoger ahora, descifrar después» a medida que avanza la capacidad de computación cuántica. Solo el 37% cifra de manera integral los datos sensibles en reposo y en tránsito hoy, una brecha de línea base que precede a cualquier preocupación cuántica.


Las cuatro recomendaciones de IBM, traducidas para la acción

Las recomendaciones de IBM se centran en un imperativo: cerrar la brecha entre los ataques acelerados por IA y la defensa a velocidad humana desplegando IA agéntica en la gestión de vulnerabilidades, cambiando la identidad a verificación continua, estableciendo soberanía de IA, y comenzando la transición a criptografía poscuántica.

  1. Operar la seguridad a la velocidad del ataque. IBM enmarca esto como cerrar la brecha de tiempo de reacción. En la práctica, significa desplegar al menos un agente de IA para escaneo de vulnerabilidades en su pipeline CI/CD este trimestre, no solo para detección de amenazas.
  2. Cambiar la seguridad de identidad a verificación continua en tiempo de ejecución. Esto aplica los principios de confianza cero tanto a máquinas como a humanos. Comience auditando cada identidad no humana que toca un flujo de trabajo de IA y avance hacia el acceso justo a tiempo en lugar de credenciales permanentes.
  3. Fortalecer el control de IA a través de la soberanía de IA. El lenguaje de IBM cubre seguridad integral en datos, aplicaciones, identidades y nube. El primer paso concreto es mapear cada lugar donde un modelo de IA toca datos sensibles y aplicar controles de acceso específicamente allí.
  4. Prepararse para el riesgo de seguridad poscuántica. Con el 61% de las organizaciones sin controles básicos de activos criptográficos, el punto de partida es un inventario: qué sistemas todavía dependen de RSA o ECC, y cuáles de ellos protegen datos con una vida útil de confidencialidad prolongada.

Qué significa esto para su equipo

El informe 2026 de IBM describe una aceleración asimétrica. Los atacantes están adoptando la IA más rápido en las áreas que más duelen, mientras los defensores despliegan sus mejores herramientas en todas partes excepto en la puerta principal. La brecha del 18% en vulnerabilidades, la tasa de fallo del 92% en control de acceso, y el ajuste de cuentas del 85% apuntan todos a la misma conclusión: la ecuación económica de las filtraciones ha cambiado, y la velocidad es ahora la variable que decide el resultado.

Para los equipos de seguridad, la identidad sigue siendo el campo de batalla. Con IAM ocupando el segundo lugar como reductor de costos más efectivo y el 92% de las organizaciones afectadas por IA sin controles de acceso, la gestión centralizada de credenciales para identidades humanas y no humanas es una palanca financiera directa.

Passwork proporciona a los equipos empresariales control de acceso basado en roles, rotación automatizada de credenciales y acceso auditado a bóvedas — el tipo de gobernanza de identidad que cierra las brechas específicas que este informe cuantifica.

Si su organización todavía gestiona credenciales privilegiadas a través de hojas de cálculo, cuentas compartidas o claves API que nadie ha rotado en un año, el reloj de filtración de $1,100 por hora ya está corriendo en algún lugar de su entorno.

Cada clave API sin rotar y cuenta compartida es una partida en el informe de filtraciones del próximo año. Vea cómo Passwork centraliza el control de acceso, la rotación y el registro de auditoría tanto para identidades humanas como no humanas — solicite una demostración gratuita.

Preguntas frecuentes

¿Cuál es el costo promedio de una filtración de datos en 2026?

Según el Informe del costo de una filtración de datos 2026 de IBM, el promedio global alcanzó un récord de $4.99 millones, un aumento del 12% respecto a 2025. En Estados Unidos, el promedio fue de $11.5 millones, más del doble de la cifra global. Los costos de filtración incluyen detección, escalamiento, notificación, respuesta posterior a la filtración y pérdida de negocio.

¿Cuánto han aumentado los ataques impulsados por IA?

Los ataques impulsados por IA aumentaron un 56% interanual, representando ahora más de uno de cada cuatro filtraciones maliciosas. Estos incidentes habilitados por IA cuestan un promedio de $6.04 millones, aproximadamente $1 millón más que las filtraciones maliciosas sin participación de IA.

¿Qué industrias tienen los costos más altos de filtraciones de datos?

Sanidad encabeza la lista por decimotercer año consecutivo con $6.64 millones, seguida de servicios financieros ($6.29M), industrial y tecnología (ambos $5.50M), y entretenimiento ($5.38M). Sanidad fue el único sector que vio disminuir los costos interanualmente.

¿La IA de seguridad realmente reduce los costos de filtración?

Sí. Las organizaciones que usan IA y automatización extensivamente en las operaciones de seguridad redujeron los costos de filtración en $1.93 millones y contuvieron las filtraciones 65 días más rápido en promedio en comparación con aquellas que no usan IA o automatización, una reducción de costos de aproximadamente el 33%.

¿Cuál es la causa más común de las filtraciones de datos?

El phishing, incluyendo ataques basados en voz y SMS, siguió siendo el principal vector de ataque inicial por cuarto año consecutivo, involucrado en el 17% de las filtraciones y costando un promedio de $5.29 millones, el más alto entre todos los vectores de ataque rastreados en el informe.

Shadow AI: La amenaza oculta que cuesta a las empresas $670K por filtración
Shadow AI cuesta a las empresas $670K extra por filtración — y la mayor parte se remonta a credenciales pegadas en LLM públicos. Descubra cómo es realmente Shadow AI, por qué es más difícil de detener que Shadow IT, y cómo gobernarlo.
Por qué las reglas de complejidad de contraseñas están muertas (y qué usar en su lugar)
NIST eliminó las reglas obligatorias de complejidad de contraseñas. Descubra por qué los requisitos de composición fueron contraproducentes, qué recomienda SP 800-63B-4 en su lugar, y una lista de verificación de 5 pasos para migrar su Política de grupo fuera de la lista de verificación de la era 2010.
Passwork gana Top Performer Verano 2026 en SourceForge
Passwork obtiene la insignia Top Performer de SourceForge para Verano 2026 — su segundo trimestre consecutivo, respaldado por reseñas verificadas y una calificación general de 4.9/5.

Informe del costo de una filtración de datos 2026: la amenaza de IA de $6M que nadie soluciona

Los costos globales de brechas alcanzan un récord de $4.99M en 2026, con detección de 247 días. Los ataques con IA crecen 56%, pero la crisis real: los defensores usan IA en todo, menos donde entran los atacantes. El 92% de las organizaciones vulneradas por IA no tenían controles de acceso.