Latest — Jun 17, 2026
11 riesgos de reutilizar contraseñas y cómo evitarlos

La mayoría de las brechas no comienzan con un ataque sofisticado. Comienzan con una contraseña que alguien usó en dos sitios web diferentes. Según el Informe de Investigaciones de Brechas de Datos 2026 de Verizon, las credenciales robadas aparecieron en algún punto del 39% de todas las brechas confirmadas — no solo como puerta de entrada, sino a lo largo del movimiento lateral, la persistencia y el robo de datos. 

La explotación de vulnerabilidades ha superado a las credenciales como el principal vector de acceso inicial, pero los atacantes no han abandonado el abuso de credenciales. Lo han integrado más profundamente en la cadena de intrusión. Si sus empleados reutilizan contraseñas (y estadísticamente, la mayoría lo hace), su empresa está asumiendo riesgos de reutilización de contraseñas que no se manifiestan hasta que los atacantes ya están dentro.


Puntos clave

  • Una sola contraseña reutilizada crea un riesgo sistémico inmediato. Cuando una credencial se filtra de cualquier fuente personal o corporativa, las herramientas automatizadas la prueban en toda su red en cuestión de horas.
  • El relleno de credenciales es altamente automatizado e inmediato. Los atacantes ejecutan bases de datos automatizadas de credenciales filtradas contra portales corporativos en cuestión de horas tras una brecha pública.
  • El secuestro de sesión elude completamente la autenticación multifactor. Los infostealers roban cookies de sesión activas junto con las contraseñas guardadas en el navegador, permitiendo a los atacantes clonar sesiones legítimas sin activar solicitudes de MFA.
  • La rotación forzada de contraseñas debilita la seguridad corporativa. Los cambios obligatorios cada 90 días generan patrones predecibles. Los estándares modernos (incluido NIST SP 800-63B) recomiendan una longitud mínima de 15 caracteres y rotación solo ante un compromiso real.
  • Eliminar la reutilización requiere un enfoque estructurado de tres pilares. Las organizaciones deben actualizar políticas obsoletas, realizar auditorías de credenciales para identificar shadow IT y desplegar una bóveda centralizada para que los hábitos seguros sean fáciles de adoptar.
  • El control sistémico debe reemplazar la responsabilidad individual. El gestor de contraseñas automatiza la higiene de credenciales escaneando continuamente en busca de duplicados, asegurando cuentas de servicio huérfanas y gestionando el acceso granular de proveedores en una bóveda centralizada.

Por qué la reutilización de contraseñas es peligrosa: el panorama de 2026

La reutilización de contraseñas crea un punto único de fallo en todas las cuentas que comparten la misma credencial. Cuando los atacantes obtienen esa credencial de cualquier fuente (corporativa o personal), las herramientas automatizadas la prueban contra el correo electrónico corporativo, portales VPN y aplicaciones en la nube en cuestión de horas. En 2025, Recorded Future indexó 1.950 millones de exposiciones de credenciales procedentes de malware, de las cuales el 31% incluía cookies de sesión activas que eluden completamente el MFA (autenticación multifactor).

Los delincuentes crean e intercambian combolists: archivos estructurados de pares de correo electrónico/contraseña filtrados, agregados de años de brechas de datos. Las herramientas automatizadas prueban estos pares contra páginas de inicio de sesión corporativas, portales VPN y aplicaciones en la nube en cuestión de horas tras la aparición de una nueva lista en mercados de la dark web. El ataque es mecánico: tomar una lista de credenciales conocidas, ejecutarlas contra una página de inicio de sesión y recopilar los aciertos.

Los infostealers son el canal más rápido y peligroso. Este malware se ejecuta silenciosamente en un dispositivo infectado, extrae todas las contraseñas guardadas del navegador, recopila las cookies de sesión activas y exfiltra el paquete — a menudo en cuestión de minutos. Si el atacante tiene un token de sesión válido, no se dispara ningún evento de inicio de sesión, no aparece ninguna solicitud de MFA y el acceso parece completamente legítimo.

El volumen en 2025 fue asombroso. El Informe de Panorama de Amenazas de Identidad 2025 de Recorded Future (publicado en marzo de 2026) detectó 1.950 millones de exposiciones de credenciales de combolists de malware a lo largo del año, con un volumen acelerándose drásticamente — el último trimestre produjo un 90% más de credenciales indexadas que el primero. El Informe de Brechas de Identidad 2026 de Constella Intelligence encontró que casi el 60% de los conjuntos de datos de brechas ingeridos eran compilaciones de credenciales recicladas — un aumento respecto al año anterior.

Un detalle de los datos de Recorded Future merece atención: 276 millones de las credenciales indexadas en 2025 incluían cookies de sesión activas. Eso es el 31% de las credenciales procedentes de malware eludiendo completamente el MFA, por diseño. La reutilización de contraseñas es peligrosa. La reutilización de credenciales combinada con el secuestro de sesión es una categoría diferente de problema.


11 riesgos de reutilización de contraseñas que toda empresa debe conocer

La reutilización de contraseñas crea una cadena de vulnerabilidades. Cada riesgo a continuación es independiente, pero en una intrusión real se combinan. Un atacante que explota el riesgo #1 a menudo obtiene la posición para explotar los riesgos #3, #7 y #11 en la misma sesión.

1. Los ataques de inicio de sesión automatizados alcanzan todas las cuentas a la vez

Cuando una contraseña aparece en una brecha, los atacantes la ejecutan contra el correo electrónico de su empresa, el sistema de recursos humanos, el almacenamiento en la nube y el portal VPN simultáneamente. Esto es relleno de credenciales — completamente automatizado, ejecutándose a escala en cuestión de horas tras la aparición de una nueva combolist. Según la investigación adicional del DBIR 2025 de Verizon sobre relleno de credenciales, la proporción diaria mediana de relleno de credenciales en los registros de proveedores de SSO fue del 19% de todos los intentos de autenticación. Casi uno de cada cinco intentos de inicio de sesión, en un día promedio.

2. Una brecha en un dispositivo personal se convierte en su problema

Si el portátil doméstico de un empleado recibe malware infostealer (a través de un enlace de phishing o una descarga comprometida), todas las contraseñas guardadas en su navegador son robadas. Si alguna de esas contraseñas coincide con la que usan en el trabajo, sus sistemas ahora están expuestos. Usted no tuvo participación en esa brecha. Aun así, asume las consecuencias.

El Informe Anual de Exposición de Identidad 2025 de SpyCloud encontró que el 91% de las organizaciones informaron haber sufrido un incidente relacionado con la identidad en el último año — casi el doble de las cifras del año anterior — siendo el malware infostealer un impulsor principal. La infección no necesita ocurrir en una máquina de la empresa para convertirse en un problema de la empresa.

3. Una contraseña abre muchas puertas

Dentro de una empresa, los sistemas están conectados. Un atacante que accede a una cuenta con una contraseña reutilizada puede usar esa misma credencial para sondear otros sistemas internos. Lo que comienza como acceso a una sola cuenta de empleado puede expandirse a servidores de archivos, herramientas internas o consolas de administrador. Para cuando se detecta, el atacante ha estado dentro durante semanas.

4. Las aplicaciones no rastreadas crean puertas traseras ocultas

Los empleados se registran en herramientas por su cuenta (gestores de proyectos, plataformas de diseño, aplicaciones de comunicación) usando su correo electrónico del trabajo y, a menudo, una contraseña que también usan en el trabajo. TI no sabe que estas cuentas existen. Cuando una de esas aplicaciones sufre una brecha, el atacante tiene una credencial funcional para sus sistemas corporativos, a través de una puerta que nadie sabía que estaba abierta.

Esto es shadow IT, y es uno de los riesgos de reutilización de contraseñas más difíciles de gestionar porque la exposición ocurre completamente fuera de su visibilidad.

5. La autenticación de dos factores no siempre le salvará

2FA vale la pena tenerlo. No es una solución completa para la reutilización de contraseñas. Los atacantes interceptan el proceso de autenticación en tiempo real, capturando tanto la contraseña como el token de sesión temporal que demuestra que la verificación de 2FA ya se ha completado. Una vez que tienen ese token, están dentro — y 2FA ya ha cumplido su función en lo que respecta al sistema.

2FA reduce el riesgo significativamente. Una contraseña reutilizada sigue dando a los atacantes un punto de partida con el que pueden trabajar, y el secuestro de sesión elimina completamente el MFA de la ecuación.

6. Las contraseñas reutilizadas pueden hacer que falle su próxima auditoría

Si su empresa maneja datos de pago, información personal u opera bajo cualquier marco de seguridad formal, las prácticas de contraseñas son examinadas. Los estándares de seguridad como SOC 2, ISO 27001 y PCI DSS requieren que los controles de acceso se gestionen adecuadamente — y los auditores verifican si su organización aplica calidad en las contraseñas. Encontrar reutilización generalizada de contraseñas es una señal de alerta que puede resultar en hallazgos de auditoría, certificaciones fallidas o brechas de cumplimiento que necesitan remediación formal antes de poder cerrar un trato o renovar un contrato.

7. El acceso de proveedores es parte de su superficie de ataque

Los contratistas y proveedores externos a menudo necesitan acceso a sus sistemas. Si esas credenciales se comparten descuidadamente — o si el propio personal del proveedor reutiliza contraseñas — una brecha en el proveedor se convierte en una brecha en su organización. El DBIR 2026 de Verizon encontró que el 48% de las brechas involucraron a un tercero en alguna capacidad, un aumento del 60% respecto al año anterior. Las cuentas de proveedores frecuentemente se olvidan después de que termina un proyecto. El acceso permanece activo, la contraseña nunca cambia y nadie la supervisa.

8. Los empleados también reutilizan contraseñas de sistemas

Las cuentas de servicio y las credenciales de sistema reciben mucha menos atención que las cuentas de empleados. Un desarrollador que gestiona tres entornos de base de datos con la misma contraseña no aparecerá en ninguna lista de baja de recursos humanos. Nadie es propietario de esa credencial, por lo que nadie la audita. Cuando un entorno se ve comprometido, cada sistema que comparte esa credencial queda expuesto.

Estas cuentas no aparecen en un directorio de empleados estándar. Ninguna persona individual es propietaria de ellas. Ese es el hueco por el que caminan los atacantes.

9. Las cuentas de trabajo y personales se contaminan mutuamente

La línea entre las contraseñas personales y profesionales se ha difuminado casi por completo. Según el Informe Anual de Exposición de Identidad 2025 de SpyCloud, el 70% de los usuarios expuestos en brechas reutilizaron contraseñas previamente expuestas en múltiples cuentas. SpyCloud describe esto como una tasa histórica — lo que significa que refleja el comportamiento de reutilización acumulativo a través de cada brecha en su conjunto de datos, no una instantánea de un solo año. Un empleado que usa su contraseña de trabajo en una cuenta personal expone a la empresa cuando esa cuenta personal sufre una brecha. Lo contrario es igualmente cierto.

Los datos de SpyCloud también muestran que las exposiciones procedentes de infostealers mezclan cada vez más datos de identidad personal y corporativa del mismo dispositivo, haciendo que el límite personal/profesional sea funcionalmente irrelevante para un atacante que ya tiene la credencial.

10. Los cambios de contraseña forzados son contraproducentes

Muchas empresas todavía requieren que los empleados cambien las contraseñas cada 90 días. El resultado suele ser que Password123! se convierte en Password124! — un cambio que satisface la política sin proporcionar protección real. Las personas hacen el cambio más pequeño posible para que desaparezca el recordatorio.

NIST SP 800-63B-4 (2025) recomienda no hacer rotación periódica obligatoria exactamente por esta razón. Los cambios forzados producen patrones predecibles. El estándar requiere un mínimo de 15 caracteres para contraseñas elegidas por el usuario cuando la contraseña es el único autenticador, y recomienda rotación solo ante evidencia de compromiso — no según un calendario.

11. Las credenciales robadas son difíciles de detectar

Cuando un atacante usa una contraseña de empleado real y válida, su actividad parece comportamiento normal de usuario. No se dispara ninguna alarma, no se bloquea ningún inicio de sesión, no aparece ninguna señal obvia de que algo está mal. Pueden permanecer dentro de sus sistemas durante semanas — leyendo correos electrónicos, accediendo a archivos, mapeando su estructura interna — antes de que alguien lo note. Según el Informe de Costo de una Brecha de Datos 2025 de IBM, las organizaciones tardaron una media de 158 días en identificar una brecha — y otros 83 días en contenerla, para un ciclo de vida total de 241 días, un mínimo de nueve años pero aún tiempo suficiente para que un atacante con una credencial válida cause daños graves.


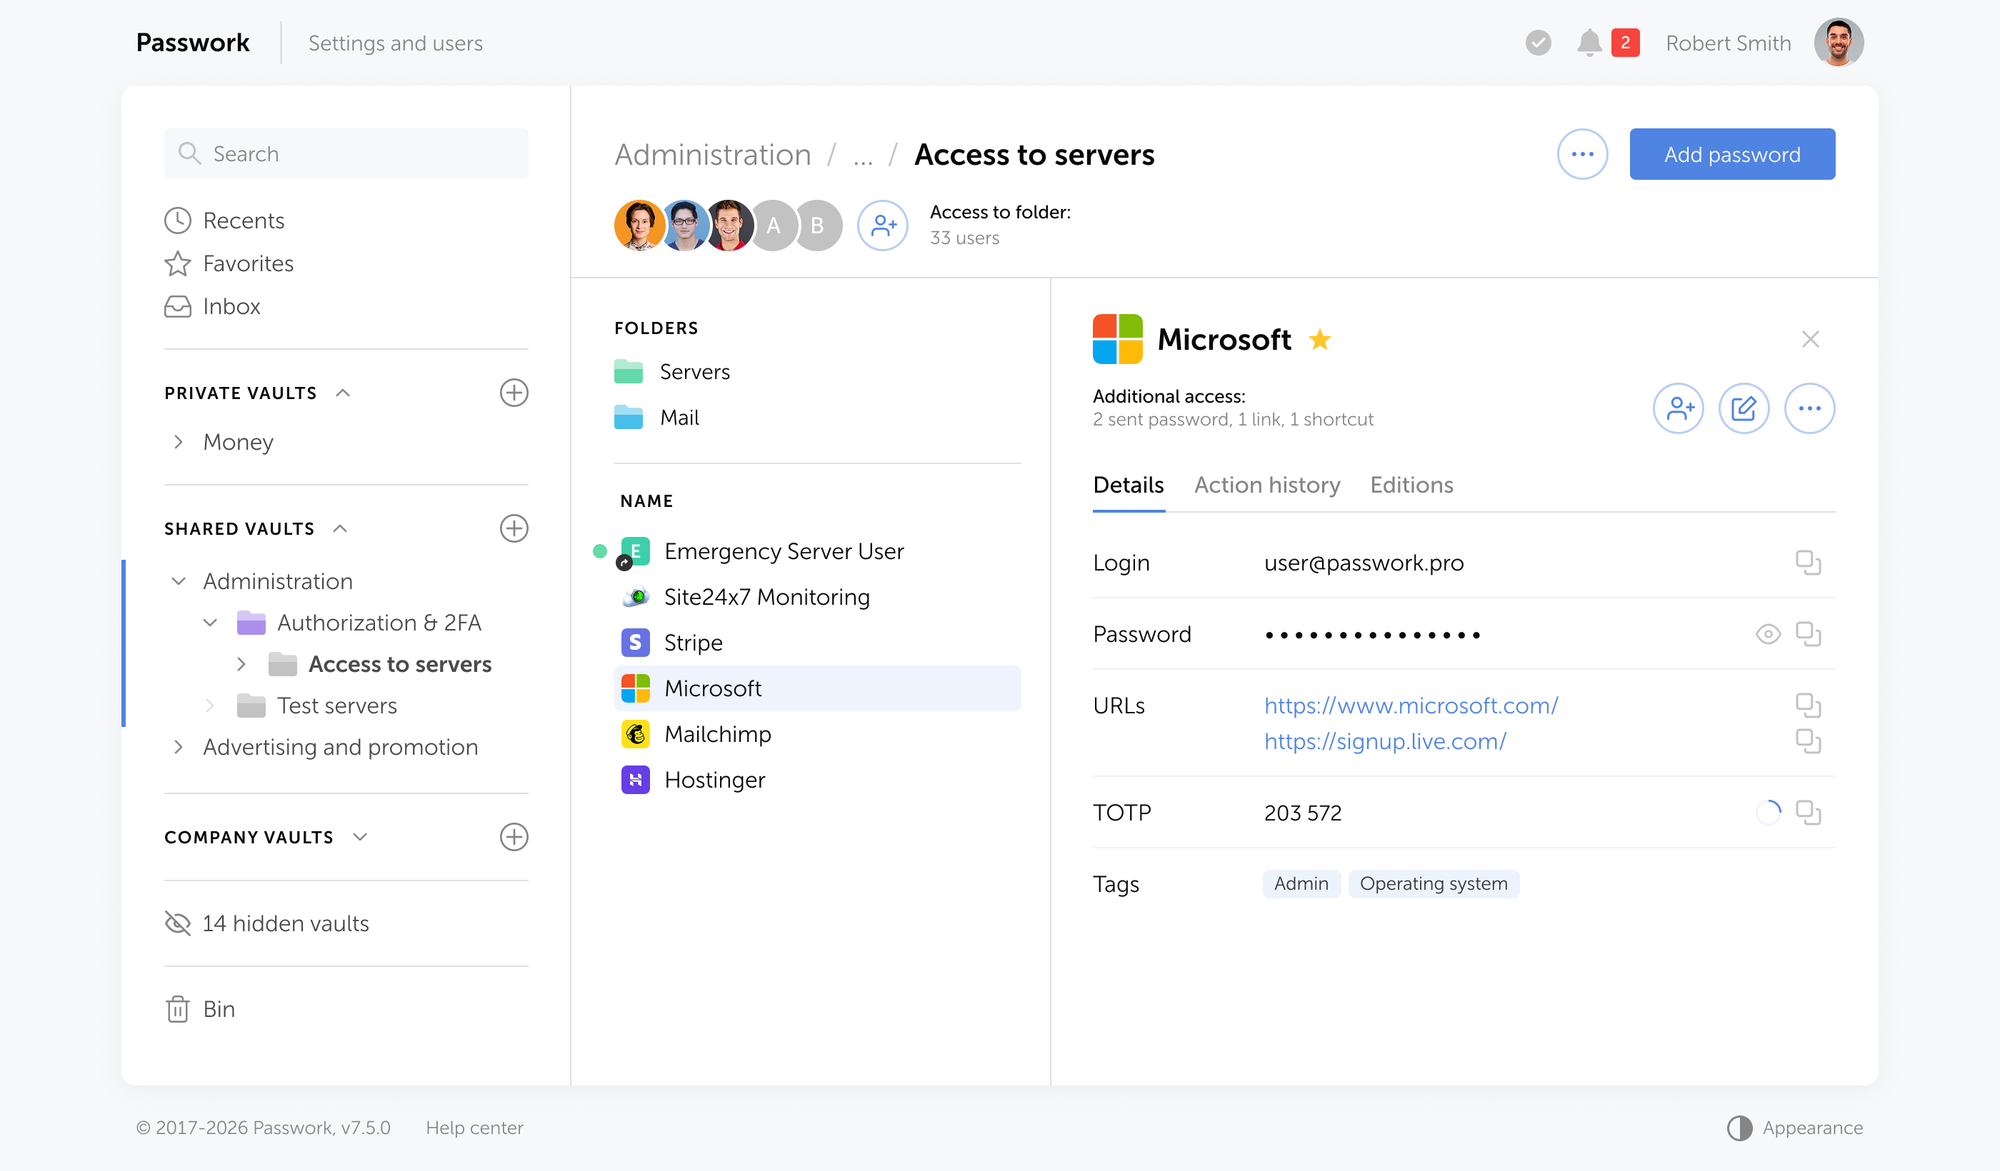
Passwork le ofrece una visión clara de quién tiene acceso a qué — y marca las credenciales que son débiles, reutilizadas o que necesitan rotación. Vea cómo funciona

Cómo alejar a su equipo de la reutilización de contraseñas

Cambiar los hábitos de contraseñas en un equipo no ocurre enviando un documento de política. Requiere eliminar la fricción que hace que la reutilización parezca necesaria en primer lugar. La estructura a continuación (la Estrategia de Defensa de Contraseñas de 3 Pilares: Política, Auditoría y Bóveda) aborda cada capa donde la reutilización echa raíces.

Pilar 1 — Política: cambie las reglas, no solo los recordatorios.

Elimine el requisito de rotación cada 90 días. Siga en su lugar las directrices NIST SP 800-63B: requiera contraseñas de al menos 15 caracteres, verifique las nuevas contraseñas contra listas de brechas conocidas y deje de aplicar reglas de complejidad que solo producen patrones como Summer2026!. Comunique el cambio a su equipo con una razón clara — «estamos eliminando la rotación forzada porque estaba produciendo contraseñas predecibles, no seguras». Las personas siguen las reglas que entienden.

Área de política Enfoque heredado NIST SP 800-63B (2025)
Longitud mínima 8 caracteres 15 caracteres (elegidos por el usuario)
Rotación Cada 90 días Solo ante evidencia de compromiso
Reglas de complejidad Mayúscula + número + símbolo requeridos No recomendado — produce patrones predecibles
Verificación contra brechas Raramente implementado Requerido — verificar contra listas de brechas conocidas
Restricción de reutilización A menudo 5 contraseñas anteriores Única por cuenta, aplicado mediante herramientas
Cuentas compartidas Común en la práctica Prohibido — ID único por usuario

Pilar 2 — Auditoría: descubra con qué está tratando realmente.

Antes de poder solucionar el problema, necesita mapearlo. En esta etapa, no está auditando contraseñas — está auditando la superficie de ataque. Obtenga una lista de cada sistema, aplicación y servicio al que accede su equipo. Verifique su directorio AD/LDAP en busca de cuentas activas, cuentas obsoletas y credenciales compartidas. Identifique dónde SSO ya cubre la autenticación y dónde no. El resultado es una imagen clara: cuántas contraseñas separadas está gestionando realmente su equipo y qué sistemas conllevan más riesgo si esas credenciales se ven comprometidas.

Este es el trabajo preparatorio para el Pilar 3. Una vez que el gestor de contraseñas está desplegado, ejecuta el segundo paso — escaneando en busca de contraseñas débiles, duplicadas u obsoletas en todo lo que está fuera de SSO. Ahí es cuando emerge la imagen completa.

Pilar 3 — Bóveda: haga que la opción segura sea la opción fácil.

Despliegue un gestor de contraseñas con uso obligatorio para cada cuenta fuera de SSO. El objetivo es hacer que la opción segura sea la predeterminada. Cuando la herramienta genera y completa credenciales automáticamente, la reutilización deja de ser una opción. Despliegue equipo por equipo, comenzando con los grupos que tienen acceso a los sistemas más sensibles. Acompáñelo con una breve sesión de incorporación, no con un extenso documento de formación.

💡
Estos tres pilares abordan directamente la reutilización de contraseñas. Sin embargo, no sustituirán al MFA ni a un proceso estructurado de baja. Si una contraseña única se filtra y no hay un segundo factor, la cuenta sigue comprometida. Si las credenciales de un exempleado no se revocan en su último día, ninguna auditoría lo detectará a tiempo. Trate este plan como una base, no como una defensa completa.

Cómo Passwork aborda la reutilización de contraseñas a nivel organizacional

Gestionar la reutilización de contraseñas requiere la transición de la responsabilidad individual al control sistémico. La tabla a continuación describe cómo Passwork mitiga los principales riesgos de reutilización de contraseñas identificados en esta guía.

Riesgo de reutilización de contraseñas Nivel de riesgo Respuesta y mitigación de Passwork
Movimiento lateral y relleno de credenciales (Riesgos 1, 3, 9) Crítico El Panel de Seguridad marca automáticamente las contraseñas duplicadas, débiles y obsoletas en todas las bóvedas. Los administradores pueden identificar y eliminar credenciales compartidas antes de que los atacantes las exploten.
Malware infostealer y exposición de almacenamiento del navegador (Riesgo 2) Alto Passwork reemplaza las contraseñas guardadas de forma insegura en el navegador con una bóveda centralizada y cifrada. Los empleados acceden a las credenciales a través de extensiones de navegador seguras, evitando que los datos sin procesar se almacenen localmente en texto plano.
Cuentas de servicio y sistema huérfanas (Riesgo 8) Alto Las bóvedas estructuradas permiten a los equipos asignar propiedad explícita a las credenciales de bases de datos, API y servicios. Cada credencial de sistema está catalogada, supervisada y auditada.
Acceso no gestionado de proveedores y contratistas (Riesgo 7) Alto El control de acceso basado en roles (RBAC) otorga acceso temporal y granular a credenciales específicas. Los administradores revocan el acceso instantáneamente en un solo paso cuando termina un proyecto o contrato.
Fallos de auditoría y cumplimiento (Riesgo 6) Alto Los registros de actividad detallados y la auditoría de seguridad continua proporcionan pruebas verificables de la calidad de las contraseñas y el control de acceso para el cumplimiento de SOC 2, ISO 27001 y PCI DSS.

El panel de auditoría de seguridad de Passwork escanea cada bóveda continuamente. Las credenciales débiles y obsoletas aparecen automáticamente — no se requiere verificación manual. Los administradores obtienen una vista consolidada de todos los equipos y cuentas. Esa es la capa de visibilidad que hace que una auditoría de credenciales funcione a escala.

El control de acceso basado en roles (RBAC) significa que las contraseñas se comparten a través de la bóveda, no a través de mensajes de chat o hilos de correo electrónico. Cuando un miembro del equipo se une a un proyecto, obtiene acceso a las credenciales relevantes automáticamente. Cuando se va, el acceso se revoca en un solo paso. No hay que buscar a qué carpetas compartidas todavía tiene acceso.

Para organizaciones con requisitos estrictos de residencia de datos o cumplimiento, Passwork está disponible como despliegue autoalojado — todo se ejecuta en infraestructura que usted controla, sin dependencia de un proveedor externo. Los equipos que desean un despliegue más rápido sin gestionar sus propios servidores pueden usar Passwork Cloud, que ofrece el mismo conjunto de funciones sin la sobrecarga de infraestructura.


Conclusión
Conclusión

La reutilización de contraseñas persiste porque los sistemas que las rodean hacen que la reutilización sea el camino de menor resistencia. Cuando el 70% de los usuarios expuestos en brechas reutilizan contraseñas previamente expuestas en múltiples cuentas, la respuesta no es un memorando más contundente sobre higiene — es eliminar las condiciones que hacen que la reutilización parezca necesaria.

La Estrategia de Defensa de Contraseñas de 3 Pilares proporciona a su equipo un camino práctico hacia adelante. Primero los cambios de política, porque auditar contra las reglas equivocadas es una pérdida de tiempo. Luego la auditoría, porque no se puede arreglar lo que no se puede ver. Luego la bóveda, porque la aplicación sin herramientas es solo documentación.

El primer mes revelará una larga lista de riesgos de reutilización de contraseñas hechos visibles. Eso no es un problema — eso es la auditoría haciendo su trabajo. Ejecute la auditoría primero. Todo lo demás se deriva de lo que revela.

Detenga la reutilización de contraseñas antes de que se convierta en una brecha. Passwork proporciona a su equipo visibilidad completa sobre la salud de las credenciales y aplica el uso compartido seguro en toda su organización — en infraestructura que usted controla o en la nube. Comience su prueba gratuita hoy

Preguntas frecuentes

Preguntas frecuentes

¿Es un problema la reutilización de contraseñas si la contraseña es muy fuerte?

Sí. Una contraseña fuerte expuesta en una brecha es inmediatamente utilizable por los atacantes — no necesitan descifrarla, ya la tienen en texto plano de la base de datos de la brecha. La fortaleza solo importa contra ataques de adivinación. Contra una lista de credenciales robadas, una contraseña de 20 caracteres no ofrece más protección que una de 6 caracteres. La unicidad es lo que importa, no la complejidad.

¿Cómo se audita la reutilización de contraseñas en una empresa?

Utilice un gestor de contraseñas empresarial con auditoría de seguridad integrada que marque automáticamente las credenciales duplicadas, débiles u obsoletas en todas las cuentas. Las verificaciones manuales no escalan y pasan por alto cuentas de servicio, inicios de sesión compartidos y shadow IT. El escaneo automatizado proporciona visibilidad continua en lugar de una instantánea única.

¿La autenticación de dos factores detiene los ataques de reutilización de contraseñas?

No completamente. Los atacantes pueden capturar tanto la contraseña como el token de sesión activo en tiempo real, eludiendo 2FA después de que ya se ha completado. Recorded Future encontró que el 31% de las credenciales procedentes de malware en 2025 incluían cookies de sesión activas — lo que significa que el MFA fue eludido por diseño, no eludido. 2FA es una capa importante de defensa, pero no cancela el riesgo creado por las contraseñas reutilizadas.

¿Qué es una combolist?

Una combolist es un archivo que contiene millones de pares de nombre de usuario y contraseña filtrados, recopilados de varias brechas de datos y vendidos en mercados criminales. Los atacantes usan estas listas para probar automáticamente credenciales contra sistemas de inicio de sesión. Si su contraseña aparece en una — de cualquier brecha, en cualquier lugar — cada cuenta donde la haya reutilizado está en riesgo.

¿Puede una auditoría de seguridad detectar la reutilización de contraseñas?

Sí. Los auditores que evalúan el cumplimiento de SOC 2, ISO 27001 o PCI DSS buscan evidencia de que los controles de acceso se gestionan adecuadamente. La reutilización generalizada de contraseñas se trata como un fallo de control y típicamente resulta en un hallazgo formal que debe abordarse antes de que se otorgue la certificación o atestación.

¿Cuál es la diferencia entre el relleno de credenciales y un ataque de fuerza bruta?

El relleno de credenciales usa pares de nombre de usuario/contraseña conocidos y ya robados de bases de datos de brechas y los prueba contra otros servicios. Los ataques de fuerza bruta intentan adivinar una contraseña desconocida generando combinaciones. El relleno de credenciales es más rápido, más barato y más efectivo contra contraseñas reutilizadas — porque el atacante ya tiene la respuesta correcta, solo está encontrando qué cerraduras abre.

¿Qué dice NIST sobre la rotación de contraseñas?

NIST SP 800-63B-4 (final, julio de 2025) recomienda no hacer rotación periódica obligatoria. Los cambios forzados producen patrones incrementales predecibles — Password1 se convierte en Password2 — sin mejorar la seguridad. El estándar recomienda rotación solo cuando hay evidencia de compromiso, y establece una longitud mínima de 15 caracteres para contraseñas elegidas por el usuario utilizadas como único autenticador.
Shadow AI: La amenaza oculta que cuesta a las empresas $670K por brecha
Shadow AI cuesta a las empresas $670K extra por brecha — y la mayoría se origina en credenciales pegadas en LLMs públicos. Aprenda cómo es realmente shadow AI, por qué es más difícil de detener que shadow IT y cómo gobernarlo.
Gestión de contraseñas para equipos: La solución que toda PYME necesita
Almacenar contraseñas en Slack y navegadores expone su negocio a brechas. Descubra por qué las herramientas personales fallan en los equipos, cómo dar de baja de forma segura a empleados que se marchan con un solo clic, y por qué las últimas directrices NIST recomiendan no forzar la rotación de contraseñas.
Ataques de fuerza bruta en 2026: Tipos, ejemplos y cómo prevenirlos
Clústeres de GPU, listas de palabras asistidas por IA, botnets de 2,8 millones de dispositivos. La fuerza bruta ha escalado. Esta guía cubre seis variantes de ataque, casos reales de 2025 y una estrategia de defensa por capas que su equipo puede implementar hoy.

11 riesgos de reutilizar contraseñas y cómo evitarlos

Reutilizar una contraseña parece inofensivo. No lo es. Descubra por qué una sola credencial filtrada puede comprometer toda la seguridad de su organización — y cómo evitarlo.
Jun 17, 2026 — 15 min read
Illustration of a domino effect: a red domino tile in the foreground begins a chain reaction, tipping a row of light-blue dominoes against a blue background. A yellow warning icon with an exclamation mark appears to the right, symbolizing risk, disruption, failure propagation, or cascading consequences.

Most breaches don't start with a sophisticated attack. They start with a password someone used on two different websites. According to Verizon's 2026 Data Breach Investigations Report, stolen credentials appeared somewhere in 39% of all confirmed breaches — not just as the front door, but throughout lateral movement, persistence, and data theft. 

Vulnerability exploitation has overtaken credentials as the single top initial access vector, but attackers haven't abandoned credential abuse. They've folded it deeper into the intrusion chain. If your employees are reusing passwords (and statistically, most of them are) your business is carrying password reuse risks that don't show up until they're already inside.


Key takeaways

  • A single reused password creates instant systemic risk. When a credential is leaked from any personal or corporate source, automated tools test it across your entire network within hours.
  • Credential stuffing is highly automated and immediate. Attackers run automated databases of leaked credentials against corporate portals within hours of a public breach.
  • Session hijacking bypasses multi-factor authentication entirely. Infostealers steal active session cookies alongside saved browser passwords, allowing attackers to clone legitimate sessions without triggering MFA prompts.
  • Forced password rotation weakens corporate security. Mandatory 90-day changes lead to predictable patterns. Modern standards (including NIST SP 800-63B) recommend a 15-character minimum length and rotation only upon actual compromise.
  • Eliminating reuse requires a structured three-pillar approach. Organizations must update outdated policies, run credential audits to surface shadow IT, and deploy a centralized vault to make secure habits friction-free.
  • Systemic control must replace individual responsibility. Password manager automates credential hygiene by continuously scanning for duplicates, securing orphaned service accounts, and managing granular vendor access in a centralized vault.

Why password reuse is dangerous: The 2026 picture

Password reuse creates a single point of failure across every account sharing the same credential. When attackers obtain that credential from any source (corporate or personal) automated tools test it against corporate email, VPN portals, and cloud applications within hours. In 2025, Recorded Future indexed 1.95 billion malware-sourced credential exposures, 31% of which included active session cookies that bypass MFA (multi-factor authentication) entirely.

Criminals build and trade combolists: structured files of leaked email/password pairs aggregated from years of data breaches. Automated tools test these pairs against corporate login pages, VPN portals, and cloud applications within hours of a new list appearing on dark web markets. The attack is mechanical: take a list of known credentials, run them against a login page, collect the hits.

Infostealers are the faster, more dangerous pipeline. This malware runs silently on an infected device, pulls every saved password from the browser, harvests active session cookies, and exfiltrates the package — often within minutes. If the attacker has a valid session token, no login event fires, no MFA prompt appears, and the access looks entirely legitimate.

The volume in 2025 was staggering. Recorded Future's 2025 Identity Threat Landscape Report (published March 2026) detected 1.95 billion malware combolist credential exposures across the year, with volume accelerating sharply — the final quarter produced 90% more indexed credentials than the first. Constella Intelligence's 2026 Identity Breach Report found that nearly 60% of breach datasets ingested were recycled credential compilations — an increase from the prior year.

One detail from Recorded Future's data deserves attention: 276 million of the credentials indexed in 2025 included active session cookies. That's 31% of malware-sourced credentials bypassing MFA entirely, by design. Password reuse is dangerous. Credential reuse combined with session hijacking is a different category of problem.


11 password reuse risks every business should know

Password reuse creates a chain of vulnerabilities. Each risk below is independent, but in a real intrusion they compound. An attacker who exploits risk #1 often gains the position to exploit risks #3, #7, and #11 in the same session.

1. Automated login attacks hit every account at once

When a password appears in a breach, attackers run it against your company email, HR system, cloud storage, and VPN portal simultaneously. This is credential stuffing — fully automated, running at scale within hours of a new combolist appearing. According to Verizon's additional 2025 DBIR research on credential stuffing, the median daily share of credential stuffing in SSO provider logs was 19% of all authentication attempts. Nearly one in five login attempts, on an average day.

2. A breach on a personal device becomes your problem

If an employee's home laptop picks up infostealer malware (through a phishing link or a compromised download) every password saved in their browser gets stolen. If any of those passwords match what they use at work, your systems are now exposed. You had no part in that breach. You bear the consequences anyway.

SpyCloud's 2025 Annual Identity Exposure Report found that 91% of organizations reported suffering an identity-related incident in the past year — nearly double the previous year's numbers — with infostealer malware as a primary driver. The infection doesn't need to happen on a company machine to become a company problem.

3. One password opens many doors

Inside a business, systems are connected. An attacker who gets into one account with a reused password can use that same credential to probe other internal systems. What starts as access to a single employee account can expand into file servers, internal tools, or administrator consoles. By the time it's noticed, the attacker has been inside for weeks.

4. Untracked apps create hidden backdoors

Employees sign up for tools on their own (project trackers, design platforms, communication apps) using their work email and, often, a password they also use at work. IT doesn't know these accounts exist. When one of those apps gets breached, the attacker has a working credential for your corporate systems, through a door nobody knew was open.

This is shadow IT, and it's one of the hardest password reuse risks to manage because the exposure happens entirely outside your visibility.

5. Two-factor authentication doesn't always save you

2FA is worth having. It's not a complete fix for password reuse. Attackers intercept the authentication process in real time, capturing both the password and the temporary session token that proves the 2FA check has already passed. Once they have that token, they're in — and 2FA has already done its job as far as the system is concerned.

2FA reduces risk significantly. A reused password still gives attackers a starting point they can work with, and session hijacking removes MFA from the equation entirely.

6. Reused passwords can fail your next audit

If your business handles payment data, personal information, or operates under any formal security framework, password practices get scrutinized. Security standards like SOC 2, ISO 27001, and PCI DSS all require that access controls are properly managed — and auditors look at whether your organization enforces password quality. Finding widespread password reuse is a red flag that can result in audit findings, failed certifications, or compliance gaps that need formal remediation before you can close a deal or renew a contract.

7. Vendor access is part of your attack surface

Contractors and third-party vendors often need access to your systems. If those credentials are shared carelessly — or if the vendor's own staff reuse passwords — a breach at the vendor becomes a breach at your organization. Verizon's 2026 DBIR found that 48% of breaches involved a third party in some capacity, a 60% increase from the previous year. Vendor accounts are frequently forgotten after a project ends. The access stays active, the password never changes, and nobody is watching it.

8. Employees reuse system passwords too

Service accounts and system credentials get far less attention than employee accounts. A developer who manages three database environments with the same password won't appear on any HR offboarding list. Nobody owns that credential, so nobody audits it. When one environment is compromised, every system sharing that credential is exposed.

These accounts don't appear in a standard employee directory. No single person owns them. That's the gap attackers walk through.

9. Work and personal accounts contaminate each other

The line between personal and professional passwords has blurred almost completely. According to SpyCloud's 2025 Annual Identity Exposure Report, 70% of users exposed in breaches reused previously-exposed passwords across multiple accounts. SpyCloud describes this as an all-time rate — meaning it reflects cumulative reuse behavior across every breach in their dataset, not a single year's snapshot. An employee who uses their work password on a personal account exposes the business when that personal account is breached. The reverse is equally true.

SpyCloud's data also shows that infostealer-sourced exposures increasingly blend personal and corporate identity data from the same device, making the personal/professional boundary functionally irrelevant to an attacker who already has the credential.

10. Forced password changes backfire

Many businesses still require employees to change passwords every 90 days. The result is usually Password123! becoming Password124! — a change that satisfies the policy while providing no real protection. People make the smallest possible change to get the reminder to go away.

NIST SP 800-63B-4 (2025) recommends against mandatory periodic rotation for exactly this reason. Forced changes produce predictable patterns. The standard requires a minimum of 15 characters for user-chosen passwords when the password is the sole authenticator, and recommends rotation only on evidence of compromise — not on a calendar schedule.

11. Stolen credentials are hard to detect

When an attacker uses a real, valid employee password, their activity looks like normal user behavior. No alarm fires, no login gets blocked, no obvious sign appears that anything is wrong. They can sit inside your systems for weeks — reading emails, accessing files, mapping your internal structure — before anyone notices. According to IBM's 2025 Cost of a Data Breach Report, organizations took a mean of 158 days to identify a breach — and another 83 days to contain it, for a total lifecycle of 241 days, a nine-year low but still long enough for an attacker with a valid credential to cause serious damage.


Passwork gives you a clear view of who has access to what — and flags credentials that are weak, reused, or overdue for rotation. See how it works

How to move your team away from password reuse

Changing password habits across a team doesn't happen by sending a policy document. It requires removing the friction that makes reuse feel necessary in the first place. The structure below (the 3-Pillar Password Defense Strategy: Policy, Audit, and Vaulting) addresses each layer where reuse takes root.

Pillar 1 — Policy: change the rules, not just the reminders.

Drop the 90-day rotation requirement. Follow NIST SP 800-63B guidelines instead: require passwords of at least 15 characters, screen new passwords against known breach lists, and stop enforcing complexity rules that just produce Summer2026! patterns. Communicate the change to your team with a clear reason — "we're dropping forced rotation because it was producing predictable passwords, not secure ones." People follow rules they understand.

Policy area Legacy approach NIST SP 800-63B (2025)
Minimum length 8 characters 15 characters (user-chosen)
Rotation Every 90 days Only on evidence of compromise
Complexity rules Uppercase + number + symbol required Not recommended — produces predictable patterns
Breach screening Rarely implemented Required — screen against known breach lists
Reuse restriction Often 5 previous passwords Unique per account, enforced by tooling
Shared accounts Common in practice Prohibited — unique ID per user

Pillar 2 — Audit: find out what you're actually dealing with.

Before you can fix the problem, you need to map it. At this stage, you're not auditing passwords — you're auditing the attack surface. Pull a list of every system, application, and service your team accesses. Check your AD/LDAP directory for active accounts, stale accounts, and shared credentials. Identify where SSO already covers authentication and where it doesn't. The output is a clear picture: how many separate passwords your team is actually managing, and which systems carry the most risk if those credentials are compromised.

This is the groundwork for Pillar 3. Once the password manager is deployed, you run the second pass — scanning for weak, duplicated, or stale passwords across everything outside SSO. That's when the full picture emerges.

Pillar 3 — Vaulting: make the secure option the easy option.

Roll out a password manager with mandatory use for every account outside SSO. The goal is to make the secure option the default. When the tool generates and fills credentials automatically, reuse stops being a choice. Deploy team by team, starting with the groups that have access to the most sensitive systems. Pair it with a short onboarding session, not a lengthy training document.

💡
These three pillars address password reuse directly. They won't, however, substitute for MFA or a structured offboarding process. If a unique password leaks and there's no second factor, the account is still compromised. If a former employee's credentials aren't revoked on their last day, no audit will catch that in time. Treat this plan as a foundation, not a complete defense.

How Passwork addresses password reuse at the organizational level

Managing password reuse requires transition from individual responsibility to systemic control. The table below outlines how Passwork mitigates the primary password reuse risks identified in this guide.

Password reuse risk Risk level Passwork response and mitigation
Lateral movement and credential stuffing (Risks 1, 3, 9) Critical The Security Dashboard automatically flags duplicated, weak, and outdated passwords across all vaults. Administrators can identify and eliminate shared credentials before attackers exploit them.
Infostealer malware and browser storage exposure (Risk 2) High Passwork replaces insecure browser-saved passwords with an encrypted, centralized vault. Employees access credentials through secure browser extensions, preventing raw data from being cached locally in plain text.
Orphaned service and system accounts (Risk 8) High Structured vaults allow teams to assign explicit ownership to database, API, and service credentials. Every system credential is cataloged, monitored, and audited.
Unmanaged vendor and contractor access (Risk 7) High Role-based access control (RBAC) grants temporary, granular access to specific credentials. Administrators revoke access instantly in one step when a project or contract ends.
Audit and compliance failures (Risk 6) High Detailed activity logs and continuous security auditing provide verifiable proof of password quality and access control for SOC 2, ISO 27001, and PCI DSS compliance.

Passwork's security audit dashboard scans every vault continuously. Weak and outdated credentials surface automatically — no manual check required. Administrators get a consolidated view across all teams and accounts. That's the visibility layer that makes a credential audit work at scale.

Role-based access control (RBAC) means passwords are shared through the vault, not through chat messages or email threads. When a team member joins a project, they get access to the relevant credentials automatically. When they leave, access is revoked in one step. No hunting down which shared folders they still have access to.

For organizations with strict data residency or compliance requirements, Passwork is available as a self-hosted deployment — everything runs on infrastructure you control, with no dependency on an external provider. Teams that want faster deployment without managing their own servers can use Passwork Cloud, which delivers the same feature set without the infrastructure overhead.


Conclusion

Conclusion

Password reuse persists because the systems around them make reuse the path of least resistance. When 70% of users exposed in breaches reuse previously-exposed passwords across multiple accounts, the answer isn't a stronger memo about hygiene — it's removing the conditions that make reuse feel necessary.

The 3-Pillar Password Defense Strategy gives your team a practical path forward. Policy changes first, because auditing against the wrong rules wastes time. Then the audit, because you can't fix what you can't see. Then vaulting, because enforcement without tooling is just documentation.

The first month will surface a long list of reused and weak password reuse risks made visible. That's not a problem — that's the audit doing its job. Run the audit first. Everything else follows from what it surfaces.

Stop password reuse before it becomes a breach. Passwork gives your team full visibility into credential health and enforces secure sharing across your organization — on infrastructure you control or in the cloud. Start your free trial today

Frequently asked questions

Frequently asked questions

Is password reuse a problem if the password is very strong?

Yes. A strong password exposed in a breach is immediately usable by attackers — they don't need to crack it, they already have it in plain text from the breach database. Strength only matters against guessing attacks. Against a stolen credential list, a 20-character password offers no more protection than a 6-character one. Uniqueness is what matters, not complexity.

How do you audit password reuse in a business?

Use an enterprise password manager with built-in security auditing that automatically flags duplicate, weak, or outdated credentials across all accounts. Manual checks don't scale and miss service accounts, shared logins, and shadow IT. Automated scanning gives you continuous visibility rather than a one-time snapshot.

Does two-factor authentication stop password reuse attacks?

Not completely. Attackers can capture both the password and the active session token in real time, bypassing 2FA after it has already been passed. Recorded Future found that 31% of malware-sourced credentials in 2025 included active session cookies — meaning MFA was bypassed by design, not circumvented. 2FA is an important layer of defense, but it doesn't cancel out the risk created by reused passwords.

What is a combolist?

A combolist is a file containing millions of leaked username-and-password pairs, collected from various data breaches and sold on criminal markets. Attackers use these lists to automatically test credentials against login systems. If your password appears in one — from any breach, anywhere — every account where you've reused it is at risk.

Can a security audit flag password reuse?

Yes. Auditors assessing SOC 2, ISO 27001, or PCI DSS compliance look for evidence that access controls are properly managed. Widespread password reuse is treated as a control failure and typically results in a formal finding that must be addressed before certification or attestation is granted.

What's the difference between credential stuffing and a brute-force attack?

Credential stuffing uses known, already-stolen username/password pairs from breach databases and tests them against other services. Brute-force attacks try to guess an unknown password by generating combinations. Credential stuffing is faster, cheaper, and more effective against reused passwords — because the attacker already has the correct answer, they're just finding which locks it opens.

What does NIST say about password rotation?

NIST SP 800-63B-4 (final, July 2025) recommends against mandatory periodic rotation. Forced changes produce predictable incremental patterns — Password1 becomes Password2 — without improving security. The standard recommends rotation only when there is evidence of compromise, and sets a minimum length of 15 characters for user-chosen passwords used as the sole authenticator.

Shadow AI: The hidden threat costing enterprises $670K per breach
Shadow AI costs enterprises $670K extra per breach — and most of it traces back to credentials pasted into public LLMs. Learn what shadow AI actually looks like, why it’s harder to stop than shadow IT, and how to govern it.
Password management for teams: The fix every SMB needs
Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.
Brute force attacks in 2026: Types, examples & how to prevent them
GPU clusters, AI-assisted wordlists, botnets of 2.8M devices. Brute force has scaled. This guide covers six attack variants, real-world cases from 2025, and a layered defense strategy your team can implement today.

11 password reuse risks and how to avoid them

Reusing a password feels harmless. It isn't. Here's why one leaked credential can unravel your entire organization's security — and how to stop it from happening.

Jun 16, 2026 — 20 min read
O que é a Shadow AI: a ameaça oculta que custa 670 mil dólares por violação

Shadow AI é a utilização não autorizada de ferramentas, modelos e agentes de IA por parte dos colaboradores, sem o conhecimento ou a aprovação da TI. A prática está muito disseminada e é, em grande medida, invisível para as equipas de segurança, o que explica precisamente o seu custo elevado.

Segundo o relatório de 2025 da IBM, as organizações com níveis elevados de shadow AI pagam mais 670 000 dólares por violação de dados do que as que têm níveis baixos ou nulos, o que eleva o total esperado para 4,63 milhões de dólares. Esta diferença reflete fluxos de dados não monitorizados, acessos a modelos sem governação e credenciais transmitidas a serviços de IA de terceiros fora de qualquer perímetro de segurança.

A dimensão do fenómeno é mais difícil de ignorar do que a maioria das equipas de segurança prevê. Programadores, equipas financeiras, de RH e de operações estão todos a adotar ferramentas de IA por iniciativa própria. Este artigo explica o que é, na prática, a shadow AI em ambientes empresariais, porque cria exposição em matéria de segurança e conformidade e o que as equipas de TI podem fazer para se antecipar.


O que é a Shadow AI?

A shadow AI é qualquer ferramenta, modelo, plug-in ou agente de IA utilizado numa organização sem aprovação explícita da TI ou da segurança. Situa-se na interseção entre a shadow IT (TI paralela) e a IA generativa, herdando os pontos cegos de governação da primeira e acrescentando os riscos de tratamento de dados da segunda. De acordo com dados da Varonis, 98 % das organizações têm colaboradores a utilizar aplicações não autorizadas, incluindo shadow AI.

O âmbito é mais vasto do que a maioria das equipas de segurança supõe.

Categoria Exemplos Risco principal
Ferramentas de IA generativa Contas pessoais de ChatGPT, Claude e Gemini utilizadas em tarefas profissionais Dados sensíveis enviados para servidores de terceiros sem acordos empresariais de tratamento de dados
Extensões de navegador com IA Verificadores gramaticais, ferramentas de resumo e assistentes de reuniões Processamento silencioso do conteúdo das páginas, incluindo documentos internos e credenciais
SaaS de IA não aprovado IA jurídica, ferramentas de texto para marketing e assistentes de código adotados por equipas individuais Sem análise de aquisição, sem DPA (acordo de tratamento de dados) e sem visibilidade sobre as políticas de retenção de dados
Agentes de IA Sistemas autónomos com permissões OAuth para ler ficheiros, chamar APIs e executar ações Sem registo de eventos ao nível da organização; o acesso delegado persiste após a saída do colaborador
Plug-ins de IDE com IA Cursor, Tabnine e instâncias de Copilot não aprovadas em ambientes de programação Bases de código proprietárias e esquemas de API internos expostos a fornecedores externos de modelos
Ferramentas de IA para reuniões Otter.ai, Fireflies e Notion AI ligados a plataformas de videoconferência Conversas gravadas e armazenadas em servidores de terceiros sem aprovação da TI
Ferramentas de IA para análise de dados Plataformas de análise com IA que recebem conjuntos de dados internos e relatórios financeiros Registos de clientes e dados financeiros tratados fora do ecossistema de dados aprovado
Ferramentas de e-mail e calendário com IA Plug-ins com acesso total à caixa de correio concedido via OAuth Acesso às comunicações invisível para a TI; tokens OAuth raramente auditados ou revogados

Os agentes de IA representam uma mudança qualitativa no risco. Uma folha de cálculo guardada numa unidade de nuvem não aprovada é um problema de exposição de dados. Um agente de IA com acesso delegado ao correio eletrónico, ao calendário e ao sistema de ficheiros é um problema de governação de acessos.


Shadow IT vs. Shadow AI: Compreender o multiplicador de risco

A shadow IT e a shadow AI envolvem colaboradores que utilizam ferramentas fora do alcance de visibilidade da TI. O perfil de risco é, no entanto, fundamentalmente diferente.

A shadow IT (SaaS não autorizado, armazenamento pessoal na nuvem, dispositivos não geridos) cria sobretudo problemas de residência de dados e de conformidade. Os dados ficam num local que a TI não controla. A exposição é, em grande medida, estática.

A shadow AI processa dados. Raciocina sobre eles, resume-os, gera resultados a partir deles e, no caso dos sistemas com agentes, atua sobre eles. A exposição é dinâmica e muitas vezes irreversível.

Dimensão Shadow IT Shadow AI
Risco principal Residência de dados Tratamento de dados + treino de modelos
Tipo de exposição Estática (dados em repouso) Dinâmica (dados em movimento, nos prompts)
Reversibilidade Moderada (revogar o acesso) Baixa (os dados podem ser usados para treinar modelos públicos)
Ação autónoma Nenhuma Sim: os agentes de IA atuam sem revisão humana
Registo de auditoria Parcial Muitas vezes inexistente em contas pessoais ou de nível gratuito
Âmbito de conformidade RGPD, soberania dos dados RGPD + Regulamento da IA (AI Act), PI, segredos comerciais

O problema da proliferação de SaaS agrava esta situação. Os colaboradores utilizam mais de 665 ferramentas de IA num ambiente empresarial típico, segundo a análise da Harmonic Security a 22 milhões de prompts de IA empresariais (2025). Seis aplicações são responsáveis por 92,6 % da exposição de dados sensíveis, mas bloquear as restantes 659 é operacionalmente inútil e destrói a produtividade. O desafio de governação é a visibilidade, a classificação e o acesso controlado.


O impacto financeiro: porque a Shadow AI custa 670 mil dólares por violação

Segundo o Cost of a Data Breach Report de 2025 da IBM, as violações de dados que envolvem níveis elevados de shadow AI acrescentam 670 000 dólares ao custo médio de uma violação, em comparação com as que têm níveis baixos ou nulos, o que representa um aumento de 16 % e eleva o total esperado para 4,63 milhões de dólares por incidente.

Duas estatísticas subjacentes explicam o mecanismo:

  • 97 % das organizações que sofreram um incidente de segurança relacionado com IA não dispunham de controlos de acesso adequados para a IA
  • 63 % das organizações afetadas por violações de dados não tinham políticas de governação para gerir a IA ou detetar utilizações não autorizadas

A cadeia de causalidade é direta. Os colaboradores adotam ferramentas de IA mais depressa do que as equipas de segurança conseguem avaliá-las. Sem controlos de acesso, os dados sensíveis fluem para modelos que a TI nunca aprovou e não consegue auditar. Quando ocorre uma violação, a ausência de registo de eventos e de governação prolonga o tempo de deteção e de contenção, e, na economia das violações de dados, o tempo é o principal fator de custo.

A cadeia da Shadow AI

Necessidade do colaborador
Escrever mais depressa / resumir documentos / gerar código
↓
Atrito com o processo oficial
Nenhuma ferramenta de IA aprovada / licença empresarial demasiado lenta / o ChatGPT pessoal já funciona
↓
Ação não autorizada
Conta de IA pessoal / extensão de navegador / API não aprovada / funcionalidade de IA em SaaS / ferramenta criada com vibe coding
↓
Ponto cego da TI
Ferramenta desconhecida da TI: sem inventário, sem política, sem visibilidade sobre os dados tratados
↓
Sem controlos
de dados
Sem revogação
de acessos
Sem registo
de auditoria
Sem validação
dos resultados
Sem governação
de credenciais
↓
O que a IA faz e a shadow IT não faz
Processa e gera dados / atua de forma autónoma através de agentes / armazena prompts com segredos / influencia decisões / cria caminhos OAuth persistentes
↓
Consequências
Exposição de credenciais / exfiltração de dados / violação de conformidade / ações autónomas não auditadas / decisões baseadas em resultados não verificados

Para os diretores financeiros, o cálculo é simples: o custo esperado de uma violação de dados associada à shadow AI é de 4,63 milhões de dólares. O custo de um programa empresarial de governação da IA (controlos de acesso, implementação de CASB, licenciamento de ferramentas aprovadas, gestão de credenciais) é uma fração desse valor. O argumento ajustado ao risco a favor do investimento em governação é inequívoco.

As equipas de segurança enfrentam também um ponto cego de DLP (prevenção de perda de dados): a maioria das ferramentas de DLP inspeciona transferências de dados estruturados. Os prompts de IA conversacional são texto não estruturado. Um colaborador que escreve uma cadeia de ligação a uma base de dados numa conta gratuita de um LLM não gera qualquer alerta de DLP. Os dados saem da organização em silêncio.


A ameaça oculta: Exposição de credenciais e agentes de IA

O risco de shadow AI mais direto e menos divulgado é a exposição de credenciais. Os colaboradores colam segredos em LLMs públicos de forma constante, porque é o caminho mais rápido para obter ajuda.

Um programador que depura um problema em produção cola uma cadeia de ligação à base de dados no ChatGPT, juntamente com o log de erros. Um engenheiro de DevOps partilha com um assistente de IA um ficheiro de configuração do Kubernetes, incluindo chaves de API incorporadas, para pedir ajuda sobre uma falha de implementação. Um analista financeiro carrega uma folha de cálculo com as projeções do Q3 para uma ferramenta de resumo com IA não aprovada, a fim de preparar uma reunião do conselho de administração.

Segundo a análise da Harmonic Security a 22,4 milhões de prompts de IA empresariais (2025), o código, os documentos jurídicos e os dados financeiros representam 74,5 % dos dados sensíveis expostos a ferramentas de IA. Só o código-fonte contém segredos incorporados (chaves de API, tokens de acesso e credenciais de contas de serviço escritas diretamente no código) que a maioria dos programadores trata como detalhes de configuração e não como material crítico para a segurança.

A camada de risco dos agentes acrescenta uma segunda superfície de ataque. Os agentes de IA (sistemas que utilizam permissões OAuth delegadas para ler ficheiros, enviar e-mails, consultar bases de dados e chamar APIs externas) operam com concessões de acesso amplas, que nunca foram concebidas para uma utilização autónoma. Quando um colaborador autoriza um agente de IA de produtividade a aceder ao correio eletrónico e ao armazenamento de ficheiros da empresa, esse agente pode ter permissões efetivas mais amplas do que as que a função do próprio colaborador justifica.

A maioria das organizações não tem um inventário dos agentes que detêm cada concessão OAuth, nem um processo para as revogar quando um colaborador sai.

16,9 % de todas as exposições de dados sensíveis no conjunto de dados da Harmonic passaram por contas pessoais de nível gratuito, onde a TI não tem qualquer visibilidade nem registo de auditoria e os dados podem ser utilizados para treinar modelos públicos (Harmonic Security, 2025).

A combinação de exposição de credenciais e de acesso por agentes cria um risco agravado: um agente de IA comprometido, com acesso a um cofre de segredos não geridos, pode exfiltrar muito mais do que uma única chave de API divulgada.


Violações reais associadas à Shadow AI

Estes três incidentes têm um fio condutor comum: em cada caso, um componente de IA que operava num ambiente de confiança acedeu a muito mais dados do que alguém tinha autorizado explicitamente.

Microsoft AI Research: 38 TB de dados internos expostos

O que aconteceu. Uma equipa de investigação em IA da Microsoft publicou no GitHub um conjunto de dados aberto para treinar modelos de reconhecimento de imagem. Para partilhar os ficheiros, utilizou um token SAS do Azure, mas configurou-o com acesso total a toda a conta de armazenamento (Storage Account) em vez de apenas à pasta de destino. Quem seguisse a ligação do repositório obtinha acesso irrestrito a 38 TB de dados privados da empresa.

O que foi divulgado. Cópias de segurança de postos de trabalho de dois colaboradores, mais de 30 000 mensagens internas do Microsoft Teams de 359 funcionários, chaves privadas, palavras-passe de serviços e tokens secretos. O token tinha permissões de «controlo total» e estava configurado para expirar em 2051.

Porque é um incidente de Shadow AI. A violação ocorreu diretamente no decurso do trabalho com conjuntos de dados de IA. Os investigadores, ao avançarem depressa para disponibilizar modelos de IA, contornaram os procedimentos habituais de revisão de acessos. A Wiz Research, que descobriu a exposição, descreveu-a como «uma nova classe de risco com que as organizações se deparam à medida que aceleram a adoção da IA». Como o token concedia acesso de escrita, um atacante poderia ter injetado código malicioso nos modelos de IA que outros programadores estavam a descarregar ativamente.

Resposta. A Wiz divulgou publicamente o incidente em setembro de 2023. A Microsoft revogou o token e encerrou o acesso. O caso tornou-se um exemplo de referência no Cost of a Data Breach Report de 2025 da IBM.

Slack AI: Exfiltração de dados de canais privados por injeção de prompts

O que aconteceu. Investigadores da PromptArmor encontraram uma vulnerabilidade crítica no Slack AI, o assistente integrado que permite aos colaboradores consultar todo o histórico do Slack em linguagem natural. A classe de ataque era a injeção indireta de prompts (indirect prompt injection): um agente de ameaça publica num canal público uma mensagem com instruções ocultas dirigidas ao LLM. Quando o alvo usa o Slack AI para procurar informação, o modelo trata as instruções maliciosas como legítimas e executa-as.

O que estava em risco. Chaves de API e outros segredos guardados em canais privados aos quais o atacante não tinha acesso direto. O Slack AI agregava dados de canais públicos e privados ao responder às consultas dos utilizadores, e esse acesso entre canais foi o vetor do ataque. Um segundo cenário permitia que o Slack AI apresentasse uma ligação de phishing para capturar credenciais.

Porque é um incidente de Shadow AI. O Slack AI é um caso exemplar de shadow AI incorporada: uma funcionalidade de IA ativada numa ferramenta empresarial já aprovada, sem revisão de segurança autónoma do seu componente de IA. As equipas de TI não sabiam que o assistente podia aceder a canais privados e servir de vetor de exfiltração. A 14 de agosto de 2024 (o mesmo dia em que a vulnerabilidade foi divulgada), o Slack alargou as capacidades do assistente para indexar documentos carregados e ficheiros do Google Drive, ampliando ainda mais a superfície de ataque.

Resposta. O Slack classificou inicialmente o comportamento como «intencional» e, depois, publicou uma correção. A empresa afirmou que não havia «provas de acesso não autorizado a dados de clientes». O incidente foi amplamente noticiado como o primeiro caso documentado de exfiltração de dados por injeção de prompts num produto SaaS empresarial em produção.

Microsoft 365 Copilot: EchoLeak, exfiltração de dados zero-click

O que aconteceu. Investigadores da Aim Security divulgaram a vulnerabilidade CVE-2025-32711 (CVSS 9,3: crítica) no Microsoft 365 Copilot, designada EchoLeak. É a primeira injeção de prompts zero-click documentada com exfiltração de dados confirmada num sistema de IA em produção. O ataque não exigiu qualquer ação por parte da vítima.

Como funcionava. Um atacante enviou à vítima um e-mail com instruções ocultas, disfarçadas de ligações Markdown de estilo referência. Quando o Copilot processou o e-mail, contornou o classificador XPIA integrado (proteção contra injeção de prompts) e o mecanismo de ocultação de ligações. Em seguida, o Copilot acedeu automaticamente aos ficheiros da vítima no OneDrive, no SharePoint e no Teams, construiu um URL através da Microsoft Teams Proxy API (que consta da lista de permissões do Copilot) e enviou os dados para o servidor do atacante. Não foi necessário qualquer clique.

O que estava em risco. Qualquer ficheiro ou conversa acessível ao utilizador no Microsoft 365: documentos do OneDrive, ficheiros do SharePoint, mensagens do Teams. Em meados de 2024, mais de 10 000 empresas já utilizavam o Microsoft 365 Copilot, segundo a Netrix Global.

Porque é um incidente de Shadow AI. O EchoLeak representa a próxima geração do risco de shadow AI: um agente de IA com acesso amplo a dados empresariais, a operar numa ferramenta autorizada, sem uma revisão de segurança adequada do seu componente de IA. O ataque não deixou rastos nos sistemas de monitorização habituais, porque todo o tráfego circulou por domínios fidedignos da Microsoft.

Resposta. A Microsoft publicou uma correção de emergência em junho de 2025. O caso mudou de forma fundamental a maneira como o setor avalia o risco dos agentes de IA com permissões de acesso alargadas.


Como detetar e prevenir a Shadow AI na empresa

A deteção e a prevenção exigem uma abordagem estruturada. Proibir totalmente a IA não funciona: os dados da Harmonic mostram que os colaboradores utilizam ferramentas de IA independentemente da política, muitas vezes através de dispositivos e contas pessoais que contornam por completo os controlos da empresa. O objetivo é a governação, não a proibição.

Modelo de governação da Shadow AI em 5 passos

  1. Descobrir a exposição à IA. Implemente monitorização de rede para identificar o tráfego de saída para domínios de IA conhecidos. Utilize um Cloud Access Security Broker (CASB) para obter visibilidade sobre a utilização de SaaS nos dispositivos geridos. Audite as extensões de navegador nos endpoints da empresa, pois muitas ferramentas de IA funcionam como extensões com acesso amplo ao conteúdo das páginas. Crie um inventário do que está realmente em uso antes de redigir a política.
  2. Definir políticas de utilização aceitável. Classifique as ferramentas de IA em três níveis: aprovadas (com licença empresarial e acordos de tratamento de dados em vigor), condicionais (permitidas apenas para tarefas não sensíveis) e proibidas (sem controlos de soberania dos dados e com treino de modelos públicos). Publique a política.
  3. Implementar o controlo de acesso baseado em funções (RBAC) para as ferramentas de IA. O RBAC aplica-se ao acesso às ferramentas de IA da mesma forma que a qualquer outro sistema. Os programadores não devem ter acesso a ferramentas de IA financeiras. As equipas financeiras não devem ter acesso a repositórios de código que alimentam pipelines de IA. Limite as concessões de acesso ao mínimo necessário para cada função. Reveja-as trimestralmente.
  4. Disponibilizar alternativas autorizadas. Os colaboradores adotam a shadow AI porque as ferramentas aprovadas demoram a ser adquiridas ou não servem para a tarefa. Para cada categoria de ferramentas proibida, disponibilize uma alternativa autorizada com capacidade equivalente. Se os programadores precisam de um assistente de programação com IA, forneça-lhes um com controlos de dados empresariais. A governação sem capacitação gera ressentimento e soluções de contorno.
  5. Proteger as credenciais subjacentes. Este é o passo que a maioria dos modelos de governação ignora. Mesmo com políticas e CASB implementados, os colaboradores com acesso direto a chaves de API em bruto, palavras-passe de bases de dados e credenciais de contas de serviço podem colá-las em qualquer ferramenta. Centralizar a gestão de segredos, de modo que as credenciais sejam armazenadas, injetadas e rodadas de forma programática em vez de copiadas manualmente, elimina o caminho mais direto da shadow AI para o comprometimento de credenciais.

Como o Passwork protege a base contra os riscos da Shadow AI

Conclusão

Não é possível impedir fisicamente um colaborador de abrir um separador do navegador e escrever num LLM público. O que se pode controlar é aquilo a que tem acesso para colar.

O princípio central: Retirar o texto em claro da equação

Se as chaves de API, as credenciais de bases de dados, os segredos de produção e as palavras-passe de contas de serviço estiverem num cofre cifrado centralizado, com acesso programático em vez de cópia manual, o risco de exposição de credenciais pela shadow AI diminui substancialmente. O programador que quer depurar um problema em produção com um assistente de IA não consegue colar a cadeia de ligação à base de dados porque nunca a teve em texto em claro.

O que o Passwork oferece

O Passwork está disponível tanto como implementação autoalojada como numa solução alojada na nuvem. Ambas partilham a mesma arquitetura de base: cifragem AES-256 num modelo zero-knowledge, em que as credenciais são cifradas do lado do cliente antes de saírem do dispositivo.

Quatro controlos são os mais relevantes no contexto da shadow AI:

  • Controlo de acesso baseado em funções. Os administradores atribuem o acesso aos cofres a equipas e funções específicas. Um programador tem acesso aos segredos do ambiente de desenvolvimento, não aos de produção. O acesso é concedido por função, e não por antiguidade ou conveniência.
  • Registos de auditoria. Cada evento de acesso é registado: quem obteve que credencial, quando e a partir de que sistema. Se uma credencial surgir onde não devia, existe um rasto.
  • Gestão de contas de serviço. O risco da shadow AI não se limita a pessoas que colam segredos em janelas de chat. Os agentes de IA e os pipelines automatizados funcionam com contas de serviço, e essas contas acumulam permissões ao longo do tempo sem que ninguém as reveja ativamente. O Passwork permite armazenar, rodar e delimitar as credenciais das contas de serviço da mesma forma que se gere o acesso humano: com funções explícitas, políticas de expiração e um histórico de acessos completo.
  • Entrega de credenciais com abordagem API-first. A API REST do Passwork permite que pipelines e aplicações obtenham segredos de forma programática em tempo de execução, em vez de os lerem de ficheiros de ambiente ou de repositórios de configuração. A credencial nunca passa pela área de transferência do programador. Vai diretamente do cofre para o processo que precisa dela, e a obtenção fica registada.

Autoalojado vs. na nuvem

A opção autoalojada mantém todos os dados na infraestrutura própria da organização, e é a escolha adequada para equipas com requisitos rigorosos de residência de dados ou para ambientes regulados. A opção na nuvem elimina a carga operacional de gerir uma instância própria, preservando as mesmas garantias de cifragem e os mesmos controlos de acesso. Nenhuma das opções envia credenciais em texto em claro para os servidores do Passwork.

Como o Passwork responde aos riscos da Shadow AI

Risco de Shadow AI Como ocorre Como o Passwork responde
Exposição de credenciais em prompts O programador cola uma chave de API ou uma cadeia de ligação a uma base de dados num LLM público para depurar um problema em produção Os segredos são armazenados cifrados e entregues de forma programática através da API REST: os programadores nunca possuem credenciais em texto em claro para colar
Segredos fixos no código-fonte (hardcoded) Chaves de API e tokens incorporados no código são partilhados com assistentes de programação com IA ou submetidos a repositórios A entrega de credenciais com abordagem API-first mantém os segredos totalmente fora dos ficheiros de configuração e das variáveis de ambiente
Acesso excessivo Os colaboradores têm acesso a mais segredos do que a sua função exige, e qualquer um deles pode acabar num prompt de IA O controlo de acesso baseado em funções delimita o acesso aos cofres por equipa e função: um programador vê os segredos de desenvolvimento, não os de produção
Credenciais de contas de serviço não geridas Os agentes de IA e os pipelines funcionam com contas de serviço com permissões acumuladas e sem ciclo de revisão As credenciais das contas de serviço são armazenadas, delimitadas e rodadas no Passwork, com funções explícitas e histórico de acessos completo
Sem registo de auditoria após a exposição Uma credencial surge num local inesperado, sem forma de determinar quem lhe acedeu, quando ou a partir de onde Cada obtenção fica registada (credencial, utilizador, data e hora, sistema de origem), com um rasto forense completo disponível de imediato
Acesso residual após a saída de colaboradores O colaborador que sai mantém acesso a credenciais partilhadas, a concessões OAuth de agentes de IA e a palavras-passe de contas de serviço O acesso é revogado uma só vez ao nível do cofre; o painel de segurança sinaliza como potencialmente comprometidas todas as credenciais a que o colaborador podia aceder
Proliferação de segredos entre ambientes Credenciais guardadas em folhas de cálculo, mensagens do Slack, ficheiros .env e gestores de palavras-passe pessoais, sem inventário central Um único cofre cifrado para todas as credenciais de todas as equipas; a sincronização AD/LDAP mantém o acesso alinhado com os grupos do diretório de forma automática

Conclusão

O sobrecusto de 670 mil dólares por violação de dados associado à shadow AI é o custo de utilizar IA sem governação. As organizações que pagam esse sobrecusto não são casos isolados. São os 63 % que não tinham políticas de governação da IA e os 97 % que não dispunham de controlos de acesso adequados quando ocorreu um incidente.

A governação começa na camada das credenciais. Um colaborador que não consegue aceder a segredos de produção em bruto não os pode expor por acidente, independentemente da ferramenta de IA que abra. Este é o ponto de controlo que a maioria dos modelos de governação da shadow AI ignora e aquele que proporciona a redução de risco mais imediata.

Audite as credenciais a que as equipas podem aceder hoje em texto em claro. Essa lista é a superfície de exposição à shadow AI da organização.

O Passwork oferece às equipas de TI e de segurança um cofre centralizado com RBAC, registos de auditoria completos e implementação on-premise, para que as credenciais permaneçam dentro da infraestrutura da organização e não num LLM público. Experimentar o Passwork grátis

Perguntas frequentes: Shadow AI nas empresas

Perguntas frequentes: Shadow AI nas empresas

Como se deteta a Shadow AI?

As organizações podem detetar a shadow AI através da monitorização dos logs de rede para identificar tráfego de saída invulgar para domínios de IA, da implementação de um Cloud Access Security Broker (CASB) para auditar a utilização de SaaS nos dispositivos geridos e da revisão das extensões de navegador nos endpoints da empresa. As ferramentas de DLP em endpoints podem sinalizar transferências de grandes volumes de texto para serviços de IA conhecidos, embora as contas pessoais de nível gratuito continuem a ser um ponto cego persistente.

Qual é um exemplo de Shadow AI?

Um exemplo comum é o de um programador que cola código-fonte proprietário numa conta pessoal do ChatGPT para depurar um problema em produção, expondo no processo chaves de API incorporadas no código e a arquitetura interna. Outro é o de uma equipa de marketing que carrega dados confidenciais de clientes para uma ferramenta de resumo com IA não aprovada, ou o de um analista financeiro que partilha projeções do Q3 com um assistente de IA de nível gratuito para preparar materiais para o conselho de administração.

Porque é que a Shadow AI é mais perigosa do que a Shadow IT?

A shadow IT cria problemas de residência de dados: os dados ficam num local que a TI não controla. A shadow AI processa dados: raciocina sobre eles, gera resultados a partir deles e, em implementações com agentes, atua sobre eles de forma autónoma. A exposição através da shadow AI é muitas vezes irreversível, sobretudo quando os dados circulam por contas de nível gratuito, nas quais podem ser utilizados para treinar modelos públicos.

Que credenciais estão mais em risco devido à Shadow AI?

As chaves de API, as cadeias de ligação a bases de dados, os tokens OAuth e as palavras-passe de contas de serviço são as credenciais de maior risco. São os segredos que os programadores e os engenheiros de DevOps têm maior probabilidade de incluir em prompts de IA ao depurar ou ao pedir ajuda com a configuração. Os segredos incorporados no código-fonte estão particularmente expostos, uma vez que o código é a maior categoria isolada de dados sensíveis partilhados com ferramentas de IA (Harmonic Security, 2025).

Proibir as ferramentas de IA impede a Shadow AI?

Não. A análise da Harmonic Security a 22,4 milhões de prompts empresariais concluiu que os colaboradores de mais de 90 % das organizações utilizam ativamente ferramentas de IA, sobretudo através de contas pessoais que a TI nunca aprovou. As proibições generalizadas empurram a utilização para dispositivos e contas pessoais com ainda menos visibilidade. A governação eficaz combina alternativas aprovadas, políticas de utilização aceitável claras e controlos técnicos na camada de acesso.

Gestão de palavras-passe para equipas: A solução de que todas as PME precisam
Guardar palavras-passe no Slack e nos navegadores expõe a empresa a violações de dados. Saiba porque falham as ferramentas pessoais nas equipas, como efetuar com segurança a saída de colaboradores num só clique e porque as diretrizes mais recentes do NIST desaconselham a rotação forçada de palavras-passe.
VaultJacking: Como um único PIN pode expor o cofre do gestor de palavras-passe da Google
O VaultJacking tem como alvo o PIN do Google Password Manager para desbloquear todo o cofre. Um único PIN capturado expõe todas as palavras-passe e passkeys guardadas. Saiba como funciona o ataque, quem está em risco e o que fazer em caso de ataque de phishing.
Saída de colaboradores: Guia de revogação segura de acessos 2026
Desativar uma conta SSO não revoga o acesso. As chaves de API, as credenciais de agentes de IA e as palavras-passe partilhadas sobrevivem-lhe. Este guia abrange o procedimento completo de saída de colaboradores: desde os desencadeadores de hora zero até à limpeza de identidades não humanas (NHI).

O que é a Shadow AI: a ameaça oculta que custa 670 mil dólares por violação

A Shadow AI custa às empresas mais 670 mil dólares por violação de dados, e a maior parte deste valor remonta a credenciais coladas em LLMs públicos. Saiba como se manifesta realmente, porque é mais difícil de travar do que a shadow IT e como governá-la.

Jun 16, 2026 — 16 min read
Was ist Shadow AI: Die versteckte Bedrohung, die Unternehmen 670.000 $ pro Datenpanne kostet

Shadow AI bezeichnet die nicht genehmigte Nutzung von KI-Tools, Modellen und Agenten durch Mitarbeiter ohne Wissen oder Genehmigung der IT-Abteilung. Diese Praxis ist weit verbreitet und für Sicherheitsteams weitgehend unsichtbar — genau das macht sie so kostspielig.

Laut dem IBM-Bericht 2025 zahlen Organisationen mit hohem Shadow-AI-Anteil 670.000 $ mehr pro Datenpanne als solche mit geringem oder keinem Shadow-AI-Anteil. Das ergibt eine erwartete Gesamtsumme von 4,63 Mio. $. Diese Differenz spiegelt unkontrollierte Datenflüsse, ungesteuerten Modellzugriff und Zugangsdaten wider, die außerhalb jedes Sicherheitsperimeters an KI-Dienste Dritter übermittelt werden.

Das Ausmaß lässt sich schwerer abtun, als die meisten Sicherheitsteams erwarten. Entwickler, Finanzabteilungen, HR und der operative Bereich setzen KI-Tools nach eigenem Ermessen ein. Dieser Artikel erläutert, wie Shadow AI in Unternehmensumgebungen tatsächlich aussieht, warum es zu Sicherheits- und Compliance-Risiken führt und was IT-Teams tun können, um dem zuvorzukommen.


Was ist Shadow AI?

Shadow AI umfasst jedes KI-Tool, Modell, Plugin oder jeden Agenten, der innerhalb einer Organisation ohne ausdrückliche IT- oder Sicherheitsgenehmigung verwendet wird. Es befindet sich an der Schnittstelle zwischen Shadow IT und generativer KI und erbt die Governance-Blindstellen des ersteren, während es die Datenverarbeitungsrisiken der letzteren hinzufügt. Laut Varonis-Daten haben 98 % der Organisationen Mitarbeiter, die nicht genehmigte Apps nutzen, einschließlich Shadow AI.

Der Umfang ist größer, als die meisten Sicherheitsteams annehmen.

Kategorie Beispiele Hauptrisiko
Generative KI-Tools Private ChatGPT-, Claude-, Gemini-Accounts für berufliche Aufgaben Sensible Daten werden ohne Datenvereinbarungen für Unternehmen an Server Dritter gesendet
KI-Browser-Erweiterungen Grammatikprüfungen, Zusammenfassungs-Tools, Meeting-Assistenten Unbemerkte Verarbeitung von Seiteninhalten, einschließlich interner Dokumente und Zugangsdaten
Nicht genehmigte KI-SaaS Juristische KI, Marketing-Texterstellungs-Tools, Code-Assistenten, die von einzelnen Teams eingeführt werden Keine Beschaffungsprüfung, keine Datenverarbeitungsvereinbarung, keine Einsicht in Datenaufbewahrungsrichtlinien
KI-Agenten Autonome Systeme mit OAuth-Berechtigungen zum Lesen von Dateien, Aufrufen von APIs und Ausführen von Aktionen Kein organisationsweites Logging; delegierte Zugriffe bleiben nach Austritt des Mitarbeiters bestehen
KI-gestützte IDE-Plugins Cursor, Tabnine, nicht genehmigte Copilot-Instanzen in Entwicklungsumgebungen Proprietäre Codebasen und interne API-Schemas werden externen Modellanbietern zugänglich gemacht
KI-Meeting-Tools Otter.ai, Fireflies, Notion AI mit Verbindung zu Videokonferenz-Systemen Gespräche werden ohne IT-Genehmigung auf Servern Dritter aufgezeichnet und gespeichert
KI-Datenanalyse-Tools KI-Analyseplattformen, die interne Datensätze und Finanzberichte erhalten Kundendaten und Finanzdaten werden außerhalb des genehmigten Daten-Stacks verarbeitet
KI-erweiterte E-Mail- und Kalender-Tools Plugins mit vollem Postfachzugriff via OAuth Für die IT unsichtbarer Zugriff auf Kommunikation; OAuth-Tokens werden selten überprüft oder widerrufen

KI-Agenten stellen eine qualitative Verschiebung des Risikos dar. Eine Tabelle, die in einem nicht genehmigten Cloud-Speicher liegt, ist ein Datenexpositionsproblem. Ein KI-Agent mit delegiertem Zugriff auf E-Mail, Kalender und Dateisystem ist ein Access-Governance-Problem.


Shadow IT vs. Shadow AI: Den Risikomultiplikator verstehen

Shadow IT und Shadow AI haben gemeinsam, dass Mitarbeiter Tools außerhalb der Sichtbarkeit der IT nutzen. Das Risikoprofil ist jedoch grundlegend unterschiedlich.

Shadow IT (nicht genehmigte SaaS, privater Cloud-Speicher, nicht verwaltete Geräte) verursacht primär Datenhaltungs- und Compliance-Probleme. Daten liegen irgendwo, wo die IT keine Kontrolle hat. Die Exposition ist größtenteils statisch.

Shadow AI verarbeitet Daten. Es analysiert sie, fasst sie zusammen, generiert Ausgaben daraus und handelt im Fall von agentenbasierten Systemen autonom danach. Die Exposition ist dynamisch und oft irreversibel.

Dimension Shadow IT Shadow AI
Hauptrisiko Datenstandort Datenverarbeitung + Modelltraining
Expositionstyp Statisch (ruhende Daten) Dynamisch (Daten in Bewegung, in Prompts)
Reversibilität Mittel (Zugriff widerrufen) Gering (Daten können öffentliche Modelle trainieren)
Autonomes Handeln Keines Ja — KI-Agenten handeln ohne menschliche Prüfung
Audit-Trail Teilweise Oft keiner bei privaten/Free-Tier-Accounts
Compliance-Umfang DSGVO, Datensouveränität DSGVO + AI Act, geistiges Eigentum, Geschäftsgeheimnisse

Das SaaS-Wildwuchs-Problem verstärkt dies. Mitarbeiter nutzen über 665 KI-Tools in einer typischen Unternehmensumgebung, laut der Analyse von Harmonic Security von 22 Millionen KI-Prompts in Unternehmen (2025). Sechs Anwendungen sind für 92,6 % der Exposition sensibler Daten verantwortlich, aber die verbleibenden 659 zu blockieren ist operativ zwecklos und zerstört die Produktivität. Die Governance-Herausforderung liegt in Sichtbarkeit, Klassifizierung und kontrolliertem Zugriff.


Die finanziellen Auswirkungen: Warum Shadow AI Unternehmen 670.000 $ pro Datenpanne kostet

Laut dem IBM-Bericht „Cost of a Data Breach" 2025 erhöhen Datenpannen mit hohem Shadow-AI-Anteil die durchschnittlichen Kosten um 670.000 $ im Vergleich zu solchen mit geringem oder keinem Shadow-AI-Anteil — ein Anstieg von 16 %, der die erwartete Gesamtsumme auf 4,63 Mio. $ pro Vorfall bringt.

Zwei zugrunde liegende Statistiken erklären den Mechanismus:

  • 97 % der Organisationen, die einen KI-bezogenen Sicherheitsvorfall erlebten, hatten keine angemessenen KI-Zugriffskontrollen.
  • 63 % der betroffenen Organisationen hatten keine Governance-Richtlinien für die Verwaltung von KI oder die Erkennung nicht autorisierter Nutzung.

Die Kausalkette ist direkt. Mitarbeiter führen KI-Tools schneller ein, als Sicherheitsteams sie bewerten können. Ohne Zugriffskontrollen fließen sensible Daten in Modelle, die die IT nie genehmigt hat und nicht auditieren kann. Wenn eine Datenpanne auftritt, verlängert das Fehlen von Logging und Governance die Erkennungs- und Eindämmungszeit — und in der Ökonomie von Datenpannen ist Zeit der primäre Kostentreiber.

Die Shadow-AI-Kette

Mitarbeiterbedarf
Schneller schreiben / Dokumente zusammenfassen / Code generieren
↓
Reibung mit dem offiziellen Prozess
Kein genehmigtes KI-Tool / Enterprise-Lizenz zu langsam / privates ChatGPT funktioniert bereits
↓
Nicht genehmigte Handlung
Privater KI-Account / Browser-Erweiterung / nicht genehmigte API / KI-Funktion in SaaS / selbst erstelltes Tool
↓
IT-Blindstelle
Tool der IT unbekannt — kein Inventar, keine Richtlinie, keine Einsicht in verarbeitete Daten
↓
Keine Daten-
kontrollen
Kein Zugriffs-
widerruf
Kein Audit-
Trail
Keine Output-
Validierung
Keine Credential-
Governance
↓
Was KI kann, was Shadow IT nicht kann
Verarbeitet und generiert Daten / handelt autonom via Agenten / speichert Prompts mit Secrets / beeinflusst Entscheidungen / erstellt persistente OAuth-Pfade
↓
Konsequenzen
Credential-Exposition / Datenexfiltration / Compliance-Verstoß / nicht auditierte autonome Aktionen / Entscheidungen basierend auf unverifizierten Outputs

Für CFOs ist die Rechnung eindeutig: Die erwarteten Kosten einer Shadow-AI-bezogenen Datenpanne betragen 4,63 Mio. $. Die Kosten eines KI-Governance-Programms für Unternehmen — Zugriffskontrollen, CASB-Bereitstellung, Lizenzierung genehmigter Tools, Credential-Management — sind nur ein Bruchteil davon. Das risikobereinigte Argument für Governance-Investitionen ist nicht mehrdeutig.

Sicherheitsteams haben auch eine DLP-Blindstelle (Data Loss Prevention): Die meisten DLP-Tools prüfen strukturierte Datenübertragungen. Konversationelle KI-Prompts sind unstrukturierter Text. Ein Mitarbeiter, der einen Datenbank-Verbindungsstring in einen Free-Tier-LLM-Account eingibt, löst keinen DLP-Alarm aus. Die Daten verlassen die Organisation unbemerkt.


Die versteckte Bedrohung: Credential-Exposition und KI-Agenten

Das direkteste und am wenigsten berichtete Shadow-AI-Risiko ist die Credential-Exposition. Mitarbeiter fügen ständig Secrets in öffentliche LLMs ein, weil es der schnellste Weg ist, Hilfe zu bekommen.

Ein Entwickler, der ein Produktionsproblem debuggt, fügt einen Datenbank-Verbindungsstring zusammen mit dem Fehlerprotokoll in ChatGPT ein. Ein DevOps-Ingenieur teilt eine Kubernetes-Konfigurationsdatei, einschließlich eingebetteter API-Keys, mit einem KI-Assistenten, um nach einem Deployment-Fehler zu fragen. Ein Finanzanalyst lädt eine Q3-Prognosetabelle in ein nicht genehmigtes KI-Zusammenfassungs-Tool hoch, um sich auf eine Vorstandssitzung vorzubereiten.

Laut der Analyse von Harmonic Security von 22,4 Millionen KI-Prompts in Unternehmen (2025) machen Code, juristische Dokumente und Finanzdaten 74,5 % der an KI-Tools exponierten sensiblen Daten aus. Quellcode allein enthält eingebettete Secrets (fest codierte API-Keys, Zugriffstokens und Dienstkonto-Credentials), die die meisten Entwickler als Konfigurationsdetails und nicht als sicherheitskritisches Material behandeln.

Die agentenbasierte Risikoebene fügt eine zweite Angriffsfläche hinzu. KI-Agenten — Systeme, die delegierte OAuth-Berechtigungen zum Lesen von Dateien, Senden von E-Mails, Abfragen von Datenbanken und Aufrufen externer APIs verwenden — arbeiten mit breiten Zugriffserteilungen, die nie für autonome Nutzung konzipiert wurden. Wenn ein Mitarbeiter einen Produktivitäts-KI-Agenten autorisiert, auf seine Unternehmens-E-Mails und seinen Dateispeicher zuzugreifen, hat dieser Agent möglicherweise breitere effektive Berechtigungen, als es die Rolle des Mitarbeiters rechtfertigen würde.

Die meisten Organisationen haben kein Inventar darüber, welche Agenten welche OAuth-Erteilungen halten, und keinen Prozess, um sie zu widerrufen, wenn ein Mitarbeiter ausscheidet.

16,9 % aller Expositionen sensibler Daten im Datensatz von Harmonic flossen durch private Free-Tier-Accounts — wo die IT keine Sichtbarkeit, keinen Audit-Trail hat und Daten zum Training öffentlicher Modelle verwendet werden können (Harmonic Security, 2025).

Die Kombination aus Credential-Exposition und agentenbasiertem Zugriff erzeugt ein kumulierendes Risiko: Ein kompromittierter KI-Agent mit Zugriff auf einen Tresor nicht verwalteter Secrets kann weit mehr exfiltrieren als ein einzelner geleakter API-Key.


Reale Datenpannen im Zusammenhang mit Shadow AI

Diese drei Vorfälle haben einen gemeinsamen Nenner: In jedem Fall griff eine KI-Komponente, die innerhalb einer vertrauenswürdigen Umgebung operierte, auf weit mehr Daten zu, als irgendjemand ausdrücklich autorisiert hatte.

Microsoft AI Research: 38 TB interner Daten exponiert

Was geschah. Ein Microsoft-KI-Forschungsteam veröffentlichte einen offenen Datensatz auf GitHub zum Training von Bilderkennungsmodellen. Um die Dateien zu teilen, verwendeten sie einen Azure-SAS-Token — konfigurierten ihn aber mit vollem Zugriff auf das gesamte Storage-Konto anstatt nur auf den Zielordner. Jeder, der dem Repository-Link folgte, erhielt uneingeschränkten Zugriff auf 38 TB privater Unternehmensdaten.

Was geleakt wurde. Workstation-Backups von zwei Mitarbeitern, über 30.000 interne Microsoft-Teams-Nachrichten von 359 Mitarbeitern, private Schlüssel, Dienstpasswörter und geheime Tokens. Der Token hatte „Vollzugriff"-Berechtigungen und war auf ein Ablaufdatum im Jahr 2051 eingestellt.

Warum dies ein Shadow-AI-Vorfall ist. Die Datenpanne geschah direkt im Rahmen der KI-Datensatzarbeit. Forscher, die schnell KI-Modelle ausliefern wollten, umgingen standardmäßige Zugriffsprüfungsverfahren. Wiz Research, das die Exposition entdeckte, beschrieb es als „eine neue Risikoklasse, der Organisationen bei beschleunigter KI-Einführung gegenüberstehen". Da der Token Schreibzugriff gewährte, hätte ein Angreifer bösartigen Code in KI-Modelle einschleusen können, die andere Entwickler aktiv herunterluden.

Reaktion. Wiz machte den Vorfall im September 2023 öffentlich. Microsoft widerrief den Token und schloss den Zugriff. Der Fall wurde zu einem Referenzbeispiel im IBM-Bericht „Cost of a Data Breach" 2025.

Slack AI: Datenexfiltration aus privaten Kanälen via Prompt Injection

Was geschah. Forscher bei PromptArmor fanden eine kritische Schwachstelle in Slack AI — dem integrierten Assistenten, der es Mitarbeitern ermöglicht, ihre gesamte Slack-Historie in natürlicher Sprache abzufragen. Die Angriffsklasse war indirekte Prompt Injection: Ein Bedrohungsakteur postet eine Nachricht in einem öffentlichen Kanal, die versteckte Anweisungen für das LLM enthält. Wenn ein Ziel Slack AI verwendet, um nach Informationen zu suchen, behandelt das Modell die bösartigen Anweisungen als legitim und führt sie aus.

Was gefährdet war. API-Keys und andere Secrets, die in privaten Kanälen gespeichert waren, auf die der Angreifer keinen direkten Zugriff hatte. Slack AI aggregierte Daten sowohl aus öffentlichen als auch aus privaten Kanälen bei der Beantwortung von Benutzeranfragen — dieser kanalübergreifende Zugriff war der Angriffsvektor. Ein zweites Szenario ermöglichte es Slack AI, einen Phishing-Link zu rendern, um Credentials abzufangen.

Warum dies ein Shadow-AI-Vorfall ist. Slack AI ist ein Lehrbuchfall für eingebettete Shadow AI: eine KI-Funktion, die innerhalb eines bereits genehmigten Unternehmenstools aktiviert wird, ohne separate Sicherheitsprüfung ihrer KI-Komponente. IT-Teams hatten keine Sichtbarkeit darüber, dass der Assistent auf private Kanäle zugreifen und als Exfiltrationsvektor dienen konnte. Am 14. August 2024 (am selben Tag, an dem die Schwachstelle offengelegt wurde) erweiterte Slack die Fähigkeiten des Assistenten, um hochgeladene Dokumente und Google-Drive-Dateien zu indexieren, was die Angriffsfläche weiter vergrößerte.

Reaktion. Slack klassifizierte das Verhalten zunächst als „beabsichtigt", veröffentlichte dann aber einen Patch. Das Unternehmen erklärte, es gebe „keine Hinweise auf unbefugten Zugriff auf Kundendaten". Der Vorfall wurde weithin als erster dokumentierter Fall von Datenexfiltration via Prompt Injection in einem produktiven Enterprise-SaaS-Produkt behandelt.

Microsoft 365 Copilot: EchoLeak, Zero-Click-Datenexfiltration

Was geschah. Forscher bei Aim Security veröffentlichten CVE-2025-32711 (CVSS 9.3 — Kritisch) in Microsoft 365 Copilot, genannt EchoLeak. Es ist die erste dokumentierte Zero-Click-Prompt-Injection mit bestätigter Datenexfiltration in einem produktiven KI-System. Der Angriff erforderte keine Aktion des Opfers.

Wie es funktionierte. Ein Angreifer sendete dem Ziel eine E-Mail mit versteckten Anweisungen, die als Markdown-Links im Referenzstil getarnt waren. Als Copilot die E-Mail verarbeitete, umging es den eingebauten XPIA-Klassifikator (Prompt-Injection-Schutz) und den Link-Schwärzungsmechanismus. Copilot griff dann automatisch auf die Dateien des Opfers in OneDrive, SharePoint und Teams zu, konstruierte eine URL über die Microsoft Teams Proxy API — die auf Copilots Whitelist steht — und sendete die Daten an den Server des Angreifers. Keine Klicks erforderlich.

Was gefährdet war. Jede Datei oder Konversation, auf die der Benutzer innerhalb von Microsoft 365 zugreifen konnte: OneDrive-Dokumente, SharePoint-Dateien, Teams-Nachrichten. Bis Mitte 2024 betrieben laut Netrix Global bereits mehr als 10.000 Unternehmen Microsoft 365 Copilot.

Warum dies ein Shadow-AI-Vorfall ist. EchoLeak repräsentiert die nächste Generation des Shadow-AI-Risikos: ein KI-Agent mit breitem Zugriff auf Unternehmensdaten, der innerhalb eines genehmigten Tools operiert, ohne angemessene Sicherheitsprüfung seiner KI-Komponente. Der Angriff hinterließ keine Spuren in Standard-Überwachungssystemen — der gesamte Datenverkehr lief über vertrauenswürdige Microsoft-Domains.

Reaktion. Microsoft veröffentlichte im Juni 2025 einen Notfall-Patch. Der Fall veränderte grundlegend, wie die Branche das Risiko für KI-Agenten mit breiten Zugriffsberechtigungen bewertet.


Shadow AI im Unternehmen erkennen und verhindern

Erkennung und Prävention erfordern einen strukturierten Ansatz. KI vollständig zu verbieten funktioniert nicht — die Daten von Harmonic zeigen, dass Mitarbeiter KI-Tools unabhängig von Richtlinien nutzen, oft über private Geräte und Accounts, die Unternehmenskontrollen vollständig umgehen. Das Ziel ist Governance, nicht Verbot.

Das 5-Schritte-Framework für Shadow-AI-Governance

  1. KI-Exposition ermitteln. Setzen Sie Netzwerküberwachung ein, um ausgehenden Datenverkehr zu bekannten KI-Domains zu identifizieren. Verwenden Sie einen Cloud Access Security Broker (CASB), um Einblick in die SaaS-Nutzung auf verwalteten Geräten zu erhalten. Prüfen Sie Browser-Erweiterungen auf Unternehmens-Endpunkten — viele KI-Tools operieren als Erweiterungen mit breitem Zugriff auf Seiteninhalte. Erstellen Sie ein Inventar dessen, was tatsächlich verwendet wird, bevor Sie Richtlinien schreiben.
  2. Richtlinien für akzeptable Nutzung definieren. Klassifizieren Sie KI-Tools in drei Stufen: genehmigt (Enterprise-lizenziert, Datenverarbeitungsvereinbarungen vorhanden), bedingt (nur für nicht sensible Aufgaben erlaubt) und verboten (keine Datensouveränitätskontrollen, öffentliches Modelltraining). Veröffentlichen Sie die Richtlinie.
  3. RBAC für KI-Tools implementieren. Rollenbasierte Zugangskontrolle (RBAC) gilt für den Zugriff auf KI-Tools genauso wie für jedes andere System. Entwickler sollten keinen Zugriff auf Finanz-KI-Tools haben. Finanzteams sollten keinen Zugriff auf Code-Repositories haben, die in KI-Pipelines eingespeist werden. Beschränken Sie Zugriffserteilungen auf das für jede Rolle erforderliche Minimum. Prüfen Sie vierteljährlich.
  4. Genehmigte Alternativen bereitstellen. Mitarbeiter setzen Shadow AI ein, weil genehmigte Tools zu langsam zu beschaffen oder für die Aufgabe unzureichend sind. Stellen Sie für jede verbotene Tool-Kategorie eine genehmigte Alternative mit gleichwertiger Funktionalität bereit. Wenn Entwickler einen KI-Coding-Assistenten benötigen, geben Sie ihnen einen mit Enterprise-Datenkontrollen. Governance ohne Befähigung erzeugt Unmut und Workarounds.
  5. Die zugrunde liegenden Credentials sichern. Dies ist der Schritt, den die meisten Governance-Frameworks überspringen. Selbst mit Richtlinien und CASB können Mitarbeiter, die direkten Zugriff auf rohe API-Keys, Datenbankpasswörter und Dienstkonto-Credentials haben, diese in jedes Tool einfügen. Die Zentralisierung des Secrets-Managements — sodass Credentials gespeichert, injiziert und programmatisch rotiert werden, anstatt manuell kopiert zu werden — entfernt den direktesten Pfad von Shadow AI zur Credential-Kompromittierung.

Wie Passwork die Grundlage gegen Shadow-AI-Risiken sichert

Fazit

Sie können einen Mitarbeiter nicht physisch daran hindern, einen Browser-Tab zu öffnen und in ein öffentliches LLM zu tippen. Was Sie kontrollieren können, ist, worauf er Zugriff zum Einfügen hat.

Das Kernprinzip: Klartext aus der Gleichung entfernen

Wenn API-Keys, Datenbank-Credentials, Produktions-Secrets und Dienstkonto-Passwörter in einem zentralisierten verschlüsselten Tresor liegen — auf den programmatisch zugegriffen wird anstatt manuell zu kopieren — sinkt das Credential-Expositionsrisiko durch Shadow AI erheblich. Der Entwickler, der ein Produktionsproblem mit einem KI-Assistenten debuggen möchte, kann den Datenbank-Verbindungsstring nicht einfügen, weil er ihn nie im Klartext hatte.

Was Passwork bietet

Passwork ist sowohl als Self-Hosted-Deployment als auch als Cloud-gehostete Lösung verfügbar. Beide teilen dieselbe Kernarchitektur: AES-256-Verschlüsselung unter einem Zero-Knowledge-Modell, bei dem Credentials clientseitig verschlüsselt werden, bevor sie das Gerät verlassen.

Vier Kontrollen sind im Shadow-AI-Kontext am wichtigsten:

  • Rollenbasierte Zugangskontrolle. Administratoren beschränken den Tresorzugriff auf bestimmte Teams und Rollen. Ein Entwickler erhält Zugriff auf Entwicklungsumgebungs-Secrets, nicht auf Produktion. Der Zugriff wird nach Funktion gewährt, nicht nach Seniorität oder Bequemlichkeit.
  • Audit-Logs. Jedes Zugriffsereignis wird aufgezeichnet: wer welches Credential abgerufen hat, wann und von welchem System. Wenn ein Credential an einem unerwarteten Ort auftaucht, haben Sie einen Nachweis.
  • Dienstkonto-Management. Das Shadow-AI-Risiko beschränkt sich nicht auf Menschen, die Secrets in Chat-Fenster einfügen. KI-Agenten und automatisierte Pipelines laufen unter Dienstkonten — und diese Konten sammeln im Laufe der Zeit Berechtigungen an, ohne dass jemand sie aktiv überprüft. Passwork ermöglicht es, Dienstkonto-Credentials genauso zu speichern, zu rotieren und zu beschränken wie menschlichen Zugriff: mit expliziten Rollen, Ablaufrichtlinien und einer vollständigen Zugriffshistorie.
  • API-first Credential-Bereitstellung. Die REST API von Passwork ermöglicht es Pipelines und Anwendungen, Secrets programmatisch zur Laufzeit abzurufen, anstatt sie aus Umgebungsdateien oder Konfigurations-Repositories zu lesen. Das Credential berührt nie die Zwischenablage eines Entwicklers. Es geht direkt vom Tresor zum Prozess, der es benötigt — und der Abruf wird protokolliert.

Self-Hosted vs. Cloud

Die Self-Hosted-Option hält alle Daten innerhalb der eigenen Infrastruktur der Organisation — die richtige Wahl für Teams mit strengen Datenstandortanforderungen oder regulierten Umgebungen. Die Cloud-Option entfernt den operativen Aufwand des Betriebs einer eigenen Instanz bei gleichzeitiger Beibehaltung derselben Verschlüsselungsgarantien und Zugriffskontrollen. Keine der Optionen sendet Klartext-Credentials an Passwork-Server.

Wie Passwork Shadow-AI-Risiken adressiert

Shadow-AI-Risiko Wie es passiert Wie Passwork es adressiert
Credential-Exposition in Prompts Entwickler fügt API-Key oder Datenbank-Verbindungsstring in ein öffentliches LLM ein, um ein Produktionsproblem zu debuggen Secrets werden verschlüsselt gespeichert und programmatisch via REST API bereitgestellt — Entwickler haben nie Klartext-Credentials zum Einfügen
Fest codierte Secrets im Quellcode API-Keys und Tokens, die im Code eingebettet sind, werden mit KI-Coding-Assistenten geteilt oder in Repositories committed API-first Credential-Bereitstellung hält Secrets vollständig aus Konfigurationsdateien und Umgebungsvariablen heraus
Überprivilegierter Zugriff Mitarbeiter haben Zugriff auf mehr Secrets, als ihre Rolle erfordert — jedes davon kann in einem KI-Prompt landen Rollenbasierte Zugangskontrolle beschränkt den Tresorzugriff nach Team und Funktion; ein Entwickler sieht Dev-Secrets, nicht Produktion
Nicht verwaltete Dienstkonto-Credentials KI-Agenten und Pipelines laufen unter Dienstkonten mit angesammelten Berechtigungen und ohne Überprüfungszyklus Dienstkonto-Credentials werden in Passwork mit expliziten Rollen und vollständiger Zugriffshistorie gespeichert, beschränkt und rotiert
Kein Audit-Trail nach Exposition Ein Credential taucht an einem unerwarteten Ort auf — keine Möglichkeit festzustellen, wer darauf zugegriffen hat, wann oder von wo Jeder Abruf wird protokolliert: Credential, Benutzer, Zeitstempel, Quellsystem — vollständiger forensischer Trail sofort verfügbar
Veralteter Zugriff nach Offboarding Ausscheidender Mitarbeiter behält Zugriff auf geteilte Credentials, KI-Agent-OAuth-Erteilungen und Dienstkonto-Passwörter Zugriff wird einmal auf Tresor-Ebene widerrufen; Sicherheits-Dashboard markiert alle Credentials, auf die der Mitarbeiter zugreifen konnte, als potenziell kompromittiert
Secrets-Wildwuchs über Umgebungen hinweg Credentials in Tabellen, Slack-Nachrichten, .env-Dateien und privaten Passwort-Managern gespeichert — kein zentrales Inventar Ein einziger verschlüsselter Tresor für alle Credentials über Teams hinweg; AD/LDAP-Sync hält den Zugriff automatisch mit Verzeichnisgruppen synchronisiert

Fazit

Die Mehrkosten von 670.000 $ pro Datenpanne durch Shadow AI sind die Kosten der KI-Nutzung ohne Governance. Die Organisationen, die diese Mehrkosten zahlen, sind keine Ausreißer. Es sind die 63 %, die keine KI-Governance-Richtlinien hatten, und die 97 %, denen es bei einem Vorfall an angemessenen Zugriffskontrollen mangelte.

Governance beginnt auf der Credential-Ebene. Ein Mitarbeiter, der keinen Zugriff auf rohe Produktions-Secrets hat, kann diese nicht versehentlich exponieren — unabhängig davon, welches KI-Tool er öffnet. Das ist der Kontrollpunkt, den die meisten Shadow-AI-Frameworks übersehen, und derjenige, der die unmittelbarste Risikoreduktion liefert.

Prüfen Sie noch heute, auf welche Credentials Ihre Teams im Klartext zugreifen können. Diese Liste ist Ihre Shadow-AI-Expositionsfläche.

Passwork bietet IT- und Sicherheitsteams einen zentralisierten Tresor mit RBAC, vollständigen Audit-Logs und On-Premise-Deployment — damit Credentials in Ihrer Infrastruktur bleiben, nicht in einem öffentlichen LLM. Passwork kostenlos testen

FAQ: Shadow AI im Unternehmen

FAQ: Shadow AI im Unternehmen

Wie erkennt man Shadow AI?

Organisationen können Shadow AI erkennen, indem sie Netzwerkprotokolle auf ungewöhnlichen ausgehenden Datenverkehr zu KI-Domains überwachen, einen Cloud Access Security Broker (CASB) einsetzen, um die SaaS-Nutzung auf verwalteten Geräten zu prüfen, und Browser-Erweiterungen auf Unternehmens-Endpunkten überprüfen. Endpoint-DLP-Tools können große Textübertragungen zu bekannten KI-Diensten markieren, obwohl private Free-Tier-Accounts eine hartnäckige Blindstelle bleiben.

Was ist ein Beispiel für Shadow AI?

Ein häufiges Beispiel ist ein Entwickler, der proprietären Quellcode in einen privaten ChatGPT-Account einfügt, um ein Produktionsproblem zu debuggen — dabei werden fest codierte API-Keys und interne Architektur exponiert. Ein weiteres ist ein Marketingteam, das vertrauliche Kundendaten in ein nicht genehmigtes KI-Zusammenfassungs-Tool hochlädt, oder ein Finanzanalyst, der Q3-Prognosen mit einem Free-Tier-KI-Assistenten teilt, um Vorstandsmaterialien vorzubereiten.

Warum ist Shadow AI gefährlicher als Shadow IT?

Shadow IT verursacht Datenstandortprobleme — Daten liegen irgendwo, wo die IT keine Kontrolle hat. Shadow AI verarbeitet Daten: Es analysiert sie, generiert Outputs daraus und handelt bei agentenbasierten Deployments autonom danach. Die Exposition durch Shadow AI ist oft irreversibel, besonders wenn Daten durch Free-Tier-Accounts fließen, wo sie zum Training öffentlicher Modelle verwendet werden können.

Welche Credentials sind am meisten durch Shadow AI gefährdet?

API-Keys, Datenbank-Verbindungsstrings, OAuth-Tokens und Dienstkonto-Passwörter sind die am höchsten gefährdeten Credentials. Dies sind die Secrets, die Entwickler und DevOps-Ingenieure am wahrscheinlichsten in KI-Prompts einfügen, wenn sie debuggen oder um Konfigurationshilfe bitten. Fest codierte Secrets im Quellcode sind besonders exponiert, da Code die größte Einzelkategorie sensibler Daten ist, die mit KI-Tools geteilt werden (Harmonic Security, 2025).

Verhindert das Verbot von KI-Tools Shadow AI?

Nein. Die Analyse von Harmonic Security von 22,4 Millionen Enterprise-Prompts ergab, dass Mitarbeiter in über 90 % der Organisationen aktiv KI-Tools nutzen, meist über private Accounts, die die IT nie genehmigt hat. Pauschale Verbote verlagern die Nutzung auf private Geräte und Accounts mit noch weniger Sichtbarkeit. Effektive Governance kombiniert genehmigte Alternativen, klare Richtlinien für akzeptable Nutzung und technische Kontrollen auf der Zugriffsebene.

Passwortverwaltung für Teams: Die Lösung, die jedes KMU braucht
Das Speichern von Passwörtern in Slack und Browsern setzt Ihr Unternehmen Datenpannen aus. Erfahren Sie, warum persönliche Tools für Teams versagen, wie Sie ausscheidende Mitarbeiter mit einem Klick sicher offboarden und warum die neuesten NIST-Richtlinien von erzwungener Passwortrotation abraten.
VaultJacking: Wie eine PIN einen Google Password Manager-Tresor exponieren kann
VaultJacking zielt auf die Google Password Manager-PIN ab, um Ihren gesamten Tresor zu entsperren. Eine abgefangene PIN exponiert jedes gespeicherte Passwort und jeden Passkey. Erfahren Sie, wie der Angriff funktioniert, wer gefährdet ist und was zu tun ist, wenn Sie gephisht wurden.
Mitarbeiter-Offboarding: Leitfaden zur sicheren Zugriffsentziehung 2026
Das Deaktivieren eines SSO-Accounts widerruft keinen Zugriff. API-Keys, KI-Agent-Credentials und geteilte Passwörter überleben es. Dieser Leitfaden behandelt das vollständige Offboarding-Playbook — von Zero-Hour-Triggern bis zur NHI-Bereinigung.

Was ist Schatten-KI: Die verborgene Bedrohung, die Unternehmen 670.000 $ pro Datenleck kostet

Schatten-KI kostet Unternehmen 670.000 $ zusätzlich pro Datenleck — und der Großteil lässt sich auf Zugangsdaten zurückführen, die in öffentliche LLMs eingefügt wurden. Erfahren Sie, wie Schatten-KI aussieht, warum sie schwerer zu stoppen ist als Schatten-IT und wie Sie sie kontrollieren können.

Jun 16, 2026 — 19 min read
Qué es la IA en la sombra: la amenaza oculta que cuesta a las empresas $670K por brecha

Shadow AI es el uso no autorizado de herramientas, modelos y agentes de IA por parte de empleados sin conocimiento ni aprobación del departamento de TI. Esta práctica está muy extendida y es en gran medida invisible para los equipos de seguridad — lo cual es precisamente lo que la hace costosa.

Según el informe de 2025 de IBM, las organizaciones con altos niveles de shadow AI pagan 670.000 $ más por brecha que aquellas con niveles bajos o sin shadow AI, elevando el total esperado a 4,63 millones de dólares. Esa diferencia refleja flujos de datos no monitoreados, acceso a modelos sin gobernanza y credenciales transferidas a servicios de IA de terceros fuera de cualquier perímetro de seguridad.

La magnitud es más difícil de ignorar de lo que la mayoría de los equipos de seguridad esperan. Desarrolladores, personal financiero, recursos humanos y operaciones están adoptando herramientas de IA según sus propios criterios. Este artículo analiza cómo se manifiesta realmente shadow AI en entornos empresariales, por qué genera exposición de seguridad y cumplimiento, y qué pueden hacer los equipos de TI para adelantarse.


¿Qué es Shadow AI?

Shadow AI es cualquier herramienta, modelo, plugin o agente de IA utilizado dentro de una organización sin aprobación explícita de TI o seguridad. Se sitúa en la intersección de Shadow IT y la IA generativa, heredando los puntos ciegos de gobernanza del primero y añadiendo los riesgos de procesamiento de datos de la segunda. Según datos de Varonis, el 98% de las organizaciones tienen empleados que utilizan aplicaciones no autorizadas, incluida shadow AI.

El alcance es más amplio de lo que la mayoría de los equipos de seguridad suponen.

Categoría Ejemplos Riesgo principal
Herramientas de IA generativa Cuentas personales de ChatGPT, Claude, Gemini utilizadas para tareas laborales Datos sensibles enviados a servidores de terceros sin acuerdos de procesamiento de datos empresariales
Extensiones de navegador con IA Correctores gramaticales, resumidores, asistentes de reuniones Procesamiento silencioso del contenido de páginas, incluidos documentos internos y credenciales
SaaS de IA no aprobado IA legal, herramientas de redacción de marketing, asistentes de código adoptados por equipos individuales Sin revisión de adquisiciones, sin DPA, sin visibilidad sobre políticas de retención de datos
Agentes de IA Sistemas autónomos con permisos OAuth para leer archivos, llamar a APIs, ejecutar acciones Sin registro a nivel organizacional; el acceso delegado persiste después de la salida del empleado
Plugins de IA para IDE Cursor, Tabnine, instancias no aprobadas de Copilot en entornos de desarrollo Bases de código propietarias y esquemas de API internos expuestos a proveedores de modelos externos
Herramientas de IA para reuniones Otter.ai, Fireflies, Notion AI conectados a videoconferencias Conversaciones grabadas y almacenadas en servidores de terceros sin aprobación de TI
Herramientas de IA para análisis de datos Plataformas de análisis con IA que reciben conjuntos de datos internos e informes financieros Registros de clientes y datos financieros procesados fuera del stack de datos aprobado
Herramientas de IA para correo electrónico y calendario Plugins con acceso completo al buzón otorgado mediante OAuth Acceso a comunicaciones invisible para TI; los tokens OAuth rara vez se auditan o revocan

Los agentes de IA representan un cambio cualitativo en el riesgo. Una hoja de cálculo almacenada en una unidad en la nube no aprobada es un problema de exposición de datos. Un agente de IA con acceso delegado a su correo electrónico, calendario y sistema de archivos es un problema de gobernanza de accesos.


Shadow IT vs. Shadow AI: comprender el multiplicador de riesgo

Shadow IT y Shadow AI implican que los empleados utilicen herramientas fuera de la visibilidad de TI. El perfil de riesgo es fundamentalmente diferente.

Shadow IT (SaaS no autorizado, almacenamiento personal en la nube, dispositivos no gestionados) genera principalmente problemas de residencia de datos y cumplimiento. Los datos residen en algún lugar que TI no controla. La exposición es en gran medida estática.

Shadow AI procesa datos. Razona sobre ellos, los resume, genera resultados a partir de ellos y, en el caso de sistemas agénticos, actúa sobre ellos. La exposición es dinámica y a menudo irreversible.

Dimensión Shadow IT Shadow AI
Riesgo principal Residencia de datos Procesamiento de datos + entrenamiento de modelos
Tipo de exposición Estática (datos en reposo) Dinámica (datos en movimiento, en prompts)
Reversibilidad Moderada (revocar acceso) Baja (los datos pueden entrenar modelos públicos)
Acción autónoma Ninguna Sí — los agentes de IA actúan sin revisión humana
Registro de auditoría Parcial A menudo inexistente en cuentas personales/gratuitas
Alcance de cumplimiento GDPR, soberanía de datos GDPR + Ley de IA, propiedad intelectual, secretos comerciales

El problema de la proliferación de SaaS agrava esto. Los empleados utilizan más de 665 herramientas de IA en un entorno empresarial típico, según el análisis de Harmonic Security de 22 millones de prompts empresariales de IA (2025). Seis aplicaciones representan el 92,6% de la exposición de datos sensibles, pero bloquear las 659 restantes es operativamente inútil y destruye la productividad. El desafío de gobernanza es la visibilidad, la clasificación y el acceso controlado.


El impacto financiero: por qué Shadow AI cuesta a las empresas 670.000 $ por brecha

Según el Informe del Coste de una Brecha de Datos 2025 de IBM, las brechas que involucran altos niveles de shadow AI añaden 670.000 $ al coste medio de la brecha en comparación con aquellas con niveles bajos o sin shadow AI — un aumento del 16%, elevando el total esperado a 4,63 millones de dólares por incidente.

Dos estadísticas subyacentes explican el mecanismo:

  • El 97% de las organizaciones que experimentaron un incidente de seguridad relacionado con IA carecían de controles de acceso a IA adecuados.
  • El 63% de las organizaciones que sufrieron brechas no tenían políticas de gobernanza para gestionar la IA o detectar el uso no autorizado.

La cadena causal es directa. Los empleados adoptan herramientas de IA más rápido de lo que los equipos de seguridad pueden evaluarlas. Sin controles de acceso, los datos sensibles fluyen hacia modelos que TI nunca aprobó y no puede auditar. Cuando ocurre una brecha, la ausencia de registro y gobernanza extiende el tiempo de detección y contención — y en la economía de las brechas, el tiempo es el principal factor de coste.

La cadena de Shadow AI

Necesidad del empleado
Escribir más rápido / resumir documentos / generar código
↓
Fricción con el proceso oficial
Sin herramienta de IA aprobada / licencia empresarial demasiado lenta / ChatGPT personal ya funciona
↓
Acción no autorizada
Cuenta de IA personal / extensión de navegador / API no aprobada / función de IA en SaaS / herramienta vibe-coded
↓
Punto ciego de TI
Herramienta desconocida para TI — sin inventario, sin política, sin visibilidad sobre los datos procesados
↓
Sin controles
de datos
Sin revocación
de acceso
Sin registro
de auditoría
Sin validación
de resultados
Sin gobernanza
de credenciales
↓
Lo que la IA hace que Shadow IT no hace
Procesa y genera datos / actúa de forma autónoma mediante agentes / almacena prompts con secretos / influye en decisiones / crea rutas OAuth persistentes
↓
Consecuencias
Exposición de credenciales / exfiltración de datos / violación de cumplimiento / acciones autónomas no auditadas / decisiones basadas en resultados no verificados

Para los directores financieros, el cálculo es sencillo: el coste esperado de una brecha relacionada con shadow AI es de 4,63 millones de dólares. El coste de un programa de gobernanza de IA empresarial — controles de acceso, despliegue de CASB, licencias de herramientas aprobadas, gestión de credenciales — es una fracción de eso. El caso ajustado al riesgo para la inversión en gobernanza no es ambiguo.

Los equipos de seguridad también enfrentan un punto ciego de DLP (Prevención de Pérdida de Datos): la mayoría de las herramientas DLP inspeccionan transferencias de datos estructurados. Los prompts de IA conversacional son texto no estructurado. Un empleado que escribe una cadena de conexión de base de datos en una cuenta LLM de nivel gratuito no genera ninguna alerta DLP. Los datos abandonan la organización silenciosamente.


La amenaza oculta: exposición de credenciales y agentes de IA

El riesgo de shadow AI más directo y menos reportado es la exposición de credenciales. Los empleados pegan secretos en LLMs públicos constantemente porque es la forma más rápida de obtener ayuda.

Un desarrollador que depura un problema de producción pega una cadena de conexión de base de datos en ChatGPT junto con el registro de errores. Un ingeniero DevOps comparte un archivo de configuración de Kubernetes, incluidas las claves API incrustadas, con un asistente de IA para preguntar sobre un fallo de despliegue. Un analista financiero sube una hoja de proyecciones del tercer trimestre a una herramienta de resumen de IA no aprobada para preparar una reunión de la junta directiva.

Según el análisis de Harmonic Security de 22,4 millones de prompts empresariales de IA (2025), el código, los documentos legales y los datos financieros comprenden el 74,5% de los datos sensibles expuestos a herramientas de IA. El código fuente por sí solo contiene secretos incrustados (claves API hardcodeadas, tokens de acceso y credenciales de cuentas de servicio) que la mayoría de los desarrolladores tratan como detalles de configuración en lugar de material crítico para la seguridad.

La capa de riesgo agéntico añade una segunda superficie de ataque. Los agentes de IA — sistemas que utilizan permisos OAuth delegados para leer archivos, enviar correos electrónicos, consultar bases de datos y llamar a APIs externas — operan con concesiones de acceso amplias que nunca fueron diseñadas para uso autónomo. Cuando un empleado autoriza a un agente de IA de productividad a acceder a su correo electrónico corporativo y almacenamiento de archivos, ese agente puede tener permisos efectivos más amplios de lo que el rol del propio empleado justifica.

La mayoría de las organizaciones no tienen un inventario de qué agentes poseen qué concesiones OAuth, ni un proceso para revocarlas cuando un empleado se va.

El 16,9% de todas las exposiciones de datos sensibles en el conjunto de datos de Harmonic fluyeron a través de cuentas personales de nivel gratuito — donde TI no tiene visibilidad, no hay registro de auditoría y los datos pueden usarse para entrenar modelos públicos (Harmonic Security, 2025).

La combinación de exposición de credenciales y acceso agéntico crea un riesgo compuesto: un agente de IA comprometido con acceso a una bóveda de secretos no gestionados puede exfiltrar mucho más que una única clave API filtrada.


Brechas reales vinculadas a Shadow AI

Estos tres incidentes comparten un hilo común: en cada caso, un componente de IA operando dentro de un entorno de confianza accedió a muchos más datos de los que alguien había autorizado explícitamente.

Microsoft AI Research: 38 TB de datos internos expuestos

Qué ocurrió. Un equipo de investigación de IA de Microsoft publicó un conjunto de datos abierto en GitHub para entrenar modelos de reconocimiento de imágenes. Para compartir los archivos, utilizaron un token SAS de Azure — pero lo configuraron con acceso completo a toda la cuenta de almacenamiento en lugar de la carpeta objetivo. Cualquiera que siguiera el enlace del repositorio obtenía acceso sin restricciones a 38 TB de datos privados de la empresa.

Qué se filtró. Copias de seguridad de estaciones de trabajo de dos empleados, más de 30.000 mensajes internos de Microsoft Teams de 359 miembros del personal, claves privadas, contraseñas de servicios y tokens secretos. El token tenía permisos de «control total» y estaba configurado para expirar en 2051.

Por qué este es un incidente de Shadow AI. La brecha ocurrió directamente en el curso del trabajo con conjuntos de datos de IA. Los investigadores, moviéndose rápido para lanzar modelos de IA, eludieron los procedimientos estándar de revisión de acceso. Wiz Research, que descubrió la exposición, lo describió como «una nueva clase de riesgo que enfrentan las organizaciones a medida que aceleran la adopción de IA». Debido a que el token otorgaba acceso de escritura, un atacante podría haber inyectado código malicioso en modelos de IA que otros desarrolladores estaban descargando activamente.

Respuesta. Wiz divulgó el incidente públicamente en septiembre de 2023. Microsoft revocó el token y cerró el acceso. El caso se convirtió en un ejemplo de referencia en el informe del Coste de una Brecha de Datos 2025 de IBM.

Slack AI: exfiltración de datos de canales privados mediante inyección de prompts

Qué ocurrió. Investigadores de PromptArmor encontraron una vulnerabilidad crítica en Slack AI — el asistente integrado que permite a los empleados consultar todo su historial de Slack en lenguaje natural. La clase de ataque fue inyección indirecta de prompts: un actor de amenazas publica un mensaje en un canal público que contiene instrucciones ocultas para el LLM. Cuando un objetivo utiliza Slack AI para buscar información, el modelo trata las instrucciones maliciosas como legítimas y las ejecuta.

Qué estaba en riesgo. Claves API y otros secretos almacenados en canales privados a los que el atacante no tenía acceso directo. Slack AI agregaba datos tanto de canales públicos como privados al responder consultas de usuarios — ese acceso entre canales era el vector de ataque. Un segundo escenario permitía que Slack AI mostrara un enlace de phishing para capturar credenciales.

Por qué este es un incidente de Shadow AI. Slack AI es un caso de libro de texto de shadow AI incrustada: una función de IA activada dentro de una herramienta corporativa ya aprobada, sin una revisión de seguridad separada de su componente de IA. Los equipos de TI no tenían visibilidad del hecho de que el asistente podía acceder a canales privados y servir como vector de exfiltración. El 14 de agosto de 2024 (el mismo día en que se divulgó la vulnerabilidad), Slack amplió las capacidades del asistente para indexar documentos cargados y archivos de Google Drive, ampliando aún más la superficie de ataque.

Respuesta. Slack inicialmente clasificó el comportamiento como «previsto», y luego emitió un parche. La empresa declaró que «no había evidencia de acceso no autorizado a datos de clientes». El incidente fue ampliamente cubierto como el primer caso documentado de exfiltración de datos mediante inyección de prompts en un producto SaaS empresarial en producción.

Microsoft 365 Copilot: EchoLeak, exfiltración de datos sin clic

Qué ocurrió. Investigadores de Aim Security divulgaron CVE-2025-32711 (CVSS 9.3 — Crítico) en Microsoft 365 Copilot, denominado EchoLeak. Es la primera inyección de prompts sin clic documentada con exfiltración de datos confirmada en un sistema de IA en producción. El ataque no requería ninguna acción de la víctima.

Cómo funcionó. Un atacante enviaba al objetivo un correo electrónico que contenía instrucciones ocultas disfrazadas de enlaces Markdown de estilo referencia. Cuando Copilot procesaba el correo electrónico, eludía el clasificador XPIA integrado (protección contra inyección de prompts) y el mecanismo de redacción de enlaces. Copilot entonces accedía automáticamente a los archivos de la víctima en OneDrive, SharePoint y Teams, construía una URL a través de la API del Proxy de Microsoft Teams — que está en la lista de permitidos de Copilot — y enviaba los datos al servidor del atacante. Sin clics requeridos.

Qué estaba en riesgo. Cualquier archivo o conversación accesible para el usuario dentro de Microsoft 365: documentos de OneDrive, archivos de SharePoint, mensajes de Teams. Para mediados de 2024, más de 10.000 empresas ya estaban ejecutando Microsoft 365 Copilot, según Netrix Global.

Por qué este es un incidente de Shadow AI. EchoLeak representa la próxima generación de riesgo de shadow AI: un agente de IA con amplio acceso a datos corporativos, operando dentro de una herramienta autorizada, sin una revisión de seguridad adecuada de su componente de IA. El ataque no dejó rastros en los sistemas de monitorización estándar — todo el tráfico se movió a través de dominios de confianza de Microsoft.

Respuesta. Microsoft emitió un parche de emergencia en junio de 2025. El caso cambió fundamentalmente cómo la industria evalúa el riesgo de los agentes de IA con amplios permisos de acceso.


Cómo detectar y prevenir Shadow AI en la empresa

La detección y prevención requieren un enfoque estructurado. Prohibir la IA por completo no funciona — los datos de Harmonic muestran que los empleados utilizan herramientas de IA independientemente de la política, a menudo a través de dispositivos personales y cuentas que eluden completamente los controles corporativos. El objetivo es la gobernanza, no la prohibición.

El marco de gobernanza de Shadow AI en 5 pasos

  1. Descubrir la exposición a IA. Despliegue monitorización de red para identificar tráfico saliente a dominios de IA conocidos. Utilice un Cloud Access Security Broker (CASB) para obtener visibilidad del uso de SaaS en dispositivos gestionados. Audite las extensiones de navegador en los endpoints corporativos — muchas herramientas de IA operan como extensiones con amplio acceso al contenido de las páginas. Construya un inventario de lo que realmente se está usando antes de escribir políticas.
  2. Definir políticas de uso aceptable. Clasifique las herramientas de IA en tres niveles: aprobadas (con licencia empresarial, acuerdos de procesamiento de datos vigentes), condicionales (permitidas solo para tareas no sensibles) y prohibidas (sin controles de soberanía de datos, entrenamiento de modelos públicos). Publique la política.
  3. Implementar RBAC para herramientas de IA. El control de acceso basado en roles (RBAC) se aplica al acceso a herramientas de IA de la misma manera que se aplica a cualquier otro sistema. Los desarrolladores no deberían tener acceso a herramientas de IA financieras. Los equipos de finanzas no deberían tener acceso a repositorios de código alimentados en pipelines de IA. Limite las concesiones de acceso al mínimo requerido para cada rol. Revise trimestralmente.
  4. Proporcionar alternativas autorizadas. Los empleados adoptan shadow AI porque las herramientas aprobadas son lentas de adquirir o inadecuadas para la tarea. Para cada categoría de herramienta prohibida, proporcione una alternativa autorizada con capacidad equivalente. Si los desarrolladores necesitan un asistente de codificación con IA, deles uno con controles de datos empresariales. La gobernanza sin habilitación genera resentimiento y soluciones alternativas.
  5. Asegurar las credenciales subyacentes. Este es el paso que la mayoría de los marcos de gobernanza omiten. Incluso con políticas y CASB implementados, los empleados que tienen acceso directo a claves API sin procesar, contraseñas de bases de datos y credenciales de cuentas de servicio pueden pegarlas en cualquier herramienta. Centralizar la gestión de secretos — para que las credenciales se almacenen, inyecten y roten programáticamente en lugar de copiarse manualmente — elimina la ruta más directa desde shadow AI hasta el compromiso de credenciales.

Cómo Passwork asegura la base contra los riesgos de Shadow AI

Conclusión

No se puede impedir físicamente que un empleado abra una pestaña del navegador y escriba en un LLM público. Lo que sí se puede controlar es a qué tiene acceso para pegar.

El principio fundamental: eliminar el texto plano de la ecuación

Si las claves API, las credenciales de bases de datos, los secretos de producción y las contraseñas de cuentas de servicio residen en una bóveda cifrada centralizada — accedida programáticamente en lugar de copiada manualmente — el riesgo de exposición de credenciales por shadow AI se reduce sustancialmente. El desarrollador que quiere depurar un problema de producción con un asistente de IA no puede pegar la cadena de conexión de la base de datos porque nunca la tuvo en texto plano para empezar.

Qué ofrece Passwork

Passwork está disponible tanto como despliegue autoalojado como solución alojada en la nube. Ambas comparten la misma arquitectura central: cifrado AES-256 bajo un modelo de conocimiento cero, donde las credenciales se cifran en el lado del cliente antes de abandonar el dispositivo.

Cuatro controles son los más importantes en el contexto de shadow AI:

  • Control de acceso basado en roles. Los administradores limitan el acceso a la bóveda a equipos y roles específicos. Un desarrollador obtiene acceso a los secretos del entorno de desarrollo, no a los de producción. El acceso se otorga por función, no por antigüedad o conveniencia.
  • Registros de auditoría. Cada evento de acceso se registra: quién recuperó qué credencial, cuándo y desde qué sistema. Si una credencial aparece en algún lugar donde no debería, tiene un rastro.
  • Gestión de cuentas de servicio. El riesgo de shadow AI no se limita a humanos pegando secretos en ventanas de chat. Los agentes de IA y los pipelines automatizados se ejecutan bajo cuentas de servicio — y esas cuentas acumulan permisos con el tiempo sin que nadie los revise activamente. Passwork permite almacenar, rotar y limitar las credenciales de cuentas de servicio de la misma manera que gestiona el acceso humano: con roles explícitos, políticas de expiración y un historial de acceso completo.
  • Entrega de credenciales basada en API. La REST API de Passwork permite que los pipelines y las aplicaciones recuperen secretos programáticamente en tiempo de ejecución en lugar de leerlos de archivos de entorno o repositorios de configuración. La credencial nunca toca el portapapeles del desarrollador. Va directamente desde la bóveda al proceso que la necesita — y la recuperación queda registrada.

Autoalojado vs. nube

La opción autoalojada mantiene todos los datos dentro de la propia infraestructura de la organización — la elección correcta para equipos con requisitos estrictos de residencia de datos o entornos regulados. La opción en la nube elimina la carga operativa de ejecutar su propia instancia mientras preserva las mismas garantías de cifrado y controles de acceso. Ninguna opción envía credenciales en texto plano a los servidores de Passwork.

Cómo Passwork aborda los riesgos de Shadow AI

Riesgo de Shadow AI Cómo ocurre Cómo lo aborda Passwork
Exposición de credenciales en prompts Un desarrollador pega una clave API o cadena de conexión de base de datos en un LLM público para depurar un problema de producción Los secretos se almacenan cifrados y se entregan programáticamente mediante REST API — los desarrolladores nunca tienen credenciales en texto plano para pegar
Secretos hardcodeados en código fuente Las claves API y tokens incrustados en el código se comparten con asistentes de codificación de IA o se envían a repositorios La entrega de credenciales basada en API mantiene los secretos completamente fuera de archivos de configuración y variables de entorno
Acceso con privilegios excesivos Los empleados tienen acceso a más secretos de los que requiere su rol — cualquiera de los cuales puede terminar en un prompt de IA El control de acceso basado en roles limita el acceso a la bóveda por equipo y función; un desarrollador ve secretos de desarrollo, no de producción
Credenciales de cuentas de servicio no gestionadas Los agentes de IA y pipelines se ejecutan bajo cuentas de servicio con permisos acumulados y sin ciclo de revisión Las credenciales de cuentas de servicio se almacenan, limitan y rotan en Passwork con roles explícitos e historial de acceso completo
Sin registro de auditoría después de la exposición Una credencial aparece en un lugar inesperado — no hay forma de determinar quién accedió, cuándo o desde dónde Cada recuperación se registra: credencial, usuario, marca de tiempo, sistema de origen — rastro forense completo disponible inmediatamente
Acceso obsoleto después de la baja Un empleado que se va conserva acceso a credenciales compartidas, concesiones OAuth de agentes de IA y contraseñas de cuentas de servicio El acceso se revoca una vez a nivel de bóveda; el panel de seguridad marca todas las credenciales a las que el empleado podía acceder como potencialmente comprometidas
Dispersión de secretos entre entornos Credenciales almacenadas en hojas de cálculo, mensajes de Slack, archivos .env y gestores de contraseñas personales — sin inventario central Una única bóveda cifrada para todas las credenciales entre equipos; la sincronización AD/LDAP mantiene el acceso alineado con los grupos del directorio automáticamente

Conclusión

El sobrecoste de 670.000 $ por brecha debido a shadow AI es el coste de usar IA sin gobernanza. Las organizaciones que pagan ese sobrecoste no son casos atípicos. Son el 63% que no tenía políticas de gobernanza de IA y el 97% que carecía de controles de acceso adecuados cuando ocurrió un incidente.

La gobernanza comienza en la capa de credenciales. Un empleado que no puede acceder a secretos de producción sin procesar no puede exponerlos accidentalmente — independientemente de qué herramienta de IA abra. Ese es el punto de control que la mayoría de los marcos de shadow AI omiten, y el que ofrece la reducción de riesgo más inmediata.

Audite a qué credenciales pueden acceder sus equipos en texto plano hoy. Esa lista es su superficie de exposición a shadow AI.

Passwork proporciona a los equipos de TI y seguridad una bóveda centralizada con RBAC, registros de auditoría completos y despliegue local — para que las credenciales permanezcan dentro de su infraestructura, no dentro de un LLM público. Pruebe Passwork gratis

Preguntas frecuentes: Shadow AI en la empresa

Preguntas frecuentes: Shadow AI en la empresa

¿Cómo se detecta Shadow AI?

Las organizaciones pueden detectar shadow AI monitorizando los registros de red en busca de tráfico saliente inusual hacia dominios de IA, desplegando un Cloud Access Security Broker (CASB) para auditar el uso de SaaS en dispositivos gestionados y revisando las extensiones de navegador en los endpoints corporativos. Las herramientas DLP de endpoint pueden marcar grandes transferencias de texto a servicios de IA conocidos, aunque las cuentas personales de nivel gratuito siguen siendo un punto ciego persistente.

¿Cuál es un ejemplo de Shadow AI?

Un ejemplo común es un desarrollador que pega código fuente propietario en una cuenta personal de ChatGPT para depurar un problema de producción — exponiendo claves API hardcodeadas y arquitectura interna en el proceso. Otro es un equipo de marketing que sube datos confidenciales de clientes a una herramienta de resumen de IA no aprobada, o un analista financiero que comparte proyecciones del tercer trimestre con un asistente de IA de nivel gratuito para preparar materiales para la junta directiva.

¿Por qué Shadow AI es más peligrosa que Shadow IT?

Shadow IT crea problemas de residencia de datos — los datos residen en algún lugar que TI no controla. Shadow AI procesa datos: razona sobre ellos, genera resultados a partir de ellos y, en despliegues agénticos, actúa sobre ellos de forma autónoma. La exposición a través de shadow AI es a menudo irreversible, especialmente cuando los datos fluyen a través de cuentas de nivel gratuito donde pueden usarse para entrenar modelos públicos.

¿Qué credenciales corren más riesgo por Shadow AI?

Las claves API, las cadenas de conexión de bases de datos, los tokens OAuth y las contraseñas de cuentas de servicio son las credenciales de mayor riesgo. Estos son los secretos que los desarrolladores e ingenieros DevOps tienen más probabilidades de incluir en prompts de IA cuando depuran o piden ayuda con configuraciones. Los secretos hardcodeados en el código fuente están particularmente expuestos, ya que el código es la categoría más grande de datos sensibles compartidos con herramientas de IA (Harmonic Security, 2025).

¿Prohibir las herramientas de IA previene Shadow AI?

No. El análisis de Harmonic Security de 22,4 millones de prompts empresariales encontró que los empleados de más del 90% de las organizaciones utilizan activamente herramientas de IA, principalmente a través de cuentas personales que TI nunca aprobó. Las prohibiciones generales empujan el uso hacia dispositivos y cuentas personales con aún menos visibilidad. Una gobernanza efectiva combina alternativas aprobadas, políticas claras de uso aceptable y controles técnicos en la capa de acceso.

Gestión de contraseñas para equipos: la solución que toda pyme necesita
Almacenar contraseñas en Slack y navegadores expone su negocio a brechas. Descubra por qué las herramientas personales fallan para los equipos, cómo dar de baja de forma segura a empleados que se van con un solo clic, y por qué las últimas directrices del NIST recomiendan no forzar la rotación de contraseñas.
VaultJacking: cómo un único PIN puede exponer una bóveda de Google Password Manager
VaultJacking ataca el PIN de Google Password Manager para desbloquear toda su bóveda. Un único PIN capturado expone todas las contraseñas y passkeys guardadas. Descubra cómo funciona el ataque, quién está en riesgo y qué hacer si ha sido víctima de phishing.
Baja de empleados: guía de revocación segura de accesos 2026
Deshabilitar una cuenta SSO no revoca el acceso. Las claves API, las credenciales de agentes de IA y las contraseñas compartidas sobreviven. Esta guía cubre el manual completo de baja — desde los disparadores de hora cero hasta la limpieza de NHI.

Qué es la IA en la sombra: la amenaza oculta que cuesta a las empresas $670K por brecha

La IA en la sombra cuesta a las empresas $670K adicionales por brecha — y la mayoría se origina en credenciales pegadas en LLM públicos. Descubra qué es realmente la IA en la sombra, por qué es más difícil de controlar que la TI en la sombra y cómo gobernarla.

Jun 16, 2026 — 16 min read
What is Shadow AI: The hidden threat costing enterprises $670K per breach

Shadow AI is the unsanctioned use of AI tools, models, and agents by employees without IT knowledge or approval. The practice is widespread and largely invisible to security teams — which is exactly what makes it expensive.

According to IBM's 2025 report, organizations with high levels of shadow AI pay $670,000 more per breach than those with low or no shadow AI, bringing the expected total to $4.63M. That gap reflects unmonitored data flows, ungoverned model access, and credentials passed to third-party AI services outside any security perimeter.

The scale is harder to dismiss than most security teams expect. Developers, finance staff, HR, and operations are all adopting AI tools on their own terms. This article breaks down what shadow AI actually looks like in enterprise environments, why it creates security and compliance exposure, and what IT teams can do to get ahead of it.


What is Shadow AI?

Shadow AI is any AI tool, model, plugin, or agent used within an organization without explicit IT or security approval. It sits at the intersection of Shadow IT and generative AI, inheriting the governance blind spots of the former and adding the data-processing risks of the latter. According to Varonis data, 98% of organizations have employees using unsanctioned apps, including shadow AI.

The scope is wider than most security teams assume.

Category Examples Primary risk
Generative AI tools Personal ChatGPT, Claude, Gemini accounts used for work tasks Sensitive data sent to third-party servers without enterprise data agreements
AI browser extensions Grammar checkers, summarizers, meeting assistants Silent processing of page content, including internal documents and credentials
Unapproved AI SaaS Legal AI, marketing copy tools, code assistants adopted by individual teams No procurement review, no DPA, no visibility into data retention policies
AI agents Autonomous systems with OAuth permissions to read files, call APIs, take actions No organizational-level logging; delegated access persists after employee departure
AI-powered IDE plugins Cursor, Tabnine, unapproved Copilot instances in developer environments Proprietary codebases and internal API schemas exposed to external model providers
AI meeting tools Otter.ai, Fireflies, Notion AI connected to video conferencing Conversations recorded and stored on third-party servers without IT approval
AI data analysis tools AI analytics platforms receiving internal datasets and financial reports Customer records and financial data processed outside the approved data stack
AI-enhanced email and calendar tools Plugins with full mailbox access granted via OAuth IT-invisible access to communications; OAuth tokens rarely audited or revoked

AI agents represent a qualitative shift in risk. A spreadsheet stored in an unapproved cloud drive is a data exposure problem. An AI agent with delegated access to your email, calendar, and file system is an access governance problem.


Shadow IT vs. Shadow AI: Understanding the risk multiplier

Shadow IT and Shadow AI both involve employees using tools outside IT's visibility. The risk profile is fundamentally different.

Shadow IT (unauthorized SaaS, personal cloud storage, unmanaged devices) primarily creates data residency and compliance problems. Data sits somewhere IT doesn't control. The exposure is largely static.

Shadow AI processes data. It reasons over it, summarizes it, generates outputs from it, and in the case of agentic systems, acts on it. The exposure is dynamic and often irreversible.

Dimension Shadow IT Shadow AI
Primary risk Data residency Data processing + model training
Exposure type Static (data at rest) Dynamic (data in motion, in prompts)
Reversibility Moderate (revoke access) Low (data may train public models)
Autonomous action None Yes — AI agents act without human review
Audit trail Partial Often none on personal/free-tier accounts
Compliance scope GDPR, data sovereignty GDPR + AI Act, IP, trade secrets

The SaaS sprawl problem compounds this. Employees use 665+ AI tools across a typical enterprise environment, according to Harmonic Security's analysis of 22 million enterprise AI prompts (2025). Six applications account for 92.6% of sensitive data exposure but blocking the remaining 659 is operationally futile and destroys productivity. The governance challenge is visibility, classification, and controlled access.


The financial impact: Why Shadow AI costs enterprises $670K per breach

According to IBM's 2025 Cost of a Data Breach Report, breaches involving high levels of shadow AI add $670,000 to the average breach cost compared to those with low or no shadow AI — a 16% increase, bringing the expected total to $4.63M per incident.

Two underlying statistics explain the mechanism:

  • 97% of organizations that experienced an AI-related security incident lacked proper AI access controls.
  • 63% of breached organizations had no governance policies for managing AI or detecting unauthorized use.

The causal chain is direct. Employees adopt AI tools faster than security teams can evaluate them. Without access controls, sensitive data flows into models that IT never approved and cannot audit. When a breach occurs, the absence of logging and governance extends detection and containment time — and in breach economics, time is the primary cost driver.

The Shadow AI chain

Employee need
Write faster / summarize docs / generate code
↓
Friction with official process
No approved AI tool / enterprise license too slow / personal ChatGPT already works
↓
Unsanctioned action
Personal AI account / browser extension / unapproved API / AI feature in SaaS / vibe-coded tool
↓
IT blind spot
Tool unknown to IT — no inventory, no policy, no visibility into data processed
↓
No data
controls
No access
revocation
No audit
trail
No output
validation
No credential
governance
↓
What AI does that Shadow IT doesn't
Processes and generates data / acts autonomously via agents / stores prompts with secrets / influences decisions / creates persistent OAuth paths
↓
Consequences
Credential exposure / data exfiltration / compliance violation / unaudited autonomous actions / decisions based on unverified output

For CFOs, the calculation is straightforward: the expected cost of a shadow AI-related breach is $4.63M. The cost of an enterprise AI governance program — access controls, CASB deployment, approved tool licensing, credential management — is a fraction of that. The risk-adjusted case for governance investment is not ambiguous.

Security teams also face a DLP (Data Loss Prevention) blind spot: most DLP tools inspect structured data transfers. Conversational AI prompts are unstructured text. An employee typing a database connection string into a free-tier LLM account generates no DLP alert. The data leaves the organization silently.


The hidden threat: Credential exposure and AI agents

The most direct and underreported shadow AI risk is credential exposure. Employees paste secrets into public LLMs constantly because it's the fastest path to getting help.

A developer debugging a production issue pastes a database connection string into ChatGPT along with the error log. A DevOps engineer shares a Kubernetes config file, including embedded API keys, with an AI assistant to ask about a deployment failure. A finance analyst uploads a Q3 projection spreadsheet to an unapproved AI summarization tool to prepare for a board meeting.

According to Harmonic Security's analysis of 22.4 million enterprise AI prompts (2025), code, legal documents, and financial data comprise 74.5% of sensitive data exposed to AI tools. Source code alone carries embedded secrets (hardcoded API keys, access tokens, and service account credentials) that most developers treat as configuration details rather than security-critical material.

The agentic risk layer adds a second attack surface. AI agents — systems that use delegated OAuth permissions to read files, send emails, query databases, and call external APIs — operate with broad access grants that were never designed for autonomous use. When an employee authorizes a productivity AI agent to access their corporate email and file storage, that agent may have broader effective permissions than the employee's own role warrants.

Most organizations have no inventory of which agents hold which OAuth grants, and no process for revoking them when an employee leaves.

16.9% of all sensitive data exposures in Harmonic's dataset flowed through personal free-tier accounts — where IT has zero visibility, no audit trail, and data may be used to train public models (Harmonic Security, 2025).

The combination of credential exposure and agentic access creates a compounding risk: a compromised AI agent with access to a vault of unmanaged secrets can exfiltrate far more than a single leaked API key.


Real breaches tied to Shadow AI

These three incidents share a common thread: in each case, an AI component operating inside a trusted environment accessed far more data than anyone had explicitly authorized.

Microsoft AI Research: 38 TB of internal data exposed

What happened. A Microsoft AI research team published an open dataset on GitHub for training image recognition models. To share the files, they used an Azure SAS token — but configured it with full access to the entire Storage Account instead of the target folder. Anyone following the repository link got unrestricted access to 38 TB of private company data.

What leaked. Workstation backups from two employees, over 30,000 internal Microsoft Teams messages from 359 staff members, private keys, service passwords, and secret tokens. The token carried "full control" permissions and was set to expire in 2051.

Why this is a Shadow AI incident. The breach happened directly in the course of AI dataset work. Researchers, moving fast to ship AI models, bypassed standard access review procedures. Wiz Research, which discovered the exposure, described it as "a new class of risk organizations face as they accelerate AI adoption." Because the token granted write access, an attacker could have injected malicious code into AI models that other developers were actively downloading.

Response. Wiz disclosed the incident publicly in September 2023. Microsoft revoked the token and closed access. The case became a reference example in IBM's Cost of a Data Breach 2025 report.

Slack AI: Data exfiltration from private channels via prompt injection

What happened. Researchers at PromptArmor found a critical vulnerability in Slack AI — the built-in assistant that lets employees query their entire Slack history in natural language. The attack class was indirect prompt injection: a threat actor posts a message in a public channel containing hidden instructions for the LLM. When a target uses Slack AI to search for information, the model treats the malicious instructions as legitimate and executes them.

What was at risk. API keys and other secrets stored in private channels the attacker had no direct access to. Slack AI aggregated data from both public and private channels when answering user queries — that cross-channel access was the attack vector. A second scenario allowed Slack AI to render a phishing link to capture credentials.

Why this is a Shadow AI incident. Slack AI is a textbook embedded shadow AI case: an AI feature activated inside an already-approved corporate tool, with no separate security review of its AI component. IT teams had no visibility into the fact that the assistant could reach private channels and serve as an exfiltration vector. On August 14, 2024 (the same day the vulnerability was disclosed) Slack expanded the assistant's capabilities to index uploaded documents and Google Drive files, widening the attack surface further.

Response. Slack initially classified the behavior as "intended," then issued a patch. The company stated there was "no evidence of unauthorized customer data access." The incident was widely covered as the first documented case of data exfiltration via prompt injection in a production enterprise SaaS product.

Microsoft 365 Copilot: EchoLeak, zero-click data exfiltration

What happened. Researchers at Aim Security disclosed CVE-2025-32711 (CVSS 9.3 — Critical) in Microsoft 365 Copilot, named EchoLeak. It is the first documented zero-click prompt injection with confirmed data exfiltration in a production AI system. The attack required no action from the victim.

How it worked. An attacker sent the target an email containing hidden instructions disguised as reference-style Markdown links. When Copilot processed the email, it bypassed the built-in XPIA classifier (prompt injection protection) and the link-redaction mechanism. Copilot then automatically accessed the victim's files in OneDrive, SharePoint, and Teams, constructed a URL through the Microsoft Teams Proxy API — which sits on Copilot's allowlist — and sent the data to the attacker's server. No clicks required.

What was at risk. Any file or conversation accessible to the user within Microsoft 365: OneDrive documents, SharePoint files, Teams messages. By mid-2024, more than 10,000 companies were already running Microsoft 365 Copilot, according to Netrix Global.

Why this is a Shadow AI incident. EchoLeak represents the next generation of shadow AI risk: an AI agent with broad access to corporate data, operating inside a sanctioned tool, with no adequate security review of its AI component. The attack left no traces in standard monitoring systems — all traffic moved through trusted Microsoft domains.

Response. Microsoft issued an emergency patch in June 2025. The case fundamentally changed how the industry assesses risk for AI agents with wide access permissions.


How to detect and prevent Shadow AI in the enterprise

Detection and prevention require a structured approach. Banning AI entirely does not work — Harmonic's data shows employees use AI tools regardless of policy, often through personal devices and accounts that bypass corporate controls entirely. The goal is governance, not prohibition.

The 5-step Shadow AI governance framework

  1. Discover AI exposure. Deploy network monitoring to identify outbound traffic to known AI domains. Use a Cloud Access Security Broker (CASB) to gain visibility into SaaS usage across managed devices. Audit browser extensions on corporate endpoints — many AI tools operate as extensions with broad page-content access. Build an inventory of what's actually in use before writing policy.
  2. Define acceptable use policies. Classify AI tools into three tiers: approved (enterprise-licensed, data processing agreements in place), conditional (permitted for non-sensitive tasks only), and prohibited (no data sovereignty controls, public model training). Publish the policy.
  3. Implement RBAC for AI tools. Role-based access control (RBAC) applies to AI tool access the same way it applies to any other system. Developers should not have access to financial AI tools. Finance teams should not have access to code repositories fed into AI pipelines. Scope access grants to the minimum required for each role. Review quarterly.
  4. Provide sanctioned alternatives. Employees adopt shadow AI because approved tools are slow to procure or inadequate for the task. For every prohibited tool category, provide a sanctioned alternative with equivalent capability. If developers need an AI coding assistant, give them one with enterprise data controls. Governance without enablement creates resentment and workarounds.
  5. Secure the underlying credentials. This is the step most governance frameworks skip. Even with policies and CASB in place, employees who have direct access to raw API keys, database passwords, and service account credentials can paste them into any tool. Centralizing secrets management — so that credentials are stored, injected, and rotated programmatically rather than copied manually — removes the most direct path from shadow AI to credential compromise.

How Passwork secures the foundation against Shadow AI risks

Conclusion

You cannot physically prevent an employee from opening a browser tab and typing into a public LLM. What you can control is what they have access to paste.

The core principle: remove plaintext from the equation

If API keys, database credentials, production secrets, and service account passwords live in a centralized encrypted vault — accessed programmatically rather than copied manually — the credential exposure risk from shadow AI drops substantially. The developer who wants to debug a production issue with an AI assistant cannot paste the database connection string because they never had it in plaintext to begin with.

What Passwork provides

Passwork is available as both a self-hosted deployment and a cloud-hosted solution. Both share the same core architecture: AES-256 encryption under a zero-knowledge model, where credentials are encrypted client-side before leaving the device.

Four controls matter most in the shadow AI context:

  • Role-based access control. Administrators scope vault access to specific teams and roles. A developer gets access to development environment secrets, not production. Access is granted by function, not by seniority or convenience.
  • Audit logs. Every access event is recorded: who retrieved which credential, when, and from which system. If a credential surfaces somewhere it shouldn't, you have a trail.
  • Service account management. Shadow AI risk isn't limited to humans pasting secrets into chat windows. AI agents and automated pipelines run under service accounts — and those accounts accumulate permissions over time with no one actively reviewing them. Passwork lets you store, rotate, and scope service account credentials the same way you manage human access: with explicit roles, expiry policies, and a full access history.
  • API-first credential delivery. Passwork's REST API lets pipelines and applications retrieve secrets programmatically at runtime instead of reading them from environment files or config repositories. The credential never touches a developer's clipboard. It goes directly from the vault to the process that needs it — and the retrieval is logged.

Self-hosted vs. cloud

The self-hosted option keeps all data within the organization's own infrastructure — the right choice for teams with strict data residency requirements or regulated environments. The cloud option removes the operational overhead of running your own instance while preserving the same encryption guarantees and access controls. Neither option sends plaintext credentials to Passwork's servers.

How Passwork addresses Shadow AI risks

Shadow AI risk How it happens How Passwork addresses it
Credential exposure in prompts Developer pastes API key or database connection string into a public LLM to debug a production issue Secrets are stored encrypted and delivered programmatically via REST API — developers never hold plaintext credentials to paste
Hardcoded secrets in source code API keys and tokens embedded in code get shared with AI coding assistants or committed to repositories API-first credential delivery keeps secrets out of config files and environment variables entirely
Overprivileged access Employees have access to more secrets than their role requires — any of which can end up in an AI prompt Role-based access control scopes vault access by team and function; a developer sees dev secrets, not production
Unmanaged service account credentials AI agents and pipelines run under service accounts with accumulated permissions and no review cycle Service account credentials are stored, scoped, and rotated in Passwork with explicit roles and full access history
No audit trail after exposure A credential surfaces in an unexpected place — no way to determine who accessed it, when, or from where Every retrieval is logged: credential, user, timestamp, source system — full forensic trail available immediately
Stale access after offboarding Departing employee retains access to shared credentials, AI agent OAuth grants, and service account passwords Access revoked once at vault level; security dashboard flags all credentials the employee could access as potentially compromised
Secrets sprawl across environments Credentials stored in spreadsheets, Slack messages, .env files, and personal password managers — no central inventory Single encrypted vault for all credentials across teams; AD/LDAP sync keeps access aligned with directory groups automatically

Conclusion

The $670K breach cost premium for shadow AI is the cost of using AI without governance. The organizations paying that premium are not outliers. They are the 63% that had no AI governance policies and the 97% that lacked proper access controls when an incident occurred.

Governance starts at the credential layer. An employee who cannot access raw production secrets cannot accidentally expose them — regardless of which AI tool they open. That is the control point that most shadow AI frameworks miss, and the one that delivers the most immediate risk reduction.

Audit which credentials your teams can access in plaintext today. That list is your shadow AI exposure surface.

Passwork gives IT and security teams a centralized vault with RBAC, full audit logs, and on-premise deployment — so credentials stay inside your infrastructure, not inside a public LLM. Try Passwork free

FAQ: Shadow AI in the enterprise

FAQ: Shadow AI in the enterprise

How do you detect Shadow AI?

Organizations can detect shadow AI by monitoring network logs for unusual outbound traffic to AI domains, deploying a Cloud Access Security Broker (CASB) to audit SaaS usage across managed devices, and reviewing browser extensions on corporate endpoints. Endpoint DLP tools can flag large text transfers to known AI services, though free-tier personal accounts remain a persistent blind spot.

What is an example of Shadow AI?

A common example is a developer pasting proprietary source code into a personal ChatGPT account to debug a production issue — exposing hardcoded API keys and internal architecture in the process. Another is a marketing team uploading confidential customer data to an unapproved AI summarization tool, or a finance analyst sharing Q3 projections with a free-tier AI assistant to prepare board materials.

Why is Shadow AI more dangerous than Shadow IT?

Shadow IT creates data residency problems — data sits somewhere IT doesn't control. Shadow AI processes data: it reasons over it, generates outputs from it, and in agentic deployments, acts on it autonomously. Exposure through shadow AI is often irreversible, especially when data flows through free-tier accounts where it may be used to train public models.

What credentials are most at risk from Shadow AI?

API keys, database connection strings, OAuth tokens, and service account passwords are the highest-risk credentials. These are the secrets developers and DevOps engineers are most likely to include in AI prompts when debugging or asking for configuration help. Hardcoded secrets in source code are particularly exposed, since code is the single largest category of sensitive data shared with AI tools (Harmonic Security, 2025).

Does banning AI tools prevent Shadow AI?

No. Harmonic Security's analysis of 22.4 million enterprise prompts found that employees at over 90% of organizations actively use AI tools, mostly through personal accounts that IT never approved. Blanket bans push usage to personal devices and accounts with even less visibility. Effective governance combines approved alternatives, clear acceptable-use policies, and technical controls at the access layer.

Password management for teams: The fix every SMB needs
Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.
VaultJacking: How one PIN can expose a Google password manager vault
VaultJacking targets the Google Password Manager PIN to unlock your entire vault. One captured PIN exposes every saved password and passkey. Learn how the attack works, who’s at risk, and what to do if you’ve been phished.
Employee offboarding: Secure access revocation guide 2026
Disabling an SSO account doesn’t revoke access. API keys, AI agent credentials, and shared passwords survive it. This guide covers the full offboarding playbook — from zero-hour triggers to NHI cleanup.

What is Shadow AI: The hidden threat costing enterprises $670K per breach

Shadow AI costs enterprises $670K extra per breach — and most of it traces back to credentials pasted into public LLMs. Learn what shadow AI actually looks like, why it's harder to stop than shadow IT, and how to govern it.

Jun 16, 2026 — 15 min read
Gestão de palavras-passe para equipas: A solução que toda a PME precisa

Imagine uma segunda-feira de manhã. Alguém da equipa de marketing precisa de publicar no Instagram. A pessoa que sabe a palavra-passe está doente. Alguém pergunta no Slack. Outra pessoa cola-a na conversa. Agora essa palavra-passe está guardada num registo de conversas, num telemóvel pessoal e, possivelmente, num portátil que saiu da empresa há seis meses.

Proteger este fluxo de trabalho não exige uma iniciativa complexa de TI nem meses de planeamento. É possível eliminar estas vulnerabilidades numa única tarde.

Um gestor de palavras-passe para equipas (um cofre partilhado e cifrado) permite à equipa armazenar e aceder a credenciais sem nunca as enviar por e-mail ou Slack. Garante um controlo preciso sobre quem vê cada palavra-passe e permite revogar o acesso de imediato quando um colaborador sai da empresa. A maioria das equipas implementa o sistema em poucas horas.


Pontos principais

  • A origem do caos das palavras-passe: Na maioria das pequenas empresas, as credenciais acumulam-se em canais do Slack, folhas de cálculo e navegadores pessoais porque não existe um sistema centralizado, criando pontos de entrada fáceis para os atacantes.
  • A limitação do navegador: As palavras-passe guardadas no navegador pertencem a contas individuais e não têm partilha segura, controlo de acesso baseado em funções nem registos de auditoria, o que as torna inadequadas para ambientes de equipa.
  • O ponto cego da saída de colaboradores: Desativar o e-mail de um colaborador que sai deixa acessíveis os portais de fornecedores, as redes sociais e as caixas de entrada partilhadas. Estas credenciais não monitorizadas permanecem ativas durante meses, a menos que sejam sistematicamente monitorizadas e rodadas.
  • As normas modernas para palavras-passe: As diretrizes mais recentes do NIST desaconselham a redefinição forçada de palavras-passe a cada 90 dias. As rotações obrigatórias geram padrões previsíveis, o que enfraquece ativamente a segurança.
  • Uma configuração de uma tarde: A transição para um gestor de palavras-passe dedicado a equipas demora apenas algumas horas. Para organizações com requisitos rigorosos de residência de dados, a implementação self-hosted mantém todos os dados de credenciais inteiramente dentro da própria infraestrutura.

Onde estão realmente guardadas as palavras-passe da equipa

Na maioria das pequenas empresas, as palavras-passe acabam dispersas por mensagens do Slack, folhas de cálculo partilhadas, contas de navegador pessoais e notas autocolantes, não porque as pessoas sejam descuidadas, mas porque nunca foi implementado um sistema dedicado. De acordo com o Data Breach Investigations Report de 2025 da Verizon, 22 % de todas as violações confirmadas começam com credenciais roubadas ou comprometidas, e 88 % dos ataques contra aplicações web básicas envolvem credenciais de início de sessão roubadas.

Eis onde as palavras-passe normalmente acabam:

  • Uma mensagem direta ou de grupo no Slack, pesquisável por qualquer pessoa no espaço de trabalho
  • Uma folha de cálculo chamada passwords_final_v3.xlsx numa unidade partilhada
  • O navegador pessoal de alguém, associado à sua conta pessoal da Google
  • Uma aplicação de notas partilhada à qual três pessoas têm acesso e que ninguém gere
  • A conta do gestor de palavras-passe pessoal de alguém, que a empresa não controla

Isto acumula-se um início de sessão partilhado de cada vez. Ninguém decidiu guardar palavras-passe no Slack. Isso simplesmente aconteceu porque nunca existiu uma opção melhor. Os atacantes procuram a porta mais fácil. Uma palavra-passe colada num canal de conversa é uma porta muito fácil.


Porque guardar palavras-passe no navegador não é suficiente para uma equipa

As palavras-passe guardadas no navegador funcionam bem para uma pessoa que gere as suas próprias contas. Numa equipa, o modelo falha logo no momento em que alguém precisa de partilhar o acesso, sair da empresa ou entregar um projeto, porque as palavras-passe do navegador estão associadas à conta de uma pessoa e nunca foram concebidas para serem partilhadas ou geridas num grupo.

O problema central: as palavras-passe guardadas no navegador pertencem ao dispositivo e à conta de uma pessoa. Quando essa pessoa sai, essas palavras-passe ou saem com ela ou ficam bloqueadas numa conta que a empresa deixou de controlar. Há um risco maior: todas as palavras-passe guardadas num navegador são armazenadas em conjunto, pelo que um dispositivo ou conta comprometidos significam que tudo é exposto, não apenas uma palavra-passe.

Ficou demonstrado que o próprio mecanismo de recuperação por PIN da Google para as palavras-passe do Chrome permite exatamente isto: um único ataque bem-sucedido e todas as credenciais guardadas de uma empresa desaparecem. Vaultjacking e o que isso significa para a empresa explica em detalhe como isto funciona na prática.

A partilha é a outra lacuna. Não há forma de dar a um colega de equipa acesso a uma palavra-passe guardada no navegador sem a escrever, tirar uma captura de ecrã ou colá-la numa aplicação de mensagens. De acordo com a análise de 2025 da Heimdal Security, 94 % das palavras-passe comprometidas foram reutilizadas ou duplicadas em várias contas, exatamente o padrão que a partilha informal incentiva.

Também não existe um registo de auditoria. Nenhum registo de quem iniciou sessão na ferramenta de email marketing às 23h de uma sexta-feira. Nenhuma forma de revogar o acesso a uma conta específica sem alterar a palavra-passe em todo o lado e comunicar a nova a todos, o que reinicia todo o ciclo.

O navegador é uma ferramenta pessoal forçada a servir uma equipa. Nunca foi concebido para isso.

Funcionalidade Gestor de palavras-passe do navegador Gestor de palavras-passe dedicado para equipas
Armazena palavras-passe Sim Sim
Partilha palavras-passe em segurança com a equipa Não Sim
Controla quem pode ver cada palavra-passe Não Sim
Revoga o acesso quando alguém sai Não Sim, com um clique
Mantém um registo de quem acedeu a quê Não Sim
Funciona em todas as aplicações e dispositivos Parcialmente Sim
É compatível com implementação self-hosted Não Sim (apenas em algumas ferramentas)

O problema de que ninguém fala: Quando um colaborador sai

A maioria das empresas trata a saída de colaboradores desativando o e-mail, recolhendo o portátil e removendo a pessoa do Slack. Isto cobre apenas uma fração do verdadeiro problema de acesso. As palavras-passe que essa pessoa conhecia (de ferramentas partilhadas, portais de fornecedores, contas de redes sociais e do Wi-Fi do escritório) quase nunca chegam à lista de verificação. E esse acesso raramente é sinalizado rapidamente: o Cost of a Data Breach Report 2025 da IBM concluiu que as violações baseadas em credenciais demoram, em média, 246 dias a ser identificadas e contidas. São 8 meses de acesso aberto antes de alguém notar que algo está errado.

Pense num gestor de apoio ao cliente que está na empresa há dois anos. Essa pessoa sabia a palavra-passe do software de helpdesk, da caixa de entrada de suporte partilhada, do agendador de redes sociais, da conta do Canva da empresa e do Wi-Fi. Nada disto é coberto por «desativar a conta do Google Workspace». O SSO, o botão «iniciar sessão com a Google», só cobre as aplicações ligadas ao fornecedor de identidade. A maioria das ferramentas que uma pequena empresa típica utiliza não está.

O Passwork dá à equipa um cofre partilhado com acesso baseado em funções e um registo de auditoria completo, para que seja sempre possível saber quem tem acesso a quê, e remover esse acesso demora apenas um clique. Ver como funciona

A auditoria de saída em 3 perguntas

Quando alguém sai, faça estas três perguntas antes do último dia dessa pessoa:

  • A que contas partilhadas essa pessoa tinha acesso? Pense para além do e-mail: subscrições de software, redes sociais, portais de fornecedores, caixas de entrada partilhadas, Wi-Fi.
  • Quais dessas palavras-passe precisam de ser alteradas? Qualquer conta a que essa pessoa acedia regularmente e que não esteja coberta pelo SSO.
  • Quem é responsável por as alterar? Nomeie uma pessoa específica. «Alguém de TI» não é uma resposta se a empresa não tiver um departamento de TI.

Esta auditoria demora 15 minutos da primeira vez, mas só funciona se já se souber que contas existem e quem tinha acesso a elas. Sem esse inventário, os 15 minutos transformam-se numa conversa que termina com «acho que essa pessoa tinha acesso a isso, não tenho a certeza». Sem um gestor de palavras-passe, a terceira pergunta é uma negociação: quem tem tempo, quem sabe que contas existem, quem vai realmente tratar disso. Com um, é uma lista de verificação: abrir o Security dashboard, ver todas as credenciais a que essa pessoa teve acesso, e rodar exatamente essas.


O que um gestor de palavras-passe para equipas realmente faz

Um gestor de palavras-passe para equipas é um cofre partilhado e cifrado onde cada pessoa acede às palavras-passe de que precisa, e apenas a essas. Substitui as credenciais dispersas por um único sistema controlado. A maioria das equipas fica totalmente configurada numa tarde.

Eis o que procurar ao escolher um:

  • Controlo de acesso baseado em funções (RBAC). A equipa de marketing vê as palavras-passe das redes sociais. O departamento financeiro vê os acessos ao software de contabilidade. O CEO vê tudo. Quando alguém se junta à equipa, basta adicioná-lo ao cofre da sua equipa para que tenha acesso de imediato. Quando sai, o acesso é revogado num único passo, e o Security Dashboard do Passwork mostra de imediato todas as palavras-passe a que essa pessoa tinha acesso, permitindo rodar exatamente essas credenciais. Sem conjeturas, sem auditorias manuais de quem tinha o quê.
  • A cifragem zero-knowledge significa que as palavras-passe são cifradas no dispositivo antes de chegarem ao servidor. O servidor armazena texto cifrado, não credenciais, pelo que nem a infraestrutura de alojamento nem o administrador do sistema conseguem ler o que está dentro. Ter acesso ao servidor não equivale a ter acesso às palavras-passe.
  • Registos de auditoria. Cada início de sessão, cada visualização de palavra-passe, cada alteração fica registada. Se algo correr mal, sabe-se exatamente quem acedeu a quê e quando, não uma estimativa aproximada.
  • Adoção simples. Uma ferramenta que ninguém usa não é uma ferramenta de segurança. Procure um processo de configuração que não exija um projeto de TI dedicado: importação a partir de CSV, extensão de navegador, estrutura de pastas clara desde o primeiro dia.
  • Uma interface que a equipa vai mesmo usar. A fricção é o maior inimigo da adoção. Se encontrar uma palavra-passe demorar mais de três cliques, as pessoas voltam ao Slack.
  • Autenticação de dois fatores. Exigir uma segunda confirmação no início de sessão significa que uma palavra-passe mestra roubada, por si só, não é suficiente para entrar. Inegociável para qualquer conta empresarial.

Para empresas com requisitos rigorosos de dados (saúde, finanças, área jurídica), algumas ferramentas podem ser alojadas nos próprios servidores, em vez de numa cloud de terceiros. O Passwork foi criado especificamente para implementação self-hosted, mantendo todos os dados de credenciais dentro da própria infraestrutura. As equipas que querem ver como é possível tornar a segurança de palavras-passe menos uma tarefa penosa vão achar o modelo simples de adotar.

O Passwork está disponível como implementação self-hosted ou como Passwork Cloud caso prefira saltar a configuração e ficar operacional em minutos. Se a equipa lida com credenciais sensíveis e a residência de dados for importante, a opção self-hosted dá controlo total.

As novas regras para palavras-passe: O que dizem realmente as diretrizes mais recentes do NIST

O National Institute of Standards and Technology (NIST), dos EUA, atualizou as suas diretrizes sobre palavras-passe em 2025, e a principal conclusão é contraintuitiva: a rotação forçada de palavras-passe (obrigar os colaboradores a mudar a palavra-passe a cada 60 ou 90 dias) torna a segurança pior. A NIST SP 800-63B recomenda agora explicitamente contra as redefinições periódicas obrigatórias, exceto quando há indícios de comprometimento.

A razão é um comportamento humano previsível. Quando as pessoas são obrigadas a mudar de palavra-passe constantemente, fazem a menor alteração possível: Summer2024! passa a Summer2025!. A estrutura mantém-se igual, o padrão é óbvio e o resultado não é mais seguro do que antes, apenas mais incómodo.

O que o NIST recomenda em vez disso:

  • Palavras-passe mais longas: uma frase-passe como correct-horse-battery-staple é mais forte do que P@$$w0rd1 e muito mais fácil de memorizar
  • Sem rotação forçada, exceto quando há indícios de violação ou comprometimento
  • Verificação das novas palavras-passe em bases de dados de violações conhecidas, para que credenciais já comprometidas sejam rejeitadas no momento da criação

Se a política da empresa ainda exigir redefinições a cada 90 dias, vale a pena reconsiderá-la. Um bom gestor de palavras-passe para equipas trata automaticamente das partes mais difíceis: gera palavras-passe fortes e únicas para cada conta e assinala as que já apareceram em bases de dados de violações conhecidas.


Como configurar a gestão de palavras-passe para a equipa: Um ponto de partida prático

Pôr a funcionar um gestor de palavras-passe para equipas não exige conhecimentos técnicos nem uma pessoa dedicada de TI. Estes cinco passos tiram as palavras-passe da equipa do Slack e das folhas de cálculo e colocam-nas num cofre partilhado e cifrado; a maioria das equipas conclui o processo numa única tarde.

A configuração do cofre de equipa em 5 passos

  1. Faça um levantamento do que existe. Dedique 30 minutos a listar todas as contas partilhadas que a equipa utiliza: subscrições de software, perfis de redes sociais, portais de fornecedores, caixas de entrada partilhadas, palavras-passe de Wi-Fi. Não tente ser exaustivo. Comece pelas mais óbvias; o resto vai surgindo ao longo do processo.
  2. Escolha uma ferramenta adequada à equipa. Para a maioria das pequenas empresas, um cofre de equipa baseado na cloud funciona bem e não exige configuração técnica. Se a empresa lida com dados sensíveis de clientes e precisa de manter tudo internamente, procure ferramentas que ofereçam implementação self-hosted, ou seja, o software corre nos próprios servidores, não na cloud do fornecedor. De qualquer forma, dê prioridade a ferramentas que ofereçam cifragem zero-knowledge e início de sessão em dois passos.
  3. Organize os cofres de palavras-passe por equipa ou função. O marketing fica com as palavras-passe de marketing. O financeiro fica com as palavras-passe financeiras. Mantenha a estrutura simples; é sempre possível acrescentar mais cofres mais tarde. A complexidade na configuração é o principal motivo pelo qual as equipas abandonam a ferramenta na segunda semana.
  4. Migre primeiro uma equipa. Não tente mudar a empresa toda de uma só vez. Comece por um departamento, deixe-o habituar-se ao fluxo de trabalho e só depois alargue. Uma implementação tranquila com cinco pessoas vale mais do que uma caótica com cinquenta.
  5. Atualize a lista de verificação de saída de colaboradores. Acrescente uma linha: «Remover do cofre de palavras-passe.» É essa toda a alteração. O sistema trata do resto.

Como o Passwork gere isto na prática

Como o Passwork gere isto na prática

Passwork é um gestor de palavras-passe e segredos criado para equipas empresariais. Dá aos administradores de TI um único local para armazenar, partilhar e controlar o acesso a credenciais, sem depender de cofres do navegador, folhas de cálculo partilhadas ou conversas de mensagens.

Eis o que cobre diretamente:

  • Cofre partilhado com acesso estruturado. As palavras-passe são organizadas em pastas por equipa ou função. O marketing vê o que o marketing precisa. O DevOps vê o que o DevOps precisa. Ninguém vê mais do que a sua função exige.
  • Controlo de acesso baseado em funções. As permissões são atribuídas a funções, não a pessoas. Adicionar um novo colaborador à função certa dá-lhe acesso imediato às credenciais de que precisa. Remover um colaborador que sai revoga o acesso de imediato em todas as pastas partilhadas.
  • Security Dashboard para a saída de colaboradores. Quando alguém sai, o painel mostra todas as credenciais a que essa pessoa tinha acesso. Rode exatamente essas, nem mais nem menos. Sem reconstruir de memória, sem conjeturas sobre o que a pessoa podia ver.
  • Integração com SSO. O Passwork liga-se ao fornecedor de identidade já existente através de SAML. Se o acesso já é gerido através do Active Directory ou de um sistema semelhante, o Passwork integra-se nessa estrutura, em vez de ficar à parte.
  • Opções de implementação. O Passwork funciona como serviço na cloud ou como instalação self-hosted na própria infraestrutura. Para equipas da saúde, finanças ou área jurídica, onde os dados de credenciais não podem sair dos servidores da organização, a implementação self-hosted mantém tudo dentro do próprio perímetro.

As funcionalidades acima não são conceitos novos: o RBAC, os registos de auditoria e o SSO existem em ferramentas empresariais que demoram meses a implementar. O Passwork reúne-os para equipas que não têm um departamento de segurança dedicado e precisam de estar operacionais até sexta-feira.


Colocar as palavras-passe da equipa sob controlo

Colocar as palavras-passe da equipa sob controlo

A tecnologia é a parte fácil. Um gestor de palavras-passe para equipas é simples de configurar, e a maioria das equipas nota a diferença numa semana: menos mensagens do tipo «alguém tem o acesso a X?», fim das folhas de cálculo de palavras-passe e uma resposta clara para «o que acontece quando alguém sai».

O trabalho mais difícil são as primeiras semanas: fazer o levantamento das credenciais já existentes, decidir quem é responsável por cada pasta e retirar de uso o sistema utilizado até agora. Comece pelo levantamento. Tudo o resto decorre de saber exatamente o que existe.

O Passwork funciona na cloud ou nos próprios servidores, à escolha. As equipas com requisitos de residência de dados ou políticas internas de segurança que excluam o armazenamento em cloud de terceiros podem implementá-lo on-premises. Todos os outros podem ficar operacionais na cloud no mesmo dia.

O Passwork substitui a folha de cálculo, a conversa no Slack e as conjeturas na saída de colaboradores por um único cofre cifrado. Acesso baseado em funções, registos de auditoria e um Security dashboard que mostra exatamente o que rodar quando alguém sai. Explorar o Passwork

Perguntas frequentes

Perguntas frequentes

Precisamos mesmo de um gestor de palavras-passe para equipas se formos uma equipa pequena?

Sim. As equipas pequenas estão frequentemente mais expostas, precisamente porque não têm uma pessoa de TI dedicada a vigiar problemas. Um gestor de palavras-passe para equipas demora cerca de uma tarde a configurar e elimina um dos pontos de entrada mais comuns para violações: credenciais partilhadas sem controlo de acesso. Quanto mais pequena a equipa, mais rápida a configuração.

É seguro colocar todas as palavras-passe num único local?

Um gestor de palavras-passe de confiança é muito mais seguro do que as alternativas: mensagens no Slack, folhas de cálculo ou notas autocolantes. Os dados utilizam cifragem zero-knowledge, o que significa que, mesmo que alguém invadisse os servidores do fornecedor, as palavras-passe seriam ilegíveis. O risco da consolidação é muito menor do que o risco de credenciais dispersas e sem controlo.

E as aplicações compatíveis com «iniciar sessão com a Google»?

O SSO cobre as aplicações ligadas ao fornecedor de identidade, mas a maioria das pequenas empresas utiliza uma combinação de ferramentas compatíveis e incompatíveis com SSO. Um gestor de palavras-passe para equipas trata de tudo o que o SSO não alcança: portais de fornecedores, software legado, contas partilhadas de redes sociais e qualquer ferramenta que exija o seu próprio início de sessão.

Como conseguimos que a equipa a utilize mesmo?

A ferramenta só funciona se as pessoas a utilizarem de forma consistente. O caminho mais rápido para a adoção: torná-la mais fácil do que a alternativa. Se o cofre estiver configurado, preenchido com as palavras-passe de que as pessoas realmente precisam e acessível nos seus dispositivos desde o primeiro dia, a maioria das pessoas muda sem atrito. Torne-a obrigatória primeiro para as contas partilhadas; os hábitos de trabalho pessoais seguem-se.

10 falhas de segurança no trabalho remoto (e como corrigi-las)
10 falhas de segurança no trabalho remoto e o princípio comum a todas elas: a segurança falha onde o caminho seguro tem mais atrito do que o inseguro. Casos reais, soluções realistas e uma base de 5 camadas que a equipa pode utilizar para auditoria.
Ataques de força bruta em 2026: Tipos, exemplos e como os prevenir
Clusters de GPU, listas de palavras geradas por IA, botnets de 2,8 milhões de dispositivos. Os ataques de força bruta ganharam escala. Este guia aborda seis variantes de ataque, casos reais de 2025 e uma estratégia de defesa em camadas que a equipa pode implementar já.
Shadow IT vs Shadow AI: Porque a IA é a ameaça maior
Os colaboradores estão a utilizar ferramentas de IA não aprovadas, em contas que não é possível monitorizar, com dados que não é possível recuperar. Eis como é, na realidade, o risco, e o que a governação precisa de resolver.

Gestão de palavras-passe para equipas: A solução que toda a PME precisa

Guardar palavras-passe no Slack e nos navegadores expõe a empresa a violações. Descubra porque falham as ferramentas pessoais nas equipas, como revogar acessos de colaboradores que saem com um clique e porque as diretrizes mais recentes do NIST desaconselham a rotação forçada de palavras-passe.

Jun 16, 2026 — 13 min read
Passwortverwaltung für Teams: Die Lösung, die jedes KMU braucht

Stellen Sie sich einen Montagmorgen vor. Jemand aus dem Marketing-Team muss etwas auf Instagram posten. Die Person, die das Passwort kennt, ist krank. Jemand fragt in Slack nach. Jemand anderes fügt es ein. Jetzt befindet sich dieses Passwort in einem Chat-Verlauf, auf einem privaten Smartphone und möglicherweise auf einem Laptop, der das Unternehmen vor sechs Monaten verlassen hat.

Die Absicherung dieses Workflows erfordert keine komplexe IT-Initiative oder monatelange Planung. Diese Schwachstellen können an einem einzigen Nachmittag beseitigt werden.

Ein Team-Passwortmanager (ein gemeinsamer, verschlüsselter Tresor) ermöglicht es Ihrem Team, Zugangsdaten zu speichern und abzurufen, ohne sie jemals per E-Mail oder Slack zu versenden. Er bietet präzise Kontrolle darüber, wer welche Passwörter sieht, und ermöglicht es, den Zugriff sofort zu widerrufen, wenn ein Mitarbeiter das Unternehmen verlässt. Die meisten Teams richten das System innerhalb weniger Stunden ein.


Wichtige Erkenntnisse

  • Die Wurzel des Passwort-Chaos: Die meisten Zugangsdaten kleiner Unternehmen sammeln sich in Slack-Kanälen, Tabellenkalkulationen und persönlichen Browsern an, weil Teams kein zentrales System haben — das schafft einfache Einstiegspunkte für Angreifer.
  • Die Browser-Einschränkung: Im Browser gespeicherte Passwörter gehören zu einzelnen Accounts und bieten keine sichere Freigabe, keine rollenbasierte Zugriffskontrolle und keine Audit-Protokolle — das macht sie ungeeignet für Team-Umgebungen.
  • Der blinde Fleck beim Offboarding: Das Deaktivieren der E-Mail eines ausscheidenden Mitarbeiters lässt Zugang zu Anbieterportalen, Social-Media-Konten und gemeinsamen Postfächern bestehen. Diese unkontrollierten Zugangsdaten bleiben monatelang aktiv, wenn sie nicht systematisch erfasst und rotiert werden.
  • Moderne Passwort-Standards: Die neuesten NIST-Richtlinien empfehlen, auf erzwungene 90-Tage-Passwortänderungen zu verzichten. Obligatorische Rotationen führen zu vorhersehbaren Mustern und schwächen dadurch aktiv die Sicherheit.
  • Einrichtung an einem Nachmittag: Der Umstieg auf einen dedizierten Team-Passwortmanager dauert nur wenige Stunden. Für Organisationen mit strengen Anforderungen an die Datenresidenz hält die Self-Hosted-Bereitstellung alle Zugangsdaten vollständig innerhalb der eigenen Infrastruktur.

Wo die Passwörter Ihres Teams gerade wirklich gespeichert sind

In den meisten kleinen Unternehmen landen Passwörter verstreut in Slack-Nachrichten, gemeinsamen Tabellenkalkulationen, persönlichen Browser-Accounts und auf Haftnotizen — nicht weil die Leute nachlässig sind, sondern weil nie ein dediziertes System eingerichtet wurde. Laut dem 2025 Verizon Data Breach Investigations Report beginnen 22 % aller bestätigten Datenschutzverletzungen mit gestohlenen oder kompromittierten Zugangsdaten, und 88 % der Angriffe auf einfache Webanwendungen beinhalten gestohlene Logins.

Hier landen Passwörter typischerweise:

  • Eine Slack-DM oder ein Gruppenchat — durchsuchbar für jeden im Workspace
  • Eine Tabelle namens passwords_final_v3.xlsx auf einem gemeinsamen Laufwerk
  • Der persönliche Browser von jemandem, verknüpft mit dessen privatem Google-Account
  • Eine gemeinsame Notizen-App, auf die drei Personen Zugriff haben und die niemand verwaltet
  • Der persönliche Passwortmanager-Account von jemandem, über den das Unternehmen keine Kontrolle hat

Das sammelt sich Stück für Stück an — ein gemeinsames Login nach dem anderen. Niemand hat beschlossen, Passwörter in Slack zu speichern. Es passierte einfach, weil es nie eine bessere Option gab. Angreifer gehen zur einfachsten Tür. Ein in einen Chat-Kanal eingefügtes Passwort ist eine sehr einfache Tür.


Warum das Speichern von Passwörtern im Browser für ein Team nicht ausreicht

Im Browser gespeicherte Passwörter funktionieren gut für eine einzelne Person, die ihre eigenen Accounts verwaltet. Für ein Team bricht das Modell zusammen, sobald jemand Zugriff teilen muss, das Unternehmen verlässt oder ein Projekt übergibt — denn Browser-Passwörter sind an den Account einer Person gebunden und wurden nie dafür konzipiert, geteilt oder gruppenübergreifend verwaltet zu werden.

Das Kernproblem: Im Browser gespeicherte Passwörter gehören zum Gerät und Account einer einzelnen Person. Wenn diese Person geht, gehen diese Passwörter entweder mit ihr oder bleiben in einem Account gesperrt, über den das Unternehmen keine Kontrolle mehr hat. Es gibt ein noch größeres Risiko: Alle im Browser gespeicherten Passwörter werden zusammen gespeichert, sodass ein kompromittiertes Gerät oder Account bedeutet, dass alles durchsickert — nicht nur ein Passwort.

Googles eigener PIN-basierter Wiederherstellungsmechanismus für Chrome-Passwörter ermöglicht nachweislich genau das: ein erfolgreicher Angriff, und alle gespeicherten Logins eines Unternehmens sind weg. Vaultjacking und was es für Ihr Unternehmen bedeutet erklärt, wie das in der Praxis funktioniert.

Teilen ist die andere Lücke. Es gibt keine Möglichkeit, einem Teammitglied Zugriff auf ein im Browser gespeichertes Passwort zu geben, ohne es abzutippen, einen Screenshot zu machen oder es in einen Messenger einzufügen. Laut der 2025-Analyse von Heimdal Security wurden 94 % der geleakten Passwörter wiederverwendet oder über mehrere Accounts hinweg dupliziert — genau das Muster, das informelles Teilen fördert.

Es gibt auch keine Audit-Protokolle. Keine Aufzeichnung darüber, wer sich freitagabends um 23 Uhr in das E-Mail-Marketing-Tool eingeloggt hat. Keine Möglichkeit, den Zugriff auf ein bestimmtes Konto zu widerrufen, ohne das Passwort überall zu ändern und allen das neue mitzuteilen — was den ganzen Kreislauf von vorne beginnt.

Der Browser ist ein persönliches Werkzeug, das für den Team-Einsatz zweckentfremdet wird. Er wurde nie dafür gebaut.

Funktion Browser-Passwortmanager Dedizierter Team-Passwortmanager
Speichert Passwörter Ja Ja
Teilt Passwörter sicher mit Teammitgliedern Nein Ja
Kontrolliert, wer welche Passwörter sieht Nein Ja
Widerruft Zugriff, wenn jemand geht Nein Ja — mit einem Klick
Führt Protokoll darüber, wer worauf zugegriffen hat Nein Ja
Funktioniert über alle Apps und Geräte hinweg Teilweise Ja
Unterstützt Self-Hosted-Bereitstellung Nein Ja (ausgewählte Tools)

Das Problem, über das niemand spricht — wenn ein Mitarbeiter geht

Die meisten Unternehmen handhaben das Offboarding, indem sie die E-Mail deaktivieren, den Laptop einsammeln und die Person aus Slack entfernen. Das deckt nur einen Bruchteil des eigentlichen Zugriffsproblems ab. Die Passwörter, die diese Person kannte (für gemeinsam genutzte Tools, Anbieterportale, Social-Media-Accounts und das Büro-WLAN), stehen fast nie auf der Checkliste. Und dieser Zugriff wird selten schnell erkannt — laut IBMs Cost of a Data Breach Report 2025 dauert es bei Zugangsdaten-basierten Datenschutzverletzungen durchschnittlich 246 Tage, bis sie identifiziert und eingedämmt werden. Das sind 8 Monate offener Zugriff, bevor irgendjemand bemerkt, dass etwas nicht stimmt.

Denken Sie an einen Kundensupport-Manager, der seit zwei Jahren im Unternehmen ist. Diese Person kannte das Passwort für die Helpdesk-Software, das gemeinsame Support-Postfach, den Social-Media-Planer, den Canva-Account des Unternehmens und das WLAN. Nichts davon wird durch „Google-Workspace-Account deaktivieren" abgedeckt. SSO — der „Mit Google anmelden"-Button — deckt nur Apps ab, die mit Ihrem Identity Provider verbunden sind. Die meisten Tools, die ein typisches kleines Unternehmen nutzt, sind das nicht.

Passwork bietet Ihrem Team einen gemeinsamen Tresor mit rollenbasiertem Zugriff und vollständigem Audit-Protokoll — so wissen Sie immer, wer auf was Zugriff hat, und das Entfernen erfolgt mit einem Klick. So funktioniert es

Das 3-Fragen-Offboarding-Audit

Wenn jemand geht, stellen Sie diese drei Fragen vor dem letzten Arbeitstag:

  • Auf welche gemeinsam genutzten Accounts hatte die Person Zugriff? Denken Sie über E-Mail hinaus — Software-Abonnements, Social Media, Anbieterportale, gemeinsame Postfächer, WLAN.
  • Welche dieser Passwörter müssen geändert werden? Jeder Account, auf den regelmäßig zugegriffen wurde und der nicht durch SSO abgedeckt ist.
  • Wer ist für die Änderung verantwortlich? Benennen Sie eine konkrete Person. „Jemand aus der IT" ist keine Antwort, wenn Sie keine IT-Abteilung haben.

Dieses Audit dauert beim ersten Mal 15 Minuten — aber es funktioniert nur, wenn bereits bekannt ist, welche Accounts existieren und wer darauf Zugriff hatte. Ohne dieses Inventar werden aus den 15 Minuten ein Gespräch, das mit „Ich glaube, die hatten Zugriff darauf, bin mir nicht sicher" endet. Ohne Passwortmanager ist Frage drei eine Verhandlung — wer hat Zeit, wer weiß welche Accounts existieren, wer wird das wirklich durchziehen. Mit einem ist es eine Checkliste: Das Security Dashboard öffnen, jede Zugangsdaten sehen, die diese Person berührt hat, genau diese rotieren.


Was ein Team-Passwortmanager tatsächlich leistet

Ein Team-Passwortmanager ist ein gemeinsamer, verschlüsselter Tresor, in dem alle auf die Passwörter zugreifen, die sie brauchen — und nur auf diese. Er ersetzt verstreute Zugangsdaten durch ein kontrolliertes System. Die meisten Teams sind innerhalb eines Nachmittags vollständig eingerichtet.

Worauf bei der Auswahl zu achten ist:

  • Rollenbasierte Zugriffskontrolle (RBAC). Das Marketing-Team sieht die Social-Media-Passwörter. Finance sieht die Logins für die Buchhaltungssoftware. Der CEO sieht alles. Wenn jemand neu anfängt, wird die Person zum Tresor ihres Teams hinzugefügt und hat sofort Zugriff. Beim Ausscheiden wird der Zugriff in einem Schritt widerrufen — und das Security Dashboard von Passwork zeigt sofort jedes Passwort, auf das Zugriff bestand, sodass genau diese Zugangsdaten rotiert werden können. Kein Rätselraten, kein manuelles Audit darüber, wer was hatte.
  • Zero-Knowledge-Verschlüsselung bedeutet, dass Passwörter auf Ihrem Gerät verschlüsselt werden, bevor sie den Server erreichen. Der Server speichert Chiffretext, keine Zugangsdaten — sodass weder die Hosting-Infrastruktur noch der Systemadministrator lesen kann, was drin ist. Zugriff auf den Server bedeutet nicht Zugriff auf die Passwörter.
  • Audit-Protokolle. Jede Anmeldung, jede Passwort-Ansicht, jede Änderung wird protokolliert. Wenn etwas schiefgeht, wissen Sie genau, wer wann auf was zugegriffen hat — keine grobe Schätzung.
  • Einfaches Onboarding. Ein Tool, das niemand nutzt, ist kein Sicherheitstool. Achten Sie auf einen Einrichtungsprozess, der kein dediziertes IT-Projekt erfordert: Import aus CSV, Browser-Erweiterung, klare Ordnerstruktur vom ersten Tag an.
  • Eine Benutzeroberfläche, die Ihr Team tatsächlich nutzen wird. Reibung ist der Feind der Akzeptanz. Wenn das Finden eines Passworts mehr als drei Klicks erfordert, gehen die Leute zurück zu Slack.
  • Zwei-Faktor-Authentifizierung. Eine zweite Bestätigung bei der Anmeldung bedeutet, dass ein gestohlenes Masterpasswort allein nicht ausreicht, um reinzukommen. Nicht verhandelbar für jeden Business-Account.

Für Unternehmen mit strengen Datenanforderungen (Gesundheitswesen, Finanzen, Recht) können einige Tools auf den eigenen Servern gehostet werden statt in einer Drittanbieter-Cloud. Passwork ist speziell für Self-Hosted-Bereitstellung konzipiert und hält alle Zugangsdaten innerhalb der eigenen Infrastruktur. Teams, die sehen möchten, wie Passwortsicherheit weniger lästig gestaltet werden kann, werden feststellen, dass das Modell unkompliziert zu übernehmen ist.

Passwork ist als Self-Hosted-Bereitstellung oder als Passwork Cloud verfügbar, wenn Sie die Einrichtung überspringen und in Minuten loslegen möchten. Wenn Ihr Team sensible Zugangsdaten verwaltet und Datenresidenz wichtig ist, gibt Ihnen die Self-Hosted-Option volle Kontrolle. Wählen Sie das passende Modell

Die neuen Passwort-Regeln: Was die neuesten NIST-Richtlinien wirklich sagen

Das U.S. National Institute of Standards and Technology (NIST) hat seine Passwort-Richtlinien 2025 aktualisiert, und die Haupterkenntnis ist kontraintuitiv: Erzwungene Passwortrotation — Mitarbeiter dazu zu zwingen, ihr Passwort alle 60 oder 90 Tage zu ändern — verschlechtert die Sicherheit. NIST SP 800-63B empfiehlt jetzt ausdrücklich, auf obligatorische periodische Zurücksetzungen zu verzichten, es sei denn, es gibt Hinweise auf eine Kompromittierung.

Der Grund ist vorhersehbares menschliches Verhalten. Wenn Menschen gezwungen werden, Passwörter ständig zu ändern, nehmen sie die kleinstmögliche Änderung vor: Summer2024! wird zu Summer2025!. Die Struktur bleibt gleich, das Muster ist offensichtlich, und das Ergebnis ist nicht sicherer als vorher — nur nerviger.

Was NIST stattdessen empfiehlt:

  • Längere Passwörter — eine Passphrase wie correct-horse-battery-staple ist stärker als P@$$w0rd1 und viel leichter zu merken
  • Keine erzwungene Rotation, es sei denn, es gibt Hinweise auf eine Verletzung oder Kompromittierung
  • Prüfung neuer Passwörter gegen bekannte Breach-Datenbanken, sodass bereits geleakte Zugangsdaten bei der Erstellung abgelehnt werden

Wenn Ihre Unternehmensrichtlinie immer noch 90-Tage-Zurücksetzungen vorschreibt, lohnt es sich, das zu überdenken. Ein guter Team-Passwortmanager übernimmt die schwierigen Teile automatisch — er generiert starke, einzigartige Passwörter für jeden Account und markiert alle, die in bekannten Breach-Datenbanken aufgetaucht sind.


So richten Sie die Passwortverwaltung für Ihr Team ein — ein praktischer Startpunkt

Die Einrichtung eines Team-Passwortmanagers erfordert keine technische Expertise oder eine dedizierte IT-Person. Diese fünf Schritte bringen die Passwörter Ihres Teams aus Slack und Tabellenkalkulationen in einen gemeinsamen, verschlüsselten Tresor — die meisten Teams schließen den Prozess an einem einzigen Nachmittag ab.

Die 5-Schritte-Team-Tresor-Einrichtung

  1. Inventur des Bestands. Verbringen Sie 30 Minuten damit, jeden gemeinsam genutzten Account aufzulisten, den Ihr Team verwendet — Software-Abonnements, Social-Media-Profile, Anbieterportale, gemeinsame Postfächer, WLAN-Passwörter. Versuchen Sie nicht, vollständig zu sein. Erfassen Sie zuerst die offensichtlichen; der Rest taucht im Laufe der Zeit auf.
  2. Wählen Sie ein Tool, das zu Ihrem Team passt. Für die meisten kleinen Unternehmen funktioniert ein Cloud-basierter Team-Tresor gut und erfordert keine technische Einrichtung. Wenn Ihr Unternehmen sensible Kundendaten verarbeitet und alles intern gespeichert werden muss, suchen Sie nach Tools, die Self-Hosted-Bereitstellung anbieten — das bedeutet, die Software läuft auf Ihren eigenen Servern, nicht in der Cloud des Anbieters. In jedem Fall sollten Sie Tools priorisieren, die Zero-Knowledge-Verschlüsselung und Zwei-Faktor-Authentifizierung bieten.
  3. Richten Sie Passwort-Tresore nach Team oder Funktion ein. Marketing bekommt die Marketing-Passwörter. Finance bekommt die Finance-Passwörter. Halten Sie die Struktur einfach — weitere Tresore können später hinzugefügt werden. Komplexität bei der Einrichtung ist der Hauptgrund, warum Teams das Tool in der zweiten Woche aufgeben.
  4. Migrieren Sie zuerst ein Team. Versuchen Sie nicht, das gesamte Unternehmen auf einmal umzustellen. Beginnen Sie mit einer Abteilung, gewöhnen Sie sie an den Workflow und erweitern Sie dann. Ein reibungsloser Rollout mit fünf Personen ist besser als ein chaotischer mit fünfzig.
  5. Aktualisieren Sie Ihre Offboarding-Checkliste. Fügen Sie eine Zeile hinzu: „Aus dem Passwort-Tresor entfernen." Das ist die ganze Änderung. Das System erledigt den Rest.

So handhabt Passwork das in der Praxis

So handhabt Passwork das in der Praxis

Passwork ist ein Passwort- und Secrets-Manager, der für Business-Teams entwickelt wurde. Er bietet IT-Administratoren einen zentralen Ort, um Zugangsdaten zu speichern, zu teilen und den Zugriff zu kontrollieren — ohne auf Browser-Tresore, gemeinsame Tabellenkalkulationen oder Messenger-Threads angewiesen zu sein.

Das wird direkt abgedeckt:

  • Gemeinsamer Tresor mit strukturiertem Zugriff. Passwörter sind in Ordnern nach Team oder Funktion organisiert. Marketing sieht, was Marketing braucht. DevOps sieht, was DevOps braucht. Niemand sieht mehr als seine Rolle erfordert.
  • Rollenbasierte Zugriffskontrolle. Berechtigungen werden Rollen zugewiesen, nicht Einzelpersonen. Das Hinzufügen eines neuen Mitarbeiters zur richtigen Rolle gibt ihm sofortigen Zugriff auf die benötigten Zugangsdaten. Das Entfernen eines ausscheidenden Mitarbeiters widerruft ihn sofort über alle gemeinsamen Ordner hinweg.
  • Security Dashboard fürs Offboarding. Wenn jemand geht, zeigt das Dashboard jede Zugangsdaten, auf die Zugriff bestand. Genau diese rotieren — nicht mehr, nicht weniger. Keine Rekonstruktion aus dem Gedächtnis, kein Rätselraten darüber, was sichtbar war.
  • SSO-Integration. Passwork verbindet sich über SAML mit Ihrem bestehenden Identity Provider. Wenn der Zugriff bereits über Active Directory oder ein ähnliches System verwaltet wird, fügt sich Passwork in diese Struktur ein, anstatt außerhalb davon zu stehen.
  • Bereitstellungsoptionen. Passwork läuft als Cloud-Service oder als Self-Hosted-Installation auf Ihrer eigenen Infrastruktur. Für Teams im Gesundheitswesen, Finanzwesen oder Rechtswesen — wo Zugangsdaten die Server der Organisation nicht verlassen dürfen — hält die Self-Hosted-Bereitstellung alles innerhalb des eigenen Perimeters.

Die oben genannten Funktionen sind keine neuen Konzepte — RBAC, Audit-Protokolle und SSO existieren in Enterprise-Tools, deren Bereitstellung Monate dauert. Passwork bündelt sie für Teams, die keine dedizierte Sicherheitsabteilung haben und bis Freitag einsatzbereit sein müssen.


Die Passwörter Ihres Teams unter Kontrolle bringen

Die Passwörter Ihres Teams unter Kontrolle bringen

Die Technologie ist der einfache Teil. Ein Team-Passwortmanager ist unkompliziert einzurichten, und die meisten Teams bemerken den Unterschied innerhalb einer Woche — weniger „Hat jemand das Login für X?"-Nachrichten, keine Passwort-Tabellenkalkulationen mehr und eine klare Antwort auf „Was passiert, wenn jemand geht?"

Die schwierigere Arbeit sind die ersten Wochen: Inventur der bereits existierenden Zugangsdaten, Entscheidung darüber, wer welche Ordner besitzt, und Ablösung des bisherigen Systems. Beginnen Sie mit der Inventur. Alles andere folgt daraus, dass bekannt ist, was tatsächlich vorhanden ist.

Passwork läuft in der Cloud oder auf Ihren eigenen Servern — Ihre Wahl. Teams mit Anforderungen an die Datenresidenz oder internen Sicherheitsrichtlinien, die Drittanbieter-Cloud-Speicher ausschließen, können es On-Premises bereitstellen. Alle anderen können noch am selben Tag in der Cloud einsatzbereit sein.

Passwork ersetzt die Tabellenkalkulation, den Slack-Thread und das Offboarding-Rätselraten durch einen einzigen verschlüsselten Tresor. Rollenbasierter Zugriff, Audit-Protokolle und ein Security Dashboard, das genau zeigt, was zu rotieren ist, wenn jemand geht. Passwork entdecken

Häufig gestellte Fragen

Häufig gestellte Fragen

Brauchen wir wirklich einen Team-Passwortmanager, wenn wir ein kleines Team sind?

Ja. Kleine Teams sind oft stärker gefährdet, gerade weil es keine dedizierte IT-Person gibt, die auf Probleme achtet. Ein Team-Passwortmanager ist in etwa einem Nachmittag eingerichtet und beseitigt einen der häufigsten Einstiegspunkte für Datenschutzverletzungen — gemeinsame Zugangsdaten ohne Zugriffskontrollen. Je kleiner das Team, desto schneller die Einrichtung.

Ist es sicher, alle unsere Passwörter an einem Ort zu speichern?

Ein seriöser Passwortmanager ist weitaus sicherer als die Alternativen — Slack-Nachrichten, Tabellenkalkulationen oder Haftnotizen. Die Daten werden mit Zero-Knowledge-Verschlüsselung geschützt, was bedeutet, dass die Passwörter selbst dann unlesbar wären, wenn jemand in die Server des Anbieters einbrechen würde. Das Risiko der Konsolidierung ist viel geringer als das Risiko verstreuter, unkontrollierter Zugangsdaten.

Was ist mit Apps, die „Mit Google anmelden" unterstützen?

SSO deckt Apps ab, die mit Ihrem Identity Provider verbunden sind, aber die meisten kleinen Unternehmen nutzen eine Mischung aus SSO-kompatiblen und nicht kompatiblen Tools. Ein Team-Passwortmanager handhabt alles, was SSO nicht erreicht — Anbieterportale, Legacy-Software, gemeinsame Social-Media-Accounts und jedes Tool, das ein eigenes Login erfordert.

Wie bringen wir das Team dazu, es tatsächlich zu nutzen?

Das Tool funktioniert nur, wenn es konsequent genutzt wird. Der schnellste Weg zur Akzeptanz: Es einfacher machen als die Alternative. Wenn der Tresor eingerichtet ist, mit den Passwörtern gefüllt, die die Leute tatsächlich brauchen, und vom ersten Tag an auf ihren Geräten zugänglich ist, wechseln die meisten ohne Reibung. Machen Sie es zunächst für gemeinsame Accounts verpflichtend, die persönlichen Workflow-Gewohnheiten folgen.

10 Sicherheitsfehler bei Remote-Arbeit (und wie man sie behebt)
10 Sicherheitsfehler bei Remote-Arbeit — und das eine Prinzip dahinter: Sicherheit versagt dort, wo der sichere Weg mehr Reibung hat als der unsichere. Echte Fälle, realistische Lösungen, eine 5-Schichten-Baseline, gegen die Ihr Team prüfen kann.
Brute-Force-Angriffe 2026: Arten, Beispiele und wie man sie verhindert
GPU-Cluster, KI-unterstützte Wortlisten, Botnets mit 2,8 Millionen Geräten. Brute Force hat sich skaliert. Dieser Leitfaden behandelt sechs Angriffsvarianten, reale Fälle aus 2025 und eine mehrschichtige Verteidigungsstrategie, die Ihr Team heute umsetzen kann.
Shadow IT vs. Shadow AI: Warum KI die größere Bedrohung ist
Mitarbeiter nutzen KI-Tools, die Sie nicht genehmigt haben, mit Accounts, die Sie nicht überwachen können, mit Daten, die Sie nicht wiederherstellen können. So sieht das Risiko tatsächlich aus und was die Governance adressieren muss.

Passwortverwaltung für Teams: Die Lösung, die jedes KMU braucht

Passwörter in Slack und Browsern zu speichern, gefährdet Ihr Unternehmen. Erfahren Sie, warum persönliche Tools für Teams scheitern, wie Sie ausscheidende Mitarbeiter mit einem Klick sicher offboarden und warum die neuesten NIST-Richtlinien gegen erzwungene Passwortrotation sprechen.

Jun 16, 2026 — 14 min read
Gestión de contraseñas para equipos: La solución que toda pyme necesita

Imagine un lunes por la mañana. Alguien del equipo de marketing necesita publicar en Instagram. La persona que conoce la contraseña está de baja por enfermedad. Alguien pregunta en Slack. Otra persona la pega. Ahora esa contraseña está en un historial de chat, en un teléfono personal y posiblemente en un portátil que dejó la empresa hace seis meses.

Asegurar este flujo de trabajo no requiere una iniciativa de TI compleja ni meses de planificación. Puede eliminar estas vulnerabilidades en una sola tarde.

Un gestor de contraseñas para equipos (una bóveda compartida y cifrada) permite a su equipo almacenar y acceder a credenciales sin enviarlas nunca por correo electrónico o Slack. Otorga un control preciso sobre quién ve qué contraseñas y permite revocar el acceso instantáneamente cuando un empleado se va. La mayoría de los equipos implementan el sistema en pocas horas.


Puntos clave

  • La raíz del caos de contraseñas: La mayoría de las credenciales de pequeñas empresas se acumulan en canales de Slack, hojas de cálculo y navegadores personales porque los equipos carecen de un sistema centralizado, creando puntos de entrada fáciles para los atacantes.
  • La limitación del navegador: Las contraseñas guardadas en el navegador pertenecen a cuentas individuales y carecen de uso compartido seguro, control de acceso basado en roles y registros de auditoría, lo que las hace inadecuadas para entornos de equipo.
  • El punto ciego de la baja de empleados: Desactivar el correo electrónico de un empleado que se va deja accesibles los portales de proveedores, redes sociales y bandejas de entrada compartidas. Estas credenciales no monitorizadas permanecen activas durante meses a menos que se rastreen y roten sistemáticamente.
  • Estándares modernos de contraseñas: Las últimas directrices del NIST desaconsejan los cambios de contraseña forzados cada 90 días. Las rotaciones obligatorias conducen a patrones predecibles, lo que debilita activamente la seguridad.
  • Configuración en una tarde: La transición a un gestor de contraseñas dedicado para equipos lleva pocas horas. Para organizaciones con requisitos estrictos de residencia de datos, la implementación autoalojada mantiene todos los datos de credenciales completamente dentro de su propia infraestructura.

Dónde están realmente las contraseñas de su equipo ahora mismo

En la mayoría de las pequeñas empresas, las contraseñas acaban dispersas en mensajes de Slack, hojas de cálculo compartidas, cuentas personales del navegador y notas adhesivas — no porque las personas sean descuidadas, sino porque nunca se implementó un sistema dedicado. Según el Informe de Investigaciones de Filtraciones de Datos de Verizon de 2025, el 22% de todas las filtraciones confirmadas comienzan con credenciales robadas o comprometidas, y el 88% de los ataques contra aplicaciones web básicas involucran inicios de sesión robados.

Aquí es donde suelen acabar las contraseñas:

  • Un mensaje directo de Slack o chat grupal — buscable por cualquier persona en el espacio de trabajo
  • Una hoja de cálculo llamada passwords_final_v3.xlsx en una unidad compartida
  • El navegador personal de alguien, vinculado a su cuenta personal de Google
  • Una aplicación de Notas compartida a la que tres personas tienen acceso y nadie gestiona
  • La cuenta de gestor de contraseñas personal de alguien que la empresa no controla

Esto se acumula un inicio de sesión compartido a la vez. Nadie decidió almacenar contraseñas en Slack. Simplemente sucedió porque nunca hubo una mejor opción. Los atacantes buscan la puerta más fácil. Una contraseña pegada en un canal de chat es una puerta muy fácil.


Por qué guardar contraseñas en el navegador no es suficiente para un equipo

Las contraseñas guardadas en el navegador funcionan bien para una persona que gestiona sus propias cuentas. Para un equipo, el modelo falla en el primer momento en que alguien necesita compartir acceso, dejar la empresa o traspasar un proyecto — porque las contraseñas del navegador están vinculadas a la cuenta de una persona y nunca fueron diseñadas para compartirse o gestionarse en grupo.

El problema central: las contraseñas guardadas en el navegador pertenecen al dispositivo y cuenta de una persona. Cuando esa persona se va, esas contraseñas o se van con ella o quedan bloqueadas en una cuenta que la empresa ya no controla. Hay un riesgo más difícil: todas las contraseñas guardadas en un navegador se almacenan juntas, así que un dispositivo o cuenta comprometida significa que todo se filtra — no solo una contraseña.

Se ha demostrado que el propio mecanismo de recuperación basado en PIN de Google para contraseñas de Chrome permite exactamente esto: un ataque exitoso, y todos los inicios de sesión guardados de una empresa desaparecen. Vaultjacking y lo que significa para su negocio explica cómo funciona esto en la práctica.

Compartir es la otra brecha. No hay forma de dar a un compañero de equipo acceso a una contraseña guardada en el navegador sin escribirla, hacer una captura de pantalla o pegarla en un mensajero. Según el análisis de Heimdal Security de 2025, el 94% de las contraseñas filtradas fueron reutilizadas o duplicadas en múltiples cuentas — exactamente el patrón que fomenta el uso compartido informal.

Tampoco hay registro de auditoría. Ningún registro de quién inició sesión en la herramienta de email marketing a las 11pm un viernes. Ninguna forma de revocar el acceso a una cuenta específica sin cambiar la contraseña en todas partes y comunicar la nueva a todos, lo que inicia todo el ciclo de nuevo.

El navegador es una herramienta personal forzada al servicio del equipo. Nunca fue construido para esto.

Característica Gestor de contraseñas del navegador Gestor de contraseñas dedicado para equipos
Almacena contraseñas Sí Sí
Comparte contraseñas de forma segura con compañeros No Sí
Controla quién puede ver qué contraseñas No Sí
Revoca el acceso cuando alguien se va No Sí — un clic
Mantiene un registro de quién accedió a qué No Sí
Funciona en todas las aplicaciones y dispositivos Parcialmente Sí
Admite implementación autoalojada No Sí (herramientas selectas)

El problema del que nadie habla — cuando un empleado se va

La mayoría de las empresas gestionan la baja de empleados desactivando el correo electrónico, recogiendo el portátil y eliminando a la persona de Slack. Eso cubre solo una fracción del problema real de acceso. Las contraseñas que esa persona conocía (de herramientas compartidas, portales de proveedores, cuentas de redes sociales y el Wi-Fi de la oficina) casi nunca llegan a la lista de verificación. Y ese acceso rara vez se detecta rápidamente — el Informe del Coste de una Filtración de Datos de IBM de 2025 encontró que las filtraciones basadas en credenciales tardan una media de 246 días en identificarse y contenerse. Son 8 meses de acceso abierto antes de que alguien note que algo está mal.

Piense en un responsable de atención al cliente que lleva dos años en la empresa. Conocía la contraseña del software de soporte técnico, la bandeja de entrada compartida de soporte, el programador de redes sociales, la cuenta de Canva de la empresa y el Wi-Fi. Nada de eso está cubierto por «desactivar su cuenta de Google Workspace». SSO — el botón de «iniciar sesión con Google» — solo cubre las aplicaciones que están conectadas a su proveedor de identidad. La mayoría de las herramientas que usa una pequeña empresa típica no lo están.

Passwork proporciona a su equipo una bóveda compartida con acceso basado en roles y un registro de auditoría completo — para que siempre sepa quién tiene acceso a qué, y eliminarlo requiere un solo clic. Vea cómo funciona

La auditoría de baja en 3 preguntas

Cuando alguien se va, haga estas tres preguntas antes de su último día:

  • ¿A qué cuentas compartidas tenía acceso? Piense más allá del correo electrónico — suscripciones de software, redes sociales, portales de proveedores, bandejas de entrada compartidas, Wi-Fi.
  • ¿Cuáles de esas contraseñas necesitan cambiarse? Cualquier cuenta a la que accedía regularmente que no esté cubierta por SSO.
  • ¿Quién es responsable de cambiarlas? Nombre a una persona específica. «Alguien de TI» no es una respuesta si no tiene un departamento de TI.

Esta auditoría lleva 15 minutos la primera vez — pero solo funciona si ya sabe qué cuentas existen y quién tenía acceso a ellas. Sin ese inventario, los 15 minutos se convierten en una conversación que termina con «creo que tenía acceso a eso, no estoy seguro». Sin un gestor de contraseñas, la pregunta tres es una negociación — quién tiene tiempo, quién sabe qué cuentas existen, quién realmente lo hará. Con uno, es una lista de verificación: abra el Panel de seguridad, vea cada credencial que esa persona tocó, rote exactamente esas.


Qué hace realmente un gestor de contraseñas para equipos

Un gestor de contraseñas para equipos es una bóveda compartida y cifrada donde todos acceden a las contraseñas que necesitan — y solo a esas. Reemplaza las credenciales dispersas con un único sistema controlado. La mayoría de los equipos están completamente configurados en una tarde.

Esto es lo que debe buscar al elegir uno:

  • Control de acceso basado en roles (RBAC). El equipo de marketing ve las contraseñas de redes sociales. Finanzas ve los inicios de sesión del software de contabilidad. El CEO lo ve todo. Cuando alguien se incorpora, lo añade a la bóveda de su equipo y tiene acceso inmediatamente. Cuando se va, revoca su acceso en un paso — y el Panel de seguridad de Passwork muestra inmediatamente cada contraseña a la que tenía acceso, para que pueda rotar exactamente esas credenciales. Sin conjeturas, sin auditoría manual de quién tenía qué.
  • Cifrado de conocimiento cero significa que las contraseñas se cifran en su dispositivo antes de llegar al servidor. El servidor almacena texto cifrado, no credenciales — así que ni la infraestructura de alojamiento ni el administrador del sistema pueden leer lo que hay dentro. El acceso al servidor no equivale a acceso a las contraseñas.
  • Registros de auditoría. Cada inicio de sesión, cada visualización de contraseña, cada cambio queda registrado. Si algo sale mal, sabe exactamente quién accedió a qué y cuándo — no una estimación aproximada.
  • Incorporación sencilla. Una herramienta que nadie usa no es una herramienta de seguridad. Busque un proceso de configuración que no requiera un proyecto de TI dedicado: importación desde CSV, extensión del navegador, estructura de carpetas clara desde el primer día.
  • Una interfaz que su equipo realmente usará. La fricción es el enemigo de la adopción. Si encontrar una contraseña requiere más de tres clics, la gente vuelve a Slack.
  • Autenticación de dos factores. Una segunda confirmación requerida al iniciar sesión significa que una contraseña maestra robada por sí sola no es suficiente para entrar. Innegociable para cualquier cuenta empresarial.

Para empresas con requisitos de datos estrictos (sanidad, finanzas, legal) algunas herramientas pueden alojarse en sus propios servidores en lugar de en una nube de terceros. Passwork está diseñado específicamente para implementación autoalojada, manteniendo todos los datos de credenciales dentro de su propia infraestructura. Los equipos que quieran ver cómo es posible hacer que la seguridad de contraseñas se sienta menos como una tarea encontrarán el modelo sencillo de adoptar.

Passwork está disponible como implementación autoalojada o como Passwork Cloud si prefiere saltarse la configuración y empezar a funcionar en minutos. Si su equipo maneja credenciales sensibles y la residencia de datos importa, la opción autoalojada le da control total. Elija el modelo que le convenga

Las nuevas reglas de contraseñas: Lo que realmente dicen las últimas directrices del NIST

El Instituto Nacional de Estándares y Tecnología de EE.UU. (NIST) actualizó sus directrices de contraseñas en 2025, y el hallazgo principal es contraintuitivo: la rotación forzada de contraseñas — hacer que los empleados cambien su contraseña cada 60 o 90 días — empeora la seguridad. NIST SP 800-63B ahora desaconseja explícitamente los cambios periódicos obligatorios a menos que haya evidencia de compromiso.

La razón es el comportamiento humano predecible. Cuando las personas se ven obligadas a cambiar contraseñas constantemente, hacen el cambio más pequeño posible: Summer2024! se convierte en Summer2025!. La estructura permanece igual, el patrón es obvio, y el resultado no es más seguro que antes — solo más molesto.

Lo que recomienda el NIST en su lugar:

  • Contraseñas más largas — una frase de contraseña como correct-horse-battery-staple es más fuerte que P@$$w0rd1 y mucho más fácil de recordar
  • Sin rotación forzada a menos que haya evidencia de una filtración o compromiso
  • Verificar las nuevas contraseñas contra bases de datos de filtraciones conocidas para que las credenciales ya filtradas se rechacen en el momento de la creación

Si la política de su empresa todavía exige cambios cada 90 días, vale la pena revisarla. Un buen gestor de contraseñas para equipos maneja las partes difíciles automáticamente — generando contraseñas fuertes y únicas para cada cuenta y señalando cualquiera que haya aparecido en bases de datos de filtraciones conocidas.


Cómo configurar la gestión de contraseñas para su equipo — un punto de partida práctico

Poner en marcha un gestor de contraseñas para equipos no requiere experiencia técnica ni una persona dedicada de TI. Estos cinco pasos sacarán las contraseñas de su equipo de Slack y las hojas de cálculo y las pondrán en una bóveda compartida y cifrada — la mayoría de los equipos completan el proceso en una sola tarde.

La configuración de bóveda de equipo en 5 pasos

  1. Audite lo que tiene. Dedique 30 minutos a listar cada cuenta compartida que usa su equipo — suscripciones de software, perfiles de redes sociales, portales de proveedores, bandejas de entrada compartidas, contraseñas de Wi-Fi. No intente ser exhaustivo. Anote primero las obvias; el resto surgirá sobre la marcha.
  2. Elija una herramienta que se adapte a su equipo. Para la mayoría de las pequeñas empresas, una bóveda de equipo basada en la nube funciona bien y no requiere configuración técnica. Si su empresa maneja datos sensibles de clientes y necesita que todo se almacene internamente, busque herramientas que ofrezcan implementación autoalojada — lo que significa que el software se ejecuta en sus propios servidores, no en la nube del proveedor. En cualquier caso, priorice herramientas que ofrezcan cifrado de conocimiento cero e inicio de sesión en dos pasos.
  3. Configure bóvedas de contraseñas por equipo o función. Marketing obtiene las contraseñas de marketing. Finanzas obtiene las contraseñas de finanzas. Mantenga la estructura simple — siempre puede añadir más bóvedas después. La complejidad en la configuración es la razón principal por la que los equipos abandonan la herramienta en la segunda semana.
  4. Migre primero un equipo. No intente mover toda la empresa a la vez. Empiece con un departamento, consiga que se sientan cómodos con el flujo de trabajo, luego amplíe. Un despliegue fluido con cinco personas supera a uno caótico con cincuenta.
  5. Actualice su lista de verificación de bajas. Añada una línea: «Eliminar de la bóveda de contraseñas». Ese es todo el cambio. El sistema se encarga del resto.

Cómo gestiona esto Passwork en la práctica

Cómo gestiona esto Passwork en la práctica

Passwork es un gestor de contraseñas y secretos diseñado para equipos empresariales. Proporciona a los administradores de TI un único lugar para almacenar, compartir y controlar el acceso a credenciales — sin depender de bóvedas del navegador, hojas de cálculo compartidas o hilos de mensajería.

Esto es lo que cubre directamente:

  • Bóveda compartida con acceso estructurado. Las contraseñas están organizadas en carpetas por equipo o función. Marketing ve lo que marketing necesita. DevOps ve lo que DevOps necesita. Nadie ve más de lo que su rol requiere.
  • Control de acceso basado en roles. Los permisos se asignan a roles, no a individuos. Añadir un nuevo empleado al rol correcto le da acceso inmediato a las credenciales que necesita. Eliminar a un empleado que se va lo revoca instantáneamente en todas las carpetas compartidas.
  • Panel de seguridad para bajas. Cuando alguien se va, el panel muestra cada credencial a la que tenía acceso. Rote exactamente esas — ni más, ni menos. Sin reconstrucción de memoria, sin conjeturas sobre lo que podían ver.
  • Integración SSO. Passwork se conecta a su proveedor de identidad existente a través de SAML. Si ya gestiona el acceso a través de Active Directory o un sistema similar, Passwork se integra en esa estructura en lugar de quedar fuera de ella.
  • Opciones de implementación. Passwork funciona como servicio en la nube o como instalación autoalojada en su propia infraestructura. Para equipos en sanidad, finanzas o legal — donde los datos de credenciales no pueden salir de los servidores de la organización — la implementación autoalojada mantiene todo dentro de su propio perímetro.

Las características anteriores no son conceptos nuevos — RBAC, registros de auditoría y SSO existen en herramientas empresariales que tardan meses en implementarse. Passwork las empaqueta para equipos que no tienen un departamento de seguridad dedicado y necesitan estar funcionando para el viernes.


Poner bajo control las contraseñas de su equipo

Poner bajo control las contraseñas de su equipo

La tecnología es la parte fácil. Un gestor de contraseñas para equipos es sencillo de configurar, y la mayoría de los equipos notan la diferencia en una semana — menos mensajes de «¿alguien tiene el inicio de sesión de X?», no más hojas de cálculo de contraseñas, y una respuesta clara a «¿qué pasa cuando alguien se va?»

El trabajo más difícil son las primeras semanas: auditar qué credenciales ya existen, decidir quién es propietario de qué carpetas, y retirar el sistema que haya estado usando hasta ahora. Empiece con la auditoría. Todo lo demás se deriva de saber lo que realmente tiene.

Passwork funciona en la nube o en sus propios servidores — usted elige. Los equipos con requisitos de residencia de datos o políticas de seguridad internas que excluyen el almacenamiento en nube de terceros pueden implementarlo en sus instalaciones. Todos los demás pueden estar funcionando en la nube el mismo día.

Passwork reemplaza la hoja de cálculo, el hilo de Slack y las conjeturas de las bajas con una única bóveda cifrada. Acceso basado en roles, registros de auditoría y un Panel de seguridad que muestra exactamente qué rotar cuando alguien se va. Explore Passwork

Preguntas frecuentes

Preguntas frecuentes

¿Realmente necesitamos un gestor de contraseñas para equipos si somos un equipo pequeño?

Sí. Los equipos pequeños a menudo están más expuestos precisamente porque no hay una persona dedicada de TI vigilando problemas. Un gestor de contraseñas para equipos tarda aproximadamente una tarde en configurarse y elimina uno de los puntos de entrada más comunes para filtraciones — credenciales compartidas sin controles de acceso. Cuanto más pequeño sea el equipo, más rápida será la configuración.

¿Es seguro poner todas nuestras contraseñas en un solo lugar?

Un gestor de contraseñas de buena reputación es mucho más seguro que las alternativas — mensajes de Slack, hojas de cálculo o notas adhesivas. Los datos utilizan cifrado de conocimiento cero, lo que significa que incluso si alguien irrumpiera en los servidores del proveedor, las contraseñas serían ilegibles. El riesgo de consolidación es mucho menor que el riesgo de credenciales dispersas y no controladas.

¿Qué pasa con las aplicaciones que admiten «iniciar sesión con Google»?

SSO cubre las aplicaciones conectadas a su proveedor de identidad, pero la mayoría de las pequeñas empresas usan una mezcla de herramientas compatibles y no compatibles con SSO. Un gestor de contraseñas para equipos maneja todo lo que SSO no alcanza — portales de proveedores, software heredado, cuentas de redes sociales compartidas y cualquier herramienta que requiera su propio inicio de sesión.

¿Cómo conseguimos que el equipo realmente lo use?

La herramienta solo funciona si las personas la usan consistentemente. El camino más rápido hacia la adopción: hacerlo más fácil que la alternativa. Si la bóveda está configurada, poblada con las contraseñas que la gente realmente necesita, y accesible en sus dispositivos desde el primer día, la mayoría de las personas cambian sin fricción. Exíjalo primero para las cuentas compartidas, los hábitos personales de flujo de trabajo seguirán.

10 fallos de seguridad en el trabajo remoto (y cómo solucionarlos)
10 fallos de seguridad en el trabajo remoto — y el único principio detrás de todos ellos: la seguridad falla donde el camino seguro tiene más fricción que el inseguro. Casos reales, soluciones realistas, una línea base de 5 capas contra la que su equipo puede auditar.
Ataques de fuerza bruta en 2026: Tipos, ejemplos y cómo prevenirlos
Clústeres de GPU, listas de palabras asistidas por IA, botnets de 2,8 millones de dispositivos. La fuerza bruta ha escalado. Esta guía cubre seis variantes de ataque, casos reales de 2025 y una estrategia de defensa en capas que su equipo puede implementar hoy.
Shadow IT vs Shadow AI: Por qué la IA es la mayor amenaza
Los empleados están usando herramientas de IA que usted no aprobó, en cuentas que no puede monitorizar, con datos que no puede recuperar. Aquí está cómo se ve realmente el riesgo y qué necesita abordar la gobernanza.

Gestión de contraseñas para equipos: la solución que toda pyme necesita

Almacenar contraseñas en Slack y navegadores expone su empresa a filtraciones. Descubra por qué las herramientas personales no funcionan para equipos, cómo dar de baja a empleados de forma segura con un clic y por qué las directrices NIST desaconsejan la rotación forzada de contraseñas.

Jun 16, 2026 — 13 min read
Password management for teams: The fix every SMB needs

Picture a Monday morning. Someone on the marketing team needs to post on Instagram. The person who knows the password is out sick. Someone asks in Slack. Someone else pastes it. Now that password lives in a chat log, on a personal phone, and possibly on a laptop that left the company six months ago.

Securing this workflow does not require a complex IT initiative or months of planning. You can eliminate these vulnerabilities in a single afternoon.

A team password manager (a shared, encrypted vault) allows your team to store and access credentials without ever sending them over email or Slack. It grants precise control over who sees which passwords and lets you revoke access instantly when an employee leaves. Most teams deploy the system in a few hours.


Key takeaways

  • The root of password chaos: Most small business credentials accumulate in Slack channels, spreadsheets, and personal browsers because teams lack a centralized system, creating easy entry points for attackers.
  • The browser limitation: Browser-saved passwords belong to individual accounts and lack secure sharing, role-based access control, and audit logs, making them unsuitable for team environments.
  • The offboarding blind spot: Disabling a departing employee’s email leaves vendor portals, social media, and shared inboxes accessible. These unmonitored credentials remain active for months unless systematically tracked and rotated.
  • Modern password standards: The latest NIST guidelines recommend against forced 90-day password resets. Mandatory rotations lead to predictable patterns, which actively weakens security.
  • An afternoon setup: Transitioning to a dedicated team password manager takes a few hours. For organizations with strict data residency requirements, self-hosted deployment keeps all credential data entirely within their own infrastructure.

Where your team's passwords actually live right now

In most small businesses, passwords end up scattered across Slack messages, shared spreadsheets, personal browser accounts, and sticky notes — not because people are careless, but because no dedicated system was ever put in place. According to the 2025 Verizon Data Breach Investigations Report, 22% of all confirmed breaches begin with stolen or compromised credentials, and 88% of attacks against basic web applications involve stolen logins.

Here's where passwords typically end up:

  • A Slack DM or group chat — searchable by anyone in the workspace
  • A spreadsheet called passwords_final_v3.xlsx on a shared drive
  • Someone's personal browser, tied to their personal Google account
  • A shared Notes app that three people have access to and nobody manages
  • Someone's personal password manager account that the company doesn't control

This accumulates one shared login at a time. Nobody decided to store passwords in Slack. It just happened because there was never a better option. Attackers go for the easiest door. A password pasted into a chat channel is a very easy door.


Why saving passwords in your browser isn't enough for a team

Browser-saved passwords work fine for one person managing their own accounts. For a team, the model breaks down at the first moment someone needs to share access, leave the company, or hand off a project — because browser passwords are tied to one person's account and were never designed to be shared or managed across a group.

The core problem: browser-saved passwords belong to one person's device and account. When that person leaves, those passwords either go with them or stay locked in an account the company no longer controls. There's a harder risk: all passwords saved in a browser are stored together, so one compromised device or account means everything leaks — not just one password.

Google's own PIN-based recovery mechanism for Chrome passwords has been shown to allow exactly this: one successful attack, and an entire company's saved logins are gone. Vaultjacking and what it means for your business breaks down how this works in practice.

Sharing is the other gap. There's no way to give a teammate access to a browser-saved password without typing it out, screenshotting it, or pasting it into a messenger. According to Heimdal Security's 2025 analysis, 94% of leaked passwords were reused or duplicated across multiple accounts — exactly the pattern that informal sharing encourages.

There's also no audit trail. No record of who logged into the email marketing tool at 11pm on a Friday. No way to revoke access to one specific account without changing the password everywhere and telling everyone the new one, which starts the whole cycle again.

The browser is a personal tool pressed into team service. It was never built for this.

Feature Browser password manager Dedicated team password manager
Stores passwords Yes Yes
Shares passwords safely with teammates No Yes
Controls who can see which passwords No Yes
Revokes access when someone leaves No Yes — one click
Keeps a log of who accessed what No Yes
Works across all apps and devices Partially Yes
Supports self-hosted deployment No Yes (select tools)

The problem nobody talks about — when an employee leaves

Most businesses handle offboarding by disabling email, collecting the laptop, and removing the person from Slack. That covers only a fraction of the actual access problem. The passwords that person knew (to shared tools, vendor portals, social media accounts, and the office Wi-Fi) almost never make it onto the checklist. And that access rarely gets flagged quickly — IBM's Cost of a Data Breach Report 2025 found that credential-based breaches take an average of 246 days to identify and contain. That's 8 months of open access before anyone notices something is wrong.

Think about a customer support manager who's been with the company for two years. They knew the password to the helpdesk software, the shared support inbox, the social media scheduler, the company's Canva account, and the Wi-Fi. None of those are covered by "disable their Google Workspace account." SSO — the "log in with Google" button — only covers apps that are connected to your identity provider. Most tools a typical small business uses aren't.

Passwork gives your team a shared vault with role-based access and a full audit log — so you always know who has access to what, and removing it takes one click. See how it works

The 3-question offboarding audit

When someone leaves, ask these three questions before their last day:

  • What shared accounts did they have access to? Think beyond email — software subscriptions, social media, vendor portals, shared inboxes, Wi-Fi.
  • Which of those passwords need to be changed? Any account they accessed regularly that isn't covered by SSO.
  • Who is responsible for changing them? Name a specific person. "Someone from IT" is not an answer if you don't have an IT department.

This audit takes 15 minutes the first time — but it only works if you already know what accounts exist and who had access to them. Without that inventory, the 15 minutes turns into a conversation that ends with "I think they had access to that, not sure." Without a password manager, question three is a negotiation — who has time, who knows which accounts exist, who will actually follow through. With one, it's a checklist: open the Security dashboard, see every credential that person touched, rotate exactly those.


What a team password manager actually does

A team password manager is a shared, encrypted vault where everyone accesses the passwords they need — and only those. It replaces scattered credentials with one controlled system. Most teams are fully set up within an afternoon.

Here's what to look for when choosing one:

  • Role-based access control (RBAC). The marketing team sees the social media passwords. Finance sees the accounting software logins. The CEO sees everything. When someone joins, you add them to their team's vault and they have access immediately. When they leave, you revoke their access in one step — and Passwork's Security Dashboard immediately shows every password they had access to, so you can rotate exactly those credentials. No guesswork, no manual audit of who had what.
  • Zero-knowledge encryption means passwords are encrypted on your device before they reach the server. The server stores ciphertext, not credentials — so neither the hosting infrastructure nor the system administrator can read what's inside. Access to the server doesn't equal access to the passwords.
  • Audit trails. Every login, every password view, every change is logged. If something goes wrong, you know exactly who accessed what and when — not a rough estimate.
  • Easy onboarding. A tool nobody uses is not a security tool. Look for a setup process that doesn't require a dedicated IT project: import from CSV, browser extension, clear folder structure from day one.
  • A UI your team will actually use. Friction is the enemy of adoption. If finding a password takes more than three clicks, people go back to Slack.
  • Two-factor authentication. A second confirmation required at login means a stolen master password alone isn't enough to get in. Non-negotiable for any business account.

For businesses with strict data requirements (healthcare, finance, legal) some tools can be hosted on your own servers rather than a third-party cloud. Passwork is built specifically for self-hosted deployment, keeping all credential data inside your own infrastructure. Teams that want to see how making password security feel less like a chore is possible will find the model straightforward to adopt.

Passwork is available as a self-hosted deployment or as Passwork Cloud if you'd rather skip the setup and get running in minutes. If your team handles sensitive credentials and data residency matters, the self-hosted option gives you full control.

The new password rules: What the latest NIST guidelines actually say

The U.S. National Institute of Standards and Technology (NIST) updated its password guidelines in 2025, and the headline finding is counterintuitive: forced password rotation — making employees change their password every 60 or 90 days — makes security worse. NIST SP 800-63B now explicitly recommends against mandatory periodic resets unless there is evidence of compromise.

The reason is predictable human behavior. When people are forced to change passwords constantly, they make the smallest possible change: Summer2024! becomes Summer2025!. The structure stays the same, the pattern is obvious, and the result is no more secure than before — just more annoying.

What NIST recommends instead:

  • Longer passwords — a passphrase like correct-horse-battery-staple is stronger than P@$$w0rd1 and far easier to remember
  • No forced rotation unless there is evidence of a breach or compromise
  • Checking new passwords against known breach databases so that already-leaked credentials are rejected at the point of creation

If your company policy still mandates 90-day resets, it's worth revisiting. A good team password manager handles the hard parts automatically — generating strong, unique passwords for every account and flagging any that have appeared in known breach databases.


How to set up password management for your team — a practical starting point

Getting a team password manager running doesn't require technical expertise or a dedicated IT person. These five steps will get your team's passwords out of Slack and spreadsheets and into a shared, encrypted vault — most teams complete the process in a single afternoon.

The 5-step team vault setup

  1. Audit what you have. Spend 30 minutes listing every shared account your team uses — software subscriptions, social media profiles, vendor portals, shared inboxes, Wi-Fi passwords. Don't try to be exhaustive. Get the obvious ones down first; the rest will surface as you go.
  2. Pick a tool that fits your team. For most small businesses, a cloud-based team vault works well and requires no technical setup. If your business handles sensitive client data and needs everything stored in-house, look for tools that offer self-hosted deployment — meaning the software runs on your own servers, not the provider's cloud. Either way, prioritize tools that offer zero-knowledge encryption and two-step login.
  3. Set up password vaults by team or function. Marketing gets the marketing passwords. Finance gets the finance passwords. Keep the structure simple — you can always add more vaults later. Complexity at setup is the main reason teams abandon the tool in week two.
  4. Migrate one team first. Don't try to move the whole company at once. Start with one department, get them comfortable with the workflow, then expand. A smooth rollout with five people beats a chaotic one with fifty.
  5. Update your offboarding checklist. Add one line: "Remove from password vault." That's the whole change. The system handles the rest.

How Passwork handles this in practice

How Passwork handles this in practice

Passwork is a password and secrets manager built for business teams. It gives IT administrators a single place to store, share, and control access to credentials — without relying on browser vaults, shared spreadsheets, or messenger threads.

Here's what it covers directly:

  • Shared vault with structured access. Passwords are organized into folders by team or function. Marketing sees what marketing needs. DevOps sees what DevOps needs. Nobody sees more than their role requires.
  • Role-based access control. Permissions are assigned to roles, not individuals. Adding a new hire to the right role gives them immediate access to the credentials they need. Removing a departing employee revokes it instantly across every shared folder.
  • Security Dashboard for offboarding. When someone leaves, the dashboard shows every credential they had access to. Rotate exactly those — nothing more, nothing less. No reconstruction from memory, no guesswork about what they could see.
  • SSO integration. Passwork connects to your existing identity provider via SAML. If you already manage access through Active Directory or a similar system, Passwork fits into that structure rather than sitting outside it.
  • Deployment options. Passwork runs as a cloud service or as a self-hosted installation on your own infrastructure. For teams in healthcare, finance, or legal — where credential data cannot leave the organization's servers — self-hosted deployment keeps everything inside your own perimeter.

The features above aren't new concepts — RBAC, audit logs, and SSO exist in enterprise tools that take months to deploy. Passwork packages them for teams that don't have a dedicated security department and need to be running by Friday.


Getting your team's passwords under control

Getting your team's passwords under control

The technology is the easy part. A team password manager is straightforward to set up, and most teams notice the difference within a week — fewer "does anyone have the login for X?" messages, no more password spreadsheets, and a clean answer to "what happens when someone leaves."

The harder work is the first few weeks: auditing what credentials already exist, deciding who owns which folders, and retiring whatever system you've been using until now. Start with the audit. Everything else follows from knowing what you actually have.

Passwork runs in the cloud or on your own servers — your choice. Teams with data residency requirements or internal security policies that rule out third-party cloud storage can deploy it on-premises. Everyone else can be up and running in the cloud the same day.

Passwork replaces the spreadsheet, the Slack thread, and the offboarding guesswork with a single encrypted vault. Role-based access, audit logs, and a Security dashboard that shows exactly what to rotate when someone leaves. Explore Passwork

Frequently asked questions

Frequently asked questions

Do we really need a team password manager if we're a small team?

Yes. Small teams are often more exposed precisely because there's no dedicated IT person watching for problems. A team password manager takes about an afternoon to set up and removes one of the most common entry points for breaches — shared credentials with no access controls. The smaller the team, the faster the setup.

Is it safe to put all our passwords in one place?

A reputable password manager is far safer than the alternatives — Slack messages, spreadsheets, or sticky notes. The data uses zero-knowledge encryption, meaning even if someone broke into the provider's servers, the passwords would be unreadable. The risk of consolidation is much lower than the risk of scattered, uncontrolled credentials.

What about apps that support "log in with Google"?

SSO covers apps connected to your identity provider, but most small businesses use a mix of SSO-compatible and non-compatible tools. A team password manager handles everything SSO doesn't reach — vendor portals, legacy software, shared social media accounts, and any tool that requires its own login.

How do we get the team to actually use it?

The tool only works if people use it consistently. The fastest path to adoption: make it easier than the alternative. If the vault is set up, populated with the passwords people actually need, and accessible on their devices from day one, most people switch without friction. Mandate it for shared accounts first, personal workflow habits follow.

10 Remote Work Security Fails (And How to Fix Them)
10 remote work security fails — and the one principle behind all of them: security breaks where the secure path has more friction than the insecure one. Real cases, realistic fixes, a 5-layer baseline your team can audit against.
Brute force attacks in 2026: Types, examples & how to prevent them
GPU clusters, AI-assisted wordlists, botnets of 2.8M devices. Brute force has scaled. This guide covers six attack variants, real-world cases from 2025, and a layered defense strategy your team can implement today.
Shadow IT vs Shadow AI: Why AI is the bigger threat
Employees are using AI tools you didn’t approve, on accounts you can’t monitor, with data you can’t recover. Here’s what the risk actually looks like and what governance needs to address.

Password management for teams: The fix every SMB needs

Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.

Jun 14, 2026 — 17 min read
10 falhas de segurança no trabalho remoto: Como corrigir o ambiente

O trabalho remoto não criou novos vetores de ataque: dispersou os existentes por milhares de escritórios domésticos, dispositivos pessoais e routers de uso doméstico. O DBIR de 2026 da Verizon coloca as vulnerabilidades de software no topo da lista de vetores de entrada em violações de dados, com 31 % dos incidentes, e o ransomware está envolvido em 48 % dos casos. A superfície de ataque não mudou de natureza. Mudou em escala e em distribuição.

A maioria destas violações começa com uma palavra-passe predefinida de um router, uma mensagem no Slack com credenciais ou um colaborador que não utilizou a VPN porque estava lenta.

A segurança falha quando é mais difícil fazer o que está certo do que o que está errado. Cada falha abaixo descreve o erro concreto, porque ocorre e o que é uma correção realista.


Falha 1: O router doméstico sem proteção (credenciais predefinidas)

Os routers domésticos são fornecidos com credenciais de administração predefinidas que estão documentadas publicamente. Os atacantes procuram constantemente interfaces de gestão de routers expostas. Um router comprometido coloca o atacante entre o colaborador e todos os sistemas a que este acede, incluindo VPNs corporativas e serviços na cloud.

Porque acontece

A maioria dos colaboradores nunca altera a palavra-passe predefinida porque ninguém lhes disse para o fazer e o router «simplesmente funciona». Este é o problema do atrito: a ação segura exige um esforço deliberado que o dispositivo nunca solicita.

A correção

Distribuir a todos os colaboradores remotos um guia de uma página para reforçar a segurança do router. Deve abranger três pontos: alterar a palavra-passe de administração (mínimo de 16 caracteres, única), desativar a gestão remota se não for utilizada e atualizar o firmware. As orientações da CISA sobre segurança da rede doméstica são um bom ponto de partida. Para funções de maior risco, pode ponderar-se a atribuição de routers de viagem geridos pela empresa, com configurações previamente reforçadas.

Caso real: num inquérito de 2024 da Broadband Genie a mais de 3000 utilizadores, 86 % nunca tinham alterado a palavra-passe de administração predefinida do router. No mesmo ano, atacantes comprometeram sistemas de tratamento de água nos EUA ao explorar PLCs Unitronics deixados com palavras-passe predefinidas ou sem qualquer palavra-passe. A CISA emitiu um alerta formal a instar os fabricantes a eliminar por completo as credenciais predefinidas. Ainda assim, em 2025, admin:admin continua a ser um início de sessão válido em milhões de dispositivos instalados.

Falha 2: Partilha insegura de palavras-passe por chat e e-mail

Um programador precisa de credenciais de uma base de dados. O caminho mais rápido é o Slack. Um prestador de serviços precisa de uma conta de administrador. O e-mail resolve. O departamento financeiro guarda o início de sessão da folha de salários numa folha de cálculo partilhada. Cada uma destas transferências cria uma credencial que existe fora de qualquer sistema controlado, em registos de chat, e-mails arquivados e históricos de folhas de cálculo que ninguém audita.

Porque acontece

O problema é que o cofre corporativo é mais difícil de utilizar do que o Slack. Quando o caminho seguro tem mais atrito do que o inseguro, o inseguro vence sempre.

A correção

Tornar a partilha através do cofre a opção mais fácil. Com um gestor de palavras-passe corretamente configurado, o utilizador pode partilhar o acesso a uma credencial sem que o destinatário veja a palavra-passe em claro. Cada acesso fica registado e associado a uma identidade individual. Quando termina a colaboração com o prestador de serviços, o acesso é revogado uma única vez, sem ter de pesquisar o histórico de chat para descobrir o que lhe foi enviado.

Para uma análise detalhada da importância deste tema e de como o estruturar, consulte os riscos da partilha insegura de palavras-passe e o que significa, na prática, o acesso mediado por cofre.

Falha 3: Misturar dispositivos pessoais e de trabalho (BYOD sem controlos)

As políticas de utilização de dispositivos pessoais (BYOD, Bring Your Own Device) poupam custos de hardware. Mas também colocam credenciais corporativas em máquinas com extensões de browser pessoais, contas familiares e software que a equipa de TI nunca viu. A superfície de ataque não é a rede corporativa, mas o portátil pessoal do colaborador, onde também corre um jogo pirateado e um browser desatualizado.

Porque acontece

As organizações aceitam o risco do BYOD sem o quantificar. O dispositivo sobre o qual a equipa de TI não tem qualquer visibilidade é o mesmo que acede a sistemas de produção, ao e-mail corporativo e ao armazenamento na cloud. Ninguém assinala o problema porque ainda nada correu mal.

A correção

Se o BYOD for inevitável, devem impor-se normas mínimas: cifragem do dispositivo, requisitos de versão do sistema operativo e uma solução de gestão de dispositivos móveis (MDM) capaz de apagar os dados da empresa sem tocar nos ficheiros pessoais. No mínimo, separar a atividade profissional da pessoal ao nível do perfil do browser. Para funções com privilégios elevados, atribuir dispositivos de trabalho dedicados. O custo de um endpoint gerido é uma fração do custo de uma violação de dados que começou num equipamento pessoal.

Caso real: em 2022, um engenheiro DevOps da LastPass utilizava o computador pessoal, em casa, tanto para trabalho como para entretenimento. A máquina executava o Plex (uma aplicação pessoal de servidor multimédia) com uma vulnerabilidade conhecida e sem correção (CVE-2020-5741). Os atacantes exploraram-na para instalar um keylogger, capturaram a palavra-passe mestra do engenheiro e obtiveram cópias de segurança cifradas dos cofres (UpGuard, 2025).

Falha 4: Partilha de ecrã e fuga de informação através de notificações

Está a decorrer uma chamada no Zoom. Surge uma notificação do Slack com uma ligação de reposição de palavra-passe. Uma partilha de ecrã mostra um terminal aberto com credenciais visíveis. Estas situações estão documentadas em comunidades de administradores de sistemas como precursores reais de violações de dados.

Porque acontece

As falhas de privacidade durante a partilha de ecrã são tratadas como acidentes embaraçosos e não como incidentes de segurança. Não há alerta, nem entrada de registo, nem violação de política que seja acionada. Os dados limitam-se a sair.

A correção

Configurar as notificações para ocultar as pré-visualizações de mensagens durante a partilha de ecrã. Fechar os separadores e terminais sensíveis antes de partilhar o ecrã, como hábito e não como reação. No macOS, a opção «Não incomodar» suprime as pré-visualizações das notificações. No Windows, o Assistente de concentração faz o mesmo. São alterações de configuração que demoram 30 segundos. Devem constar da documentação de integração para trabalho remoto, para que os colaboradores as configurem no primeiro dia e não depois do primeiro incidente.

Para funções de maior risco, ir mais longe: utilizar um perfil de browser dedicado às sessões com partilha de ecrã, sem credenciais guardadas nem sessões ativas visíveis. Criar um perfil separado demora dois minutos e elimina uma categoria inteira de exposição acidental.

Falha 5: Negligenciar a autenticação multifator (MFA)

Sem MFA, basta uma palavra-passe divulgada para obter acesso total à conta. A investigação de segurança da Microsoft aponta para uma redução de 99,9 % no comprometimento de contas com MFA. Apesar disso, a adoção continua a ser irregular, sobretudo em ferramentas internas e sistemas legados que «não a permitem».

Porque acontece

A MFA acrescenta um passo. Os colaboradores arranjam forma de contornar os passos que os atrasam. A lacuna raramente é técnica: é comportamental. E quando a imposição fica a cargo de cada aplicação e não de um fornecedor de identidade central, a cobertura é sempre incompleta.

A correção

Impor a MFA ao nível do fornecedor de identidade. Quando o SSO trata da autenticação, a MFA aplica-se automaticamente a tudo o que vem a jusante. Para os sistemas que não se integram com o SSO, utilizar chaves de segurança de hardware (FIDO2/WebAuthn) nas contas privilegiadas, que são resistentes a phishing, ao contrário dos códigos TOTP. Documentar quais os sistemas isentos de MFA e tratar essa lista como um item do registo de riscos, não como um estado permanente.

Caso real: em 2024, o agente de ameaça UNC5537 comprometeu mais de 165 ambientes de clientes da Snowflake, incluindo a Ticketmaster e o Santander Bank, com recurso apenas a credenciais roubadas. Nenhuma das contas afetadas tinha a MFA ativada. A investigação da Mandiant não encontrou zero-days nem exploits sofisticados: apenas nomes de utilizador e palavras-passe válidos, adquiridos a partir de logs de infostealers e utilizados contra contas sem segundo fator que os travasse (Mandiant / Google Cloud, 2024).

Falha 6: Ligar-se a redes Wi-Fi públicas sem VPN

O Wi-Fi de um café é um domínio de difusão partilhado. Qualquer pessoa na mesma rede pode observar tráfego não cifrado. A maior parte do tráfego HTTPS moderno é cifrada em trânsito, mas as consultas DNS, as aplicações sem cifragem e os metadados podem continuar a ser expostos. Na prática, as redes públicas são um vetor frequente de ataques evil twin: pontos de acesso falsos que imitam redes legítimas e intercetam tudo o que passa por eles.

Porque acontece

A rede liga-se, o portátil funciona e nada parece errado. Não existe qualquer sinal visível de que o tráfego está a ser observado ou de que o ponto de acesso é falso. O risco é invisível, até deixar de o ser.

A correção

Exigir a utilização de VPN em qualquer rede que não seja a doméstica, como política não negociável. As VPNs com split tunneling, que encaminham apenas o tráfego corporativo, são aceitáveis: reduzem a latência sem expor os dados da empresa à rede aberta. Para os colaboradores que viajam com frequência, um router de viagem com VPN sempre ativa elimina por completo a decisão. A opção segura passa a ser a predefinida.

Caso real: em 2024, a Polícia Federal Australiana acusou um homem que montou falsos pontos de acesso Wi-Fi em aeroportos, em voos domésticos e noutros locais públicos da Austrália Ocidental. As vítimas que se ligaram tiveram as credenciais de e-mail, os inícios de sessão em redes sociais e os dados bancários recolhidos em tempo real. O atacante não precisou de hardware especial, apenas de um portátil e de um router portátil (AFP, 2024).

Falha 7: Ignorar atualizações de software e a aplicação de patches

O DBIR de 2026 da Verizon identifica as vulnerabilidades de software como o principal vetor de entrada em violações de dados, com 31 %. Os endpoints sem patches aplicados são a principal razão. O portátil de um colaborador remoto com uma versão do sistema operativo com seis meses é uma vulnerabilidade documentada, com um CVE público, e não um risco teórico.

Porque acontece

Os pedidos de atualização automática interrompem o trabalho. Os colaboradores clicam em «lembrar mais tarde» indefinidamente. Ninguém faz o acompanhamento. Seis meses depois, o endpoint executa software com uma dúzia de exploits publicados e um patch disponível desde o primeiro trimestre.

A correção

Retirar a possibilidade de escolha. Impor atualizações automáticas através de MDM ou de políticas de grupo. Definir uma janela máxima de adiamento: 72 horas é razoável para a maioria dos patches e 24 horas para os patches de segurança críticos. Para software de terceiros, utilizar uma ferramenta de gestão de patches em vez de depender de cada aplicação para se atualizar sozinha.

Tratar os endpoints sem patches como uma questão de conformidade e não como uma preferência do utilizador. Se um dispositivo ultrapassar a janela de adiamento, bloquear o acesso VPN até estar atualizado. Esta única alteração de política tende a corrigir o comportamento mais depressa do que qualquer formação.

Caso real: em maio de 2023, o grupo de ransomware Cl0p explorou o CVE-2023-34362, uma vulnerabilidade de injeção de SQL no MOVEit Transfer, da Progress Software. O patch estava disponível. A maioria das organizações não o tinha aplicado. Em poucas semanas, mais de 2600 organizações foram comprometidas, incluindo a BBC, a British Airways e o Departamento de Energia dos EUA. A CISA emitiu um alerta de emergência. A vulnerabilidade não era sofisticada: a falha foi operacional, pois os patches existiam e não foram implementados (CISA Advisory AA23-158A, 2023).

Falha 8: Cair em phishing e engenharia social

O Phishing Trends Report 2026 da Hoxhunt acompanhou mais de 50 milhões de ataques reais e simulados em 4 milhões de utilizadores e registou um aumento de 14 vezes no phishing gerado por IA no final de 2025: a sua quota no total de ataques reportados passou de 4 % para 56 % num único mês. O DBIR de 2026 confirma que o fator humano continua a ser central nas causas das violações de dados.

Porque acontece

Os trabalhadores remotos estão mais expostos do que os que trabalham em escritório. Não há um colega a quem perguntar «também recebeu este e-mail?». O helpdesk de TI é um pedido de assistência e não uma pessoa ao fundo do corredor. O atrito da verificação é elevado e clicar é rápido.

A correção

A formação de sensibilização para a segurança tem de ser atual e específica, e não uma formalidade anual de conformidade. As campanhas de phishing simuladas com feedback imediato são mais eficazes do que os módulos de formação passivos. Do ponto de vista técnico, os registos DMARC, DKIM e SPF reduzem o volume de e-mails falsificados.

Para alvos de elevado valor, as chaves de segurança de hardware eliminam o resultado de roubo de credenciais de um phishing bem-sucedido: mesmo que o colaborador clique na ligação, não há palavra-passe para roubar. No caso específico das equipas de helpdesk, impor protocolos de verificação de identidade antes de qualquer ação sobre uma conta: um telefonema de retorno para um número conhecido, e não para um número fornecido por quem liga.

Caso real: em 2023, a MGM Resorts sofreu uma violação de dados que custou à empresa mais de 100 milhões de dólares. O vetor de acesso inicial foi um telefonema de 10 minutos. Os atacantes encontraram um colaborador da MGM no LinkedIn, telefonaram para o helpdesk de TI, fizeram-se passar por esse colaborador e convenceram-no a efetuar a reposição de uma conta. Sem malware nem exploits: apenas uma voz convincente e um helpdesk que não verificou a identidade com o rigor suficiente (MGM Resorts, 2023).

Falha 9: Shadow IT e ferramentas na cloud não autorizadas

O Work Trend Index 2024 da Microsoft e LinkedIn concluiu que 78 % dos colaboradores já utilizam ferramentas de IA pessoais no trabalho, a maioria sem aprovação da equipa de TI. A causa é sempre o atrito: a ferramenta aprovada é mais lenta, mais difícil de aceder ou não tem uma funcionalidade de que o colaborador precisa.

Porque acontece

A shadow IT (TI paralela) não é um problema de disciplina. É um sinal de que o conjunto de ferramentas aprovado tem lacunas. Dados guardados num Google Drive pessoal, credenciais geridas num gestor de palavras-passe pessoal, ficheiros partilhados através de um serviço de consumo: tudo isto existe fora da visibilidade, das cópias de segurança e dos controlos de acesso da empresa. A equipa de TI não sabe que os dados existem até algo correr mal.

A correção

Auditar a shadow IT antes de a proibir. Perceber o que os colaboradores utilizam e porquê. Em muitos casos, a correção passa por melhorar a ferramenta aprovada ou adicionar uma alternativa autorizada, e não por mais um memorando de política que ninguém lê.

Na gestão de credenciais em particular: se os colaboradores guardam palavras-passe de trabalho em ferramentas pessoais, o cofre corporativo está, de alguma forma, a falhar-lhes. A integração é demasiado complexa, o acesso é demasiado lento ou a ferramenta não se adapta ao seu fluxo de trabalho. É a ferramenta que deve ser corrigida. Só a política nunca venceu a conveniência.

Se a shadow IT em torno das credenciais for o problema, o Passwork oferece aos colaboradores um cofre rápido de utilizar e fácil de partilhar, sem que as credenciais saiam da infraestrutura da organização. Ver como funciona

Falha 10: Armazenamento local e cópias de segurança sem cifragem

Os colaboradores remotos acumulam dados sensíveis nas máquinas locais: exportações de bases de dados, listas de credenciais, ficheiros de configuração com chaves de API, arquivos de cópias de segurança. Quando esses dados estão sem cifragem no disco rígido de um portátil, um dispositivo roubado ou perdido converte-se numa violação de dados completa, sem necessidade de acesso à rede.

Porque acontece

A cifragem parece uma tarefa da equipa de TI e não do utilizador. Os colaboradores não pensam no que está no disco até o perderem. As cópias de segurança, em particular, são negligenciadas: criam-se uma vez, guardam-se localmente ou numa unidade USB pessoal e nunca mais são revistas. Ninguém audita o que está em ~/Downloads ou em C:\Users\name\Desktop.

A correção

Ativar por predefinição a cifragem integral do disco (BitLocker no Windows, FileVault no macOS), imposta através de MDM no aprovisionamento do dispositivo e não deixada ao critério do colaborador. Para as cópias de segurança, exigir apenas destinos cifrados: armazenamento corporativo na cloud ou um servidor de cópias de segurança local.

As unidades USB pessoais e os discos externos sem cifragem devem ser bloqueados por política. Realizar uma auditoria periódica dos dados que os colaboradores guardam localmente e dos motivos. Na maioria dos casos, os ficheiros sensíveis estão nas unidades locais porque a opção de armazenamento aprovada era inconveniente.

A cifragem integral do disco protege os dados em repouso, quando o dispositivo está desligado ou bloqueado. Não faz nada por um dispositivo que seja roubado com a sessão iniciada e desbloqueado. É por isso que o bloqueio automático do ecrã (5 minutos no máximo) e as políticas de suspensão ao fechar a tampa são tão importantes como a própria cifragem.

Como construir um ambiente remoto seguro: As correções que realmente perduram

As 10 falhas acima têm um fio condutor comum. A segurança quebra no ponto em que fazer o que está certo exige mais esforço do que fazer o que está errado. Corrigir o ambiente significa reduzir esse atrito, e não apenas acrescentar mais políticas que os colaboradores contornam.

Um modelo prático de correção para equipas de TI: a base de segurança remota em 5 camadas

  1. Camada de identidade – MFA imposta no fornecedor de identidade (IdP), SSO que abrange todas as aplicações principais, chaves de hardware para contas privilegiadas.
  2. Camada de credenciais – Gestor de palavras-passe centralizado com partilha através do cofre, RBAC ao nível do grupo, saída de colaboradores automatizada e associada às alterações no diretório.
  3. Camada de endpoints – Cifragem imposta por MDM, aplicação automática de patches, política de bloqueio de ecrã, normas mínimas de BYOD.
  4. Camada de rede – VPN obrigatória fora da rede doméstica, filtragem de DNS, guia de reforço do router para todos os colaboradores remotos.
  5. Camada de sensibilização – Simulações de phishing regulares, formação atualizada que reflita as ameaças atuais reforçadas por IA, um percurso de escalonamento claro para atividade suspeita.

Nenhuma destas camadas funciona isoladamente. Um colaborador com MFA e um portátil com patches aplicados que partilha credenciais pelo Slack tem uma lacuna na camada 2. Um colaborador com um cofre seguro que se liga a um Wi-Fi público sem VPN tem uma lacuna na camada 4.

Para as equipas que gerem contas privilegiadas numa força de trabalho distribuída, a camada de credenciais merece especial atenção. Os riscos de gerir remotamente credenciais administrativas agravam-se rapidamente quando o acesso privilegiado não está centralizado nem auditado.


Conclusão

As 10 falhas acima são os mesmos erros que surgem, ano após ano, nas análises post-mortem de violações de dados, agora distribuídos por escritórios domésticos onde a equipa de TI tem menos visibilidade e os colaboradores têm mais autonomia. O padrão é consistente: a segurança quebra no ponto de atrito.

A base de 5 camadas apresentada acima dá à equipa uma forma estruturada de auditar onde estão esses pontos de atrito. Começar pela camada de credenciais: é aí que têm origem as violações mais evitáveis e é aí que um gestor de palavras-passe bem implementado se rentabiliza mais depressa.

A maioria das 10 falhas deste artigo remonta a uma única causa de fundo: a opção segura era mais difícil do que a insegura. No caso das credenciais, essa lacuna de atrito pode ser corrigida. O Passwork é um gestor de palavras-passe e segredos que torna o caminho seguro o predefinido. Acesso baseado em funções, integração com AD/LDAP e cifragem zero-knowledge. Experimentar o Passwork grátis

Perguntas frequentes sobre segurança no trabalho remoto

Perguntas frequentes sobre segurança no trabalho remoto

Quais são as falhas de segurança mais comuns no trabalho remoto?

As falhas de segurança mais comuns no trabalho remoto são a partilha insegura de palavras-passe (por chat ou e-mail), os endpoints sem patches, a ausência de MFA e a ligação a Wi-Fi público sem VPN. O DBIR de 2026 da Verizon identifica as vulnerabilidades de software como o principal vetor de entrada em violações de dados, com 31 %, enquanto o phishing e o roubo de credenciais continuam a contribuir de forma consistente para os incidentes no trabalho remoto.

Como proteger a rede doméstica para o trabalho remoto?

Alterar a palavra-passe de administração predefinida do router para uma credencial única com, pelo menos, 16 caracteres, desativar a gestão remota se não for utilizada e manter o firmware atualizado. Utilizar a cifragem WPA3 se o router for compatível. Para funções de maior risco, um router de viagem fornecido pela empresa, com VPN pré-configurada, retira por completo ao colaborador o encargo da configuração.

O que é a shadow IT e porque representa um risco de segurança para as equipas remotas?

A shadow IT refere-se às aplicações e serviços que os colaboradores utilizam no trabalho sem aprovação da equipa de TI. Representa um risco de segurança porque os dados guardados em ferramentas não autorizadas existem fora das cópias de segurança, dos controlos de acesso e dos registos de auditoria da empresa. Se um colaborador guarda credenciais de trabalho num gestor de palavras-passe pessoal ou partilha ficheiros através de um serviço de consumo, esses dados ficam invisíveis para a equipa de TI e sem a proteção das políticas de segurança da empresa.

A MFA evita realmente violações de dados em ambientes de trabalho remoto?

A MFA bloqueia a maioria dos ataques baseados em credenciais. A investigação da Microsoft aponta para uma redução de 99,9 % no comprometimento de contas com a MFA ativada. Não evita os cliques em ligações de phishing, mas elimina o resultado do roubo de credenciais: uma palavra-passe roubada sem o segundo fator é inútil para aceder à conta. As chaves de hardware FIDO2 oferecem a proteção mais forte porque são resistentes a phishing por conceção.

Como devem as equipas remotas partilhar palavras-passe em segurança?

Utilizar um gestor de palavras-passe com partilha através do cofre. O destinatário obtém acesso à credencial através do cofre sem ver a palavra-passe em claro. Cada acesso fica registado e associado a uma identidade individual. Quando é necessário revogar o acesso (saída de um prestador de serviços, mudança de função, saída da empresa), basta uma única ação no cofre, sem uma pesquisa manual no histórico de chat.

Qual é o impacto financeiro de uma violação de dados no trabalho remoto?

O Cost of a Data Breach Report (2025) da IBM aponta para um custo médio global de 4,44 milhões de dólares por violação, com uma média de 10,22 milhões de dólares nas violações nos EUA. O trabalho remoto, como fator contributivo, aumenta ainda mais os custos. As violações que envolvem credenciais roubadas ou comprometidas são as que demoram mais tempo a resolver, com um ciclo de vida médio de 292 dias segundo a IBM, o que faz subir diretamente o custo total.

O que significa «segurança sem atrito» para as equipas remotas?

A segurança sem atrito significa conceber os controlos de modo a que a opção segura seja a mais fácil. Quando um gestor de palavras-passe é mais rápido do que o Slack para partilhar credenciais, os colaboradores utilizam o gestor de palavras-passe. Quando a VPN se liga automaticamente em redes não fiáveis, os colaboradores não a contornam. A segurança falha quando exige um esforço deliberado. O objetivo é fazer do comportamento seguro o caminho de menor resistência.

Shadow IT vs Shadow AI: Porque a IA é a maior ameaça
Os colaboradores utilizam ferramentas de IA não aprovadas, em contas que não podem ser monitorizadas, com dados que não podem ser recuperados. Eis como é, na realidade, o risco e o que a governação tem de abordar.
Ataques de força bruta em 2026: Tipos, exemplos e como os prevenir
Clusters de GPU, listas de palavras assistidas por IA, botnets com 2,8 milhões de dispositivos. A força bruta ganhou escala. Este guia aborda seis variantes de ataque, casos reais de 2025 e uma estratégia de defesa em camadas que a equipa pode implementar já hoje.
Partilha insegura de palavras-passe: Riscos em 2026 e soluções seguras
De cada vez que uma credencial passa pelo Slack ou pelo e-mail, perdem-se de uma só vez a responsabilização, o registo de auditoria e a postura de conformidade. Este guia aborda os riscos reais da partilha insegura de palavras-passe em 2026, porque os colaboradores a praticam mesmo assim e como migrar para o acesso mediado por cofre sem perturbar a equipa.

10 falhas de segurança no trabalho remoto: Como corrigir o ambiente

10 falhas de segurança no trabalho remoto e o princípio comum a todas: a segurança falha quando o caminho seguro tem mais atrito do que o inseguro. Casos reais, correções realistas e uma base de 5 camadas que a equipa pode utilizar para auditoria.

Jun 14, 2026 — 14 min read
10 Sicherheitsfehler bei der Remote-Arbeit: So beheben Sie Ihre Umgebung

Remote-Arbeit hat keine neuen Angriffsvektoren geschaffen — sie hat bestehende auf Tausende von Homeoffices, persönliche Geräte und Consumer-Router verteilt. Der DBIR 2026 von Verizon setzt Software-Schwachstellen mit 31% der Vorfälle an die Spitze der Einbruchsvektoren, wobei Ransomware in 48% der Fälle involviert ist. Die Angriffsfläche hat sich nicht in ihrer Art verändert. Sie hat sich in Umfang und Verteilung verändert.

Die meisten dieser Sicherheitsverletzungen beginnen mit einem Standard-Router-Passwort, einer Slack-Nachricht mit Zugangsdaten oder einem Mitarbeiter, der das VPN übersprungen hat, weil es zu langsam war.

Sicherheit versagt, wenn es schwieriger ist, das Richtige zu tun als das Falsche. Jeder der folgenden Fehler beschreibt den tatsächlichen Fehler, warum er passiert und wie eine realistische Lösung aussieht.


Fehler 1: Der ungesicherte Heimrouter (Standard-Zugangsdaten)

Heimrouter werden mit Standard-Admin-Zugangsdaten ausgeliefert, die öffentlich dokumentiert sind. Angreifer scannen ständig nach exponierten Router-Verwaltungsoberflächen. Ein kompromittierter Router gibt einem Angreifer eine Position zwischen dem Mitarbeiter und jedem System, auf das er zugreift — einschließlich Unternehmens-VPNs und Cloud-Diensten.

Warum das passiert

Die meisten Mitarbeiter ändern nie das Standardpasswort, weil ihnen niemand gesagt hat, dass sie es tun sollen, und der Router „einfach funktioniert". Das ist das Reibungsproblem: Die sichere Handlung erfordert bewussten Aufwand, zu dem das Gerät nie auffordert.

Die Lösung

Verteilen Sie eine einseitige Anleitung zur Router-Härtung an alle Remote-Mitarbeiter. Sie sollte drei Dinge abdecken: Ändern Sie das Admin-Passwort (mindestens 16 Zeichen, einzigartig), deaktivieren Sie die Fernverwaltung, wenn sie nicht verwendet wird, und aktualisieren Sie die Firmware. Die Anleitung zur Heimnetzwerksicherheit von CISA ist ein solider Ausgangspunkt. Für Rollen mit höherem Risiko sollten firmenverwaltete Reiserouter mit vorab gehärteten Konfigurationen in Betracht gezogen werden.

Praxisfall: Eine Broadband Genie-Umfrage von 2024 unter über 3.000 Nutzern ergab, dass 86% nie das Standard-Admin-Passwort ihres Routers geändert hatten. Im selben Jahr kompromittierten Angreifer US-Wasseraufbereitungsanlagen, indem sie Unitronics PLCs ausnutzten, die mit Standard- oder ohne Passwörter belassen wurden. CISA gab eine formelle Warnung heraus und forderte Hersteller auf, Standardzugangsdaten vollständig zu eliminieren — dennoch bleibt admin:admin auch 2025 ein funktionierendes Login auf Millionen eingesetzter Geräte.

Fehler 2: Unsichere Passwortweitergabe über Chat und E-Mail

Ein Entwickler benötigt Datenbank-Zugangsdaten. Der schnellste Weg ist Slack. Ein Auftragnehmer braucht ein Admin-Konto. E-Mail funktioniert. Die Finanzabteilung speichert das Lohnbuchhaltungs-Login in einer gemeinsamen Tabelle. Jede dieser Übergaben erzeugt Zugangsdaten, die außerhalb jedes kontrollierten Systems existieren — in Chat-Protokollen, E-Mail-Archiven und Tabellenverläufen, die niemand prüft.

Warum das passiert

Das Problem ist, dass der Unternehmens-Tresor schwieriger zu nutzen ist als Slack. Wenn der sichere Weg mehr Reibung hat als der unsichere, gewinnt der unsichere jedes Mal.

Die Lösung

Machen Sie die tresorvermittelte Freigabe zur einfachsten Option. Mit einem richtig konfigurierten Passwort-Manager kann ein Benutzer den Zugriff auf Zugangsdaten teilen, ohne dass der Empfänger das Rohpasswort jemals sieht. Jedes Zugriffsereignis wird protokolliert und einer individuellen Identität zugeordnet. Wenn der Auftrag des Auftragnehmers endet, widerrufen Sie den Zugriff einmal — ohne den Chat-Verlauf durchsuchen zu müssen, um herauszufinden, was gesendet wurde.

Eine detaillierte Aufschlüsselung, warum das wichtig ist und wie es architektonisch umgesetzt werden kann, finden Sie unter Risiken unsicherer Passwortweitergabe und wie tresorvermittelter Zugriff in der Praxis aussieht.

Fehler 3: Vermischung von privaten und beruflichen Geräten (BYOD ohne Kontrollen)

Bring-your-own-device (BYOD)-Richtlinien sparen Hardwarekosten. Sie platzieren aber auch Unternehmenszugangsdaten auf Maschinen mit persönlichen Browser-Erweiterungen, Familienkonten und Software, die die IT nie gesehen hat. Die Angriffsfläche ist nicht das Unternehmensnetzwerk — es ist der private Laptop des Mitarbeiters, auf dem auch ein gecracktes Spiel und ein veralteter Browser laufen.

Warum das passiert

Organisationen akzeptieren BYOD-Risiken, ohne sie zu quantifizieren. Das Gerät, über das die IT keinerlei Sichtbarkeit hat, ist dasselbe Gerät, das auf Produktionssysteme, Unternehmens-E-Mail und Cloud-Speicher zugreift. Niemand meldet es, weil noch nichts schiefgegangen ist.

Die Lösung

Wenn BYOD unvermeidlich ist, setzen Sie Mindeststandards durch: Geräteverschlüsselung, Anforderungen an die Betriebssystemversion und eine Mobile-Device-Management (MDM)-Lösung, die Unternehmensdaten löschen kann, ohne persönliche Dateien zu berühren. Trennen Sie Arbeits- und Privataktivitäten mindestens auf Browser-Profil-Ebene. Für Rollen mit hohen Privilegien stellen Sie dedizierte Arbeitsgeräte bereit. Die Kosten eines verwalteten Endpunkts sind ein Bruchteil der Kosten eines Sicherheitsvorfalls, der auf einer privaten Maschine begann.

Praxisfall: Im Jahr 2022 nutzte ein LastPass DevOps-Ingenieur seinen privaten Heimcomputer sowohl für die Arbeit als auch zur Unterhaltung. Auf der Maschine lief Plex (eine persönliche Medienserver-App) mit einer bekannten ungepatchten Schwachstelle (CVE-2020-5741). Angreifer nutzten diese aus, um einen Keylogger zu installieren, erfassten das Masterpasswort des Ingenieurs und erbeuteten verschlüsselte Tresor-Backups (UpGuard, 2025).

Fehler 4: Bildschirmfreigabe und Benachrichtigungslecks

Ein Zoom-Anruf läuft. Eine Slack-Benachrichtigung mit einem Link zum Zurücksetzen des Passworts erscheint. Eine Bildschirmfreigabe zeigt ein offenes Terminal mit sichtbaren Zugangsdaten. Diese sind in Sysadmin-Communities als echte Vorboten von Sicherheitsverletzungen dokumentiert.

Warum das passiert

Datenschutzfehler während der Bildschirmfreigabe werden als peinliche Unfälle behandelt, nicht als Sicherheitsvorfälle. Es gibt keine Warnung, keinen Protokolleintrag, keine ausgelöste Richtlinienverletzung. Die Daten gehen einfach nach außen.

Die Lösung

Konfigurieren Sie die Benachrichtigungseinstellungen so, dass Nachrichtenvorschauen während der Bildschirmfreigabe ausgeblendet werden. Schließen Sie sensible Tabs und Terminals, bevor Sie Ihren Bildschirm teilen — machen Sie es zur Gewohnheit, nicht zur Reaktion. Unter macOS unterdrückt „Nicht stören" Benachrichtigungsvorschauen. Unter Windows macht Focus Assist dasselbe. Das sind 30-Sekunden-Konfigurationsänderungen. Nehmen Sie sie in die Onboarding-Dokumentation für Remote-Arbeit auf, damit Mitarbeiter sie am ersten Tag einrichten, nicht nach dem ersten Vorfall.

Für Rollen mit höherem Risiko gehen Sie weiter: Verwenden Sie ein dediziertes Browser-Profil für Sitzungen mit Bildschirmfreigabe, ohne gespeicherte Zugangsdaten oder aktive Sitzungen sichtbar. Ein separates Profil zu erstellen dauert zwei Minuten und eliminiert eine ganze Kategorie versehentlicher Offenlegung.

Fehler 5: Vernachlässigung der Multi-Faktor-Authentifizierung (MFA)

Ohne MFA reicht ein geleaktes Passwort für vollen Kontozugriff. Die Sicherheitsforschung von Microsoft beziffert die Reduzierung von Kontokompromittierungen durch MFA auf 99,9%. Trotzdem bleibt die Einführung uneinheitlich — insbesondere bei internen Tools und Legacy-Systemen, die „es nicht unterstützen".

Warum das passiert

MFA fügt einen Schritt hinzu. Mitarbeiter finden Wege um Schritte herum, die sie verlangsamen. Die Lücke ist selten technischer Natur — sie ist verhaltensbedingt. Und wenn die Durchsetzung einzelnen Anwendungen überlassen wird statt einem zentralen Identitätsanbieter, ist die Abdeckung immer unvollständig.

Die Lösung

Setzen Sie MFA auf der Ebene des Identitätsanbieters durch. Wenn SSO die Authentifizierung übernimmt, gilt MFA automatisch für alles Nachgelagerte. Für Systeme, die nicht mit SSO integriert werden können, verwenden Sie Hardware-Sicherheitsschlüssel (FIDO2/WebAuthn) für privilegierte Konten — sie sind phishing-resistent auf eine Weise, die TOTP-Codes nicht sind. Dokumentieren Sie, welche Systeme von MFA ausgenommen sind, und behandeln Sie diese Liste als Risikoregister-Eintrag, nicht als Dauerzustand.

Praxisfall: Im Jahr 2024 kompromittierte der Bedrohungsakteur UNC5537 über 165 Snowflake-Kundenumgebungen — darunter Ticketmaster und Santander Bank — unter Verwendung ausschließlich gestohlener Zugangsdaten. Keines der betroffenen Konten hatte MFA aktiviert. Die Untersuchung von Mandiant fand keine Zero-Days, keine ausgefeilten Exploits: nur gültige Benutzernamen und Passwörter, die aus Infostealer-Protokollen gekauft wurden, verwendet gegen Konten ohne zweiten Faktor, um sie zu stoppen (Mandiant / Google Cloud, 2024).

Fehler 6: Verbindung mit öffentlichem WLAN ohne VPN

Café-WLAN ist eine gemeinsam genutzte Broadcast-Domain. Jeder im selben Netzwerk kann unverschlüsselten Datenverkehr beobachten. Der meiste moderne HTTPS-Datenverkehr ist während der Übertragung verschlüsselt, aber DNS-Anfragen, unverschlüsselte Anwendungen und Metadaten können trotzdem durchsickern. Praktischer gesehen sind öffentliche Netzwerke ein häufiger Vektor für Evil-Twin-Angriffe — bösartige Zugangspunkte, die legitime Netzwerke nachahmen und alles abfangen, was durch sie hindurchgeht.

Warum das passiert

Das Netzwerk verbindet sich, der Laptop funktioniert, nichts sieht falsch aus. Es gibt kein sichtbares Signal dafür, dass der Datenverkehr beobachtet wird oder dass der Zugangspunkt gefälscht ist. Das Risiko ist unsichtbar, bis es das nicht mehr ist.

Die Lösung

Verlangen Sie die VPN-Nutzung in jedem Nicht-Heimnetzwerk als unverzichtbare Richtlinie. Split-Tunnel-VPNs, die nur Unternehmensdatenverkehr routen, sind in Ordnung — sie reduzieren die Latenz, ohne Unternehmensdaten dem offenen Netzwerk auszusetzen. Für Mitarbeiter, die häufig reisen, entfernt ein Hardware-Reiserouter mit Always-On-VPN die Entscheidung vollständig. Die sichere Option wird zum Standard.

Praxisfall: Im Jahr 2024 klagte die australische Bundespolizei einen Mann an, der gefälschte WLAN-Hotspots an Flughäfen, auf Inlandsflügen und an anderen öffentlichen Orten in Westaustralien eingerichtet hatte. Opfer, die sich verbanden, wurden in Echtzeit um ihre E-Mail-Zugangsdaten, Social-Media-Logins und Bankdaten erleichtert. Der Angreifer benötigte keine spezielle Hardware — nur einen Laptop und einen tragbaren Router (AFP, 2024).

Fehler 7: Ignorieren von Software-Updates und Patching

Der DBIR 2026 von Verizon identifiziert Software-Schwachstellen als den wichtigsten Einbruchsvektor mit 31%. Ungepatchte Endpunkte sind der Hauptgrund. Der Laptop eines Remote-Mitarbeiters, der eine sechs Monate alte Betriebssystemversion ausführt, ist eine dokumentierte Schwachstelle mit einer öffentlichen CVE, kein theoretisches Risiko.

Warum das passiert

Auto-Update-Aufforderungen unterbrechen die Arbeit. Mitarbeiter klicken unbegrenzt auf „Erinnere mich später". Niemand folgt nach. Sechs Monate später läuft auf dem Endpunkt Software mit einem Dutzend veröffentlichter Exploits und einem Patch, der seit Q1 verfügbar ist.

Die Lösung

Nehmen Sie die Wahl weg. Setzen Sie automatische Updates durch MDM oder Gruppenrichtlinien durch. Legen Sie ein maximales Aufschubfenster fest — 72 Stunden sind für die meisten Patches angemessen, 24 Stunden für kritische Sicherheitspatches. Für Drittanbieter-Software verwenden Sie ein Patch-Management-Tool, anstatt sich darauf zu verlassen, dass einzelne Anwendungen sich selbst aktualisieren.

Behandeln Sie ungepatchte Endpunkte als Compliance-Problem, nicht als Benutzerpräferenz. Wenn ein Gerät das Aufschubfenster verpasst, blockieren Sie seinen VPN-Zugang, bis es aktuell ist. Diese eine Richtlinienänderung behebt das Verhalten in der Regel schneller als jede Schulung.

Praxisfall: Im Mai 2023 nutzte die Cl0p-Ransomware-Gruppe CVE-2023-34362 aus — eine SQL-Injection-Schwachstelle in Progress Softwares MOVEit Transfer. Der Patch war verfügbar. Die meisten Organisationen hatten ihn nicht angewendet. Innerhalb von Wochen waren über 2.600 Organisationen kompromittiert, darunter die BBC, British Airways und das US-Energieministerium. CISA gab eine Notfallwarnung heraus. Die Schwachstelle war nicht ausgereift — das Versagen war operativ: Patches existierten und wurden nicht bereitgestellt (CISA Advisory AA23-158A, 2023).

Fehler 8: Auf Phishing und Social Engineering hereinfallen

Der Phishing Trends Report 2026 von Hoxhunt verfolgte über 50 Millionen echte und simulierte Angriffe bei 4 Millionen Benutzern und fand einen 14-fachen Anstieg von KI-generiertem Phishing Ende 2025 — ihr Anteil an allen gemeldeten Angriffen sprang innerhalb eines Monats von 4% auf 56%. Der DBIR 2026 bestätigt, dass das menschliche Element zentral für die Verursachung von Sicherheitsverletzungen bleibt.

Warum das passiert

Remote-Mitarbeiter sind exponierter als Büromitarbeiter. Es gibt keinen Kollegen zu fragen „Hast du diese E-Mail auch bekommen?". Der IT-Helpdesk ist ein Ticket, nicht eine Person den Flur hinunter. Verifizierungsreibung ist hoch, Klicken ist schnell.

Die Lösung

Security-Awareness-Schulungen müssen aktuell und spezifisch sein, nicht eine einmal jährliche Compliance-Checkbox. Simulierte Phishing-Kampagnen mit sofortigem Feedback sind effektiver als passive Schulungsmodule. Technisch reduzieren DMARC-, DKIM- und SPF-Einträge das Volumen gefälschter E-Mails.

Für hochwertige Ziele eliminieren Hardware-Sicherheitsschlüssel das Ergebnis des Zugangsdatendiebstahls eines erfolgreichen Phishings — selbst wenn der Mitarbeiter auf den Link klickt, gibt es kein Passwort zu stehlen. Speziell für Helpdesk-Teams setzen Sie Identitätsverifizierungsprotokolle vor jeder Kontoaktion durch: einen Rückruf an eine bekannte Nummer, nicht eine Nummer, die der Anrufer angibt.

Praxisfall: Im Jahr 2023 erlitt MGM Resorts einen Sicherheitsvorfall, der das Unternehmen über 100 Millionen Dollar kostete. Der anfängliche Zugangsvektor war ein 10-minütiger Telefonanruf. Angreifer fanden einen MGM-Mitarbeiter auf LinkedIn, riefen den IT-Helpdesk an und gaben sich als dieser Mitarbeiter aus, und redeten sich zu einer Kontorücksetzung durch. Keine Malware, kein Exploit — nur eine überzeugende Stimme und ein Helpdesk, der die Identität nicht rigoros genug verifizierte (MGM Resorts, 2023).

Fehler 9: Schatten-IT und nicht genehmigte Cloud-Tools

Der Work Trend Index 2024 von Microsoft und LinkedIn fand heraus, dass 78% der Mitarbeiter bereits persönliche KI-Tools bei der Arbeit nutzen — die meisten ohne IT-Genehmigung. Der Treiber ist immer Reibung: Das genehmigte Tool ist langsamer, schwerer zugänglich oder verfügt nicht über eine Funktion, die der Mitarbeiter benötigt.

Warum das passiert

Schatten-IT ist kein Disziplinproblem. Es ist ein Signal dafür, dass das genehmigte Toolset Lücken hat. Daten, die in einem persönlichen Google Drive gespeichert sind, Zugangsdaten, die in einem persönlichen Passwort-Manager verwaltet werden, Dateien, die über einen Verbraucherdienst geteilt werden — all das existiert außerhalb der Sichtbarkeit, Sicherung und Zugriffskontrollen des Unternehmens. Die IT weiß nicht, dass die Daten dort sind, bis etwas schiefgeht.

Die Lösung

Prüfen Sie Schatten-IT, bevor Sie sie verbieten. Verstehen Sie, was Mitarbeiter nutzen und warum. In vielen Fällen ist die Lösung die Verbesserung des genehmigten Tools oder das Hinzufügen einer genehmigten Alternative — nicht ein weiteres Richtlinienmemo, das niemand liest.

Speziell für das Zugangsdatenmanagement: Wenn Mitarbeiter Arbeitspasswörter in persönlichen Tools speichern, versagt der Unternehmens-Tresor irgendwie. Das Onboarding ist zu komplex, der Zugriff ist zu langsam, oder das Tool passt nicht in ihren Workflow. Beheben Sie das Tool. Richtlinien allein haben noch nie gegen Bequemlichkeit gewonnen.

Wenn Schatten-IT rund um Zugangsdaten das Problem ist, bietet Passwork Mitarbeitern einen Tresor, der schnell zu nutzen und einfach zum Teilen ist — ohne dass Zugangsdaten jemals Ihre Infrastruktur verlassen. So funktioniert es

Fehler 10: Unverschlüsselter lokaler Speicher und Backups

Remote-Mitarbeiter akkumulieren sensible Daten auf lokalen Maschinen: Datenbankexporte, Zugangsdatenlisten, Konfigurationsdateien mit API-Schlüsseln, Backup-Archive. Wenn diese Daten unverschlüsselt auf der Festplatte eines Laptops liegen, wird ein gestohlenes oder verlorenes Gerät zu einem vollständigen Datenleck — kein Netzwerkzugriff erforderlich.

Warum das passiert

Verschlüsselung fühlt sich wie eine IT-Aufgabe an, nicht wie eine Benutzeraufgabe. Mitarbeiter denken nicht darüber nach, was auf ihrer Festplatte ist, bis es weg ist. Backups werden besonders vernachlässigt: Sie werden einmal erstellt, lokal oder auf einem persönlichen USB-Laufwerk gespeichert und nie wieder überprüft. Niemand prüft, was in ~/Downloads oder C:\Users\name\Desktop liegt.

Die Lösung

Aktivieren Sie Festplattenvollverschlüsselung standardmäßig (BitLocker unter Windows, FileVault unter macOS), durchgesetzt über MDM bei der Gerätebereitstellung, nicht dem Mitarbeiter überlassen. Für Backups verlangen Sie nur verschlüsselte Ziele: Unternehmens-Cloud-Speicher oder einen lokalen Backup-Server.

Persönliche USB-Laufwerke und unverschlüsselte externe Festplatten sollten per Richtlinie blockiert werden. Führen Sie regelmäßige Prüfungen durch, welche Daten Mitarbeiter lokal speichern und warum. In den meisten Fällen befinden sich sensible Dateien auf lokalen Laufwerken, weil die genehmigte Speicheroption unbequem war.

Festplattenvollverschlüsselung schützt Daten im Ruhezustand — wenn das Gerät ausgeschaltet oder gesperrt ist. Sie bewirkt nichts für ein Gerät, das gestohlen wird, während es eingeloggt und entsperrt ist. Deshalb sind automatische Bildschirmsperre (maximal 5 Minuten) und Sleep-on-Lid-Close-Richtlinien genauso wichtig wie die Verschlüsselung selbst.

Wie Sie eine sichere Remote-Umgebung aufbauen: Die Lösungen, die tatsächlich greifen

Die 10 obigen Fehler teilen einen gemeinsamen Faden. Sicherheit bricht an dem Punkt zusammen, an dem das Richtige zu tun mehr Aufwand erfordert als das Falsche zu tun. Die Umgebung zu reparieren bedeutet, diese Reibung zu reduzieren — nicht nur mehr Richtlinien hinzuzufügen, die Mitarbeiter umgehen.

Ein praktisches Behebungs-Framework für IT-Teams — das 5-Schichten-Remote-Sicherheits-Baseline

  1. Identitätsschicht — MFA durchgesetzt beim IdP, SSO für alle wichtigen Anwendungen, Hardware-Schlüssel für privilegierte Konten.
  2. Zugangsdatenschicht — Zentralisierter Passwort-Manager mit tresorvermitteltem Teilen, RBAC auf Gruppenebene, automatisiertes Offboarding verknüpft mit Verzeichnisänderungen.
  3. Endpunktschicht — MDM-durchgesetzte Verschlüsselung, automatisches Patching, Bildschirmsperr-Richtlinie, BYOD-Mindeststandards.
  4. Netzwerkschicht — Erforderliches VPN in Nicht-Heimnetzwerken, DNS-Filterung, Router-Härtungsanleitung für alle Remote-Mitarbeiter.
  5. Awareness-Schicht — Regelmäßige Phishing-Simulationen, aktualisierte Schulungen, die aktuelle KI-verstärkte Bedrohungen widerspiegeln, ein klarer Eskalationsweg für verdächtige Aktivitäten.

Keine dieser Schichten funktioniert isoliert. Ein Mitarbeiter mit MFA und gepatchtem Laptop, der Zugangsdaten über Slack teilt, hat eine Lücke bei Schicht 2. Ein Mitarbeiter mit einem sicheren Tresor, der sich ohne VPN mit öffentlichem WLAN verbindet, hat eine Lücke bei Schicht 4.

Für Teams, die privilegierte Konten über eine verteilte Belegschaft hinweg verwalten, verdient die Zugangsdatenschicht besondere Aufmerksamkeit. Die Risiken des Verwaltens administrativer Zugangsdaten aus der Ferne potenzieren sich schnell, wenn privilegierter Zugang nicht zentralisiert und geprüft wird.


Fazit

Die 10 obigen Fehler sind dieselben Fehler, die Jahr für Jahr in Breach-Post-Mortems auftauchen, jetzt verteilt über Homeoffices, wo die IT weniger Sichtbarkeit hat und Mitarbeiter mehr Autonomie. Das Muster ist konsistent: Sicherheit bricht am Reibungspunkt.

Das 5-Schichten-Baseline oben gibt Ihrem Team einen strukturierten Weg, zu prüfen, wo diese Reibungspunkte sind. Beginnen Sie mit der Zugangsdatenschicht — dort entstehen die vermeidbarsten Sicherheitsverletzungen, und dort amortisiert sich ein gut eingesetzter Passwort-Manager am schnellsten.

Die meisten der 10 Fehler in diesem Artikel lassen sich auf eine Hauptursache zurückführen: Die sichere Option war schwieriger als die unsichere. Speziell für Zugangsdaten ist diese Reibungslücke behebbar. Passwork ist ein Passwort- und Secrets-Manager, der den sicheren Weg zum Standard macht. Rollenbasierter Zugriff, AD/LDAP-Integration und Zero-Knowledge-Verschlüsselung. Passwork kostenlos testen

Häufig gestellte Fragen zur Remote-Arbeit-Sicherheit

Häufig gestellte Fragen zur Remote-Arbeit-Sicherheit

Was sind die häufigsten Sicherheitsfehler bei der Remote-Arbeit?

Die häufigsten Sicherheitsfehler bei der Remote-Arbeit sind unsichere Passwortweitergabe (über Chat oder E-Mail), ungepatchte Endpunkte, fehlendes MFA und Verbindung zu öffentlichem WLAN ohne VPN. Der DBIR 2026 von Verizon identifiziert Software-Schwachstellen als den wichtigsten Einbruchsvektor mit 31%, während Phishing und Zugangsdatendiebstahl konsistente Beiträge zu Remote-Arbeitsvorfällen bleiben.

Wie sichere ich mein Heimnetzwerk für Remote-Arbeit?

Ändern Sie das Standard-Admin-Passwort Ihres Routers zu einem einzigartigen Zugangsdaten von mindestens 16 Zeichen, deaktivieren Sie die Fernverwaltung, wenn sie nicht verwendet wird, und halten Sie die Firmware aktuell. Verwenden Sie WPA3-Verschlüsselung, wenn Ihr Router sie unterstützt. Für Rollen mit höherem Risiko entfernt ein firmeneigener Reiserouter mit vorkonfiguriertem VPN die Konfigurationslast vollständig vom Mitarbeiter.

Was ist Schatten-IT und warum ist sie ein Sicherheitsrisiko für Remote-Teams?

Schatten-IT bezeichnet Anwendungen und Dienste, die Mitarbeiter für die Arbeit nutzen, ohne IT-Genehmigung. Sie ist ein Sicherheitsrisiko, weil Daten, die in nicht genehmigten Tools gespeichert sind, außerhalb von Unternehmenssicherung, Zugriffskontrollen und Prüfprotokollen existieren. Wenn ein Mitarbeiter Arbeitszugangsdaten in einem persönlichen Passwort-Manager speichert oder Dateien über einen Verbraucherdienst teilt, sind diese Daten für die IT unsichtbar und durch Unternehmenssicherheitsrichtlinien ungeschützt.

Verhindert MFA tatsächlich Sicherheitsverletzungen in Remote-Arbeitsumgebungen?

MFA blockiert die Mehrheit der zugangsdatenbasierten Angriffe. Die Forschung von Microsoft beziffert die Reduzierung von Kontokompromittierungen bei Konten mit aktiviertem MFA auf 99,9%. Es verhindert keine Phishing-Klicks, aber es beseitigt das Ergebnis des Zugangsdatendiebstahls — ein gestohlenes Passwort ohne den zweiten Faktor ist für den Kontozugriff nutzlos. FIDO2-Hardware-Schlüssel bieten den stärksten Schutz, da sie von Natur aus phishing-resistent sind.

Wie sollten Remote-Teams Passwörter sicher teilen?

Verwenden Sie einen Passwort-Manager mit tresorvermitteltem Teilen. Der Empfänger erhält Zugriff auf die Zugangsdaten über den Tresor, ohne das Rohpasswort zu sehen. Jedes Zugriffsereignis wird protokolliert und einer individuellen Identität zugeordnet. Wenn der Zugriff widerrufen werden muss — Auftragnehmer-Offboarding, Rollenwechsel, Ausscheiden — ist es eine einzelne Aktion im Tresor, keine manuelle Suche durch den Chat-Verlauf.

Was sind die finanziellen Auswirkungen einer Datenpanne bei Remote-Arbeit?

Der Cost of a Data Breach Report von IBM (2025) beziffert die globalen durchschnittlichen Kosten einer Datenpanne auf 4,44 Millionen Dollar, wobei US-Datenpannen durchschnittlich 10,22 Millionen Dollar kosten. Remote-Arbeit als beitragender Faktor erhöht die Kosten einer Datenpanne weiter. Datenpannen mit gestohlenen oder kompromittierten Zugangsdaten brauchen am längsten zur Behebung — laut IBM durchschnittlich 292 Tage Lebenszyklus — was die Gesamtkosten direkt in die Höhe treibt.

Was bedeutet „reibungslose Sicherheit" für Remote-Teams?

Reibungslose Sicherheit bedeutet, Kontrollen so zu gestalten, dass die sichere Option die einfachste Option ist. Wenn ein Passwort-Manager schneller ist als Slack für das Teilen von Zugangsdaten, nutzen Mitarbeiter den Passwort-Manager. Wenn VPN sich automatisch in nicht vertrauenswürdigen Netzwerken verbindet, umgehen Mitarbeiter es nicht. Sicherheit versagt, wenn sie bewussten Aufwand erfordert. Das Ziel ist, sicheres Verhalten zum Weg des geringsten Widerstands zu machen.

Schatten-IT vs. Schatten-KI: Warum KI die größere Bedrohung ist
Mitarbeiter nutzen KI-Tools, die Sie nicht genehmigt haben, mit Konten, die Sie nicht überwachen können, mit Daten, die Sie nicht wiederherstellen können. So sieht das Risiko tatsächlich aus und was Governance adressieren muss.
Brute-Force-Angriffe 2026: Arten, Beispiele und wie man sie verhindert
GPU-Cluster, KI-unterstützte Wortlisten, Botnets mit 2,8 Millionen Geräten. Brute Force hat skaliert. Dieser Leitfaden behandelt sechs Angriffsvarianten, reale Fälle aus 2025 und eine mehrschichtige Verteidigungsstrategie, die Ihr Team heute implementieren kann.
Unsichere Passwortweitergabe: Risiken 2026 und sichere Lösungen
Jedes Mal, wenn Zugangsdaten über Slack oder E-Mail übertragen werden, verlieren Sie Verantwortlichkeit, Prüfprotokoll und Compliance-Haltung in einem Schritt. Dieser Leitfaden behandelt die realen Risiken unsicherer Passwortweitergabe 2026, warum Mitarbeiter es trotzdem tun und wie Sie auf tresorvermittelten Zugriff umstellen, ohne Ihr Team zu stören.

10 Sicherheitsfehler bei Remote-Arbeit: So beheben Sie Ihre Umgebung

10 Sicherheitsfehler bei Remote-Arbeit — und das eine Prinzip dahinter: Sicherheit versagt, wenn der sichere Weg mehr Aufwand erfordert als der unsichere. Echte Fälle, realistische Lösungen, eine 5-Schichten-Basis für Ihr Team-Audit.

Jun 14, 2026 — 16 min read
10 errores de seguridad en el trabajo remoto: cómo corregir su entorno

El trabajo remoto no creó nuevos vectores de ataque — dispersó los existentes a través de miles de oficinas domésticas, dispositivos personales y routers de grado consumidor. El DBIR 2026 de Verizon sitúa las vulnerabilidades de software en la cima de la lista de vectores de entrada de brechas, representando el 31% de los incidentes, con ransomware involucrado en el 48% de los casos. La superficie de ataque no cambió en naturaleza. Cambió en escala y distribución.

La mayoría de estas brechas comienzan con una contraseña de router predeterminada, un mensaje de Slack que contiene credenciales o un empleado que se saltó la VPN porque era lenta.

La seguridad falla cuando es más difícil hacer lo correcto que lo incorrecto. Cada error descrito a continuación describe el fallo real, por qué ocurre y cómo es una solución realista.


Error 1: El router doméstico no asegurado (credenciales predeterminadas)

Los routers domésticos vienen con credenciales de administrador predeterminadas que están documentadas públicamente. Los atacantes escanean constantemente interfaces de gestión de routers expuestas. Un router comprometido le da al atacante una posición entre el empleado y cada sistema al que accede — incluyendo VPNs corporativas y servicios en la nube.

Por qué ocurre

La mayoría de los empleados nunca cambian la contraseña predeterminada porque nadie les dijo que lo hicieran, y el router «simplemente funciona». Ese es el problema de fricción: la acción segura requiere un esfuerzo deliberado que el dispositivo nunca solicita.

La solución

Distribuya una guía de hardening de routers de una página a todos los empleados remotos. Debe cubrir tres cosas: cambiar la contraseña de administrador (mínimo 16 caracteres, única), desactivar la gestión remota si no se usa y actualizar el firmware. La guía de seguridad de redes domésticas de CISA es un buen punto de partida. Para roles de mayor riesgo, considere proporcionar routers de viaje gestionados por la empresa con configuraciones pre-reforzadas.

Caso real: una encuesta de Broadband Genie de 2024 a más de 3.000 usuarios encontró que el 86% nunca había cambiado la contraseña de administrador predeterminada de su router. Ese mismo año, los atacantes comprometieron sistemas de tratamiento de agua de EE. UU. explotando PLCs Unitronics que tenían contraseñas predeterminadas o ninguna contraseña. CISA emitió una alerta formal instando a los fabricantes a eliminar las credenciales predeterminadas por completo — sin embargo, en 2025, admin:admin sigue siendo un login funcional en millones de dispositivos desplegados.

Error 2: Compartir contraseñas de forma insegura vía chat y correo electrónico

Un desarrollador necesita credenciales de base de datos. La vía más rápida es Slack. Un contratista necesita una cuenta de administrador. El correo electrónico funciona. Finanzas guarda el login de nóminas en una hoja de cálculo compartida. Cada uno de estos traspasos crea una credencial que existe fuera de cualquier sistema controlado — en registros de chat, archivos de correo electrónico e historiales de hojas de cálculo que nadie está auditando.

Por qué ocurre

El problema es que la bóveda corporativa es más difícil de usar que Slack. Cuando la vía segura tiene más fricción que la insegura, la insegura gana siempre.

La solución

Haga que compartir a través de la bóveda sea la opción más fácil. Con un gestor de contraseñas correctamente configurado, un usuario puede compartir acceso a una credencial sin que el destinatario vea nunca la contraseña en texto plano. Cada evento de acceso queda registrado y vinculado a una identidad individual. Cuando termina el contrato del colaborador externo, se revoca el acceso una sola vez — sin necesidad de buscar en el historial de chat para averiguar qué se le envió.

Para un análisis detallado de por qué esto importa y cómo diseñarlo, consulte los riesgos de compartir contraseñas de forma insegura y cómo funciona realmente el acceso mediado por bóveda en la práctica.

Error 3: Mezclar dispositivos personales y de trabajo (BYOD sin controles)

Las políticas de traer-su-propio-dispositivo (BYOD) ahorran costes de hardware. También colocan credenciales corporativas en máquinas que ejecutan extensiones de navegador personales, cuentas familiares y software que TI nunca ha visto. La superficie de ataque no es la red corporativa — es el portátil personal del empleado que también ejecuta un juego crackeado y un navegador desactualizado.

Por qué ocurre

Las organizaciones aceptan el riesgo BYOD sin cuantificarlo. El dispositivo sobre el que TI no tiene ninguna visibilidad es el mismo dispositivo que accede a sistemas de producción, correo corporativo y almacenamiento en la nube. Nadie lo señala porque nada ha salido mal todavía.
La solución

Si BYOD es inevitable, aplique estándares mínimos: cifrado del dispositivo, requisitos de versión de SO y una solución de gestión de dispositivos móviles (MDM) que pueda borrar datos corporativos sin tocar los archivos personales. Separe la actividad laboral de la personal al menos a nivel de perfil de navegador. Para roles con privilegios elevados, proporcione dispositivos de trabajo dedicados. El coste de un endpoint gestionado es una fracción del coste de una brecha que comenzó en una máquina personal.

Caso real: en 2022, un ingeniero DevOps de LastPass usó su ordenador personal doméstico tanto para trabajo como para entretenimiento. La máquina ejecutaba Plex (una aplicación de servidor de medios personal) con una vulnerabilidad conocida sin parchear (CVE-2020-5741). Los atacantes la explotaron para instalar un keylogger, capturaron la contraseña maestra del ingeniero y se llevaron copias de seguridad cifradas de la bóveda (UpGuard, 2025).

Error 4: Fugas por compartir pantalla y notificaciones

Una llamada de Zoom está en curso. Aparece una notificación de Slack que contiene un enlace de restablecimiento de contraseña. Una pantalla compartida muestra una terminal abierta con credenciales visibles. Estos casos están documentados en comunidades de administradores de sistemas como precursores reales de brechas.

Por qué ocurre

Los fallos de privacidad durante el compartir pantalla se tratan como accidentes vergonzosos, no como incidentes de seguridad. No hay alerta, no hay entrada en el registro, no se activa ninguna violación de política. Los datos simplemente se filtran.

La solución

Configure los ajustes de notificaciones para ocultar las vistas previas de mensajes durante el uso compartido de pantalla. Cierre las pestañas y terminales sensibles antes de compartir su pantalla — hágalo un hábito, no una reacción. En macOS, «No Molestar» suprime las vistas previas de notificaciones. En Windows, Asistente de concentración hace lo mismo. Estos son cambios de configuración de 30 segundos. Inclúyalos en la documentación de incorporación de trabajo remoto para que los empleados los configuren el primer día, no después del primer incidente.

Para roles de mayor riesgo, vaya más allá: use un perfil de navegador dedicado para sesiones con pantalla compartida, sin credenciales guardadas ni sesiones activas visibles. Un perfil separado toma dos minutos en crearse y elimina toda una categoría de exposición accidental.

Error 5: Descuidar la autenticación multifactor (MFA)

Sin MFA, una contraseña filtrada es suficiente para obtener acceso completo a la cuenta. La investigación de seguridad de Microsoft sitúa la reducción del compromiso de cuentas con MFA en el 99,9%. A pesar de ello, la adopción sigue siendo inconsistente — particularmente en herramientas internas y sistemas heredados que «no lo soportan».

Por qué ocurre

MFA añade un paso. Los empleados encuentran formas de evitar pasos que los ralentizan. La brecha rara vez es técnica — es conductual. Y cuando la aplicación se deja a las aplicaciones individuales en lugar de a un proveedor de identidad central, la cobertura siempre es incompleta.

La solución

Aplique MFA a nivel del proveedor de identidad. Cuando SSO gestiona la autenticación, MFA se aplica automáticamente a todo lo que hay detrás. Para sistemas que no pueden integrarse con SSO, use llaves de seguridad hardware (FIDO2/WebAuthn) para cuentas privilegiadas — son resistentes al phishing de una manera que los códigos TOTP no lo son. Documente qué sistemas están exentos de MFA y trate esa lista como un elemento del registro de riesgos, no como un estado permanente.

Caso real: En 2024, el actor de amenazas UNC5537 comprometió más de 165 entornos de clientes de Snowflake — incluyendo Ticketmaster y Santander Bank — usando nada más que credenciales robadas. Ninguna de las cuentas afectadas tenía MFA habilitado. La investigación de Mandiant no encontró zero-days, ni exploits sofisticados: solo nombres de usuario y contraseñas válidos comprados de registros de infostealers, usados contra cuentas que no tenían un segundo factor para detenerlos (Mandiant / Google Cloud, 2024).

Error 6: Conectarse a Wi-Fi público sin VPN

El Wi-Fi de una cafetería es un dominio de difusión compartido. Cualquiera en la misma red puede observar el tráfico no cifrado. La mayoría del tráfico HTTPS moderno está cifrado en tránsito, pero las consultas DNS, las aplicaciones no cifradas y los metadatos aún pueden filtrarse. Más prácticamente, las redes públicas son un vector común para ataques de gemelo malvado — puntos de acceso falsos que imitan redes legítimas e interceptan todo lo que pasa a través de ellos.

Por qué ocurre

La red se conecta, el portátil funciona, nada parece mal. No hay señal visible de que el tráfico está siendo observado o de que el punto de acceso es falso. El riesgo es invisible hasta que deja de serlo.
La solución

Exija el uso de VPN en cualquier red que no sea doméstica como política no negociable. Las VPNs de túnel dividido que enrutan solo el tráfico corporativo son aceptables — reducen la latencia sin exponer los datos corporativos a la red abierta. Para empleados que viajan frecuentemente, un router de viaje hardware con VPN siempre activa elimina la decisión por completo. La opción segura se convierte en la predeterminada.

Caso real: En 2024, la Policía Federal Australiana acusó a un hombre que configuró puntos de acceso Wi-Fi falsos en aeropuertos, en vuelos domésticos y en otros lugares públicos de Australia Occidental. Las víctimas que se conectaron tuvieron sus credenciales de correo electrónico, inicios de sesión de redes sociales y datos bancarios capturados en tiempo real. El atacante no necesitó hardware especial — solo un portátil y un router portátil (AFP, 2024).

Error 7: Ignorar las actualizaciones de software y el parcheo

El DBIR 2026 de Verizon identifica las vulnerabilidades de software como el principal vector de entrada de brechas con un 31%. Los endpoints sin parchear son la razón principal. El portátil de un empleado remoto ejecutando una versión de SO de hace seis meses es una vulnerabilidad documentada con un CVE público, no un riesgo teórico.

Por qué ocurre

Los avisos de actualización automática interrumpen el trabajo. Los empleados hacen clic en «recordar más tarde» indefinidamente. Nadie hace seguimiento. Seis meses después, el endpoint está ejecutando software con una docena de exploits publicados y un parche que ha estado disponible desde el primer trimestre.

La solución

Elimine la elección. Aplique actualizaciones automáticas a través de MDM o política de grupo. Establezca una ventana de aplazamiento máximo — 72 horas es razonable para la mayoría de los parches, 24 horas para parches de seguridad críticos. Para software de terceros, use una herramienta de gestión de parches en lugar de depender de que las aplicaciones individuales se actualicen solas.

Trate los endpoints sin parchear como un problema de cumplimiento, no como una preferencia del usuario. Si un dispositivo supera la ventana de aplazamiento, bloquee su acceso VPN hasta que esté actualizado. Ese único cambio de política tiende a corregir el comportamiento más rápido que cualquier formación.

Caso real: En mayo de 2023, el grupo de ransomware Cl0p explotó CVE-2023-34362 — una vulnerabilidad de inyección SQL en MOVEit Transfer de Progress Software. El parche estaba disponible. La mayoría de las organizaciones no lo habían aplicado. En pocas semanas, más de 2.600 organizaciones fueron comprometidas, incluyendo la BBC, British Airways y el Departamento de Energía de EE. UU. CISA emitió un aviso de emergencia. La vulnerabilidad no era sofisticada — el fallo fue operacional: los parches existían y no se desplegaron (Aviso CISA AA23-158A, 2023).

Error 8: Caer en phishing e ingeniería social

El Informe de Tendencias de Phishing 2026 de Hoxhunt rastreó más de 50 millones de ataques reales y simulados en 4 millones de usuarios y encontró un aumento de 14x en el phishing generado por IA durante finales de 2025 — su participación en todos los ataques reportados saltó del 4% al 56% en un solo mes. El DBIR 2026 confirma que el elemento humano sigue siendo central en la causación de brechas.

Por qué ocurre

Los trabajadores remotos están más expuestos que los trabajadores de oficina. No hay un colega al que preguntar «¿recibiste este correo también?» El servicio de soporte de TI es un ticket, no una persona al final del pasillo. La fricción de verificación es alta, hacer clic es rápido.
La solución

La formación en concienciación de seguridad debe ser actual y específica, no una casilla de verificación de cumplimiento anual. Las campañas de phishing simulado con retroalimentación inmediata son más efectivas que los módulos de formación pasiva. Técnicamente, los registros DMARC, DKIM y SPF reducen el volumen de correos electrónicos falsificados.

Para objetivos de alto valor, las llaves de seguridad hardware eliminan el resultado de robo de credenciales de un phishing exitoso — incluso si el empleado hace clic en el enlace, no hay contraseña que robar. Para los equipos de soporte específicamente, aplique protocolos de verificación de identidad antes de cualquier acción en la cuenta: una llamada de vuelta a un número conocido, no un número que proporciona el llamante.

Caso real: En 2023, MGM Resorts sufrió una brecha que costó a la empresa más de 100 millones de dólares. El vector de acceso inicial fue una llamada telefónica de 10 minutos. Los atacantes encontraron a un empleado de MGM en LinkedIn, llamaron al servicio de soporte de TI haciéndose pasar por ese empleado y convencieron para que restablecieran una cuenta. Sin malware, sin exploit — solo una voz convincente y un servicio de soporte que no verificó la identidad con suficiente rigor (MGM Resorts, 2023).

Error 9: Shadow IT y herramientas cloud no autorizadas

El Work Trend Index 2024 de Microsoft y LinkedIn encontró que el 78% de los empleados ya usan herramientas de IA personales en el trabajo — la mayoría sin aprobación de TI. El impulsor siempre es la fricción: la herramienta aprobada es más lenta, más difícil de acceder o le falta una función que el empleado necesita.

Por qué ocurre

El shadow IT no es un problema de disciplina. Es una señal de que el conjunto de herramientas aprobadas tiene carencias. Los datos almacenados en un Google Drive personal, las credenciales gestionadas en un gestor de contraseñas personal, los archivos compartidos a través de un servicio de consumo — todo esto existe fuera de la visibilidad corporativa, las copias de seguridad y los controles de acceso. TI no sabe que los datos están ahí hasta que algo sale mal.

La solución

Audite el shadow IT antes de prohibirlo. Comprenda qué están usando los empleados y por qué. En muchos casos, la solución es mejorar la herramienta aprobada o añadir una alternativa autorizada — no otro memorando de política que nadie lee.

Para la gestión de credenciales específicamente: si los empleados están almacenando contraseñas de trabajo en herramientas personales, la bóveda corporativa les está fallando de alguna manera. La incorporación es demasiado compleja, el acceso es demasiado lento o la herramienta no encaja en su flujo de trabajo. Corrija la herramienta. La política por sí sola nunca ha vencido a la conveniencia.

Si el shadow IT alrededor de las credenciales es el problema, Passwork proporciona a los empleados una bóveda que es rápida de usar y fácil para compartir — sin que las credenciales salgan nunca de su infraestructura. Vea cómo funciona

Error 10: Almacenamiento local y copias de seguridad sin cifrar

Los empleados remotos acumulan datos sensibles en máquinas locales: exportaciones de bases de datos, listas de credenciales, archivos de configuración con claves API, archivos de copias de seguridad. Cuando esos datos permanecen sin cifrar en el disco duro de un portátil, un dispositivo robado o perdido se convierte en una brecha de datos completa — sin necesidad de acceso a la red.

Por qué ocurre

El cifrado se percibe como una tarea de TI, no una tarea del usuario. Los empleados no piensan en lo que hay en su disco hasta que desaparece. Las copias de seguridad en particular se descuidan: se crean una vez, se almacenan localmente o en una unidad USB personal y nunca se revisan. Nadie audita lo que hay en ~/Downloads o C:\Users\name\Desktop.

La solución

Habilite el cifrado de disco completo por defecto (BitLocker en Windows, FileVault en macOS) aplicado a través de MDM en el aprovisionamiento del dispositivo, no dejado al empleado. Para las copias de seguridad, exija solo destinos cifrados: almacenamiento en la nube corporativo o un servidor de copias de seguridad local.

Las unidades USB personales y los discos externos sin cifrar deben bloquearse por política. Ejecute una auditoría periódica de qué datos están almacenando los empleados localmente y por qué. En la mayoría de los casos, los archivos sensibles en unidades locales están ahí porque la opción de almacenamiento aprobada era inconveniente.

El cifrado de disco completo protege los datos en reposo — cuando el dispositivo está apagado o bloqueado. No hace nada por un dispositivo que es robado mientras está encendido y desbloqueado. Por eso las políticas de bloqueo automático de pantalla (máximo 5 minutos) y suspensión-al-cerrar-la-tapa importan tanto como el cifrado en sí.

Cómo construir un entorno remoto seguro: las soluciones que realmente funcionan

Los 10 errores anteriores comparten un hilo común. La seguridad se rompe en el punto donde hacer lo correcto requiere más esfuerzo que hacer lo incorrecto. Arreglar el entorno significa reducir esa fricción — no solo añadir más políticas que los empleados evitan.

Un marco de remediación práctico para equipos de TI — la base de seguridad remota de 5 capas

  1. Capa de identidad — MFA aplicado en el IdP, SSO cubriendo todas las aplicaciones principales, llaves hardware para cuentas privilegiadas.
  2. Capa de credenciales — Gestor de contraseñas centralizado con compartición mediada por bóveda, RBAC a nivel de grupo, baja automatizada vinculada a cambios en el directorio.
  3. Capa de endpoint — Cifrado aplicado por MDM, parcheo automático, política de bloqueo de pantalla, estándares mínimos de BYOD.
  4. Capa de red — VPN obligatoria en redes que no sean domésticas, filtrado DNS, guía de hardening de router para todos los empleados remotos.
  5. Capa de concienciación — Simulaciones de phishing regulares, formación actualizada que refleje las amenazas actuales mejoradas con IA, una ruta de escalado clara para actividad sospechosa.

Ninguna de estas capas funciona de forma aislada. Un empleado con MFA y un portátil parcheado que comparte credenciales por Slack tiene una brecha en la capa 2. Un empleado con una bóveda segura que se conecta a Wi-Fi público sin VPN tiene una brecha en la capa 4.

Para equipos que gestionan cuentas privilegiadas en una fuerza laboral distribuida, la capa de credenciales merece especial atención. Los riesgos de gestionar credenciales administrativas de forma remota se acumulan rápidamente cuando el acceso privilegiado no está centralizado y auditado.


Conclusión

Los 10 errores anteriores son los mismos fallos que aparecen en los informes post-mortem de brechas año tras año, ahora distribuidos en oficinas domésticas donde TI tiene menos visibilidad y los empleados tienen más autonomía. El patrón es consistente: la seguridad se rompe en el punto de fricción.

La base de 5 capas anterior proporciona a su equipo una forma estructurada de auditar dónde están esos puntos de fricción. Comience con la capa de credenciales — es donde se originan las brechas más prevenibles, y es donde un gestor de contraseñas bien desplegado se amortiza más rápido.

La mayoría de los 10 errores en este artículo se remontan a una causa raíz: la opción segura era más difícil que la insegura. Para las credenciales específicamente, esa brecha de fricción es solucionable. Passwork es un gestor de contraseñas y secretos que hace que la vía segura sea la predeterminada. Acceso basado en roles, integración AD/LDAP y cifrado de conocimiento cero. Pruebe Passwork gratis

Preguntas frecuentes sobre seguridad en el trabajo remoto

Preguntas frecuentes sobre seguridad en el trabajo remoto

¿Cuáles son los errores de seguridad en el trabajo remoto más comunes?

Los errores de seguridad en el trabajo remoto más comunes son compartir contraseñas de forma insegura (vía chat o correo electrónico), endpoints sin parchear, MFA ausente y conectarse a Wi-Fi público sin VPN. El DBIR 2026 de Verizon identifica las vulnerabilidades de software como el principal vector de entrada de brechas con un 31%, mientras que el phishing y el robo de credenciales siguen siendo contribuyentes consistentes a los incidentes de trabajo remoto.

¿Cómo aseguro mi red doméstica para el trabajo remoto?

Cambie la contraseña de administrador predeterminada de su router por una credencial única de al menos 16 caracteres, desactive la gestión remota si no se usa y mantenga el firmware actualizado. Use cifrado WPA3 si su router lo soporta. Para roles de mayor riesgo, un router de viaje proporcionado por la empresa con una VPN preconfigurada elimina la carga de configuración del empleado por completo.

¿Qué es el shadow IT y por qué es un riesgo de seguridad para los equipos remotos?

El shadow IT se refiere a aplicaciones y servicios que los empleados usan para el trabajo sin aprobación de TI. Es un riesgo de seguridad porque los datos almacenados en herramientas no autorizadas existen fuera de las copias de seguridad corporativas, los controles de acceso y las pistas de auditoría. Si un empleado almacena credenciales de trabajo en un gestor de contraseñas personal o comparte archivos a través de un servicio de consumo, esos datos son invisibles para TI y no están protegidos por las políticas de seguridad corporativas.

¿MFA realmente previene brechas en entornos de trabajo remoto?

MFA bloquea la mayoría de los ataques basados en credenciales. La investigación de Microsoft sitúa la reducción del compromiso de cuentas en el 99,9% para cuentas con MFA habilitado. No previene los clics en phishing, pero elimina el resultado de robo de credenciales — una contraseña robada sin el segundo factor es inútil para acceder a la cuenta. Las llaves hardware FIDO2 proporcionan la protección más fuerte porque son resistentes al phishing por diseño.

¿Cómo deben los equipos remotos manejar el compartir contraseñas de forma segura?

Use un gestor de contraseñas con compartición mediada por bóveda. El destinatario obtiene acceso a la credencial a través de la bóveda sin ver la contraseña en texto plano. Cada evento de acceso queda registrado y vinculado a una identidad individual. Cuando el acceso necesita ser revocado — baja de contratista, cambio de rol, salida — es una sola acción en la bóveda, no una búsqueda manual en el historial de chat.

¿Cuál es el impacto financiero de una brecha de datos en el trabajo remoto?

El Cost of a Data Breach Report de IBM (2025) sitúa el coste medio global de una brecha en 4,44 millones de dólares, con las brechas en EE. UU. promediando 10,22 millones de dólares. El trabajo remoto como factor contribuyente aumenta aún más los costes de las brechas. Las brechas que involucran credenciales robadas o comprometidas tardan más en resolverse — un ciclo de vida promedio de 292 días según IBM — lo que aumenta directamente el coste total.

¿Qué significa «seguridad sin fricción» para los equipos remotos?

Seguridad sin fricción significa diseñar controles para que la opción segura sea la más fácil. Cuando un gestor de contraseñas es más rápido que Slack para compartir credenciales, los empleados usan el gestor de contraseñas. Cuando la VPN se conecta automáticamente en redes no confiables, los empleados no la evitan. La seguridad falla cuando requiere un esfuerzo deliberado. El objetivo es hacer que el comportamiento seguro sea el camino de menor resistencia.

Shadow IT vs Shadow AI: Por qué la IA es la mayor amenaza
Los empleados están usando herramientas de IA que usted no aprobó, en cuentas que no puede monitorear, con datos que no puede recuperar. Aquí está cómo es realmente el riesgo y qué debe abordar la gobernanza.
Ataques de fuerza bruta en 2026: Tipos, ejemplos y cómo prevenirlos
Clústeres de GPU, listas de palabras asistidas por IA, botnets de 2,8 millones de dispositivos. La fuerza bruta ha escalado. Esta guía cubre seis variantes de ataque, casos reales de 2025 y una estrategia de defensa en capas que su equipo puede implementar hoy.
Compartir contraseñas de forma insegura: Riesgos y soluciones seguras en 2026
Cada vez que una credencial se mueve a través de Slack o correo electrónico, pierde responsabilidad, pista de auditoría y postura de cumplimiento en un solo paso. Esta guía cubre los riesgos reales de compartir contraseñas de forma insegura en 2026, por qué los empleados lo hacen de todos modos y cómo migrar al acceso mediado por bóveda sin interrumpir a su equipo.

10 fallos de seguridad en el trabajo remoto: Cómo proteger tu entorno

10 fallos de seguridad en el trabajo remoto — y el principio detrás de todos ellos: la seguridad falla donde el camino seguro tiene más fricción que el inseguro. Casos reales, soluciones prácticas y una línea base de 5 capas para auditar tu equipo.

Jun 14, 2026 — 14 min read
10 remote work security fails: How to fix your environment

Remote work didn't create new attack vectors — it scattered existing ones across thousands of home offices, personal devices, and consumer-grade routers. Verizon's 2026 DBIR puts software vulnerabilities at the top of the breach entry vector list, accounting for 31% of incidents, with ransomware involved in 48% of cases. The attack surface didn't change in kind. It changed in scale and distribution.

Most of these breaches start with a default router password, a Slack message containing credentials, or an employee who skipped the VPN because it was slow.

Security fails when it's harder to do the right thing than the wrong thing. Each fail below describes the actual mistake, why it happens, and what a realistic fix looks like.


Fail 1: The unsecured home router (default credentials)

Home routers ship with default admin credentials that are publicly documented. Attackers scan for exposed router management interfaces constantly. A compromised router gives an attacker a position between the employee and every system they access — including corporate VPNs and cloud services.

Why it happens

Most employees never change the default password because nobody told them to, and the router "just works." That's the friction problem: the secure action requires deliberate effort that the device never prompts for.

The fix

Push a one-page router hardening guide to all remote employees. It should cover three things: change the admin password (minimum 16 characters, unique), disable remote management if unused, and update the firmware. CISA's home network security guidance is a solid starting point. For higher-risk roles, consider issuing company-managed travel routers with pre-hardened configurations.

Real-world case: a 2024 Broadband Genie survey of 3,000+ users found that 86% had never changed their router's default admin password. That same year, attackers compromised U.S. water treatment systems by exploiting Unitronics PLCs left on default or no passwords. CISA issued a formal alert urging manufacturers to eliminate default credentials entirely — yet in 2025, admin:admin remains a working login on millions of deployed devices.

Fail 2: Insecure password sharing via chat and email

A developer needs database credentials. The fastest path is Slack. A contractor needs an admin account. Email works. Finance keeps the payroll login in a shared spreadsheet. Each of these handoffs creates a credential that exists outside any controlled system — in chat logs, email archives, and spreadsheet histories that nobody is auditing.

Why it happens

The problem is that the corporate vault is harder to use than Slack. When the secure path has more friction than the insecure one, the insecure one wins every time.

The fix

Make vault-mediated sharing the easiest option. With a properly configured password manager, a user can share access to a credential without the recipient ever seeing the raw password. Every access event is logged and tied to an /individual identity. When the contractor's engagement ends, you revoke access once — no hunting through chat history to figure out what they were sent.

For a detailed breakdown of why this matters and how to architect it, see the risks of insecure password sharing and what vault-mediated access actually looks like in practice.

Fail 3: Mixing personal and work devices (BYOD without controls)

Bring-your-own-device (BYOD) policies save hardware costs. They also put corporate credentials on machines running personal browser extensions, family accounts, and software that IT has never seen. The attack surface isn't the corporate network — it's the employee's personal laptop that also runs a cracked game and an outdated browser.

Why it happens

Organizations accept BYOD risk without quantifying it. The device IT has zero visibility into is the same device accessing production systems, corporate email, and cloud storage. Nobody flags it because nothing has gone wrong yet.

The fix

If BYOD is unavoidable, enforce minimum standards: device encryption, OS version requirements, and a mobile device management (MDM) solution that can wipe corporate data without touching personal files. Separate work and personal activity at the browser profile level at minimum. For high-privilege roles, issue dedicated work devices. The cost of a managed endpoint is a fraction of the cost of a breach that started on a personal machine.

Real-world case: in 2022, a LastPass DevOps engineer used their personal home computer for both work and entertainment. The machine ran Plex (a personal media server app) with a known unpatched vulnerability (CVE-2020-5741). Attackers exploited it to install a keylogger, captured the engineer's master password, and walked out with encrypted vault backups (UpGuard, 2025).

Fail 4: Screen sharing and notification leaks

A Zoom call is running. A Slack notification pops up containing a password reset link. A screen share shows an open terminal with credentials visible. These are documented in sysadmin communities as real breach precursors.

Why it happens

Privacy failures during screen sharing get treated as embarrassing accidents, not security incidents. There's no alert, no log entry, no policy violation triggered. The data just leaves.

The fix

Configure notification settings to hide message previews during screen sharing. Close sensitive tabs and terminals before sharing your screen — make it a habit, not a reaction. On macOS, "Do Not Disturb" suppresses notification previews. On Windows, Focus Assist does the same. These are 30-second configuration changes. Put them in remote work onboarding documentation so employees set them up on day one, not after the first incident.

For higher-risk roles, go further: use a dedicated browser profile for screen-shared sessions, with no saved credentials or active sessions visible. A separate profile takes two minutes to create and eliminates an entire category of accidental exposure.

Fail 5: Neglecting multi-factor authentication (MFA)

Without MFA, one leaked password is enough for full account access. Microsoft's security research puts account compromise reduction from MFA at 99.9%. Despite that, adoption remains inconsistent — particularly on internal tools and legacy systems that "don't support it."

Why it happens

MFA adds a step. Employees find ways around steps that slow them down. The gap is rarely technical — it's behavioral. And when enforcement is left to individual applications rather than a central identity provider, coverage is always incomplete.

The fix

Enforce MFA at the identity provider level. When SSO handles authentication, MFA applies to everything downstream automatically. For systems that can't integrate with SSO, use hardware security keys (FIDO2/WebAuthn) for privileged accounts — they're phishing-resistant in a way that TOTP codes are not. Document which systems are MFA-exempt and treat that list as a risk register item, not a permanent state.

Real-world case: In 2024, threat actor UNC5537 compromised over 165 Snowflake customer environments — including Ticketmaster and Santander Bank — using nothing but stolen credentials. None of the affected accounts had MFA enabled. Mandiant's investigation found no zero-days, no sophisticated exploits: just valid usernames and passwords purchased from infostealer logs, used against accounts that had no second factor to stop them (Mandiant / Google Cloud, 2024).

Fail 6: Connecting to public Wi-Fi without a VPN

Coffee shop Wi-Fi is a shared broadcast domain. Anyone on the same network can observe unencrypted traffic. Most modern HTTPS traffic is encrypted in transit, but DNS queries, unencrypted applications, and metadata can still leak. More practically, public networks are a common vector for evil twin attacks — rogue access points that mimic legitimate networks and intercept everything that passes through them.

Why it happens

The network connects, the laptop works, nothing looks wrong. There's no visible signal that traffic is being observed or that the access point is fake. The risk is invisible until it isn't.

The fix

Require VPN use on any non-home network as a non-negotiable policy. Split-tunnel VPNs that route only corporate traffic are fine — they reduce latency without exposing corporate data to the open network. For employees who travel frequently, a hardware travel router with always-on VPN removes the decision entirely. The secure option becomes the default.

Real-world case: In 2024, Australian Federal Police charged a man who set up fake Wi-Fi hotspots at airports, on domestic flights, and at other public locations across Western Australia. Victims who connected had their email credentials, social media logins, and banking details harvested in real time. The attacker needed no special hardware — just a laptop and a portable router (AFP, 2024).

Fail 7: Ignoring software updates and patching

Verizon's 2026 DBIR identifies software vulnerabilities as the top breach entry vector at 31%. Unpatched endpoints are the primary reason. A remote employee's laptop running a six-month-old OS version is a documented vulnerability with a public CVE, not a theoretical risk.

Why it happens

Auto-update prompts interrupt work. Employees click "remind me later" indefinitely. Nobody follows up. Six months later, the endpoint is running software with a dozen published exploits and a patch that's been available since Q1.

The fix

Remove the choice. Enforce automatic updates through MDM or group policy. Set a maximum deferral window — 72 hours is reasonable for most patches, 24 hours for critical security patches. For third-party software, use a patch management tool rather than relying on individual applications to self-update.

Treat unpatched endpoints as a compliance issue, not a user preference. If a device misses the deferral window, block its VPN access until it's current. That one policy change tends to fix the behavior faster than any training.

Real-world case: In May 2023, the Cl0p ransomware group exploited CVE-2023-34362 — a SQL injection vulnerability in Progress Software's MOVEit Transfer. The patch was available. Most organizations hadn't applied it. Within weeks, over 2,600 organizations were compromised, including the BBC, British Airways, and the US Department of Energy. CISA issued an emergency advisory. The vulnerability wasn't sophisticated — the failure was operational: patches existed and weren't deployed (CISA Advisory AA23-158A, 2023).

Fail 8: Falling for phishing and social engineering

Hoxhunt's 2026 Phishing Trends Report tracked over 50 million real and simulated attacks across 4 million users and found a 14x surge in AI-generated phishing during late 2025 — their share of all reported attacks jumped from 4% to 56% in a single month. The 2026 DBIR confirms the human element remains central to breach causation.

Why it happens

Remote workers are more exposed than office workers. There's no colleague to ask "did you get this email too?" The IT helpdesk is a ticket, not a person down the hall. Verification friction is high, clicking is fast.

The fix

Security awareness training needs to be current and specific, not a once-a-year compliance checkbox. Simulated phishing campaigns with immediate feedback are more effective than passive training modules. Technically, DMARC, DKIM, and SPF records reduce spoofed email volume.

For high-value targets, hardware security keys eliminate the credential-theft outcome of a successful phish — even if the employee clicks the link, there's no password to steal. For helpdesk teams specifically, enforce identity verification protocols before any account action: a callback to a known number, not a number the caller provides.

Real-world case: In 2023, MGM Resorts suffered a breach that cost the company over $100 million. The initial access vector was a 10-minute phone call. Attackers found an MGM employee on LinkedIn, called the IT helpdesk impersonating that employee, and talked their way into an account reset. No malware, no exploit — just a convincing voice and a helpdesk that didn't verify identity rigorously enough (MGM Resorts, 2023).

Fail 9: Shadow IT and unsanctioned cloud tools

Microsoft and LinkedIn's 2024 Work Trend Index found that 78% of employees already use personal AI tools on the job — most without IT approval. The driver is always friction: the approved tool is slower, harder to access, or missing a feature the employee needs.

Why it happens

Shadow IT isn't a discipline problem. It's a signal that the approved toolset has gaps. Data stored in a personal Google Drive, credentials managed in a personal password manager, files shared via a consumer service — all of these exist outside corporate visibility, backup, and access controls. IT doesn't know the data is there until something goes wrong.

The fix

Audit shadow IT before mandating against it. Understand what employees are using and why. In many cases, the fix is improving the approved tool or adding a sanctioned alternative — not another policy memo that nobody reads.

For credential management specifically: if employees are storing work passwords in personal tools, the corporate vault is failing them somehow. The onboarding is too complex, access is too slow, or the tool doesn't fit their workflow. Fix the tool. Policy alone has never beaten convenience.

If shadow IT around credentials is the problem, Passwork gives employees a vault that's fast to use and easy to share from — without credentials ever leaving your infrastructure. See how it works

Fail 10: Unencrypted local storage and backups

Remote employees accumulate sensitive data on local machines: database exports, credential lists, config files with API keys, backup archives. When that data sits unencrypted on a laptop's hard drive, a stolen or lost device becomes a full data breach — no network access required.

Why it happens

Encryption feels like an IT task, not a user task. Employees don't think about what's on their drive until it's gone. Backups in particular get neglected: they're created once, stored locally or on a personal USB drive, and never revisited. Nobody audits what's sitting in ~/Downloads or C:\Users\name\Desktop.

The fix

Enable full-disk encryption by default (BitLocker on Windows, FileVault on macOS) enforced through MDM at device provisioning, not left to the employee. For backups, require encrypted destinations only: corporate cloud storage or an on-premises backup server.

Personal USB drives and unencrypted external disks should be blocked by policy. Run a periodic audit of what data employees are storing locally and why. In most cases, sensitive files on local drives are there because the approved storage option was inconvenient.

Full-disk encryption protects data at rest — when the device is off or locked. It does nothing for a device that's stolen while logged in and unlocked. That's why automatic screen lock (5 minutes max) and sleep-on-lid-close policies matter as much as the encryption itself.

How to build a secure remote environment: the fixes that actually stick

The 10 fails above share a common thread. Security breaks down at the point where doing the right thing requires more effort than doing the wrong thing. Fixing the environment means reducing that friction — not just adding more policies that employees route around.

A practical remediation framework for IT teams — the 5-layer remote security baseline

  1. Identity layer — MFA enforced at the IdP, SSO covering all major applications, hardware keys for privileged accounts.
  2. Credential layer — Centralized password manager with vault-mediated sharing, RBAC at the group level, automated offboarding tied to directory changes.
  3. Endpoint layer — MDM-enforced encryption, automatic patching, screen lock policy, BYOD minimum standards.
  4. Network layer — Required VPN on non-home networks, DNS filtering, router hardening guide for all remote employees.
  5. Awareness layer — Regular phishing simulations, updated training that reflects current AI-enhanced threats, a clear escalation path for suspicious activity.

None of these layers work in isolation. An employee with MFA and a patched laptop who shares credentials over Slack has a gap at layer 2. An employee with a secure vault who connects to public Wi-Fi without a VPN has a gap at layer 4.

For teams managing privileged accounts across a distributed workforce, the credential layer deserves particular attention. The risks of managing administrative credentials remotely compound quickly when privileged access isn't centralized and audited.


Conclusion

The 10 fails above are the same mistakes that show up in breach post-mortems year after year, now distributed across home offices where IT has less visibility and employees have more autonomy. The pattern is consistent: security breaks at the friction point.

The 5-layer baseline above gives your team a structured way to audit where those friction points are. Start with the credential layer — it's where the most preventable breaches originate, and it's where a well-deployed password manager pays for itself fastest.

Most of the 10 fails in this article trace back to one root cause: the secure option was harder than the insecure one. For credentials specifically that friction gap is fixable. Passwork is a password and secrets manager that makes the secure path the default one. Role-based access, AD/LDAP integration, and zero-knowledge encryption. Try Passwork free

Frequently asked questions about remote work security

Frequently asked questions about remote work security

What are the most common remote work security fails?

The most common remote work security fails are insecure password sharing (via chat or email), unpatched endpoints, missing MFA, and connecting to public Wi-Fi without a VPN. Verizon's 2026 DBIR identifies software vulnerabilities as the top breach entry vector at 31%, while phishing and credential theft remain consistent contributors to remote-work incidents.

How do I secure my home network for remote work?

Change your router's default admin password to a unique credential of at least 16 characters, disable remote management if unused, and keep the firmware updated. Use WPA3 encryption if your router supports it. For higher-risk roles, a company-issued travel router with a pre-configured VPN removes the configuration burden from the employee entirely.

What is shadow IT and why is it a security risk for remote teams?

Shadow IT refers to applications and services employees use for work without IT approval. It's a security risk because data stored in unsanctioned tools exists outside corporate backup, access controls, and audit trails. If an employee stores work credentials in a personal password manager or shares files via a consumer service, that data is invisible to IT and unprotected by corporate security policies.

Does MFA actually prevent breaches in remote work environments?

MFA blocks the majority of credential-based attacks. Microsoft's research puts the reduction in account compromise at 99.9% for accounts with MFA enabled. It doesn't prevent phishing clicks, but it removes the credential-theft outcome — a stolen password without the second factor is useless for account access. FIDO2 hardware keys provide the strongest protection because they're phishing-resistant by design.

How should remote teams handle password sharing securely?

Use a password manager with vault-mediated sharing. The recipient gets access to the credential through the vault without seeing the raw password. Every access event is logged and tied to an individual identity. When access needs to be revoked — contractor offboarding, role change, departure — it's a single action in the vault, not a manual hunt through chat history.

What is the financial impact of a remote work data breach?

IBM's Cost of a Data Breach Report (2025) puts the global average breach cost at $4.44 million, with US breaches averaging $10.22 million. Remote work as a contributing factor increases breach costs further. Breaches involving stolen or compromised credentials take the longest to resolve — an average 292-day lifecycle according to IBM — which directly drives up total cost.

What does "frictionless security" mean for remote teams?

Frictionless security means designing controls so the secure option is the easiest option. When a password manager is faster than Slack for sharing credentials, employees use the password manager. When VPN connects automatically on untrusted networks, employees don't bypass it. Security fails when it requires deliberate effort. The goal is to make secure behavior the path of least resistance.

Shadow IT vs Shadow AI: Why AI is the bigger threat
Employees are using AI tools you didn’t approve, on accounts you can’t monitor, with data you can’t recover. Here’s what the risk actually looks like and what governance needs to address.
Brute force attacks in 2026: Types, examples & how to prevent them
GPU clusters, AI-assisted wordlists, botnets of 2.8M devices. Brute force has scaled. This guide covers six attack variants, real-world cases from 2025, and a layered defense strategy your team can implement today.
Insecure password sharing: 2026 risks and secure solutions
Every time a credential moves through Slack or email, you lose accountability, audit trail, and compliance posture in one step. This guide covers the real risks of insecure password sharing in 2026, why employees do it anyway, and how to migrate to vault-mediated access without disrupting your team.

10 remote work security fails: How to fix your environment

10 remote work security fails — and the one principle behind all of them: security breaks where the secure path has more friction than the insecure one. Real cases, realistic fixes, a 5-layer baseline your team can audit against.

Jun 14, 2026 — 13 min read
Como funciona o SHA-256: pode ser decifrado?

Quando uma base de dados sofre uma violação, a primeira pergunta é sempre a mesma: os hashes das palavras-passe estão seguros? A resposta depende inteiramente da forma como esses hashes foram gerados. O próprio SHA-256 não pode ser decifrado: é uma função de hash criptográfica unidirecional, não um algoritmo de cifragem. Mas «não pode ser decifrado» não é o mesmo que «não pode ser quebrado».


O que é o SHA-256

SHA-256 (Secure Hash Algorithm 256-bit) é uma função de hash criptográfica da família SHA-2, desenvolvida pela NSA e publicada pelo NIST em 2001 no âmbito da FIPS 180-4. Recebe uma entrada de qualquer comprimento e produz uma saída de tamanho fixo de 256 bits (32 bytes): o hash, ou digest. A saída tem sempre um aspeto aleatório e a mesma entrada produz sempre a mesma saída.

O SHA-256 não é um algoritmo de cifragem. Não tem chave e a sua saída não pode ser revertida. A sua função é produzir uma impressão digital única de um conjunto de dados, não proteger esses dados para uma recuperação posterior.

Três propriedades definem a sua segurança:

  • Resistência à pré-imagem. Dado um hash, não é possível encontrar a entrada original.
  • Resistência a colisões. Não é possível encontrar duas entradas diferentes que produzam o mesmo hash.
  • Efeito avalanche. A alteração de um único bit na entrada inverte cerca de metade dos bits da saída, tornando o resultado completamente imprevisível.

O SHA-256 é utilizado em certificados TLS, na assinatura de código, na integridade de commits do Git, no mecanismo de proof-of-work do Bitcoin e (combinado com uma derivação de chaves adequada) no armazenamento de palavras-passe. É uma das primitivas criptográficas mais amplamente implementadas em sistemas de produção atualmente.


Hashing vs. cifragem: Porque é que o SHA-256 não pode ser decifrado

O SHA-256 é uma função de hash criptográfica: uma transformação unidirecional. A cifragem é uma operação bidirecional: os dados são cifrados com uma chave e decifrados com uma chave. O hashing não tem chave nem caminho inverso. Dado um digest SHA-256, não existe nenhuma operação matemática que recupere a entrada original.

A propriedade que torna isto possível chama-se resistência à pré-imagem: deve ser computacionalmente inviável encontrar qualquer entrada m tal que SHA256(m) = h para um dado hash h. Uma propriedade relacionada, o efeito avalanche, significa que alterar um único bit na entrada inverte cerca de metade dos bits da saída, o que impossibilita «trabalhar no sentido inverso» através de pequenos ajustes.

Propriedade Hashing (SHA-256) Cifragem (AES / RSA)
Sentido Unidirecional Bidirecional
Requer chave Não Sim
Reversível Não Sim (com chave)
Tamanho da saída Fixo (256 bits) Variável
Utilização principal Verificação de integridade, armazenamento de palavras-passe Confidencialidade

A distinção é relevante na prática. Se um programador armazenar palavras-passe com cifragem AES em vez de hashing, uma violação da chave de cifragem expõe todas as palavras-passe da base de dados. Um hash não tem chave que possa ser roubada.


Como funciona o algoritmo SHA-256 (passo a passo)

O SHA-256 está definido na norma NIST FIPS 180-4 e pertence à família SHA-2. Processa entradas de qualquer comprimento e produz uma saída determinística de 256 bits. A estrutura central é a construção de Merkle-Damgård: a mensagem é dividida em blocos de tamanho fixo, cada bloco é processado por uma função de compressão e as saídas são encadeadas.

Passo 1. Pré-processamento e preenchimento

A mensagem de entrada é preenchida (padding) para que o seu comprimento total seja um múltiplo de 512 bits. O preenchimento começa sempre com um bit 1, seguido de um número suficiente de bits 0, seguido de uma representação de 64 bits do comprimento original da mensagem. Este passo é obrigatório mesmo que a mensagem já tenha um tamanho adequado: o algoritmo tem de saber sempre onde a mensagem termina.

Passo 2. Escalonamento da mensagem

A mensagem preenchida é dividida em blocos de 512 bits. Cada bloco é dividido em dezasseis palavras de 32 bits. Essas dezasseis palavras são depois expandidas num escalonamento de mensagem de 64 palavras, através de uma combinação de rotações bit a bit e operações XOR. Esta expansão garante que cada bit da entrada original influencia a etapa de compressão.

Passo 3. A função de compressão

É aqui que o trabalho acontece. O SHA-256 mantém oito variáveis de trabalho de 32 bits (a a h), inicializadas com constantes derivadas das partes fracionárias das raízes quadradas dos primeiros oito números primos. Ao longo de 64 rondas, estas variáveis são atualizadas através das operações bit a bit AND, OR, XOR e NOT, além de adição modular. Duas funções não lineares, Ch(e, f, g) e Maj(a, b, c), introduzem uma complexidade que torna opaca a relação entre a entrada e a saída. Depois das 64 rondas, as variáveis de trabalho são somadas aos valores iniciais desse bloco.

Passo 4. Saída final

Depois de todos os blocos serem processados, as oito variáveis de trabalho são concatenadas para produzir o digest final de 256 bits. A mesma entrada produz sempre a mesma saída. Qualquer alteração na entrada, mesmo de um único caráter, produz um hash completamente diferente.


Se o SHA-256 não pode ser decifrado, como o quebram os hackers?

O SHA-256 é matematicamente sólido. O próprio algoritmo não tem pontos fracos práticos conhecidos após mais de duas décadas de criptoanálise. O que falha não é o algoritmo, mas a forma como as palavras-passe são armazenadas com ele.

Ataques de força bruta

Um ataque de força bruta não inverte o hash. Limita-se a adivinhar. O atacante calcula o hash de palavras-passe candidatas (palavras de dicionário, padrões comuns, combinações de carateres) e compara o resultado com o hash roubado. Se os hashes coincidirem, a palavra-passe é encontrada. A velocidade do SHA-256 é aqui o problema: uma única GPU Nvidia RTX 4090 consegue calcular aproximadamente 164 mil milhões de hashes SHA-256 por segundo (Specops Software, 2025). A essa velocidade, uma palavra-passe de oito carateres em minúsculas é quebrada em segundos.

Ataques com tabelas rainbow

Uma tabela rainbow é uma base de dados pré-calculada de correspondências entre hash e texto em claro. Em vez de calcular hashes em tempo real, o atacante procura o hash roubado na tabela e lê a palavra-passe original. As tabelas para formatos de palavras-passe comuns podem ser geradas antecipadamente e reutilizadas em várias violações de dados. A resistência a colisões, a propriedade segundo a qual duas entradas não devem produzir o mesmo hash, não é o que as tabelas rainbow exploram. Exploram o facto de as palavras-passe comuns produzirem hashes previsíveis e repetíveis.

Ambos os ataques partilham um único pré-requisito: o hash tem de ser gerado sem salt. Com a adição de um salt, ambos os ataques tornam-se muito mais dispendiosos.


Porque o SHA-256 simples é inadequado para armazenar palavras-passe

O SHA-256 foi concebido para ser rápido. Para as utilizações previstas (verificar a integridade de ficheiros, assinar certificados, proteger transações de blockchain), a velocidade é uma vantagem. No armazenamento de palavras-passe, a velocidade é um risco.

O problema: O SHA-256 é demasiado rápido

A 164 mil milhões de hashes por segundo em hardware de consumo, um atacante consegue esgotar todo o espaço de palavras-passe de oito carateres com maiúsculas, minúsculas, dígitos e símbolos em menos de uma hora. A Password Storage Cheat Sheet da OWASP é explícita: «Os algoritmos de hash rápidos, como o SHA-256, não são adequados para o armazenamento de palavras-passe, porque permitem aos atacantes realizar um grande número de tentativas rapidamente.»

Solução 1: Salting

Um salt é uma cadeia de carateres única, gerada aleatoriamente, acrescentada a cada palavra-passe antes do cálculo do hash. SHA256("password") produz sempre o mesmo hash. SHA256("password" + "x7kQ2mNp") produz um hash completamente diferente, e cada utilizador recebe um salt diferente. Isto neutraliza por completo as tabelas rainbow: o atacante não consegue pré-calcular hashes de entradas com salt sem conhecer o salt de cada utilizador. Significa também que dois utilizadores com a mesma palavra-passe acabam com hashes diferentes na base de dados.

Solução 2: Alongamento de chaves com PBKDF2

O salting neutraliza as consultas pré-calculadas, mas não abranda os ataques de força bruta. Para isso é necessário o alongamento de chaves (key stretching). PBKDF2 (Password-Based Key Derivation Function 2) aplica uma função pseudoaleatória, normalmente HMAC-SHA-256, milhares de vezes em sequência. Cada iteração demora tempo. Os 164 mil milhões de hashes por segundo do atacante reduzem-se a uma fração disso quando cada «tentativa» exige 600 000 iterações.

A OWASP recomenda o PBKDF2 com HMAC-SHA-256 e, no mínimo, 600 000 iterações para conformidade com a FIPS-140. O Argon2id é a opção preferida quando a conformidade com a FIPS não é exigida, uma vez que acrescenta também resistência por consumo de memória (memory hardness).

SHA-256 simples vs. PBKDF2-HMAC-SHA256: Segurança no armazenamento de palavras-passe

Propriedade SHA-256 simples PBKDF2-HMAC-SHA256 (600 000 iterações)
Hashes por segundo (RTX 4090) ~164 000 000 000 ~273
Tempo para quebrar uma palavra-passe de 8 carateres (todo o ASCII imprimível) < 1 hora > 200 anos
Neutraliza tabelas rainbow Não (sem salt) Sim (salt único por utilizador)
Neutraliza a força bruta Não Sim (computacionalmente inviável)
Conforme com a FIPS-140 para armazenamento de palavras-passe Não Sim
Recomendado pela OWASP Não Sim
Adequado para integridade de ficheiros / somas de verificação Sim Não (demasiado lento por conceção)

O SHA-256 é vulnerável aos computadores quânticos?

O algoritmo de Grover confere a um computador quântico uma aceleração quadrática em problemas de pesquisa não estruturada. Aplicado ao SHA-256, reduz a segurança efetiva de 2²⁵⁶ operações para 2¹²⁸ operações. Isto parece alarmante até se considerar a escala: 2¹²⁸ é aproximadamente 3,4×10³⁸. Um computador quântico a funcionar a 10 mil milhões de operações por segundo precisaria de cerca de 3,4×10²⁸ anos para esgotar metade do espaço de pesquisa, um período que excede em várias ordens de grandeza a idade do universo.

O algoritmo de Shor, que quebra o RSA e a criptografia de curvas elípticas ao fatorizar números inteiros grandes de forma eficiente, não se aplica às funções de hash. A segurança do SHA-256 não se baseia na fatorização de inteiros.

O NIST está a normalizar ativamente algoritmos pós-quânticos (FIPS 203, 204 e 205 foram finalizadas em 2024), que se destinam sobretudo à criptografia assimétrica. O SHA-256 não consta da lista de substituição num futuro previsível. A ameaça prática que a computação quântica representa para o SHA-256 continua a ser teórica.


Como os gestores de palavras-passe empresariais utilizam a criptografia de forma segura

Os gestores de palavras-passe empresariais que seguem princípios de zero-knowledge aplicam os mesmos blocos criptográficos descritos neste artigo (SHA-256, PBKDF2, HMAC, AES-256), mas combinam-nos numa arquitetura em camadas em que o servidor nunca detém dados em texto em claro nem as chaves para os decifrar. A garantia de segurança resulta da conceção, não da confiança no servidor.

O modelo de cifragem de dois níveis do Passwork

Saber que o SHA-256 simples é insuficiente para o armazenamento de palavras-passe é uma coisa. Implementar a alternativa correta numa empresa é outra. É aqui que a arquitetura da ferramenta é tão importante como o algoritmo.

O Passwork baseia-se numa arquitetura zero-knowledge: o servidor nunca dispõe de informação suficiente para decifrar os dados dos utilizadores. A palavra-passe mestra nunca sai do dispositivo do utilizador. Todas as chaves criptográficas são geradas do lado do cliente. O servidor armazena apenas dados cifrados e chaves cifradas; a decifragem só é possível no cliente.

A cadeia de cifragem funciona da seguinte forma, conforme documentado na descrição geral da criptografia do Passwork:

  1. Palavra-passe mestra (introduzida pelo utilizador) → PBKDF2 com SHA-256, 300 000 iterações
  2. Chave mestra (512 bits) → AES-256-CBC
  3. Chave RSA privada (2048 bits, RSA-OAEP)
  4. Chave do cofre (256 bits) → AES-256-CBC
  5. Chave do registo (256 bits) → AES-256-CBC
  6. Dados do registo (palavras-passe, segredos e ficheiros, cifrados em repouso)

No lado do servidor, uma camada AES-256-CFB distinta cifra a base de dados de forma independente. Cada registo é cifrado duas vezes: uma pelo cliente, antes de sair do dispositivo, e outra pelo servidor, antes de ser escrito em disco.

O PBKDF2 com 300 000 iterações do lado do cliente está em linha com as recomendações do NIST (≥310 000 para SHA-256) e excede o mínimo da OWASP na maioria dos contextos de implementação. O PBKDF2 do lado do servidor executa 600 000 iterações, cumprindo diretamente o limiar da FIPS-140.

Esta arquitetura significa que uma violação da base de dados não produz nada de aproveitável. Um atacante que exfiltre a base de dados obtém blobs cifrados com AES-256, derivados de chaves que nunca foram armazenadas no servidor.


Conclusão

O SHA-256 é teoricamente inquebrável. O algoritmo resistiu a mais de duas décadas de criptoanálise sem que tenha surgido um ataque prático. Mas o algoritmo é tão forte quanto a sua implementação. Se as palavras-passe forem armazenadas como hashes SHA-256 simples, uma única GPU consegue testar milhares de milhões de candidatas por segundo. Com a adição de um salt e a aplicação do PBKDF2 com iterações suficientes, o mesmo hardware torna-se inútil contra a base de dados.

A distância entre «o SHA-256 é seguro» e «as nossas palavras-passe são seguras» é colmatada por uma implementação correta: salting, alongamento de chaves e uma arquitetura zero-knowledge que garante que o servidor nunca detém as chaves necessárias para decifrar os dados dos utilizadores.

Se a equipa gere credenciais empresariais, o Passwork protege-as através de arquitetura zero-knowledge, cifragem AES-256 do lado do cliente e alongamento de chaves PBKDF2 com 300 000 iterações, pelo que um comprometimento do servidor não expõe nada de aproveitável. O Passwork está disponível numa implementação autoalojada, para organizações que exigem controlo total da infraestrutura, e numa solução cloud para equipas que pretendem as mesmas garantias criptográficas sem gerir os seus próprios servidores.

Os princípios criptográficos deste artigo não são teóricos para o Passwork: são a arquitetura de produção. Quer seja autoalojado ou na cloud, o modelo zero-knowledge mantém-se: as chaves nunca saem do dispositivo e os dados nunca chegam ao servidor em texto em claro. Experimentar o Passwork grátis

FAQ: O SHA-256 explicado

FAQ: O SHA-256 explicado

É possível decifrar o SHA-256?

Não. O SHA-256 é uma função de hash criptográfica unidirecional. Não existe chave, nem algoritmo inverso, nem qualquer operação matemática que recupere a entrada original a partir de um hash. O que os atacantes podem fazer é tentar adivinhar, calculando o hash de palavras-passe candidatas e comparando o resultado. Isso é uma quebra do hash, e não uma decifragem, e só funciona contra hashes fracos ou sem salt.

Qual é a diferença entre o hashing com SHA-256 e a cifragem?

A cifragem é reversível com a chave correta. O hashing não é reversível em circunstância alguma. O SHA-256 recebe uma entrada de qualquer comprimento e produz uma saída fixa de 256 bits. A mesma entrada produz sempre a mesma saída, mas o processo não pode ser executado no sentido inverso. A cifragem preserva a capacidade de recuperar os dados originais; o hashing destrói-a deliberadamente.

O que é o efeito avalanche no SHA-256?

O efeito avalanche significa que a alteração de um único bit na entrada inverte aproximadamente metade dos bits da saída. Se se alterar um caráter numa palavra-passe, o hash SHA-256 resultante parece não ter qualquer relação com o original. Esta propriedade impede os atacantes de usar um conhecimento parcial de uma entrada para reduzir o espaço de pesquisa do hash.

O que é o PBKDF2 e porque é importante para a segurança das palavras-passe?

O PBKDF2 (Password-Based Key Derivation Function 2) aplica iterativamente uma função pseudoaleatória, normalmente HMAC-SHA-256, a uma palavra-passe e a um salt. Cada iteração acrescenta custo computacional. Com 600 000 iterações, o tempo necessário por tentativa aumenta por um fator de 600 000 em comparação com um único hash SHA-256. Isto torna os ataques de força bruta contra palavras-passe corretamente armazenadas impraticáveis, mesmo com hardware à escala de GPU.

O SHA-256 é vulnerável a ataques de computação quântica?

Não na prática. O algoritmo de Grover reduz a segurança efetiva do SHA-256 de 2²⁵⁶ para 2¹²⁸ operações. Com 2¹²⁸, mesmo um hipotético computador quântico a funcionar a 10 mil milhões de operações por segundo precisaria de mais tempo do que a idade do universo para esgotar o espaço de pesquisa. O esforço de normalização da criptografia pós-quântica do NIST visa algoritmos assimétricos, não o SHA-256.

O que é a construção de Merkle-Damgård?

A construção de Merkle-Damgård é a estrutura em que o SHA-256 assenta. A mensagem de entrada é dividida em blocos de 512 bits. Cada bloco é processado por uma função de compressão que recebe como entradas o bloco atual e a saída do bloco anterior. As saídas são encadeadas sequencialmente, pelo que o hash final depende de cada bit de toda a mensagem de entrada.

Saída de colaboradores: Guia de revogação segura de acessos 2026
Desativar uma conta SSO não revoga o acesso. As chaves de API, as credenciais de agentes de IA e as palavras-passe partilhadas sobrevivem-lhe. Este guia abrange o plano completo de saída de colaboradores, desde os desencadeadores de hora zero até à limpeza de NHI.
Ciclo de vida da rotação de segredos: Da criação à revogação
A rotação de segredos falha quando é tratada como uma tarefa agendada e não como um ciclo de vida. Este guia abrange as sete fases, desde a criação e a titularidade até à rotação segura, à revogação de emergência e às evidências de auditoria.
Ataques de força bruta em 2026: Tipos, exemplos e como os prevenir
Clusters de GPU, listas de palavras assistidas por IA, botnets de 2,8 milhões de dispositivos. A força bruta ganhou escala. Este guia abrange seis variantes de ataque, casos reais de 2025 e uma estratégia de defesa em camadas que as equipas podem implementar desde já.

Como funciona o SHA-256: pode ser decifrado?

O SHA-256 é matematicamente sólido, mas isso não torna as palavras-passe seguras. Como funciona o algoritmo, onde falham as implementações e como é o armazenamento correto de palavras-passe.

Jun 14, 2026 — 11 min read
Wie SHA-256 funktioniert: Kann man es entschlüsseln?

Wenn eine Datenbank kompromittiert wird, lautet die erste Frage immer gleich: Sind die gehashten Passwörter sicher? Die Antwort hängt vollständig davon ab, wie diese Hashes erzeugt wurden. SHA-256 selbst kann nicht entschlüsselt werden — es ist eine kryptografische Einweg-Hashfunktion, kein Verschlüsselungsalgorithmus. Aber „kann nicht entschlüsselt werden" bedeutet nicht dasselbe wie „kann nicht geknackt werden".


Was ist SHA-256

SHA-256 (Secure Hash Algorithm 256-bit) ist eine kryptografische Hashfunktion aus der SHA-2-Familie, die von der NSA entwickelt und 2001 vom NIST unter FIPS 180-4 veröffentlicht wurde. Sie nimmt eine Eingabe beliebiger Länge und erzeugt eine feste 256-Bit-(32-Byte-)Ausgabe — den Hash oder Digest. Die Ausgabe erscheint immer zufällig, und dieselbe Eingabe erzeugt immer dieselbe Ausgabe.

SHA-256 ist kein Verschlüsselungsalgorithmus. Es gibt keinen Schlüssel, und die Ausgabe kann nicht umgekehrt werden. Seine Aufgabe ist es, einen einzigartigen Fingerabdruck eines Datensatzes zu erzeugen — nicht diese Daten für eine spätere Wiederherstellung zu schützen.

Drei Eigenschaften definieren seine Sicherheit:

  • Urbildresistenz. Bei gegebenem Hash kann die ursprüngliche Eingabe nicht gefunden werden.
  • Kollisionsresistenz. Es können keine zwei verschiedenen Eingaben gefunden werden, die denselben Hash erzeugen.
  • Lawineneffekt. Eine Änderung eines einzelnen Bits in der Eingabe kippt etwa die Hälfte der Ausgabe-Bits, wodurch das Ergebnis völlig unvorhersehbar wird.

SHA-256 wird in TLS-Zertifikaten, Code-Signierung, Git-Commit-Integrität, Bitcoins Proof-of-Work-Mechanismus und (in Kombination mit korrekter Schlüsselableitung) bei der Passwortspeicherung verwendet. Es ist eines der am weitesten verbreiteten kryptografischen Primitive in Produktivsystemen heute.


Hashing vs. Verschlüsselung: Warum SHA-256 nicht entschlüsselt werden kann

SHA-256 ist eine kryptografische Hashfunktion — eine Einweg-Transformation. Verschlüsselung ist eine Zweiwege-Operation: Daten werden mit einem Schlüssel verschlüsselt und mit einem Schlüssel entschlüsselt. Hashing hat keinen Schlüssel und keinen Rückweg. Bei einem gegebenen SHA-256-Digest gibt es keine mathematische Operation, die die ursprüngliche Eingabe wiederherstellt.

Die Eigenschaft, die dies ermöglicht, heißt Urbildresistenz: Es muss rechnerisch unmöglich sein, eine Eingabe m zu finden, sodass SHA256(m) = h für einen gegebenen Hash h gilt. Eine verwandte Eigenschaft, der Lawineneffekt, bedeutet, dass die Änderung eines einzelnen Bits in der Eingabe etwa die Hälfte der Ausgabe-Bits kippt — was es unmöglich macht, durch kleine Anpassungen „rückwärts zu arbeiten".

Eigenschaft Hashing (SHA-256) Verschlüsselung (AES / RSA)
Richtung Einweg Zweiweg
Schlüssel erforderlich Nein Ja
Umkehrbar Nein Ja (mit Schlüssel)
Ausgabegröße Fest (256 Bits) Variabel
Hauptverwendung Integritätsprüfung, Passwortspeicherung Vertraulichkeit

Die Unterscheidung ist in der Praxis wichtig. Wenn ein Entwickler Passwörter mittels AES-Verschlüsselung statt Hashing speichert, legt ein Verlust des Verschlüsselungsschlüssels jedes Passwort in der Datenbank offen. Ein Hash hat keinen Schlüssel, der gestohlen werden kann.


Wie der SHA-256-Algorithmus funktioniert (Schritt für Schritt)

SHA-256 ist in NIST FIPS 180-4 definiert und gehört zur SHA-2-Familie. Er verarbeitet Eingaben beliebiger Länge und erzeugt eine deterministische 256-Bit-Ausgabe. Die Kernstruktur ist die Merkle-Damgård-Konstruktion: Die Nachricht wird in Blöcke fester Größe aufgeteilt, jeder Block wird durch eine Kompressionsfunktion verarbeitet, und die Ausgaben werden verkettet.

Schritt 1: Vorverarbeitung und Padding

Die Eingabenachricht wird aufgefüllt, sodass ihre Gesamtlänge ein Vielfaches von 512 Bits ist. Das Padding beginnt immer mit einem 1-Bit, gefolgt von genügend 0-Bits, gefolgt von einer 64-Bit-Darstellung der ursprünglichen Nachrichtenlänge. Dieser Schritt ist obligatorisch, auch wenn die Nachricht bereits genau passt — der Algorithmus muss immer wissen, wo die Nachricht endet.

Schritt 2: Nachrichtenplanung

Die aufgefüllte Nachricht wird in 512-Bit-Blöcke zerlegt. Jeder Block wird in sechzehn 32-Bit-Wörter unterteilt. Diese sechzehn Wörter werden dann mithilfe einer Mischung aus bitweisen Rotationen und XOR-Operationen zu einem 64-Wort-Nachrichtenplan erweitert. Diese Erweiterung stellt sicher, dass jedes Bit der ursprünglichen Eingabe den Kompressionsschritt beeinflusst.

Schritt 3: Die Kompressionsfunktion

Hier findet die eigentliche Arbeit statt. SHA-256 verwaltet acht 32-Bit-Arbeitsvariablen (a bis h), die mit Konstanten initialisiert werden, die aus den Nachkommastellen der Quadratwurzeln der ersten acht Primzahlen abgeleitet sind. Über 64 Runden werden diese Variablen mithilfe von bitweisen AND-, OR-, XOR- und NOT-Operationen sowie modularer Addition aktualisiert. Zwei nichtlineare Funktionen — Ch(e, f, g) und Maj(a, b, c) — führen eine Komplexität ein, die die Beziehung zwischen Eingabe und Ausgabe undurchsichtig macht. Nach allen 64 Runden werden die Arbeitsvariablen wieder zu den Anfangswerten für diesen Block addiert.

Schritt 4: Endgültige Ausgabe

Nachdem alle Blöcke verarbeitet wurden, werden die acht Arbeitsvariablen verkettet, um den endgültigen 256-Bit-Digest zu erzeugen. Dieselbe Eingabe erzeugt immer dieselbe Ausgabe. Jede Änderung an der Eingabe — selbst ein einzelnes Zeichen — erzeugt einen völlig anderen Hash.


Wenn SHA-256 nicht entschlüsselt werden kann, wie knacken Hacker es dann?

SHA-256 ist mathematisch solide. Der Algorithmus selbst hat nach mehr als zwei Jahrzehnten Kryptoanalyse keine bekannten praktischen Schwächen. Was versagt, ist nicht der Algorithmus — es ist die Art und Weise, wie Passwörter damit gespeichert werden.

Brute-Force-Angriffe

Ein Brute-Force-Angriff kehrt den Hash nicht um. Er rät. Der Angreifer hasht Passwortkandidaten (Wörterbuchwörter, gängige Muster, Zeichenkombinationen) und vergleicht die Ausgabe mit dem gestohlenen Hash. Wenn die Hashes übereinstimmen, ist das Passwort gefunden. Die Geschwindigkeit von SHA-256 ist hier das Problem: Eine einzelne Nvidia RTX 4090 GPU kann etwa 164 Milliarden SHA-256-Hashes pro Sekunde berechnen (Specops Software, 2025). Bei dieser Rate wird ein achtstelliges Kleinbuchstaben-Passwort in Sekunden geknackt.

Rainbow-Table-Angriffe

Eine Rainbow Table ist eine vorberechnete Datenbank von Hash-zu-Klartext-Zuordnungen. Anstatt spontan zu hashen, schlägt der Angreifer den gestohlenen Hash in der Tabelle nach und liest das ursprüngliche Passwort ab. Tabellen für gängige Passwortformate können im Voraus generiert und für mehrere Datenlecks wiederverwendet werden. Kollisionsresistenz — die Eigenschaft, dass keine zwei Eingaben denselben Hash erzeugen sollten — ist nicht das, was Rainbow Tables ausnutzen. Sie nutzen die Tatsache aus, dass gängige Passwörter vorhersehbare, wiederholbare Hashes erzeugen.

Beide Angriffe haben eine gemeinsame Voraussetzung: Der Hash muss ungesalzen sein. Fügen Sie ein Salt hinzu, und beide Angriffe werden dramatisch teurer.


Warum reines SHA-256 für die Passwortspeicherung ungeeignet ist

SHA-256 wurde für Geschwindigkeit entwickelt. Für seine vorgesehenen Anwendungen — Überprüfung der Dateiintegrität, Signierung von Zertifikaten, Absicherung von Blockchain-Transaktionen — ist Geschwindigkeit ein Vorteil. Für die Passwortspeicherung ist Geschwindigkeit ein Nachteil.

Das Problem: SHA-256 ist zu schnell

Bei 164 Milliarden Hashes pro Sekunde auf Consumer-Hardware kann ein Angreifer den gesamten Raum von achtstelligen Passwörtern mit Groß- und Kleinbuchstaben, Ziffern und Symbolen in weniger als einer Stunde durchprobieren. Das OWASP Password Storage Cheat Sheet ist eindeutig: „Schnelle Hash-Algorithmen wie SHA-256 sind für die Passwortspeicherung nicht geeignet, da sie Angreifern ermöglichen, schnell eine große Anzahl von Versuchen durchzuführen."

Lösung 1: Salting

Ein Salt ist eine eindeutige, zufällig generierte Zeichenkette, die vor dem Hashen an jedes Passwort angehängt wird. SHA256("password") erzeugt immer denselben Hash. SHA256("password" + "x7kQ2mNp") erzeugt einen völlig anderen — und jeder Benutzer erhält ein anderes Salt. Dies macht Rainbow Tables vollständig wirkungslos: Der Angreifer kann keine Hashes für gesalzene Eingaben vorberechnen, ohne das Salt jedes Benutzers zu kennen. Es bedeutet auch, dass zwei Benutzer mit demselben Passwort unterschiedliche Hashes in der Datenbank haben.

Lösung 2: Key Stretching mit PBKDF2

Salting verhindert vorberechnete Lookups, verlangsamt aber keine Brute-Force-Angriffe. Dafür ist Key Stretching erforderlich. PBKDF2 (Password-Based Key Derivation Function 2) wendet eine pseudozufällige Funktion — typischerweise HMAC-SHA-256 — tausende Male nacheinander an. Jede Iteration kostet Zeit. Die 164 Milliarden Hashes pro Sekunde des Angreifers sinken auf einen Bruchteil davon, wenn jeder „Versuch" 600.000 Iterationen erfordert.

OWASP empfiehlt PBKDF2 mit HMAC-SHA-256 und mindestens 600.000 Iterationen für FIPS-140-Konformität. Argon2id ist die bevorzugte Wahl, wenn keine FIPS-Konformität erforderlich ist, da es zusätzlich Speicherhärte bietet.

Reines SHA-256 vs. PBKDF2-HMAC-SHA256: Sicherheitsvergleich bei der Passwortspeicherung

Eigenschaft Reines SHA-256 PBKDF2-HMAC-SHA256 (600.000 Iterationen)
Hashes pro Sekunde (RTX 4090) ~164.000.000.000 ~273
Zeit zum Knacken eines 8-Zeichen-Passworts (alle druckbaren ASCII-Zeichen) < 1 Stunde > 200 Jahre
Schützt vor Rainbow Tables Nein (ohne Salt) Ja (eindeutiges Salt pro Benutzer)
Schützt vor Brute Force Nein Ja (rechnerisch nicht machbar)
FIPS-140-konform für Passwortspeicherung Nein Ja
OWASP-empfohlen Nein Ja
Geeignet für Dateiintegrität / Prüfsummen Ja Nein (absichtlich zu langsam)

Ist SHA-256 anfällig für Quantencomputer?

Grovers Algorithmus gibt einem Quantencomputer eine quadratische Beschleunigung bei unstrukturierten Suchproblemen. Angewandt auf SHA-256 reduziert er die effektive Sicherheit von 2²⁵⁶ Operationen auf 2¹²⁸ Operationen. Das klingt alarmierend, bis man das Ausmaß berücksichtigt: 2¹²⁸ sind ungefähr 3,4×10³⁸. Ein Quantencomputer, der mit 10 Milliarden Operationen pro Sekunde läuft, würde etwa 3,4×10²⁸ Jahre benötigen, um die Hälfte des Suchraums zu durchsuchen — Größenordnungen länger als das Alter des Universums.

Shors Algorithmus, der RSA und Elliptische-Kurven-Kryptografie durch effizientes Faktorisieren großer ganzer Zahlen bricht, gilt nicht für Hashfunktionen. Die Sicherheit von SHA-256 basiert nicht auf der Faktorisierung ganzer Zahlen.

NIST standardisiert aktiv Post-Quanten-Algorithmen (FIPS 203, 204, 205 wurden 2024 finalisiert), hauptsächlich mit Fokus auf asymmetrische Kryptografie. SHA-256 steht für die absehbare Zukunft nicht auf der Ersatzliste. Die praktische Bedrohung für SHA-256 durch Quantencomputing bleibt theoretisch.


Wie Enterprise-Passwortmanager Kryptografie sicher einsetzen

Enterprise-Passwortmanager, die Zero-Knowledge-Prinzipien befolgen, wenden dieselben kryptografischen Bausteine an, die in diesem Artikel behandelt werden (SHA-256, PBKDF2, HMAC, AES-256), kombinieren sie jedoch zu einer mehrschichtigen Architektur, bei der der Server niemals Klartextdaten oder die Schlüssel zur Entschlüsselung besitzt. Die Sicherheitsgarantie ergibt sich aus dem Design, nicht aus dem Vertrauen in den Server.

Das Passwork-Zwei-Ebenen-Verschlüsselungsmodell

Zu wissen, dass reines SHA-256 für die Passwortspeicherung unzureichend ist, ist eine Sache. Die korrekte Alternative unternehmensweit zu implementieren, ist eine andere. Hier ist die Architektur des Tools genauso wichtig wie der Algorithmus.

Passwork basiert auf einer Zero-Knowledge-Architektur: Der Server besitzt niemals genügend Informationen, um Benutzerdaten zu entschlüsseln. Das Masterpasswort verlässt niemals das Gerät des Benutzers. Alle kryptografischen Schlüssel werden clientseitig generiert. Der Server speichert nur verschlüsselte Daten und verschlüsselte Schlüssel — die Entschlüsselung ist nur auf dem Client möglich.

Die Verschlüsselungskette funktioniert wie folgt, wie in Passworks Kryptografie-Übersicht dokumentiert:

  1. Masterpasswort (vom Benutzer eingegeben) → PBKDF2 mit SHA-256, 300.000 Iterationen
  2. Masterschlüssel (512 Bits) → AES-256-CBC
  3. Privater RSA-Schlüssel (2048 Bits, RSA-OAEP)
  4. Tresorschlüssel (256 Bits) → AES-256-CBC
  5. Datensatzschlüssel (256 Bits) → AES-256-CBC
  6. Datensatzdaten (Passwörter, Geheimnisse, Dateien — verschlüsselt im Ruhezustand)

Auf der Serverseite verschlüsselt eine separate AES-256-CFB-Schicht die Datenbank unabhängig. Jeder Datensatz ist doppelt verschlüsselt: einmal vom Client, bevor er das Gerät verlässt, einmal vom Server, bevor er auf die Festplatte geschrieben wird.

PBKDF2 mit 300.000 clientseitigen Iterationen entspricht den NIST-Empfehlungen (≥310.000 für SHA-256) und übertrifft das OWASP-Minimum für die meisten Einsatzszenarien. Das serverseitige PBKDF2 läuft mit 600.000 Iterationen — und erfüllt damit direkt die FIPS-140-Schwelle.

Diese Architektur bedeutet, dass ein Datenbankleck nichts Verwertbares liefert. Ein Angreifer, der die Datenbank exfiltriert, erhält AES-256-verschlüsselte Blobs, die von Schlüsseln abgeleitet wurden, die niemals auf dem Server gespeichert waren.


Fazit

SHA-256 ist theoretisch unknackbar. Der Algorithmus hat über zwei Jahrzehnte Kryptoanalyse ohne einen praktischen Angriff überstanden. Aber der Algorithmus ist nur so stark wie seine Implementierung. Speichern Sie Passwörter als reine SHA-256-Hashes, und eine einzelne GPU kann Milliarden von Kandidaten pro Sekunde testen. Fügen Sie ein Salt hinzu und wenden Sie PBKDF2 mit ausreichenden Iterationen an, und dieselbe Hardware wird gegen Ihre Datenbank nutzlos.

Die Lücke zwischen „SHA-256 ist sicher" und „unsere Passwörter sind sicher" wird durch korrekte Implementierung gefüllt — Salting, Key Stretching und eine Zero-Knowledge-Architektur, die sicherstellt, dass der Server niemals die Schlüssel besitzt, die zur Entschlüsselung von Benutzerdaten benötigt werden.

Wenn Ihr Team Unternehmensanmeldedaten verwaltet, schützt Passwork diese durch Zero-Knowledge-Architektur, clientseitige AES-256-Verschlüsselung und PBKDF2-Key-Stretching mit 300.000 Iterationen — sodass eine Serverkompromittierung nichts Verwertbares offenlegt. Passwork ist sowohl als selbstgehostete Bereitstellung für Organisationen verfügbar, die vollständige Infrastrukturkontrolle benötigen, als auch als Cloud-Lösung für Teams, die dieselben kryptografischen Garantien ohne eigene Serververwaltung wünschen.

Die kryptografischen Prinzipien in diesem Artikel sind für Passwork nicht theoretisch — sie sind die Produktionsarchitektur. Selbstgehostet oder Cloud, das Zero-Knowledge-Modell bleibt dasselbe: Ihre Schlüssel verlassen niemals Ihr Gerät, Ihre Daten erreichen den Server niemals im Klartext. Passwork kostenlos testen

FAQ: SHA-256 erklärt

FAQ: SHA-256 erklärt

Kann man SHA-256 entschlüsseln?

Nein. SHA-256 ist eine kryptografische Einweg-Hashfunktion. Es gibt keinen Schlüssel, keinen Umkehralgorithmus und keine mathematische Operation, die die ursprüngliche Eingabe aus einem Hash wiederherstellt. Was Angreifer tun können, ist raten — indem sie Passwortkandidaten hashen und die Ausgabe vergleichen. Das ist Knacken, nicht Entschlüsselung, und es funktioniert nur gegen schwache oder ungesalzene Hashes.

Was ist der Unterschied zwischen SHA-256-Hashing und Verschlüsselung?

Verschlüsselung ist mit dem richtigen Schlüssel umkehrbar. Hashing ist unter keinen Umständen umkehrbar. SHA-256 nimmt eine Eingabe beliebiger Länge und erzeugt eine feste 256-Bit-Ausgabe. Dieselbe Eingabe erzeugt immer dieselbe Ausgabe, aber der Prozess kann nicht rückwärts ausgeführt werden. Verschlüsselung bewahrt die Fähigkeit, die Originaldaten wiederherzustellen; Hashing zerstört sie absichtlich.

Was ist der Lawineneffekt bei SHA-256?

Der Lawineneffekt bedeutet, dass eine Änderung eines einzelnen Bits in der Eingabe etwa die Hälfte der Ausgabe-Bits kippt. Ändern Sie ein Zeichen in einem Passwort, und der resultierende SHA-256-Hash sieht völlig anders aus als der ursprüngliche. Diese Eigenschaft verhindert, dass Angreifer Teilwissen über eine Eingabe nutzen können, um den Hash-Suchraum einzugrenzen.

Was ist PBKDF2 und warum ist es für die Passwortsicherheit wichtig?

PBKDF2 (Password-Based Key Derivation Function 2) wendet eine pseudozufällige Funktion — typischerweise HMAC-SHA-256 — iterativ auf ein Passwort und Salt an. Jede Iteration erhöht den Rechenaufwand. Bei 600.000 Iterationen steigt die benötigte Zeit pro Versuch um den Faktor 600.000 im Vergleich zu einem einzelnen SHA-256-Hash. Dies macht Brute-Force-Angriffe gegen korrekt gespeicherte Passwörter selbst mit GPU-Rechenleistung unpraktikabel.

Ist SHA-256 anfällig für Quantencomputer-Angriffe?

Praktisch nicht. Grovers Algorithmus reduziert die effektive Sicherheit von SHA-256 von 2²⁵⁶ auf 2¹²⁸ Operationen. Bei 2¹²⁸ würde selbst ein hypothetischer Quantencomputer mit 10 Milliarden Operationen pro Sekunde mehr Zeit als das Alter des Universums benötigen, um den Suchraum zu durchsuchen. NISTʼs Post-Quanten-Kryptografie-Standardisierungsinitiative zielt auf asymmetrische Algorithmen ab, nicht auf SHA-256.

Was ist die Merkle-Damgård-Konstruktion?

Die Merkle-Damgård-Konstruktion ist das strukturelle Rahmenwerk, das SHA-256 zugrunde liegt. Die Eingabenachricht wird in 512-Bit-Blöcke unterteilt. Jeder Block wird durch eine Kompressionsfunktion verarbeitet, die den aktuellen Block und die Ausgabe des vorherigen Blocks als Eingaben nimmt. Die Ausgaben werden sequenziell verkettet, sodass der endgültige Hash von jedem Bit der gesamten Eingabenachricht abhängt.

Mitarbeiter-Offboarding: Leitfaden zur sicheren Zugriffsentziehung 2026
Das Deaktivieren eines SSO-Kontos entzieht nicht den Zugriff. API-Schlüssel, KI-Agenten-Anmeldedaten und geteilte Passwörter überleben es. Dieser Leitfaden behandelt das vollständige Offboarding-Playbook — von Stunde-Null-Auslösern bis zur NHI-Bereinigung.
Secrets-Rotation-Lebenszyklus: Von der Erstellung bis zum Widerruf
Secret-Rotation scheitert, wenn sie als geplante Aufgabe statt als Lebenszyklus behandelt wird. Dieser Leitfaden behandelt alle sieben Phasen — von Erstellung und Besitz bis zu sicherer Rotation, Notfallwiderruf und Audit-Nachweis.
Brute-Force-Angriffe 2026: Arten, Beispiele und Prävention
GPU-Cluster, KI-gestützte Wortlisten, Botnets mit 2,8 Millionen Geräten. Brute Force hat sich skaliert. Dieser Leitfaden behandelt sechs Angriffsvarianten, reale Fälle aus 2025 und eine mehrschichtige Verteidigungsstrategie, die Ihr Team heute umsetzen kann.

Wie SHA-256 funktioniert: Kann man es entschlüsseln?

SHA-256 ist mathematisch solide — aber das macht Ihre Passwörter nicht automatisch sicher. Wie der Algorithmus funktioniert, wo Implementierungen scheitern und wie korrekte Passwortspeicherung tatsächlich aussieht.

Jun 14, 2026 — 12 min read
Cómo funciona SHA-256: ¿Se puede descifrar?

Cuando se produce una brecha en una base de datos, la primera pregunta siempre es la misma: ¿están seguras las contraseñas hasheadas? La respuesta depende completamente de cómo se generaron esos hashes. SHA-256 en sí no se puede descifrar — es una función hash criptográfica unidireccional, no un algoritmo de cifrado. Pero «no se puede descifrar» no es lo mismo que «no se puede crackear».


Qué es SHA-256

SHA-256 (Secure Hash Algorithm de 256 bits) es una función hash criptográfica de la familia SHA-2, desarrollada por la NSA y publicada por el NIST en 2001 bajo FIPS 180-4. Toma una entrada de cualquier longitud y produce una salida fija de 256 bits (32 bytes) — el hash, o resumen. La salida siempre parece aleatoria, y la misma entrada siempre produce la misma salida.

SHA-256 no es un algoritmo de cifrado. No tiene clave, y su salida no puede revertirse. Su función es producir una huella digital única de un dato — no proteger ese dato para su recuperación posterior.

Tres propiedades definen su seguridad:

  • Resistencia a la preimagen. Dado un hash, no se puede encontrar la entrada original.
  • Resistencia a colisiones. No se pueden encontrar dos entradas diferentes que produzcan el mismo hash.
  • Efecto avalancha. Un cambio de un solo bit en la entrada modifica aproximadamente la mitad de los bits de salida, haciendo el resultado completamente impredecible.

SHA-256 se utiliza en certificados TLS, firma de código, integridad de commits en Git, el mecanismo de prueba de trabajo de Bitcoin y (cuando se combina con una derivación de claves adecuada) almacenamiento de contraseñas. Es una de las primitivas criptográficas más ampliamente desplegadas en sistemas de producción actualmente.


Hash vs. cifrado: Por qué SHA-256 no se puede descifrar

SHA-256 es una función hash criptográfica — una transformación unidireccional. El cifrado es una operación bidireccional: se cifran datos con una clave y se descifran con una clave. El hashing no tiene clave ni camino de retorno. Dado un resumen SHA-256, no existe ninguna operación matemática que recupere la entrada original.

La propiedad que hace esto posible se llama resistencia a la preimagen: debe ser computacionalmente inviable encontrar cualquier entrada m tal que SHA256(m) = h para un hash dado h. Una propiedad relacionada, el efecto avalancha, significa que cambiar un solo bit en la entrada modifica aproximadamente la mitad de los bits de salida — haciendo imposible «trabajar hacia atrás» mediante pequeños ajustes.

Propiedad Hashing (SHA-256) Cifrado (AES / RSA)
Dirección Unidireccional Bidireccional
Requiere clave No Sí
Reversible No Sí (con clave)
Tamaño de salida Fijo (256 bits) Variable
Uso principal Verificación de integridad, almacenamiento de contraseñas Confidencialidad

La distinción es importante en la práctica. Si un desarrollador almacena contraseñas usando cifrado AES en lugar de hashing, una brecha de la clave de cifrado expone todas las contraseñas de la base de datos. Un hash no tiene clave que robar.


Cómo funciona el algoritmo SHA-256 (paso a paso)

SHA-256 está definido en NIST FIPS 180-4 y pertenece a la familia SHA-2. Procesa entradas de cualquier longitud y produce una salida determinista de 256 bits. La estructura central es la construcción Merkle-Damgård: el mensaje se divide en bloques de tamaño fijo, cada bloque se procesa a través de una función de compresión, y las salidas se encadenan.

Paso 1. Preprocesamiento y relleno

El mensaje de entrada se rellena para que su longitud total sea múltiplo de 512 bits. El relleno siempre comienza con un bit 1, seguido de suficientes bits 0, seguidos de una representación de 64 bits de la longitud del mensaje original. Este paso es obligatorio incluso si el mensaje ya encaja perfectamente — el algoritmo siempre debe saber dónde termina el mensaje.

Paso 2. Programación del mensaje

El mensaje rellenado se divide en bloques de 512 bits. Cada bloque se divide en dieciséis palabras de 32 bits. Esas dieciséis palabras se expanden luego en una programación de mensajes de 64 palabras usando una combinación de rotaciones a nivel de bits y operaciones XOR. Esta expansión asegura que cada bit de la entrada original influya en el paso de compresión.

Paso 3. La función de compresión

Aquí es donde ocurre el trabajo. SHA-256 mantiene ocho variables de trabajo de 32 bits (a hasta h), inicializadas con constantes derivadas de las partes fraccionarias de las raíces cuadradas de los primeros ocho números primos. A lo largo de 64 rondas, estas variables se actualizan usando operaciones AND, OR, XOR y NOT a nivel de bits, más suma modular. Dos funciones no lineales — Ch(e, f, g) y Maj(a, b, c) — introducen complejidad que hace opaca la relación entre entrada y salida. Después de las 64 rondas, las variables de trabajo se suman de nuevo a los valores iniciales de ese bloque.

Paso 4. Salida final

Después de procesar todos los bloques, las ocho variables de trabajo se concatenan para producir el resumen final de 256 bits. La misma entrada siempre produce la misma salida. Cualquier cambio en la entrada — incluso un solo carácter — produce un hash completamente diferente.


Si SHA-256 no se puede descifrar, ¿cómo lo crackean los hackers?

SHA-256 es matemáticamente sólido. El algoritmo en sí no tiene debilidades prácticas conocidas después de más de dos décadas de criptoanálisis. Lo que falla no es el algoritmo — es la forma en que se almacenan las contraseñas usándolo.

Ataques de fuerza bruta

Un ataque de fuerza bruta no revierte el hash. Adivina. El atacante hashea contraseñas candidatas (palabras de diccionario, patrones comunes, combinaciones de caracteres) y compara la salida con el hash robado. Si los hashes coinciden, la contraseña está encontrada. La velocidad de SHA-256 es el problema aquí: una sola GPU Nvidia RTX 4090 puede calcular aproximadamente 164 mil millones de hashes SHA-256 por segundo (Specops Software, 2025). A ese ritmo, una contraseña de ocho caracteres en minúsculas se crackea en segundos.

Ataques de tablas rainbow

Una tabla rainbow es una base de datos precalculada de mapeos hash-a-texto-plano. En lugar de hashear sobre la marcha, el atacante busca el hash robado en la tabla y lee la contraseña original. Las tablas para formatos de contraseña comunes pueden generarse con anticipación y reutilizarse en múltiples brechas. La resistencia a colisiones — la propiedad de que ninguna entrada debería producir el mismo hash — no es lo que explotan las tablas rainbow. Explotan el hecho de que las contraseñas comunes producen hashes predecibles y repetibles.

Ambos ataques comparten un único prerrequisito: el hash debe estar sin sal. Añada una sal, y ambos ataques se vuelven dramáticamente más costosos.


Por qué SHA-256 simple es malo para el almacenamiento de contraseñas

SHA-256 fue diseñado para ser rápido. Para sus usos previstos — verificar integridad de archivos, firmar certificados, asegurar transacciones blockchain — la velocidad es una característica. Para el almacenamiento de contraseñas, la velocidad es una vulnerabilidad.

El problema: SHA-256 es demasiado rápido

A 164 mil millones de hashes por segundo en hardware de consumo, un atacante puede agotar todo el espacio de contraseñas de ocho caracteres que contienen mayúsculas, minúsculas, dígitos y símbolos en menos de una hora. La guía de almacenamiento de contraseñas de OWASP es explícita: «Los algoritmos de hash rápidos como SHA-256 no son adecuados para el almacenamiento de contraseñas porque permiten a los atacantes realizar grandes cantidades de intentos rápidamente».

Solución 1: Salting

Una sal es una cadena única generada aleatoriamente que se añade a cada contraseña antes del hashing. SHA256("password") siempre produce el mismo hash. SHA256("password" + "x7kQ2mNp") produce uno completamente diferente — y cada usuario obtiene una sal diferente. Esto anula completamente las tablas rainbow: el atacante no puede precalcular hashes para entradas con sal sin conocer la sal de cada usuario. También significa que dos usuarios con la misma contraseña terminan con hashes diferentes en la base de datos.

Solución 2: Estiramiento de claves con PBKDF2

El salting anula las búsquedas precalculadas, pero no ralentiza los ataques de fuerza bruta. Eso requiere estiramiento de claves. PBKDF2 (Password-Based Key Derivation Function 2) aplica una función pseudoaleatoria — típicamente HMAC-SHA-256 — miles de veces en secuencia. Cada iteración toma tiempo. Los 164 mil millones de hashes por segundo del atacante se reducen a una fracción cuando cada «intento» requiere 600.000 iteraciones.

OWASP recomienda PBKDF2 con HMAC-SHA-256 y al menos 600.000 iteraciones para cumplimiento FIPS-140. Argon2id es la opción preferida donde no se requiere cumplimiento FIPS, ya que también añade resistencia de memoria.

SHA-256 simple vs. PBKDF2-HMAC-SHA256: Comparación de seguridad en almacenamiento de contraseñas

Propiedad SHA-256 simple PBKDF2-HMAC-SHA256 (600.000 iteraciones)
Hashes por segundo (RTX 4090) ~164.000.000.000 ~273
Tiempo para crackear contraseña de 8 caracteres (todos ASCII imprimibles) < 1 hora > 200 años
Anula tablas rainbow No (sin sal) Sí (sal única por usuario)
Anula fuerza bruta No Sí (computacionalmente inviable)
Compatible con FIPS-140 para almacenamiento de contraseñas No Sí
Recomendado por OWASP No Sí
Adecuado para integridad de archivos / checksums Sí No (demasiado lento por diseño)

¿Es SHA-256 vulnerable a las computadoras cuánticas?

El algoritmo de Grover proporciona a una computadora cuántica una aceleración cuadrática en problemas de búsqueda no estructurada. Aplicado a SHA-256, reduce la seguridad efectiva de 2²⁵⁶ operaciones a 2¹²⁸ operaciones. Eso suena alarmante hasta que se considera la escala: 2¹²⁸ es aproximadamente 3,4×10³⁸. Una computadora cuántica funcionando a 10 mil millones de operaciones por segundo necesitaría aproximadamente 3,4×10²⁸ años para agotar la mitad del espacio de búsqueda — órdenes de magnitud más que la edad del universo.

El algoritmo de Shor, que rompe RSA y la criptografía de curva elíptica factorizando eficientemente números enteros grandes, no se aplica a las funciones hash. La seguridad de SHA-256 no se basa en la factorización de enteros.

El NIST está estandarizando activamente algoritmos post-cuánticos (FIPS 203, 204, 205 fueron finalizados en 2024), principalmente dirigidos a criptografía asimétrica. SHA-256 no está en la lista de reemplazo para el futuro previsible. La amenaza práctica a SHA-256 por la computación cuántica sigue siendo teórica.


Cómo los gestores de contraseñas empresariales usan la criptografía de forma segura

Los gestores de contraseñas empresariales que siguen principios de conocimiento cero aplican los mismos bloques de construcción criptográficos cubiertos en este artículo (SHA-256, PBKDF2, HMAC, AES-256) pero los combinan en una arquitectura por capas donde el servidor nunca tiene datos en texto plano ni las claves para descifrarlos. La garantía de seguridad proviene del diseño, no de confiar en el servidor.

El modelo de cifrado de dos niveles de Passwork

Saber que SHA-256 simple es insuficiente para el almacenamiento de contraseñas es una cosa. Implementar la alternativa correcta en toda una empresa es otra. Aquí es donde la arquitectura de la herramienta importa tanto como el algoritmo.

Passwork está construido sobre una arquitectura de conocimiento cero: el servidor nunca tiene suficiente información para descifrar los datos del usuario. La contraseña maestra nunca abandona el dispositivo del usuario. Todas las claves criptográficas se generan del lado del cliente. El servidor almacena solo datos cifrados y claves cifradas — el descifrado solo es posible en el cliente.

La cadena de cifrado funciona de la siguiente manera, como se documenta en la descripción general de criptografía de Passwork:

  1. Contraseña maestra (introducida por el usuario) → PBKDF2 con SHA-256, 300.000 iteraciones
  2. Clave maestra (512 bits) → AES-256-CBC
  3. Clave privada RSA (2048 bits, RSA-OAEP)
  4. Clave de bóveda (256 bits) → AES-256-CBC
  5. Clave de registro (256 bits) → AES-256-CBC
  6. Datos de registro (contraseñas, secretos, archivos — cifrados en reposo)

En el lado del servidor, una capa separada AES-256-CFB cifra la base de datos de forma independiente. Cada registro está doblemente cifrado: una vez por el cliente antes de que abandone el dispositivo, una vez por el servidor antes de escribirse en disco.

PBKDF2 a 300.000 iteraciones del lado del cliente se alinea con las recomendaciones del NIST (≥310.000 para SHA-256) y supera el mínimo de OWASP para la mayoría de los contextos de implementación. El PBKDF2 del lado del servidor se ejecuta a 600.000 iteraciones — cumpliendo directamente con el umbral FIPS-140.

Esta arquitectura significa que una brecha de base de datos no produce nada utilizable. Un atacante que exfiltra la base de datos obtiene blobs cifrados con AES-256 derivados de claves que nunca se almacenaron en el servidor.


Conclusión

SHA-256 es teóricamente irrompible. El algoritmo ha sobrevivido más de dos décadas de criptoanálisis sin un ataque práctico. Pero el algoritmo solo es tan fuerte como su implementación. Almacene contraseñas como hashes SHA-256 simples, y una sola GPU puede probar miles de millones de candidatos por segundo. Añada una sal y aplique PBKDF2 con suficientes iteraciones, y el mismo hardware se vuelve inútil contra su base de datos.

La brecha entre «SHA-256 es seguro» y «nuestras contraseñas son seguras» se llena con una implementación correcta — salting, estiramiento de claves y una arquitectura de conocimiento cero que asegure que el servidor nunca tenga las claves necesarias para descifrar los datos del usuario.

Si su equipo gestiona credenciales corporativas, Passwork las protege mediante arquitectura de conocimiento cero, cifrado AES-256 del lado del cliente y estiramiento de claves PBKDF2 a 300.000 iteraciones — de modo que un compromiso del servidor no expone nada utilizable. Passwork está disponible tanto como implementación autoalojada para organizaciones que requieren control total de la infraestructura, como solución en la nube para equipos que desean las mismas garantías criptográficas sin gestionar sus propios servidores.

Los principios criptográficos de este artículo no son teóricos para Passwork — son la arquitectura de producción. Autoalojado o en la nube, el modelo de conocimiento cero se mantiene igual: sus claves nunca abandonan su dispositivo, sus datos nunca llegan al servidor en texto plano. Pruebe Passwork gratis

Preguntas frecuentes: SHA-256 explicado

Preguntas frecuentes: SHA-256 explicado

¿Se puede descifrar SHA-256?

No. SHA-256 es una función hash criptográfica unidireccional. No hay clave, no hay algoritmo inverso, y no hay operación matemática que recupere la entrada original de un hash. Lo que los atacantes pueden hacer es adivinar — hasheando contraseñas candidatas y comparando la salida. Eso es cracking, no descifrado, y solo funciona contra hashes débiles o sin sal.

¿Cuál es la diferencia entre el hashing SHA-256 y el cifrado?

El cifrado es reversible con la clave correcta. El hashing no es reversible bajo ninguna circunstancia. SHA-256 toma una entrada de cualquier longitud y produce una salida fija de 256 bits. La misma entrada siempre produce la misma salida, pero el proceso no puede ejecutarse en reversa. El cifrado preserva la capacidad de recuperar los datos originales; el hashing los destruye deliberadamente.

¿Qué es el efecto avalancha en SHA-256?

El efecto avalancha significa que un cambio de un solo bit en la entrada modifica aproximadamente la mitad de los bits de salida. Cambie un carácter en una contraseña, y el hash SHA-256 resultante parece completamente no relacionado con el original. Esta propiedad impide que los atacantes usen conocimiento parcial de una entrada para reducir el espacio de búsqueda del hash.

¿Qué es PBKDF2 y por qué importa para la seguridad de contraseñas?

PBKDF2 (Password-Based Key Derivation Function 2) aplica una función pseudoaleatoria — típicamente HMAC-SHA-256 — iterativamente a una contraseña y sal. Cada iteración añade coste computacional. A 600.000 iteraciones, el tiempo requerido por intento aumenta por un factor de 600.000 comparado con un solo hash SHA-256. Esto hace que los ataques de fuerza bruta contra contraseñas almacenadas correctamente sean impracticables incluso con hardware a escala de GPU.

¿Es SHA-256 vulnerable a ataques de computación cuántica?

No prácticamente. El algoritmo de Grover reduce la seguridad efectiva de SHA-256 de 2²⁵⁶ a 2¹²⁸ operaciones. A 2¹²⁸, incluso una hipotética computadora cuántica funcionando a 10 mil millones de operaciones por segundo requeriría más tiempo que la edad del universo para agotar el espacio de búsqueda. El esfuerzo de estandarización de criptografía post-cuántica del NIST se dirige a algoritmos asimétricos, no a SHA-256.

¿Qué es la construcción Merkle-Damgård?

La construcción Merkle-Damgård es el marco estructural subyacente a SHA-256. El mensaje de entrada se divide en bloques de 512 bits. Cada bloque se procesa a través de una función de compresión que toma el bloque actual y la salida del bloque anterior como entradas. Las salidas se encadenan secuencialmente, de modo que el hash final depende de cada bit de todo el mensaje de entrada.

Employee offboarding: Secure access revocation guide 2026
Disabling an SSO account doesn't revoke access. API keys, AI agent credentials, and shared passwords survive it. This guide covers the full offboarding playbook — from zero-hour triggers to NHI cleanup.
Secrets rotation lifecycle: From creation to revocation
Secret rotation fails when it's treated as a scheduled task rather than a lifecycle. This guide covers all seven stages — from creation and ownership to safe rotation, emergency revocation, and audit evidence.
Brute force attacks in 2026: Types, examples & how to prevent them
GPU clusters, AI-assisted wordlists, botnets of 2.8M devices. Brute force has scaled. This guide covers six attack variants, real-world cases from 2025, and a layered defense strategy your team can implement today.

Cómo funciona SHA-256: ¿se puede descifrar?

SHA-256 es matemáticamente sólido, pero eso no significa que sus contraseñas estén seguras. Cómo funciona el algoritmo, dónde fallan las implementaciones y cómo es el almacenamiento correcto de contraseñas.

Jun 14, 2026 — 11 min read
How SHA-256 works: Can you decrypt it?

When a database is breached, the first question is always the same: are the hashed passwords safe? The answer depends entirely on how those hashes were generated. SHA-256 itself cannot be decrypted — it is a one-way cryptographic hash function, not an encryption algorithm. But "cannot be decrypted" is not the same as "cannot be cracked."


What is SHA-256

SHA-256 (Secure Hash Algorithm 256-bit) is a cryptographic hash function from the SHA-2 family, developed by the NSA and published by NIST in 2001 under FIPS 180-4. It takes an input of any length and produces a fixed 256-bit (32-byte) output — the hash, or digest. The output always looks random, and the same input always produces the same output.

SHA-256 is not an encryption algorithm. It has no key, and its output cannot be reversed. Its job is to produce a unique fingerprint of a piece of data, not to protect that data for later retrieval.

Three properties define its security:

  • Preimage resistance. Given a hash, you cannot find the original input.
  • Collision resistance. You cannot find two different inputs that produce the same hash.
  • Avalanche effect. A single-bit change in the input flips roughly half the output bits, making the result completely unpredictable.

SHA-256 is used in TLS certificates, code signing, Git commit integrity, Bitcoin's proof-of-work mechanism, and (when combined with proper key derivation) password storage. It is one of the most widely deployed cryptographic primitives in production systems today.


Hashing vs. encryption: Why SHA-256 cannot be decrypted

SHA-256 is a cryptographic hash function — a one-way transformation. Encryption is a two-way operation: you encrypt data with a key, and you decrypt it with a key. Hashing has no key and no reverse path. Given a SHA-256 digest, there is no mathematical operation that recovers the original input.

The property that makes this possible is called preimage resistance: it must be computationally infeasible to find any input m such that SHA256(m) = h for a given hash h. A related property, the avalanche effect, means that changing a single bit in the input flips roughly half of the output bits — making it impossible to "work backwards" by making small adjustments.

Property Hashing (SHA-256) Encryption (AES / RSA)
Direction One-way Two-way
Key required No Yes
Reversible No Yes (with key)
Output size Fixed (256 bits) Variable
Primary use Integrity verification, password storage Confidentiality

The distinction matters in practice. If a developer stores passwords using AES encryption rather than hashing, a breach of the encryption key exposes every password in the database. A hash has no key to steal.


How the SHA-256 algorithm works (step-by-step)

SHA-256 is defined in NIST FIPS 180-4 and belongs to the SHA-2 family. It processes input of any length and produces a deterministic 256-bit output. The core structure is the Merkle-Damgård construction: the message is split into fixed-size blocks, each block is processed through a compression function, and the outputs are chained together.

Step 1. Preprocessing and padding

The input message is padded so its total length is a multiple of 512 bits. Padding always begins with a 1 bit, followed by enough 0 bits, followed by a 64-bit representation of the original message length. This step is mandatory even if the message already fits neatly — the algorithm must always know where the message ends.

Step 2. Message scheduling

The padded message is parsed into 512-bit blocks. Each block is divided into sixteen 32-bit words. Those sixteen words are then expanded into a 64-word message schedule using a mix of bitwise rotations and XOR operations. This expansion ensures that every bit of the original input influences the compression step.

Step 3. The compression function

This is where the work happens. SHA-256 maintains eight 32-bit working variables (a through h), initialized to constants derived from the fractional parts of the square roots of the first eight prime numbers. Over 64 rounds, these variables are updated using bitwise AND, OR, XOR, and NOT operations, plus modular addition. Two non-linear functions — Ch(e, f, g) and Maj(a, b, c) — introduce complexity that makes the relationship between input and output opaque. After all 64 rounds, the working variables are added back to the initial values for that block.

Step 4. Final output

After all blocks are processed, the eight working variables are concatenated to produce the final 256-bit digest. The same input always produces the same output. Any change to the input — even a single character — produces a completely different hash.


If SHA-256 can't be decrypted, how do hackers crack it?

SHA-256 is mathematically sound. The algorithm itself has no known practical weaknesses after more than two decades of cryptanalysis. What fails is not the algorithm — it is the way passwords are stored using it.

Brute-force attacks

A brute-force attack does not reverse the hash. It guesses. The attacker hashes candidate passwords (dictionary words, common patterns, character combinations) and compares the output against the stolen hash. If the hashes match, the password is found. The speed of SHA-256 is the problem here: a single Nvidia RTX 4090 GPU can calculate approximately 164 billion SHA-256 hashes per second (Specops Software, 2025). At that rate, an eight-character lowercase password is cracked in seconds.

Rainbow table attacks

A rainbow table is a precomputed database of hash-to-plaintext mappings. Rather than hashing on the fly, the attacker looks up the stolen hash in the table and reads off the original password. Tables for common password formats can be generated in advance and reused across multiple breaches. Collision resistance — the property that no two inputs should produce the same hash — is not what rainbow tables exploit. They exploit the fact that common passwords produce predictable, repeatable hashes.

Both attacks share a single prerequisite: the hash must be unsalted. Add a salt, and both attacks become dramatically more expensive.


Why plain SHA-256 is bad for password storage

SHA-256 was designed to be fast. For its intended uses — verifying file integrity, signing certificates, securing blockchain transactions — speed is a feature. For password storage, speed is a liability.

The problem: SHA-256 is too fast

At 164 billion hashes per second on consumer hardware, an attacker can exhaust the entire space of eight-character passwords containing uppercase, lowercase, digits, and symbols in under an hour. OWASP's Password Storage Cheat Sheet is explicit: "Fast hashing algorithms such as SHA-256 are not suitable for password storage because they allow attackers to perform large numbers of guesses quickly."

Solution 1: Salting

A salt is a unique, randomly generated string appended to each password before hashing. SHA256("password") always produces the same hash. SHA256("password" + "x7kQ2mNp") produces a completely different one — and every user gets a different salt. This defeats rainbow tables entirely: the attacker cannot precompute hashes for salted inputs without knowing each user's salt. It also means two users with the same password end up with different hashes in the database.

Solution 2: Key stretching with PBKDF2

Salting defeats precomputed lookups, but it does not slow down brute-force attacks. That requires key stretching. PBKDF2 (Password-Based Key Derivation Function 2) applies a pseudorandom function — typically HMAC-SHA-256 — thousands of times in sequence. Each iteration takes time. The attacker's 164 billion hashes per second drops to a fraction of that when each "guess" requires 600,000 iterations.

OWASP recommends PBKDF2 with HMAC-SHA-256 and at least 600,000 iterations for FIPS-140 compliance. Argon2id is the preferred choice where FIPS compliance is not required, as it also adds memory hardness.

Plain SHA-256 vs. PBKDF2-HMAC-SHA256: password storage security comparison

Property Plain SHA-256 PBKDF2-HMAC-SHA256 (600,000 iterations)
Hashes per second (RTX 4090) ~164,000,000,000 ~273
Time to crack 8-char password (all printable ASCII) < 1 hour > 200 years
Defeats rainbow tables No (without salt) Yes (unique salt per user)
Defeats brute force No Yes (computationally infeasible)
FIPS-140 compliant for password storage No Yes
OWASP recommended No Yes
Suitable for file integrity / checksums Yes No (too slow by design)

Is SHA-256 vulnerable to quantum computers?

Grover's algorithm gives a quantum computer a quadratic speedup on unstructured search problems. Applied to SHA-256, it reduces the effective security from 2²⁵⁶ operations to 2¹²⁸ operations. That sounds alarming until you consider the scale: 2¹²⁸ is approximately 3.4×10³⁸. A quantum computer running at 10 billion operations per second would need roughly 3.4×10²⁸ years to exhaust half the search space — orders of magnitude longer than the age of the universe.

Shor's algorithm, which breaks RSA and elliptic-curve cryptography by factoring large integers efficiently, does not apply to hash functions. SHA-256's security is not based on integer factorization.

NIST is actively standardizing post-quantum algorithms (FIPS 203, 204, 205 were finalized in 2024), primarily targeting asymmetric cryptography. SHA-256 is not on the replacement list for the foreseeable future. The practical threat to SHA-256 from quantum computing remains theoretical.


How enterprise password managers use cryptography securely

Enterprise password managers that follow zero-knowledge principles apply the same cryptographic building blocks covered in this article (SHA-256, PBKDF2, HMAC, AES-256) but combine them into a layered architecture where the server never holds plaintext data or the keys to decrypt it. The security guarantee comes from the design, not from trusting the server.

The Passwork two-level encryption model

Knowing that plain SHA-256 is insufficient for password storage is one thing. Implementing the correct alternative across an enterprise is another. This is where the architecture of the tool matters as much as the algorithm.

Passwork is built on a zero-knowledge architecture: the server never holds enough information to decrypt user data. The master password never leaves the user's device. All cryptographic keys are generated client-side. The server stores only encrypted data and encrypted keys — decryption is only possible on the client.

The encryption chain works as follows, as documented in Passwork's cryptography overview:

  1. Master password (entered by the user) → PBKDF2 with SHA-256, 300,000 iterations
  2. Master key (512 bits) → AES-256-CBC
  3. Private RSA key (2048 bits, RSA-OAEP)
  4. Vault key (256 bits) → AES-256-CBC
  5. Record key (256 bits) → AES-256-CBC
  6. Record data (passwords, secrets, files — encrypted at rest)

On the server side, a separate AES-256-CFB layer encrypts the database independently. Every record is double-encrypted: once by the client before it leaves the device, once by the server before it is written to disk.

PBKDF2 at 300,000 client-side iterations aligns with NIST's recommendations (≥310,000 for SHA-256) and exceeds the OWASP minimum for most deployment contexts. The server-side PBKDF2 runs at 600,000 iterations — meeting the FIPS-140 threshold directly.

This architecture means that a database breach yields nothing actionable. An attacker who exfiltrates the database gets AES-256-encrypted blobs derived from keys that were never stored on the server.


Conclusion

SHA-256 is theoretically unbreakable. The algorithm has survived over two decades of cryptanalysis without a practical attack. But the algorithm is only as strong as its implementation. Store passwords as plain SHA-256 hashes, and a single GPU can test billions of candidates per second. Add a salt and apply PBKDF2 with sufficient iterations, and the same hardware becomes useless against your database.

The gap between "SHA-256 is secure" and "our passwords are secure" is filled by correct implementation — salting, key stretching, and a zero-knowledge architecture that ensures the server never holds the keys needed to decrypt user data.

If your team manages corporate credentials, Passwork protects them through zero-knowledge architecture, client-side AES-256 encryption, and PBKDF2 key stretching at 300,000 iterations — so a server compromise exposes nothing actionable. Passwork is available both as a self-hosted deployment for organizations that require full infrastructure control, and as a cloud solution for teams that want the same cryptographic guarantees without managing their own servers.

The cryptographic principles in this article are not theoretical for Passwork — they are the production architecture. Self-hosted or cloud, the zero-knowledge model stays the same: your keys never leave your device, your data never reaches the server in plaintext. Try Passwork free

FAQ: SHA-256 explained

FAQ: SHA-256 explained

Can you decrypt SHA-256?

No. SHA-256 is a one-way cryptographic hash function. There is no key, no reverse algorithm, and no mathematical operation that recovers the original input from a hash. What attackers can do is guess — by hashing candidate passwords and comparing the output. That is cracking, not decryption, and it only works against weak or unsalted hashes.

What is the difference between SHA-256 hashing and encryption?

Encryption is reversible with the correct key. Hashing is not reversible under any circumstances. SHA-256 takes an input of any length and produces a fixed 256-bit output. The same input always produces the same output, but the process cannot be run in reverse. Encryption preserves the ability to recover the original data; hashing deliberately destroys it.

What is the avalanche effect in SHA-256?

The avalanche effect means that a single-bit change in the input flips approximately half of the output bits. Change one character in a password, and the resulting SHA-256 hash looks completely unrelated to the original. This property prevents attackers from using partial knowledge of an input to narrow down the hash search space.

What is PBKDF2 and why does it matter for password security?

PBKDF2 (Password-Based Key Derivation Function 2) applies a pseudorandom function — typically HMAC-SHA-256 — iteratively to a password and salt. Each iteration adds computational cost. At 600,000 iterations, the time required per guess increases by a factor of 600,000 compared to a single SHA-256 hash. This makes brute-force attacks against properly stored passwords impractical even with GPU-scale hardware.

Is SHA-256 vulnerable to quantum computing attacks?

Not practically. Grover's algorithm reduces SHA-256's effective security from 2²⁵⁶ to 2¹²⁸ operations. At 2¹²⁸, even a hypothetical quantum computer running at 10 billion operations per second would require more time than the age of the universe to exhaust the search space. NIST's post-quantum cryptography standardization effort targets asymmetric algorithms, not SHA-256.

What is the Merkle-Damgård construction?

The Merkle-Damgård construction is the structural framework underlying SHA-256. The input message is divided into 512-bit blocks. Each block is processed through a compression function that takes the current block and the output of the previous block as inputs. The outputs are chained sequentially, so the final hash depends on every bit of the entire input message.

Employee offboarding: Secure access revocation guide 2026
Disabling an SSO account doesn’t revoke access. API keys, AI agent credentials, and shared passwords survive it. This guide covers the full offboarding playbook — from zero-hour triggers to NHI cleanup.
Secrets rotation lifecycle: From creation to revocation
Secret rotation fails when it’s treated as a scheduled task rather than a lifecycle. This guide covers all seven stages — from creation and ownership to safe rotation, emergency revocation, and audit evidence.
Brute force attacks in 2026: Types, examples & how to prevent them
GPU clusters, AI-assisted wordlists, botnets of 2.8M devices. Brute force has scaled. This guide covers six attack variants, real-world cases from 2025, and a layered defense strategy your team can implement today.

How SHA-256 works: Can you decrypt it?

SHA-256 is mathematically sound — but that doesn't make your passwords safe. How the algorithm works, where implementations fail, and what correct password storage actually looks like.