Back

Password security

Latest — Sep 24, 2026
Intelligentes Türschloss mit Zugangskarte und Häkchen als Symbol für sichere Zugriffsverwaltung und Cybersicherheitskontrollen.

Zugriffsverwaltung steht am Anfang jeder Cybersicherheits-Checkliste für KMU, denn sie legt fest, wer die Systeme öffnen kann, auf denen das Unternehmen läuft. Ist der Zugriff unklar oder zu weitreichend, können ein Patch, ein Backup oder ein Sicherheitstool nicht zuverlässig verhindern, dass die falsche Person an Unternehmensdaten gelangt.

Für ein kleines oder mittleres Unternehmen (KMU) bedeutet Zugriffsverwaltung, vier Dinge zu kontrollieren: 

  • Identität: Wer in Ihren Systemen existiert.
  • Authentifizierung: Wie die Person nachweist, wer sie ist. 
  • Autorisierung: Was die Person tun kann, sobald sie angemeldet ist.
  • Entzug: Wie dieser Zugriff verschwindet, wenn es nötig ist. 

Passworks Cybersicherheits-Checkliste für kleine Unternehmen beschreibt die vollständige Basis, die ein KMU benötigt. Dieser Artikel vertieft einen Teil dieser Basis: wie Sie Identität, Authentifizierung, Autorisierung und Entzug als System aufbauen, das sich im Alltag bewährt.

Die wichtigsten Punkte

  • Zugriffsverwaltung braucht eine Inventarisierung von Personen, Konten, Anwendungen, Zugangsdaten und Verantwortlichen, bevor eine Richtlinienentscheidung überhaupt sinnvoll ist.
  • Multi-Faktor-Authentifizierung (MFA) muss zuerst E-Mail-, Administrator-, Remote-Access-, Finanz-, Cloud-Speicher- und Konten mit sensiblen Daten abdecken.
  • Rollenbasierte Zugriffskontrolle (RBAC) und kontrollierte gemeinsame Nutzung von Zugangsdaten verringern Zugriffe, die länger aktiv bleiben, als eine Aufgabe es tatsächlich erfordert.
  • Zugriffsüberprüfungen, Offboarding und Audit-Protokolle machen aus einer einmaligen Einrichtung einen laufenden Prozess, der dauerhaft funktioniert.

Warum Zugriffsverwaltung in der Cybersicherheits-Checkliste für KMU an erster Stelle steht

Zugriffsverwaltung steht an erster Stelle, weil jede andere Kontrolle davon abhängt. Backups, Endpoint-Schutz und Monitoring-Tools gehen alle davon aus, dass die Konten, die mit ihnen interagieren, die richtigen sind – mit den richtigen Berechtigungen zur richtigen Zeit.

Identity and Access Management (IAM) ist die Disziplin, die genau das steuert. NIST beschreibt IAM als „eine grundlegende und kritische Cybersicherheitsfunktion", die sicherstellen soll, dass die richtigen Personen und Dinge zur richtigen Zeit den richtigen Zugriff auf die richtigen Ressourcen haben. Authentifizierung weist nach, dass ein Benutzer oder System tatsächlich der ist, der er vorgibt zu sein. Autorisierung legt fest, was dieser Benutzer oder dieses System nach der Anmeldung tun darf. Beide Schritte müssen funktionieren, damit jede nachgelagerte Kontrolle überhaupt etwas bewirkt.

Diese Abhängigkeit zeigt sich im gesamten Unternehmen:

  • E-Mail- und SaaS-Konten sind der Weg zu Passwort-Zurücksetzungen, gemeinsam genutzten Dokumenten und Kundendaten.
  • Administratorrechte auf Endgeräten bestimmen, ob ein Benutzer Software installieren oder Sicherheitseinstellungen deaktivieren kann.
  • Backup-Administratorkonten und Cloud-Speicher-Berechtigungen bestimmen, ob Wiederherstellungsdaten verändert oder gelöscht werden können.
  • Zugriff von Auftragnehmern und Dienstleistern entscheidet, ob Personen außerhalb des Unternehmens nach Projektende weiterhin Zugriff behalten.
  • Incident Response hängt von der Fähigkeit ab, Konten zu deaktivieren, Sitzungen zu widerrufen und nachzuvollziehen, wer mit welchen Zugangsdaten gearbeitet hat.

Der IBM-Bericht „Cost of a Data Breach" 2026 beziffert die weltweiten durchschnittlichen Kosten eines Sicherheitsvorfalls auf 4,99 Millionen US-Dollar. Diese Zahl verdeutlicht, warum die Zugriffsentscheidungen hinter einem solchen Vorfall erhebliches Gewicht haben.

Passwork bietet Ihrem Team einen organisierten Tresor für gemeinsam genutzte Passwörter und Geheimnisse, mit Berechtigungen, die sich an den Arbeitsabläufen Ihres Teams orientieren. Erfahren Sie, wie Passworks Zugriffsverwaltung funktioniert.

Jede Identität und jeden Zugriffspfad inventarisieren

Eine Identitätsinventur listet jeden Kontotyp auf, der auf Unternehmensressourcen zugreifen kann, zusammen mit der Person oder dem Team, das dafür verantwortlich ist. Sie geht über eine einfache Bestandsliste hinaus, da sie für jeden Eintrag einen Verantwortlichen benennt – auch für Konten, die gemeinsam genutzt, automatisiert oder außerhalb der Gehaltsabrechnung angesiedelt sind.

Trennen Sie zunächst menschliche Identitäten von nicht-menschlichen. Mitarbeiter und Administratoren benötigen individuelle Konten. Dienstleister, Auftragnehmer und gemeinsam genutzte Postfächer brauchen einen benannten Verantwortlichen, auch wenn das Konto selbst von mehreren Personen genutzt wird. Servicekonten und API-Schlüssel – die Zugangsdaten, mit denen Anwendungen miteinander kommunizieren – benötigen dieselbe Verantwortlichkeit, da sie oft Berechtigungen besitzen, über die kein menschliches Konto verfügt.

Identitäts- oder Kontotyp Beispiele Verantwortlicher System oder Tresor Zugriffslevel MFA-Status Überprüfungsdatum
Mitarbeiter Standard-Mitarbeiteranmeldung Manager Identity-Provider Rollenbasiert Aktiviert Vierteljährlich
Administrator System- oder Netzwerkadministrator IT-Leiter Verzeichnis / Infrastruktur Erweitert Aktiviert Monatlich
Auftragnehmer / Dienstleister Portal-Anmeldung, Projektzugriff Projektverantwortlicher Dienstleistersystem Zeitlich begrenzt Aktiviert, sofern unterstützt Bei Vertragsmeilensteinen
Gemeinsam genutzte Zugangsdaten Altsystem, Dienstleisterportal Tresor-Verantwortlicher Passwortmanager-Tresor Minimale Rechte Entfällt oder Tresor-MFA Vierteljährlich
Servicekonto / API-Schlüssel Automatisierung, Integration Systemverantwortlicher Anwendungskonfiguration Eingeschränkt, minimal Entfällt Bei Rotation

Ein gemeinsam genutztes Passwort, ein API-Token oder ein Dienstleister-Portal-Login, das sich nicht sofort ersetzen lässt, braucht trotzdem noch heute einen dokumentierten Verantwortlichen. Genau dieses eine Feld macht aus einer Inventur etwas, auf dessen Basis Sie bei einer Überprüfung oder einem Vorfall handeln können.

Starke Identitäten authentifizieren und nur den erforderlichen Zugriff autorisieren

Authentifizierung und Autorisierung sind die Punkte, an denen die meisten Kontoübernahmen gelingen oder scheitern. MFA auf den richtigen Konten einzuführen, gemeinsam genutzte Logins durch namentlich zugeordneten Zugriff zu ersetzen und Rollen anhand der tatsächlichen Aufgaben aufzubauen, schließt die Lücken, die Angreifer am häufigsten nutzen, um einzudringen und sich danach im System zu bewegen.

MFA auf die Konten anwenden, die das Unternehmen steuern

Multi-Faktor-Authentifizierung (MFA), eine Anmeldemethode, die mehr als einen Verifizierungsfaktor erfordert, sollte durch technische Kontrollen durchgesetzt und überprüft werden. CISA empfiehlt kleinen Unternehmen, MFA technisch zu erzwingen und sie für alle Administratorkonten zu aktivieren. Beginnen Sie mit E-Mail-, Administrator-, Remote-Access-, Finanz-, Cloud-Speicher- und Konten mit sensiblen Daten, da diese einem Angreifer im Falle einer Kompromittierung die größte Reichweite verschaffen.

Phishing-resistente Authentifizierung bindet die Anmeldung an den legitimen Dienst, wodurch gestohlene Zugangsdaten deutlich schwerer wiederzuverwenden sind. FIDO2-Sicherheitsschlüssel und Passkeys sind die derzeit gängigen Beispiele. NIST SP 800-63B Revision 4 verlangt von Anwendungen auf Authenticator Assurance Level 2 (AAL2), eine phishing-resistente Option anzubieten, ohne sie für jedes Unternehmen als einzige zulässige Methode vorzuschreiben. Betrachten Sie dies als die Richtung, in die Sie sich zunächst bei Ihren risikoreichsten Konten bewegen sollten, und erweitern Sie sie anschließend auf weitere Logins, soweit es Ihre Umgebung zulässt.

Dokumentieren Sie Wiederherstellungswege separat. Beschränken Sie, wer das MFA einer anderen Person zurücksetzen darf, schützen Sie jedes „Break-glass"-Notfallkonto durch einen benannten Verantwortlichen und eine begrenzte Nutzung, und überprüfen Sie dieses Konto nach jeder Verwendung.

Eindeutige Zugangsdaten mit einem kontrollierten Passwortmanager praktikabel machen

Credential Stuffing ist die automatisierte Wiederverwendung gestohlener Benutzername-Passwort-Kombinationen gegen andere Dienste. Es funktioniert, weil Menschen dasselbe Passwort für mehrere Konten verwenden – ein einziger durchgesickerter Login liefert Angreifern damit einen Schlüssel, der zu mehreren Türen passt. Der Verizon-Bericht „Data Breach Investigations Report" 2026 beziffert den Missbrauch von Zugangsdaten auf 13 % der initialen Zugriffsvektoren und Zugangsdaten auf 28 % der bei Datenschutzverletzungen gestohlenen Datentypen.

Eindeutige Passwörter durchbrechen diesen Angriff: Geleakte Zugangsdaten schalten nur den einen Dienst frei, aus dem sie stammen. Das praktische Ziel sind vom Unternehmen kontrollierte, eindeutige Zugangsdaten mit namentlich zugeordnetem Zugriff – als Ersatz für die gemeinsam genutzte Tabelle oder Chat-Nachricht, auf die sich noch zu viele Teams verlassen. Eine Passwortrichtlinie, die für jedes Konto ein eindeutiges, generiertes Passwort vorschreibt, gibt diesem Ziel eine schriftliche Grundlage. Ein für Teams konzipierter Passwortmanager macht diese Richtlinie im Alltag realistisch umsetzbar, indem er Zugangsdaten generiert und speichert und dabei genau kontrolliert, wer sie abrufen kann.

Rollen an der Arbeit ausrichten und dauerhafte Administratorrechte entfernen

Rollenbasierte Zugriffskontrolle (RBAC) vergibt Berechtigungen anhand der aktuellen Aufgaben und nicht anhand historisch angesammelter Rechte. Jeder Administrator sollte zusätzlich ein separates Standardkonto für die tägliche Arbeit besitzen, damit Routineaufgaben wie E-Mail und Surfen niemals über ein hochprivilegiertes Konto laufen.

Ein kurzes Beispiel: Mitarbeiter im Finanzbereich erhalten Zugriff auf Buchhaltungssysteme, Support-Mitarbeiter erhalten Zugriff auf die Helpdesk-Plattform, und IT-Administratoren erhalten genehmigten administrativen Zugriff auf die Infrastruktur. Anwendungsverantwortliche genehmigen die Rollenzuweisungen, die IT bestätigt, dass die technische Einrichtung der Genehmigung entspricht.

Anonymen gemeinsamen Zugriff durch nachvollziehbaren Zugriff ersetzen

Individuelle Konten sorgen für bessere Nachvollziehbarkeit als gemeinsam genutzte Logins, da sich jede Aktion auf eine Person zurückführen lässt. Einige Altsysteme und Dienstleisterportale erzwingen weiterhin gemeinsam genutzte Zugangsdaten. In diesem Fall speichern Sie die Zugangsdaten in einem kontrollierten Tresor mit namentlich zugeordnetem Benutzerzugriff, minimalen Rechten, einem Audit-Trail und einem geplanten Rotationsauslöser.

Wenn ein Dienstleisterportal oder ein Altsystem weiterhin einen gemeinsamen Login erzwingt, können Sie ihn mit Passwork einmal speichern, den Zugriff namentlich vergeben und jeden Abruf protokollieren. Entdecken Sie die Tresor-Berechtigungen von Passwork für Konten, die Sie noch nicht eliminieren können.

Der KMU-Zugriffskontrollkreislauf

Der Zugriff muss sich ändern, wenn sich Personen und Rollen ändern, und jemand muss bestätigen, dass diese Änderung tatsächlich erfolgt ist. Der Joiner-Mover-Leaver-Lebenszyklus beschreibt die drei Momente, in denen der Zugriff aktualisiert werden muss: wenn jemand eintritt, wenn sich die Rolle ändert und wenn die Person das Unternehmen verlässt.

Onboarding, ein Rollenwechsel, ein auslaufender Vertrag, längere Inaktivität, eine Systemänderung oder eine vermutete Kompromittierung sollten jeweils eine Zugriffsaktualisierung auslösen. Statt eines einheitlichen Zeitziels für das Offboarding sollten Sie ein risikobasiertes Service-Level für Ihr Unternehmen dokumentieren und in jedem Einzelfall bestätigen, dass Sie es eingehalten haben.

Beispielszenario: Ein Vertriebsleiter verlässt das Unternehmen. Die IT muss das Identity-Provider-Konto, die aktive E-Mail-Sitzung, die CRM-Rolle, Freigabeberechtigungen im Cloud-Speicher, den VPN-Zugriff, das Mobilgerät und jede Zugehörigkeit zu einem Zugangsdaten-Tresor prüfen. Fehlt auch nur einer dieser Punkte, bleibt ein funktionierender Zugangsweg in die Unternehmenssysteme bestehen, nachdem die Person das Unternehmen verlassen hat.

Der KMU-Zugriffskontrollkreislauf, der in der folgenden Tabelle dargestellt ist, umfasst fünf Phasen: inventarisieren, authentifizieren, autorisieren, ändern oder entfernen und überprüfen. Jede Phase lässt sich direkt einer Kontrolle zuordnen, die ein kleines oder mittleres Unternehmen auch ohne ein Enterprise-IAM-Budget umsetzen kann.

Kontrolle Verantwortlicher Auslöser oder Rhythmus Aufzubewahrender Nachweis Abgeschlossen, wenn
Identitätsinventur IT-Leiter oder MSP Vierteljährlich und nach größeren Systemänderungen Export oder kontrolliertes Register Jedes Unternehmenssystem und jede Kontoklasse hat einen Verantwortlichen.
MFA-Abdeckung IT-Leiter oder MSP Neues Konto; monatliche Compliance-Prüfung MFA-Bericht des Identity-Providers Prioritätskonten sind registriert und Ausnahmen sind dokumentiert.
Rollen- und Rechtevergabe Anwendungsverantwortlicher mit IT-Freigabe Neue Rolle oder Zugriffsanfrage Genehmigtes Ticket oder Workflow-Protokoll Der Zugriff entspricht der aktuellen Rolle.
Offboarding Manager, Auslöser durch HR, Umsetzung durch IT Austritt oder Vertragsende Checkliste zum Zugriffsentzug und Zeitstempel Zugriff, Sitzungen, Geräte und Tresor-Zugehörigkeit sind entfernt oder übertragen.
Zugriffsüberprüfung Anwendungsverantwortlicher Risikobasierter Rhythmus, bei sensiblen Systemen meist vierteljährlich Prüfprotokoll und Liste der Korrekturmaßnahmen Nicht benötigter Zugriff wird entfernt, und Ausnahmen haben einen Verantwortlichen und ein Ablaufdatum.
Überprüfung gemeinsam genutzter Zugangsdaten Tresor-Verantwortlicher Rollenwechsel, vermutete Kompromittierung oder geplante Überprüfung Tresor-Audit-Protokoll und Rotationsprotokoll Nur genehmigte Benutzer behalten Zugriff, und Rotationsmaßnahmen sind dokumentiert.

Wie Passwork die Zugriffsverwaltung für Zugangsdaten handhabt

Passwork zentralisiert Team-Passwörter und Geheimnisse, kontrolliert, wer sie abrufen kann, und protokolliert jedes Zugriffsereignis – als Ergänzung zu einem Identity-Provider, nicht als Ersatz dafür. Es übernimmt Autorisierung und Zugriffsentzug: Es gewährt Personen die richtigen Zugangsdaten und entzieht diesen Zugriff in dem Moment, in dem sich eine Rolle oder ein Beschäftigungsstatus ändert.

Der Workflow für Zugangsdaten läuft in vier Schritten ab:

  1. Identitätsquelle verbinden. Verknüpfen Sie Active Directory, LDAP oder einen SAML-2.0-Identity-Provider, zum Beispiel Microsoft Entra ID, Okta, ADFS oder Google Workspace.
  2. Gruppen auf Tresore abbilden. Jede Verzeichnisgruppe erhält je nach Rolle Lese-, Schreib-, Freigabe- oder reinen Prüfzugriff auf einen Tresor oder Ordner.
  3. Zugangsdaten zentralisieren. Speichern Sie Passwörter, API-Schlüssel und Zertifikate in gemeinsam genutzten, unternehmenseigenen Tresoren statt in persönlichen Browser-Speichern, Tabellen oder Chat-Verläufen.
  4. Jede Aktion prüfen. Prüfen Sie im Protokoll, wer wann auf Zugangsdaten zugegriffen, sie geändert, freigegeben oder exportiert hat. Exportieren Sie das Protokoll bei Bedarf in ein SIEM-Tool Ihres Sicherheitsteams.

Passwork steuert den Zugriff auf Zugangsdaten. Es ersetzt weder die Identitätsquelle noch den dokumentierten Lebenszyklus noch den benannten Verantwortlichen hinter jeder Zugriffsentscheidung. Diese Verantwortlichkeiten bleiben beim Unternehmen.

Fazit

Ein kleines Unternehmen braucht kein Enterprise-IAM-Budget, um das richtig zu machen. Es braucht vier Dinge in dieser Reihenfolge: wissen, wer Zugriff hat, ihn korrekt authentifizieren und autorisieren, ihn entfernen, sobald sich etwas ändert, und überprüfen, dass die Entfernung tatsächlich stattgefunden hat. Ein Verantwortlicher, ein Nachweis – jedes Mal.

Bereit, Team-Passwörter und Geheimnisse unter eine strukturierte, prüfbare Zugriffskontrolle zu stellen? Testen Sie Passwork in Ihrer Infrastruktur und erleben Sie, wie Verzeichnisgruppen, Tresor-Berechtigungen und Audit-Protokolle zu Ihrem Rollout passen.

Häufig gestellte Fragen

Was ist Zugriffsverwaltung für ein kleines Unternehmen?

Zugriffsverwaltung ist der Prozess, mit dem festgelegt wird, wer Unternehmenssysteme und -daten nutzen darf, was diese Person nach der Anmeldung tun kann und wie dieser Zugriff überprüft oder entzogen wird. Für ein kleines oder mittleres Unternehmen umfasst das Mitarbeiterkonten, Administratorzugriff, Auftragnehmer, gemeinsam genutzte Zugangsdaten und Servicekonten.

Welche Zugriffskontrollen sollte ein KMU zuerst einführen?

Beginnen Sie damit, die Konten und Anwendungen zu identifizieren, die den Geschäftsbetrieb steuern. Erzwingen Sie MFA für Prioritätskonten, entfernen Sie unnötigen Administrator- und gemeinsamen Zugriff, und dokumentieren Sie anschließend Offboarding und Zugriffsüberprüfungen, damit die Kontrollen auch nach der Einrichtung weiter funktionieren.

Wie oft sollte ein kleines Unternehmen den Zugriff überprüfen?

Die Häufigkeit der Überprüfung sollte sich am Risiko eines Systems und an der Veränderungsgeschwindigkeit des Unternehmens orientieren. Sensible Systeme benötigen häufigere Kontrollen, und jede regelmäßige Überprüfung sollte den Prüfer, die entfernten Zugriffe und alle genehmigten Ausnahmen mit Ablaufdatum festhalten.

Wie sollte mit Auftragnehmern und ausscheidenden Mitarbeitern umgegangen werden?

Versehen Sie den Zugriff von Auftragnehmern mit einem Ablaufdatum, das an den Vertrag gekoppelt ist, statt mit einem unbefristeten Datum. Entziehen Sie bei ausscheidenden Mitarbeitern den Identity-Provider-Zugriff, aktive Sitzungen, den Gerätezugriff und die Tresor-Zugehörigkeit gemeinsam, und dokumentieren Sie die Zeitstempel als Nachweis, dass der Entzug stattgefunden hat.

Kann ein Passwortmanager ein IAM-System ersetzen?

Ein Unternehmens-Passwortmanager regelt den Zugriff auf Passwörter und Geheimnisse. IAM verwaltet Identitäten, Authentifizierung und Zugriff anwendungsübergreifend in einem viel breiteren Rahmen. Passwork arbeitet für den Teil dieses umfassenderen Modells, der den Zugriff auf Zugangsdaten betrifft, mit Verzeichnisdiensten und Identity-Providern zusammen.
Cybersicherheits-Checkliste für kleine Unternehmen 2026
Eine praxisnahe, an NIST ausgerichtete Sicherheits-Checkliste für kleine Unternehmen: 18 Schritte zu Richtlinien, MFA, Passwortmanagement, Netzwerksicherheit, Backups und Incident Response, bewertet nach Kosten und Wirkung.
Passwortmanagement für Teams: Die Lösung, die jedes KMU braucht
Das Speichern von Passwörtern in Slack und im Browser setzt Ihr Unternehmen Sicherheitsvorfällen aus. Erfahren Sie, warum persönliche Tools für Teams versagen, wie Sie ausscheidende Mitarbeiter mit einem Klick sicher offboarden und warum die aktuellen NIST-Richtlinien von einer erzwungenen Passwort-Rotation abraten.
Passwork vs. Bitwarden: Wie sich die Tresor-Verschlüsselungsarchitektur unterscheidet
Passwork verschlüsselt jeden Tresor mit einem eigenen Schlüssel. Bitwarden verschlüsselt eine gesamte Organisation mit einem einzigen gemeinsamen Schlüssel. Dieser Vergleich zeigt, was das für den Schadensradius, die Teamisolation, die Kontowiederherstellung und belastbare Audit-Antworten bedeutet, wenn Zugangsdaten durchsickern.

Zugriffsverwaltung für KMU: Die erste Cybersicherheitsebene

Zugriffsverwaltung steht ganz oben auf der Cybersicherheits-Checkliste für KMU. Erfahren Sie, wie Sie Identität, Authentifizierung, Autorisierung und Entzug als System aufbauen, das sich im Alltag bewährt.
Sep 24, 2026 — 14 min read
Cerradura inteligente con una tarjeta de acceso y marcas de verificación, que ilustra la gestión segura de accesos y los controles de ciberseguridad.

La gestión de accesos ocupa el primer lugar en la lista de verificación de ciberseguridad de una pyme, porque determina quién puede abrir los sistemas en los que funciona el negocio. Cuando el acceso no está claro o es excesivo, ni un parche, ni una copia de seguridad ni una herramienta de seguridad pueden impedir de forma fiable que la persona equivocada llegue a los datos de la empresa.

Para una pequeña y mediana empresa (pyme), la gestión de accesos significa controlar cuatro aspectos: 

  • Identidad: quién existe en sus sistemas.
  • Autenticación: cómo demuestran quiénes son. 
  • Autorización: qué pueden hacer una vez dentro.
  • Revocación: cómo desaparece ese acceso cuando debe hacerlo. 

La lista de verificación de ciberseguridad para pequeñas empresas de Passwork expone la base completa que necesita una pyme. Este artículo profundiza en una parte de esa base: cómo configurar la identidad, la autenticación, la autorización y la revocación como un sistema que funcione día a día.

Conclusiones clave

  • La gestión de accesos necesita un inventario de personas, cuentas, aplicaciones, credenciales y propietarios antes de que tenga sentido cualquier decisión de política.
  • La autenticación multifactor (MFA) debe cubrir primero las cuentas de correo electrónico, administrador, acceso remoto, finanzas, almacenamiento en la nube y datos sensibles.
  • El control de acceso basado en roles (RBAC) y el uso controlado de credenciales compartidas reducen el acceso que permanece activo más tiempo del que realmente exige un puesto.
  • Las revisiones de acceso, la baja de usuarios y los registros de auditoría convierten una configuración puntual en un proceso operativo que sigue funcionando.

Por qué la gestión de accesos es lo primero en la lista de verificación de ciberseguridad de una pyme

La gestión de accesos es lo primero porque todos los demás controles dependen de ella. Las copias de seguridad, la protección de endpoints y las herramientas de monitorización asumen que las cuentas que las utilizan son las correctas, con los permisos correctos, en el momento correcto.

La gestión de identidades y accesos (IAM) es la disciplina que se encarga de esto. NIST describe la IAM como «una capacidad de ciberseguridad fundamental y crítica» centrada en garantizar que las personas y los sistemas adecuados tengan el acceso adecuado a los recursos adecuados en el momento adecuado. La autenticación demuestra que un usuario o sistema es quien dice ser. La autorización decide qué puede hacer ese usuario o sistema una vez que ha iniciado sesión. Ambos pasos deben funcionar para que cualquier control posterior tenga sentido.

Esta dependencia se manifiesta en toda la empresa:

  • Las cuentas de correo electrónico y SaaS son la vía de acceso a los restablecimientos de contraseña, los documentos compartidos y los registros de clientes.
  • Los derechos de administrador de endpoints determinan si un usuario puede instalar software o desactivar los ajustes de seguridad.
  • Las cuentas de administrador de copias de seguridad y los permisos de almacenamiento en la nube determinan si los datos de recuperación pueden alterarse o eliminarse.
  • El acceso de contratistas y proveedores determina si las personas externas a la empresa conservan el acceso una vez finalizado un proyecto.
  • La respuesta a incidentes depende de la capacidad de desactivar cuentas, revocar sesiones y rastrear quién ha utilizado una credencial concreta.

El informe IBM Cost of a Data Breach Report 2026 sitúa el coste medio mundial de una filtración en 4,99 millones de dólares. Esta cifra ilustra por qué las decisiones de acceso que hay detrás de una filtración tienen un peso real.

Passwork ofrece a su equipo una bóveda organizada para contraseñas y secretos compartidos, con permisos que se adaptan al flujo de trabajo de su equipo. Descubra cómo funciona la gestión de accesos de Passwork.

Haga un inventario de cada identidad y vía de acceso

Un inventario de identidades enumera todos los tipos de cuenta que pueden acceder a los recursos de la empresa, junto con la persona o el equipo responsable de cada una. Va más allá de una lista genérica de activos porque asigna un propietario a cada entrada, incluidas las cuentas compartidas, automatizadas o ajenas a la nómina.

Empiece separando las identidades humanas de las no humanas. Los empleados y administradores necesitan cuentas individuales. Los proveedores, contratistas y buzones compartidos necesitan un propietario designado, aunque la cuenta la utilice más de una persona. Las cuentas de servicio y las claves de API, las credenciales que usan las aplicaciones para comunicarse entre sí, requieren la misma responsabilidad, ya que a menudo tienen permisos que ninguna cuenta humana posee.

Tipo de identidad o cuenta Ejemplos Propietario Sistema o bóveda Nivel de acceso Estado de MFA Fecha de revisión
Empleado Inicio de sesión estándar del personal Responsable Proveedor de identidad Basado en roles Activada Trimestral
Administrador Administrador de sistemas o red Responsable de TI Directorio / infraestructura Elevado Activada Mensual
Contratista / proveedor Acceso al portal, acceso al proyecto Responsable del proyecto Sistema del proveedor Limitado en el tiempo Activada donde sea compatible En los hitos del contrato
Credencial compartida Herramienta heredada, portal de proveedor Propietario de la bóveda Bóveda del gestor de contraseñas Mínimo privilegio N/A o MFA de la bóveda Trimestral
Cuenta de servicio / clave de API Automatización, integración Propietario del sistema Configuración de la aplicación Limitado y mínimo N/A En cada rotación

Una contraseña compartida, un token de API o un inicio de sesión en el portal de un proveedor que no se puede sustituir de inmediato sigue necesitando un propietario registrado hoy mismo. Ese único campo convierte un inventario en algo sobre lo que se puede actuar durante una revisión o un incidente.

Autentique identidades sólidas y autorice solo el acceso necesario

La autenticación y la autorización son el punto donde la mayoría de las usurpaciones de cuentas tienen éxito o fracasan. Implantar MFA en las cuentas adecuadas, sustituir los inicios de sesión compartidos por accesos nominales y diseñar roles en función de las funciones reales del puesto cierra las brechas que los atacantes utilizan con más frecuencia para entrar y moverse una vez dentro.

Aplique MFA a las cuentas que controlan el negocio

La autenticación multifactor (MFA), un método de inicio de sesión que exige más de un factor de verificación, debe implantarse mediante controles técnicos y verificarse. CISA indica a las pequeñas empresas que implanten la MFA con controles técnicos y la activen en todas las cuentas de administrador. Empiece por las cuentas de correo electrónico, administrador, acceso remoto, finanzas, almacenamiento en la nube y datos sensibles, ya que son las que ofrecen más alcance a un atacante si se ven comprometidas.

La autenticación resistente al phishing vincula el inicio de sesión al servicio legítimo, lo que hace mucho más difícil reutilizar las credenciales robadas. Las llaves de seguridad FIDO2 y las passkeys son los ejemplos actuales. NIST SP 800-63B Revisión 4 exige que las aplicaciones de Nivel de Garantía del Autenticador 2 (AAL2) ofrezcan una opción resistente al phishing, sin obligar a que sea el único método para todas las empresas. Considérelo la dirección hacia la que avanzar, primero para sus cuentas de mayor riesgo y, a medida que su configuración lo permita, para el resto de los inicios de sesión.

Documente las vías de recuperación por separado. Restrinja quién puede restablecer la MFA de otra persona, proteja cualquier cuenta de emergencia de «rotura de cristal» con un propietario designado y un uso limitado, y revise esa cuenta después de cada uso.

Haga que las credenciales únicas sean viables con un gestor de contraseñas controlado

El credential stuffing es la reutilización automatizada de pares de nombre de usuario y contraseña robados contra otros servicios. Funciona porque las personas reutilizan la misma contraseña en varias cuentas, de modo que una credencial filtrada da a los atacantes una llave que abre varias puertas. El informe Data Breach Investigations Report 2026 de Verizon sitúa el abuso de credenciales en el 13 % de los vectores de acceso inicial y las credenciales en el 28 % de los tipos de datos robados en las filtraciones.

Las contraseñas únicas frenan ese ataque: una credencial filtrada solo desbloquea el servicio del que se filtró. El objetivo práctico son las credenciales únicas y controladas por la organización, con acceso nominal, que sustituyan la hoja de cálculo compartida o el mensaje de chat de los que todavía dependen demasiados equipos. Una política de gestión de contraseñas que exija una contraseña única y generada para cada cuenta da a este objetivo una base escrita. Un gestor de contraseñas diseñado para equipos hace que esa política sea viable día a día, generando y almacenando credenciales mientras controla exactamente quién puede recuperarlas.

Diseñe los roles en función del trabajo y después elimine los derechos de administrador permanentes

El control de acceso basado en roles (RBAC) asigna permisos en función de las funciones actuales del puesto y no del historial acumulado. Todo administrador debería tener también una cuenta estándar independiente para el trabajo diario, de modo que tareas rutinarias como el correo electrónico o la navegación nunca se ejecuten desde un inicio de sesión de alto privilegio.

Un ejemplo breve: el personal de finanzas obtiene acceso a los sistemas contables, el personal de soporte obtiene acceso a la plataforma de atención al cliente y los administradores de TI obtienen acceso administrativo aprobado a la infraestructura. Los propietarios de las aplicaciones aprueban las asignaciones de roles, y TI confirma que la configuración técnica coincide con lo aprobado.

Sustituya el acceso compartido y anónimo por un acceso con responsabilidad

Las cuentas individuales ofrecen mejor trazabilidad que los inicios de sesión compartidos, ya que cada acción se puede atribuir a una persona. Algunas herramientas heredadas y portales de proveedores todavía obligan a usar credenciales compartidas. Cuando esto ocurra, guarde la credencial en una bóveda controlada con acceso de usuario nominal, permisos de mínimo privilegio, un registro de auditoría y un desencadenante de rotación programada.

Si un portal de proveedor o una herramienta heredada todavía obliga a usar un inicio de sesión compartido, Passwork le permite guardarlo una sola vez, conceder el acceso por nombre y registrar cada recuperación. Explore los permisos de bóveda de Passwork para las cuentas que todavía no puede eliminar.

El bucle de control de acceso de la pyme

El acceso debe cambiar a medida que cambian las personas y los roles, y alguien debe confirmar que el cambio se ha producido realmente. El ciclo de vida de alta, cambio y baja describe los tres momentos en los que hay que actualizar el acceso: cuando alguien se incorpora, cuando cambia de rol y cuando se marcha.

La incorporación, un cambio de puesto, el fin de un contrato, una inactividad prolongada, un cambio de sistema o una sospecha de compromiso deberían activar siempre una actualización del acceso. En lugar de adoptar un plazo universal para la baja de usuarios, documente un nivel de servicio basado en el riesgo para su empresa y confirme en cada caso que se ha cumplido.

Escenario ilustrativo: un responsable de ventas abandona la empresa. TI debe revisar la cuenta del proveedor de identidad, la sesión de correo electrónico activa, el rol en el CRM, los permisos de uso compartido del almacenamiento en la nube, el acceso VPN, el dispositivo móvil y cualquier pertenencia a una bóveda de credenciales. Pasar por alto uno solo de estos puntos deja una vía activa hacia los sistemas de la empresa después de que la persona se haya marchado.

El bucle de control de acceso de la pyme, que se muestra en la tabla siguiente, abarca cinco etapas: inventario, autenticación, autorización, cambio o eliminación, y verificación. Cada etapa corresponde directamente a un control que una pequeña o mediana empresa puede aplicar sin un presupuesto de IAM empresarial.

Control Propietario responsable Desencadenante o frecuencia Evidencia que conservar Completado cuando
Inventario de identidades Responsable de TI o MSP Trimestral y tras un cambio importante del sistema Exportación o registro controlado Todos los sistemas empresariales y clases de cuentas tienen un propietario.
Cobertura de MFA Responsable de TI o MSP Cuenta nueva; comprobación mensual de cumplimiento Informe de MFA del proveedor de identidad Las cuentas prioritarias están inscritas y las excepciones están documentadas.
Asignación de roles y privilegios Propietario de la aplicación con aprobación de TI Nuevo rol o solicitud de acceso Ticket aprobado o registro de flujo de trabajo El acceso coincide con el rol actual del puesto.
Baja de usuarios Responsable, activación de RR. HH. y ejecución de TI Salida o fin de contrato Lista de verificación de revocación y marcas de tiempo El acceso, las sesiones, los dispositivos y la pertenencia a bóvedas se eliminan o se transfieren.
Revisión de acceso Propietario de la aplicación Frecuencia basada en el riesgo, habitualmente trimestral para los sistemas sensibles Registro de revisión y lista de correcciones El acceso innecesario se elimina y las excepciones tienen un propietario y una fecha de caducidad.
Revisión de credenciales compartidas Propietario de la bóveda Cambio de rol, sospecha de compromiso o revisión programada Registro de auditoría de la bóveda y registro de rotación Solo los usuarios aprobados conservan el acceso y las acciones de rotación quedan documentadas.

Cómo gestiona Passwork el acceso a las credenciales

Passwork centraliza las contraseñas y los secretos del equipo, controla quién puede recuperarlos y registra cada evento de acceso, trabajando junto a un proveedor de identidad en lugar de sustituirlo. Se encarga de la autorización y la eliminación del acceso: concede a las personas las credenciales adecuadas y corta ese acceso en el momento en que cambia un rol o una situación laboral.

El flujo de trabajo de credenciales se desarrolla en cuatro pasos:

  1. Conecte la fuente de identidad. Vincule Active Directory, LDAP o un proveedor de identidad SAML 2.0, como Microsoft Entra ID, Okta, ADFS o Google Workspace.
  2. Asigne los grupos a las bóvedas. Cada grupo del directorio obtiene acceso de lectura, escritura, compartición o solo auditoría a una bóveda o carpeta en función de su rol.
  3. Centralice las credenciales. Guarde contraseñas, claves de API y certificados en bóvedas compartidas y propiedad de la organización, en lugar de en almacenes personales del navegador, hojas de cálculo o conversaciones de chat.
  4. Audite cada acción. Consulte el registro para ver quién accedió, modificó, compartió o exportó una credencial, y cuándo. Expórtelo a una herramienta SIEM si su equipo de seguridad lo necesita allí.

Passwork gobierna el acceso a las credenciales. No sustituye a la fuente de identidad, al ciclo de vida documentado ni al propietario designado detrás de cada decisión de acceso. Esas responsabilidades siguen siendo de la organización.

Conclusión

Una pequeña empresa no necesita un presupuesto de IAM empresarial para hacer esto bien. Necesita que ocurran cuatro cosas en orden: saber quién tiene acceso, autenticarlo y autorizarlo correctamente, eliminarlo en el momento en que algo cambie y verificar que la eliminación se ha producido realmente. Un propietario, una evidencia, siempre.

¿Listo para poner las contraseñas y los secretos del equipo bajo un control de acceso estructurado y auditable? Pruebe Passwork en su infraestructura y vea cómo los grupos de directorio, los permisos de bóveda y los registros de auditoría se adaptan a su implementación.

Preguntas frecuentes

¿Qué es la gestión de accesos para una pequeña empresa?

La gestión de accesos es el proceso de decidir quién puede usar los sistemas y los datos de la empresa, qué puede hacer después de iniciar sesión y cómo se revisa o se elimina ese acceso. Para una pequeña o mediana empresa, abarca las cuentas de empleados, el acceso de administradores, los contratistas, las credenciales compartidas y las cuentas de servicio.

¿Qué controles de acceso debería implementar primero una pyme?

Empiece por identificar las cuentas y aplicaciones que controlan las operaciones del negocio. Implante la MFA en las cuentas prioritarias, elimine el acceso de administrador y el acceso compartido innecesarios y, a continuación, documente la baja de usuarios y las revisiones de acceso para que los controles sigan funcionando después de la configuración.

¿Con qué frecuencia debería una pequeña empresa revisar el acceso?

La frecuencia de revisión debe adaptarse al riesgo del sistema y al ritmo de cambio de la empresa. Los sistemas sensibles necesitan una validación más frecuente, y cada revisión periódica debe registrar quién la realizó, las eliminaciones y cualquier excepción aprobada con una fecha de caducidad.

¿Cómo deben gestionarse los contratistas y los empleados que se marchan?

Asigne al acceso de los contratistas una fecha de caducidad vinculada al contrato, no una fecha abierta. Para los empleados que se marchan, revoque conjuntamente el acceso al proveedor de identidad, las sesiones activas, el acceso a dispositivos y la pertenencia a bóvedas, y documente las marcas de tiempo como evidencia de que la eliminación se ha producido.

¿Puede un gestor de contraseñas sustituir a un sistema IAM?

Un gestor de contraseñas corporativo gobierna el acceso a contraseñas y secretos. El IAM gestiona identidades, autenticación y acceso en un ámbito más amplio de aplicaciones. Passwork trabaja junto a los servicios de directorio y los proveedores de identidad en la parte de acceso a credenciales de ese modelo más amplio.

Lista de verificación de ciberseguridad para pequeñas empresas en 2026
Una lista de verificación de seguridad práctica y alineada con NIST para pequeñas empresas: 18 pasos que abarcan políticas, MFA, gestión de contraseñas, seguridad de red, copias de seguridad y respuesta a incidentes, clasificados por coste e impacto.
Gestión de contraseñas para equipos: la solución que necesita toda pyme
Guardar contraseñas en Slack y en los navegadores expone su negocio a filtraciones. Descubra por qué las herramientas personales fallan a los equipos, cómo dar de baja de forma segura a los empleados que se marchan con un solo clic y por qué las últimas directrices de NIST desaconsejan la rotación forzada de contraseñas.
Passwork frente a Bitwarden: en qué se diferencia la arquitectura de cifrado de las bóvedas
Passwork cifra cada bóveda con su propia clave. Bitwarden cifra toda una organización con una única clave compartida. Esta comparación desglosa lo que eso significa para el radio de impacto, el aislamiento entre equipos, la recuperación de cuentas y las respuestas de auditoría cuando se filtra una credencial.

Gestión de accesos para pymes: La primera capa de ciberseguridad

La gestión de accesos ocupa el primer lugar en la lista de verificación de ciberseguridad de las pymes. Aprenda a configurar identidad, autenticación, autorización y revocación como un sistema que funcione día a día.

Sep 24, 2026 — 11 min read
Smart door lock with an access card and checkmarks, illustrating secure access management and cybersecurity controls.

Access management belongs at the start of an SMB cybersecurity checklist because it determines who can open the systems where the business runs. When access is unclear or excessive, a patch, a backup, or a security tool cannot reliably stop the wrong person from reaching company data.

For a small medium business (SMB), access management means controlling four things: 

  • Identity: Who exists in your systems.
  • Authentication: How they prove who they are. 
  • Authorization: What they can do once inside.
  • Revocation: How that access disappears when it should. 

Passwork's cybersecurity checklist for small business lays out the full baseline an SMB needs. This article goes deeper into one piece of that baseline: how to set up identity, authentication, authorization, and revocation as a system that holds up day to day.

Key takeaways

  • Access management needs an inventory of people, accounts, applications, credentials, and owners before any policy decision makes sense.
  • Multi-factor authentication (MFA) must cover email, administrator, remote-access, finance, cloud-storage, and sensitive-data accounts first.
  • Role-based access control (RBAC) and controlled credential sharing reduce access that stays active longer than a job actually requires.
  • Access reviews, offboarding, and audit records turn a one-time setup into an operating process that keeps working.

Why access management comes first in an SMB cybersecurity checklist

Access management comes first because every other control depends on it. Backups, endpoint protection, and monitoring tools all assume that the accounts touching them are the right ones, with the right permissions, at the right time.

Identity and access management (IAM) is the discipline that manages this. NIST describes IAM as "a fundamental and critical cybersecurity capability" focused on ensuring the right people and things have the right access to the right resources at the right time. Authentication proves that a user or system is who it claims to be. Authorization decides what that user or system can do once it has logged in. Both steps have to work for any downstream control to matter.

This dependency shows up across the business:

  • Email and SaaS accounts are the route to password resets, shared documents, and customer records.
  • Endpoint administrator rights determine whether a user can install software or disable security settings.
  • Backup administrator accounts and cloud-storage permissions determine whether recovery data can be altered or deleted.
  • Contractor and vendor access determines whether people outside the business keep access after a project ends.
  • Incident response depends on the ability to disable accounts, revoke sessions, and trace who touched a given credential.

IBM's 2026 Cost of a Data Breach Report puts the global average cost of a breach at $4.99 million. That figure illustrates why the access decisions behind a breach carry real weight.

Passwork gives your team an organized vault for shared passwords and secrets, with permissions that map to your team's workflow. See how Passwork's access management works.

Inventory every identity and access path

An identity inventory lists every account type that can reach company resources, along with the person or team accountable for it. It goes beyond a generic asset list because it names an owner for each entry, including accounts that are shared, automated, or outside the payroll system.

Start by separating human identities from non-human ones. Employees and administrators need individual accounts. Vendors, contractors, and shared mailboxes need a named owner even if the account itself is used by more than one person. Service accounts and API keys, the credentials applications use to talk to each other, need the same accountability, since they often carry permissions no human account has.

Identity or account type Examples Owner System or vault Access level MFA status Review date
Employee Standard staff login Manager Identity provider Role-based Enabled Quarterly
Administrator System or network admin IT lead Directory / infrastructure Elevated Enabled Monthly
Contractor / vendor Portal login, project access Project owner Vendor system Time-limited Enabled where supported At contract milestones
Shared credential Legacy tool, vendor portal Vault owner Password manager vault Least privilege N/A or vault MFA Quarterly
Service account / API key Automation, integration System owner Application config Scoped, minimal N/A At rotation

A shared password, an API token, or a vendor portal login that cannot be replaced immediately still needs an owner recorded today. That single field turns an inventory into something you can act on during a review or an incident.

Authenticate strong identities and authorize only the required access

Authentication and authorization are where most account takeovers succeed or fail. Getting MFA onto the right accounts, replacing shared logins with named access, and building roles around actual job duties closes the gaps attackers use most often to get in and move around once inside.

Apply MFA to the accounts that control the business

Multi-factor authentication (MFA), a login method requiring more than one verification factor, should be enforced through technical controls and verified. CISA directs small businesses to enforce MFA with technical controls and to enable it for all administrator accounts. Start with email, administrator, remote-access, finance, cloud-storage, and sensitive-data accounts, since these give an attacker the most reach if compromised.

Phishing-resistant authentication binds the login to the legitimate service, which makes stolen credentials far harder to reuse. FIDO2 security keys and passkeys are the current examples. NIST SP 800-63B Revision 4 requires applications at Authenticator Assurance Level 2 (AAL2) to offer a phishing-resistant option, without mandating it as the only method for every business. Treat this as the direction to move toward for your highest-risk accounts first, then extend it to other logins as your setup allows.

Document recovery paths separately. Restrict who can reset another person's MFA, protect any emergency "break-glass" account with a named owner and limited use, and review that account after every use.

Make unique credentials practical with a controlled password manager

Credential stuffing is the automated reuse of stolen username-and-password pairs against other services. It works because people reuse the same password across accounts, so one leaked login gives attackers a key that fits multiple doors. Verizon's 2026 Data Breach Investigations Report puts credential abuse at 13% of initial access vectors and credentials at 28% of the data types stolen in breaches.

Unique passwords break that attack: a leaked credential only unlocks the one service it was leaked from. The practical goal is organization-controlled, unique credentials with named access, replacing the shared spreadsheet or chat message that too many teams still rely on. A password-management policy that requires a unique, generated password for every account gives this goal a written baseline. A password manager built for teams makes that policy realistic day to day, generating and storing credentials while controlling exactly who can retrieve them.

Build roles around work, then remove standing administrator rights

Role-based access control (RBAC) assigns permissions based on current job duties rather than accumulated history. Every administrator should also hold a separate standard account for daily work, so routine tasks such as email and browsing never run from a high-privilege login.

A short example: finance staff get access to accounting systems, support staff get access to the help desk platform, and IT administrators get approved administrative access to infrastructure. Application owners approve role assignments, IT confirms the technical setup matches the approval.

Replace anonymous shared access with accountable access

Individual accounts give better accountability than shared logins, since every action traces to one person. Some legacy tools and vendor portals still force shared credentials. When that happens, store the credential in a controlled vault with named user access, least-privilege permissions, an audit trail, and a scheduled rotation trigger.

If a vendor portal or legacy tool still forces a shared login, Passwork lets you store it once, grant access by name, and log every retrieval. Explore Passwork's vault permissions for accounts you cannot eliminate yet.

The SMB access control loop

Access has to change as people and roles change, and someone has to confirm that the change actually happened. The joiner-mover-leaver lifecycle describes the three moments access must be updated: when someone joins, when their role changes, and when they leave.

Onboarding, a job change, a contract ending, extended inactivity, a system change, or a suspected compromise should all trigger an access update. Rather than adopting a universal offboarding time target, document a risk-based service level for your business and confirm in each case that you met it.

Illustrative scenario: a sales manager leaves the company. IT needs to check the identity-provider account, the active email session, the CRM role, cloud-storage sharing permissions, VPN access, the mobile device, and any credential-vault membership. Missing even one of these leaves a live path into company systems after the person is gone.

The SMB access control loop, shown in the table below, covers five stages: inventory, authenticate, authorize, change or remove, and verify. Each stage maps directly to a control a small or medium business can run without an enterprise IAM budget.

Control Accountable owner Trigger or cadence Evidence to retain Done when
Identity inventory IT lead or MSP Quarterly and after a major system change Export or controlled register Every business system and account class has an owner.
MFA coverage IT lead or MSP New account; monthly compliance check Identity-provider MFA report Priority accounts are enrolled and exceptions are documented.
Role and privilege assignment Application owner with IT approval New role or access request Approved ticket or workflow record Access matches the current job role.
Offboarding Manager, HR trigger, and IT execution Departure or contract end Revocation checklist and timestamps Access, sessions, devices, and vault membership are removed or transferred.
Access review Application owner Risk-based cadence, commonly quarterly for sensitive systems Review record and remediation list Unneeded access is removed and exceptions have an owner and expiry.
Shared-credential review Vault owner Role change, suspected compromise, or scheduled review Vault audit record and rotation record Only approved users retain access and rotation actions are documented.

How Passwork handles credential access management

Passwork centralizes team passwords and secrets, controls who can retrieve them, and logs every access event, working alongside an identity provider rather than replacing it. It handles authorization and access removal: granting people the right credentials, and cutting that access the moment a role or employment status changes.

The credential workflow runs in four steps:

  1. Connect the identity source. Link Active Directory, LDAP, or a SAML 2.0 identity provider, such as Microsoft Entra ID, Okta, ADFS, or Google Workspace.
  2. Map groups to vaults. Each directory group gets read, write, share, or audit-only access to a vault or folder based on its role.
  3. Centralize the credentials. Store passwords, API keys, and certificates in shared, organization-owned vaults instead of personal browser stores, spreadsheets, or chat threads.
  4. Audit every action. Check the log for who accessed, changed, shared, or exported a credential, and when. Export it to a SIEM tool if your security team needs it there.

Passwork governs credential access. It doesn't replace the identity source, the documented lifecycle, or the named owner behind each access decision. Those responsibilities stay with the organization.

Conclusion

A small business doesn't need an enterprise IAM budget to get this right. It needs four things happening in order: know who has access, authenticate and authorize it correctly, remove it the moment something changes, and verify that the removal actually happened. One owner, one piece of evidence, every time.

Ready to put team passwords and secrets under structured, auditable access control? Try Passwork in your infrastructure and see how directory groups, vault permissions, and audit logs fit your rollout.

Frequently asked questions

What is access management for a small business?

Access management is the process of deciding who can use company systems and data, what they can do after signing in, and how that access is reviewed or removed. For a small medium business, it covers employee accounts, administrator access, contractors, shared credentials, and service accounts.

What access controls should an SMB implement first?

Start by identifying the accounts and applications that control business operations. Enforce MFA for priority accounts, remove unnecessary administrator and shared access, then document offboarding and access reviews so the controls keep working after setup.

How often should a small business review access?

Review frequency should match a system's risk and the business's rate of change. Sensitive systems need more frequent validation, and every periodic review should record the reviewer, the removals, and any approved exceptions with an expiry date.

How should contractors and departing employees be handled?

Assign contractor access an expiry tied to the contract, not an open-ended date. For departing employees, revoke identity-provider access, active sessions, device access, and vault membership together, and document the timestamps as evidence the removal happened.

Can a password manager replace an IAM system?

A corporate password manager governs access to passwords and secrets. IAM manages identities, authentication, and access across applications more broadly. Passwork works alongside directory services and identity providers for the credential-access part of that wider model.

Cybersecurity checklist for small business in 2026
A practical, NIST-aligned security checklist for small businesses: 18 steps covering policies, MFA, password management, network security, backups, and incident response, ranked by cost and impact.
Password management for teams: The fix every SMB needs
Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.
Passwork vs Bitwarden: How vault encryption architecture differs
Passwork encrypts every vault with its own key. Bitwarden encrypts an entire organization with one shared key. This comparison breaks down what that means for blast radius, team isolation, account recovery, and audit answers when a credential leaks.

Access management for SMBs: The first cybersecurity layer

Access management belongs at the top of your SMB cybersecurity checklist. Learn how to set up identity, authentication, authorization, and revocation as a system that holds up day to day.

Sep 8, 2026 — 17 min read
Lista de verificação de cibersegurança com tarefas de segurança concluídas, um escudo com cadeado e uma pasta azul.

Criar um programa de segurança sólido exige uma abordagem sistemática: começar pelos fundamentos, acrescentar controlos pela ordem certa e melhorar continuamente. A dimensão do orçamento e da equipa importa menos do que a sequência. É isso que esta lista de verificação de cibersegurança para PMEs oferece.

Esta lista de verificação segue o National Institute of Standards and Technology (NIST) Cybersecurity Framework, a mesma estrutura utilizada por organismos públicos e grandes empresas. Percorre todas as etapas, desde a redação de uma política de segurança até ao teste do plano de resposta a incidentes, com passos concretos que podem ser aplicados já esta semana.

Pontos principais

    As 7 ações mais críticas para proteger a empresa:
  • Implementar um gestor de palavras-passe e impor a MFA em todos os sistemas, começando pelas contas de e-mail e financeiras.
  • Inventariar os ativos e classificar os dados antes de escolher ferramentas de segurança.
  • Formar os colaboradores em phishing logo na integração e reforçar depois a formação com ações de atualização anuais e simulações trimestrais.
  • Ativar as atualizações automáticas e priorizar os patches críticos. A exploração de vulnerabilidades ultrapassa agora o roubo de credenciais como causa de violações de dados.
  • Aplicar a regra de cópias de segurança 3-2-1 (3 cópias / 2 suportes / 1 fora das instalações) e testar a restauração trimestralmente.
  • Aplicar o princípio do menor privilégio e revogar o acesso no dia em que alguém sai.
  • Elaborar e testar um plano de resposta a incidentes antes de precisar dele.

NIST Cybersecurity Framework

O NIST Cybersecurity Framework organiza o trabalho de segurança em seis funções principais: Governar, Identificar, Proteger, Detetar, Responder e Recuperar. Oferece às pequenas empresas sem departamento de segurança uma estrutura comprovada e não proprietária para organizar esse trabalho.

Cada função responde a uma pergunta diferente:

  • GOVERNAR: quem decide em matéria de segurança e quais são as regras?
  • IDENTIFICAR: que ativos e riscos existem de facto?
  • PROTEGER: que salvaguardas impedem a ocorrência de um incidente?
  • DETETAR: como se deteta que algo correu mal?
  • RESPONDER: o que fazer assim que se tem conhecimento?
  • RECUPERAR: como regressar à operação normal?

A lista de verificação seguinte respeita esta ordem. Dezoito passos, associados a seis funções:

Função do NIST Passo Ação
Governar 1 Criar uma política de cibersegurança
Governar 2 Realizar uma avaliação de riscos
Governar 3 Cumprir os requisitos de conformidade
Governar 4 Ponderar um ciberseguro
Identificar 5 Inventariar o hardware e o software
Identificar 6 Classificar os dados
Proteger 7 Proteger as palavras-passe
Proteger 8 Impor a autenticação multifator
Proteger 9 Formar os colaboradores
Proteger 10 Proteger a rede
Proteger 11 Proteger os endpoints
Proteger 12 Fazer cópias de segurança dos dados
Proteger 13 Controlar o acesso aos dados
Detetar 14 Monitorizar os sistemas
Detetar 15 Implementar a deteção de intrusões
Responder 16 Criar um plano de resposta a incidentes
Recuperar 17 Desenvolver um plano de continuidade de negócio
Recuperar 18 Testar os procedimentos de recuperação

GOVERNAR: Estabelecer a base da cibersegurança

É na função Governar que a maioria das pequenas empresas salta logo para a compra de ferramentas. É um erro. Sem uma política, uma avaliação de riscos e uma atribuição clara da responsabilidade pelas decisões de segurança, todos os outros controlos ficam sem direção e sem responsabilização.

Passo 1. Criar uma política de cibersegurança

Uma política de cibersegurança é o regulamento interno da organização. Define o comportamento aceitável e indica a cada colaborador o que se espera dele.

Deve abranger, no mínimo, quatro áreas:

  • Utilização aceitável: o que os colaboradores podem e não podem fazer com os dispositivos, as redes e os dados da empresa, incluindo a utilização pessoal de equipamento e de software aprovado
  • Política de palavras-passe: palavras-passe únicas por conta, sem credenciais partilhadas, armazenamento apenas num gestor de palavras-passe aprovado
  • Tratamento de dados: como classificar, armazenar, partilhar e eliminar os dados da empresa e dos clientes
  • Comunicação de incidentes: a quem recorrer e que informações fornecer quando algo parece errado

Uma política concisa, de três a cinco páginas, que os colaboradores realmente leiam vale mais do que um documento de cinquenta páginas esquecido numa unidade partilhada.

Passo 2. Realizar uma avaliação de riscos

Uma avaliação de riscos identifica os ativos mais valiosos e as maiores fragilidades, para que se saiba onde aplicar primeiro um orçamento de segurança limitado.

Importa responder a quatro perguntas:

  • Que dados causariam mais danos se fossem roubados ou destruídos?
  • Que sistemas são críticos para as operações diárias?
  • Quais são as maiores lacunas? (Sem MFA, software desatualizado, pessoal sem formação, cópias de segurança deficientes)
  • Qual é o impacto no negócio de um ataque de ransomware, de uma violação de dados ou de um tempo de inatividade prolongado?

O Small Biz Cyber Planner da FCC oferece uma avaliação guiada e gratuita, concebida especificamente para pequenas empresas. Demora cerca de 30 minutos e produz um plano de ação personalizado.

Passo 3. Cumprir os requisitos de conformidade

Consoante o setor de atividade e a localização dos clientes, a empresa pode já estar legalmente obrigada a proteger os dados que detém.

  • O RGPD, no seu artigo 33.º, concede às empresas da UE 72 horas para comunicar uma violação de dados. As empresas da UE devem também consultar os requisitos de gestão de acessos da NIS2, que acrescentam expectativas específicas de registo de auditoria.
  • A Security Rule da HIPAA abrange as informações de saúde dos pacientes.
  • A PCI DSS rege os dados dos titulares de cartões.
  • A Lei SOX exige controlos sobre a exatidão e a segurança dos dados financeiros e dos sistemas que os tratam.

O incumprimento implica um risco financeiro real. As coimas do RGPD podem atingir 20 milhões de euros ou 4 % do volume de negócios anual a nível mundial, consoante o valor mais elevado, nos termos do artigo 83.º.

Passo 4. Ponderar um ciberseguro

Um ciberseguro ajuda a cobrir os custos de uma violação de dados: investigação forense, despesas jurídicas, notificação de clientes, monitorização de crédito e perdas por interrupção da atividade.

As boas práticas de segurança continuam a ser a principal defesa. O seguro cobre apenas as consequências financeiras após um incidente. As seguradoras exigem cada vez mais prova de controlos básicos, como a MFA, a formação dos colaboradores e as cópias de segurança regulares, antes de emitirem a cobertura, e os prémios aumentaram acentuadamente nos últimos anos. 

Antes de contratar uma apólice, confirme exatamente o que está excluído. Muitas apólices limitam ou excluem os pagamentos de resgates de ransomware e a cobertura de interrupção da atividade.

IDENTIFICAR: Saber o que é preciso proteger

A função Identificar constrói o trabalho de inventário e de classificação de que dependem todos os controlos seguintes. É necessário saber o que se está a proteger antes de o poder proteger.

Passo 5. Inventariar o hardware e o software

Deve manter-se um inventário atualizado de todos os dispositivos e aplicações ligados à rede: no lado do hardware, computadores, servidores, dispositivos móveis, routers e dispositivos IoT; no lado do software, sistemas operativos, aplicações de negócio, serviços na cloud e extensões de navegador.

Registe o responsável pelo dispositivo, a versão do sistema operativo, a versão do software e a data da última atualização. Este inventário cumpre três funções em simultâneo: assinala sistemas desatualizados ou sem suporte, permite localizar os dispositivos quando os colaboradores saem e mapeia a superfície de ataque real. 

As ferramentas de gestão de endpoints (dispositivos terminais) automatizam esta tarefa em parques maiores; para equipas mais pequenas, basta uma folha de cálculo atualizada trimestralmente.

Passo 6. Classificar os dados

Nem todos os dados merecem o mesmo nível de proteção. Organizá-los por níveis permite concentrar o investimento em segurança onde é mais relevante.

  • Públicos: materiais de marketing, conteúdos publicados
  • Internos: documentos empresariais gerais cuja divulgação não causaria danos graves
  • Confidenciais: dados de clientes, registos financeiros, informações de colaboradores, segredos comerciais
  • Restritos: dados de cartões de pagamento, registos de saúde e outros dados sujeitos a requisitos regulamentares

Os dados confidenciais e restritos devem ser cifrados, com acesso limitado às pessoas que tenham uma necessidade de negócio documentada, e tratados de acordo com procedimentos escritos.

PROTEGER: Implementar as defesas essenciais

A função Proteger é a mais extensa desta lista de verificação, e com razão: é nela que se concentra a maioria dos controlos de segurança do dia a dia, da higiene das palavras-passe às cópias de segurança.

Passo 7. Proteger as palavras-passe

As credenciais fracas e reutilizadas continuam a ser um dos problemas mais fáceis de corrigir e, ao mesmo tempo, um dos mais explorados. O DBIR 2026 da Verizon concluiu que o abuso de credenciais representa agora 13 % das violações de dados, contra 20 % anteriormente, uma vez que a exploração de vulnerabilidades o ultrapassou, com 31 %.

A solução: um gestor de palavras-passe. Ferramentas como o Passwork geram palavras-passe únicas com 15 ou mais carateres, armazenam-nas num cofre cifrado, partilham credenciais sem as expor, assinalam as fracas ou reutilizadas através de um painel de segurança e registam quem acedeu a quê.

Mesmo com um gestor implementado, convém manter o rigor nos fundamentos: comprimento em vez de complexidade, uma palavra-passe por conta, nada digitado manualmente. Consulte o guia de higiene de palavras-passe e o artigo sobre porque é que as regras de complexidade já não funcionam. 

Veja como as funcionalidades de gestão de palavras-passe do Passwork geram, armazenam e auditam as credenciais em toda a equipa.

Passo 8. Impor a autenticação multifator (MFA)

A MFA exige dois ou mais métodos de verificação: algo que se sabe (uma palavra-passe), algo que se possui (um telemóvel ou uma chave de segurança) ou algo que se é (uma impressão digital ou um reconhecimento facial).

Ativá-la de imediato em: 

  • Contas de e-mail (a caixa de entrada permite repor todas as outras palavras-passe)
  • Sistemas financeiros
  • Armazenamento na cloud
  • Contas administrativas
  • Qualquer sistema que contenha dados sensíveis

A investigação da Microsoft sobre segurança de identidades concluiu que a MFA bloqueia a grande maioria das tentativas de comprometimento de contas. Mesmo que um atacante roube uma palavra-passe através de phishing ou de uma violação de dados, a MFA detém-no no segundo fator.

Passo 9. Formar os colaboradores

O DBIR 2026 da Verizon concluiu que o fator humano está presente em 62 % das violações de dados: cliques em mensagens de phishing, engenharia social ou erros de configuração. As pessoas precisam de formação específica para reconhecer estas ameaças e saber como reagir quando surgem na caixa de entrada.

Convém estruturar a formação em três níveis: integração na primeira semana, uma ação de atualização anual sobre novas ameaças e alterações de políticas, e simulações de phishing trimestrais. Quando alguém falha uma simulação, a resposta deve ser um acompanhamento construtivo. As sessões devem ser curtas (15 a 20 minutos) e baseadas em cenários reais.

Temas essenciais a abordar: reconhecimento de phishing, engenharia social, higiene de palavras-passe, segurança física e comunicação de incidentes. O guia sobre engenharia social vs. ataques de phishing explica como estes conceitos se sobrepõem e onde os ataques impulsionados por IA em 2026 mudaram as regras.

Passo 10. Proteger a rede

A rede é a base sobre a qual tudo o resto funciona. Configure as firewalls com regras baseadas no princípio do menor privilégio, utilize WPA3 no Wi-Fi (WPA2 se o WPA3 não estiver disponível) e exija uma VPN para qualquer acesso remoto a dados sensíveis. O trabalho remoto introduz a maioria das lacunas. A análise sobre 10 falhas de segurança no trabalho remoto mostra o que costuma correr mal, desde palavras-passe predefinidas nos routers até VPNs não utilizadas. Se os colaboradores usarem dispositivos pessoais, consulte o guia de segurança BYOD para conhecer os controlos ao nível do dispositivo.

Passo 11. Proteger os endpoints

Os endpoints (computadores, portáteis, dispositivos móveis) são o ponto onde os colaboradores acedem aos dados e onde o malware mais frequentemente obtém um ponto de apoio.

As ferramentas de deteção e resposta em endpoints (EDR) passaram a ser o requisito mínimo: identificam comportamentos suspeitos, contêm ameaças automaticamente e acrescentam detalhe forense que o antivírus simples não oferece. Vários fornecedores já praticam preços de EDR adaptados ao orçamento de pequenas empresas.

No mínimo, cada dispositivo necessita de:

  • Análise anti-malware em tempo real
  • Atualizações automáticas
  • Análises completas agendadas

A aplicação de patches é mais importante do que a maioria das PMEs supõe. A exploração de vulnerabilidades sem correção é agora a forma mais comum de os atacantes entrarem, segundo o DBIR 2026 citado acima. Ative as atualizações automáticas sempre que o software o permita, aplique os patches críticos no prazo de 48 horas após o lançamento e mantenha um inventário das versões de software para saber o que continua exposto.

Se os colaboradores utilizarem dispositivos móveis para trabalhar, acrescente a gestão de dispositivos móveis (MDM) para aplicar políticas, cifrar dados e permitir o apagamento remoto.

Passo 12. Fazer cópias de segurança dos dados

A regra 3-2-1: 3 cópias dos dados, 2 tipos de suporte (por exemplo, disco local e cloud), 1 cópia fora das instalações. Deve fazer-se cópia de segurança de todos os dados críticos para o negócio, do e-mail, dos registos financeiros e das configurações de sistemas, diariamente nos sistemas críticos e semanalmente nos restantes.

Conserve várias versões que abranjam pelo menos 30 dias; o ransomware permanece frequentemente inativo antes de ser ativado, pelo que são necessárias cópias de segurança limpas, anteriores à infeção. Torne as cópias de segurança imutáveis durante um período definido, para que o ransomware não as possa cifrar juntamente com os dados de produção.

Teste a restauração trimestralmente: confirme que as cópias de segurança são concluídas, que os dados são restaurados em prazos aceitáveis e que os dados restaurados são utilizáveis.

Passo 13. Controlar o acesso aos dados

O princípio do menor privilégio significa que os utilizadores recebem apenas o acesso mínimo de que as suas funções necessitam.

O controlo de acesso baseado em funções (RBAC) atribui permissões a funções. Quando alguém muda de cargo, basta alterar a atribuição de função e as permissões são atualizadas automaticamente. Um gestor de palavras-passe como o Passwork inclui este controlo de origem: o seu sistema baseado em funções permite aos administradores definir quem acede a que credenciais e impor a segregação de funções ao nível do cofre.

Reveja os acessos trimestralmente: remova de imediato os colaboradores que saíram, ajuste as funções que mudaram e revogue tudo o que seja desnecessário.

Gestão de contas privilegiadas: nas contas de administração, limite o seu número, mantenha-as separadas das contas de utilização diária, exija a MFA, registe toda a atividade e utilize acesso just-in-time sempre que possível.

Elimine as contas partilhadas. Quando uma for inevitável, controle-a através de um gestor de palavras-passe que registe quem lhe acedeu e quando.

Quando alguém sai da equipa, revogar o acesso não deve implicar alterar uma dúzia de palavras-passe manualmente. A lista de verificação de saída de colaboradores abrange todo o processo de revogação, incluindo SSO, chaves de API e credenciais partilhadas.

DETETAR: Monitorizar atividade suspeita

Deve partir-se do princípio de que um atacante determinado acaba por conseguir entrar. A função Detetar serve para o perceber antes que cause danos reais.

Passo 14. Monitorizar os sistemas

Registe e monitorize: 

  • Tentativas de início de sessão falhadas (possível ataque de força bruta ou credenciais comprometidas), 
  • Padrões de acesso invulgares (inícios de sessão a partir de locais inesperados ou a horas pouco habituais), 
  • Alterações inesperadas nos sistemas (novas contas, edições de permissões, novo software) e 
  • Tráfego de rede anómalo (ligações de saída invulgares ou grandes transferências).

Para as empresas que dependem de pessoal de TI generalista em vez de uma equipa de segurança dedicada, duas opções colmatam essa lacuna: 

  • As ferramentas de gestão de informações e eventos de segurança (SIEM) baseadas na cloud agregam logs e assinalam anomalias, com escalões de preços concebidos para PMEs 
  • A deteção e resposta geridas (MDR) subcontrata a monitorização 24/7 a um fornecedor, o que permite obter deteção de nível empresarial sem criar um centro de operações de segurança interno

Passo 15. Implementar a deteção de intrusões (para PMEs avançadas)

À medida que a maturidade de segurança aumenta, convém ponderar sistemas de deteção de intrusões (IDS) ou sistemas de prevenção de intrusões (IPS). O IDS alerta para padrões de tráfego malicioso, o IPS bloqueia-o automaticamente. A maioria das pequenas empresas deve encarar estes sistemas como um investimento de segunda fase, depois de as palavras-passe, a MFA, as cópias de segurança e a formação estarem consolidadas e monitorizadas.

RESPONDER: Planear a resposta a um incidente de segurança

Um plano documentado, elaborado antes de ocorrer um incidente, reduz o tempo de resposta e limita os danos. Sem este passo, todas as decisões durante um incidente real são tomadas sob pressão e, normalmente, mal.

Passo 16. Criar um plano de resposta a incidentes (IR)

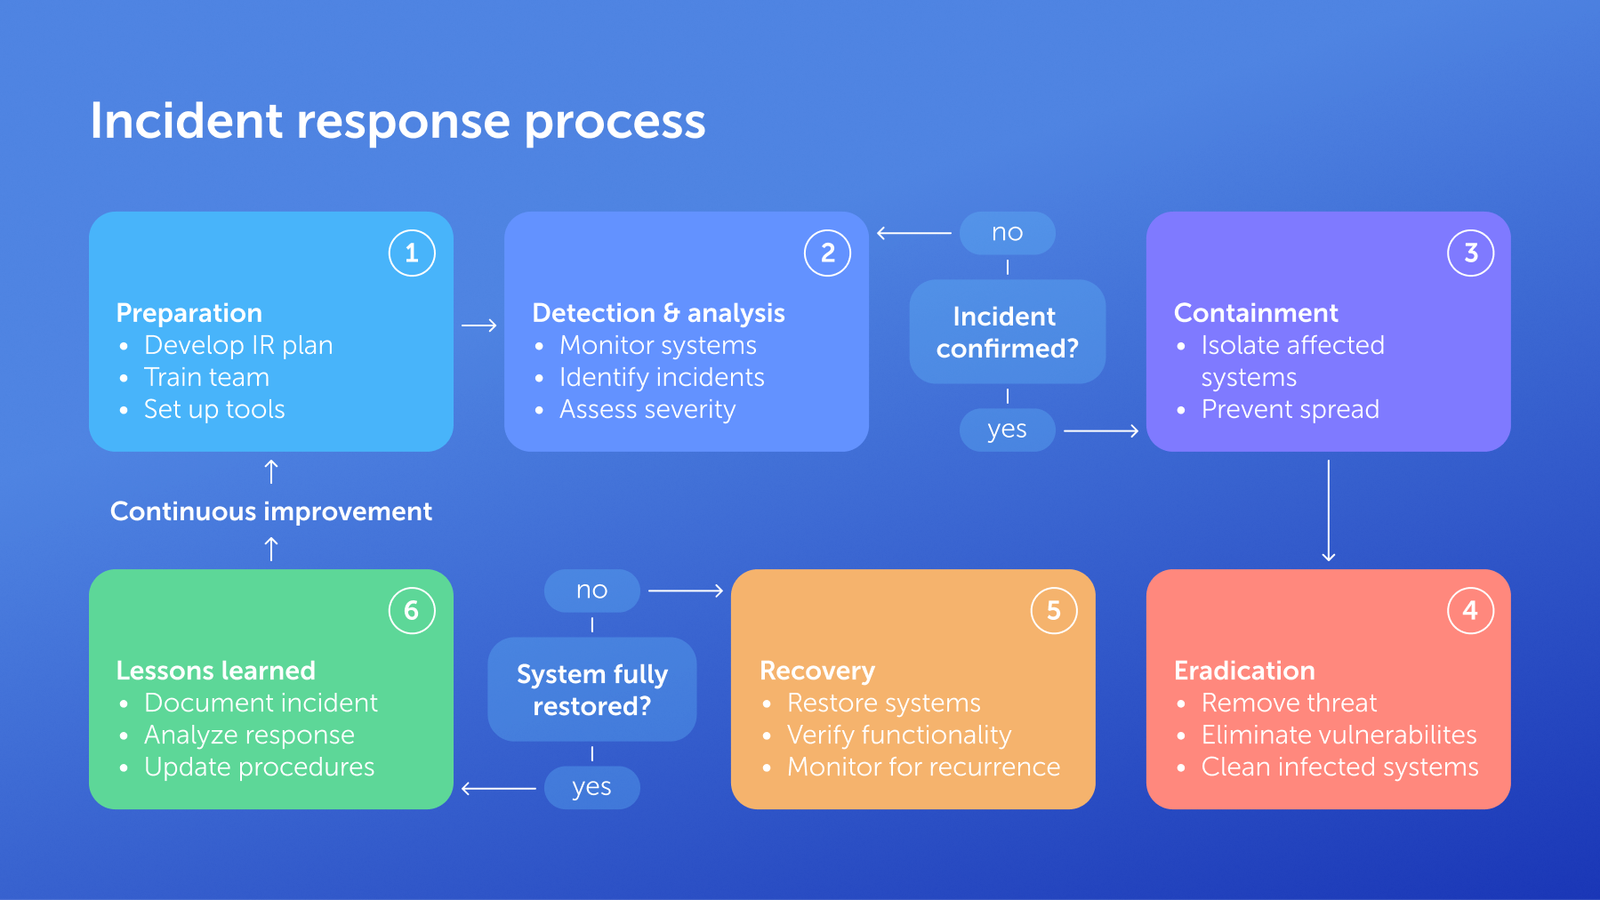
Um plano de resposta a incidentes define quem faz o quê, para que ninguém improvise quando é necessário. O ciclo de vida de seis etapas: 

  • Preparação: documentar o plano, atribuir funções, realizar exercícios tabletop (simulação em mesa) 
  • Deteção e análise: confirmar o âmbito e a gravidade
  • Contenção: isolar sistemas, desativar contas comprometidas 
  • Erradicação: eliminar a ameaça, corrigir a causa raiz
  • Recuperação: restaurar a partir de cópias de segurança limpas, repor os sistemas gradualmente 
  • Lições aprendidas: rever no prazo de duas semanas, atualizar o plano

Mantenha níveis de gravidade, uma lista de contactos atualizada (TI, jurídico, seguradora, autoridades policiais) e procedimentos de comunicação com clientes e meios de comunicação social. Conheça os prazos: o RGPD exige a notificação no prazo de 72 horas (artigo 33.º); muitas leis estaduais dos EUA permitem 30 a 60 dias.

RECUPERAR: Garantir a continuidade do negócio

Um plano de resposta a incidentes limpa o ambiente técnico; um plano de continuidade de negócio mantém a empresa em funcionamento enquanto isso acontece.

Passo 17. Desenvolver um plano de continuidade de negócio (BCP)

O BCP deve identificar que funções de negócio são essenciais e têm de continuar durante um incidente, como o apoio ao cliente, o processamento de encomendas ou o processamento de salários. Defina um objetivo de tempo de recuperação (RTO) para a rapidez com que cada sistema tem de ser reposto e um objetivo de ponto de recuperação (RPO) para a perda de dados aceitável, uma vez que este valor determina a frequência das cópias de segurança. O guia de planeamento de contingência do NIST constitui uma referência detalhada para desenvolver esta área.

Documente procedimentos alternativos para executar manualmente as funções críticas se os sistemas principais estiverem indisponíveis, um plano de comunicação para colaboradores, clientes e fornecedores durante uma interrupção prolongada e um plano de sucessão para as decisões, caso pessoas-chave não estejam disponíveis.

Passo 18. Testar os procedimentos de recuperação

  • Realize exercícios tabletop pelo menos uma vez por ano: reúna a equipa, percorra um cenário realista e identifique as lacunas do plano antes que um incidente real o faça 
  • Realize testes técnicos trimestrais nos sistemas críticos: restaure efetivamente a partir de uma cópia de segurança, execute o failover para sistemas alternativos e confirme que a recuperação funciona conforme documentado 
  • As organizações mais maduras acrescentam periodicamente simulações à escala real, que exigem muitos recursos, mas revelam problemas que mais nenhum teste revelará

Documente todos os resultados dos testes e atualize os planos com base no que for encontrado.

Conclusão

Uma lista de verificação de cibersegurança para PMEs compensa quando é implementada por ordem: primeiro a governação e a avaliação de riscos, depois a identificação e, a seguir, os controlos de proteção que travam a maioria dos incidentes antes de começarem. A deteção, a resposta e a recuperação fecham o ciclo para os incidentes que, ainda assim, passam.

Comece esta semana pelas medidas de maior impacto e menor custo: implementar um gestor de palavras-passe, ativar a MFA em todos os sistemas e agendar a primeira sessão de formação dos colaboradores. Tudo o resto nesta lista de verificação assenta nessa base.

Explorar o Passwork para colocar as credenciais da equipa sob controlo de acesso baseado em funções, com um registo de auditoria completo.

Perguntas frequentes

Quanto deve uma pequena empresa investir em cibersegurança?

As orientações do setor sugerem destinar 3 a 10 % do orçamento de TI à cibersegurança, aumentando essa percentagem em função do perfil de risco. Para uma empresa com um orçamento anual de TI de 50 000 dólares, isso representa cerca de 1500 a 5000 dólares por ano. Os fundamentos (um gestor de palavras-passe, a MFA, a formação dos colaboradores e as cópias de segurança) custam menos do que isso na maioria das pequenas empresas e proporcionam a maior parte da redução de risco.

O que é o NIST Cybersecurity Framework?

O NIST Cybersecurity Framework é um quadro de referência voluntário do National Institute of Standards and Technology que dá às organizações uma estrutura comum para gerir o risco de cibersegurança através de seis funções: Governar, Identificar, Proteger, Detetar, Responder e Recuperar. Aplica-se desde pequenas empresas até organismos públicos, sem impor produtos específicos.

É necessário um ciberseguro?

Um ciberseguro ajuda a compensar o custo de uma violação de dados, incluindo investigação forense, despesas jurídicas e interrupção da atividade, mas as seguradoras exigem agora prova de controlos básicos, como a MFA e as cópias de segurança regulares, antes de emitirem uma apólice. Leia atentamente as exclusões. Muitas apólices limitam ou excluem totalmente os pagamentos de resgates de ransomware.

Com que frequência deve ser realizada a formação em segurança?

Realize a formação de integração na primeira semana do colaborador, uma ação de atualização abrangente pelo menos uma vez por ano e simulações de phishing trimestrais. A frequência importa menos do que a regularidade. Uma única sessão anual sem reforço perde rapidamente o efeito, enquanto contactos curtos e regulares mantêm a sensibilização para a segurança ativa.

O que fazer em caso de ataque de ransomware?

Isole imediatamente os sistemas afetados para travar a propagação, ative o plano de resposta a incidentes e contacte as autoridades policiais e a seguradora do ciberseguro antes de ponderar qualquer pagamento de resgate. Sempre que possível, restaurar a partir de cópias de segurança limpas e testadas elimina por completo a questão do resgate. Muitas apólices de seguro excluem ou limitam os pagamentos de resgates, o que faz das cópias de segurança testadas o caminho de recuperação mais fiável.

Como saber se a segurança atual é adequada?

Aplique a avaliação de riscos do Passo 2 a esta lista de verificação: se faltar a MFA, um gestor de palavras-passe, cópias de segurança testadas ou um plano de resposta a incidentes, existem lacunas mensuráveis a colmatar. A adequação é um alvo em movimento: exige revisões de acessos trimestrais e uma reavaliação anual, à medida que o negócio e o panorama de ameaças mudam.

O que é a gestão centralizada de palavras-passe para PMEs em 2026?
As folhas de cálculo e o armazenamento no navegador não são gestão de palavras-passe, são apenas armazenamento sem registo de auditoria nem controlo da saída de colaboradores. Este artigo explica o que exige uma verdadeira centralização: cofres partilhados, RBAC, registos de auditoria, MFA e o que verificar antes de escolher uma plataforma.
Verizon DBIR 2026: 10 estatísticas que devem mudar a estratégia de segurança
O DBIR 2026 da Verizon analisou mais de 22 000 violações de dados em 145 países. A exploração de vulnerabilidades ultrapassou o abuso de credenciais como principal vetor de ataque, enquanto o ransomware, o risco de terceiros e os ataques assistidos por IA aumentaram acentuadamente. Eis os 10 números que importam.
Gestão de palavras-passe para equipas: A solução de que todas as PMEs precisam
Guardar palavras-passe no Slack e em navegadores expõe a empresa a violações de dados. Saiba por que razão as ferramentas pessoais falham nas equipas, como retirar em segurança, com um clique, o acesso dos colaboradores que saem e por que motivo as diretrizes mais recentes do NIST desaconselham a rotação forçada de palavras-passe.

Lista de verificação de cibersegurança para PMEs em 2026

Lista de verificação prática de cibersegurança para PMEs, alinhada com o NIST: 18 passos que abrangem políticas, MFA, gestão de palavras-passe, segurança de rede, cópias de segurança e resposta a incidentes, ordenados por custo e impacto.

Sep 8, 2026 — 14 min read
Cybersecurity-Checkliste für kleine Unternehmen 2026

Der Aufbau eines ernsthaften Sicherheitsprogramms erfordert einen systematischen Ansatz: mit den Grundlagen beginnen, Kontrollen in der richtigen Reihenfolge aufbauen und kontinuierlich verbessern. Budgetgröße und Mitarbeiterzahl sind weniger wichtig als die richtige Reihenfolge. Genau das bietet diese Cybersicherheits-Checkliste für kleine Unternehmen.

Diese Checkliste folgt dem National Institute of Standards and Technology (NIST) Cybersecurity Framework, derselben Struktur, die von Behörden und großen Unternehmen verwendet wird. Sie führt durch jede Phase — vom Erstellen einer Sicherheitsrichtlinie bis zum Testen Ihres Incident-Response-Plans — mit konkreten Schritten, die Sie diese Woche umsetzen können.

Wichtige Erkenntnisse

    Die 7 wichtigsten Maßnahmen zum Schutz Ihres Unternehmens:
  • Setzen Sie einen Passwort-Manager ein und erzwingen Sie MFA überall, beginnend mit E-Mail- und Finanzkonten.
  • Inventarisieren Sie Ihre Assets und klassifizieren Sie Ihre Daten, bevor Sie Sicherheitstools auswählen.
  • Schulen Sie Mitarbeiter zu Phishing beim Onboarding und verstärken Sie dies mit jährlichen Auffrischungen und vierteljährlichen Simulationen.
  • Aktivieren Sie automatische Updates und priorisieren Sie kritische Patches. Die Ausnutzung von Schwachstellen übertrifft inzwischen gestohlene Anmeldedaten als Ursache für Sicherheitsverletzungen.
  • Befolgen Sie die 3-2-1-Backup-Regel (3 Kopien / 2 Medien / 1 extern) und testen Sie die Wiederherstellung vierteljährlich.
  • Wenden Sie das Least-Privilege-Prinzip an und entziehen Sie den Zugriff am Tag des Ausscheidens einer Person.
  • Erstellen und testen Sie einen Incident-Response-Plan, bevor Sie ihn brauchen.

NIST Cybersecurity Framework

Das NIST Cybersecurity Framework organisiert Sicherheitsarbeit in sechs Kernfunktionen: Govern, Identify, Protect, Detect, Respond und Recover. Es bietet kleinen Unternehmen ohne Sicherheitsabteilung eine bewährte, herstellerunabhängige Struktur zur Organisation ihrer Sicherheitsarbeit.

Jede Funktion beantwortet eine andere Frage:

  • GOVERN — Wer ist für Sicherheitsentscheidungen verantwortlich, und was sind die Regeln?
  • IDENTIFY — Welche Assets und Risiken haben wir tatsächlich?
  • PROTECT — Welche Schutzmaßnahmen verhindern einen Vorfall?
  • DETECT — Wie bemerken wir, dass etwas schiefgelaufen ist?
  • RESPOND — Was tun wir, sobald wir es wissen?
  • RECOVER — Wie kehren wir zum Normalbetrieb zurück?

Die folgende Checkliste folgt dieser Reihenfolge. Achtzehn Schritte, zugeordnet zu sechs Funktionen:

NIST-Funktion Schritt Maßnahme
Govern 1 Cybersicherheitsrichtlinie erstellen
Govern 2 Risikobewertung durchführen
Govern 3 Compliance-Anforderungen erfüllen
Govern 4 Cyberversicherung in Betracht ziehen
Identify 5 Hardware und Software inventarisieren
Identify 6 Daten klassifizieren
Protect 7 Passwörter absichern
Protect 8 Multi-Faktor-Authentifizierung erzwingen
Protect 9 Mitarbeiter schulen
Protect 10 Netzwerk absichern
Protect 11 Endgeräte schützen
Protect 12 Daten sichern
Protect 13 Datenzugriff kontrollieren
Detect 14 Systeme überwachen
Detect 15 Intrusion Detection implementieren
Respond 16 Incident-Response-Plan erstellen
Recover 17 Business-Continuity-Plan entwickeln
Recover 18 Wiederherstellungsverfahren testen

GOVERN: Das Fundament Ihrer Cybersicherheit legen

Bei Govern überspringen die meisten kleinen Unternehmen direkt zum Kauf von Tools. Das ist ein Fehler. Ohne eine Richtlinie, eine Risikobewertung und klare Verantwortlichkeiten für Sicherheitsentscheidungen fehlt allen anderen Kontrollen die Richtung und Rechenschaftspflicht.

Schritt 1. Cybersicherheitsrichtlinie erstellen

Eine Cybersicherheitsrichtlinie ist das Regelwerk Ihrer Organisation. Sie definiert akzeptables Verhalten und informiert jeden Mitarbeiter über die Erwartungen.

Decken Sie mindestens vier Bereiche ab:

  • Akzeptable Nutzung: Was Mitarbeiter mit Unternehmensgeräten, Netzwerken und Daten tun dürfen und was nicht, einschließlich privater Nutzung von Geräten und genehmigter Software.
  • Passwortrichtlinie: Einzigartige Passwörter pro Konto, keine gemeinsam genutzten Anmeldedaten, Speicherung nur in einem genehmigten Passwort-Manager.
  • Datenhandhabung: Wie Unternehmens- und Kundendaten klassifiziert, gespeichert, geteilt und entsorgt werden.
  • Vorfallmeldung: Wen man kontaktiert und welche Informationen man bereitstellt, wenn etwas verdächtig erscheint.

Eine prägnante Richtlinie von drei bis fünf Seiten, die Mitarbeiter tatsächlich lesen, ist besser als ein fünfzigseitiges Dokument, das ungelesen in einem gemeinsamen Laufwerk liegt.

Schritt 2. Risikobewertung durchführen

Eine Risikobewertung identifiziert Ihre wertvollsten Assets und Ihre größten Schwachstellen, damit Sie wissen, wo Sie das begrenzte Sicherheitsbudget zuerst einsetzen sollten.

Stellen Sie vier Fragen:

  • Welche Daten würden den größten Schaden verursachen, wenn sie gestohlen oder zerstört würden?
  • Welche Systeme sind für den täglichen Betrieb kritisch?
  • Was sind unsere größten Lücken? (Kein MFA, veraltete Software, ungeschulte Mitarbeiter, schwache Backups)
  • Was sind die geschäftlichen Auswirkungen von Ransomware, einer Datenschutzverletzung oder längeren Ausfallzeiten?

Der Small Biz Cyber Planner der FCC bietet eine kostenlose, geführte Bewertung, die speziell für kleine Unternehmen entwickelt wurde. Die Durchführung dauert etwa 30 Minuten und erzeugt einen individuellen Aktionsplan.

Schritt 3. Compliance-Anforderungen erfüllen

Abhängig von Ihrer Branche und dem Standort Ihrer Kunden sind Sie möglicherweise bereits gesetzlich verpflichtet, die von Ihnen gespeicherten Daten zu schützen.

  • DSGVO Artikel 33 gibt EU-Unternehmen 72 Stunden Zeit, eine Datenschutzverletzung zu melden. EU-Unternehmen sollten auch die NIS2-Anforderungen für das Zugriffsmanagement prüfen, die spezifische Erwartungen an die Audit-Protokollierung hinzufügen.
  • HIPAAs Security Rule behandelt Gesundheitsdaten von Patienten.
  • PCI DSS regelt Karteninhaberdaten.
  • SOX erfordert Kontrollen über die Genauigkeit und Sicherheit von Finanzdaten und den Systemen, die diese verarbeiten.

Nichteinhaltung birgt echtes finanzielles Risiko. DSGVO-Bußgelder können bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes erreichen, je nachdem, welcher Betrag höher ist, gemäß Artikel 83.

Schritt 4. Cyberversicherung in Betracht ziehen

Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung zu decken: forensische Untersuchung, Anwaltskosten, Kundenbenachrichtigung, Kreditüberwachung und Verluste durch Betriebsunterbrechung.

Gute Sicherheitspraktiken bleiben die primäre Verteidigung. Die Versicherung deckt nur die finanziellen Folgen nach einem Vorfall ab. Versicherer verlangen zunehmend den Nachweis grundlegender Kontrollen wie MFA, Mitarbeiterschulungen und regelmäßige Backups, bevor sie eine Police ausstellen, und die Prämien sind in den letzten Jahren stark gestiegen.

Klären Sie vor dem Abschluss einer Police genau, was ausgeschlossen ist. Viele Policen begrenzen oder schließen Lösegeldzahlungen und Deckung bei Betriebsunterbrechung aus.

IDENTIFY: Wissen, was geschützt werden muss

Identify bildet die Grundlage für Inventarisierung und Klassifizierung, von der alle späteren Kontrollen abhängen. Sie müssen wissen, was Sie schützen, bevor Sie es schützen können.

Schritt 5. Hardware und Software inventarisieren

Führen Sie ein laufendes Inventar aller Geräte und Anwendungen, die mit Ihrem Netzwerk verbunden sind: Computer, Server, mobile Geräte, Router und IoT-Geräte auf der Hardware-Seite; Betriebssysteme, Geschäftsanwendungen, Cloud-Dienste und Browser-Erweiterungen auf der Software-Seite.

Erfassen Sie den Gerätebesitzer, die Betriebssystemversion, die Softwareversion und das Datum des letzten Updates. Dieses Inventar erfüllt drei Aufgaben gleichzeitig: Es kennzeichnet veraltete oder nicht unterstützte Systeme, verfolgt Geräte beim Ausscheiden von Mitarbeitern und bildet Ihre tatsächliche Angriffsfläche ab.

Endpoint-Management-Tools automatisieren dies für größere Geräteflotten; eine vierteljährlich aktualisierte Tabelle funktioniert für kleinere Teams.

Schritt 6. Daten klassifizieren

Nicht alle Daten verdienen dasselbe Schutzniveau. Die Sortierung in Stufen ermöglicht es, Sicherheitsausgaben dort zu konzentrieren, wo es wichtig ist.

  • Öffentlich: Marketingmaterialien, veröffentlichte Inhalte.
  • Intern: Allgemeine Geschäftsdokumente, die bei Offenlegung keinen ernsthaften Schaden verursachen würden.
  • Vertraulich: Kundendaten, Finanzunterlagen, Mitarbeiterinformationen, Geschäftsgeheimnisse.
  • Eingeschränkt: Zahlungskartendaten, Gesundheitsdaten und andere Daten, die regulatorischen Anforderungen unterliegen.

Vertrauliche und eingeschränkte Daten sollten verschlüsselt sein, der Zugriff auf Personen mit dokumentiertem geschäftlichen Bedarf beschränkt und unter schriftlichen Verfahren behandelt werden.

PROTECT: Kernmaßnahmen implementieren

Protect ist die größte Funktion in dieser Checkliste, und das aus gutem Grund: Hier befinden sich die meisten täglichen Sicherheitskontrollen, von der Passworthygiene bis zu Backups.

Schritt 7. Passwörter absichern

Schwache und wiederverwendete Anmeldedaten gehören zu den am einfachsten zu behebenden Problemen — und zu den am häufigsten ausgenutzten. Der DBIR 2026 von Verizon ergab, dass der Missbrauch von Anmeldedaten jetzt 13 % der Sicherheitsverletzungen ausmacht, gegenüber 20 %, da die Ausnutzung von Schwachstellen mit 31 % überholt hat.

Die Lösung: Ein Passwort-Manager. Tools wie Passwork generieren einzigartige Passwörter mit mehr als 15 Zeichen, speichern sie in einem verschlüsselten Tresor, teilen Anmeldedaten ohne sie preiszugeben, kennzeichnen schwache oder wiederverwendete über ein Sicherheits-Dashboard und protokollieren, wer auf was zugegriffen hat.

Auch mit einem Manager sollten Sie an den Grundlagen festhalten: Länge vor Komplexität, ein Passwort pro Konto, nichts von Hand eintippen. Siehe unseren Leitfaden zur Passworthygiene und warum Komplexitätsregeln nicht mehr funktionieren.

Erfahren Sie, wie die Passwortverwaltungsfunktionen von Passwork Anmeldedaten für Ihr gesamtes Team generieren, speichern und überprüfen.

Schritt 8. Multi-Faktor-Authentifizierung (MFA) erzwingen

MFA erfordert zwei oder mehr Verifizierungsmethoden: etwas, das Sie wissen (ein Passwort), etwas, das Sie haben (ein Telefon oder Sicherheitsschlüssel), oder etwas, das Sie sind (ein Fingerabdruck oder Gesichtsscan).

Aktivieren Sie es sofort für:

  • E-Mail-Konten (Ihr Posteingang setzt jedes andere Passwort zurück)
  • Finanzsysteme
  • Cloud-Speicher
  • Administrative Konten
  • Jedes System, das sensible Daten enthält

Die Identitätssicherheitsforschung von Microsoft hat ergeben, dass MFA die überwiegende Mehrheit der Kontoübernahmeversuche blockiert. Selbst wenn ein Angreifer ein Passwort durch Phishing oder eine Datenschutzverletzung stiehlt, stoppt MFA ihn beim zweiten Faktor.

Schritt 9. Mitarbeiter schulen

Der DBIR 2026 von Verizon ergab, dass der menschliche Faktor bei 62 % der Sicherheitsverletzungen eine Rolle spielt: Phishing-Klicks, Social Engineering oder Fehlkonfigurationen. Mitarbeiter brauchen explizite Schulungen, um diese Bedrohungen zu erkennen und zu wissen, wie sie reagieren sollen, wenn sie in ihrem Posteingang auftauchen.

Strukturieren Sie Schulungen in drei Ebenen: Onboarding innerhalb der ersten Woche, eine jährliche Auffrischung zu neuen Bedrohungen und Richtlinienaktualisierungen sowie vierteljährliche Phishing-Simulationen. Wenn jemand bei einer Simulation durchfällt, reagieren Sie mit konstruktivem Coaching. Halten Sie die Sitzungen kurz (15-20 Minuten) und praxisnah mit realen Szenarien.

Wichtige Themen: Phishing-Erkennung, Social Engineering, Passworthygiene, physische Sicherheit und Vorfallmeldung. Unser Leitfaden zu Social Engineering vs. Phishing-Angriffen behandelt Überschneidungen und wie KI-gestützte Angriffe 2026 die Spielregeln verändert haben.

Schritt 10. Netzwerk absichern

Ihr Netzwerk ist das Fundament, auf dem alles andere läuft. Konfigurieren Sie Firewalls mit Least-Privilege-Regeln, verwenden Sie WPA3 für WLAN (WPA2, falls nicht verfügbar) und verlangen Sie ein VPN für jeden Fernzugriff auf sensible Daten. Remote-Arbeit verursacht die meisten Lücken. Unsere Analyse von 10 Sicherheitsfehlern bei Remote-Arbeit zeigt, was typischerweise schiefgeht — von Standard-Router-Passwörtern bis zu übersprungenen VPNs. Wenn Mitarbeiter private Geräte nutzen, finden Sie in unserem BYOD-Sicherheitsleitfaden Kontrollen auf Geräteebene.

Schritt 11. Endgeräte schützen

Endgeräte (Computer, Laptops, mobile Geräte) sind der Punkt, an dem Mitarbeiter mit Ihren Daten arbeiten — und wo Malware am häufigsten Fuß fasst.

Endpoint Detection and Response (EDR)-Tools sind zur Grundausstattung geworden: Sie erkennen verdächtiges Verhalten, isolieren Bedrohungen automatisch und liefern forensische Details, die einfache Antivirenprogramme nicht bieten. Mehrere Anbieter bieten inzwischen EDR zu Preisen für kleine Unternehmen an.

Mindestens muss jedes Gerät haben:

  • Echtzeit-Anti-Malware-Scanning
  • Automatische Updates
  • Geplante vollständige Scans

Patchen ist wichtiger, als die meisten KMU annehmen. Die Ausnutzung ungepatchter Schwachstellen ist laut dem oben zitierten DBIR 2026 jetzt die häufigste Methode, mit der Angreifer eindringen. Aktivieren Sie automatische Updates, wo immer Ihre Software es erlaubt, wenden Sie kritische Patches innerhalb von 48 Stunden nach Veröffentlichung an und führen Sie ein Inventar der Softwareversionen, damit Sie wissen, was noch exponiert ist.

Wenn Mitarbeiter mobile Geräte für die Arbeit nutzen, fügen Sie Mobile Device Management (MDM) hinzu, um Richtlinien durchzusetzen, Daten zu verschlüsseln und Fernlöschung zu ermöglichen.

Schritt 12. Daten sichern

Die 3-2-1-Regel: 3 Kopien Ihrer Daten, 2 Medientypen (z. B. lokale Festplatte und Cloud), 1 Kopie extern. Sichern Sie alle geschäftskritischen Daten — E-Mails, Finanzunterlagen und Systemkonfigurationen — täglich für kritische Systeme, wöchentlich für den Rest.

Bewahren Sie mehrere Versionen über mindestens 30 Tage auf; Ransomware bleibt oft inaktiv, bevor sie aktiviert wird, sodass Sie saubere Backups von vor der Infektion benötigen. Machen Sie Backups unveränderlich für einen festgelegten Zeitraum, damit Ransomware sie nicht zusammen mit den Produktionsdaten verschlüsseln kann.

Testen Sie die Wiederherstellung vierteljährlich: Bestätigen Sie, dass Backups vollständig sind, Daten innerhalb akzeptabler Zeitrahmen wiederhergestellt werden und die wiederhergestellten Daten nutzbar sind.

Schritt 13. Datenzugriff kontrollieren

Das Least-Privilege-Prinzip bedeutet, dass Benutzer nur den minimalen Zugriff erhalten, den ihre Tätigkeit erfordert.

Role-Based Access Control (RBAC) weist Berechtigungen Rollen zu. Wenn jemand die Position wechselt, tauschen Sie die Rollenzuweisung aus und die Berechtigungen werden automatisch aktualisiert. Ein Passwort-Manager wie Passwork bietet diese Kontrolle integriert: Sein rollenbasiertes System ermöglicht es Administratoren zu definieren, wer auf welche Anmeldedaten zugreifen kann, und Funktionstrennung auf Tresor-Ebene durchzusetzen.

Überprüfen Sie den Zugriff vierteljährlich: Entfernen Sie ausgeschiedene Mitarbeiter sofort, passen Sie geänderte Rollen an und widerrufen Sie alles Unnötige.

Privileged Account Management: Begrenzen Sie bei Admin-Konten deren Anzahl, halten Sie sie von Konten für den täglichen Gebrauch getrennt, verlangen Sie MFA, protokollieren Sie alle Aktivitäten und verwenden Sie nach Möglichkeit Just-in-Time-Zugriff.

Eliminieren Sie gemeinsam genutzte Konten. Wo eines unvermeidlich ist, kontrollieren Sie es über einen Passwort-Manager, der protokolliert, wer wann darauf zugegriffen hat.

Wenn jemand das Team verlässt, sollte das Entziehen des Zugriffs nicht bedeuten, ein Dutzend Passwörter manuell zu ändern. Unsere Offboarding-Checkliste behandelt den gesamten Widerrufsprozess, einschließlich SSO, API-Schlüssel und gemeinsam genutzter Anmeldedaten.

DETECT: Verdächtige Aktivitäten überwachen

Gehen Sie davon aus, dass ein entschlossener Angreifer irgendwann eindringt. Bei Detect geht es darum, dies zu bemerken, bevor echter Schaden entsteht.

Schritt 14. Systeme überwachen

Protokollieren und überwachen Sie auf:

  • Fehlgeschlagene Anmeldeversuche (möglicher Brute-Force-Angriff oder kompromittierte Anmeldedaten)
  • Ungewöhnliche Zugriffsmuster (Anmeldungen von unerwarteten Standorten oder zu ungewöhnlichen Zeiten)
  • Unerwartete Systemänderungen (neue Konten, Berechtigungsänderungen, neue Software)
  • Abnormaler Netzwerkverkehr (ungewöhnliche ausgehende Verbindungen oder große Übertragungen)

Für Unternehmen, die sich auf allgemeines IT-Personal statt auf ein dediziertes Sicherheitsteam verlassen, füllen zwei Optionen die Lücke:

  • Cloud-basierte Security Information and Event Management (SIEM)-Tools aggregieren Protokolle und kennzeichnen Anomalien, mit Preisstufen für KMU.
  • Managed Detection and Response (MDR) lagert die 24/7-Überwachung an einen Anbieter aus und bietet Unternehmensklasse-Erkennung, ohne ein internes Security Operations Center aufbauen zu müssen.

Schritt 15. Intrusion Detection implementieren (für fortgeschrittene KMU)

Mit wachsender Sicherheitsreife sollten Sie Intrusion Detection Systems (IDS) oder Intrusion Prevention Systems (IPS) in Betracht ziehen. IDS warnt Sie vor bösartigen Verkehrsmustern, IPS blockiert sie automatisch. Die meisten kleinen Unternehmen sollten dies als Investition der zweiten Phase betrachten — sobald Passwörter, MFA, Backups und Schulungen solide und überwacht sind.

RESPOND: Für einen Sicherheitsvorfall planen

Ein dokumentierter Plan, der vor einem Vorfall erstellt wird, verkürzt die Reaktionszeit und begrenzt den Schaden. Überspringen Sie diesen Schritt, und jede Entscheidung während eines echten Vorfalls wird unter Druck getroffen — meist schlecht.

Schritt 16. Incident-Response-Plan (IR-Plan) erstellen

Ein Incident-Response-Plan definiert, wer was tut, damit niemand improvisiert, wenn es darauf ankommt. Der sechsstufige Lebenszyklus:

  • Vorbereitung: Plan dokumentieren, Rollen zuweisen, Tabletop-Übungen durchführen.
  • Erkennung und Analyse: Umfang und Schweregrad bestätigen.
  • Eindämmung: Systeme isolieren, kompromittierte Konten deaktivieren.
  • Beseitigung: Bedrohung entfernen, Ursache beheben.
  • Wiederherstellung: Aus sauberen Backups wiederherstellen, Systeme schrittweise wieder in Betrieb nehmen.
  • Lessons Learned: Innerhalb von zwei Wochen überprüfen, Plan aktualisieren.

Pflegen Sie Schweregrade, eine aktualisierte Kontaktliste (IT, Rechtsabteilung, Versicherer, Strafverfolgungsbehörden) und Kommunikationsverfahren für Kunden und Medien. Kennen Sie Ihre Fristen: Die DSGVO verlangt eine Benachrichtigung innerhalb von 72 Stunden (Artikel 33); viele US-amerikanische Landesgesetze erlauben 30-60 Tage.

RECOVER: Geschäftskontinuität sicherstellen

Ein Incident-Response-Plan bringt Ihre technische Umgebung wieder in Ordnung, ein Business-Continuity-Plan hält das Unternehmen am Laufen, während das geschieht.

Schritt 17. Business-Continuity-Plan (BCP) entwickeln

Ihr BCP sollte identifizieren, welche Geschäftsfunktionen essentiell sind und während eines Vorfalls weiterlaufen müssen, wie Kundenservice, Auftragsabwicklung oder Gehaltsabrechnung. Definieren Sie ein Recovery Time Objective (RTO) dafür, wie schnell jedes System wieder verfügbar sein muss, und ein Recovery Point Objective (RPO) dafür, wie viel Datenverlust akzeptabel ist — da diese Zahl Ihre Backup-Häufigkeit bestimmt. Der Leitfaden zur Notfallplanung von NIST bietet eine detaillierte Referenz für den Aufbau.

Dokumentieren Sie alternative Verfahren für die manuelle Durchführung kritischer Funktionen, wenn Primärsysteme ausgefallen sind, einen Kommunikationsplan für Mitarbeiter, Kunden und Lieferanten während eines längeren Ausfalls sowie einen Nachfolgeplan für Entscheidungen, wenn Schlüsselpersonen nicht verfügbar sind.

Schritt 18. Wiederherstellungsverfahren testen

  • Führen Sie mindestens jährlich Tabletop-Übungen durch: Versammeln Sie das Team, gehen Sie ein realistisches Szenario durch und finden Sie die Lücken in Ihrem Plan, bevor es ein echter Vorfall tut.
  • Führen Sie vierteljährlich technische Tests für kritische Systeme durch: Stellen Sie tatsächlich aus Backups wieder her, führen Sie Failover zu alternativen Systemen durch und bestätigen Sie, dass die Wiederherstellung wie dokumentiert funktioniert.
  • Reifere Organisationen führen zusätzlich regelmäßig Vollsimulationen durch — ressourcenintensiv, aber sie decken Probleme auf, die nichts anderes findet.

Dokumentieren Sie jedes Testergebnis und aktualisieren Sie Ihre Pläne basierend auf den Erkenntnissen.

Fazit

Eine Cybersicherheits-Checkliste für kleine Unternehmen zahlt sich aus, wenn sie in der richtigen Reihenfolge umgesetzt wird: zuerst Governance und Risikobewertung, dann Identifizierung, dann die Schutzkontrollen, die die meisten Vorfälle verhindern, bevor sie auftreten. Erkennung, Reaktion und Wiederherstellung schließen den Kreislauf für die Vorfälle, die dennoch durchkommen.

Beginnen Sie diese Woche mit den wirkungsvollsten und kostengünstigsten Maßnahmen: Setzen Sie einen Passwort-Manager ein, aktivieren Sie überall MFA und planen Sie Ihre erste Mitarbeiterschulung. Alles andere in dieser Checkliste baut auf diesem Fundament auf.

Entdecken Sie Passwork, um die Anmeldedaten Ihres Teams unter rollenbasierter Zugriffskontrolle mit vollständigem Audit-Trail zu verwalten.

Häufig gestellte Fragen

Wie viel sollte ein kleines Unternehmen für Cybersicherheit ausgeben?

Branchenrichtlinien empfehlen, 3-10 % des IT-Budgets für Cybersicherheit bereitzustellen, wobei der Anteil mit dem Risikoprofil skaliert werden sollte. Für ein Unternehmen mit einem jährlichen IT-Budget von 50.000 € bedeutet das etwa 1.500-5.000 € pro Jahr. Die Grundlagen — ein Passwort-Manager, MFA, Mitarbeiterschulungen und Backups — kosten für die meisten kleinen Unternehmen weniger und liefern den größten Teil der Risikoreduktion.

Was ist das NIST Cybersecurity Framework?

Das NIST Cybersecurity Framework ist ein freiwilliges Framework des National Institute of Standards and Technology, das Organisationen eine gemeinsame Struktur für das Management von Cybersicherheitsrisiken durch sechs Funktionen bietet: Govern, Identify, Protect, Detect, Respond und Recover. Es skaliert von kleinen Unternehmen bis zu Behörden, ohne bestimmte Produkte vorzuschreiben.

Brauche ich eine Cyberversicherung?

Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung auszugleichen, einschließlich forensischer Untersuchung, Anwaltskosten und Betriebsunterbrechung. Versicherer erwarten jedoch jetzt den Nachweis grundlegender Kontrollen wie MFA und regelmäßiger Backups, bevor sie eine Police ausstellen. Lesen Sie die Ausschlüsse sorgfältig. Viele Policen begrenzen oder schließen Lösegeldzahlungen vollständig aus.

Wie oft sollten wir Sicherheitsschulungen durchführen?

Führen Sie Onboarding-Schulungen innerhalb der ersten Woche eines Mitarbeiters durch, eine umfassende Auffrischung mindestens jährlich und Phishing-Simulationen vierteljährlich. Die Häufigkeit ist weniger wichtig als die Kontinuität. Eine einzelne jährliche Sitzung ohne Verstärkung verblasst schnell, während kurze, regelmäßige Impulse das Sicherheitsbewusstsein aktiv halten.

Was sollten wir tun, wenn wir von Ransomware betroffen sind?

Isolieren Sie betroffene Systeme sofort, um die Ausbreitung zu stoppen, aktivieren Sie Ihren Incident-Response-Plan und kontaktieren Sie die Strafverfolgungsbehörden sowie Ihren Cyberversicherer, bevor Sie eine Lösegeldzahlung in Betracht ziehen. Wenn möglich, umgeht die Wiederherstellung aus sauberen, getesteten Backups die Lösegeldfrage vollständig. Viele Versicherungspolicen schließen Lösegeldzahlungen aus oder begrenzen sie, wodurch getestete Backups Ihr zuverlässigster Wiederherstellungsweg sind.

Woher wissen wir, ob unsere aktuelle Sicherheit ausreichend ist?

Führen Sie die Risikobewertung aus Schritt 2 anhand dieser Checkliste durch: Wenn Ihnen MFA, ein Passwort-Manager, getestete Backups oder ein Incident-Response-Plan fehlen, haben Sie messbare Lücken zu schließen. Angemessenheit ist ein bewegliches Ziel: Sie erfordert vierteljährliche Zugriffsüberprüfungen und jährliche Neubewertung, wenn sich Ihr Unternehmen und die Bedrohungslandschaft ändern.

Was ist zentralisierte Passwortverwaltung für KMU im Jahr 2026?
Tabellenkalkulationen und Browser-Speicher sind keine Passwortverwaltung — sie sind nur Speicher ohne Audit-Trail oder Offboarding-Kontrolle. Dieser Artikel behandelt, was echte Zentralisierung erfordert: gemeinsam genutzte Tresore, RBAC, Audit-Logs, MFA und worauf Sie vor der Auswahl einer Plattform achten sollten.
Verizon DBIR 2026: 10 Statistiken, die Ihre Sicherheitsstrategie ändern sollten
Der DBIR 2026 von Verizon analysierte mehr als 22.000 Sicherheitsverletzungen in 145 Ländern. Die Ausnutzung von Schwachstellen überholte den Missbrauch von Anmeldedaten als wichtigsten Angriffsvektor, während Ransomware, Drittanbieterrisiken und KI-gestützte Angriffe stark zunahmen. Hier sind die 10 Zahlen, die zählen.
Passwortverwaltung für Teams: Die Lösung, die jedes KMU braucht
Das Speichern von Passwörtern in Slack und Browsern setzt Ihr Unternehmen Datenschutzverletzungen aus. Erfahren Sie, warum persönliche Tools für Teams versagen, wie Sie ausscheidende Mitarbeiter mit einem Klick sicher offboarden und warum die neuesten NIST-Richtlinien von erzwungener Passwortrotation abraten.

Cybersecurity-Checkliste für kleine Unternehmen 2026

Eine praxisnahe, NIST-konforme Sicherheitscheckliste für kleine Unternehmen: 18 Schritte zu Richtlinien, MFA, Passwortverwaltung, Netzwerksicherheit, Backups und Incident Response — nach Kosten und Wirkung bewertet.

Sep 8, 2026 — 16 min read
Una lista de verificación de ciberseguridad con tareas de seguridad completadas, un escudo con candado y un maletín de documentos azul.

Construir un programa de seguridad serio requiere un enfoque sistemático: comience con los fundamentos, añada controles en el orden correcto y siga mejorando. El tamaño del presupuesto y el número de empleados importan menos que la secuencia. Eso es lo que esta lista de verificación de ciberseguridad para pequeñas empresas le ofrece.

Esta lista sigue el Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST), la misma estructura utilizada por agencias gubernamentales y grandes empresas. Recorre cada etapa, desde la redacción de una política de seguridad hasta la prueba de su plan de respuesta a incidentes, con pasos concretos que puede ejecutar esta semana.

Puntos clave

    Las 7 acciones más críticas para proteger su negocio:
  • Implemente un gestor de contraseñas y aplique MFA en todas partes, comenzando con el correo electrónico y las cuentas financieras.
  • Inventaríe sus activos y clasifique sus datos antes de elegir herramientas de seguridad.
  • Capacite a los empleados sobre phishing durante la incorporación, luego refuerce con actualizaciones anuales y simulaciones trimestrales.
  • Habilite las actualizaciones automáticas y priorice los parches críticos. La explotación de vulnerabilidades ahora supera a las credenciales robadas como causa de brechas.
  • Siga la regla de respaldo 3-2-1 (3 copias / 2 medios / 1 fuera del sitio) y pruebe la restauración trimestralmente.
  • Aplique el principio de mínimo privilegio y revoque el acceso el día que alguien se vaya.
  • Cree y pruebe un plan de respuesta a incidentes antes de necesitarlo.

Marco de ciberseguridad NIST

El Marco de Ciberseguridad NIST organiza el trabajo de seguridad en seis funciones principales: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Proporciona a las pequeñas empresas sin departamento de seguridad una estructura probada y no propietaria para organizar su trabajo de seguridad.

Cada función responde a una pregunta diferente:

  • GOBERNAR — ¿Quién es responsable de las decisiones de seguridad y cuáles son las reglas?
  • IDENTIFICAR — ¿Qué activos y riesgos tenemos realmente?
  • PROTEGER — ¿Qué salvaguardas evitan que ocurra un incidente?
  • DETECTAR — ¿Cómo nos damos cuenta de que algo ha salido mal?
  • RESPONDER — ¿Qué hacemos una vez que lo sabemos?
  • RECUPERAR — ¿Cómo volvemos a las operaciones normales?

La lista de verificación a continuación sigue ese orden. Dieciocho pasos, asignados a seis funciones:

Función NIST Paso Acción
Gobernar 1 Crear una política de ciberseguridad
Gobernar 2 Realizar una evaluación de riesgos
Gobernar 3 Abordar los requisitos de cumplimiento
Gobernar 4 Considerar un seguro cibernético
Identificar 5 Inventariar hardware y software
Identificar 6 Clasificar sus datos
Proteger 7 Proteger sus contraseñas
Proteger 8 Aplicar autenticación multifactor
Proteger 9 Capacitar a sus empleados
Proteger 10 Proteger su red
Proteger 11 Proteger sus endpoints
Proteger 12 Hacer copias de seguridad de sus datos
Proteger 13 Controlar el acceso a los datos
Detectar 14 Monitorear sus sistemas
Detectar 15 Implementar detección de intrusiones
Responder 16 Crear un plan de respuesta a incidentes
Recuperar 17 Desarrollar un plan de continuidad del negocio
Recuperar 18 Probar sus procedimientos de recuperación

GOBERNAR: Establezca su base de ciberseguridad

Gobernar es donde la mayoría de las pequeñas empresas saltan directamente a comprar herramientas. Eso es un error. Sin una política, una evaluación de riesgos y una propiedad clara de las decisiones de seguridad, todos los demás controles carecen de dirección y responsabilidad.

Paso 1. Crear una política de ciberseguridad

Una política de ciberseguridad es el reglamento de su organización. Define el comportamiento aceptable y comunica a cada empleado lo que se espera de él.

Cubra cuatro áreas como mínimo:

  • Uso aceptable: qué pueden y qué no pueden hacer los empleados con los dispositivos, redes y datos de la empresa, incluyendo el uso personal del equipo y el software aprobado.
  • Política de contraseñas: contraseñas únicas por cuenta, sin credenciales compartidas, almacenamiento solo en un gestor de contraseñas aprobado.
  • Manejo de datos: cómo clasificar, almacenar, compartir y eliminar datos de la empresa y de los clientes.
  • Reporte de incidentes: a quién contactar y qué información proporcionar cuando algo parece sospechoso.

Una política concisa de tres a cinco páginas que los empleados realmente lean supera a un documento de cincuenta páginas sin leer en una unidad compartida.

Paso 2. Realizar una evaluación de riesgos

Una evaluación de riesgos identifica sus activos más valiosos y sus mayores debilidades, para que sepa dónde gastar primero el presupuesto de seguridad limitado.

Haga cuatro preguntas:

  • ¿Qué datos causarían el mayor daño si fueran robados o destruidos?
  • ¿Qué sistemas son críticos para las operaciones diarias?
  • ¿Cuáles son nuestras mayores brechas? (Sin MFA, software desactualizado, personal sin capacitar, copias de seguridad débiles)
  • ¿Cuál es el impacto comercial del ransomware, una brecha de datos o un tiempo de inactividad prolongado?

El Small Biz Cyber Planner de la FCC ofrece una evaluación guiada gratuita diseñada específicamente para pequeñas empresas. Toma aproximadamente 30 minutos y produce un plan de acción personalizado.

Paso 3. Abordar los requisitos de cumplimiento

Dependiendo de su industria y de dónde se encuentren sus clientes, es posible que ya esté legalmente obligado a proteger los datos que posee.

  • El GDPR Artículo 33 otorga a las empresas de la UE 72 horas para reportar una brecha. Las empresas de la UE también deben consultar los requisitos de gestión de acceso de NIS2, que añaden expectativas específicas de registro de auditoría.
  • La Regla de Seguridad de HIPAA cubre la información de salud del paciente.
  • PCI DSS rige los datos de titulares de tarjetas.
  • SOX requiere controles sobre la precisión y seguridad de los datos financieros y los sistemas que los procesan.

El incumplimiento conlleva una exposición financiera real. Las multas del GDPR pueden alcanzar 20 millones de euros o el 4% de la facturación global anual, lo que sea mayor, según el Artículo 83.

Paso 4. Considerar un seguro cibernético

El seguro cibernético ayuda a cubrir el costo de una brecha: investigación forense, honorarios legales, notificación a clientes, monitoreo de crédito y pérdidas por interrupción del negocio.

Las buenas prácticas de seguridad siguen siendo la defensa principal. El seguro solo cubre las consecuencias financieras después de un incidente. Las aseguradoras exigen cada vez más pruebas de controles básicos, como MFA, capacitación de empleados y copias de seguridad regulares, antes de emitir cobertura, y las primas han aumentado considerablemente en los últimos años.

Antes de comprar una póliza, confirme exactamente qué está excluido. Muchas pólizas limitan o excluyen los pagos de ransomware y la cobertura por interrupción del negocio.

IDENTIFICAR: Conozca lo que necesita proteger

Identificar construye el trabajo de inventario y clasificación del que depende cada control posterior. Tiene que saber qué está protegiendo antes de poder protegerlo.

Paso 5. Inventariar su hardware y software

Mantenga un inventario actualizado de cada dispositivo y aplicación conectado a su red: computadoras, servidores, dispositivos móviles, routers y dispositivos IoT en el lado del hardware; sistemas operativos, aplicaciones empresariales, servicios en la nube y extensiones de navegador en el lado del software.

Registre el propietario del dispositivo, la versión del sistema operativo, la versión del software y la fecha de la última actualización. Este inventario cumple tres funciones a la vez: identifica sistemas desactualizados o sin soporte, rastrea dispositivos cuando los empleados se van y mapea su superficie de ataque real.

Las herramientas de gestión de endpoints automatizan esto para flotas más grandes; una hoja de cálculo actualizada trimestralmente funciona para equipos más pequeños.

Paso 6. Clasificar sus datos

No todos los datos merecen el mismo nivel de protección. Organizarlos en niveles le permite concentrar el gasto en seguridad donde importa.

  • Públicos: Materiales de marketing, contenido publicado.
  • Internos: Documentos comerciales generales que no causarían daño grave si se divulgaran.
  • Confidenciales: Datos de clientes, registros financieros, información de empleados, secretos comerciales.
  • Restringidos: Datos de tarjetas de pago, registros de salud y otros datos sujetos a requisitos regulatorios.

Los datos confidenciales y restringidos deben estar cifrados, con acceso limitado a personas con una necesidad comercial documentada, y manejados bajo procedimientos escritos.

PROTEGER: Implemente sus defensas principales

Proteger es la función más grande de esta lista de verificación, y con razón: es donde residen la mayoría de los controles de seguridad del día a día, desde la higiene de contraseñas hasta las copias de seguridad.

Paso 7. Proteger sus contraseñas

Las credenciales débiles y reutilizadas siguen siendo uno de los problemas más fáciles de solucionar y entre los más explotados. El DBIR 2026 de Verizon encontró que el abuso de credenciales ahora representa el 13% de las brechas, bajando del 20%, ya que la explotación de vulnerabilidades lo superó con un 31%.

La solución: Un gestor de contraseñas. Herramientas como Passwork generan contraseñas únicas de más de 15 caracteres, las almacenan en una bóveda cifrada, comparten credenciales sin exponerlas, identifican las débiles o reutilizadas a través de un panel de seguridad y registran quién accedió a qué.

Incluso con un gestor implementado, mantenga la línea en los fundamentos: longitud sobre complejidad, una contraseña por cuenta, nada escrito a mano. Consulte nuestra guía de higiene de contraseñas y por qué las reglas de complejidad ya no funcionan.

Vea cómo las funciones de gestión de contraseñas de Passwork generan, almacenan y auditan credenciales en todo su equipo.

Paso 8. Aplicar autenticación multifactor (MFA)

MFA requiere dos o más métodos de verificación: algo que sabe (una contraseña), algo que tiene (un teléfono o llave de seguridad), o algo que es (una huella dactilar o escaneo facial).

Actívelo inmediatamente para:

  • Cuentas de correo electrónico (su bandeja de entrada restablece todas las demás contraseñas)
  • Sistemas financieros
  • Almacenamiento en la nube
  • Cuentas administrativas
  • Cualquier sistema que contenga datos sensibles

La investigación de seguridad de identidad de Microsoft ha encontrado que MFA bloquea la gran mayoría de los intentos de compromiso de cuentas. Incluso si un atacante roba una contraseña a través de phishing o una brecha, MFA lo detiene en el segundo factor.

Paso 9. Capacitar a sus empleados

El DBIR 2026 de Verizon encontró que el elemento humano es un factor en el 62% de las brechas: clics en phishing, ingeniería social o configuración incorrecta. Las personas necesitan capacitación explícita para reconocer estas amenazas y saber cómo responder cuando aparecen en su bandeja de entrada.

Estructure la capacitación en tres capas: incorporación dentro de la primera semana, una actualización anual sobre nuevas amenazas y cambios de políticas, y simulaciones de phishing trimestrales. Cuando alguien falla una simulación, responda con orientación constructiva. Mantenga las sesiones cortas (15-20 minutos) y basadas en escenarios reales.

Temas clave a cubrir: reconocimiento de phishing, ingeniería social, higiene de contraseñas, seguridad física y reporte de incidentes. Nuestra guía sobre ingeniería social vs. ataques de phishing cubre cómo se superponen y dónde los ataques impulsados por IA de 2026 cambiaron las reglas del juego.

Paso 10. Proteger su red

Su red es la base sobre la que funciona todo lo demás. Configure firewalls con reglas de mínimo privilegio, use WPA3 para Wi-Fi (WPA2 si no está disponible), y requiera una VPN para cualquier acceso remoto a datos sensibles. El trabajo remoto introduce la mayoría de las brechas. Nuestro análisis de 10 fallos de seguridad en el trabajo remoto muestra lo que generalmente sale mal, desde contraseñas predeterminadas de routers hasta VPNs omitidas. Si los empleados usan dispositivos personales, consulte nuestra guía de seguridad BYOD para controles a nivel de dispositivo.

Paso 11. Proteger sus endpoints

Los endpoints (computadoras, portátiles, dispositivos móviles) son donde los empleados interactúan con sus datos, y donde el malware obtiene un punto de apoyo con mayor frecuencia.

Las herramientas de Endpoint Detection and Response (EDR) se han convertido en el estándar básico: identifican comportamiento sospechoso, contienen amenazas automáticamente y añaden detalle forense que el antivirus simple no ofrece. Varios proveedores ahora ofrecen precios de EDR para presupuestos de pequeñas empresas.

Como mínimo, cada dispositivo necesita:

  • Escaneo antimalware en tiempo real
  • Actualizaciones automáticas
  • Escaneos completos programados.

La aplicación de parches importa más de lo que la mayoría de las pymes suponen. La explotación de vulnerabilidades sin parchear es ahora la forma más común en que los atacantes ingresan, según el DBIR 2026 citado anteriormente. Habilite las actualizaciones automáticas donde su software lo permita, aplique parches críticos dentro de las 48 horas posteriores a su lanzamiento y mantenga un inventario de versiones de software para saber qué sigue expuesto.

Si los empleados usan dispositivos móviles para trabajar, añada Mobile Device Management (MDM) para aplicar políticas, cifrar datos y habilitar el borrado remoto.

Paso 12. Hacer copias de seguridad de sus datos

La regla 3-2-1: 3 copias de sus datos, 2 tipos de medios (por ejemplo, disco local y nube), 1 copia fuera del sitio. Haga copias de seguridad de todos los datos críticos del negocio, correo electrónico, registros financieros y configuraciones del sistema, diariamente para sistemas críticos, semanalmente para el resto.

Retenga múltiples versiones que abarquen al menos 30 días; el ransomware a menudo permanece inactivo antes de activarse, por lo que necesita copias de seguridad limpias de antes de la infección. Haga que las copias de seguridad sean inmutables durante un período establecido para que el ransomware no pueda cifrarlas junto con los datos de producción.

Pruebe la restauración trimestralmente: confirme que las copias de seguridad se completan, que los datos se restauran dentro de los plazos aceptables y que los datos restaurados son utilizables.

Paso 13. Controlar el acceso a los datos

El principio de mínimo privilegio significa que los usuarios obtienen solo el acceso mínimo que su trabajo requiere.

El Control de Acceso Basado en Roles (RBAC) asigna permisos a roles. Cuando alguien cambia de puesto, se intercambia su asignación de rol y los permisos se actualizan automáticamente. Un gestor de contraseñas como Passwork le ofrece este control integrado: su sistema basado en roles permite a los administradores definir quién accede a qué credenciales y aplicar la separación de funciones a nivel de bóveda.

Revise el acceso trimestralmente: elimine a los empleados que se han ido inmediatamente, ajuste los roles cambiados y revoque cualquier acceso innecesario.

Gestión de cuentas privilegiadas: para cuentas de administrador, limite cuántas existen, manténgalas separadas de las cuentas de uso diario, requiera MFA, registre toda la actividad y use acceso justo a tiempo cuando sea posible.

Elimine las cuentas compartidas. Cuando una sea inevitable, contrólela a través de un gestor de contraseñas que registre quién accedió y cuándo.

Cuando alguien deja el equipo, revocar el acceso no debería significar cambiar una docena de contraseñas manualmente. Nuestra lista de verificación de desvinculación cubre el proceso completo de revocación, incluyendo SSO, claves API y credenciales compartidas.

DETECTAR: Monitoree la actividad sospechosa

Asuma que un atacante determinado eventualmente entrará. Detectar se trata de notarlo antes de que causen daño real.

Paso 14. Monitorear sus sistemas

Registre y monitoree:

  • Intentos de inicio de sesión fallidos (posible fuerza bruta o credenciales comprometidas),
  • Patrones de acceso inusuales (inicios de sesión desde ubicaciones inesperadas o horas extrañas),
  • Cambios inesperados en el sistema (nuevas cuentas, ediciones de permisos, nuevo software), y
  • Tráfico de red anormal (conexiones salientes inusuales o transferencias grandes).

Para empresas que dependen de personal de TI general en lugar de un equipo de seguridad dedicado, dos opciones llenan el vacío:

  • Las herramientas de Security Information and Event Management (SIEM) basadas en la nube agregan registros y señalan anomalías, con niveles de precios diseñados para pymes.
  • Managed Detection and Response (MDR) externaliza el monitoreo 24/7 a un proveedor, brindándole detección de nivel empresarial sin construir un centro de operaciones de seguridad interno.

Paso 15. Implementar detección de intrusiones (para pymes avanzadas)

A medida que crece la madurez de seguridad, considere los Sistemas de Detección de Intrusiones (IDS) o los Sistemas de Prevención de Intrusiones (IPS). IDS le alerta sobre patrones de tráfico malicioso, IPS lo bloquea automáticamente. La mayoría de las pequeñas empresas deberían tratar esto como una inversión de segunda fase, una vez que las contraseñas, MFA, copias de seguridad y capacitación estén sólidas y monitoreadas.

RESPONDER: Planifique para un incidente de seguridad

Un plan documentado, creado antes de que ocurra un incidente, reduce el tiempo de respuesta y limita el daño. Omita este paso y cada decisión durante un incidente real se tomará bajo presión, generalmente mal.

Paso 16. Crear un plan de respuesta a incidentes (IR)

Un plan de respuesta a incidentes define quién hace qué, para que nadie improvise cuando importa. El ciclo de vida de seis pasos:

  • Preparación: documente el plan, asigne roles, realice ejercicios de simulación.
  • Detección y análisis: confirme el alcance y la gravedad.
  • Contención: aísle sistemas, desactive cuentas comprometidas.
  • Erradicación: elimine la amenaza, corrija la causa raíz.
  • Recuperación: restaure desde copias de seguridad limpias, reactive los sistemas gradualmente.
  • Lecciones aprendidas: revise dentro de dos semanas, actualice el plan.

Mantenga niveles de gravedad, una lista de contactos actualizada (TI, legal, aseguradora, fuerzas del orden) y procedimientos de comunicación con clientes y medios. Conozca sus plazos: el GDPR requiere notificación dentro de 72 horas (Artículo 33); muchas leyes estatales de EE. UU. permiten 30-60 días.

RECUPERAR: Asegure la continuidad del negocio

Un plan de respuesta a incidentes limpia su entorno técnico; un plan de continuidad del negocio mantiene a la empresa operando mientras eso sucede.

Paso 17. Desarrollar un plan de continuidad del negocio (BCP)

Su BCP debe identificar qué funciones comerciales son esenciales y deben continuar durante un incidente, como servicio al cliente, procesamiento de pedidos o nómina. Defina un Objetivo de Tiempo de Recuperación (RTO) para cuán rápido necesita volver cada sistema, y un Objetivo de Punto de Recuperación (RPO) para cuánta pérdida de datos es aceptable, ya que ese número determina la frecuencia de sus copias de seguridad. La guía de planificación de contingencias de NIST ofrece una referencia detallada para desarrollar esto.

Documente procedimientos alternativos para ejecutar funciones críticas manualmente si los sistemas primarios están caídos, un plan de comunicación para empleados, clientes y proveedores durante una interrupción prolongada, y un plan de sucesión para decisiones si las personas clave no están disponibles.

Paso 18. Probar sus procedimientos de recuperación

  • Realice ejercicios de simulación al menos anualmente: reúna al equipo, recorra un escenario realista y encuentre las brechas en su plan antes de que un incidente real lo haga.
  • Ejecute pruebas técnicas trimestralmente para sistemas críticos: restaure realmente desde una copia de seguridad, realice una conmutación por error a sistemas alternativos y confirme que la recuperación funciona según lo documentado.
  • Las organizaciones maduras añaden simulaciones a escala completa periódicamente, que consumen muchos recursos pero revelan problemas que nada más descubrirá.

Documente cada resultado de prueba y actualice sus planes según lo que encuentre.

Conclusión

Una lista de verificación de ciberseguridad para pequeñas empresas da resultados cuando se implementa en orden: gobernanza y evaluación de riesgos primero, luego identificación, luego los controles de protección que detienen la mayoría de los incidentes antes de que comiencen. Detección, respuesta y recuperación cierran el ciclo para los incidentes que logran pasar de todos modos.

Comience esta semana con las acciones de mayor impacto y menor costo: implemente un gestor de contraseñas, active MFA en todas partes y programe su primera sesión de capacitación para empleados. Todo lo demás en esta lista de verificación se basa en esa base.

Explore Passwork para poner las credenciales de su equipo bajo control de acceso basado en roles con un registro de auditoría completo.

Preguntas frecuentes

¿Cuánto debe gastar una pequeña empresa en ciberseguridad?

Las guías de la industria sugieren asignar entre el 3-10% de su presupuesto de TI a ciberseguridad, escalando según su perfil de riesgo. Para una empresa con un presupuesto anual de TI de $50,000, eso es aproximadamente $1,500-$5,000 al año. Los fundamentos, un gestor de contraseñas, MFA, capacitación de empleados y copias de seguridad, cuestan menos que eso para la mayoría de las pequeñas empresas y proporcionan la mayor parte de la reducción de riesgos.

¿Qué es el Marco de Ciberseguridad NIST?

El Marco de Ciberseguridad NIST es un marco voluntario del Instituto Nacional de Estándares y Tecnología que proporciona a las organizaciones una estructura común para gestionar el riesgo de ciberseguridad a través de seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Se escala desde pequeñas empresas hasta agencias gubernamentales sin dictar productos específicos.

¿Necesito un seguro cibernético?

El seguro cibernético ayuda a compensar el costo de una brecha, incluyendo investigación forense, honorarios legales e interrupción del negocio, pero las aseguradoras ahora esperan pruebas de controles básicos como MFA y copias de seguridad regulares antes de emitir una póliza. Lea las exclusiones cuidadosamente. Muchas pólizas limitan o excluyen completamente los pagos de ransomware.

¿Con qué frecuencia debemos realizar capacitación de seguridad?

Realice capacitación de incorporación dentro de la primera semana del empleado, una actualización completa al menos anualmente y simulaciones de phishing trimestralmente. La frecuencia importa menos que la consistencia. Una sola sesión anual sin refuerzo se desvanece rápidamente, mientras que los contactos breves y regulares mantienen activa la conciencia de seguridad.

¿Qué debemos hacer si somos víctimas de ransomware?

Aísle los sistemas afectados inmediatamente para detener la propagación, active su plan de respuesta a incidentes y contacte a las fuerzas del orden y a su proveedor de seguro cibernético antes de considerar cualquier pago de rescate. Cuando sea posible, restaurar desde copias de seguridad limpias y probadas evita la cuestión del rescate por completo. Muchas pólizas de seguro excluyen o limitan los pagos de rescate, haciendo que las copias de seguridad probadas sean su ruta de recuperación más confiable.

¿Cómo sabemos si nuestra seguridad actual es adecuada?

Ejecute la evaluación de riesgos del Paso 2 contra esta lista de verificación: si le falta MFA, un gestor de contraseñas, copias de seguridad probadas o un plan de respuesta a incidentes, tiene brechas medibles que cerrar. La adecuación es un objetivo móvil: requiere revisiones de acceso trimestrales y una reevaluación anual a medida que su negocio y el panorama de amenazas cambian.

¿Qué es la gestión centralizada de contraseñas para pymes en 2026?
Las hojas de cálculo y el almacenamiento del navegador no son gestión de contraseñas, son solo almacenamiento sin registro de auditoría ni control de desvinculación. Este artículo cubre lo que requiere una centralización real: bóvedas compartidas, RBAC, registros de auditoría, MFA y qué verificar antes de elegir una plataforma.
Verizon DBIR 2026: 10 estadísticas que deberían cambiar su estrategia de seguridad
El DBIR 2026 de Verizon analizó más de 22,000 brechas en 145 países. La explotación de vulnerabilidades superó al abuso de credenciales como el principal vector de ataque, mientras que el ransomware, el riesgo de terceros y los ataques asistidos por IA crecieron significativamente. Aquí están los 10 números que importan.
Gestión de contraseñas para equipos: La solución que toda pyme necesita
Almacenar contraseñas en Slack y navegadores expone su negocio a brechas. Descubra por qué las herramientas personales fallan para los equipos, cómo desvincular de forma segura a empleados que se van con un solo clic, y por qué las últimas directrices del NIST recomiendan no forzar la rotación de contraseñas.

Lista de verificación de ciberseguridad para pequeñas empresas en 2026

Lista de verificación de seguridad práctica y alineada con NIST para pequeñas empresas: 18 pasos que cubren políticas, MFA, gestión de contraseñas, seguridad de red, copias de seguridad y respuesta a incidentes, clasificados por coste e impacto.

Sep 8, 2026 — 13 min read
A cybersecurity checklist with completed security tasks, a padlock shield, and a blue document case.

Building a serious security program takes a systematic approach: start with the fundamentals, layer on controls in the right order, and keep improving. Budget size and headcount matter less than sequencing. That's what this cybersecurity checklist for small business gives you.

This checklist follows the National Institute of Standards and Technology (NIST) Cybersecurity Framework, the same structure used by government agencies and large enterprises. It walks through every stage, from writing a security policy to testing your incident response plan, with concrete steps you can act on this week.

Key takeaways

    The 7 most critical actions to protect your business:
  • Deploy a password manager and enforce MFA everywhere, starting with email and financial accounts.
  • Inventory your assets and classify your data before choosing security tools.
  • Train employees on phishing at onboarding, then reinforce it with annual refreshers and quarterly simulations.
  • Enable automatic updates and prioritize critical patches. Vulnerability exploitation now outpaces stolen credentials as a breach cause.
  • Follow the 3-2-1 backup rule (3 copies / 2 media / 1 offsite) and test restoration quarterly.
  • Apply least privilege and revoke access the day someone leaves.
  • Build and test an incident response plan before you need one.

NIST cybersecurity framework

The NIST Cybersecurity Framework organizes security work into six core functions: Govern, Identify, Protect, Detect, Respond, and Recover. It gives small businesses without a security department a proven, non-proprietary structure for organizing their security work.

Each function answers a different question:

  • GOVERN — Who owns security decisions, and what are the rules?
  • IDENTIFY — What assets and risks do we actually have?
  • PROTECT — What safeguards stop an incident from happening?
  • DETECT — How do we notice something has gone wrong?
  • RESPOND — What do we do once we know?
  • RECOVER — How do we get back to normal operations?

The checklist below follows that order. Eighteen steps, mapped to six functions:

NIST function Step Action
Govern 1 Create a cybersecurity policy
Govern 2 Conduct a risk assessment
Govern 3 Address compliance requirements
Govern 4 Consider cyber insurance
Identify 5 Inventory hardware and software
Identify 6 Classify your data
Protect 7 Secure your passwords
Protect 8 Enforce multi-factor authentication
Protect 9 Train your employees
Protect 10 Secure your network
Protect 11 Protect your endpoints
Protect 12 Back up your data
Protect 13 Control access to data
Detect 14 Monitor your systems
Detect 15 Implement intrusion detection
Respond 16 Create an incident response plan
Recover 17 Develop a business continuity plan
Recover 18 Test your recovery procedures

GOVERN: Establish your cybersecurity foundation

Govern is where most small businesses skip straight to buying tools. That's a mistake. Without a policy, a risk assessment, and clear ownership of security decisions, every other control lacks direction and accountability.

Step 1. Create a cybersecurity policy

A cybersecurity policy is your organization's rulebook. It defines acceptable behavior and tells every employee what's expected of them.

Cover four areas at minimum:

  • Acceptable use: what employees can and cannot do with company devices, networks, and data, including personal use of equipment and approved software.
  • Password policy: unique passwords per account, no shared credentials, storage only in an approved password manager.
  • Data handling: how to classify, store, share, and dispose of company and customer data.
  • Incident reporting: who to contact and what information to provide when something looks wrong.

A tight, three-to-five-page policy that employees actually read beats a fifty-page document sitting unread in a shared drive.

Step 2. Conduct a risk assessment

A risk assessment identifies your most valuable assets and your biggest weaknesses, so you know where to spend limited security budget first.

Ask four questions:

  • What data would cause the most damage if stolen or destroyed?
  • Which systems are critical to daily operations?
  • What are our biggest gaps? (No MFA, outdated software, untrained staff, weak backups)
  • What's the business impact of ransomware, a data breach, or extended downtime?

The FCC's Small Biz Cyber Planner offers a free, guided assessment built specifically for small businesses. It takes about 30 minutes and produces a customized action plan.

Step 3. Address compliance requirements

Depending on your industry and where your customers are located, you may already be legally required to protect the data you hold.

  • GDPR Article 33 gives EU businesses 72 hours to report a breach. EU companies should also check NIS2 access management requirements, which add specific audit-logging expectations.
  • HIPAA's Security Rule covers patient health information.
  • PCI DSS governs cardholder data.
  • SOX requires controls over the accuracy and security of financial data and the systems processing it.

Non-compliance carries real financial exposure. GDPR fines can reach €20 million or 4% of annual global turnover, whichever is higher, per Article 83.

Step 4. Consider cyber insurance

Cyber insurance helps cover the cost of a breach: forensic investigation, legal fees, customer notification, credit monitoring, and business interruption losses.

Good security practices remain the primary defense. Insurance only covers the financial fallout after an incident. Insurers increasingly require proof of basic controls, such as MFA, employee training, and regular backups, before issuing coverage, and premiums have climbed sharply in recent years. 

Before buying a policy, confirm exactly what's excluded. Many policies limit or exclude ransomware payments and business interruption coverage.

IDENTIFY: Know what you need to protect

Identify builds the inventory and classification work that every later control depends on. You have to know what you're protecting before you can protect it.

Step 5. Inventory your hardware and software

Maintain a running inventory of every device and application connected to your network: computers, servers, mobile devices, routers, and IoT devices on the hardware side; operating systems, business applications, cloud services, and browser extensions on the software side.

Record the device owner, OS version, software version, and last update date. This inventory does three jobs at once: it flags outdated or unsupported systems, tracks devices when employees leave, and maps your actual attack surface. 

Endpoint management tools automate this for larger fleets; a spreadsheet updated quarterly works for smaller teams.

Step 6. Classify your data

Not all data deserves the same level of protection. Sorting it into tiers lets you focus security spending where it matters.

  • Public: Marketing materials, published content.
  • Internal: General business documents that wouldn't cause serious harm if disclosed.
  • Confidential: Customer data, financial records, employee information, trade secrets.
  • Restricted: Payment card data, health records, and other data subject to regulatory requirements.

Confidential and restricted data should be encrypted, access-limited to people with a documented business need, and handled under written procedures.

PROTECT: Implement your core defenses

Protect is the largest function in this checklist, and for good reason: it's where most day-to-day security controls live, from password hygiene to backups.

Step 7. Secure your passwords

Weak and reused credentials remain one of the easiest problems to fix, and among the most exploited. Verizon's 2026 DBIR found credential abuse now accounts for 13% of breaches, down from 20%, as vulnerability exploitation overtook it at 31%.

The fix: A password manager. Tools like Passwork generate unique 15+ character passwords, store them in an encrypted vault, share credentials without exposing them, flag weak or reused ones via a security dashboard, and log who accessed what.

Even with a manager in place, hold the line on fundamentals: length over complexity, one password per account, nothing hand-typed. See our password hygiene guide and why complexity rules no longer work. 

See how Passwork's password management features generate, store, and audit credentials across your team.

Step 8. Enforce multi-factor authentication (MFA)

MFA requires two or more verification methods: something you know (a password), something you have (a phone or security key), or something you are (a fingerprint or face scan).

Turn it on immediately for: 

  • Email accounts (your inbox resets every other password)
  • Financial systems
  • Cloud storage
  • Administrative accounts
  • Any system holding sensitive data

Microsoft's identity security research has found that MFA blocks the overwhelming majority of account compromise attempts. Even if an attacker steals a password through phishing or a breach, MFA stops them at the second factor.

Step 9. Train your employees

Verizon's 2026 DBIR found the human element is a factor in 62% of breaches: phishing clicks, social engineering, or misconfiguration. People need explicit training to recognize these threats and know how to respond when they show up in their inbox.

Structure training in three layers: onboarding within the first week, an annual refresher on new threats and policy updates, and quarterly phishing simulations. When someone fails a simulation, respond with constructive coaching. Keep sessions short (15-20 minutes) and grounded in real scenarios.

Key topics to cover: phishing recognition, social engineering, password hygiene, physical security, and incident reporting. Our guide to social engineering vs. phishing attacks covers how these overlap and where 2026's AI-driven attacks changed the playbook.

Step 10. Secure your network

Your network is the foundation everything else runs on. Configure firewalls with least-privilege rules, use WPA3 for Wi-Fi (WPA2 if unavailable), and require a VPN for any remote access to sensitive data. Remote work introduces most of the gaps. Our breakdown of 10 remote work security fails shows what usually goes wrong, from default router passwords to skipped VPNs. If employees use personal devices, see our BYOD security guide for device-level controls.

Step 11. Protect your endpoints

Endpoints (computers, laptops, mobile devices) are where employees touch your data, and where malware most often gets a foothold.

Endpoint Detection and Response (EDR) tools have become the baseline: they identify suspicious behavior, contain threats automatically, and add forensic detail that plain antivirus lacks. Several vendors now price EDR for small-business budgets.

At minimum, every device needs:

  • Real-time anti-malware scanning
  • Automatic updates
  • Scheduled full scans.

Patching matters more than most SMBs assume. Exploitation of unpatched vulnerabilities is now the single most common way attackers get in, per the 2026 DBIR cited above. Enable automatic updates wherever your software allows it, apply critical patches within 48 hours of release, and keep an inventory of software versions so you know what's still exposed.

If employees use mobile devices for work, add Mobile Device Management (MDM) to enforce policy, encrypt data, and enable remote wipe.

Step 12. Back up your data

The 3-2-1 rule: 3 copies of your data, 2 media types (e.g., local disk and cloud), 1 copy offsite. Back up all business-critical data, email, financial records, and system configs, daily for critical systems, weekly for the rest.

Retain multiple versions spanning at least 30 days; ransomware often sits dormant before activating, so you need clean backups from before the infection. Make backups immutable for a set period so ransomware can't encrypt them alongside production data.

Test restoration quarterly: confirm backups complete, data restores within acceptable timeframes, the restored data is usable.

Step 13. Control access to data

The principle of least privilege means users get only the minimum access their job requires.

Role-Based Access Control (RBAC) assigns permissions to roles. When someone changes jobs, you swap their role assignment and permissions update automatically. A password manager like Passwork gives you this control built in: its role-based system lets admins define who reaches which credentials and enforce separation of duties at the vault level.

Review access quarterly: remove departed employees immediately, adjust changed roles, revoke anything unnecessary.

Privileged account management: for admin accounts, limit how many exist, keep them separate from daily-use accounts, require MFA, log all activity, and use just-in-time access where possible.

Eliminate shared accounts. Where one is unavoidable, control it through a password manager that logs who accessed it and when.

When someone leaves the team, revoking access shouldn't mean changing a dozen passwords by hand. Our offboarding checklist covers the full revocation process, including SSO, API keys, and shared credentials.

DETECT: Monitor for suspicious activity

Assume a determined attacker eventually gets in. Detect is about noticing before they cause real damage.

Step 14. Monitor your systems

Log and monitor for: 

  • Failed login attempts (possible brute-force or compromised credentials), 
  • Unusual access patterns (logins from unexpected locations or odd hours), 
  • Unexpected system changes (new accounts, permission edits, new software), and 
  • Abnormal network traffic (unusual outbound connections or large transfers).

For businesses relying on general IT staff rather than a dedicated security team, two options fill the gap: 

  • Cloud-based Security Information and Event Management (SIEM) tools aggregate logs and flag anomalies, with pricing tiers built for SMBs. 
  • Managed Detection and Response (MDR) outsources 24/7 monitoring to a provider, giving you enterprise-grade detection without building an internal security operations center.

Step 15. Implement intrusion detection (for advanced SMBs)

As security maturity grows, consider Intrusion Detection Systems (IDS) or Intrusion Prevention Systems (IPS). IDS alerts you to malicious traffic patterns, IPS blocks it automatically. Most small businesses should treat this as a second-phase investment, once passwords, MFA, backups, and training are solid and monitored.

RESPOND: Plan for a security incident

A documented plan, built before an incident happens, cuts response time and limits damage. Skip this step and every decision during a real incident gets made under pressure, usually badly.

Step 16. Create an incident response (IR) plan

An incident response plan defines who does what, so nobody improvises when it matters. The six-step lifecycle: 

  • Preparation: document the plan, assign roles, run tabletop exercises. 
  • Detection and analysis: confirm scope and severity.
  • Containment: isolate systems, disable compromised accounts. 
  • Eradication: remove the threat, fix the root cause.
  • Recovery: restore from clean backups, bring systems back gradually. 
  • Lessons learned: review within two weeks, update the plan.

Maintain severity levels, an updated contact list (IT, legal, insurer, law enforcement), and customer/media communication procedures. Know your deadlines: GDPR requires notification within 72 hours (Article 33); many U.S. state laws allow 30-60 days.

RECOVER: Ensure business continuity

An incident response plan gets your technical environment clean, a business continuity plan keeps the company operating while that happens.

Step 17. Develop a business continuity plan (BCP)

Your BCP should identify which business functions are essential and must continue during an incident, such as customer service, order processing, or payroll. Define a Recovery Time Objective (RTO) for how fast each system needs to come back, and a Recovery Point Objective (RPO) for how much data loss is acceptable, since that number drives your backup frequency. NIST's contingency planning guide offers a detailed reference for building this out.

Document alternative procedures for running critical functions manually if primary systems are down, a communication plan for employees, customers, and vendors during an extended outage, and a succession plan for decisions if key people are unavailable.

Step 18. Test your recovery procedures

  • Run tabletop exercises at least annually: gather the team, walk through a realistic scenario, and find the gaps in your plan before a real incident does. 
  • Run technical tests quarterly for critical systems: actually restore from backup, fail over to alternative systems, and confirm recovery works as documented. 
  • Mature organizations add full-scale simulations periodically, which are resource-intensive but surface issues nothing else will.

Document every test result and update your plans based on what you find.

Conclusion

A cybersecurity checklist for small business pays off when it's implemented in order: governance and risk assessment first, then identification, then the protective controls that stop most incidents before they start. Detection, response, and recovery close the loop for the incidents that get through anyway.

Start this week with the highest-impact, lowest-cost moves: deploy a password manager, turn on MFA everywhere, and schedule your first employee training session. Everything else in this checklist builds on that foundation.

Explore Passwork to bring your team's credentials under role-based access control with a full audit trail.

Frequently asked questions

How much should a small business spend on cybersecurity?

Industry guidance suggests allocating 3-10% of your IT budget to cybersecurity, scaling up with your risk profile. For a business with a $50,000 annual IT budget, that's roughly $1,500-$5,000 a year. The fundamentals, a password manager, MFA, employee training, and backups, cost less than that for most small businesses and deliver most of the risk reduction.

What is the NIST Cybersecurity Framework?

The NIST Cybersecurity Framework is a voluntary framework from the National Institute of Standards and Technology that gives organizations a common structure for managing cybersecurity risk through six functions: Govern, Identify, Protect, Detect, Respond, and Recover. It scales from small businesses to government agencies without dictating specific products.

Do I need cyber insurance?

Cyber insurance helps offset the cost of a breach, including forensic investigation, legal fees, and business interruption, but insurers now expect proof of basic controls like MFA and regular backups before issuing a policy. Read exclusions carefully. Many policies limit or exclude ransomware payments entirely.

How often should we conduct security training?

Run onboarding training within an employee's first week, a comprehensive refresher at least annually, and phishing simulations quarterly. Frequency matters less than consistency. A single annual session without reinforcement fades fast, while short, regular touchpoints keep security awareness active.

What should we do if we're hit by ransomware?

Isolate affected systems immediately to stop the spread, activate your incident response plan, and contact law enforcement and your cyber insurance provider before considering any ransom payment. When possible, restoring from clean, tested backups sidesteps the ransom question entirely. Many insurance policies exclude or limit ransom payments, making tested backups your most reliable recovery path.

How do we know if our current security is adequate?

Run the risk assessment from Step 2 against this checklist: if you're missing MFA, a password manager, tested backups, or an incident response plan, you have measurable gaps to close. Adequacy is a moving target: it requires quarterly access reviews and annual reassessment as your business and the threat landscape change.

What is centralized password management for SMBs in 2026?
Spreadsheets and browser storage aren’t password management, they’re just storage with no audit trail or offboarding control. This article covers what real centralization requires: shared vaults, RBAC, audit logs, MFA, and what to check before picking a platform.
Verizon DBIR 2026: 10 stats that should change your security strategy
Verizon’s 2026 DBIR analyzed 22,000+ breaches across 145 countries. Vulnerability exploitation overtook credential abuse as the top attack vector, while ransomware, third-party risk, and AI-assisted attacks all grew sharply. Here are the 10 numbers that matter.
Password management for teams: The fix every SMB needs
Storing passwords in Slack and browsers exposes your business to breaches. Discover why personal tools fail teams, how to securely offboard departing employees in one click, and why the latest NIST guidelines recommend against forced password rotation.

Cybersecurity checklist for small business in 2026

A practical, NIST-aligned security checklist for small businesses: 18 steps covering policies, MFA, password management, network security, backups, and incident response, ranked by cost and impact.

Aug 31, 2026 — 12 min read
Ilustração de um escudo feito de blocos de construção coloridos, com um buraco de fechadura e ícones de cadeado, que simboliza a segurança das palavras-passe e a proteção das crianças online.

Para ensinar às crianças a segurança das palavras-passe, basta um hábito repetível: criar uma frase-passe única, protegê-la com um segundo passo de início de sessão e pedir ajuda quando um início de sessão ou uma mensagem parecer estranho. Uma palavra-passe é o segredo que abre uma conta.

A maioria das famílias só pensa nisto depois de acontecer algo: uma conta Roblox tomada por um estranho, um colega que adivinhou uma palavra-passe a partir de uma data de nascimento, uma mensagem que parece vir da escola a pedir para «confirmar» um início de sessão. A rotina Criar, Proteger, Recuperar descrita abaixo demora cerca de dez minutos a ensinar e continua útil à medida que a criança passa da primeira conta de jogos para os inícios de sessão da escola e do e-mail, que gere sozinha.

Pontos principais

  • Uma regra sobre palavras-passe perdura quando a criança percebe o que está a proteger: basta perguntar o que a criança detestaria perder e o argumento surge por si.
  • A lição muda com a idade: uma criança de seis anos só precisa da regra da privacidade; um adolescente precisa de independência, com uma rede de segurança para os erros.
  • O comprimento vence a complexidade: uma frase-passe longa é mais fácil de memorizar para uma criança e mais difícil de adivinhar do que uma carregada de símbolos.
  • Uma palavra-passe por si só não basta: a 2FA ou uma passkey impede a maioria das tomadas de conta, mesmo que a palavra-passe seja exposta.
  • Um aviso rápido e sem culpabilização vale mais do que uma palavra-passe perfeita: comunicar um erro cedo é o que realmente limita os danos.

Criar uma palavra-passe e a motivação para proteger o que é importante 

Uma palavra-passe protege o que é importante para a criança online, incluindo trabalhos escolares, progresso em jogos, mensagens, fotografias e informações pessoais. Descreva-a como a chave de uma divisão digital: quem obtiver a chave pode entrar na divisão, alterar o que lá está ou impedir o dono de entrar.

Esta analogia dá às crianças uma razão para se preocuparem sem as assustar. Comece por mostrar à criança o que cada conta contém.

O que protege Porque é importante
Conta da escola Pode conter trabalhos, mensagens e dados pessoais.
Conta de jogos Pode conter progresso guardado, compras e conversas.
Conta de rede social Pode conter fotografias, contactos e mensagens privadas.
Conta de e-mail Pode servir de via de redefinição para outras contas.

Convém dar especial atenção à palavra-passe do e-mail. Os serviços de e-mail recebem frequentemente ligações de redefinição de palavra-passe de outras contas, pelo que o acesso ao e-mail pode dar acesso a outras contas. A CEOP Education (o programa de segurança infantil da National Crime Agency do Reino Unido) aconselha as famílias a utilizarem uma palavra-passe distinta e forte para o e-mail.

Pergunte à criança o que quer manter seguro em cada conta. A resposta pode ser um desenho, uma mensagem de um amigo ou o progresso guardado num jogo. A segurança das palavras-passe para crianças faz mais sentido quando a palavra-passe protege algo a que a criança dá valor.

Ensinar a segurança das palavras-passe de acordo com a idade 

Para ensinar às crianças a segurança das palavras-passe, a responsabilidade deve corresponder à idade, à confiança e ao tipo de conta. Atribua a cada conta a sua própria frase-passe longa e aumente a autonomia gradualmente. Mantenha uma via clara para pedir ajuda em caso de palavras-passe esquecidas, mensagens suspeitas, dispositivos perdidos e recuperação de contas.

Uma frase-passe é uma palavra-passe mais longa, composta por várias palavras. Escolha palavras que a criança consiga memorizar, mas que as outras pessoas não consigam associar-lhe. Exclua nomes, datas de nascimento, nomes de escolas, moradas, animais de estimação, equipas favoritas e dados publicados online.

Cada conta precisa de uma frase-passe diferente. Se uma palavra-passe reutilizada surgir numa violação de dados, alguém pode experimentá-la nas outras contas da criança.

As orientações de 2025 do NIST para consumidores recomendam pelo menos 15 carateres quando é exigida uma palavra-passe e dão prioridade ao comprimento. Esse valor deve servir de referência para os pais, e não de teste que a criança tenha de superar. Um gestor de palavras-passe pode guardar palavras-passe longas e difíceis de memorizar.

Evite obrigar as crianças a acrescentar símbolos e números, salvo se o site o exigir. Substituir uma letra por um número cria muitas vezes um padrão fácil de prever. Siga as regras do site, dando prioridade ao comprimento e a palavras-passe únicas.

Dos 5 aos 8 anos: Aprender a regra da privacidade

Nesta faixa etária, as crianças podem aprender que uma palavra-passe se mantém secreta perante amigos, colegas, outros jogadores e desconhecidos. Os pais ou o encarregado de educação podem ajudar a criá-la, introduzi-la, guardá-la ou recuperá-la.

A lição deve ser curta. Diga: «Esta palavra-passe abre a tua conta. Mantemo-la em segredo e podes sempre pedir-me ajuda.»

Dos 9 aos 12 anos: Criar uma frase-passe em conjunto

Deixe a criança escolher várias palavras sem relação entre si. Verifique se as palavras não contêm dados pessoais e explique depois que a frase-passe final pertence a uma única conta.

Peça à criança que lhe explique a regra por palavras suas. Se conseguir descrever por que motivo é arriscado reutilizar palavras-passe, percebeu a razão de ser da regra.

Adolescentes: Passar a responsabilidade gradualmente

Os adolescentes podem criar e guardar as suas próprias palavras-passe, rever as opções de recuperação e gerir uma segunda verificação de início de sessão. Convém acordar antecipadamente o que devem fazer se perderem o acesso ou responderem a uma mensagem suspeita.

Respeite a privacidade crescente dos adolescentes, mantendo uma regra de ajuda sem culpabilização. Comunicar um erro cedo deve conduzir a uma ação calma. A lista de verificação de privacidade online para pais da UNICEF recomenda atribuir aos filhos mais velhos uma responsabilidade adequada à idade pela sua privacidade e segurança.

Experimentar esta noite: Verificação da frase-passe em cinco minutos

  • Escolha uma conta de baixo risco que a criança já utilize
  • Pergunte que informações ou atividade a conta protege
  • Verifique se a palavra-passe é única e não contém dados pessoais
  • Decida onde a família a vai guardar em segurança
  • Pratique esta frase: «Há algo estranho na minha conta, por isso preciso de ajuda.»

Proteger a palavra-passe depois de criada

Uma boa frase-passe só funciona quando a família consegue mantê-la privada, guardá-la em segurança e recuperar a conta se algo correr mal. Comece pelas contas de e-mail, escola, jogos, compras e redes sociais. Podem conter informações pessoais, compras guardadas, mensagens privadas ou dados de pagamento.

Utilize o plano Criar, Guardar, Adicionar uma segunda verificação:

  • Crie uma palavra-passe única para cada conta. Utilize uma frase-passe longa quando a criança precisa de a escrever ou memorizar. Deixe que um gestor de palavras-passe gere uma palavra-passe aleatória quando a memorização é desnecessária.
  • Guarde-a em segurança. Um gestor de palavras-passe é uma ferramenta que cria e guarda palavras-passe diferentes, para que a família não precise de se lembrar de todas. A sua palavra-passe mestra abre o cofre de palavras-passe, pelo que o adulto responsável deve criá-la e protegê-la com cuidado.
  • Adicione uma segunda verificação. A autenticação de dois fatores (2FA) acrescenta outra verificação depois da palavra-passe. Pode ser uma aprovação num dispositivo ou um código de uma aplicação. Também pode encontrar a designação verificação em dois passos, 2SV ou MFA.

Ative a 2FA nas contas importantes sempre que o serviço a ofereça. Mantenha os códigos de recuperação privados e guarde-os separadamente da palavra-passe. Qualquer pessoa com um código de recuperação válido poderá conseguir entrar na conta.

Uma passkey permite aprovar um início de sessão com o PIN do dispositivo, a impressão digital ou o reconhecimento facial, em vez de escrever uma palavra-passe. Se esta opção estiver disponível, verifique como é possível recuperar a conta se o dispositivo for perdido ou substituído.

O National Cyber Security Centre do Reino Unido recomenda passkeys quando são compatíveis e a verificação em dois passos quando as passkeys não estão disponíveis. As opções de recuperação continuam a variar consoante o serviço e a idade da criança.

Tem a certeza de que sabe como partilhar palavras-passe em segurança? Leia este artigo e descubra se pode estar em risco: Partilha insegura de palavras-passe: ameaças, impactos e a solução sem fricção em 2026

Reconhecer phishing e manter a palavra-passe privada

Estabeleça com as crianças um limite preciso: «Nunca partilhes uma palavra-passe com um amigo, um colega, outro jogador ou um desconhecido.» As crianças mais novas podem precisar da ajuda dos pais ou do encarregado de educação. À medida que ganham autonomia, convém acordar regras de recuperação e de comunicação, em vez de exigir acesso a todas as contas.

Um pedido de palavra-passe pode soar amigável ou urgente. Outro jogador pode oferecer itens de jogo gratuitos. Uma mensagem que parece vir da escola pode alegar que a conta da criança será encerrada se não iniciar sessão de imediato.

O phishing é uma mensagem ou um site falso que tenta roubar uma palavra-passe, um código de verificação ou informações pessoais. As crianças não precisam de avaliar sozinhas todas as mensagens. Ensine-as a parar e a pedir ajuda.

Parar antes de iniciar sessão

  • Pare. Não responda nem introduza uma palavra-passe.
  • Não clique na ligação. Mostre a mensagem a um adulto de confiança.
  • Abra a aplicação oficial, utilize um marcador existente ou escreva um endereço conhecido.

A FTC dá o mesmo conselho. Contacte uma organização através de uma aplicação, de um número de telefone ou de um site que já saiba ser genuíno, em vez de utilizar os dados da mensagem suspeita.

Uma mensagem num jogo pode dizer: «Confirme a sua conta agora para manter os seus itens.» Diga à criança que pare. Se for adequado, tire uma captura de ecrã e peça a um adulto que verifique a conta através da aplicação habitual.

Nunca culpe uma criança por ter clicado. A vergonha atrasa o aviso. Um aviso rápido dá à família mais tempo para alterar a palavra-passe, rever a atividade e impedir novas alterações.

Recuperar uma conta sem entrar em pânico

Recupere a conta através da via oficial do serviço, altere a palavra-passe exposta e verifique o que aconteceu. A criança deve começar por informar um adulto de confiança. Em conjunto, podem rever a atividade recente, remover dispositivos desconhecidos, repor a segunda verificação de início de sessão e guardar em segurança os novos dados de recuperação.

Utilize a parte Recuperar da rotina Criar, Proteger, Recuperar:

  • Informe um adulto de confiança. Explique o que aconteceu, incluindo qualquer ligação aberta, palavra-passe introduzida, código partilhado, compra detetada ou início de sessão inesperado comunicado.
  • Abra o serviço oficial. Utilize a aplicação conhecida, um marcador guardado ou um endereço que o adulto escreva diretamente. Evite as ligações e os números de telefone da mensagem suspeita.
  • Redefina a palavra-passe. Siga o processo oficial de recuperação de conta do serviço num dispositivo familiar e atualizado. Crie uma palavra-passe nova e única. Se a palavra-passe antiga foi reutilizada, altere-a em todas as contas em que aparece.
  • Reveja a atividade e os dispositivos da conta. Procure inícios de sessão, mensagens, compras, alterações de perfil ou endereços de recuperação desconhecidos. Termine a sessão nos dispositivos que a família não reconhece, se o serviço oferecer essa opção.
  • Reponha a proteção da conta. Volte a ativar a 2FA, confirme que a passkey continua a funcionar e substitua os códigos de recuperação que possam ter sido expostos. Trate os códigos de recuperação como credenciais privadas e guarde-os em segurança.

O que verificar após uma redefinição

  • A nova palavra-passe é única
  • O endereço de e-mail ou o número de telefone de recuperação está correto
  • Os dispositivos desconhecidos tiveram a sessão terminada, sempre que possível
  • A 2FA ou a passkey continua ativa
  • As compras, as mensagens e as alterações de perfil parecem familiares
  • As palavras-passe guardadas em dispositivos partilhados foram atualizadas
  • O controlo parental e as definições de privacidade continuam corretos

Os passos de recuperação variam consoante o serviço. Por exemplo, a Google indica que alterar a palavra-passe de uma conta de criança supervisionada desativa a Verificação em dois passos. As famílias que utilizam este tipo de conta têm de a ativar novamente após a redefinição.

Transformar a segurança das palavras-passe num hábito familiar

Para ensinar às crianças a segurança das palavras-passe, convém praticar a rotina Criar, Proteger, Recuperar até pedir ajuda parecer natural. Comece hoje por uma conta: reveja a frase-passe, adicione uma segunda verificação de início de sessão, se estiver disponível, e pergunte à criança a quem recorreria se um início de sessão parecesse estranho.

Para uma explicação do armazenamento seguro destinada a adultos, leia o que significa gestão de palavras-passe e descubra como pode ajudar tanto no trabalho como no quotidiano.

Perguntas frequentes

Qual é uma forma segura de uma criança criar uma palavra-passe?

Ajude-as a criar, para cada conta, uma frase-passe longa e única, ou seja, uma palavra-passe composta por várias palavras. Exclua nomes, datas de nascimento, nomes de escolas, equipas e outros dados pessoais fáceis de adivinhar. Os pais podem ajudar as crianças mais novas a guardar a frase-passe e a recuperar a conta em segurança.

As crianças devem partilhar as palavras-passe com os pais?

As crianças nunca devem partilhar palavras-passe com amigos, colegas, outros jogadores ou desconhecidos. As crianças mais novas precisam muitas vezes da ajuda dos pais ou do encarregado de educação para criar, guardar ou recuperar contas. À medida que ganham autonomia, convém acordar em conjunto regras de recuperação e de segurança, com um processo claro para pedir ajuda.

O que deve fazer uma criança se uma mensagem lhe pedir uma palavra-passe?

Deve parar e pedir ajuda a um adulto de confiança antes de clicar numa ligação, responder ou introduzir qualquer informação. Em vez disso, deve abrir a aplicação oficial ou escrever o endereço de um site conhecido. Esta pausa ajuda a proteger contra mensagens de phishing e sites falsos concebidos para roubar dados de início de sessão.

A autenticação de dois fatores é útil nas contas das crianças?

Sim. A autenticação de dois fatores acrescenta uma segunda verificação depois da palavra-passe, como a aprovação num dispositivo ou um código de uma aplicação. Ative-a nas contas importantes, quando estiver disponível. Verifique como a família pode recuperar esse segundo passo se o dispositivo for perdido, substituído ou danificado.

Como criar uma palavra-passe forte que não se esquece (guia 2026)
As regras de complexidade falharam. Acrescentar um @ ao nome do cão não torna uma palavra-passe forte: torna-a previsível. Este guia explica o que o NIST SP 800-63B realmente exige, por que razão o Diceware supera qualquer regra de complexidade e o sistema de uma única frase-passe que resolve o resto.
10 falhas de segurança no trabalho remoto: Como corrigir o ambiente
10 falhas de segurança no trabalho remoto e o princípio comum a todas: a segurança falha onde o caminho seguro tem mais fricção do que o inseguro. Casos reais, correções realistas e uma linha de base de 5 camadas segundo a qual a equipa pode realizar auditorias.
Como escolher um gestor de palavras-passe empresarial: 10 critérios para equipas de TI
Um modelo estruturado de 10 fatores para avaliar gestores de palavras-passe empresariais, que abrange arquitetura de cifragem, controlo de acessos, conformidade, modelo de implementação, registo de auditoria e TCO. Concebido para equipas de TI e de segurança que precisam de uma decisão fundamentada, e não apenas de uma demonstração.

Como ensinar segurança de palavras-passe às crianças: dicas para pais

Guia para pais sobre como ensinar segurança de palavras-passe: despertar motivação genuína, adaptar as lições à idade, criar frases-passe robustas, ativar 2FA ou passkeys, reconhecer tentativas de phishing e recuperar contas com calma através da rotina repetível Criar, Proteger, Recuperar.

Aug 31, 2026 — 10 min read
Eine Illustration eines Schilds aus bunten Bausteinen mit Schlüsselloch- und Vorhängeschloss-Symbolen, die Passwortsicherheit und den Schutz von Kindern im Internet symbolisiert.

Vermitteln Sie Kindern Passwortsicherheit mit einer wiederholbaren Gewohnheit: eine einzigartige Passphrase erstellen, diese mit einem zweiten Anmeldeschritt schützen und um Hilfe bitten, wenn ein Login oder eine Nachricht verdächtig erscheint. Ein Passwort ist das Geheimnis, das ein Konto öffnet.

Die meisten Familien denken erst darüber nach, wenn etwas passiert ist: ein Roblox-Konto, das von einem Fremden übernommen wurde, ein Klassenkamerad, der ein Passwort anhand eines Geburtstags erraten hat, eine Nachricht, die aussieht, als käme sie von der Schule und bittet, einen Login zu „bestätigen". Die unten beschriebene Erstellen, Schützen, Wiederherstellen-Routine lässt sich in etwa zehn Minuten vermitteln und funktioniert weiter, wenn ein Kind von seinem ersten Gaming-Konto zu den Schul- und E-Mail-Logins übergeht, die es selbstständig verwaltet.

Wichtige Erkenntnisse

  • Eine Passwortregel bleibt hängen, wenn das Kind versteht, was sie schützt: Fragen Sie, was es ungern verlieren würde, und das Argument ergibt sich von selbst.
  • Die Lektion ändert sich mit dem Alter: Ein Sechsjähriger braucht nur die Datenschutzregel, ein Teenager braucht Unabhängigkeit mit einem Sicherheitsnetz für Fehler.
  • Länge schlägt Komplexität: Eine lange Passphrase ist für ein Kind leichter zu merken und schwerer zu erraten als eine, die mit Symbolen überladen ist.
  • Ein Passwort allein reicht nicht aus: 2FA oder ein Passkey stoppt die meisten Übernahmen, selbst wenn das Passwort durchsickert.
  • Eine schnelle, vorwurfsfreie Meldung ist besser als ein perfektes Passwort: Das frühe Melden eines Fehlers begrenzt tatsächlich den Schaden.

Ein Passwort erstellen und Motivation zum Schutz wichtiger Dinge aufbauen 

Ein Passwort schützt die Dinge, die Ihrem Kind online wichtig sind, einschließlich Schularbeiten, Spielfortschritt, Nachrichten, Fotos und persönlicher Informationen. Beschreiben Sie es als einen Schlüssel zu einem digitalen Raum: Jemand, der den Schlüssel bekommt, kann den Raum betreten, ändern, was darin ist, oder den Besitzer aussperren.

Diese Analogie gibt Kindern einen Grund, sich darum zu kümmern, ohne sie zu erschrecken. Beginnen Sie damit, Ihrem Kind zu zeigen, was jedes Konto enthält.

Was es schützt Warum es wichtig ist
Schulkonto Es kann Aufgaben, Nachrichten und persönliche Daten enthalten.
Gaming-Konto Es kann gespeicherte Fortschritte, Käufe und Unterhaltungen enthalten.
Social-Media-Konto Es kann Fotos, Kontakte und private Nachrichten enthalten.
E-Mail-Konto Es kann den Wiederherstellungsweg für andere Konten bereitstellen.

Schenken Sie dem E-Mail-Passwort besondere Aufmerksamkeit. E-Mail-Dienste erhalten oft Passwort-Reset-Links für andere Konten, sodass der Zugang zur E-Mail zu Zugang an anderer Stelle führen kann. CEOP Education (das Kindersicherheitsprogramm der britischen National Crime Agency) empfiehlt Familien, ein separates, starkes Passwort für E-Mail zu verwenden.

Fragen Sie, was Ihr Kind in jedem Konto schützen möchte. Die Antwort könnte eine Zeichnung, eine Nachricht von einem Freund oder ein gespeicherter Spielfortschritt sein. Passwortsicherheit für Kinder macht mehr Sinn, wenn das Passwort etwas schützt, das ihnen wichtig ist.

Kindern Passwortsicherheit altersgerecht vermitteln 

Vermitteln Sie Kindern Passwortsicherheit, indem Sie die Verantwortung an Alter, Selbstvertrauen und Kontotyp anpassen. Geben Sie jedem Konto eine eigene lange Passphrase und erhöhen Sie die Unabhängigkeit schrittweise. Halten Sie einen klaren Weg offen, um bei vergessenen Passwörtern, verdächtigen Nachrichten, verlorenen Geräten und Kontowiederherstellung um Hilfe zu bitten.

Eine Passphrase ist ein längeres Passwort aus mehreren Wörtern. Wählen Sie Wörter, die sich das Kind merken kann, die andere Menschen aber nicht mit ihm in Verbindung bringen können. Lassen Sie Namen, Geburtstage, Schulnamen, Adressen, Haustiere, Lieblingsmannschaften und online veröffentlichte Details weg.

Jedes Konto braucht eine andere Passphrase. Wenn ein wiederverwendetes Passwort in einem Datenleck auftaucht, kann jemand es bei den anderen Konten des Kindes ausprobieren.

Die Verbraucherempfehlung von NIST aus dem Jahr 2025 empfiehlt mindestens 15 Zeichen, wenn ein Passwort erforderlich ist, und behandelt Länge als Hauptpriorität. Verwenden Sie diese Zahl als Orientierung für Eltern und nicht als Test, den das Kind bestehen muss. Ein Passwort-Manager kann lange Passwörter speichern, die schwer zu merken sind.

Vermeiden Sie es, Kinder zu zwingen, Symbole und Zahlen hinzuzufügen, es sei denn, die Website verlangt es. Das Ersetzen eines Buchstabens durch eine Zahl erzeugt oft ein leicht vorhersagbares Muster. Befolgen Sie die Regeln der Website, während Sie Länge und Einzigartigkeit priorisieren.

Alter 5–8: Die Datenschutzregel lernen

Kinder in dieser Altersgruppe können lernen, dass ein Passwort vor Freunden, Klassenkameraden, anderen Spielern und Fremden geheim bleibt. Ein Elternteil oder Erziehungsberechtigter kann ihnen helfen, es zu erstellen, einzugeben, zu speichern oder wiederherzustellen.

Halten Sie die Lektion kurz. Sagen Sie: „Dieses Passwort öffnet dein Konto. Wir halten es privat, und du kannst mich jederzeit um Hilfe bitten."

Alter 9–12: Gemeinsam eine Passphrase erstellen

Lassen Sie das Kind mehrere nicht zusammenhängende Wörter wählen. Prüfen Sie, ob die Wörter keine persönlichen Fakten enthalten, und erklären Sie dann, dass die fertige Passphrase zu einem Konto gehört.

Bitten Sie das Kind, die Regel mit eigenen Worten zu erklären. Wenn es beschreiben kann, warum die Wiederverwendung von Passwörtern riskant ist, hat es den Grund hinter der Regel verstanden.

Teenager: Verantwortung schrittweise übergeben

Teenager können ihre eigenen Passwörter erstellen und speichern, Wiederherstellungsoptionen überprüfen und eine zweite Anmeldeprüfung verwalten. Vereinbaren Sie im Voraus, was sie tun sollen, wenn sie den Zugang verlieren oder auf eine verdächtige Nachricht reagieren.

Respektieren Sie ihre wachsende Privatsphäre, während Sie eine vorwurfsfreie Hilferegel beibehalten. Das frühe Melden eines Fehlers sollte zu ruhigem Handeln führen. Die UNICEF-Checkliste zur Online-Privatsphäre für Eltern empfiehlt, älteren Kindern altersgerechte Verantwortung für ihre Privatsphäre und Sicherheit zu übertragen.

Probieren Sie das heute Abend aus: Der Fünf-Minuten-Passphrase-Check

  • Wählen Sie ein risikoarmes Konto, das Ihr Kind bereits nutzt.
  • Fragen Sie, welche Informationen oder Aktivitäten das Konto schützt.
  • Prüfen Sie, ob das Passwort einzigartig ist und keine persönlichen Fakten enthält.
  • Entscheiden Sie, wo die Familie es sicher speichern wird.
  • Üben Sie diesen Satz: „Etwas scheint mit meinem Konto nicht zu stimmen, ich brauche Hilfe."

Das Passwort nach der Erstellung schützen

Eine gute Passphrase funktioniert nur, wenn die Familie sie privat halten, sicher speichern und das Konto wiederherstellen kann, falls etwas schiefgeht. Beginnen Sie mit E-Mail-, Schul-, Gaming-, Shopping- und Social-Media-Konten. Sie können persönliche Informationen, gespeicherte Käufe, private Nachrichten oder Zahlungsdetails enthalten.

Verwenden Sie den Plan „Erstellen, Speichern, Zweite Prüfung hinzufügen":

  • Erstellen Sie ein einzigartiges Passwort für jedes Konto. Verwenden Sie eine lange Passphrase, wenn das Kind sie tippen oder sich merken muss. Lassen Sie einen Passwort-Manager ein zufälliges Passwort generieren, wenn das Auswendiglernen nicht nötig ist.
  • Speichern Sie es sicher. Ein Passwort-Manager ist ein Werkzeug, das verschiedene Passwörter erstellt und speichert, sodass die Familie sich nicht alle merken muss. Sein Masterpasswort öffnet den Passwort-Tresor, daher sollte der verantwortliche Elternteil es sorgfältig erstellen und schützen.
  • Fügen Sie eine zweite Prüfung hinzu. Zwei-Faktor-Authentifizierung (2FA) fügt nach dem Passwort eine weitere Prüfung hinzu. Dies kann eine Bestätigung auf einem Gerät oder ein Code aus einer App sein. Sie können dies auch als 2-Schritt-Verifizierung, 2SV oder MFA bezeichnet sehen.

Aktivieren Sie 2FA für wichtige Konten, wenn der Dienst es anbietet. Halten Sie Wiederherstellungscodes privat und speichern Sie sie getrennt vom Passwort. Jeder mit einem funktionierenden Wiederherstellungscode kann möglicherweise auf das Konto zugreifen.

Ein Passkey ermöglicht es, eine Anmeldung mit einer Geräte-PIN, einem Fingerabdruck oder Gesichtsscan zu bestätigen, anstatt ein Passwort einzugeben. Wenn Sie diese Option sehen, prüfen Sie, wie das Konto wiederhergestellt werden kann, falls das Gerät verloren geht oder ersetzt wird.

Das britische National Cyber Security Centre empfiehlt Passkeys, wo sie unterstützt werden, und 2-Schritt-Verifizierung, wo Passkeys nicht verfügbar sind. Die Wiederherstellungsoptionen unterscheiden sich je nach Dienst und Alter des Kindes.

Sind Sie sicher, dass Sie wissen, wie man Passwörter sicher teilt? Lesen Sie unseren Artikel und finden Sie heraus, ob Sie gefährdet sein könnten: Unsicheres Teilen von Passwörtern: Bedrohungen 2026, Auswirkungen und die reibungslose Lösung

Phishing erkennen und das Passwort privat halten

Geben Sie Kindern eine klare Grenze: „Teile niemals ein Passwort mit einem Freund, Klassenkameraden, anderen Spieler oder Fremden." Jüngere Kinder benötigen möglicherweise Hilfe von einem Elternteil oder Erziehungsberechtigten. Wenn Kinder unabhängiger werden, vereinbaren Sie stattdessen Wiederherstellungs- und Melderegeln, anstatt Zugang zu jedem Konto zu verlangen.

Eine Anfrage nach einem Passwort kann freundlich oder dringend klingen. Ein anderer Spieler könnte kostenlose Spielgegenstände anbieten. Eine Nachricht, die scheinbar von der Schule kommt, könnte behaupten, das Konto des Kindes werde geschlossen, wenn es sich nicht sofort anmeldet.

Phishing ist eine gefälschte Nachricht oder Website, die versucht, ein Passwort, einen Verifizierungscode oder persönliche Informationen zu stehlen. Kinder müssen nicht jede Nachricht allein beurteilen. Bringen Sie ihnen bei, innezuhalten und um Hilfe zu bitten.

Vor dem Anmelden innehalten

  • Stopp. Nicht antworten oder ein Passwort eingeben.
  • Nicht auf den Link klicken. Zeigen Sie die Nachricht einem vertrauenswürdigen Erwachsenen.
  • Öffnen Sie die offizielle App, verwenden Sie ein bestehendes Lesezeichen oder geben Sie eine bekannte Adresse ein.

Die FTC gibt den gleichen Rat. Kontaktieren Sie eine Organisation über eine App, Telefonnummer oder Website, von der Sie bereits wissen, dass sie echt ist, anstatt Details aus der verdächtigen Nachricht zu verwenden.

Eine Spielnachricht könnte sagen: „Bestätigen Sie jetzt Ihr Konto, um Ihre Gegenstände zu behalten." Sagen Sie Ihrem Kind, es soll stoppen. Falls angemessen, machen Sie einen Screenshot und bitten Sie einen Erwachsenen, das Konto über die normale App zu überprüfen.

Machen Sie einem Kind niemals Vorwürfe, wenn es geklickt hat. Scham verzögert die Meldung. Eine schnelle Meldung gibt der Familie mehr Zeit, das Passwort zu ändern, die Aktivität zu überprüfen und weitere Änderungen zu stoppen.

Ein Konto ohne Panik wiederherstellen

Stellen Sie ein Konto über den offiziellen Weg des Dienstes wieder her, ändern Sie das kompromittierte Passwort und prüfen Sie, was passiert ist. Das Kind sollte zuerst einem vertrauenswürdigen Erwachsenen Bescheid sagen. Gemeinsam können sie die letzten Aktivitäten überprüfen, unbekannte Geräte entfernen, die zweite Anmeldeprüfung wiederherstellen und neue Wiederherstellungsdetails sicher speichern.

Verwenden Sie den „Wiederherstellen"-Teil der Erstellen, Schützen, Wiederherstellen-Routine:

  • Einem vertrauenswürdigen Erwachsenen Bescheid sagen. Erklären Sie, was passiert ist, einschließlich geöffneter Links, eingegebener Passwörter, geteilter Codes, bemerkter Käufe oder gemeldeter unerwarteter Anmeldungen.
  • Den offiziellen Dienst öffnen. Verwenden Sie die bekannte App, ein gespeichertes Lesezeichen oder eine Adresse, die der Elternteil direkt eingibt. Vermeiden Sie Links und Telefonnummern aus der verdächtigen Nachricht.
  • Das Passwort zurücksetzen. Folgen Sie dem offiziellen Kontowiederherstellungsprozess des Dienstes auf einem vertrauten, aktuellen Gerät. Erstellen Sie ein neues, einzigartiges Passwort. Falls das alte Passwort wiederverwendet wurde, ändern Sie es bei jedem Konto, wo es vorkommt.
  • Kontoaktivität und Geräte überprüfen. Suchen Sie nach unbekannten Anmeldungen, Nachrichten, Käufen, Profiländerungen oder Wiederherstellungsadressen. Melden Sie Geräte ab, die die Familie nicht erkennt, falls der Dienst diese Option bietet.
  • Kontoschutz wiederherstellen. Aktivieren Sie 2FA erneut, bestätigen Sie, dass der Passkey noch funktioniert, und ersetzen Sie alle Wiederherstellungscodes, die möglicherweise kompromittiert wurden. Behandeln Sie Wiederherstellungscodes als private Anmeldedaten und speichern Sie sie sicher.

Was nach einem Reset zu prüfen ist

  • Das neue Passwort ist einzigartig.
  • Die Wiederherstellungs-E-Mail-Adresse oder Telefonnummer ist korrekt.
  • Unbekannte Geräte wurden nach Möglichkeit abgemeldet.
  • 2FA oder der Passkey bleibt aktiv.
  • Käufe, Nachrichten und Profiländerungen sehen vertraut aus.
  • Gespeicherte Passwörter auf gemeinsam genutzten Geräten wurden aktualisiert.
  • Jugendschutz- und Datenschutzeinstellungen bleiben korrekt.

Die Wiederherstellungsschritte unterscheiden sich je nach Dienst. Zum Beispiel sagt Google, dass das Ändern des Passworts eines beaufsichtigten Kinderkontos die 2-Schritt-Verifizierung deaktiviert. Familien, die diesen Kontotyp verwenden, müssen sie nach dem Reset erneut aktivieren.

Passwortsicherheit zur Familiengewohnheit machen

Um Kindern Passwortsicherheit zu vermitteln, üben Sie die „Erstellen, Schützen, Wiederherstellen"-Routine, bis das Bitten um Hilfe normal erscheint. Beginnen Sie heute mit einem Konto: Überprüfen Sie seine Passphrase, fügen Sie eine zweite Anmeldeprüfung hinzu, falls verfügbar, und fragen Sie Ihr Kind, wem es Bescheid sagen würde, wenn ein Login verdächtig aussieht.

Für eine Erklärung zur sicheren Speicherung auf Erwachsenenebene lesen Sie, was Passwortverwaltung bedeutet und entdecken Sie, wie sie sowohl bei der Arbeit als auch im Alltag helfen kann.

Häufig gestellte Fragen

Was ist ein sicherer Weg für ein Kind, ein Passwort zu erstellen?

Helfen Sie ihnen, eine lange, einzigartige Passphrase zu erstellen — ein Passwort aus mehreren Wörtern — für jedes Konto. Lassen Sie Namen, Geburtstage, Schulnamen, Mannschaften und andere leicht zu erratende persönliche Fakten weg. Ein Elternteil kann jüngeren Kindern helfen, die Passphrase zu speichern und das Konto sicher wiederherzustellen.

Sollten Kinder Passwörter mit Eltern teilen?

Kinder sollten niemals Passwörter mit Freunden, Klassenkameraden, anderen Spielern oder Fremden teilen. Jüngere Kinder brauchen oft die Hilfe eines Elternteils oder Erziehungsberechtigten, um Konten zu erstellen, zu speichern oder wiederherzustellen. Wenn Kinder unabhängiger werden, vereinbaren Sie gemeinsam Wiederherstellungs- und Sicherheitsregeln mit einem klaren Prozess, um Hilfe zu bitten.

Was sollte ein Kind tun, wenn eine Nachricht nach einem Passwort fragt?

Es sollte stoppen und einen vertrauenswürdigen Erwachsenen fragen, bevor es auf einen Link klickt, antwortet oder Informationen eingibt. Öffnen Sie stattdessen die offizielle App oder geben Sie eine bekannte Website-Adresse ein. Diese Pause hilft, vor Phishing-Nachrichten und gefälschten Websites zu schützen, die darauf ausgelegt sind, Anmeldedaten zu stehlen.

Ist Zwei-Faktor-Authentifizierung für Kinderkonten sinnvoll?

Ja. Zwei-Faktor-Authentifizierung fügt nach dem Passwort eine zweite Prüfung hinzu, wie eine Bestätigung auf einem Gerät oder einen Code aus einer App. Aktivieren Sie sie für wichtige Konten, wenn verfügbar. Prüfen Sie, wie die Familie diesen zweiten Schritt wiederherstellen kann, falls das Gerät verloren geht, ersetzt oder beschädigt wird.

Wie man ein starkes Passwort erstellt, das man nicht vergisst (Leitfaden 2026)
Komplexitätsregeln haben versagt. Ein @ zum Namen Ihres Hundes hinzuzufügen macht ein Passwort nicht stark — es macht es vorhersehbar. Dieser Leitfaden behandelt, was NIST SP 800-63B tatsächlich verlangt, warum Diceware jede Komplexitätsregel schlägt, und das Ein-Passphrase-System, das den Rest löst.
10 Sicherheitsfehler bei Remote-Arbeit: So sichern Sie Ihre Umgebung ab
10 Sicherheitsfehler bei Remote-Arbeit — und das eine Prinzip hinter allen: Sicherheit bricht dort zusammen, wo der sichere Weg mehr Reibung hat als der unsichere. Echte Fälle, realistische Lösungen, eine 5-Schichten-Baseline, gegen die Ihr Team prüfen kann.
Wie man einen Unternehmens-Passwort-Manager auswählt: 10 Kriterien für Enterprise-IT-Teams
Ein strukturiertes 10-Faktoren-Framework zur Bewertung von Unternehmens-Passwort-Managern — mit Verschlüsselungsarchitektur, Zugriffskontrolle, Compliance, Bereitstellungsmodell, Audit-Logging und TCO. Entwickelt für IT- und Sicherheitsteams, die eine fundierte Entscheidung brauchen, nicht nur eine Demo.

Kindern Passwortsicherheit beibringen: Tipps für Eltern

Ein Elternratgeber zur Passwortsicherheit für Kinder: echte Motivation wecken, Lektionen altersgerecht anpassen, starke Passphrasen erstellen, 2FA oder Passkeys einrichten, Phishing erkennen und Konten ruhig wiederherstellen — mit der wiederholbaren Routine: Erstellen, Schützen, Wiederherstellen.

Aug 31, 2026 — 11 min read
Ilustración de un escudo hecho con bloques de construcción de colores con iconos de cerradura y candado, que simboliza la seguridad de contraseñas y la protección de los niños en internet.

Enseñe a los niños sobre seguridad de contraseñas con un hábito repetible: crear una frase de contraseña única, protegerla con un segundo paso de inicio de sesión y pedir ayuda cuando un inicio de sesión o mensaje parezca sospechoso. Una contraseña es el secreto que abre una cuenta.

La mayoría de las familias solo piensan en esto después de que algo sucede: una cuenta de Roblox tomada por un extraño, un compañero de clase que adivinó una contraseña a partir de una fecha de cumpleaños, un mensaje que parece ser del colegio pidiendo «confirmar» un inicio de sesión. La rutina Crear, Proteger, Recuperar que se describe a continuación toma unos diez minutos para enseñar y sigue funcionando a medida que el niño pasa de su primera cuenta de juegos a los inicios de sesión escolares y de correo electrónico que gestiona solo.

Puntos clave

  • Una regla de contraseña se fija cuando el niño entiende qué protege: pregunte qué odiarían perder, y el argumento se hace solo.
  • La lección cambia con la edad: un niño de seis años solo necesita la regla de privacidad, un adolescente necesita independencia con una red de seguridad para errores.
  • La longitud supera a la complejidad: una frase de contraseña larga es más fácil de recordar para un niño y más difícil de adivinar que una cargada de símbolos.
  • Una contraseña sola no es suficiente: 2FA o una passkey detiene la mayoría de los robos de cuenta incluso si la contraseña se filtra.
  • Un informe rápido y sin culpas supera a una contraseña perfecta: informar un error a tiempo es lo que realmente limita el daño.

Crear una contraseña y motivación para proteger cosas importantes 

Una contraseña protege las cosas que le importan a su hijo en internet, incluyendo tareas escolares, progreso en juegos, mensajes, fotos e información personal. Descríbala como una llave de una habitación digital: alguien que obtenga la llave puede entrar en la habitación, cambiar lo que hay dentro o dejar fuera a su dueño.

Esta analogía da a los niños una razón para preocuparse sin asustarlos. Comience mostrando a su hijo lo que contiene cada cuenta.

Qué protege Por qué importa
Cuenta escolar Puede contener tareas, mensajes y datos personales.
Cuenta de juegos Puede guardar progreso, compras y conversaciones.
Cuenta social Puede contener fotos, contactos y mensajes privados.
Cuenta de correo electrónico Puede proporcionar la ruta de recuperación para otras cuentas.

Preste especial atención a la contraseña del correo electrónico. Los servicios de correo electrónico a menudo reciben enlaces de restablecimiento de contraseña para otras cuentas, por lo que el acceso al correo electrónico puede llevar al acceso a otros lugares. CEOP Education (el programa de seguridad infantil de la Agencia Nacional contra el Crimen del Reino Unido) aconseja a las familias usar una contraseña separada y fuerte para el correo electrónico.

Pregunte qué quiere mantener seguro su hijo en cada cuenta. Su respuesta podría ser un dibujo, un mensaje de un amigo o el progreso guardado de un juego. La seguridad de contraseñas para niños tiene más sentido cuando la contraseña protege algo que ellos valoran.

Enseñar a los niños sobre seguridad de contraseñas de manera apropiada para su edad 

Enseñe a los niños sobre seguridad de contraseñas adaptando la responsabilidad a su edad, confianza y tipo de cuenta. Dé a cada cuenta su propia frase de contraseña larga, y luego aumente la independencia gradualmente. Mantenga una vía clara para pedir ayuda con contraseñas olvidadas, mensajes sospechosos, dispositivos perdidos y recuperación de cuentas.

Una frase de contraseña es una contraseña más larga compuesta por varias palabras. Elija palabras que el niño pueda recordar pero que otras personas no puedan relacionar con él. Evite nombres, fechas de cumpleaños, nombres de colegios, direcciones, mascotas, equipos favoritos y datos publicados en internet.

Cada cuenta necesita una frase de contraseña diferente. Si una contraseña reutilizada aparece en una filtración de datos, alguien puede probarla en las otras cuentas del niño.

La guía para consumidores de NIST de 2025 recomienda al menos 15 caracteres cuando se requiere una contraseña y trata la longitud como la prioridad principal. Use esa cifra como orientación para los padres en lugar de una prueba que el niño deba aprobar. Un gestor de contraseñas puede almacenar contraseñas largas que son difíciles de recordar.

Evite obligar a los niños a añadir símbolos y números a menos que el sitio web lo requiera. Sustituir un número por una letra a menudo crea un patrón fácil de predecir. Siga las reglas del sitio web mientras prioriza la longitud y la unicidad.

Edades 5–8: Aprender la regla de privacidad

Los niños en este rango de edad pueden aprender que una contraseña se mantiene en secreto de amigos, compañeros de clase, otros jugadores y extraños. Un padre o tutor puede ayudarles a crearla, introducirla, almacenarla o recuperarla.

Mantenga la lección corta. Diga: «Esta contraseña abre tu cuenta. La mantenemos privada, y siempre puedes pedirme ayuda».

Edades 9–12: Crear una frase de contraseña juntos

Deje que el niño elija varias palabras no relacionadas. Compruebe que las palabras no contengan datos personales, luego explique que la frase de contraseña terminada pertenece a una sola cuenta.

Pida al niño que le explique la regla. Si puede describir por qué reutilizar contraseñas es arriesgado, ha entendido la razón detrás de la regla.

Adolescentes: Entregar la responsabilidad gradualmente

Los adolescentes pueden crear y almacenar sus propias contraseñas, revisar las opciones de recuperación y gestionar un segundo paso de verificación de inicio de sesión. Acuerde de antemano qué deben hacer si pierden el acceso o responden a un mensaje sospechoso.

Respete su creciente privacidad mientras mantiene una regla de ayuda sin vergüenza. Informar un error a tiempo debería llevar a una acción tranquila. La lista de verificación de privacidad en línea para padres de UNICEF recomienda dar a los niños mayores responsabilidad apropiada para su edad sobre su privacidad y seguridad.

Pruebe esto esta noche: La verificación de frase de contraseña de cinco minutos

  • Elija una cuenta de bajo riesgo que su hijo ya use.
  • Pregunte qué información o actividad protege la cuenta.
  • Compruebe que su contraseña sea única y no contenga datos personales.
  • Decida dónde la almacenará la familia de forma segura.
  • Practique esta frase: «Algo parece mal con mi cuenta, necesito ayuda».

Proteger la contraseña después de crearla

Una buena frase de contraseña solo funciona cuando la familia puede mantenerla privada, almacenarla de forma segura y recuperar la cuenta si algo sale mal. Comience con las cuentas de correo electrónico, escolar, de juegos, de compras y sociales. Pueden contener información personal, compras guardadas, mensajes privados o datos de pago.

Use el plan Crear, Almacenar, Añadir una segunda verificación:

  • Cree una contraseña única para cada cuenta. Use una frase de contraseña larga cuando el niño necesite escribirla o recordarla. Deje que un gestor de contraseñas genere una contraseña aleatoria cuando la memorización no sea necesaria.
  • Almacénela de forma segura. Un gestor de contraseñas es una herramienta que crea y almacena diferentes contraseñas para que la familia no necesite recordarlas todas. Su contraseña maestra abre la bóveda de contraseñas, por lo que el padre responsable debe crearla y protegerla cuidadosamente.
  • Añada una segunda verificación. La autenticación de dos factores (2FA) añade otra verificación después de la contraseña. Esto podría ser una aprobación en un dispositivo o un código de una aplicación. También puede ver esto llamado verificación en 2 pasos, 2SV o MFA.

Active 2FA para las cuentas importantes cuando el servicio lo ofrezca. Mantenga los códigos de recuperación privados y almacénelos por separado de la contraseña. Cualquier persona con un código de recuperación válido puede entrar en la cuenta.

Una passkey permite a alguien aprobar un inicio de sesión con un PIN del dispositivo, huella dactilar o escaneo facial en lugar de escribir una contraseña. Si ve esta opción, compruebe cómo se puede recuperar la cuenta si el dispositivo se pierde o se reemplaza.

El Centro Nacional de Ciberseguridad del Reino Unido recomienda passkeys donde sean compatibles y verificación en 2 pasos donde las passkeys no estén disponibles. Las opciones de recuperación todavía difieren según el servicio y la edad del niño.

¿Está seguro de que sabe cómo compartir contraseñas de forma segura? Lea nuestro artículo y descubra si podría estar en riesgo: Compartir contraseñas de forma insegura: Amenazas de 2026, impactos y la solución sin fricciones

Reconocer el phishing y mantener la contraseña privada

Dé a los niños un límite exacto: «Nunca compartas una contraseña con un amigo, compañero de clase, otro jugador o extraño». Los niños más pequeños pueden necesitar ayuda de un padre o tutor. A medida que los niños se vuelven más independientes, acuerde reglas de recuperación e informes en lugar de exigir acceso a cada cuenta.

Una solicitud de contraseña puede sonar amigable o urgente. Otro jugador podría ofrecer objetos gratis del juego. Un mensaje que parece venir del colegio podría afirmar que la cuenta del niño se cerrará a menos que inicie sesión inmediatamente.

El phishing es un mensaje o sitio web falso que intenta robar una contraseña, código de verificación o información personal. Los niños no necesitan juzgar cada mensaje solos. Enséñeles a hacer una pausa y pedir ayuda.

Hacer una pausa antes de iniciar sesión

  • Deténgase. No responda ni introduzca una contraseña.
  • No haga clic en el enlace. Muestre el mensaje a un adulto de confianza.
  • Abra la aplicación oficial, use un marcador existente o escriba una dirección conocida.

La FTC da el mismo consejo. Contacte con una organización a través de una aplicación, número de teléfono o sitio web que ya sepa que es genuino, en lugar de usar los datos del mensaje sospechoso.

Un mensaje de un juego podría decir: «Confirma tu cuenta ahora para conservar tus objetos». Diga a su hijo que se detenga. Si es apropiado, tome una captura de pantalla y pida a un adulto que verifique la cuenta a través de la aplicación normal.

Nunca culpe a un niño por hacer clic. La vergüenza retrasa los informes. Un informe rápido da a la familia más tiempo para cambiar la contraseña, revisar la actividad y detener más cambios.

Recuperar una cuenta sin pánico

Recupere una cuenta a través de la ruta oficial del servicio, cambie la contraseña expuesta y compruebe qué sucedió. El niño debe informar primero a un adulto de confianza. Juntos, pueden revisar la actividad reciente, eliminar dispositivos desconocidos, restaurar el segundo paso de verificación de inicio de sesión y almacenar los nuevos datos de recuperación de forma segura.

Use la parte Recuperar de la rutina Crear, Proteger, Recuperar:

  • Informe a un adulto de confianza. Explique lo que sucedió, incluyendo cualquier enlace abierto, contraseña introducida, código compartido, compra detectada o inicio de sesión inesperado reportado.
  • Abra el servicio oficial. Use su aplicación conocida, un marcador guardado o una dirección que el padre escriba directamente. Evite enlaces y números de teléfono del mensaje sospechoso.
  • Restablezca la contraseña. Siga el proceso oficial de recuperación de cuenta del servicio en un dispositivo familiar y actualizado. Cree una contraseña nueva y única. Si la contraseña anterior se reutilizó, cámbiela en cada cuenta donde aparezca.
  • Revise la actividad de la cuenta y los dispositivos. Busque inicios de sesión desconocidos, mensajes, compras, cambios de perfil o direcciones de recuperación. Cierre la sesión de los dispositivos que la familia no reconozca, si el servicio ofrece esa opción.
  • Restaure la protección de la cuenta. Vuelva a activar 2FA, confirme que la passkey todavía funciona y reemplace cualquier código de recuperación que pueda haber sido expuesto. Trate los códigos de recuperación como credenciales privadas y almacénelos de forma segura.

Qué verificar después de un restablecimiento

  • La nueva contraseña es única.
  • La dirección de correo electrónico o número de teléfono de recuperación es correcta.
  • Se ha cerrado la sesión de los dispositivos desconocidos cuando sea posible.
  • 2FA o la passkey permanece activa.
  • Las compras, mensajes y cambios de perfil parecen familiares.
  • Las contraseñas guardadas en dispositivos compartidos se han actualizado.
  • Los controles parentales y la configuración de privacidad permanecen correctos.

Los pasos de recuperación difieren según el servicio. Por ejemplo, Google indica que cambiar la contraseña de una cuenta de niño supervisada desactiva la verificación en 2 pasos. Las familias que usan ese tipo de cuenta necesitan volver a activarla después del restablecimiento.

Hacer de la seguridad de contraseñas un hábito familiar

Para enseñar a los niños sobre seguridad de contraseñas, practique la rutina Crear, Proteger, Recuperar hasta que pedir ayuda se sienta normal. Comience con una cuenta hoy: revise su frase de contraseña, añada un segundo paso de verificación de inicio de sesión si está disponible y pregunte a su hijo a quién le diría si un inicio de sesión pareciera sospechoso.

Para una explicación a nivel adulto sobre el almacenamiento seguro, lea qué significa gestión de contraseñas y descubra cómo puede ayudar tanto en el trabajo como en la vida cotidiana.

Preguntas frecuentes

¿Cuál es una forma segura para que un niño cree una contraseña?

Ayúdele a crear una frase de contraseña larga y única, que es una contraseña compuesta por varias palabras, para cada cuenta. Evite nombres, fechas de cumpleaños, nombres de colegios, equipos y otros datos personales fáciles de adivinar. Un padre puede ayudar a los niños más pequeños a almacenar la frase de contraseña y recuperar la cuenta de forma segura.

¿Deberían los niños compartir contraseñas con los padres?

Los niños nunca deben compartir contraseñas con amigos, compañeros de clase, otros jugadores o extraños. Los niños más pequeños a menudo necesitan la ayuda de un padre o tutor para crear, almacenar o recuperar cuentas. A medida que los niños ganan independencia, acuerde juntos reglas de recuperación y seguridad, con un proceso claro para solicitar ayuda.

¿Qué debería hacer un niño si un mensaje pide una contraseña?

Debería detenerse y preguntar a un adulto de confianza antes de hacer clic en un enlace, responder o introducir cualquier información. Abra la aplicación oficial o escriba una dirección de sitio web conocida en su lugar. Esta pausa ayuda a proteger contra mensajes de phishing y sitios web falsos diseñados para robar datos de inicio de sesión.

¿Es útil la autenticación de dos factores para las cuentas de los niños?

Sí. La autenticación de dos factores añade una segunda verificación después de la contraseña, como una aprobación en un dispositivo o un código de una aplicación. Actívela para las cuentas importantes cuando esté disponible. Compruebe cómo puede la familia recuperar ese segundo paso si el dispositivo se pierde, se reemplaza o se daña.

Cómo crear una contraseña segura que no olvidará (guía 2026)
Las reglas de complejidad fallaron. Añadir @ al nombre de su mascota no hace que una contraseña sea segura — la hace predecible. Esta guía cubre lo que realmente requiere NIST SP 800-63B, por qué Diceware supera a todas las reglas de complejidad y el sistema de una frase de contraseña que resuelve el resto.
10 fallos de seguridad en el trabajo remoto: Cómo arreglar su entorno
10 fallos de seguridad en el trabajo remoto — y el principio detrás de todos ellos: la seguridad se rompe donde el camino seguro tiene más fricción que el inseguro. Casos reales, soluciones realistas, una línea base de 5 capas contra la que su equipo puede auditar.
Cómo elegir un gestor de contraseñas corporativo: 10 criterios para equipos de TI empresariales
Un marco estructurado de 10 factores para evaluar gestores de contraseñas corporativos — cubriendo arquitectura de cifrado, control de acceso, cumplimiento normativo, modelo de implementación, registro de auditoría y TCO. Diseñado para equipos de TI y seguridad que necesitan una decisión defendible, no solo una demostración.

Cómo enseñar a los niños sobre seguridad de contraseñas: consejos para padres

Guía para padres sobre cómo enseñar seguridad de contraseñas a los niños: despertar motivación real, adaptar las lecciones según la edad, crear frases de contraseña seguras, añadir 2FA o passkeys, detectar intentos de phishing y recuperar cuentas con calma mediante una rutina repetible de Crear…

Aug 31, 2026 — 10 min read
An illustration of a shield made from colorful building blocks with a keyhole and padlock icons, symbolizing password security and protecting children online.

Teach children password security with one repeatable habit: create a unique passphrase, protect it with a second sign-in step, and ask for help when a login or message looks wrong. A password is the secret that opens an account.

Most families only think about this after something happens: a Roblox account taken over by a stranger, a classmate who guessed a password from a birthday, a message that looks like it's from the school asking to "confirm" a login. The Create, Protect, Recover routine below takes about ten minutes to teach and keeps working as a child moves from their first gaming account to the school and email logins they manage alone.

Key takeaways

  • A password rule sticks when the child understands what it protects: ask what they'd hate to lose, and the argument makes itself.
  • The lesson changes with age: a six-year-old just needs the privacy rule, a teenager needs independence with a safety net for mistakes.
  • Length beats complexity: a long passphrase is easier for a child to remember and harder to guess than one loaded with symbols.
  • A password alone isn't enough: 2FA or a passkey stops most takeovers even if the password leaks.
  • A fast, no-blame report beats a perfect password: reporting a mistake early is what actually limits the damage.

Create a password and motivation to protect important things 

A password protects the things your child cares about online, including schoolwork, game progress, messages, photos, and personal information. Describe it as a key to a digital room: someone who gets the key may enter the room, change what is inside, or lock its owner out.

This analogy gives children a reason to care without frightening them. Start by showing your child what each account holds.

What it protects Why it matters
School account It may contain assignments, messages, and personal details.
Gaming account It may hold saved progress, purchases, and conversations.
Social account It can contain photos, contacts, and private messages.
Email account It may provide the reset route for other accounts.

Give the email password special attention. Email services often receive password-reset links for other accounts, so access to email may lead to access elsewhere. CEOP Education (the UK National Crime Agency's child safety programme) advises families to use a separate, strong password for email.

Ask what your child wants to keep safe in each account. Their answer might be a drawing, a message from a friend, or saved game progress. Password safety for kids makes more sense when the password protects something they value.

Teach children password security in a way that is age-appropriate 

Teach children password security by matching responsibility to their age, confidence, and account type. Give every account its own long passphrase, then increase independence gradually. Keep a clear route for asking for help with forgotten passwords, suspicious messages, lost devices, and account recovery.

A passphrase is a longer password made from several words. Choose words the child can remember but other people cannot connect to them. Leave out names, birthdays, school names, addresses, pets, favourite teams, and details posted online.

Each account needs a different passphrase. If a reused password appears in a data breach, someone can try it on the child's other accounts.

NIST's 2025 consumer guidance recommends at least 15 characters when a password is required and treats length as the main priority. Use that figure as guidance for parents rather than a test the child must pass. A password manager can store long passwords that are difficult to remember.

Avoid forcing children to add symbols and numbers unless the website requires them. Substituting a number for a letter often creates an easy-to-predict pattern. Follow the website's rules while prioritising length and uniqueness.

Ages 5–8: Learn the privacy rule

Children in this age range can learn that a password stays secret from friends, classmates, other players, and strangers. A parent or guardian may help them create, enter, store, or recover it.

Keep the lesson short. Say: "This password opens your account. We keep it private, and you can always ask me for help."

Ages 9–12: Create a passphrase together

Let the child choose several unrelated words. Check that the words contain no personal facts, then explain that the finished passphrase belongs to one account.

Ask the child to explain the rule back to you. If they can describe why password reuse is risky, they have understood the reason behind the rule.

Teens: Hand over responsibility gradually

Teens can create and store their own passwords, review recovery options, and manage a second sign-in check. Agree in advance on what they should do if they lose access or respond to a suspicious message.

Respect their growing privacy while keeping a no-shame help rule. Reporting a mistake early should lead to calm action. UNICEF's online privacy checklist for parents recommends giving older children age-appropriate responsibility for their privacy and security.

Try this tonight: The five-minute passphrase check

  • Choose one low-risk account your child already uses.
  • Ask what information or activity the account protects.
  • Check that its password is unique and contains no personal facts.
  • Decide where the family will store it safely.
  • Practice this sentence: "Something looks wrong with my account, so I need help."

Protect the password after it is made

A good passphrase works only when the family can keep it private, store it safely, and recover the account if something goes wrong. Start with email, school, gaming, shopping, and social accounts. They may contain personal information, saved purchases, private messages, or payment details.

Use the Create, Store, Add a Second Check plan:

  • Create a unique password for each account. Use a long passphrase when the child needs to type or remember it. Let a password manager generate a random password when memorisation is unnecessary.
  • Store it securely. A password manager is a tool that creates and stores different passwords so the family does not need to remember them all. Its master password opens the password vault, so the responsible parent should create and protect it carefully.
  • Add a second check. Two-factor authentication (2FA) adds another check after the password. This might be an approval on a device or a code from an app. You may also see this called 2-step verification, 2SV, or MFA.

Turn on 2FA for important accounts when the service offers it. Keep recovery codes private and store them separately from the password. Anyone with a working recovery code may be able to enter the account.

A passkey lets someone approve a sign-in with a device PIN, fingerprint, or face scan instead of typing a password. If you see this option, check how the account can be recovered if the device is lost or replaced.

The UK's National Cyber Security Centre recommends passkeys where supported and 2-step verification where passkeys are unavailable. Recovery options still differ by service and the child's age.

Are you sure you know how to share passwords securely? Read our article and find out if you might be at risk: Insecure password sharing: 2026 threats, impacts, and the frictionless solution

Recognize phishing and keep the password private

Give children one exact boundary: "Never share a password with a friend, classmate, other player, or stranger." Younger children may need help from a parent or guardian. As children become more independent, agree on recovery and reporting rules instead of demanding access to every account.

A request for a password can sound friendly or urgent. Another player might offer free game items. A message that seems to come from school might claim the child's account will close unless they sign in immediately.

Phishing is a fake message or website that tries to steal a password, verification code, or personal information. Children do not need to judge every message alone. Teach them to pause and ask for help.

Pause before you sign in

  • Stop. Do not reply or enter a password.
  • Do not click the link. Show the message to a trusted adult.
  • Open the official app, use an existing bookmark, or type a known address.

The FTC gives the same advice. Contact an organisation through an app, phone number, or website you already know is genuine, rather than using details in the suspicious message.

A game message might say, "Confirm your account now to keep your items." Tell your child to stop. If appropriate, take a screenshot and ask an adult to check the account through the normal app.

Never blame a child for clicking. Shame delays reporting. A quick report gives the family more time to change the password, review activity, and stop further changes.

Recover an account without panic

Recover an account through the service's official route, change the exposed password, and check what happened. The child should tell a trusted adult first. Together, they can review recent activity, remove unknown devices, restore the second sign-in check, and store new recovery details safely.

Use the Recover part of the Create, Protect, Recover routine:

  • Tell a trusted adult. Explain what happened, including any link opened, password entered, code shared, purchase noticed, or unexpected sign-in reported.
  • Open the official service. Use its known app, a saved bookmark, or an address that the parent types directly. Avoid links and phone numbers from the suspicious message.
  • Reset the password. Follow the service's official account-recovery process on a familiar, updated device. Create a new, unique password. If the old password was reused, change it on every account where it appears.
  • Review account activity and devices. Look for unfamiliar sign-ins, messages, purchases, profile changes, or recovery addresses. Sign out of devices the family does not recognise, if the service offers that option.
  • Restore account protection. Turn 2FA back on, confirm that the passkey still works, and replace any recovery codes that may have been exposed. Treat recovery codes as private credentials and store them securely.

What to check after a reset

  • The new password is unique.
  • The recovery email address or phone number is correct.
  • Unknown devices have been signed out where possible.
  • 2FA or the passkey remains active.
  • Purchases, messages, and profile changes look familiar.
  • Saved passwords on shared devices have been updated.
  • Parental controls and privacy settings remain correct.

Recovery steps differ by service. For example, Google says that changing the password of a supervised child account turns off 2-Step Verification. Families using that account type need to turn it on again after the reset.

Make password security a family habit

To teach children password security, practise the Create, Protect, Recover routine until asking for help feels normal. Start with one account today: review its passphrase, add a second sign-in check if available, and ask your child who they would tell if a login looked wrong.

For an adult-level explanation of secure storage, read what password management means and discover how it can help both at work and in everyday life.

Frequently asked questions

What is a safe way for a child to make a password?

Help them create a long, unique passphrase, which is a password made from several words, for each account. Leave out names, birthdays, school names, teams, and other easy-to-guess personal facts. A parent can help younger children store the passphrase and recover the account safely.

Should children share passwords with parents?

Children should never share passwords with friends, classmates, other players, or strangers. Younger children often need a parent or guardian's help to create, store, or recover accounts. As children gain independence, agree on recovery and safety rules together, with a clear process for requesting help.

What should a child do if a message asks for a password?

They should stop and ask a trusted adult before clicking a link, replying, or entering any information. Open the official app or type a known website address instead. This pause helps protect against phishing messages and fake websites designed to steal login details.

Is two-factor authentication useful for children's accounts?

Yes. Two-factor authentication adds a second check after the password, such as approval on a device or a code from an app. Turn it on for important accounts when available. Check how the family can recover that second step if the device is lost, replaced, or damaged.

How to create a strong password you won’t forget (2026 guide)
Complexity rules failed. Adding @ to your dog’s name doesn’t make a password strong — it makes it predictable. This guide covers what NIST SP 800-63B actually requires, why Diceware beats every complexity rule, and the one-passphrase system that solves the rest.
10 remote work security fails: How to fix your environment
10 remote work security fails — and the one principle behind all of them: security breaks where the secure path has more friction than the insecure one. Real cases, realistic fixes, a 5-layer baseline your team can audit against.
How to choose a corporate password manager: 10 criteria for enterprise IT teams
A structured 10-factor framework for evaluating corporate password managers — covering encryption architecture, access control, compliance, deployment model, audit logging, and TCO. Built for IT and security teams who need a defensible decision, not just a demo.

How to teach children about password security: Tips for parents

A parent's guide to teaching kids password security: spark real motivation, tailor lessons by age, build strong passphrases, add 2FA or passkeys, spot phishing attempts, and recover accounts calmly through a repeatable Create, Protect, Recover routine.

Aug 17, 2026 — 18 min read

«Posso migrar do [concorrente] com um único clique?» é uma das perguntas mais frequentes que os fornecedores ouvem em reuniões comerciais, sobretudo logo após a violação de dados de um concorrente ser notícia. Os fornecedores apresentam a migração com um clique como uma funcionalidade de conveniência. Em ambientes empresariais, é apenas o ponto de partida.

Uma migração de gestor de palavras-passe que funcione recria a hierarquia de cofres, a propriedade, as permissões, as contas de serviço, as automatizações e as integrações. A qualidade dessa reconstrução determina se os utilizadores, as aplicações e a infraestrutura continuam a funcionar em segurança após a transição.

Verizon, no Data Breach Investigations Report de 2026, concluiu que 39 % dos incidentes de System Intrusion envolveram credenciais roubadas, enquanto 84 % envolveram servidores. À medida que os gestores de palavras-passe passam a fazer parte do plano de controlo da infraestrutura, a precisão da migração afeta diretamente a fiabilidade operacional e a segurança.

Este artigo explica porque é que a migração empresarial é um projeto de engenharia e como executá-la sem interromper o acesso em produção pelo caminho.


Pontos principais

  • A migração empresarial não é uma transferência de dados com um clique. Migrar credenciais com êxito implica recriar o modelo de acesso que as envolve: hierarquia de cofres, propriedade, RBAC, contas de serviço, automatizações, integrações e auditabilidade.
  • Os modelos de permissões raramente têm correspondência direta entre plataformas. Um importador genérico consegue copiar valores de campos, mas não consegue decidir como as permissões herdadas, a propriedade de cofres partilhados ou as funções administrativas devem ser convertidas para o sistema de destino.
  • A migração deve ser tratada como uma transformação de engenharia passível de revisão. Regras explícitas e repetíveis, idealmente codificadas em scripts, permitem renomear cofres, reatribuir proprietários, dividir funções e excluir registos obsoletos com confiança.
  • O êxito da importação não prova o êxito da migração. É necessário validar o comportamento em condições reais após a importação: acesso autorizado, acesso não autorizado negado, contas de serviço e pipelines de CI/CD operacionais e registo de auditoria completo.
  • A migração é uma oportunidade de limpeza de segurança. A revisão de cada credencial e permissão pode revelar acessos obsoletos, segredos órfãos, registos duplicados e credenciais associadas a sistemas desativados antes de esses riscos serem transportados para o novo ambiente.
  • Reduzir o risco da transição com um processo faseado e testado. Inventariar, exportar, rever, transformar, testar em ambiente de teste (staging), validar e só depois migrar por fases, mantendo os sistemas antigo e novo em paralelo até a adoção estar confirmada.
  • Em ambientes empresariais, a correção é mais importante do que a velocidade. O objetivo é preservar, ou melhorar, o modelo de segurança e operacional da organização sem interromper o acesso em produção.

A migração começa pelo mapeamento dos modelos de acesso

Nenhuma ferramenta de importação universal consegue recriar com rigor o modelo de acesso de uma organização, porque os modelos de segurança raramente coincidem entre plataformas.

Os diferentes gestores de palavras-passe implementam de forma distinta o controlo de acesso baseado em funções, a herança de permissões, a propriedade de cofres partilhados e a pertença a grupos. Mesmo quando dois sistemas admitem os mesmos conceitos, a implementação assenta frequentemente em pressupostos diferentes.

Veja-se o caso de três organizações:

  • A empresa A organiza os cofres por função de negócio
  • A empresa B organiza-os por equipas de produto
  • A empresa C organiza-os por clientes e projetos

A hierarquia é apenas a parte visível do problema. O verdadeiro desafio consiste em traduzir a semântica de segurança entre sistemas.

A plataforma de origem pode herdar permissões através de grupos aninhados. O destino pode, em vez disso, exigir atribuições explícitas. A propriedade de cofres partilhados pode não ter equivalente direto. Uma função administrativa pode agregar privilégios que, após a migração, têm de ser distribuídos por várias funções. Os modelos RBAC quase nunca têm correspondência um para um.

Os tipos de cofre do próprio Passwork mostram porquê. Um cofre da empresa partilhado e um cofre de utilizador partilhado assentam em pressupostos diferentes sobre quem pode ver o quê. O importador tem de tomar essa decisão e não a inferir a partir do nome de uma pasta.

O mesmo princípio aplica-se ao tratamento da estrutura. Durante a importação, um administrador pode:

  • Reconstruir a hierarquia de origem numa pasta existente
  • Aplanar tudo num único destino
  • Recriar a árvore completa de cofres na raiz

Cada opção é uma escolha deliberada sobre a forma como a organização pretende operar daqui em diante, e essa escolha depende da maneira como a organização realmente funciona.

Um importador genérico copia valores de campos. Decidir que permissões preservar, converter, fundir ou descartar exige um discernimento que um script não tem.

Os atacantes visam cada vez mais o acesso administrativo legítimo, precisamente o que está a ser migrado: contas de confiança e os caminhos que permitem as operações privilegiadas. Uma migração correta garante que esses caminhos continuam a comportar-se como previsto após a transição.

Está a comparar plataformas antes de se comprometer com um plano de migração?

Está a comparar plataformas antes de se comprometer com um plano de migração? Veja como o controlo de acesso baseado em funções e a arquitetura de cofres do Passwork funcionam antes de mapear qualquer elemento para essa arquitetura.


Alguns objetos podem ser copiados, outros têm de ser redesenhados

A migração de um gestor de palavras-passe empresarial remodela o modelo de acesso da organização em quatro camadas distintas: contexto de identidade, políticas de acesso, integrações operacionais e fronteiras de confiança. Cada camada introduz restrições técnicas que um ficheiro de importação plano não consegue representar.

Componente Porque complica a migração
Contexto de identidade Associação de cada credencial à identidade SSO ou à conta de utilizador local corretas, e não apenas a uma cadeia de caracteres com o nome de utilizador.
Políticas de acesso Conversão do modelo RBAC do sistema de origem na lógica de permissões do sistema de destino, o que raramente corresponde a um mapeamento 1:1.
Integrações operacionais Reassociação de pipelines de CI/CD, chaves de API e contas de serviço sem interromper as implementações automatizadas.
Fronteiras de confiança Mapeamento correto do acesso de fornecedores externos e prestadores de serviços. O DBIR de 2026 da Verizon concluiu que houve envolvimento de terceiros em 48 % das violações de dados.

A diferença entre copiado e redesenhado é bem visível nas ferramentas de migração reais. O importador oficial de Bitwarden do Passwork, por exemplo, move automaticamente itens de início de sessão, notas seguras, coleções, estrutura de pastas, URLs e códigos TOTP. Ignora deliberadamente os anexos e qualquer tipo de item que não reconheça, registando cada omissão em vez de tentar adivinhar um mapeamento. Trata-se de uma decisão de conceção, e não de uma limitação: alguns objetos podem ser copiados com segurança, e outros exigem que uma pessoa decida o que lhes acontece.

As contas de serviço sem proprietários claros, as permissões herdadas, as integrações obsoletas e os cofres partilhados esquecidos há muito tempo pertencem à segunda categoria. Uma migração bem-sucedida preserva apenas o que ainda reflete o modelo de acesso pretendido pela organização.

Qualquer um destes elementos, se tratado incorretamente, cria uma lacuna: uma integração órfã, um prestador de serviços que mantém acesso à produção ou uma conta de automatização que se autentica no destino errado. Nenhuma destas situações surge como erro de importação. Normalmente manifestam-se semanas depois sob a forma de incidentes.


O modelo mental certo para a migração e como o Passwork o aplica

Quando a migração é tratada como uma transformação arquitetural, a implementação segue naturalmente os mesmos princípios de engenharia aplicados noutros projetos de infraestrutura: tornar cada passo explícito, revisável e reproduzível.

Em vez de depender de um importador de caixa negra para interpretar a estrutura de uma organização, o processo de migração deve expor cada transformação sob a forma de código. Os engenheiros devem poder inspecionar os dados exportados, definir como são convertidos e controlar exatamente como cada objeto é recriado no sistema de destino.

O Passwork disponibiliza três caminhos de migração, escolhidos em função da origem e do volume, e não da conveniência:

Caminho Quando utilizar O que oferece
Importação pela interface KeePass, CSV do LastPass/1Password/Bitwarden, JSON do Passwork, cofres de pequena a média dimensão Mapeamento guiado de colunas, opções de estrutura para JSON/XML
Script oficial para Bitwarden Exportações JSON de organização e pessoais do Bitwarden ou do Vaultwarden Coleções mapeadas para cofres ou pastas, itens criados um a um através da API
Conector Python Bases de dados internas, árvores .env ou exportadores sem outra opção compatível Controlo total sobre o mapeamento, as etiquetas, as novas tentativas e a validação

Os dois primeiros cobrem a maioria das migrações reais. O terceiro torna visível o princípio da «transformação como código». Um script de migração construído sobre o conector Python do Passwork autentica-se, cria explicitamente o cofre de destino e a estrutura de pastas e grava cada item com exatamente os campos que a organização pretende preservar:

from passwork_client import PassworkClient

passwork = PassworkClient("https://passwork.example.com")
passwork.set_tokens(access_token, refresh_token)
passwork.set_master_key(master_key)

vault_type = passwork.find_vault_type(code="company")
vault_id = passwork.create_vault("Migrated – IT", vault_type["id"])
vault = passwork.get_vault(vault_id)

folder = passwork.call("POST", "/api/v1/folders", {
    "name": "Databases",
    "vaultId": vault["id"],
})

passwork.create_item({
    "name": "Postgres primary",
    "login": "app_rw",
    "password": "...",
    "urls": ["https://db.internal"],
    "description": "Imported from Bitwarden",
    "vaultId": vault["id"],
    "folderId": folder["id"],
    "customs": [
        {"name": "TOTP", "value": "otpauth://...", "type": "totp"},
    ],
})

Nada chega a um cofre, a uma pasta ou a um conjunto de permissões sem que o script o determine. Numa migração completa de Passwork para Passwork, a mesma lógica escala para os endpoints REST em massa vaults/import, folders/import e items/import, que devolvem um mapa sourceId → id para que os objetos-pai sejam criados antes dos objetos-filho e todas as relações se mantenham intactas.

A fase de transformação é onde a migração se torna previsível. Os engenheiros podem codificar explicitamente as regras de migração: renomear cofres, reatribuir proprietários, dividir funções administrativas, aplanar permissões herdadas ou excluir por completo registos obsoletos. Estas decisões passam a ser código revisável, e não pressupostos escondidos num assistente de importação genérico. Se for necessário repetir ou auditar a migração mais tarde, a lógica de transformação mantém-se transparente e reproduzível.

Isto altera também a forma como a própria migração é protegida. As importações tradicionais com um clique geram, normalmente, uma exportação intermédia em texto em claro, muitas vezes um CSV, que é depois processada por um analisador genérico com conhecimento limitado do ambiente de destino. Cada fase introduz as suas próprias considerações de segurança.

Fase da migração Risco de segurança
Exportação As credenciais existem temporariamente em texto em claro num disco local ou numa unidade partilhada. A exportação do próprio Passwork tem a mesma ressalva: os ficheiros saem da plataforma em texto em claro e devem ser tratados como um segredo, e os anexos nunca são incluídos.
Transferência de dados As credenciais podem ficar expostas se os canais de transferência ou as APIs não estiverem adequadamente protegidos.
Importação e conversão A importação em massa não é uma transação atómica única: algumas linhas podem ser bem-sucedidas enquanto outras falham, pelo que os erros de análise ou as linhas malformadas têm de ser detetados, em vez de se presumir que não existem.
Gestão de acessos As permissões podem ser convertidas incorretamente ou permanecer ativas no ambiente de origem após a migração. O Passwork condiciona a importação a direitos explícitos de criação/importação, pelo que um script de migração não pode conceder silenciosamente um acesso mais amplo do que o pretendido por um administrador.

Se algo correr mal a meio de um lote, a recuperação é manual: eliminar ou enviar para a reciclagem o cofre afetado e voltar a executar o script no ambiente de teste (staging). É precisamente por isso que uma execução de teste (dry run) justifica a hora extra antes de uma transição para produção.

O Passwork oferece um desconto de 10 % às equipas que mudam de outro gestor de palavras-passe. Falar com a equipa sobre o planeamento da migração primeiro.


Validar o comportamento, e não apenas os registos importados

A importação e a migração são dois pontos de controlo distintos. A importação confirma que as credenciais existem no cofre de destino. A migração confirma que o ambiente se comporta exatamente como previsto quando as cargas de trabalho de produção passam a depender dele.

Uma fase de validação prática deve responder a perguntas como:

  • Todos os utilizadores autorizados conseguem aceder aos cofres que se espera que utilizem?
  • Os utilizadores não autorizados veem o acesso corretamente negado?
  • Os pipelines de CI/CD, a automatização da infraestrutura e as integrações de API obtêm segredos sem modificações?
  • As contas de serviço funcionam com as permissões esperadas?
  • Os registos de auditoria captam corretamente os eventos de autenticação, as alterações de permissões e as ações administrativas?

Estas verificações revelam muitas vezes problemas que só surgem depois de a importação terminar. Uma credencial migrada pode estar na pasta correta e, ainda assim, continuar inacessível à automatização que dela depende. Um erro na conversão de funções pode conceder silenciosamente um acesso mais amplo do que o pretendido e passar sem problemas na validação da importação.

O registo de atividade do Passwork (eventos como item_imported e vault_imported) fornece aos auditores um rasto documental para precisamente este tipo de verificação, e o Security Dashboard (painel de segurança) assinala as palavras-passe fracas ou duplicadas que vieram do cofre antigo, para que possam ser substituídas em vez de transitarem para o novo ambiente. Vale também a pena rever os registos sem URL: o preenchimento automático não funcionará neles até que alguém corrija o campo.

O êxito de uma migração mede-se pelo comportamento operacional. O sistema de destino deve aplicar o mesmo modelo de segurança que anteriormente, ou um modelo deliberadamente melhorado, e não limitar-se a conter os mesmos segredos.


Transformar a migração do gestor de palavras-passe numa auditoria de segurança

A migração é muitas vezes o único momento em que uma organização revê em simultâneo todas as credenciais armazenadas e todas as permissões.

A administração quotidiana tende a ser incremental: adicionam-se utilizadores, os projetos evoluem, as integrações acumulam-se e os direitos de acesso expandem-se gradualmente. Uma migração interrompe esse processo e obriga cada objeto a justificar o seu lugar no novo ambiente. Por isso, uma migração estruturada funciona frequentemente como a revisão de acessos mais abrangente que uma organização realizou em anos.

Durante esta revisão, as equipas descobrem tipicamente:

  • Segredos órfãos pertencentes a colaboradores que saíram há meses
  • Credenciais duplicadas do mesmo serviço armazenadas em vários cofres
  • Utilizadores inativos que mantêm acesso à produção
  • Chaves de API que expiraram mas nunca foram removidas
  • Credenciais pessoais armazenadas em cofres da empresa
  • Credenciais de sistemas desativados há muito tempo mas nunca eliminadas

Uma importação em massa transporta silenciosamente estes problemas para a nova plataforma. Uma migração baseada em transformação expõe-nos, porque cada credencial, cada proprietário e cada permissão têm de ser avaliados antes de serem recriados.

Verizon, no DBIR de 2026, refere que 27 % das vítimas de ransomware tinham indícios de um infostealer ou de uma fuga de credenciais durante o ano anterior e que, entre essas organizações, metade ficou exposta nos 95 dias anteriores ao incidente de ransomware. A migração é uma das poucas oportunidades para revogar credenciais expostas ou obsoletas antes de passarem a fazer parte de uma cadeia de ataque.

O mesmo relatório refere também que a resolução de palavras-passe fracas e de configurações incorretas de permissões em ambientes cloud de terceiros demora, em média, quase oito meses às organizações. Efetuar essa revisão durante a migração comprime esses oito meses numa atividade de engenharia planeada, em vez de um esforço de correção prolongado.

Ao abrigo do artigo 32.º do RGPD, as organizações têm de aplicar medidas técnicas e organizativas adequadas aos riscos do tratamento de dados pessoais. A remoção de acessos obsoletos e de credenciais órfãs durante a migração demonstra esses controlos na prática, em vez de apenas os documentar.


Sete passos para reduzir o risco da migração antes da produção

O fluxo de migração do Passwork trata a migração como um projeto de engenharia com pontos de controlo explícitos, e não como uma única operação de importação.

1. Inventário

Documente os cofres, as contas de serviço, as integrações, as automatizações e as dependências externas existentes antes de escrever qualquer código de migração.

2. Exportação

Extraia os dados do sistema de origem num formato estruturado. O JSON é, em geral, preferível porque preserva as relações hierárquicas: a exportação JSON do próprio Passwork mantém intactas a estrutura de cofres e pastas, enquanto o CSV reduz tudo a uma tabela.

3. Revisão

Identifique as credenciais obsoletas, duplicadas, órfãs ou com privilégios excessivos antes de serem migradas.

4. Transformação

Implemente regras de migração que mapeiem o ambiente de origem para a hierarquia de destino, o modelo de propriedade, a configuração RBAC e as convenções de nomenclatura.

5. Importação de teste

Execute a migração num ambiente de teste (staging) para verificar se os objetos são criados corretamente antes de tocar na produção. A orientação do próprio Passwork para o script do Bitwarden é explícita neste ponto: fazer uma cópia de segurança da base de dados de destino e executar um teste (dry run) no staging antes de uma transição real.

6. Validação de permissões

Confirme que:

  • os utilizadores autorizados têm acesso;
  • os utilizadores não autorizados não têm;
  • as contas de serviço se autenticam com êxito;
  • os pipelines de CI/CD e as integrações continuam a funcionar;
  • os registos de auditoria captam os eventos de segurança esperados.

7. Migração para produção

Execute a migração para produção por fases e não de uma só vez: primeiro as credenciais partilhadas de TI e infraestrutura, depois os cofres dos departamentos, uma equipa de cada vez, e por fim os cofres privados, quando os utilizadores estiverem ativados. Mantenha os sistemas antigo e novo em paralelo durante duas a quatro semanas, faça verificações pontuais com o responsável de cada departamento e só desative a plataforma de origem quando a adoção for real, e não presumida.

Saltar qualquer uma das fases de teste ou de validação de permissões não elimina, normalmente, o trabalho. Apenas o adia para o momento em que os utilizadores de produção ou os sistemas automatizados começam a falhar após a transição.


Acertar na migração

As migrações mais fáceis movem palavras-passe. As migrações bem-sucedidas recriam a forma como uma organização funciona: quem é o proprietário de cada credencial, como as permissões são herdadas, que sistemas dependem de segredos partilhados e que caminhos de acesso já não devem existir.

As importações com um clique otimizam a velocidade. As migrações empresariais otimizam a correção, a auditabilidade e um comportamento previsível após a transição. Estes objetivos raramente apontam na mesma direção.

Se há uma ação que vale a pena executar antes de agendar uma migração, é o primeiro passo do fluxo acima: elaborar um inventário rigoroso dos cofres, das contas de serviço, das integrações e do modelo de permissões antes de escrever uma única linha de lógica de migração.

Os melhores scripts de migração documentam cada decisão de migração ao longo do processo. Muito depois da transição, estas regras de transformação passam a ser um registo do motivo pelo qual o acesso foi mapeado de determinada forma, o que facilita significativamente futuras auditorias, a resolução de problemas e novas migrações.

As equipas que migram de outro gestor de palavras-passe obtêm um desconto de 10 % no Passwork. Consultar a documentação para saber como mudar para o Passwork a partir dos gestores de palavras-passe mais populares.


Perguntas frequentes sobre a migração de gestores de palavras-passe

O que é a migração de um gestor de palavras-passe?

A migração de um gestor de palavras-passe é o processo de mover os cofres de credenciais de uma organização, incluindo palavras-passe, segredos, permissões e integrações, de um sistema para outro. Ao contrário de uma exportação pessoal de palavras-passe, a migração empresarial tem de preservar as estruturas de controlo de acesso, as dependências das contas de serviço e os requisitos de auditoria, e não apenas os valores das credenciais.

É possível migrar palavras-passe com uma importação de um clique?

Uma importação com um clique consegue mover cadeias de credenciais em bruto, mas não consegue preservar de forma fiável a hierarquia de pastas, a propriedade, a herança de permissões nem as dependências de integrações. Para uso pessoal, isso é muitas vezes aceitável. Para cofres empresariais, produz tipicamente um destino funcional mas estruturalmente comprometido, que exige correção manual posteriormente.

Que caminhos de migração oferece realmente o Passwork?

O Passwork cobre três caminhos práticos, escolhidos em função do sistema de origem e do volume: importação guiada pela interface para KeePass, CSV do LastPass/1Password/Bitwarden e JSON do Passwork; um script Python oficial para exportações de organização do Bitwarden ou do Vaultwarden; e um conector Python para bases de dados internas, ficheiros .env ou qualquer exportador sem compatibilidade nativa. Um comando separado, reservado a administradores, ocupa-se da atualização da base de dados do próprio Passwork entre versões principais: trata-se de uma tarefa de infraestrutura, e não de uma mudança de fornecedor.

Quanto tempo demora a migração de um gestor de palavras-passe empresarial?

Os prazos variam consoante a dimensão dos cofres e a complexidade estrutural, pelo que um valor concreto seria enganador sem contexto. As organizações que seguem um fluxo estruturado, do inventário à migração para produção, preveem tipicamente testes em staging e validação de permissões, e não uma transição num único fim de semana, uma vez que a correção importa mais do que a velocidade nas implementações empresariais.

Qual é a diferença entre a migração de um gestor de palavras-passe e uma importação de dados?

Uma importação de dados move valores, como nomes de utilizador e palavras-passe, de um formato para outro. A migração recria, além disso, o contexto operacional em torno desses valores: quem é o proprietário de cada credencial, que grupo tem acesso e que sistemas automatizados dependem dela. A importação é um subconjunto da migração, e não um substituto desta.

Como se migram cofres partilhados e acessos partilhados?

A migração de cofres partilhados exige mapear as permissões de cada grupo para uma estrutura equivalente no sistema de destino, incluindo o acesso de fornecedores externos e prestadores de serviços. O DBIR de 2026 da Verizon concluiu que houve envolvimento de terceiros em 48 % das violações de dados, o que faz do mapeamento rigoroso das fronteiras de confiança durante a migração um requisito de segurança, e não apenas uma tarefa administrativa.

Soberania de dados e gestão de palavras-passe: Manter as credenciais onde pertencem
A soberania de dados das credenciais exige três controlos (localização, cifragem e acesso), e não apenas conformidade com o RGPD. Compara modelos on-premise, com isolamento físico (air gap) e de cloud na UE, mostrando onde uma arquitetura zero-knowledge como a do Passwork realmente fecha a lacuna de soberania.
Políticas de cofre do Passwork: guia do CIO para a segurança empresarial
Os tipos de cofre (Vault Types) do Passwork associam os direitos de administração à própria política do cofre, e não a quem o criou, eliminando uma lacuna que a maioria das empresas nem sabe que existe. Este guia oferece a CIOs e CISOs um modelo prático de governação de cofres, alinhado com os requisitos da NIS2 e da ISO 27001.
Passwork 7.7: modo offline seguro para aplicações desktop e móveis
As palavras-passe passam também a funcionar offline. O Passwork 7.7 traz acesso offline seguro com supervisão administrativa completa, controlos de anexos de ficheiros ao nível da organização e cinco novos guias de integração por função, para uma implementação mais simples.

Porque não existe migração de gestores de palavras-passe com um clique em 2026

A migração de um gestor de palavras-passe é uma oportunidade rara para rever todo o ambiente de acessos da organização. Saiba como a conduzir em segurança, eliminando riscos ocultos sem interromper o acesso em produção.

Aug 17, 2026 — 15 min read
Warum es 2026 keine 1-Klick-Migration für Passwort-Manager gibt

„Kann ich mit einem Klick von [Mitbewerber] migrieren?" ist eine der häufigsten Fragen, die Anbieter in Verkaufsgesprächen hören — besonders direkt nachdem eine Sicherheitslücke bei einem Wettbewerber Schlagzeilen macht. Anbieter präsentieren die Ein-Klick-Migration als Komfortfunktion. In Unternehmensumgebungen ist sie nur der Ausgangspunkt.

Eine funktionierende Passwort-Manager-Migration bildet Tresor-Hierarchie, Eigentümerschaft, Berechtigungen, Service-Accounts, Automatisierung und Integrationen nach. Die Qualität dieser Rekonstruktion entscheidet darüber, ob Benutzer, Anwendungen und Infrastruktur nach der Umstellung weiterhin sicher funktionieren.

Der Data Breach Investigations Report 2026 von Verizon ergab, dass 39 % der System-Intrusion-Verstöße gestohlene Anmeldedaten betrafen, während bei 84 % Server involviert waren. Da Passwort-Manager Teil der Infrastruktur-Steuerungsebene werden, wirkt sich die Migrationsgenauigkeit direkt auf die betriebliche Zuverlässigkeit und Sicherheit aus.

Dieser Artikel erklärt, warum Enterprise-Migration ein Engineering-Projekt ist und wie man eines durchführt, ohne dabei den Produktionszugriff zu gefährden.


Wichtigste Erkenntnisse

  • Enterprise-Migration ist kein Ein-Klick-Datentransfer. Anmeldedaten erfolgreich zu verschieben bedeutet, das Zugriffsmodell um sie herum nachzubilden: Tresor-Hierarchie, Eigentümerschaft, RBAC, Service-Accounts, Automatisierungen, Integrationen und Prüfbarkeit.
  • Berechtigungsmodelle lassen sich selten eins zu eins zwischen Plattformen abbilden. Ein generischer Importer kann Feldwerte kopieren, aber er kann nicht entscheiden, wie vererbte Berechtigungen, Shared-Vault-Eigentümerschaft oder administrative Rollen in das Zielsystem übersetzt werden sollen.
  • Behandeln Sie die Migration als überprüfbare Engineering-Transformation. Explizite, wiederholbare Regeln — idealerweise in Skripten kodiert — ermöglichen es, Tresore umzubenennen, Eigentümer neu zuzuordnen, Rollen aufzuteilen und veraltete Einträge sicher auszuschließen.
  • Ein erfolgreicher Import beweist keinen erfolgreichen Migrationserfolg. Validieren Sie das reale Verhalten nach dem Import: autorisierter Zugriff, verweigerter unautorisierter Zugriff, funktionierende Service-Accounts und CI/CD-Pipelines sowie vollständige Audit-Protokollierung.
  • Migration ist eine Gelegenheit zur Sicherheitsbereinigung. Die Überprüfung jeder Anmeldedaten und Berechtigung kann veralteten Zugriff, verwaiste Secrets, doppelte Einträge und Anmeldedaten für stillgelegte Systeme aufdecken, bevor diese Risiken weitergetragen werden.
  • Reduzieren Sie das Umstellungsrisiko mit einem gestuften, getesteten Prozess. Inventarisieren, exportieren, überprüfen, transformieren, in Staging testen, validieren und dann phasenweise migrieren, während alte und neue Systeme parallel laufen, bis die Akzeptanz bestätigt ist.
  • Für Unternehmensumgebungen ist Korrektheit wichtiger als Geschwindigkeit. Das Ziel ist es, das Sicherheits- und Betriebsmodell der Organisation zu erhalten oder zu verbessern, ohne den Produktionszugriff zu unterbrechen.

Migration beginnt mit der Abbildung von Zugriffsmodellen

Kein universelles Import-Tool kann das Zugriffsmodell einer Organisation genau nachbilden, da Sicherheitsmodelle selten zwischen Plattformen übereinstimmen.

Verschiedene Passwort-Manager implementieren rollenbasierte Zugriffskontrolle, Berechtigungsvererbung, Shared-Vault-Eigentümerschaft und Gruppenmitgliedschaft unterschiedlich. Selbst wenn zwei Systeme dieselben Konzepte unterstützen, implementieren sie diese oft mit unterschiedlichen Annahmen.

Betrachten Sie drei Organisationen:

  • Unternehmen A organisiert Tresore nach Geschäftsfunktion.
  • Unternehmen B organisiert sie nach Produktteams.
  • Unternehmen C organisiert sie nach Kunden und Projekten.

Die Hierarchie ist nur der sichtbare Teil des Problems. Die eigentliche Herausforderung besteht darin, Sicherheitssemantiken zwischen Systemen zu übersetzen.

Eine Quellplattform kann Berechtigungen durch verschachtelte Gruppen vererben. Das Zielsystem erfordert möglicherweise stattdessen explizite Zuweisungen. Shared-Vault-Eigentümerschaft hat möglicherweise kein direktes Äquivalent. Eine administrative Rolle kann Privilegien bündeln, die nach der Migration zu mehreren Rollen werden müssen. RBAC-Modelle lassen sich fast nie eins zu eins abbilden.

Passworks eigene Tresor-Typen zeigen, warum. Ein geteilter Unternehmens-Tresor und ein geteilter Benutzer-Tresor haben unterschiedliche Annahmen darüber, wer was sehen kann. Ein Importer muss diese Entscheidung treffen, nicht aus einem Ordnernamen ableiten.

Dieselbe Logik gilt für die Strukturbehandlung. Während des Imports kann ein Admin:

  • Die Quellhierarchie unter einem bestehenden Ordner nachbilden
  • Alles in ein Ziel einebnen
  • Den vollständigen Tresor-Baum im Stammverzeichnis nachbilden

Jede Option ist eine bewusste Entscheidung darüber, wie die Organisation künftig arbeiten möchte — und diese Entscheidung hängt davon ab, wie die Organisation tatsächlich funktioniert.

Ein generischer Importer kopiert Feldwerte. Zu entscheiden, welche Berechtigungen erhalten, übersetzt, zusammengeführt oder entfernt werden sollen, erfordert Urteilsvermögen, das ein Skript nicht hat.

Angreifer zielen zunehmend auf legitimen administrativen Zugriff ab — genau das, was migriert wird: vertrauenswürdige Accounts und die Pfade, die privilegierte Operationen ermöglichen. Eine korrekte Migration stellt sicher, dass diese Pfade nach der Umstellung wie beabsichtigt funktionieren.

Vergleichen Sie Plattformen, bevor Sie sich auf einen Migrationsplan festlegen?

Vergleichen Sie Plattformen, bevor Sie sich auf einen Migrationsplan festlegen? Sehen Sie, wie Passworks rollenbasierte Zugriffskontrolle und Tresor-Architektur funktionieren, bevor Sie etwas darauf abbilden.


Einige Objekte können kopiert werden, andere müssen neu konzipiert werden

Die Migration eines Enterprise-Passwort-Managers formt das Zugriffsmodell einer Organisation über vier verschiedene Ebenen hinweg um: Identitätskontext, Zugriffsrichtlinien, operative Integrationen und Vertrauensgrenzen. Jede Ebene führt technische Einschränkungen ein, die eine flache Importdatei nicht darstellen kann.

Komponente Warum sie die Migration erschwert
Identitätskontext Verknüpfung jeder Anmeldedaten mit der korrekten SSO-Identität oder dem lokalen Benutzerkonto, nicht nur einer Benutzernamen-Zeichenfolge.
Zugriffsrichtlinien Übersetzung des RBAC-Modells des Quellsystems in die Berechtigungslogik des Zielsystems, was selten eine 1:1-Abbildung ist.
Operative Integrationen Wiederverknüpfung von CI/CD-Pipelines, API-Schlüsseln und Service-Accounts, ohne automatisierte Deployments zu unterbrechen.
Vertrauensgrenzen Korrekte Zuordnung des Zugriffs für externe Anbieter und Auftragnehmer. Verizons DBIR 2026 fand eine Beteiligung Dritter bei 48 % der Sicherheitsvorfälle.

Die Lücke zwischen kopiert und neu konzipiert zeigt sich deutlich in echten Migrations-Tools. Passworks offizieller Bitwarden-Importer beispielsweise verschiebt Login-Elemente, sichere Notizen, Sammlungen, Ordnerstruktur, URLs und TOTP-Codes automatisch. Er überspringt bewusst Anhänge und jeden Elementtyp, den er nicht erkennt, und protokolliert jeden Überspringvorgang, anstatt eine Zuordnung zu erraten. Das ist eine Designentscheidung, keine Einschränkung: Einige Objekte können sicher kopiert werden, und bei einigen muss ein Mensch entscheiden, was mit ihnen passiert.

Service-Accounts ohne klare Eigentümer, vererbte Berechtigungen, veraltete Integrationen und längst vergessene geteilte Tresore fallen in die zweite Kategorie. Eine erfolgreiche Migration behält nur das bei, was noch dem beabsichtigten Zugriffsmodell der Organisation entspricht.

Jede dieser Komponenten, die falsch behandelt wird, erzeugt eine Lücke: eine verwaiste Integration, ein Auftragnehmer mit weiterhin bestehendem Produktionszugriff oder ein Automatisierungs-Account, der sich gegen das falsche Ziel authentifiziert. Nichts davon erscheint als Importfehler. Sie tauchen gewöhnlich Wochen später als Vorfälle auf.


Das richtige Denkmodell für Migration — und wie Passwork es anwendet

Sobald Migration als architektonische Transformation behandelt wird, folgt die Implementierung natürlich denselben Engineering-Prinzipien, die auch anderswo in Infrastrukturprojekten verwendet werden: jeden Schritt explizit, überprüfbar und reproduzierbar machen.

Anstatt sich auf einen Black-Box-Importer zu verlassen, der die Struktur einer Organisation interpretiert, sollte der Migrationsprozess jede Transformation als Code offenlegen. Ingenieure sollten exportierte Daten inspizieren, definieren können, wie sie übersetzt werden, und genau kontrollieren, wie jedes Objekt im Zielsystem neu erstellt wird.

Passwork unterstützt drei Migrationspfade, ausgewählt nach Quelle und Volumen statt nach Bequemlichkeit:

Pfad Wann verwenden Was er bietet
UI-Import KeePass, LastPass/1Password/Bitwarden CSV, Passwork JSON, kleine bis mittlere Tresore Geführte Spaltenzuordnung, Strukturoptionen für JSON/XML
Offizielles Bitwarden-Skript Bitwarden- oder Vaultwarden-Organisations- und persönliche JSON-Exporte Sammlungen werden auf Tresore oder Ordner abgebildet, Elemente werden einzeln über die API erstellt
Python-Connector Interne Datenbanken, .env-Bäume oder Exporter, die nichts anderes unterstützt Volle Kontrolle über Zuordnung, Tags, Wiederholungsversuche und Validierung

Die ersten beiden decken die meisten realen Umzüge ab. Der dritte macht das Prinzip „Transformation als Code" sichtbar. Ein auf Passworks Python-Connector aufgebautes Migrationsskript authentifiziert sich, erstellt die Ziel-Tresor- und Ordnerstruktur explizit und schreibt jedes Element mit genau den Feldern, die die Organisation erhalten möchte:

from passwork_client import PassworkClient

passwork = PassworkClient("https://passwork.example.com")
passwork.set_tokens(access_token, refresh_token)
passwork.set_master_key(master_key)

vault_type = passwork.find_vault_type(code="company")
vault_id = passwork.create_vault("Migrated – IT", vault_type["id"])
vault = passwork.get_vault(vault_id)

folder = passwork.call("POST", "/api/v1/folders", {
    "name": "Databases",
    "vaultId": vault["id"],
})

passwork.create_item({
    "name": "Postgres primary",
    "login": "app_rw",
    "password": "...",
    "urls": ["https://db.internal"],
    "description": "Imported from Bitwarden",
    "vaultId": vault["id"],
    "folderId": folder["id"],
    "customs": [
        {"name": "TOTP", "value": "otpauth://...", "type": "totp"},
    ],
})

Nichts landet in einem Tresor, einem Ordner oder einer Berechtigungsgruppe, es sei denn, das Skript sagt es. Für einen vollständigen Passwork-zu-Passwork-Umzug skaliert dieselbe Logik auf Bulk-REST-Endpunkte — vaults/import, folders/import und items/import — die eine sourceId → id-Zuordnung zurückgeben, sodass übergeordnete Objekte vor ihren untergeordneten erstellt werden und jede Beziehung intakt bleibt.

Die Transformationsphase ist der Punkt, an dem Migration vorhersehbar wird. Ingenieure können Migrationsregeln explizit kodieren: Tresore umbenennen, Eigentümer neu zuordnen, administrative Rollen aufteilen, vererbte Berechtigungen einebnen oder veraltete Einträge vollständig ausschließen. Diese Entscheidungen werden zu überprüfbarem Code statt zu Annahmen, die in einem generischen Import-Assistenten versteckt sind. Wenn die Migration später wiederholt oder auditiert werden muss, bleibt die Transformationslogik transparent und reproduzierbar.

Dies ändert auch, wie die Migration selbst abgesichert wird. Traditionelle Ein-Klick-Importe erzeugen typischerweise einen Klartext-Zwischenexport, oft eine CSV, die dann von einem generischen Parser mit begrenztem Verständnis der Zielumgebung verarbeitet wird. Jede Phase bringt ihre eigenen Sicherheitsüberlegungen mit sich.

Migrationsphase Sicherheitsrisiko
Export Anmeldedaten existieren vorübergehend im Klartext auf einer lokalen Festplatte oder einem freigegebenen Laufwerk. Passworks eigener Export unterliegt demselben Vorbehalt: Dateien verlassen die Plattform als Klartext und sollten als Geheimnis behandelt werden, und Anhänge sind niemals enthalten.
Datentransfer Anmeldedaten können offengelegt werden, wenn Übertragungskanäle oder APIs nicht angemessen geschützt sind.
Import und Konvertierung Bulk-Import ist keine einzelne atomare Transaktion — einige Zeilen können erfolgreich sein, während andere fehlschlagen, sodass Parsing-Fehler oder fehlerhafte Zeilen erkannt werden müssen, nicht einfach angenommen werden dürfen.
Zugriffsverwaltung Berechtigungen können falsch übersetzt werden oder nach der Migration in der Quellumgebung aktiv bleiben. Passwork bindet den Import an explizite Erstell-/Import-Rechte, sodass ein Migrationsskript nicht stillschweigend breiteren Zugriff gewähren kann, als ein Admin beabsichtigt hat.

Wenn mitten im Batch etwas schiefgeht, ist die Wiederherstellung manuell: den betroffenen Tresor löschen oder in den Papierkorb verschieben, dann das Skript erneut gegen Staging ausführen. Das ist genau der Grund, warum ein Probelauf die zusätzliche Stunde vor einer Produktionsumstellung wert ist.

Passwork bietet 10 % Rabatt für Teams, die von einem anderen Passwort-Manager wechseln. Sprechen Sie zuerst mit dem Team über die Planung Ihrer Migration.


Validieren Sie das Verhalten, nicht nur importierte Datensätze

Import und Migration markieren zwei getrennte Prüfpunkte. Der Import bestätigt, dass Anmeldedaten im Ziel-Tresor vorhanden sind. Die Migration bestätigt, dass die Umgebung sich genau wie beabsichtigt verhält, sobald Produktions-Workloads davon abhängen.

Eine praktische Validierungsphase sollte Fragen beantworten wie:

  • Kann jeder autorisierte Benutzer auf die Tresore zugreifen, die er verwenden soll?
  • Wird nicht autorisierten Benutzern der Zugriff korrekt verweigert?
  • Rufen CI/CD-Pipelines, Infrastruktur-Automatisierung und API-Integrationen Secrets ohne Änderung ab?
  • Funktionieren Service-Accounts mit den erwarteten Berechtigungen?
  • Zeichnen Audit-Logs Authentifizierungsereignisse, Berechtigungsänderungen und administrative Aktionen korrekt auf?

Diese Prüfungen decken oft Probleme auf, die erst nach Abschluss des Imports auftreten. Eine migrierte Anmeldedaten kann sich im richtigen Ordner befinden, während sie für die Automatisierung, die davon abhängt, unzugänglich bleibt. Ein Rollenübersetzungsfehler kann stillschweigend breiteren Zugriff als beabsichtigt gewähren und dabei die Importvalidierung sauber bestehen.

Passworks Aktivitätsprotokoll (Ereignisse wie item_imported und vault_imported) gibt Auditoren einen Prüfpfad für genau diese Art von Prüfung, und das Sicherheits-Dashboard markiert schwache oder doppelte Passwörter, die aus dem alten Tresor mitgekommen sind, damit sie rotiert werden können, anstatt weitergetragen zu werden. Einträge ohne URL sind ebenfalls einen zweiten Durchgang wert: Auto-Ausfüllen funktioniert bei ihnen nicht, bis jemand das Feld korrigiert.

Erfolgreiche Migration wird am operativen Verhalten gemessen. Das Zielsystem sollte dasselbe Sicherheitsmodell wie zuvor durchsetzen oder ein bewusst verbessertes — nicht lediglich dieselben Secrets enthalten.


Passwort-Manager-Migration in ein Sicherheits-Audit verwandeln

Migration ist oft der einzige Moment, in dem eine Organisation jede gespeicherte Anmeldedaten und jede Berechtigung gleichzeitig überprüft.

Die alltägliche Administration ist tendenziell inkrementell: Benutzer werden hinzugefügt, Projekte entwickeln sich, Integrationen sammeln sich an und Zugriffsrechte erweitern sich schrittweise. Eine Migration unterbricht diesen Prozess und zwingt jedes Objekt, seinen Platz in der neuen Umgebung zu rechtfertigen. Deshalb dient eine strukturierte Migration oft gleichzeitig als die umfassendste Zugriffsprüfung, die eine Organisation seit Jahren durchgeführt hat.

Während dieser Überprüfung entdecken Teams typischerweise:

  • Verwaiste Secrets, die Mitarbeitern gehören, die vor Monaten ausgeschieden sind
  • Doppelte Anmeldedaten für denselben Dienst, die in mehreren Tresoren gespeichert sind
  • Inaktive Benutzer, die immer noch Produktionszugriff haben
  • API-Schlüssel, die abgelaufen sind, aber nie entfernt wurden
  • Persönliche Anmeldedaten, die in Unternehmens-Tresoren gespeichert sind
  • Anmeldedaten für Systeme, die längst außer Betrieb genommen, aber nie gelöscht wurden

Ein Bulk-Import trägt diese Probleme stillschweigend in die neue Plattform. Eine transformationsbasierte Migration legt sie offen, weil jede Anmeldedaten, jeder Eigentümer und jede Berechtigung bewertet werden muss, bevor sie neu erstellt wird.

Der DBIR 2026 von Verizon berichtet, dass 27 % der Ransomware-Opfer im Vorjahr Hinweise auf einen Infostealer oder ein Credential-Leak hatten, und unter diesen Organisationen waren die Hälfte innerhalb von 95 Tagen vor dem Ransomware-Vorfall exponiert. Migration ist eine der wenigen Gelegenheiten, exponierte oder veraltete Anmeldedaten zu widerrufen, bevor sie Teil einer Angriffskette werden.

Derselbe Bericht stellt auch fest, dass die Behebung schwacher Passwörter und Berechtigungsfehlkonfigurationen in Cloud-Umgebungen von Drittanbietern Organisationen durchschnittlich fast acht Monate kostet. Diese Überprüfung während der Migration durchzuführen, komprimiert diese acht Monate in eine geplante Engineering-Aktivität anstelle einer langwierigen Behebungsarbeit.

Gemäß DSGVO Artikel 32 müssen Organisationen technische und organisatorische Maßnahmen implementieren, die den Risiken der Verarbeitung personenbezogener Daten angemessen sind. Das Entfernen veralteter Zugriffsrechte und verwaister Anmeldedaten während der Migration demonstriert diese Kontrollen in der Praxis, anstatt sie nur zu dokumentieren.


Sieben Schritte, die das Migrationsrisiko vor der Produktion reduzieren

Der Passwork-Migrations-Workflow behandelt Migration als Engineering-Projekt mit expliziten Prüfpunkten statt als einzelne Importoperation.

1. Inventarisierung

Dokumentieren Sie bestehende Tresore, Service-Accounts, Integrationen, Automatisierung und externe Abhängigkeiten, bevor Sie Migrationscode schreiben.

2. Export

Extrahieren Sie Daten aus dem Quellsystem in einem strukturierten Format. JSON ist im Allgemeinen vorzuziehen, da es hierarchische Beziehungen bewahrt — Passworks eigener JSON-Export erhält die Tresor- und Ordnerstruktur, während CSV alles in eine Tabelle einebnet.

3. Überprüfung

Identifizieren Sie veraltete, doppelte, verwaiste oder überprivilegierte Anmeldedaten, bevor sie migriert werden.

4. Transformation

Implementieren Sie Migrationsregeln, die die Quellumgebung auf die Zielhierarchie, das Eigentümermodell, die RBAC-Konfiguration und die Namenskonventionen abbilden.

5. Testimport

Führen Sie die Migration gegen eine Staging-Umgebung aus, um zu verifizieren, dass Objekte korrekt erstellt werden, bevor Sie die Produktion berühren. Passworks eigene Anleitung für das Bitwarden-Skript ist in diesem Punkt explizit: Sichern Sie die Zieldatenbank und führen Sie einen Probelauf in Staging durch, bevor Sie eine echte Umstellung vornehmen.

6. Berechtigungen validieren

Bestätigen Sie, dass:

  • autorisierte Benutzer Zugang haben;
  • nicht autorisierte Benutzer keinen haben;
  • Service-Accounts sich erfolgreich authentifizieren;
  • CI/CD-Pipelines und Integrationen weiterhin funktionieren;
  • Audit-Logs erwartete Sicherheitsereignisse erfassen.

7. Produktionsmigration

Führen Sie die Produktionsmigration in Phasen statt in einem Durchgang durch — zuerst geteilte IT- und Infrastruktur-Anmeldedaten, dann Abteilungs-Tresore Team für Team, dann private Tresore, sobald Benutzer aktiviert sind. Betreiben Sie die alten und neuen Systeme zwei bis vier Wochen parallel, führen Sie Stichprobenprüfungen mit jedem Abteilungsleiter durch und nehmen Sie das Quellsystem erst außer Betrieb, wenn die Akzeptanz real ist, nicht angenommen.

Das Überspringen der Test- oder Berechtigungsvalidierungsphasen eliminiert die Arbeit normalerweise nicht. Es verschiebt sie, bis Produktionsbenutzer oder automatisierte Systeme nach der Umstellung zu versagen beginnen.


Migration richtig durchführen

Die einfachsten Migrationen verschieben Passwörter. Erfolgreiche Migrationen bilden nach, wie eine Organisation arbeitet: wer jede Anmeldedaten besitzt, wie Berechtigungen vererbt werden, welche Systeme von geteilten Secrets abhängen und welche Zugriffspfade nicht mehr existieren sollten.

Ein-Klick-Importe optimieren auf Geschwindigkeit. Enterprise-Migrationen optimieren auf Korrektheit, Prüfbarkeit und vorhersehbares Verhalten nach der Umstellung. Diese Ziele weisen selten in dieselbe Richtung.

Wenn es eine Aktion gibt, die sich vor der Planung einer Migration lohnt, dann ist es der erste Schritt im obigen Workflow: Erstellen Sie eine genaue Inventur Ihrer Tresore, Service-Accounts, Integrationen und Ihres Berechtigungsmodells, bevor Sie eine einzige Zeile Migrationslogik schreiben.

Die besten Migrationsskripte dokumentieren jede Migrationsentscheidung unterwegs. Lange nach der Umstellung werden diese Transformationsregeln zu einer Aufzeichnung darüber, warum der Zugriff so abgebildet wurde, wie er war — was zukünftige Audits, Fehlerbehebung und wiederholte Migrationen erheblich erleichtert.

Teams, die von einem anderen Passwort-Manager migrieren, erhalten 10 % Rabatt auf Passwork. Lesen Sie die Dokumentation, um zu erfahren, wie Sie von gängigen Passwort-Managern zu Passwork wechseln.


FAQ zur Passwort-Manager-Migration

Was ist Passwort-Manager-Migration?

Passwort-Manager-Migration ist der Prozess des Verschiebens der Anmeldedaten-Tresore einer Organisation — einschließlich Passwörter, Secrets, Berechtigungen und Integrationen — von einem System zu einem anderen. Im Gegensatz zu einem persönlichen Passwort-Export muss Enterprise-Migration Zugriffskontrollstrukturen, Service-Account-Abhängigkeiten und Audit-Anforderungen bewahren, nicht nur die Anmeldedatenwerte selbst.

Kann man Passwörter mit einem Ein-Klick-Import migrieren?

Ein Ein-Klick-Import kann rohe Anmeldedaten-Zeichenfolgen verschieben, aber er kann Ordnerhierarchie, Eigentümerschaft, Berechtigungsvererbung oder Integrationsabhängigkeiten nicht zuverlässig bewahren. Für den persönlichen Gebrauch ist das oft akzeptabel. Für Enterprise-Tresore erzeugt es typischerweise ein funktionierendes, aber strukturell fehlerhaftes Ziel, das anschließend manuelle Korrektur benötigt.

Welche Migrationspfade bietet Passwork tatsächlich an?

Passwork deckt drei praktische Pfade ab, ausgewählt nach Quellsystem und Volumen: geführter UI-Import für KeePass, LastPass/1Password/Bitwarden CSV und Passwork JSON; ein offizielles Python-Skript für Bitwarden- oder Vaultwarden-Organisations-Exporte; und ein Python-Connector für interne Datenbanken, .env-Dateien oder jeden Exporter ohne native Unterstützung. Ein separater Admin-only-Befehl behandelt das Upgrade von Passworks eigener Datenbank zwischen Hauptversionen — das ist eine Infrastrukturaufgabe, kein Anbieterwechsel.

Wie lange dauert eine Enterprise-Passwort-Manager-Migration?

Zeitpläne variieren je nach Tresor-Größe und struktureller Komplexität, sodass eine spezifische Zahl ohne Kontext irreführend wäre. Organisationen, die einem strukturierten Workflow folgen — von der Inventarisierung bis zur Produktionsmigration — planen typischerweise Staging-Tests und Berechtigungsvalidierung ein, anstatt eine einzelne Wochenend-Umstellung, da Korrektheit für Enterprise-Deployments wichtiger ist als Geschwindigkeit.

Was ist der Unterschied zwischen Passwort-Manager-Migration und einem Datenimport?

Ein Datenimport verschiebt Werte — wie Benutzernamen und Passwörter — von einem Format in ein anderes. Migration bildet zusätzlich den operativen Kontext um diese Werte nach: wer jede Anmeldedaten besitzt, welche Gruppe Zugriff hat und welche automatisierten Systeme davon abhängen. Import ist eine Teilmenge der Migration, kein Ersatz dafür.

Wie migriert man geteilte Tresore und geteilten Zugriff?

Die Migration geteilter Tresore erfordert die Abbildung der Berechtigungen jeder Gruppe auf eine äquivalente Struktur im Zielsystem — einschließlich des Zugriffs für externe Anbieter und Auftragnehmer. Verizons DBIR 2026 fand eine Beteiligung Dritter bei 48 % der Sicherheitsvorfälle, was eine genaue Abbildung der Vertrauensgrenzen während der Migration zu einer Sicherheitsanforderung macht, nicht nur zu einer administrativen Aufgabe.

Datensouveränität und Passwortverwaltung: Anmeldedaten dort behalten, wo sie hingehören
Datensouveränität für Anmeldedaten erfordert drei Kontrollen (Standort, Verschlüsselung, Zugriff), nicht nur DSGVO-Konformität. Vergleicht On-Premise-, Air-Gapped- und EU-Cloud-Modelle und zeigt, wo Zero-Knowledge-Architektur wie die von Passwork tatsächlich die Souveränitätslücke schließt.
Passworks Tresor-Richtlinien: Ein CIO-Leitfaden zur Enterprise-Sicherheit
Passworks Tresor-Typen binden Admin-Rechte an die Tresor-Richtlinie selbst, nicht an denjenigen, der sie erstellt hat — und schließen damit eine Lücke, von der die meisten Unternehmen nicht einmal wissen, dass sie existiert. Dieser Leitfaden gibt CIOs und CISOs ein funktionierendes Modell für Tresor-Governance, abgebildet auf NIS2- und ISO 27001-Anforderungen.
Passwork 7.7: Sicherer Offline-Modus für Desktop- und Mobile-Apps
Passwörter funktionieren jetzt auch offline. Passwork 7.7 bringt sicheren Offline-Zugriff mit voller Admin-Aufsicht, organisationsweite Dateianhang-Kontrollen und fünf neue rollenbasierte Onboarding-Leitfäden für eine reibungslosere Einführung.

Warum es 2026 keine 1-Klick-Migration für Passwort-Manager gibt

Eine Passwort-Manager-Migration ist eine seltene Gelegenheit, die gesamte Zugriffsumgebung Ihrer Organisation zu überprüfen. Erfahren Sie, wie Sie diese sicher durchführen und versteckte Risiken beseitigen — ohne den Produktivzugriff zu unterbrechen.

Aug 17, 2026 — 18 min read

«¿Puedo migrar desde [competidor] con un solo clic?» es una de las preguntas más frecuentes que escuchan los proveedores en las llamadas comerciales, especialmente justo después de que una brecha de un competidor se convierte en noticia. Los proveedores presentan la migración con un clic como una función de conveniencia. En entornos empresariales, es solo el punto de partida.

Una migración de gestor de contraseñas funcional recrea la jerarquía de bóvedas, la propiedad, los permisos, las cuentas de servicio, la automatización y las integraciones. La calidad de esa reconstrucción determina si los usuarios, las aplicaciones y la infraestructura continúan operando de forma segura después del cambio.

El Informe de Investigaciones de Brechas de Datos 2026 de Verizon encontró que el 39% de las brechas por intrusión en sistemas involucraron credenciales robadas, mientras que el 84% involucraron servidores. A medida que los gestores de contraseñas se convierten en parte del plano de control de la infraestructura, la precisión de la migración afecta directamente la fiabilidad operativa y la seguridad.

Este artículo explica por qué la migración empresarial es un proyecto de ingeniería y cómo ejecutar uno sin interrumpir el acceso de producción en el camino.


Puntos clave

  • La migración empresarial no es una transferencia de datos con un clic. Mover credenciales con éxito significa recrear el modelo de acceso que las rodea: jerarquía de bóvedas, propiedad, RBAC, cuentas de servicio, automatizaciones, integraciones y auditabilidad.
  • Los modelos de permisos rara vez se corresponden uno a uno entre plataformas. Un importador genérico puede copiar valores de campos, pero no puede decidir cómo deben traducirse los permisos heredados, la propiedad de bóvedas compartidas o los roles administrativos al sistema de destino.
  • Trate la migración como una transformación de ingeniería revisable. Las reglas explícitas y repetibles, idealmente codificadas en scripts, permiten renombrar bóvedas, reasignar propietarios, dividir roles y excluir registros obsoletos con confianza.
  • El éxito de la importación no demuestra el éxito de la migración. Valide el comportamiento real después de la importación: acceso autorizado, denegación de acceso no autorizado, cuentas de servicio y pipelines de CI/CD funcionando, y registro de auditoría completo.
  • La migración es una oportunidad de limpieza de seguridad. Revisar cada credencial y permiso puede exponer accesos obsoletos, secretos huérfanos, registros duplicados y credenciales vinculadas a sistemas retirados antes de que esos riesgos se trasladen.
  • Reduzca el riesgo del cambio con un proceso por etapas y probado. Inventario, exportación, revisión, transformación, prueba en staging, validación, luego migración por fases mientras ejecuta los sistemas antiguo y nuevo en paralelo hasta que se confirme la adopción.
  • Para entornos empresariales, la corrección supera a la velocidad. El objetivo es preservar, o mejorar, el modelo de seguridad y operacional de la organización sin interrumpir el acceso de producción.

La migración comienza con el mapeo de modelos de acceso

Ninguna herramienta de importación universal puede recrear con precisión el modelo de acceso de una organización, porque los modelos de seguridad rara vez coinciden entre plataformas.

Los diferentes gestores de contraseñas implementan el control de acceso basado en roles, la herencia de permisos, la propiedad de bóvedas compartidas y la membresía de grupos de manera diferente. Incluso cuando dos sistemas admiten los mismos conceptos, a menudo los implementan con diferentes supuestos.

Considere tres organizaciones:

  • La empresa A organiza las bóvedas por función de negocio.
  • La empresa B las organiza por equipos de producto.
  • La empresa C las organiza por clientes y proyectos.

La jerarquía es solo la parte visible del problema. El verdadero desafío es traducir la semántica de seguridad entre sistemas.

Una plataforma de origen puede heredar permisos a través de grupos anidados. El destino puede requerir asignaciones explícitas en su lugar. La propiedad de bóvedas compartidas podría no tener un equivalente directo. Un rol administrativo puede agrupar privilegios que deben convertirse en múltiples roles después de la migración. Los modelos RBAC casi nunca se corresponden uno a uno.

Los propios tipos de bóveda de Passwork muestran por qué. Una bóveda compartida de empresa y una bóveda compartida de usuario conllevan diferentes supuestos sobre quién puede ver qué. Un importador tiene que tomar esa decisión, no inferirla de un nombre de carpeta.

La misma lógica aplica al manejo de la estructura. Durante la importación, un administrador puede:

  • Reconstruir la jerarquía de origen bajo una carpeta existente
  • Aplanar todo en un solo destino
  • Recrear el árbol completo de bóvedas en la raíz

Cada opción es una elección deliberada sobre cómo la organización quiere operar en adelante, y esa elección depende de cómo funciona realmente la organización.

Un importador genérico copia valores de campos. Decidir qué permisos preservar, traducir, fusionar o eliminar requiere un juicio que un script no tiene.

Los atacantes se dirigen cada vez más al acceso administrativo legítimo, exactamente lo que se está migrando: cuentas de confianza y las rutas que hacen funcionar las operaciones privilegiadas. Una migración correcta mantiene esas rutas comportándose como se pretendía después del cambio.

¿Comparando plataformas antes de comprometerse con un plan de migración?

¿Comparando plataformas antes de comprometerse con un plan de migración? Vea cómo funcionan el control de acceso basado en roles y la arquitectura de bóvedas de Passwork antes de mapear cualquier cosa hacia él.


Algunos objetos pueden copiarse, otros deben rediseñarse

La migración de un gestor de contraseñas empresarial remodela el modelo de acceso de una organización a través de cuatro capas distintas: contexto de identidad, políticas de acceso, integraciones operativas y límites de confianza. Cada capa introduce restricciones técnicas que un archivo de importación plano no puede representar.

Componente Por qué complica la migración
Contexto de identidad Vincular cada credencial a la identidad SSO correcta o cuenta de usuario local, no solo a una cadena de nombre de usuario.
Políticas de acceso Traducir el modelo RBAC del sistema de origen a la lógica de permisos del sistema de destino, que rara vez es una correspondencia 1:1.
Integraciones operativas Reconectar pipelines de CI/CD, claves API y cuentas de servicio sin interrumpir los despliegues automatizados.
Límites de confianza Mapear correctamente el acceso para proveedores externos y contratistas. El DBIR 2026 de Verizon encontró participación de terceros en el 48% de las brechas.

La brecha entre copiado y rediseñado se muestra claramente en las herramientas de migración reales. El importador oficial de Bitwarden de Passwork, por ejemplo, mueve elementos de inicio de sesión, notas seguras, colecciones, estructura de carpetas, URLs y códigos TOTP automáticamente. Deliberadamente omite los archivos adjuntos y cualquier tipo de elemento que no reconozca, registrando cada omisión en lugar de adivinar un mapeo. Esa es una decisión de diseño, no una limitación: algunos objetos pueden copiarse de forma segura, y algunos necesitan que un humano decida qué sucede con ellos.

Las cuentas de servicio sin propietarios claros, los permisos heredados, las integraciones obsoletas y las bóvedas compartidas olvidadas hace tiempo caen en la segunda categoría. Una migración exitosa preserva solo lo que aún refleja el modelo de acceso previsto de la organización.

Cualquiera de estos manejados incorrectamente crea una brecha: una integración huérfana, un contratista que retiene acceso de producción, o una cuenta de automatización autenticándose contra el destino incorrecto. Ninguno de estos aparece como errores de importación. Usualmente emergen semanas después como incidentes.


El modelo mental correcto para la migración, y cómo lo aplica Passwork

Una vez que la migración se trata como una transformación arquitectónica, la implementación sigue naturalmente los mismos principios de ingeniería utilizados en otros proyectos de infraestructura: hacer cada paso explícito, revisable y reproducible.

En lugar de depender de un importador de caja negra para interpretar la estructura de una organización, el proceso de migración debe exponer cada transformación como código. Los ingenieros deben poder inspeccionar los datos exportados, definir cómo se traducen y controlar exactamente cómo se recrea cada objeto en el sistema de destino.

Passwork admite tres rutas de migración, elegidas por origen y volumen en lugar de por conveniencia:

Ruta Cuándo usarla Qué proporciona
Importación por UI KeePass, CSV de LastPass/1Password/Bitwarden, JSON de Passwork, bóvedas pequeñas a medianas Mapeo de columnas guiado, opciones de estructura para JSON/XML
Script oficial de Bitwarden Exportaciones JSON de organización y personales de Bitwarden o Vaultwarden Colecciones mapeadas a bóvedas o carpetas, elementos creados uno por uno a través de la API
Conector Python Bases de datos internas, árboles .env, o exportadores que nada más soporta Control total sobre mapeo, etiquetas, reintentos y validación

Las dos primeras cubren la mayoría de las migraciones del mundo real. La tercera hace visible el principio de «transformación como código». Un script de migración construido sobre el conector Python de Passwork se autentica, crea la bóveda de destino y la estructura de carpetas explícitamente, y escribe cada elemento con exactamente los campos que la organización quiere preservar:

from passwork_client import PassworkClient

passwork = PassworkClient("https://passwork.example.com")
passwork.set_tokens(access_token, refresh_token)
passwork.set_master_key(master_key)

vault_type = passwork.find_vault_type(code="company")
vault_id = passwork.create_vault("Migrated – IT", vault_type["id"])
vault = passwork.get_vault(vault_id)

folder = passwork.call("POST", "/api/v1/folders", {
    "name": "Databases",
    "vaultId": vault["id"],
})

passwork.create_item({
    "name": "Postgres primary",
    "login": "app_rw",
    "password": "...",
    "urls": ["https://db.internal"],
    "description": "Imported from Bitwarden",
    "vaultId": vault["id"],
    "folderId": folder["id"],
    "customs": [
        {"name": "TOTP", "value": "otpauth://...", "type": "totp"},
    ],
})

Nada llega a una bóveda, una carpeta o un conjunto de permisos a menos que el script lo indique. Para una migración completa de Passwork a Passwork, la misma lógica se escala a endpoints REST masivos — vaults/import, folders/import, e items/import — que devuelven un mapa sourceId → id para que los objetos padre se creen antes que sus hijos y cada relación permanezca intacta.

La etapa de transformación es donde la migración se vuelve predecible. Los ingenieros pueden codificar reglas de migración explícitamente: renombrar bóvedas, reasignar propietarios, dividir roles administrativos, aplanar permisos heredados o excluir registros obsoletos por completo. Esas decisiones se convierten en código revisable en lugar de suposiciones ocultas dentro de un asistente de importación genérico. Si la migración necesita repetirse o auditarse más tarde, la lógica de transformación permanece transparente y reproducible.

Esto también cambia cómo se asegura la propia migración. Las importaciones tradicionales de un clic típicamente generan una exportación intermedia en texto plano, a menudo un CSV, que luego es procesada por un analizador genérico con comprensión limitada del entorno de destino. Cada etapa introduce sus propias consideraciones de seguridad.

Etapa de migración Riesgo de seguridad
Exportación Las credenciales existen temporalmente en texto plano en un disco local o unidad compartida. La propia exportación de Passwork tiene la misma advertencia: los archivos salen de la plataforma como texto plano y deben tratarse como un secreto, y los archivos adjuntos nunca se incluyen.
Transferencia de datos Las credenciales pueden quedar expuestas si los canales de transferencia o las APIs no están adecuadamente protegidos.
Importación y conversión La importación masiva no es una única transacción atómica — algunas filas pueden tener éxito mientras otras fallan, por lo que los errores de análisis o las filas malformadas deben detectarse, no asumirse.
Gestión de acceso Los permisos pueden traducirse incorrectamente o permanecer activos en el entorno de origen después de la migración. Passwork restringe la importación detrás de derechos explícitos de crear/importar, por lo que un script de migración no puede otorgar silenciosamente acceso más amplio del que un administrador pretendía.

Si algo sale mal a mitad del lote, la recuperación es manual: eliminar o enviar a la papelera la bóveda afectada, luego volver a ejecutar el script contra staging. Por eso exactamente una prueba en seco vale la hora extra antes de un cambio a producción.

Passwork ofrece un 10% de descuento para equipos que cambian desde otro gestor de contraseñas. Hable con el equipo sobre la planificación de su migración primero.


Valide el comportamiento, no solo los registros importados

La importación y la migración marcan dos puntos de control separados. La importación confirma que las credenciales existen en la bóveda de destino. La migración confirma que el entorno se comporta exactamente como se pretende una vez que las cargas de trabajo de producción dependen de él.

Una fase de validación práctica debe responder preguntas como:

  • ¿Puede cada usuario autorizado acceder a las bóvedas que se espera que utilice?
  • ¿Se deniega correctamente el acceso a los usuarios no autorizados?
  • ¿Los pipelines de CI/CD, la automatización de infraestructura y las integraciones de API recuperan secretos sin modificación?
  • ¿Las cuentas de servicio funcionan con los permisos esperados?
  • ¿Los registros de auditoría registran correctamente los eventos de autenticación, los cambios de permisos y las acciones administrativas?

Estas comprobaciones a menudo revelan problemas que aparecen solo después de que la importación se completa. Una credencial migrada puede estar en la carpeta correcta mientras permanece inaccesible para la automatización que depende de ella. Un error de traducción de roles puede otorgar silenciosamente un acceso más amplio de lo previsto, pasando la validación de importación sin problemas.

El registro de actividad de Passwork (eventos como item_imported y vault_imported) proporciona a los auditores un rastro documental para exactamente este tipo de verificación, y el Panel de Seguridad señala contraseñas débiles o duplicadas que vinieron junto con la migración desde la bóveda antigua, para que puedan rotarse en lugar de trasladarse. Los registros que carecen de una URL también merecen una segunda revisión: el autocompletado no funcionará en ellos hasta que alguien corrija el campo.

El éxito de la migración se mide por el comportamiento operativo. El sistema de destino debe aplicar el mismo modelo de seguridad que antes, o uno deliberadamente mejorado, en lugar de simplemente contener los mismos secretos.


Convertir la migración del gestor de contraseñas en una auditoría de seguridad

La migración es a menudo el único momento en que una organización revisa cada credencial almacenada y cada permiso al mismo tiempo.

La administración del día a día tiende a ser incremental: se añaden usuarios, los proyectos evolucionan, las integraciones se acumulan y los derechos de acceso se expanden gradualmente. Una migración interrumpe ese proceso y obliga a cada objeto a justificar su lugar en el nuevo entorno. Por eso una migración estructurada a menudo sirve como la revisión de acceso más completa que una organización ha realizado en años.

Durante esta revisión, los equipos típicamente descubren:

  • Secretos huérfanos que pertenecen a empleados que se fueron hace meses
  • Credenciales duplicadas para el mismo servicio almacenadas en múltiples bóvedas
  • Usuarios inactivos que aún tienen acceso de producción
  • Claves API que expiraron pero nunca se eliminaron
  • Credenciales personales almacenadas dentro de bóvedas corporativas
  • Credenciales para sistemas dados de baja hace tiempo pero nunca eliminadas

Una importación masiva traslada silenciosamente estos problemas a la nueva plataforma. Una migración basada en transformación los expone, porque cada credencial, propietario y permiso debe evaluarse antes de recrearse.

El DBIR 2026 de Verizon informa que el 27% de las víctimas de ransomware tenían evidencia de un infostealer o filtración de credenciales durante el año anterior, y entre esas organizaciones, la mitad estuvo expuesta dentro de los 95 días antes de que ocurriera el incidente de ransomware. La migración es una de las pocas oportunidades para revocar credenciales expuestas u obsoletas antes de que se conviertan en parte de una cadena de ataque.

El mismo informe también señala que resolver contraseñas débiles y configuraciones incorrectas de permisos en entornos de nube de terceros toma a las organizaciones casi ocho meses en promedio. Hacer esa revisión durante la migración comprime esos ocho meses en una actividad de ingeniería planificada en lugar de un esfuerzo de remediación prolongado.

Bajo el Artículo 32 del RGPD, las organizaciones deben implementar medidas técnicas y organizativas apropiadas para los riesgos del procesamiento de datos personales. Eliminar accesos obsoletos y credenciales huérfanas durante la migración demuestra esos controles en la práctica en lugar de simplemente documentarlos.


Siete pasos que reducen el riesgo de migración antes de producción

El flujo de trabajo de migración de Passwork trata la migración como un proyecto de ingeniería con puntos de control explícitos en lugar de una sola operación de importación.

1. Inventario

Documente las bóvedas existentes, cuentas de servicio, integraciones, automatización y dependencias externas antes de escribir cualquier código de migración.

2. Exportación

Extraiga datos del sistema de origen en un formato estructurado. JSON es generalmente preferible porque preserva las relaciones jerárquicas — la propia exportación JSON de Passwork mantiene intacta la estructura de bóvedas y carpetas, mientras que CSV aplana todo en una tabla.

3. Revisión

Identifique credenciales obsoletas, duplicadas, huérfanas o con privilegios excesivos antes de migrarlas.

4. Transformación

Implemente reglas de migración que mapeen el entorno de origen a la jerarquía de destino, modelo de propiedad, configuración RBAC y convenciones de nomenclatura.

5. Importación de prueba

Ejecute la migración contra un entorno de staging para verificar que los objetos se crean correctamente antes de tocar producción. La propia guía de Passwork para el script de Bitwarden es explícita en este punto: haga una copia de seguridad de la base de datos de destino y ejecute una prueba en seco en staging antes de un cambio real.

6. Validación de permisos

Confirme que:

  • los usuarios autorizados tienen acceso;
  • los usuarios no autorizados no lo tienen;
  • las cuentas de servicio se autentican correctamente;
  • los pipelines de CI/CD y las integraciones continúan funcionando;
  • los registros de auditoría capturan los eventos de seguridad esperados.

7. Migración a producción

Ejecute la migración a producción en fases en lugar de un solo barrido — primero las credenciales compartidas de TI e infraestructura, luego las bóvedas de departamento un equipo a la vez, luego las bóvedas privadas una vez que los usuarios estén activados. Ejecute los sistemas antiguo y nuevo en paralelo durante dos a cuatro semanas, verifique con cada propietario de departamento, y solo dé de baja la plataforma de origen una vez que la adopción sea real, no asumida.

Omitir las etapas de prueba o validación de permisos usualmente no elimina el trabajo. Lo pospone hasta que los usuarios de producción o los sistemas automatizados comiencen a fallar después del cambio.


Hacer la migración correctamente

Las migraciones más fáciles mueven contraseñas. Las migraciones exitosas recrean cómo opera una organización: quién es propietario de cada credencial, cómo se heredan los permisos, qué sistemas dependen de secretos compartidos y qué rutas de acceso ya no deberían existir.

Las importaciones de un clic optimizan la velocidad. Las migraciones empresariales optimizan la corrección, la auditabilidad y el comportamiento predecible después del cambio. Esos objetivos rara vez apuntan en la misma dirección.

Si hay una acción que vale la pena tomar antes de programar una migración, es el primer paso en el flujo de trabajo anterior: construir un inventario preciso de sus bóvedas, cuentas de servicio, integraciones y modelo de permisos antes de escribir una sola línea de lógica de migración.

Los mejores scripts de migración documentan cada decisión de migración en el camino. Mucho después del cambio, esas reglas de transformación se convierten en un registro de por qué el acceso se mapeó de la manera en que lo hizo — haciendo las auditorías futuras, la resolución de problemas y las migraciones repetidas significativamente más fáciles.

Los equipos que migran desde otro gestor de contraseñas obtienen un 10% de descuento en Passwork. Consulte la documentación para ver cómo cambiar a Passwork desde gestores de contraseñas populares.


Preguntas frecuentes sobre migración de gestores de contraseñas

¿Qué es la migración de un gestor de contraseñas?

La migración de un gestor de contraseñas es el proceso de mover las bóvedas de credenciales de una organización, incluyendo contraseñas, secretos, permisos e integraciones, de un sistema a otro. A diferencia de una exportación de contraseñas personal, la migración empresarial debe preservar las estructuras de control de acceso, las dependencias de cuentas de servicio y los requisitos de auditoría, no solo los valores de las credenciales en sí.

¿Se pueden migrar contraseñas con una importación de un clic?

Una importación de un clic puede mover cadenas de credenciales sin procesar, pero no puede preservar de manera fiable la jerarquía de carpetas, la propiedad, la herencia de permisos o las dependencias de integración. Para uso personal, eso a menudo es aceptable. Para bóvedas empresariales, típicamente produce un destino que funciona pero está estructuralmente roto y necesita corrección manual después.

¿Qué rutas de migración ofrece realmente Passwork?

Passwork cubre tres rutas prácticas, elegidas por sistema de origen y volumen: importación guiada por UI para KeePass, CSV de LastPass/1Password/Bitwarden y JSON de Passwork; un script oficial de Python para exportaciones de organización de Bitwarden o Vaultwarden; y un conector Python para bases de datos internas, archivos .env o cualquier exportador sin soporte nativo. Un comando separado solo para administradores maneja la actualización de la propia base de datos de Passwork entre versiones principales — esa es una tarea de infraestructura, no un cambio de proveedor.

¿Cuánto tiempo toma una migración empresarial de gestor de contraseñas?

Los plazos varían según el tamaño de la bóveda y la complejidad estructural, por lo que una cifra específica sería engañosa sin contexto. Las organizaciones que siguen un flujo de trabajo estructurado, desde el inventario hasta la migración a producción, típicamente presupuestan para pruebas de staging y validación de permisos en lugar de un cambio de un solo fin de semana, ya que la corrección importa más que la velocidad para despliegues empresariales.

¿Cuál es la diferencia entre la migración de un gestor de contraseñas y una importación de datos?

Una importación de datos mueve valores, como nombres de usuario y contraseñas, de un formato a otro. La migración adicionalmente recrea el contexto operativo alrededor de esos valores: quién es propietario de cada credencial, qué grupo tiene acceso y qué sistemas automatizados dependen de ella. La importación es un subconjunto de la migración, no un sustituto de ella.

¿Cómo se migran las bóvedas compartidas y el acceso compartido?

Migrar bóvedas compartidas requiere mapear los permisos de cada grupo a una estructura equivalente en el sistema de destino, incluyendo el acceso para proveedores externos y contratistas. El DBIR 2026 de Verizon encontró participación de terceros en el 48% de las brechas, lo que hace que el mapeo preciso de límites de confianza durante la migración sea un requisito de seguridad, no solo una tarea administrativa.

Soberanía de datos y gestión de contraseñas: Manteniendo las credenciales donde pertenecen
La soberanía de datos para credenciales requiere tres controles (ubicación, cifrado, acceso), no solo cumplimiento del RGPD. Compara modelos on-premise, air-gapped y de nube en la UE, mostrando dónde la arquitectura de conocimiento cero como la de Passwork realmente cierra la brecha de soberanía.
Políticas de bóveda de Passwork: Guía para CIOs sobre seguridad empresarial
Los tipos de bóveda de Passwork vinculan los derechos de administrador a la política de bóveda en sí, no a quien la creó, cerrando una brecha que la mayoría de las empresas ni siquiera saben que existe. Esta guía proporciona a CIOs y CISOs un modelo de trabajo para la gobernanza de bóvedas, mapeado a los requisitos de NIS2 e ISO 27001.
Passwork 7.7: Modo sin conexión seguro para aplicaciones de escritorio y móviles
Las contraseñas ahora también funcionan sin conexión. Passwork 7.7 trae acceso sin conexión seguro con supervisión completa del administrador, controles de archivos adjuntos a nivel de organización y cinco nuevas guías de incorporación basadas en roles para un despliegue más fluido.

Por qué la migración de gestores de contraseñas con 1 clic no existe en 2026

La migración de un gestor de contraseñas es una oportunidad única para revisar todo el entorno de acceso de su organización. Aprenda a realizarla de forma segura, eliminando riesgos ocultos sin interrumpir el acceso en producción.

Aug 17, 2026 — 15 min read

"Can I migrate from [competitor] in one click?" is one of the most common questions vendors hear on sales calls, especially right after a competitor's breach makes headlines. Vendors present one-click migration as a convenience feature. In enterprise environments, it's only the starting point.

A working password manager migration recreates vault hierarchy, ownership, permissions, service accounts, automation, and integrations. The quality of that reconstruction decides whether users, applications, and infrastructure keep operating securely after cutover.

Verizon's 2026 Data Breach Investigations Report found that 39% of System Intrusion breaches involved stolen credentials, while 84% involved servers. As password managers become part of the infrastructure control plane, migration accuracy directly affects operational reliability and security.

This article explains why enterprise migration is an engineering project and how to run one without breaking production access on the way.


Key takeaways

  • Enterprise migration is not a one-click data transfer. Moving credentials successfully means recreating the access model around them: vault hierarchy, ownership, RBAC, service accounts, automations, integrations, and auditability.
  • Permission models rarely map one-to-one between platforms. A generic importer can copy field values, but it can't decide how inherited permissions, shared-vault ownership, or administrative roles should translate into the destination system.
  • Treat migration as a reviewable engineering transformation. Explicit, repeatable rules, ideally encoded in scripts, let you rename vaults, remap owners, split roles, and exclude obsolete records with confidence.
  • Import success doesn't prove migration success. Validate real-world behavior after import: authorized access, denied unauthorized access, working service accounts and CI/CD pipelines, and complete audit logging.
  • Migration is a security-cleanup opportunity. Reviewing every credential and permission can expose stale access, orphaned secrets, duplicate records, and credentials tied to retired systems before those risks carry forward.
  • Reduce cutover risk with a staged, tested process. Inventory, export, review, transform, test in staging, validate, then migrate in phases while running old and new systems in parallel until adoption is confirmed.
  • For enterprise environments, correctness outweighs speed. The goal is to preserve, or improve, the organization's security and operational model without disrupting production access.

Migration starts with mapping access models

No universal import tool can accurately recreate an organization's access model, because security models rarely match between platforms.

Different password managers implement role-based access control, permission inheritance, shared vault ownership, and group membership differently. Even when two systems support the same concepts, they often implement them with different assumptions.

Consider three organizations:

  • Company A organizes vaults by business function.
  • Company B organizes them by product teams.
  • Company C organizes them by customers and projects.

Hierarchy is only the visible part of the problem. The real challenge is translating security semantics between systems.

A source platform may inherit permissions through nested groups. The destination may require explicit assignments instead. Shared vault ownership might have no direct equivalent. An administrative role may bundle privileges that need to become multiple roles after migration. RBAC models almost never map one-to-one.

Passwork's own vault types show why. A shared company vault and a shared user vault carry different assumptions about who can see what. An importer has to make that call, not infer it from a folder name.

The same logic applies to structure handling. During import, an admin can:

  • Rebuild the source hierarchy under an existing folder
  • Flatten everything into one destination
  • Recreate the full vault tree at the root

Each option is a deliberate choice about how the organization wants to operate going forward, and that choice depends on how the organization actually works.

A generic importer copies field values. Deciding which permissions to preserve, translate, merge, or drop requires judgment a script doesn't have.

Attackers increasingly target legitimate administrative access, exactly what's being migrated: trusted accounts and the paths that make privileged operations work. A correct migration keeps those paths behaving as intended after cutover.

Comparing platforms before you commit to a migration plan?

Comparing platforms before you commit to a migration plan? See how Passwork's role-based access control and vault architecture work before you map anything to it.


Some objects can be copied, others must be redesigned

Enterprise password manager migration reshapes an organization's access model across four distinct layers: identity context, access policies, operational integrations, and trust boundaries. Each layer introduces technical constraints that a flat import file cannot represent.

Component Why it complicates migration
Identity context Linking each credential to the correct SSO identity or local user account, not just a username string.
Access policies Translating the source system's RBAC model into the destination system's permission logic, which is rarely a 1:1 mapping.
Operational integrations Re-linking CI/CD pipelines, API keys, and service accounts without breaking automated deployments.
Trust boundaries Mapping access for external vendors and contractors correctly. Verizon's 2026 DBIR found third-party involvement in 48% of breaches.

The gap between copied and redesigned shows up clearly in real migration tooling. Passwork's official Bitwarden importer, for example, moves login items, secure notes, collections, folder structure, URLs, and TOTP codes automatically. It deliberately skips attachments and any item type it doesn't recognize, logging each skip instead of guessing at a mapping. That's a design decision, not a limitation: some objects can be copied safely, and some need a human to decide what happens to them.

Service accounts without clear owners, inherited permissions, obsolete integrations, and long-forgotten shared vaults fall into the second category. A successful migration preserves only what still reflects the organization's intended access model.

Any one of these handled incorrectly creates a gap: an orphaned integration, a contractor retaining production access, or an automation account authenticating against the wrong destination. None of these appear as import errors. They usually surface weeks later as incidents.


The right mental model for migration, and how Passwork applies it

Once migration is treated as an architectural transformation, the implementation naturally follows the same engineering principles used elsewhere in infrastructure projects: make every step explicit, reviewable, and reproducible.

Rather than relying on a black-box importer to interpret an organization's structure, the migration process should expose every transformation as code. Engineers should be able to inspect exported data, define how it is translated, and control exactly how every object is recreated in the destination system.

Passwork supports three migration paths, chosen by source and volume rather than by convenience:

Path When to use it What it gives you
UI import KeePass, LastPass/1Password/Bitwarden CSV, Passwork JSON, small-to-medium vaults Guided column mapping, structure options for JSON/XML
Official Bitwarden script Bitwarden or Vaultwarden org and personal JSON exports Collections mapped to vaults or folders, items created one by one through the API
Python connector Internal databases, .env trees, or exporters nothing else supports Full control over mapping, tags, retries, and validation

The first two cover most real-world moves. The third makes the "transformation as code" principle visible. A migration script built on Passwork's Python connector authenticates, creates the destination vault and folder structure explicitly, and writes each item with exactly the fields the organization wants preserved:

from passwork_client import PassworkClient

passwork = PassworkClient("https://passwork.example.com")
passwork.set_tokens(access_token, refresh_token)
passwork.set_master_key(master_key)

vault_type = passwork.find_vault_type(code="company")
vault_id = passwork.create_vault("Migrated – IT", vault_type["id"])
vault = passwork.get_vault(vault_id)

folder = passwork.call("POST", "/api/v1/folders", {
    "name": "Databases",
    "vaultId": vault["id"],
})

passwork.create_item({
    "name": "Postgres primary",
    "login": "app_rw",
    "password": "...",
    "urls": ["https://db.internal"],
    "description": "Imported from Bitwarden",
    "vaultId": vault["id"],
    "folderId": folder["id"],
    "customs": [
        {"name": "TOTP", "value": "otpauth://...", "type": "totp"},
    ],
})

Nothing lands in a vault, a folder, or a permission set unless the script says so. For a full Passwork-to-Passwork move, the same logic scales to bulk REST endpoints — vaults/import, folders/import, and items/import — which return a sourceId → id map so parent objects are created before their children and every relationship stays intact.

The transformation stage is where migration becomes predictable. Engineers can encode migration rules explicitly: rename vaults, remap owners, split administrative roles, flatten inherited permissions, or exclude obsolete records altogether. Those decisions become reviewable code rather than assumptions hidden inside a generic import wizard. If the migration needs to be repeated or audited later, the transformation logic stays transparent and reproducible.

This also changes how the migration itself is secured. Traditional one-click imports typically generate an intermediate plaintext export, often a CSV, that is then processed by a generic parser with limited understanding of the destination environment. Each stage introduces its own security considerations.

Migration Stage Security Risk
Export Credentials temporarily exist in plaintext on a local disk or shared drive. Passwork's own export carries the same caveat: files leave the platform as plaintext and should be treated as a secret, and attachments are never included.
Data transfer Credentials may be exposed if transfer channels or APIs aren't adequately protected.
Import and conversion Bulk import is not a single atomic transaction — some rows can succeed while others fail, so parsing errors or malformed rows need to be caught, not assumed away.
Access management Permissions may be translated incorrectly, or remain active in the source environment after migration. Passwork gates import behind explicit create/import rights, so a migration script can't silently grant broader access than an admin intended.

If something goes wrong mid-batch, recovery is manual: delete or bin the affected vault, then re-run the script against staging. That's exactly why a dry run is worth the extra hour before a production cutover.

Passwork offers a 10% discount for teams switching from another password manager. Talk to the team about planning your migration first.


Validate behavior, not just imported records

Import and migration mark two separate checkpoints. Import confirms that credentials exist in the destination vault. Migration confirms that the environment behaves exactly as intended once production workloads depend on it.

A practical validation phase should answer questions such as:

  • Can every authorized user access the vaults they're expected to use?
  • Are unauthorized users correctly denied access?
  • Do CI/CD pipelines, infrastructure automation, and API integrations retrieve secrets without modification?
  • Are service accounts functioning with the expected permissions?
  • Do audit logs record authentication events, permission changes, and administrative actions correctly?

These checks often surface issues that appear only after import completes. A migrated credential may sit in the correct folder while remaining inaccessible to the automation that depends on it. A role translation error may silently grant broader access than intended, passing import validation cleanly.

Passwork's activity log (events like item_imported and vault_imported) gives auditors a paper trail for exactly this kind of check, and the Security Dashboard flags weak or duplicate passwords that came along for the ride from the old vault, so they can be rotated rather than carried forward. Records missing a URL are worth a second pass too: autofill won't work on them until someone fixes the field.

Successful migration is measured by operational behavior. The destination system should enforce the same security model as before, or a deliberately improved one, rather than merely hold the same secrets.


Turning password manager migration into a security audit

Migration is often the only moment when an organization reviews every stored credential and every permission at the same time.

Day-to-day administration tends to be incremental: users are added, projects evolve, integrations accumulate, and access rights gradually expand. A migration interrupts that process and forces every object to justify its place in the new environment. That's why a structured migration often doubles as the most comprehensive access review an organization has performed in years.

During this review, teams typically discover:

  • Orphaned secrets belonging to employees who left months ago
  • Duplicate credentials for the same service stored across multiple vaults
  • Inactive users still holding production access
  • API keys that expired but were never removed
  • Personal credentials stored inside corporate vaults
  • Credentials for systems decommissioned long ago but never deleted

A bulk import silently carries these problems into the new platform. A transformation-based migration exposes them, because every credential, owner, and permission must be evaluated before it's recreated.

Verizon's 2026 DBIR reports that 27% of ransomware victims had evidence of an infostealer or credential leak during the previous year, and among those organizations, half were exposed within 95 days before the ransomware incident occurred. Migration is one of the few opportunities to revoke exposed or obsolete credentials before they become part of an attack chain.

The same report also notes that resolving weak passwords and permission misconfigurations across third-party cloud environments takes organizations nearly eight months on average. Doing that review during migration compresses those eight months into a planned engineering activity instead of a prolonged remediation effort.

Under GDPR Article 32, organizations must implement technical and organizational measures appropriate to the risks of processing personal data. Removing stale access and orphaned credentials during migration demonstrates those controls in practice rather than simply documenting them.


Seven steps that reduce migration risk before production

The Passwork migration workflow treats migration as an engineering project with explicit checkpoints rather than a single import operation.

1. Inventory

Document existing vaults, service accounts, integrations, automation, and external dependencies before writing any migration code.

2. Export

Extract data from the source system in a structured format. JSON is generally preferable because it preserves hierarchical relationships — Passwork's own JSON export keeps vault and folder structure intact, while CSV flattens everything into a table.

3. Review

Identify stale, duplicate, orphaned, or over-privileged credentials before they're migrated.

4. Transform

Implement migration rules that map the source environment to the destination hierarchy, ownership model, RBAC configuration, and naming conventions.

5. Test import

Run the migration against a staging environment to verify objects are created correctly before touching production. Passwork's own guidance for the Bitwarden script is explicit on this point: back up the destination database and dry-run on staging before a real cutover.

6. Validate permissions

Confirm that:

  • authorized users have access;
  • unauthorized users do not;
  • service accounts authenticate successfully;
  • CI/CD pipelines and integrations continue to function;
  • audit logs capture expected security events.

7. Production migration

Execute the production migration in phases rather than one sweep — shared IT and infrastructure credentials first, then department vaults one team at a time, then private vaults once users are activated. Run the old and new systems in parallel for two to four weeks, spot-check with each department owner, and only decommission the source platform once adoption is real, not assumed.

Skipping either the testing or permission validation stages usually doesn't eliminate the work. It postpones it until production users or automated systems start failing after cutover.


Getting migration right

The easiest migrations move passwords. Successful migrations recreate how an organization operates: who owns each credential, how permissions are inherited, which systems depend on shared secrets, and which access paths should no longer exist.

One-click imports optimize for speed. Enterprise migrations optimize for correctness, auditability, and predictable behavior after cutover. Those goals rarely point in the same direction.

If there's one action worth taking before scheduling a migration, it's the first step in the workflow above: build an accurate inventory of your vaults, service accounts, integrations, and permission model before writing a single line of migration logic.

The best migration scripts document every migration decision along the way. Long after cutover, those transformation rules become a record of why access was mapped the way it was — making future audits, troubleshooting, and repeat migrations significantly easier.

Teams migrating from another password manager get a 10% discount on Passwork. Check the documentation to see how to switch to Passwork from popular password managers.


Password manager migration FAQ

What is password manager migration?

Password manager migration is the process of moving an organization's credential vaults, including passwords, secrets, permissions, and integrations, from one system to another. Unlike a personal password export, enterprise migration must preserve access control structures, service account dependencies, and audit requirements, not just the credential values themselves.

Can you migrate passwords with a one-click import?

A one-click import can move raw credential strings, but it can't reliably preserve folder hierarchy, ownership, permission inheritance, or integration dependencies. For personal use, that's often acceptable. For enterprise vaults, it typically produces a working but structurally broken destination that needs manual correction afterward.

What migration paths does Passwork actually offer?

Passwork covers three practical paths, chosen by source system and volume: guided UI import for KeePass, LastPass/1Password/Bitwarden CSV, and Passwork JSON; an official Python script for Bitwarden or Vaultwarden organization exports; and a Python connector for internal databases, .env files, or any exporter without native support. A separate admin-only command handles upgrading Passwork's own database between major versions — that's an infrastructure task, not a vendor switch.

How long does an enterprise password manager migration take?

Timelines vary by vault size and structural complexity, so a specific figure would be misleading without context. Organizations following a structured workflow, inventory through production migration, typically budget for staging tests and permission validation rather than a single weekend cutover, since correctness matters more than speed for enterprise deployments.

What's the difference between password manager migration and a data import?

A data import moves values, such as usernames and passwords, from one format to another. Migration additionally recreates the operational context around those values: who owns each credential, which group has access, and which automated systems depend on it. Import is a subset of migration, not a substitute for it.

How do you migrate shared vaults and shared access?

Migrating shared vaults requires mapping each group's permissions to an equivalent structure in the destination system, including access for external vendors and contractors. Verizon's 2026 DBIR found third-party involvement in 48% of breaches, which makes accurate trust-boundary mapping during migration a security requirement, not just an administrative task.

Data sovereignty and password management: Keeping credentials where they belong
Data sovereignty for credentials requires three controls (location, encryption, access) not just GDPR compliance. Compares on-premise, air-gapped, and EU cloud models, showing where zero-knowledge architecture like Passwork’s actually closes the sovereignty gap.
Passwork’s vault policies: a CIO’s guide to enterprise security
Passwork’s Vault Types bind admin rights to the vault policy itself, not to whoever created it, closing a gap most enterprises don’t even know exists. This guide gives CIOs and CISOs a working model for vault governance, mapped to NIS2 and ISO 27001 requirements.
Passwork 7.7: Secure offline mode for desktop and mobile apps
Passwords now work offline too. Passwork 7.7 brings secure offline access with full admin oversight, org-wide file attachment controls, and five new role-based onboarding guides for a smoother rollout.

Why 1-click password manager migration doesn't exist in 2026

A password manager migration is a rare chance to review your organization’s entire access environment. Learn how to carry it forward securely while removing hidden risk without disrupting production access.

Aug 3, 2026 — 11 min read

As políticas de cofre do Passwork (também designadas tipos de cofre ou Vault Types): uma camada de governação configurável que permite aos administradores definir, para cada categoria de cofre, quem são os seus administradores permanentes, que nível de acesso têm os criadores do cofre e quem pode criar cofres desse tipo. Uma vez definidas, estas regras aplicam-se automaticamente a todos os cofres criados nesse tipo.

A maioria das empresas não consegue afirmar com certeza quem tem direitos de administrador sobre o cofre de credenciais partilhadas de uma determinada equipa, porque o acesso de administração é atribuído de modo informal, sem uma política que o sustente. As políticas de cofre de palavras-passe empresariais resolvem este problema ao associar os direitos de administração à própria política do cofre, e não a quem o criou.

Este guia explica como a arquitetura de tipos de cofre (Vault Types) do Passwork dá aos diretores de TI (CIO) e aos responsáveis pela segurança da informação (CISO) um modelo prático de governação de cofres, que vai além das regras básicas de palavras-passe.

Pontos principais

  • As políticas de cofre associam os direitos de administração ao próprio tipo de cofre, e não a quem o criou, eliminando a lacuna em que ninguém sabe dizer quem controla realmente um cofre partilhado
  • O Passwork evita uma chave mestra única que desbloqueie todos os cofres de uma só vez; a recuperação passa, em alternativa, por uma conta de recuperação separada e offline
  • Ao contrário das ferramentas de consumo que dependem de uma chave partilhada ou de um superadministrador, o Passwork evita esse ponto único de falha por conceção
  • Uma lista de verificação com cinco políticas (limitar os cofres privados, atribuir administradores da empresa, planear o acesso de emergência, sincronizar o RBAC através do AD/LDAP e alinhar as regras de palavras-passe com as orientações NIST SP 800-63B Rev. 4) transforma uma implementação em governação efetiva
  • Os administradores não removíveis e os registos de auditoria exportáveis fornecem aos auditores provas diretas para o artigo 21.º, n.º 2, da NIS2 e para os controlos 5.15/8.15 da ISO 27001, um tema que pesa em 39 % das violações de dados, segundo o DBIR 2026 da Verizon

O que são as políticas de cofre e porque é que os CIO precisam delas

As políticas de cofre são regras de governação que determinam quem pode criar um cofre, a quem é atribuído automaticamente o acesso de administrador e quem não pode ser removido desse acesso. Deslocam o debate dos «requisitos de complexidade das palavras-passe» para a governação de cofres: um controlo estrutural sobre o armazenamento de credenciais da empresa, e não apenas sobre as próprias credenciais.

Três categorias de ferramentas afirmam resolver este problema: 

  • Os gestores de palavras-passe de consumo tratam bem a partilha de credenciais pessoais ou de pequenas equipas, mas não foram concebidos para a governação departamental em escala 
  • As plataformas de gestão de acessos privilegiados (PAM) protegem contas ao nível da infraestrutura e contas de serviço, mas acrescentam custos e complexidade de que a maioria dos casos de partilha de credenciais não precisa 
  • Os gestores de palavras-passe empresariais com motores dedicados de políticas de cofre situam-se entre os dois, e é esta a abordagem em que o presente artigo se centra

Ação para o CIO: Audite a organização à procura de «cofres não autorizados»: pastas partilhadas ou cofres de equipa criados sem o conhecimento da TI, muitas vezes numa ferramenta de consumo que um departamento adotou por iniciativa própria.

Arquitetura das políticas de cofre: como o Passwork estrutura os acessos

O Passwork 7.1 introduziu uma arquitetura de tipos de cofre em que cada política de cofre define os seus próprios administradores, permissões de criação e regras de criação antes de existir um único cofre. Todos os novos cofres criados ao abrigo dessa política herdam automaticamente os administradores designados, e o proprietário do cofre não os pode remover.

Ecrã de definições das políticas de cofre do Passwork com a configuração dos tipos de cofre (Vault Types) para a atribuição de administradores da empresa
Configuração das políticas de cofre nas definições dos tipos de cofre (Vault Types) do Passwork

Por predefinição, existem dois tipos básicos de cofre: os Cofres de utilizador, repositórios de credenciais privados ou partilhados, controlados inteiramente pelo seu criador, e os Cofres da empresa, que incluem sempre os administradores da empresa. Além destes, os administradores podem criar um número ilimitado de tipos de cofre personalizados, um por departamento, projeto ou nível de acesso, cada um com os seus próprios administradores designados e regras de criação.

Daqui resultam três benefícios concretos para o negócio:

  • Controlo sobre os cofres de equipa sem que um único superadministrador detenha uma chave mestra de todas as palavras-passe da empresa
  • Um caminho de recuperação que funciona quando alguém sai ou perde o acesso, através de uma conta de recuperação previamente aprovisionada, cuja palavra-passe mestra é guardada offline
  • Nenhum «botão único» ou chave mestra obrigatória que desbloqueie de uma só vez as credenciais de toda a organização
Exemplo de criação de uma política de cofre no Passwork, com definição de administradores e permissões de criação
Criação de uma nova política de cofre no Passwork: atribuição de administradores da empresa e de regras de criação

A versão 7.4 acrescentou controlos de restrição específicos para os cofres de utilizador, que permitem aos administradores limitar também as permissões de partilha e de criação no nível dos cofres pessoais, fechando uma lacuna que os tipos de cofre básicos, por si sós, não cobriam.

Ver como os tipos de cofre permitem atribuir administradores da empresa não removíveis por departamento, sem criar um ponto único de falha. Conhecer os tipos de cofre (Vault Types) do Passwork.

Ação para o CIO: Mapeie a estrutura organizacional para tipos de cofre, um por departamento ou projeto, e atribua administradores da empresa antes de as equipas começarem a criar cofres por iniciativa própria.

O Passwork face a outras abordagens de controlo de acesso a cofres

Para qualquer ferramenta de gestão de credenciais, importa saber se a função de administrador está associada previamente a uma política e se a recuperação de acessos exige uma chave que também abre tudo o resto na organização. Na tabela seguinte, a resposta pretendida na coluna da chave única é «Não»: significa que não existe um ponto único de falha integrado.

Produto Administradores da empresa por política de cofre Recuperação de acessos Uma só chave abre tudo
Passwork Sim Sim Não, por conceção
1Password Parcialmente Parcialmente Não, por conceção
LastPass Não Parcialmente Sim, ponto único de falha
Bitwarden Não Sim Sim, ponto único de falha
Passbolt Não Sim Sim, ponto único de falha
CyberArk Parcialmente Parcialmente Parcialmente, consoante a implementação

Os gestores de palavras-passe orientados para o consumidor permitem muitas vezes que os administradores de equipa giram um cofre partilhado, mas raramente aplicam essa política automaticamente a todos os novos cofres criados por um departamento. 

Algumas ferramentas dependem de um único superadministrador, que pode repor a palavra-passe de qualquer utilizador e aceder a todas as pastas partilhadas da empresa. Outras associam todos os cofres da empresa a uma única chave de cifragem partilhada, pelo que o comprometimento dessa chave expõe tudo de uma só vez. 

As plataformas PAM resolvem um problema diferente: guardam em cofre as credenciais privilegiadas da infraestrutura, muitas vezes protegidas pela sua própria chave mestra ou chave break-glass, em vez de governarem a partilha de palavras-passe ao nível das equipas.

Ação para o CIO: Avalie a ferramenta de credenciais atual segundo estes três critérios: atribuição de administradores associada a políticas, um caminho de recuperação funcional e a ausência de uma chave universal obrigatória.

Lista de verificação de governação de cofres com cinco políticas para CIO

Cinco decisões de configuração específicas transformam a implementação de um gestor de palavras-passe numa governação de cofres funcional. Cada uma corresponde a um modo de falha distinto, observado em intervenções reais de resposta a incidentes, e não a um risco teórico.

  • Desative a criação e a partilha de cofres privados onde não sejam necessárias. Os cofres privados sem restrições são precisamente a forma como se criam cofres não autorizados fora da visibilidade da TI. Restrinja a criação de cofres privados às funções que realmente precisam dela.
  • Atribua administradores da empresa a cada política de cofre de equipa e de departamento. Assim garante-se uma supervisão contínua, sem depender de que uma única pessoa se lembre de se adicionar.
  • Defina uma política de acesso de emergência antes de precisar dela. Decida entre um único circuito de recuperação à escala da organização ou contas de recuperação separadas por departamento, e guarde offline as credenciais mestras dessa conta de recuperação.
  • Implemente o controlo de acessos baseado em funções (RBAC) através do Active Directory ou do LDAP. A sincronização de grupos e funções aplica automaticamente o princípio do menor privilégio e elimina erros de aprovisionamento manual quando os colaboradores mudam de função.
  • Alinhe o comprimento e as regras de rotação das palavras-passe com as orientações atuais do NIST. A publicação NIST SP 800-63B Rev. 4 (2025) estabelece um mínimo de 15 caracteres para as palavras-passe usadas como único fator de autenticação e retira formalmente o requisito obrigatório de rotação a cada 90 dias (NIST SP 800-63B, 2025) [verificar o URL exato da publicação antes da impressão]. A rotação forçada sem indícios de comprometimento leva os utilizadores para palavras-passe previsíveis, apenas incrementadas, que é precisamente o resultado que as orientações agora desencorajam.
A configuração manual do RBAC em vários departamentos não escala para além de algumas dezenas de utilizadores. Ver como a integração do Passwork com o Active Directory e o LDAP gere o acesso baseado em grupos em escala.

Ação para o CIO: Realize, ainda neste trimestre, uma auditoria de lacunas face às cinco políticas e atribua um responsável a cada constatação, em vez de tratar a auditoria como um relatório pontual.

Cumprir os requisitos da NIS2 e da ISO 27001 com a governação de cofres

As políticas de cofre correspondem diretamente aos dois requisitos que os auditores verificam primeiro: controlo de acessos documentado e um registo de auditoria verificável. A Diretiva NIS2 (UE) 2022/2555, no artigo 21.º, n.º 2, exige políticas de controlo de acessos e autenticação multifator como parte das medidas de gestão dos riscos de cibersegurança de uma entidade. Os controlos 5.15 e 8.15 da norma ISO/IEC 27001:2022 exigem o mesmo par: um modelo de acesso definido e um registo de quem o exerceu e quando.

Os administradores da empresa associados a uma política de cofre cobrem o lado do controlo de acessos sem folhas de cálculo manuais. Os registos de auditoria exportáveis e com data e hora cobrem o resto.

O DBIR 2026 da Verizon verificou que as credenciais estiveram presentes, em alguma fase, em 39 % das violações de dados, como vetor de acesso inicial em 13 % das violações confirmadas e como principal vetor em 52 % dos Basic Web Application Attacks (ataques básicos a aplicações web). IBM indica, no 2026 Cost of a Data Breach Report, que o custo médio global de uma violação de dados é de 4,99 milhões de dólares, um aumento de 12 % em relação ao ano passado e um máximo histórico.

O Passwork inclui de origem os controlos de acesso e os registos de auditoria que os auditores da NIS2 (artigo 21.º) e da ISO 27001 exigem. Ler como o Passwork responde aos requisitos de conformidade da NIS2.

Ação para o CIO: Peça à equipa de segurança um relatório atualizado de cobertura do controlo de acessos da NIS2 ainda este mês, antes que seja um auditor a pedi-lo primeiro.

O que isto significa para a implementação

A governação de cofres é uma decisão estrutural, tomada como a segmentação de rede: concebida em função dos departamentos e dos níveis de risco antes de um incidente forçar uma reformulação. As organizações que acertam nisto tratam-no assim desde o início. Ao abrigo da NIS2 e do RGPD, essa estrutura é hoje um requisito para as empresas abrangidas.

Comece pela auditoria, não pela ferramenta. Identifique os cofres que existem hoje, quem realmente os controla e onde o caminho de recuperação falha se uma só pessoa sair.

Perguntas frequentes

Qual é a diferença entre uma política de palavras-passe e uma política de cofre?

Uma política de palavras-passe rege a própria credencial (comprimento, complexidade, rotação). Uma política de cofre rege o contentor: quem o pode criar, quem é automaticamente administrador e quem não pode ser removido. A governação empresarial precisa de ambas, mas as políticas de cofre eliminam a lacuna de controlo de acessos que as regras de palavras-passe, por si sós, deixam em aberto.

Um administrador da empresa pode ser removido de um cofre do Passwork?

Não. Os administradores atribuídos ao nível da política de cofre são adicionados automaticamente a todos os novos cofres abrangidos por essa política e não podem ser removidos nem despromovidos pelo proprietário do cofre, o que garante uma supervisão contínua mesmo que mudem os proprietários dos cofres (ver Passwork 7.1: tipos de cofre).

O Passwork exige uma chave mestra única que desbloqueie todos os cofres da empresa?

Não. O Passwork admite um circuito de recuperação unificado ou contas e chaves de recuperação separadas por departamento ou por política de cofre. As organizações escolhem a estrutura; não existe nenhuma chave única obrigatória que abra todos os cofres de uma só vez.

Como ajuda a governação de cofres no cumprimento da NIS2?

O artigo 21.º, n.º 2, da NIS2 exige políticas de controlo de acessos documentadas e capacidade de auditoria. As políticas de cofre com administradores da empresa não removíveis e registos de auditoria exportáveis dão aos auditores provas diretas de quem pode aceder às credenciais e de quando o acesso mudou.

Uma política de rotação de palavras-passe de 90 dias continua a ser exigida segundo as orientações do NIST?

Não. A publicação NIST SP 800-63B Rev. 4 (2025) elimina o requisito de rotação periódica obrigatória das palavras-passe, recomendando a rotação apenas perante indícios de comprometimento, a par de um mínimo de 15 caracteres para palavras-passe de fator único.

Passwork 7.7: modo offline seguro para aplicações de computador e móveis
As palavras-passe passam a funcionar também offline. O Passwork 7.7 traz acesso offline seguro com supervisão administrativa total, controlos de anexos de ficheiros ao nível da organização e cinco novos guias de integração baseados em funções, para uma implementação mais tranquila.
DBIR 2026 da Verizon: 10 estatísticas que devem mudar a estratégia de segurança
O DBIR 2026 da Verizon analisou mais de 22 000 violações de dados em 145 países. A exploração de vulnerabilidades ultrapassou o abuso de credenciais como principal vetor de ataque, enquanto o ransomware, o risco de terceiros e os ataques assistidos por IA cresceram de forma acentuada. Estes são os 10 números que importam.
Requisitos de palavras-passe da NIS2: o que as empresas europeias têm de fazer em 2026
As lacunas de credenciais são o principal ponto de falha nas auditorias da NIS2 em 2026. Este guia abrange os requisitos de palavras-passe do artigo 21.º, o alinhamento com a NIST SP 800-63B, as medidas de reforço (hardening) do AD e as provas de auditoria que os reguladores pedem primeiro.

Políticas de cofre do Passwork: guia do CIO de segurança empresarial

Os tipos de cofre (Vault Types) do Passwork associam a administração à própria política do cofre, e não a quem o criou, eliminando uma lacuna que a maioria das empresas desconhece. Este guia dá aos CIO e CISO um modelo de governação de cofres, alinhado com a NIS2 e a ISO 27001.

Aug 3, 2026 — 8 min read
Passwork Tresor-Richtlinien: ein Leitfaden für CIOs zur Unternehmenssicherheit

Tresor-Richtlinien in Passwork (auch als Tresortypen bezeichnet): eine konfigurierbare Governance-Ebene, mit der Administratoren für jede Kategorie von Tresoren festlegen können, wer die permanenten Administratoren sind, welches Zugangslevel die Ersteller des Tresors erhalten und wer Tresore dieses Typs erstellen darf. Einmal festgelegt, gelten diese Regeln automatisch für jeden Tresor, der unter diesem Typ erstellt wird.

Die meisten Unternehmen können nicht mit Sicherheit sagen, wer Administratorrechte über den gemeinsamen Anmeldedaten-Tresor eines bestimmten Teams hat, da Admin-Zugriff informell gewährt wird, ohne eine zugrundeliegende Richtlinie. Enterprise-Passwort-Tresor-Richtlinien beheben dies, indem sie Admin-Rechte an die Tresor-Richtlinie selbst binden und nicht an denjenigen, der den Tresor zufällig erstellt hat.

Dieser Leitfaden erklärt, wie die Tresortypen-Architektur von Passwork CIOs und CISOs ein funktionierendes Modell für Tresor-Governance bietet, das über einfache Passwortregeln hinausgeht.

Wichtigste Erkenntnisse

  • Tresor-Richtlinien binden Admin-Rechte an den Tresortyp selbst und nicht an denjenigen, der ihn erstellt hat. So wird die Lücke geschlossen, bei der niemand sagen kann, wer einen gemeinsamen Tresor tatsächlich kontrolliert.
  • Passwork vermeidet einen einzelnen Masterschlüssel, der alle Tresore auf einmal entsperrt; die Wiederherstellung erfolgt stattdessen über ein separates, offline gespeichertes Wiederherstellungskonto.
  • Im Vergleich zu Consumer-Tools, die auf einen gemeinsamen Schlüssel oder Super-Admin angewiesen sind, vermeidet Passwork diesen Single Point of Failure konstruktionsbedingt.
  • Eine benannte 5-Punkte-Richtlinien-Checkliste (Begrenzung privater Tresore, Zuweisung von Unternehmensadministratoren, Planung von Notfallzugriff, Synchronisierung von RBAC über AD/LDAP und Ausrichtung der Passwortregeln an NIST SP 800-63B Rev. 4) verwandelt eine Bereitstellung in funktionierende Governance.
  • Nicht entfernbare Administratoren und exportierbare Audit-Logs liefern Prüfern direkte Nachweise für NIS2 Artikel 21(2) und ISO 27001 Kontrollen 5.15/8.15 — relevant für 39 % der Sicherheitsverletzungen laut Verizons 2026 DBIR.

Was sind Tresor-Richtlinien und warum CIOs sie benötigen

Tresor-Richtlinien sind Governance-Regeln, die festlegen, wer einen Tresor erstellen kann, wer automatisch Administratorzugriff erhält und wer nicht von diesem Zugriff entfernt werden kann. Sie verlagern das Gespräch von „Passwort-Komplexitätsanforderungen" zu Tresor-Governance: strukturelle Kontrolle über die Speicherung von Unternehmensanmeldedaten, nicht nur über die Anmeldedaten selbst.

Drei Kategorien von Tools beanspruchen, dieses Problem zu lösen: 

  • Consumer-Passwortmanager handhaben die gemeinsame Nutzung von Anmeldedaten für Einzelpersonen oder kleine Teams gut, wurden aber nicht für abteilungsübergreifende Governance im großen Maßstab entwickelt. 
  • Privileged Access Management (PAM)-Plattformen sichern Infrastruktur- und Dienstkonten ab, verursachen aber Kosten und Komplexität, die die meisten Anwendungsfälle für die gemeinsame Nutzung von Anmeldedaten nicht benötigen. 
  • Enterprise-Passwortmanager mit dedizierten Tresor-Richtlinien-Engines befinden sich zwischen beiden — und dieser Ansatz ist der Fokus dieses Artikels.

Handlungsempfehlung für CIOs: Führen Sie in Ihrer Organisation ein Audit nach „Schatten-Tresoren" durch — gemeinsame Ordner oder Team-Tresore, die ohne Wissen der IT erstellt wurden, oft innerhalb eines Consumer-Tools, das eine einzelne Abteilung eigenständig eingeführt hat.

Die Architektur hinter Tresor-Richtlinien: Wie Passwork die Zugangskontrolle strukturiert

Passwork 7.1 führte eine Tresortypen-Architektur ein, bei der jede Tresor-Richtlinie ihre eigenen Administratoren, Ersteller-Berechtigungen und Erstellungsregeln definiert, bevor ein einziger Tresor existiert. Jeder neue Tresor, der unter dieser Richtlinie erstellt wird, erbt automatisch die zugewiesenen Administratoren, und der Besitzer des Tresors kann diese nicht entfernen.

Passwork Tresor-Richtlinien-Einstellungsbildschirm mit Tresortypen-Konfiguration für die Zuweisung von Unternehmensadministratoren
Konfiguration von Tresor-Richtlinien in den Tresortypen-Einstellungen von Passwork

Zwei grundlegende Tresortypen werden standardmäßig mitgeliefert: Benutzer-Tresore, private oder gemeinsame Anmeldedatenspeicher, die vollständig von ihrem Ersteller kontrolliert werden, und Unternehmens-Tresore, die immer die Unternehmensadministratoren der Organisation einschließen. Darüber hinaus können Administratoren unbegrenzt viele benutzerdefinierte Tresortypen erstellen — einen pro Abteilung, Projekt oder Zugangsstufe — jeweils mit eigenen zugewiesenen Administratoren und Erstellungsregeln.

Dies führt zu drei konkreten Ergebnissen für das Unternehmen:

  • Kontrolle über Team-Tresore ohne einen einzelnen Super-Administrator, der einen Masterschlüssel zu jedem Passwort im Unternehmen besitzt.
  • Ein Wiederherstellungspfad, der funktioniert, wenn jemand das Unternehmen verlässt oder den Zugriff verliert, durch ein vorab bereitgestelltes Wiederherstellungskonto, dessen Masterpasswort offline gespeichert ist.
  • Kein obligatorischer „Ein-Knopf"- oder Masterschlüssel, der alle Anmeldedaten der gesamten Organisation auf einmal entsperrt.
Beispiel für die Erstellung einer Tresor-Richtlinie in Passwork mit Definition von Administratoren und Ersteller-Berechtigungen
Erstellen einer neuen Tresor-Richtlinie in Passwork: Zuweisung von Unternehmensadministratoren und Erstellungsregeln

Version 7.4 fügte Einschränkungskontrollen speziell für Benutzer-Tresore hinzu, mit denen Administratoren auch auf der Ebene der persönlichen Tresore Freigabe- und Erstellungsberechtigungen einschränken können. Dies schließt eine Lücke, die die grundlegenden Tresortypen allein nicht abdeckten.

Erfahren Sie, wie Sie mit Tresortypen nicht entfernbare Unternehmensadministratoren pro Abteilung zuweisen können, ohne einen Single Point of Failure zu schaffen. Entdecken Sie die Tresortypen von Passwork.

Handlungsempfehlung für CIOs: Ordnen Sie Ihre Organisationsstruktur den Tresortypen zu — einen pro Abteilung oder Projekt — und weisen Sie Unternehmensadministratoren zu, bevor Teams beginnen, eigenständig Tresore zu erstellen.

Wie Passwork im Vergleich zu anderen Ansätzen zur Tresor-Zugangskontrolle abschneidet

Für jedes Tool zur Verwaltung von Anmeldedaten ist entscheidend, ob die Admin-Rolle vorab an eine Richtlinie gebunden ist und ob die Wiederherstellung des Zugriffs einen Schlüssel erfordert, der gleichzeitig alles andere in der Organisation öffnet. In der folgenden Tabelle ist „Nein" in der Spalte „Einzelner Schlüssel" die gewünschte Antwort: Es bedeutet, dass es keinen eingebauten Single Point of Failure gibt.

Produkt Unternehmensadministratoren nach Tresor-Richtlinie Zugriffswiederherstellung Einzelner Schlüssel öffnet alles
Passwork Ja Ja Nein — konstruktionsbedingt
1Password Teilweise Teilweise Nein — konstruktionsbedingt
LastPass Nein Teilweise Ja — Single Point of Failure
Bitwarden Nein Ja Ja — Single Point of Failure
Passbolt Nein Ja Ja — Single Point of Failure
CyberArk Teilweise Teilweise Teilweise — abhängig von der Bereitstellung

Consumer-orientierte Passwortmanager erlauben es Team-Admins oft, einen gemeinsamen Tresor zu verwalten, wenden diese Richtlinie aber selten automatisch auf jeden neuen Tresor an, den eine Abteilung erstellt. 

Einige Tools setzen auf einen einzelnen Super-Admin, der das Passwort jedes Benutzers zurücksetzen und auf jeden gemeinsamen Ordner im Unternehmen zugreifen kann. Andere binden alle Unternehmens-Tresore an einen einzigen gemeinsamen Verschlüsselungsschlüssel, sodass die Kompromittierung dieses Schlüssels alles auf einmal offenlegt. 

PAM-Plattformen lösen ein anderes Problem: Sie sichern privilegierte Infrastruktur-Anmeldedaten, oft hinter einem eigenen Master- oder Breakglass-Schlüssel, anstatt die Passwort-Freigabe auf Teamebene zu regeln.

Handlungsempfehlung für CIOs: Bewerten Sie Ihr aktuelles Anmeldedaten-Tool anhand dieser drei Kriterien: richtliniengebundene Admin-Zuweisung, ein funktionierender Wiederherstellungspfad und das Fehlen eines obligatorischen universellen Schlüssels.

Die 5-Punkte-Tresor-Governance-Checkliste, die jeder CIO umsetzen sollte

Fünf spezifische Konfigurationsentscheidungen verwandeln die Bereitstellung eines Passwortmanagers in funktionierende Tresor-Governance. Jede adressiert einen bestimmten Fehlermodus, der bei echten Incident-Response-Einsätzen beobachtet wurde — kein theoretisches Risiko.

  • Deaktivieren Sie die Erstellung und Freigabe privater Tresore, wo sie nicht benötigt wird. Uneingeschränkte private Tresore sind genau der Weg, wie Schatten-Tresore außerhalb der Sichtbarkeit der IT entstehen. Beschränken Sie die Erstellung privater Tresore auf Rollen, die sie wirklich benötigen.
  • Weisen Sie jeder Team- und Abteilungs-Tresor-Richtlinie Unternehmensadministratoren zu. Dies garantiert eine kontinuierliche Aufsicht, ohne davon abhängig zu sein, dass sich jemand daran erinnert, sich selbst hinzuzufügen.
  • Definieren Sie eine Notfallzugriffsrichtlinie, bevor Sie sie benötigen. Entscheiden Sie sich zwischen einem einzigen organisationsweiten Wiederherstellungsbereich oder separaten Wiederherstellungskonten pro Abteilung und speichern Sie die Master-Anmeldedaten für dieses Wiederherstellungskonto offline.
  • Implementieren Sie RBAC (rollenbasierte Zugangskontrolle) über Active Directory oder LDAP. Die automatische Synchronisierung von Gruppen und Rollen wendet das Prinzip der minimalen Rechtevergabe an und eliminiert manuelle Bereitstellungsfehler, wenn Mitarbeiter ihre Rollen wechseln.
  • Richten Sie Passwortlänge und Rotationsregeln an den aktuellen NIST-Richtlinien aus. NIST SP 800-63B Rev. 4 (2025) setzt ein Minimum von 15 Zeichen für Passwörter fest, die als einziger Authentifizierungsfaktor verwendet werden, und schafft die obligatorische 90-Tage-Rotationsanforderung offiziell ab (NIST SP 800-63B, 2025) [exakte Veröffentlichungs-URL vor dem Druck überprüfen]. Erzwungene Rotation ohne Hinweise auf eine Kompromittierung führt dazu, dass Benutzer vorhersehbare, inkrementierte Passwörter verwenden — genau das Ergebnis, das die Richtlinie jetzt unterbinden soll.
Die manuelle Konfiguration von RBAC über Abteilungen hinweg skaliert nicht über einige Dutzend Benutzer hinaus. Erfahren Sie, wie die Active Directory- und LDAP-Integration von Passwork gruppenbasierten Zugriff im großen Maßstab handhabt.

Handlungsempfehlung für CIOs: Führen Sie in diesem Quartal ein Gap-Audit gegen alle fünf Richtlinien durch und weisen Sie für jede Feststellung einen Verantwortlichen zu, anstatt das Audit als einmaligen Bericht zu behandeln.

Erfüllung von NIS2- und ISO 27001-Anforderungen mit Tresor-Governance

Tresor-Richtlinien ordnen sich direkt zwei Anforderungen zu, die Prüfer zuerst überprüfen: dokumentierte Zugangskontrolle und ein überprüfbarer Audit-Trail. Die NIS2-Richtlinie (EU) 2022/2555, Artikel 21(2), verlangt Zugangskontrollrichtlinien und Multi-Faktor-Authentifizierung als Teil der Cybersicherheits-Risikomanagementmaßnahmen einer Einrichtung. Die Kontrollen 5.15 und 8.15 von ISO/IEC 27001:2022 erfordern dieselbe Kombination: ein definiertes Zugangsmodell plus einen Nachweis darüber, wer es wann genutzt hat.

An eine Tresor-Richtlinie gebundene Unternehmensadministratoren decken die Zugangskontrollseite ab, ohne eine manuelle Tabelle zu erfordern. Zeitgestempelte, exportierbare Audit-Logs decken den Rest ab.

Verizons 2026 DBIR stellte fest, dass Anmeldedaten in irgendeiner Phase bei 39 % der Sicherheitsverletzungen eine Rolle spielten, in 13 % der bestätigten Sicherheitsverletzungen der initiale Zugriffsvektor waren und der führende Vektor bei 52 % der Basic Web Application Attacks. IBMs 2026 Cost of a Data Breach Report beziffert die globalen durchschnittlichen Kosten einer Sicherheitsverletzung auf 4,99 Millionen US-Dollar — ein Anstieg von 12 % gegenüber dem Vorjahr und ein Rekordhoch.

Passwork wird standardmäßig mit den Zugangskontrollen und Audit-Logs geliefert, nach denen NIS2 Artikel 21 und ISO 27001-Prüfer fragen. Lesen Sie, wie Passwork die NIS2-Compliance-Anforderungen erfüllt.

Handlungsempfehlung für CIOs: Fordern Sie diesen Monat von Ihrem Sicherheitsteam einen aktuellen NIS2-Zugangskontroll-Abdeckungsbericht an — bevor ein Prüfer zuerst danach fragt.

Was das für Ihren Rollout bedeutet

Tresor-Governance ist eine strukturelle Entscheidung, die genauso getroffen wird wie Netzwerksegmentierung: Sie wird um Abteilungen und Risikostufen herum entworfen, bevor ein Vorfall eine Neugestaltung erzwingt. Die Organisationen, die dies richtig machen, behandeln es von Anfang an so. Unter NIS2 und DSGVO ist diese Struktur nun eine Anforderung für Unternehmen im Geltungsbereich.

Beginnen Sie mit dem Audit, nicht mit dem Tool. Erfassen Sie, welche Tresore heute existieren, wer sie tatsächlich kontrolliert und wo der Wiederherstellungspfad unterbrochen wird, wenn eine Person das Unternehmen verlässt.

Häufig gestellte Fragen

Was ist der Unterschied zwischen einer Passwortrichtlinie und einer Tresor-Richtlinie?

Eine Passwortrichtlinie regelt die Anmeldedaten selbst (Länge, Komplexität, Rotation). Eine Tresor-Richtlinie regelt den Container: wer ihn erstellen kann, wer automatisch Administrator ist und wer nicht entfernt werden kann. Enterprise-Governance benötigt beides, aber Tresor-Richtlinien schließen die Zugangskontroll-Lücke, die Passwortregeln allein offen lassen.

Kann ein Unternehmensadministrator aus einem Passwork-Tresor entfernt werden?

Nein. Administratoren, die auf der Ebene der Tresor-Richtlinie zugewiesen werden, werden automatisch zu jedem neuen Tresor unter dieser Richtlinie hinzugefügt und können vom Besitzer des Tresors nicht entfernt oder herabgestuft werden. Dies gewährleistet eine kontinuierliche Aufsicht, selbst wenn sich einzelne Tresorbesitzer ändern (siehe Passwork 7.1: Tresortypen).

Erfordert Passwork einen einzelnen Masterschlüssel, der alle Unternehmens-Tresore entsperrt?

Nein. Passwork unterstützt entweder einen einheitlichen Wiederherstellungsbereich oder separate Wiederherstellungskonten und Schlüssel pro Abteilung oder Tresor-Richtlinie. Organisationen wählen die Struktur; es gibt keinen obligatorischen einzelnen Schlüssel, der alle Tresore auf einmal öffnet.

Wie hilft Tresor-Governance bei der NIS2-Compliance?

NIS2 Artikel 21(2) erfordert dokumentierte Zugangskontrollrichtlinien und Audit-Fähigkeiten. Tresor-Richtlinien mit nicht entfernbaren Unternehmensadministratoren und exportierbaren Audit-Logs liefern Prüfern direkte Nachweise darüber, wer auf Anmeldedaten zugreifen kann und wann der Zugriff geändert wurde.

Ist eine 90-Tage-Passwortrotationsrichtlinie nach NIST-Richtlinien noch erforderlich?

Nein. NIST SP 800-63B Rev. 4 (2025) streicht die obligatorische periodische Rotationsanforderung für Passwörter und empfiehlt eine Rotation nur nach Nachweis einer Kompromittierung, zusammen mit einem Minimum von 15 Zeichen für Single-Factor-Passwörter.

Passwork Tresor-Richtlinien: ein Leitfaden für CIOs zur Unternehmenssicherheit

Passwork Tresortypen binden Admin-Rechte an die Tresor-Richtlinie selbst, nicht an den Ersteller — eine Lücke, die den meisten Unternehmen unbekannt ist. Dieser Leitfaden bietet CIOs und CISOs ein Modell für Tresor-Governance nach NIS2 und ISO 27001.

Aug 3, 2026 — 9 min read
Políticas de bóvedas de Passwork: guía para CIOs sobre seguridad empresarial

Las políticas de bóvedas de Passwork (también llamadas Tipos de Bóveda): una capa de gobernanza configurable que permite a los administradores definir, para cada categoría de bóveda, quiénes son sus administradores permanentes, qué nivel de acceso obtienen los creadores de bóvedas y quién tiene permitido crear bóvedas de ese tipo. Una vez establecidas, estas reglas se aplican automáticamente a cada bóveda creada bajo ese tipo.

La mayoría de las empresas no pueden afirmar con certeza quién tiene derechos de administrador sobre la bóveda de credenciales compartidas de un equipo determinado, porque el acceso de administrador se otorga de manera informal, sin una política detrás. Las políticas de bóvedas de contraseñas empresariales solucionan esto vinculando los derechos de administrador a la política de la bóveda en sí, no a quien la creó.

Esta guía explica cómo la arquitectura de Tipos de Bóveda de Passwork proporciona a los CIO y CISO un modelo funcional para la gobernanza de bóvedas, más allá de las reglas básicas de contraseñas.

Puntos clave

  • Las políticas de bóvedas vinculan los derechos de administrador al tipo de bóveda en sí, no a quien la creó, cerrando la brecha donde nadie puede decir quién controla realmente una bóveda compartida.
  • Passwork evita una clave maestra única que desbloquee todas las bóvedas a la vez; la recuperación se realiza a través de una cuenta de recuperación separada y fuera de línea.
  • En comparación con herramientas de consumo que dependen de una clave compartida o un superadministrador, Passwork evita ese único punto de fallo por diseño.
  • Una lista de verificación de 5 políticas (limitar bóvedas privadas, asignar administradores corporativos, planificar acceso de emergencia, sincronizar RBAC vía AD/LDAP y alinear las reglas de contraseñas con NIST SP 800-63B Rev. 4) convierte una implementación en gobernanza funcional.
  • Los administradores no removibles y los registros de auditoría exportables proporcionan a los auditores evidencia directa para el Artículo 21(2) de NIS2 y los controles ISO 27001 5.15/8.15, lo cual es un factor en el 39% de las brechas según el DBIR 2026 de Verizon.

Qué son las políticas de bóvedas y por qué los CIO las necesitan

Las políticas de bóvedas son reglas de gobernanza que determinan quién puede crear una bóveda, quién obtiene automáticamente acceso de administrador a ella y quién no puede ser removido de ese acceso. Cambian la conversación de «requisitos de complejidad de contraseñas» a gobernanza de bóvedas: control estructural sobre el almacenamiento de credenciales corporativas, no solo sobre las credenciales en sí.

Tres categorías de herramientas afirman resolver esto: 

  • Los gestores de contraseñas de consumo manejan bien el intercambio de credenciales personales o de equipos pequeños, pero no fueron diseñados para la gobernanza departamental a escala. 
  • Las plataformas de gestión de acceso privilegiado (PAM) aseguran cuentas de servicio y de nivel de infraestructura, pero añaden costos y complejidad que la mayoría de los casos de uso de intercambio de credenciales no necesitan. 
  • Los gestores de contraseñas empresariales con motores de políticas de bóvedas dedicados se sitúan entre ambos, y ese es el enfoque en el que se centra este artículo.

Acción para el CIO: Audite su organización en busca de «bóvedas no autorizadas» — carpetas compartidas o bóvedas de equipo creadas sin conocimiento de TI, a menudo dentro de una herramienta de consumo que un departamento individual adoptó de forma independiente.

La arquitectura detrás de las políticas de bóvedas: cómo Passwork estructura el control de acceso

Passwork 7.1 introdujo una arquitectura de tipos de bóveda donde cada política de bóveda define sus propios administradores, permisos del creador y reglas de creación antes de que exista una sola bóveda. Cada nueva bóveda construida bajo esa política hereda automáticamente sus administradores designados, y el propietario de la bóveda no puede eliminarlos.

Pantalla de configuración de políticas de bóvedas de Passwork mostrando la configuración de Tipos de Bóveda para asignación de administradores corporativos
Configuración de políticas de bóvedas en los ajustes de Tipos de Bóveda de Passwork

Dos tipos de bóveda básicos vienen por defecto: Bóvedas de usuario, almacenes de credenciales privados o compartidos controlados completamente por su creador, y Bóvedas de empresa, que siempre incluyen a los administradores corporativos de la organización. Más allá de estos, los administradores pueden crear tipos de bóveda personalizados ilimitados, uno por departamento, proyecto o nivel de acceso, cada uno con sus propios administradores designados y reglas de creación.

Esto produce tres resultados concretos para el negocio:

  • Control sobre las bóvedas de equipo sin un único superadministrador que posea una clave maestra para todas las contraseñas de la empresa.
  • Una ruta de recuperación que funciona cuando alguien se va o pierde acceso, a través de una cuenta de recuperación preaprovisionada cuya contraseña maestra se almacena fuera de línea.
  • Sin «un botón» obligatorio ni clave maestra que desbloquee todas las credenciales de la organización a la vez.
Ejemplo de creación de una política de bóveda en Passwork, definiendo administradores y permisos del creador
Creación de una nueva política de bóveda en Passwork: asignación de administradores corporativos y reglas de creación

La versión 7.4 añadió controles de restricción específicamente para Bóvedas de usuario, permitiendo a los administradores limitar los permisos de compartir y creación también en el nivel de bóveda personal, cerrando una brecha que los tipos de bóveda básicos por sí solos no cubrían.

Descubra cómo los Tipos de Bóveda permiten asignar administradores corporativos no removibles por departamento sin crear un único punto de fallo. Explore los Tipos de Bóveda de Passwork.

Acción para el CIO: Mapee su estructura organizacional a tipos de bóveda, uno por departamento o proyecto, y asigne administradores corporativos antes de que los equipos comiencen a crear bóvedas por su cuenta.

Cómo se compara Passwork con otros enfoques de control de acceso a bóvedas

Lo que importa para cualquier herramienta de gestión de credenciales es si el rol de administrador está vinculado a una política de antemano, y si recuperar el acceso requiere una clave que también abre todo lo demás en la organización. En la tabla siguiente, «No» en la columna de clave única es la respuesta deseada: significa que no hay un único punto de fallo incorporado.

Producto Administradores corporativos por política de bóveda Recuperación de acceso Una clave abre todo
Passwork Sí Sí No — por diseño
1Password Parcialmente Parcialmente No — por diseño
LastPass No Parcialmente Sí — único punto de fallo
Bitwarden No Sí Sí — único punto de fallo
Passbolt No Sí Sí — único punto de fallo
CyberArk Parcialmente Parcialmente Parcialmente — depende de la implementación

Los gestores de contraseñas orientados al consumidor a menudo permiten que los administradores de equipo gestionen una bóveda compartida, pero rara vez aplican esa política automáticamente a cada nueva bóveda que crea un departamento. 

Algunas herramientas dependen de un único superadministrador que puede restablecer la contraseña de cualquier usuario y acceder a cada carpeta compartida en la empresa. Otras vinculan todas las bóvedas corporativas a una única clave de cifrado compartida, de modo que comprometer esa clave expone todo a la vez. 

Las plataformas PAM resuelven un problema diferente: almacenan credenciales privilegiadas de infraestructura, a menudo detrás de su propia clave maestra o de emergencia, en lugar de gobernar el intercambio de contraseñas a nivel de equipo.

Acción para el CIO: Evalúe su herramienta de credenciales actual contra estos tres criterios: asignación de administradores vinculada a políticas, una ruta de recuperación funcional y la ausencia de una clave universal obligatoria.

La lista de verificación de 5 políticas de gobernanza de bóvedas que todo CIO debería implementar

Cinco decisiones de configuración específicas convierten una implementación de gestor de contraseñas en gobernanza de bóvedas funcional. Cada una aborda un modo de fallo distinto observado en compromisos reales de respuesta a incidentes, no un riesgo teórico.

  • Desactive la creación y el intercambio de bóvedas privadas donde no sea necesario. Las bóvedas privadas sin restricciones son exactamente cómo se forman las bóvedas no autorizadas fuera de la visibilidad de TI. Restrinja la creación de bóvedas privadas a los roles que realmente lo necesiten.
  • Asigne administradores corporativos a cada política de bóveda de equipo y departamental. Esto garantiza supervisión continua sin depender de que ningún individuo recuerde añadirse a sí mismo.
  • Defina una política de acceso de emergencia antes de necesitarla. Decida entre un contorno de recuperación único para toda la organización o cuentas de recuperación separadas por departamento, y almacene las credenciales maestras de esa cuenta de recuperación fuera de línea.
  • Implemente RBAC (control de acceso basado en roles) a través de Active Directory o LDAP. La sincronización de grupos y roles aplica automáticamente el principio de mínimo privilegio y elimina errores de aprovisionamiento manual cuando el personal cambia de rol.
  • Alinee las reglas de longitud y rotación de contraseñas con la guía NIST actual. NIST SP 800-63B Rev. 4 (2025) establece un mínimo de 15 caracteres para contraseñas usadas como único factor de autenticación y retira formalmente el requisito de rotación obligatoria cada 90 días (NIST SP 800-63B, 2025) [verificar URL de publicación exacta antes de imprimir]. La rotación forzada sin evidencia de compromiso empuja a los usuarios hacia contraseñas predecibles e incrementadas, que es precisamente el resultado que la guía ahora desaconseja.
Configurar RBAC entre departamentos manualmente no escala más allá de unas pocas docenas de usuarios. Vea cómo la integración de Active Directory y LDAP de Passwork maneja el acceso basado en grupos a escala.

Acción para el CIO: Realice una auditoría de brechas contra las cinco políticas este trimestre, y asigne un responsable para cada hallazgo en lugar de tratar la auditoría como un informe único.

Cumplimiento de los requisitos de NIS2 e ISO 27001 con gobernanza de bóvedas

Las políticas de bóvedas se mapean directamente a dos requisitos que los auditores verifican primero: control de acceso documentado y una pista de auditoría verificable. La Directiva NIS2 (UE) 2022/2555, Artículo 21(2), requiere políticas de control de acceso y autenticación multifactor como parte de las medidas de gestión de riesgos de ciberseguridad de una entidad. Los controles 5.15 y 8.15 de ISO/IEC 27001:2022 requieren la misma combinación: un modelo de acceso definido más un registro de quién lo ejerció y cuándo.

Los administradores corporativos vinculados a una política de bóveda cubren el lado del control de acceso sin una hoja de cálculo manual. Los registros de auditoría con marca de tiempo y exportables cubren el resto.

El DBIR 2026 de Verizon encontró credenciales presentes en alguna etapa del 39% de las brechas, como vector de acceso inicial en el 13% de las brechas confirmadas, y como vector principal detrás del 52% de los Ataques Básicos a Aplicaciones Web. El informe Cost of a Data Breach 2026 de IBM sitúa el costo promedio global de una brecha en $4,99 millones, un aumento del 12% respecto al año pasado y un máximo histórico.

Passwork viene con los controles de acceso y registros de auditoría que los auditores de NIS2 Artículo 21 e ISO 27001 solicitan por defecto. Lea cómo Passwork aborda los requisitos de cumplimiento de NIS2.

Acción para el CIO: Solicite a su equipo de seguridad un informe actual de cobertura de control de acceso NIS2 este mes, antes de que un auditor lo solicite primero.

Qué significa esto para su implementación

La gobernanza de bóvedas es una decisión estructural, tomada de la misma manera que la segmentación de red: diseñada en torno a departamentos y niveles de riesgo antes de que un incidente fuerce un rediseño. Las organizaciones que hacen esto bien lo tratan así desde el principio. Bajo NIS2 y GDPR, esa estructura es ahora un requisito para las empresas dentro del alcance.

Comience con la auditoría, no con la herramienta. Mapee qué bóvedas existen hoy, quién las controla realmente y dónde se rompe la ruta de recuperación si una persona se va.

Preguntas frecuentes

¿Cuál es la diferencia entre una política de contraseñas y una política de bóvedas?

Una política de contraseñas gobierna la credencial en sí (longitud, complejidad, rotación). Una política de bóvedas gobierna el contenedor: quién puede crearlo, quién es automáticamente administrador y quién no puede ser removido. La gobernanza empresarial necesita ambas, pero las políticas de bóvedas cierran la brecha de control de acceso que las reglas de contraseñas por sí solas dejan abierta.

¿Se puede eliminar a un administrador corporativo de una bóveda de Passwork?

No. Los administradores asignados a nivel de política de bóveda se añaden automáticamente a cada nueva bóveda bajo esa política y no pueden ser eliminados o degradados por el propietario de la bóveda, asegurando supervisión continua incluso si los propietarios individuales de bóvedas cambian (ver Passwork 7.1: Tipos de bóveda).

¿Requiere Passwork una clave maestra única que desbloquee todas las bóvedas de la empresa?

No. Passwork soporta ya sea un contorno de recuperación unificado o cuentas de recuperación separadas y claves por departamento o política de bóveda. Las organizaciones eligen la estructura; no hay una clave única obligatoria que abra todas las bóvedas a la vez.

¿Cómo ayuda la gobernanza de bóvedas con el cumplimiento de NIS2?

El Artículo 21(2) de NIS2 requiere políticas de control de acceso documentadas y capacidad de auditoría. Las políticas de bóvedas con administradores corporativos no removibles y registros de auditoría exportables proporcionan a los auditores evidencia directa de quién puede acceder a las credenciales y cuándo cambió el acceso.

¿Sigue siendo necesaria una política de rotación de contraseñas cada 90 días según la guía NIST?

No. NIST SP 800-63B Rev. 4 (2025) elimina el requisito de rotación periódica obligatoria para contraseñas, recomendando la rotación solo después de evidencia de compromiso, junto con un mínimo de 15 caracteres para contraseñas de factor único.

Políticas de bóvedas de Passwork: guía para CIOs sobre seguridad empresarial

Los tipos de Vault de Passwork vinculan los permisos de administrador a la política del vault, no a quien lo creó, cerrando una brecha que la mayoría de las empresas ni siquiera conoce. Esta guía ofrece a CIOs y CISOs un modelo de gobernanza conforme a NIS2 e ISO 27001.