O VaultJacking é uma técnica de phishing que visa o cofre do Google Password Manager ao capturar o PIN que o desbloqueia. Demonstrado pela PhishU em 20 de maio de 2026, o ataque mostra como um único segredo de seis dígitos, capturado durante uma sessão de phishing adversary-in-the-middle (AiTM), pode dar a um atacante acesso a todas as palavras-passe e passkeys sincronizadas que a vítima tem guardadas no Google Password Manager.
Para as empresas, o risco é maior do que parece. O cofre do navegador de um único colaborador pode conter credenciais de SSO, acesso a consolas cloud, inícios de sessão em plataformas financeiras e chaves de repositórios de código: tudo num só local e exposto por um único PIN capturado. É um risco organizacional que fica fora da maioria dos playbooks de resposta a incidentes existentes e fora da visibilidade da maioria das equipas de TI e de segurança.
Pontos principais
O VaultJacking é relevante porque os gestores de palavras-passe dos navegadores concentram palavras-passe, passkeys e fluxos de recuperação num único alvo de elevado valor. Antes de continuar a leitura, eis o que é necessário saber.
- O VaultJacking visa a camada de sincronização do cofre. O ataque não quebra a criptografia WebAuthn. Explora o fluxo de inscrição de dispositivos, que determina quem pode ler o cofre sincronizado.
- O PIN do Google Password Manager é um segredo de acesso ao cofre. A Google utiliza o PIN para proteger os dados de credenciais cifrados. Deve ser tratado como tal, e não como um código descartável.
- Um único PIN capturado pode expor todo o cofre. A demonstração da PhishU mostra que a introdução de um único PIN pode permitir a um atacante decifrar todas as palavras-passe e passkeys sincronizadas em infraestrutura controlada pelo operador.
- O risco empresarial aumenta com as lacunas de governação. A mistura de perfis pessoais e profissionais, os perfis do Chrome não geridos e as credenciais privilegiadas guardadas em cofres de navegador aumentam, todos, o raio de impacto.
- A resposta a incidentes tem de ir além da reposição da palavra-passe. Um evento de VaultJacking suspeito exige a revisão de dispositivos, sessões, passkeys, conteúdo do cofre e inícios de sessão em serviços associados, e não apenas a alteração de uma palavra-passe.
O que é o VaultJacking?
O VaultJacking é uma técnica de phishing que visa o acesso ao cofre do Google Password Manager e a respetiva experiência de recuperação. Em vez de roubar a credencial de um único site, o atacante captura o PIN do Google Password Manager durante uma sessão de phishing AiTM e utiliza-o para inscrever um dispositivo sob o seu controlo no domínio de segurança Google da vítima, o que lhe dá acesso a todo o cofre de credenciais sincronizado. O termo e a demonstração de ponta a ponta têm origem na investigação publicada pela PhishU.
O phishing de credenciais tradicional visa uma conta de cada vez. O VaultJacking é uma classe de ataque diferente: o atacante ignora por completo as credenciais individuais e vai diretamente ao repositório que as contém a todas.
A investigação da PhishU descreve o ataque como totalmente coerente com o phishing AiTM habitual. O proxy AiTM captura o PIN juntamente com os cookies de sessão. Um processo em segundo plano adiciona depois uma passkey controlada pelo atacante à conta Google da vítima, para persistência, associa-se ao domínio de segurança a partir da infraestrutura do atacante com o PIN capturado e decifra todo o cofre. O operador vê todas as credenciais sincronizadas numa única vista.
Phishing versus VaultJacking
Phishing
VaultJacking
Browser Syncjacking, uma técnica distinta referida pela PhishU, chega à mesma camada de sincronização da Google através de uma extensão maliciosa do navegador. O VaultJacking não requer um ponto de apoio no dispositivo nem uma extensão.
O que é o PIN do Google Password Manager?
O PIN do Google Password Manager é um segredo distinto da palavra-passe da conta Google e do bloqueio de ecrã do dispositivo. A documentação da Google descreve-o como uma forma de proteger os dados cifrados do Google Password Manager, utilizar passkeys num novo dispositivo e verificar a identidade.
Os utilizadores confundem com frequência três segredos diferentes, e essa confusão contribui para a eficácia do VaultJacking:
| Segredo | O que é | Porque é que a confusão importa |
|---|---|---|
| Palavra-passe da conta Google | A credencial utilizada para iniciar sessão numa conta Google | Os utilizadores podem introduzi-la quando é pedido um PIN, sem se aperceberem da diferença |
| Bloqueio de ecrã do dispositivo | Um PIN local, código de acesso, dado biométrico ou padrão que desbloqueia o dispositivo | As passkeys recorrem muitas vezes ao desbloqueio do dispositivo, mas este não é o mesmo que o PIN do Google Password Manager |
| PIN do Google Password Manager | Um PIN que protege os dados cifrados do Google Password Manager, utilizado nos fluxos de acesso ao cofre e de inscrição de dispositivos | O VaultJacking visa especificamente este segredo |
O pedido do PIN do Google Password Manager surge ao criar a primeira passkey num novo dispositivo, ao aceder a credenciais guardadas e cifradas em determinados contextos de recuperação ou quando um novo dispositivo se associa ao domínio de segurança Google. Este último cenário é precisamente o que o VaultJacking explora.
A razão estrutural para este funcionamento, de acordo com a análise da PhishU ao código-fonte do Chromium (chrome/browser/webauthn/enclave_manager.cc e components/trusted_vault/), é que o fluxo de associação ao domínio de segurança da Google exige duas verificações: um início de sessão na conta Google e a introdução correta do PIN. Não existe pedido de aprovação entre dispositivos, notificação push para os dispositivos existentes nem confirmação do tipo «aprovar a partir de outro dispositivo».
O iCloud Keychain da Apple exige que os dispositivos existentes aprovem os novos. O modelo da Google não o faz. A Google fez uma escolha deliberada de experiência de utilização: um PIN com limite de tentativas no servidor é mais fácil de recuperar do que um modelo de aprovação por notificação push quando o utilizador perdeu todos os seus dispositivos. O VaultJacking é a consequência dessa escolha.
Como funciona a cadeia de ataque do VaultJacking
A descrição seguinte apresenta o ataque de forma concetual, para fins defensivos. Não são incluídos detalhes de implementação ofensiva.
- Isca. A vítima recebe uma ligação de phishing e chega a uma página que imita um início de sessão ou um fluxo de conta legítimo da Google. Qualquer fluxo de início de sessão inesperado recebido por e-mail, chat ou anúncio deve ser encarado com desconfiança.
- Transferência de confiança. O proxy AiTM apresenta um pedido de PIN com o aspeto da interface da própria Google: o mesmo tipo de letra, o mesmo campo de seis células, o mesmo texto. A formação dos utilizadores deve abranger os pedidos de PIN do gestor de palavras-passe, e não apenas as palavras-passe e os códigos OTP.
- Captura do PIN. A vítima introduz o PIN no fluxo de phishing. O PIN é um segredo de acesso ao cofre, com sensibilidade equivalente à de uma palavra-passe mestra.
- Inscrição do dispositivo do atacante. O atacante utiliza o PIN capturado para se associar ao domínio de segurança Google da vítima a partir de infraestrutura sob o seu controlo. É também registada uma passkey do atacante para persistência. Após qualquer suspeita de contacto com phishing, devem ser revistos de imediato os dispositivos com sessão iniciada e as passkeys registadas.
- Decifragem do cofre. O Security Domain Secret é libertado pelo autenticador na cloud da Google e o dispositivo do atacante decifra todas as palavras-passe e passkeys sincronizadas. O cofre pode conter credenciais de e-mail, SSO, consolas cloud, plataformas financeiras e repositórios de código.
- Comprometimento de outros serviços. As credenciais de terceiros guardadas são utilizadas contra outros serviços. Deve proceder-se à rotação das credenciais de elevado valor e monitorizar os inícios de sessão em serviços de terceiros.
A PhishU testou o processo de ponta a ponta em contas reais do Google Password Manager, incluindo a reprodução de passkeys de terceiros capturadas, independentemente de a credencial original ser baseada em hardware. Esta deve ser tratada como uma técnica demonstrada. Não existem provas públicas de exploração ativa generalizada à data da redação, mas a técnica não requer acesso especializado nem um ponto de apoio no dispositivo.
O VaultJacking significa que as passkeys foram quebradas?
Não. O VaultJacking não quebra a criptografia das passkeys. As passkeys baseiam-se em autenticação de chave pública vinculada à origem, tal como definida na especificação W3C WebAuthn: a chave privada nunca sai do dispositivo e a cerimónia de autenticação está vinculada à origem do site legítimo. Uma página de phishing não consegue reproduzir uma asserção WebAuthn no site real, porque a verificação da origem falha. Essa proteção mantém-se.
O que o VaultJacking demonstra é que as passkeys não existem isoladas. Existem dentro de um cofre, que se sincroniza entre dispositivos, que depende de um mecanismo de recuperação, que é governado por um PIN. O atacante contorna por completo a cerimónia criptográfica ao visar, em vez disso, a camada de gestão do cofre.
A Google descreve as passkeys como uma forma de iniciar sessão com uma impressão digital, uma leitura facial ou o bloqueio de ecrã, de forma mais simples e segura do que com palavras-passe. Essa descrição é rigorosa na camada de autenticação por site. O problema que o VaultJacking revela situa-se um nível acima: o que governa o acesso ao repositório que guarda essas passkeys.
| Camada | Proteção normal | Relevância para o VaultJacking |
|---|---|---|
| Autenticação WebAuthn | A criptografia de chave pública vinculada à origem impede a reprodução de credenciais em sites de phishing | O ataque não necessita de roubar uma credencial de passkey reutilizável |
| Cofre do Google Password Manager | Armazenamento cifrado com recuperação protegida por PIN | O atacante visa o PIN e o fluxo de inscrição de dispositivos em torno do cofre |
| Interface de utilizador | Os utilizadores confiam nos pedidos do navegador e da Google | O phishing abusa dessa confiança ao imitar pedidos de PIN legítimos |
| Governação empresarial | Os administradores podem ou não controlar a utilização de perfis de navegador e de credenciais guardadas | Uma governação deficiente aumenta o raio de impacto após um comprometimento ao nível do cofre |
Porque é que um só PIN pode ter um grande raio de impacto
Um cofre de palavras-passe é um repositório concentrado de acessos. Um único PIN capturado expõe todas as credenciais que a vítima alguma vez guardou no Google Password Manager.
O Identity Threat Landscape Report de 2025 da Recorded Future concluiu que o dispositivo comprometido médio forneceu 87 credenciais roubadas e que 276 milhões das credenciais indexadas em 2025 incluíam cookies de sessão ativos, o que significa que os atacantes podiam contornar a MFA por completo nessas contas.
O DBIR 2026 da Verizon contextualiza o efeito em cadeia: o abuso de credenciais surge, em algum momento, em 39 % de todas as violações confirmadas, em mais de 22 000 incidentes em 145 países. Raramente os atacantes ficam pela primeira porta que uma credencial roubada abre. Movem-se lateralmente, escalam privilégios e percorrem todos os inícios de sessão guardados até encontrarem algo valioso.
| Tipo de conteúdo do cofre | Risco potencial associado |
|---|---|
| Credenciais de e-mail e SSO | Abuso da recuperação de contas, movimento lateral, usurpação de identidade |
| Credenciais de consolas cloud | Acesso à infraestrutura, escalada de privilégios, exposição de dados |
| Credenciais de repositórios de código | Roubo de código-fonte, comprometimento do pipeline de CI/CD, exposição de segredos |
| Credenciais financeiras e de processamento salarial | Fraude, manipulação de faturas, desvio de pagamentos |
| Contas pessoais misturadas com perfis profissionais | Via de exposição não gerida para os sistemas da empresa |
| Passkeys guardadas | O risco depende do estado de sincronização, dos controlos de recuperação e da política de inscrição de dispositivos |
Quem está mais em risco?
O risco concentra-se onde se sobrepõem três condições: os dados do cofre do navegador são o principal repositório de credenciais, as credenciais profissionais e pessoais partilham um perfil e as credenciais privilegiadas foram parar a um sistema de nível consumidor.
- O problema da mistura de credenciais. Os colaboradores guardam credenciais profissionais em perfis pessoais do Chrome. Os administradores não têm visibilidade nem controlo sobre o conteúdo do cofre nem sobre os dispositivos sincronizados. Isto significa que as palavras-passe da empresa ficam fora do perímetro de segurança, com cópia de segurança nos servidores da Google e acessíveis a partir de qualquer dispositivo em que o colaborador alguma vez tenha iniciado sessão.
- Os utilizadores privilegiados são o alvo de maior valor. As palavras-passe de administrador guardadas no Google Password Manager representam a concentração de risco mais perigosa. O comprometimento de um só cofre expõe as chaves de plataformas de identidade, infraestrutura cloud, sistemas financeiros e ferramentas de segurança. Uma única conta de administrador comprometida torna-se um ponto de pivô para o movimento lateral em toda a organização.
- A formação em segurança não abrange esta superfície de ataque. Os programas de sensibilização para a segurança ensinam os utilizadores a reconhecer e-mails de phishing e a proteger códigos OTP. Não os ensinam a reconhecer os pedidos de PIN do gestor de palavras-passe como alvos sensíveis. Os utilizadores veem um pedido de PIN e cumprem: não o encaram como um evento de segurança que deveria suscitar desconfiança.
- As lacunas de política deixam as credenciais no sítio errado. A maioria das organizações não tem uma política que separe os cofres dos navegadores da gestão de credenciais empresariais. As credenciais partilhadas, as palavras-passe de administrador e as contas break-glass podem ficar guardadas onde for mais conveniente para os colaboradores. Não existe registo de auditoria que mostre onde estas credenciais se encontram ou quem lhes acedeu.
- Os processos de revisão de dispositivos e sessões são demasiado lentos. Uma inscrição de dispositivo ou um acesso ao cofre suspeitos podem passar despercebidos durante semanas.
O último ponto é mais importante do que parece. A PhishU refere que a Google envia um único e-mail de «novo início de sessão no Windows» quando um novo dispositivo se associa ao domínio de segurança, o mesmo aviso enviado para qualquer novo início de sessão no Chrome. Não é enviada nenhuma notificação push para os dispositivos existentes. Numa operação AiTM em que o atacante capturou também a sessão de e-mail da vítima, esse e-mail pode ser suprimido antes de o utilizador o ver.
O que fazer se o PIN do Google Password Manager tiver sido alvo de phishing
Um evento de VaultJacking suspeito não deve ser tratado como um incidente de uma única palavra-passe. Deve ser tratado como possível exposição do cofre até prova em contrário.
A sequência de triagem seguinte destina-se a equipas de segurança e a particulares. Os nomes de eventos do Google Workspace devem ser verificados na documentação atual do Google Admin antes de criar deteção automatizada.
| Prioridade | Ação | Porque é importante |
|---|---|---|
| 1 | Desligar-se da página de phishing suspeita; conservar o URL, a hora e capturas de ecrã, se for seguro fazê-lo | As provas ajudam a determinar o âmbito e a alertar outros utilizadores |
| 2 | Rever a atividade de segurança da conta Google, os dispositivos com sessão iniciada e as passkeys adicionadas recentemente em myaccount.google.com | O acesso ao cofre ou a inscrição de dispositivos pode ter criado persistência para o atacante |
| 3 | Terminar as sessões suspeitas e revogar os dispositivos desconhecidos | Reduz o acesso do atacante se a conta ou o cofre tiver sido alcançado |
| 4 | Alterar a palavra-passe da conta Google se houver suspeita de comprometimento ao nível da conta | Impede o acesso contínuo à conta; necessário, mas não suficiente por si só |
| 5 | Efetuar a rotação das credenciais de elevado valor guardadas no cofre | Dar prioridade a SSO, e-mail, consolas cloud, plataformas financeiras, contas de administrador, VPN, repositórios de código e quaisquer contas de gestores de palavras-passe |
| 6 | Verificar nos serviços de terceiros se existe atividade de início de sessão invulgar | Os atacantes podem utilizar as credenciais guardadas fora da Google logo após o acesso ao cofre |
| 7 | Para organizações: abrir um processo de resposta a incidentes e rever a telemetria de dispositivos, identidade e navegador | Um único utilizador afetado pode criar exposição organizacional se possuir credenciais privilegiadas |
| 8 | Rever a política de cofres de navegador e as práticas de armazenamento de credenciais privilegiadas | Evita a repetição de incidentes e reduz o raio de impacto futuro |
Os passos 5 e 7 são aqueles em que a maioria das respostas a incidentes falha. Alterar a palavra-passe da conta Google sem efetuar a rotação das credenciais subsequentes que esta protege é como trocar a fechadura de um cofre-forte depois de o conteúdo já ter sido fotografado.
O Passwork oferece visibilidade sobre todas as credenciais, sobre quem lhes acedeu e quando. O acesso baseado em funções mantém as credenciais partilhadas num único local, com um registo de auditoria completo, em vez de dispersas por perfis pessoais de navegador. Descobrir como funciona
Travar a violação: Resposta técnica passo a passo
Quando se suspeita de um evento de VaultJacking, os primeiros 60 minutos determinam até onde se propaga o dano. Estes passos destinam-se a engenheiros de segurança e administradores de TI. Devem ser executados por ordem, pois os passos posteriores dependem das provas preservadas nos anteriores.
- Forçar o fim de todas as sessões ativas. Aceda a
myaccount.google.com/security→ «Manage all devices» (gerir todos os dispositivos) → revogue todas as sessões que não consiga confirmar fisicamente. Não delegue esta tarefa no utilizador afetado: faça-o a partir de uma consola de administração, sempre que possível. A revogação de sessões corta o acesso a um atacante que tem acesso ao cofre mas ainda não terminou de extrair as credenciais. - Auditar as passkeys registadas antes de revogar mais nada. Aceda a
myaccount.google.com/security→ «Passkeys and security keys» (passkeys e chaves de segurança). Faça primeiro uma captura de ecrã da lista completa e revogue depois todas as entradas que o utilizador não consiga identificar pelo nome do dispositivo e pela data de registo. Uma passkey registada pelo atacante sobrevive à reposição da palavra-passe e restabelece a persistência. A investigação da PhishU confirma que o processo em segundo plano regista uma passkey do operador como parte do fluxo normal do VaultJacking: a persistência está incorporada por conceção. - Extrair o registo de auditoria do Google Workspace. Em
admin.google.com→ Reports (Relatórios) → Audit (Auditoria) → Login, filtre pela conta do utilizador afetado na janela de 24 horas em torno do evento de phishing reportado. Procure qualquer eventologin_typecombinado com um IP de origem fora dos intervalos conhecidos da organização. Uma nova inscrição de dispositivo a partir de um IP não reconhecido, poucos minutos após o clique no phishing, é um forte indicador de comprometimento do cofre. Antes de criar consultas automatizadas, verifique os nomes atuais dos campos de eventos do Google Workspace na documentação do Google Admin SDK. - Configurar um alerta SIEM para deteção futura. Crie uma regra de correlação de alta prioridade: novo evento de inscrição de dispositivo numa conta Google + IP de origem fora da lista de permissões de IP da empresa + intervalo inferior a 10 minutos desde um clique conhecido em phishing. A maioria das organizações não tem atualmente qualquer deteção para eventos ao nível do cofre: esta regra colmata essa lacuna. O formato de boletins de ameaças da F5 Labs recomenda criar regras de deteção SIEM associadas a indicadores comportamentais específicos, em vez de depender apenas de notificações por e-mail.
- Efetuar a rotação das credenciais por rigorosa ordem de prioridade. Não faça a rotação em bloco sem registar cada ação: o registo de auditoria é necessário para o relatório do incidente e para as decisões de notificação subsequentes.
- Contas de SSO e de fornecedores de identidade
- Credenciais de raiz e de administrador das consolas cloud
- Tokens de repositórios de código e segredos de pipelines de CI/CD
- Credenciais das plataformas financeiras e de processamento salarial
- Credenciais de VPN e de acesso remoto
- Quaisquer contas break-glass ou contas de serviço partilhadas guardadas no cofre
- Verificar os serviços de terceiros subsequentes. Reveja os eventos de início de sessão da conta afetada em todos os serviços de terceiros durante as 48 horas seguintes ao evento de phishing. Os atacantes testam normalmente as credenciais guardadas nas horas seguintes ao acesso ao cofre. O DBIR 2026 da Verizon concluiu que o abuso de credenciais surge em 39 % das violações confirmadas: o movimento lateral através de inícios de sessão guardados é o passo seguinte esperado, e não um caso extremo.
- Passo 7. Preservar as provas forenses antes da remediação completa. Faça capturas de ecrã da lista de dispositivos, exporte o registo de auditoria, registe o URL e a hora do phishing e documente quais as credenciais que estavam no cofre no momento do evento. A revogação destrói a persistência do atacante, mas também destrói algumas provas. Primeiro preservar, depois remediar.
O Passwork oferece à equipa de segurança um registo de auditoria completo de cada evento de acesso a credenciais: quem abriu o quê, quando e a partir de que dispositivo. Quando ocorre um incidente, a cadeia de provas está pronta. Ver como funciona
Como os particulares podem reduzir o risco de VaultJacking
O conselho prático é breve. Resume-se, na sua maior parte, a tratar o PIN do Google Password Manager como se trataria uma palavra-passe mestra, porque, funcionalmente, é uma.
- Não introduza o PIN do Google Password Manager em nenhuma página a que tenha chegado através de uma ligação num e-mail, chat ou anúncio. Aceda diretamente às definições da conta Google através da introdução de
myaccount.google.comna barra de endereços. - Reveja periodicamente os dispositivos com sessão iniciada e as passkeys registadas em
myaccount.google.com. Um dispositivo desconhecido ou uma passkey que não reconheça merece ser investigado, e não ignorado. A investigação da PhishU mostra que as passkeys registadas pelo atacante são adicionadas em silêncio, sem notificação para os dispositivos existentes nem pedido push. - Mantenha separados os perfis de navegador pessoais e profissionais. Se um perfil pessoal for comprometido, as credenciais profissionais não devem estar dentro do raio de impacto. O Secure Sign-in Trends Report de 2025 da Okta concluiu que a adoção de autenticadores resistentes a phishing passou de 8,6 % para 14,0 % num ano, mas a adoção na camada de autenticação não protege um cofre governado por um PIN.
- Evite guardar credenciais de administrador ou privilegiadas muito sensíveis num cofre de navegador de consumo. Essas credenciais exigem capacidade de auditoria e controlos de acesso que os cofres de navegador não oferecem. Continue a utilizar passkeys: continuam a ser mais seguras do que as palavras-passe reutilizáveis na camada de cada site. O problema não são as passkeys. O problema é o que governa o repositório que as guarda.
Evitar o próximo ataque: Lista de verificação de política e governação
O Secure Sign-in Trends Report de 2025 da Okta concluiu que a adoção de autenticadores resistentes a phishing passou de 8,6 % para 14,0 % dos utilizadores num ano, um aumento de 63 %. Esse crescimento é um progresso real. A lacuna de governação é que as organizações estão a adotar passkeys mais depressa do que estão a criar políticas para gerir os cofres que as guardam.
Os passos seguintes são proporcionais à sensibilidade das credenciais envolvidas. Nem todas as organizações precisam de todos os controlos. Todas as organizações que guardam credenciais privilegiadas em cofres de navegador precisam de uma política que aborde especificamente essa situação.
- Auditar as credenciais privilegiadas que se encontram atualmente em cofres de navegador. Utilize o MDM ou as ferramentas de endpoint para identificar o estado de sincronização dos perfis do Chrome em todos os dispositivos geridos. Se não for possível responder à pergunta «que contas de administrador estão sincronizadas com perfis Google pessoais», essa é a primeira lacuna a colmatar, antes de redigir qualquer política.
- Redigir uma política que nomeie categorias de credenciais específicas. Proíba o armazenamento de contas break-glass, credenciais de administrador, contas de serviço partilhadas, credenciais de raiz cloud e segredos de CI/CD em qualquer cofre de navegador de consumo. Uma política que refere «dados sensíveis» sem nomear categorias produz uma conformidade inconsistente. Nomeie as categorias. Defina uma data de aplicação.
- Migrar as credenciais abrangidas antes da data de aplicação. Uma política sem um caminho de migração produz repositórios de credenciais paralelos. Transfira todas as credenciais abrangidas pelo Passo 2 para um gestor de palavras-passe empresarial com controlo de acesso baseado em funções e registo de auditoria completo antes de a política entrar em vigor. O Passwork permite a implementação autoalojada com cifragem AES-256, integração AD/LDAP e registo de auditoria completo, e foi concebido especificamente para esta separação entre credenciais corporativas privilegiadas e a comodidade do navegador pessoal.
- Impor perfis de navegador geridos e separados para utilização profissional. Evite a mistura de cofres pessoais e profissionais através de políticas MDM e da formação dos utilizadores. Quando um perfil pessoal é comprometido, as credenciais profissionais não devem ficar abrangidas. Trata-se de uma alteração de configuração, e não apenas de uma recomendação.
- Atualizar a formação de sensibilização para o phishing de modo a incluir os pedidos do cofre. Os programas de sensibilização para a segurança ensinam os utilizadores a reconhecer e-mails de phishing e a proteger códigos OTP. Não ensinam que um pedido de PIN do gestor de palavras-passe acarreta o mesmo risco que uma palavra-passe mestra. Inclua explicitamente no programa de formação os pedidos do cofre, os fluxos de recuperação e os pedidos de PIN. Os utilizadores que compreendem o que o PIN desbloqueia são significativamente mais difíceis de atacar com VaultJacking.
- Incluir um runbook de exposição do cofre no plano de resposta a incidentes. O runbook deve abranger: revogação de sessões, auditoria da inscrição de dispositivos, revisão de passkeys, rotação de credenciais subsequentes e monitorização de contas de terceiros, como uma única resposta coordenada. Percorra a deteção, a contenção e a rotação. Identifique os passos que a equipa não consegue executar atualmente.
- Configurar a deteção de novas inscrições de dispositivos em contas privilegiadas. Configure o CASB ou a plataforma de identidade para alertar sobre novas inscrições de dispositivos na conta Google a partir de dispositivos não geridos ou não reconhecidos, para todos os utilizadores com acesso privilegiado.
- Rever trimestralmente a governação dos perfis de navegador. Os colaboradores mudam de funções, dispositivos e hábitos de credenciais mais depressa do que as revisões anuais conseguem captar. Uma verificação trimestral dos dispositivos geridos com a sincronização do Chrome ativada e do tipo de perfil ativo custa menos do que uma resposta a um incidente de exposição de cofre.
Porque um gestor de palavras-passe empresarial é mais seguro do que um cofre de navegador
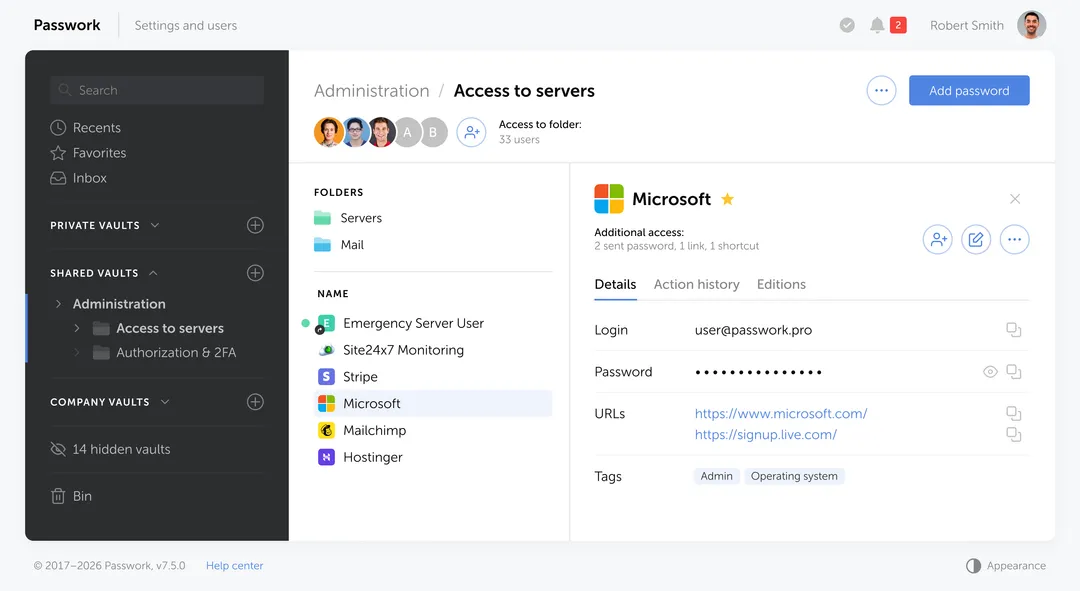
Um gestor de palavras-passe de navegador resolve um problema de comodidade pessoal: preenchimento automático, sincronização entre dispositivos, armazenamento sem esforço. Para um utilizador individual, é uma escolha razoável. Num ambiente empresarial, essa mesma simplicidade converte-se numa vulnerabilidade estrutural.
O Passwork é a alternativa empresarial aos cofres de navegador pessoais. A extensão de navegador do Passwork funciona exatamente como um gestor de palavras-passe integrado no navegador: preenche automaticamente os inícios de sessão nos sites e propõe guardar novas credenciais, mas guarda-as num cofre corporativo protegido, em vez de num perfil de navegador pessoal.
O Passwork permite a implementação autoalojada, a cifragem AES-256, a integração com Active Directory e LDAP, a autorização SSO, o controlo de acesso baseado em funções, o registo de auditoria completo, a integração com SIEM e ferramentas de REST API e CLI para fluxos de trabalho DevOps.
| Critério | Cofre de navegador | Passwork |
|---|---|---|
| Armazenamento de dados | Servidores do fornecedor cloud | Infraestrutura própria da empresa |
| Cifragem | Gerida pelo fornecedor; chaves na posse do fornecedor | AES-256; chaves de cifragem na posse da empresa |
| Preenchimento automático | Sim | Sim, através da extensão de navegador, com experiência de utilização idêntica |
| Controlo de acesso | Nenhum: todos os utilizadores veem todas as credenciais a que podem aceder | Baseado em funções: os colaboradores veem apenas os cofres e as pastas que lhes foram atribuídos |
| Credenciais partilhadas da equipa | Transmitidas manualmente por chat, e-mail ou notas | Guardadas em cofres partilhados com controlo de acesso granular |
| Registo de auditoria | Nenhum | Completo: quem acedeu a quê, quando e o que foi alterado |
| Visibilidade para a equipa de segurança | Nenhuma: perfil pessoal fora do controlo da empresa | Visibilidade total: todos os cofres, permissões e eventos de acesso |
| Integração com a infraestrutura | Nenhuma | Active Directory, LDAP, SSO, SIEM, REST API, CLI |
| Proteção contra VaultJacking | Vulnerável: um único PIN expõe todo o cofre | Cofre isolado do perfil do navegador e da conta pessoal |
| Conformidade regulamentar | Não verificada | Certificado: ISO 27001, RGPD, NIS2, SOC 2 |
A diferença é de arquitetura. Um cofre de navegador privilegia a comodidade individual. Um gestor de palavras-passe empresarial privilegia o controlo e a visibilidade organizacionais. Quando as credenciais privilegiadas acabam num cofre de navegador, escolheu-se a ferramenta errada para a tarefa, não porque a ferramenta seja má, mas porque foi concebida para outro problema.
Conclusão: O que fazer em relação ao VaultJacking
A ameaça descrita pelo VaultJacking é específica: uma técnica de phishing que transforma um único PIN capturado em exposição de credenciais a todo o cofre. A resposta deve ser igualmente específica: não o pânico em relação às passkeys, nem a desvalorização do risco dos cofres de navegador, mas uma política lúcida que separe a comodidade das credenciais pessoais da governação das credenciais privilegiadas.
Comece pela auditoria. Descubra que credenciais privilegiadas se encontram atualmente em cofres de navegador. Que contas de administrador estão sincronizadas com dispositivos pessoais? Que credenciais break-glass estão guardadas no Google Password Manager? Essa resposta indicará quanto trabalho há a fazer.
A partir daí, o caminho é simples: proibir credenciais privilegiadas nos cofres de navegador, transferi-las para um gestor de palavras-passe empresarial com registos de auditoria e controlos de acesso e alargar a formação de sensibilização para a segurança aos pedidos do cofre e aos fluxos de recuperação.
O VaultJacking não é motivo para abandonar os gestores de palavras-passe dos navegadores. É motivo para os utilizar para aquilo para que foram concebidos, as credenciais pessoais, e para criar um sistema separado e auditável para tudo o resto.
O Passwork é um gestor empresarial autoalojado de palavras-passe e segredos, concebido para a governação de credenciais privilegiadas. Disponibiliza acesso baseado em funções, registos de auditoria completos e uma separação total em relação aos cofres de navegador de consumo. Ver como se integra na infraestrutura
Perguntas frequentes
O que é o VaultJacking?
O VaultJacking é uma técnica de phishing que visa o cofre do Google Password Manager ao capturar o PIN do Google Password Manager do utilizador durante uma sessão de phishing adversary-in-the-middle. O PIN capturado é utilizado para inscrever um dispositivo controlado pelo atacante no domínio de segurança Google da vítima, o que permite decifrar todas as palavras-passe e passkeys sincronizadas guardadas no cofre. A técnica foi demonstrada de ponta a ponta pela PhishU em maio de 2026.
O VaultJacking é uma vulnerabilidade da Google?
Com base nas notícias publicadas, o VaultJacking é uma técnica demonstrada de phishing e de abuso de fluxos de trabalho, e não uma vulnerabilidade classificada nos sistemas da Google. Explora a conceção do fluxo de inscrição de dispositivos da Google, nomeadamente a ausência de aprovação entre dispositivos para novas adesões ao domínio de segurança, opção que a Google tomou deliberadamente como compromisso de experiência de utilização para a recuperação em caso de perda de dispositivos. A questão de saber se a Google classifica isto como uma vulnerabilidade que exige correção é distinta e não obteve resposta pública à data da redação.
O VaultJacking quebra as passkeys?
Não. As passkeys baseiam-se em criptografia de chave pública vinculada à origem, tal como definida na especificação W3C WebAuthn. Uma página de phishing não consegue reproduzir uma asserção WebAuthn no site real, porque a vinculação à origem falha. O VaultJacking visa a camada de cofre e de recuperação que guarda as passkeys, e não a própria cerimónia criptográfica de autenticação. As passkeys continuam a ser resistentes a phishing na camada de início de sessão de cada site.
O que é o PIN do Google Password Manager?
O PIN do Google Password Manager é um segredo que protege os dados cifrados do Google Password Manager. De acordo com a documentação da Google, é criado quando o utilizador guarda a primeira passkey num computador, iPhone ou iPad e é utilizado para aceder a passkeys em novos dispositivos, verificar a identidade e garantir que nem a Google consegue ler o conteúdo cifrado do cofre. É distinto da palavra-passe da conta Google e do bloqueio de ecrã do dispositivo.
Um único PIN pode expor todas as palavras-passe guardadas?
A demonstração da PhishU mostra que um PIN de seis dígitos do Google Password Manager capturado pode permitir a um atacante decifrar todo o cofre sincronizado, todas as palavras-passe guardadas e todas as passkeys sincronizadas, a partir de infraestrutura controlada pelo atacante. O PIN liberta o Security Domain Secret, que decifra o cofre numa única operação. Se o PIN foi introduzido numa página a que não se acedeu diretamente, deve ser tratado como possível exposição total do cofre.
O que fazer se o PIN tiver sido introduzido numa página suspeita?
Reveja de imediato os dispositivos com sessão iniciada e as passkeys registadas em myaccount.google.com. Revogue quaisquer dispositivos ou sessões desconhecidos. Altere a palavra-passe da conta Google. Efetue a rotação das credenciais de elevado valor guardadas no cofre, com prioridade para SSO, e-mail, consolas cloud, plataformas financeiras e contas de administrador. Verifique nos serviços de terceiros se existe atividade de início de sessão invulgar. Se pertencer a uma organização, abra um processo de resposta a incidentes em vez de tratar a situação como um problema de uma única conta.
As empresas devem proibir o Google Password Manager?
Uma proibição generalizada não é a política adequada para a maioria das organizações. Uma abordagem baseada no risco funciona melhor: restringir o armazenamento de credenciais privilegiadas e partilhadas a um gestor de palavras-passe empresarial com controlos de auditoria, impor perfis de navegador geridos e separados para utilização profissional e alargar a formação de sensibilização para o phishing aos pedidos do gestor de palavras-passe e aos fluxos de recuperação. O Google Password Manager é adequado para credenciais pessoais; não foi concebido para contas break-glass nem para acesso de administrador partilhado.
As chaves de segurança de hardware são suficientes para travar este ataque?
As chaves de segurança de hardware reforçam a garantia do início de sessão na conta Google, mas não governam automaticamente a sincronização do cofre do navegador, os fluxos de recuperação nem as credenciais guardadas no cofre. O VaultJacking visa a camada de gestão do cofre, e não o passo de início de sessão na conta. Uma chave de hardware na conta Google reduz o risco de tomada de controlo da conta, mas não impede que um utilizador seja induzido a introduzir o PIN do Google Password Manager numa página de phishing.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
VaultJacking: como um PIN expõe o cofre do Google Password Manager
O VaultJacking visa o PIN do Google Password Manager para desbloquear todo o cofre. Um único PIN capturado expõe todas as palavras-passe e passkeys guardadas. Saiba como funciona o ataque, quem está em risco e o que fazer após um ataque de phishing.