A gestão de palavras-passe em equipa consiste em armazenar, organizar e partilhar credenciais num grupo através de uma ferramenta dedicada (gestor de palavras-passe), em vez de mensageiros, folhas de cálculo ou cofres individuais nos navegadores. Quando bem implementada, dá a cada membro da equipa acesso exatamente ao que necessita, e nada mais, com um registo de auditoria completo de quem acedeu a quê e quando.
Este guia aborda os problemas reais que as equipas enfrentam ao partilhar credenciais sem um sistema adequado, o que procurar numa solução, a forma como o Passwork responde a cada desafio e como conduzir uma migração sem perturbar a equipa.
Pontos principais
- O abuso de credenciais surge em 39 % de todas as violações de dados, o que o torna a técnica mais disseminada em toda a cadeia de ataque, e não apenas no acesso inicial.
- Os três modos de falha da partilha informal de credenciais são as lacunas de visibilidade, o alargamento indevido de permissões (scope creep) e as falhas na saída de colaboradores. Todos podem ser evitados com um gestor de palavras-passe estruturado.
- A NIST SP 800-63B Rev. 4 mudou as regras: palavras-passe com um mínimo de 15 caracteres, sem requisitos de composição obrigatórios e sem expiração periódica. Muitas organizações continuam a aplicar políticas que contradizem as três medidas.
- Uma gestão eficaz de palavras-passe em equipa exige mais do que armazenamento: o controlo de acesso baseado em funções (RBAC), os registos de auditoria, a integração com AD/LDAP, o SSO e a partilha externa segura são indispensáveis para qualquer equipa com mais do que um punhado de pessoas.
- A saída de um colaborador é um evento de segurança, não uma formalidade de RH. Uma lista de verificação de credenciais em 7 passos, executada até ao último dia do colaborador (ou antes), fecha as lacunas que a maioria dos incidentes explora.
- A migração é bem-sucedida ou falha consoante a gestão da mudança, não a tecnologia. A falha mais comum é manter a antiga folha de cálculo em uso após a implementação.
O custo da partilha informal de credenciais
A maioria das equipas começa com uma folha partilhada do Google Sheets, uma mensagem no Slack ou uma nota adesiva na porta da sala de servidores. Funciona. Até deixar de funcionar.
O custo médio de uma violação de dados desceu para 4,44 milhões de dólares em 2025, a primeira descida em cinco anos, segundo o 2025 Cost of a Data Breach Report da IBM. Continuam a ser 4,44 milhões de dólares por incidente. E as credenciais roubadas ou comprometidas continuam profundamente enraizadas na forma como os ataques se desenrolam: o 2026 Data Breach Investigations Report da Verizon concluiu que o abuso de credenciais surge, em algum momento, em 39 % de todas as violações de dados, sendo a técnica mais disseminada de todo o conjunto de dados.
O problema da partilha informal tem três modos de falha distintos:
- Lacunas de visibilidade. Quando uma palavra-passe fica numa conversa do Slack, não existe registo de quem a tem, de quem a reencaminhou ou de se foi alterada. Se essa credencial vier a ser comprometida, não é possível reconstituir a cronologia.
- Alargamento indevido de permissões (scope creep). As folhas de cálculo não impõem limites de acesso. Um programador que precisou de uma palavra-passe de base de dados em janeiro continua a ter a folha inteira em dezembro, incluindo credenciais de sistemas em que nunca tocou e de contas a que não tem motivo para aceder.
- Falhas na saída de colaboradores. É aqui que a partilha informal causa mais danos. Quando um colaborador sai, a equipa de TI não dispõe de um inventário fiável dos acessos que essa pessoa tinha. A resposta habitual (alterar todas as palavras-passe partilhadas) é simultaneamente disruptiva e raramente completa. Algumas credenciais ficam esquecidas. Outras só são alteradas semanas depois.
Um estudo de 2024 da Huntress concluiu que 46 % das pessoas tiveram uma palavra-passe roubada nesse ano. Nas organizações que dependem de folhas de cálculo partilhadas e de mensagens de chat, essa exposição multiplica-se por cada conta existente no ficheiro.
O que as equipas realmente necessitam de um gestor de palavras-passe
Antes de avaliar qualquer ferramenta, convém definir claramente os requisitos. A lista seguinte reflete o que os gestores de TI e as equipas de segurança identificam de forma consistente como indispensável.
Um repositório centralizado e estruturado
As credenciais dispersas pelos navegadores e pelos cofres pessoais de cada indivíduo são, na prática, invisíveis para a organização. Um gestor de palavras-passe para equipas necessita de um único repositório pesquisável, acessível a toda a equipa e organizado por projeto, sistema ou departamento, com nomenclatura e etiquetagem coerentes.
Controlo de acesso flexível e granular
Nem todos precisam de tudo. Um programador júnior não precisa de credenciais da base de dados de produção. Um prestador de serviços externo não precisa de contas de administração internas. O controlo de acesso baseado em funções (RBAC) permite definir quem pode ler, editar ou gerir credenciais ao nível do cofre ou da pasta, e aplicar esses limites de forma automática.
Mecanismos de partilha segura
Por vezes, é necessário partilhar uma credencial com alguém exterior à organização: um fornecedor, um prestador de serviços, um parceiro. Enviá-la por e-mail ou chat é um incidente de segurança à espera de acontecer. A ferramenta adequada disponibiliza ligações de utilização única e com limite de tempo, que expiram após o primeiro acesso ou após um prazo definido.
Monitorização de atividade e registos de auditoria
Os quadros de conformidade, incluindo os SOC 2 Trust Services Criteria CC6.1 e o anexo A.9 da ISO 27001, exigem provas documentadas de quem acedeu a quê e quando. Um registo de auditoria não é opcional. É o rasto documental que evita problemas durante um incidente ou uma auditoria.
Integração com a infraestrutura de TI existente
Um gestor de palavras-passe que exija um silo de identidades separado cria mais trabalho, não menos. A integração com o Active Directory (AD), o LDAP e os fornecedores de SSO permite que os utilizadores se autentiquem com as credenciais que já possuem, e que o aprovisionamento e o desaprovisionamento ocorram automaticamente quando os RH atualizam o diretório.
NIST SP 800-63B Rev. 4: O que mudou em 2025
A NIST SP 800-63B Rev. 4 (2025) atualiza as diretrizes de identidade digital a que a maioria das políticas de segurança empresariais faz referência. Várias alterações afetam diretamente a forma como as organizações devem configurar as suas políticas de palavras-passe.
| Área da política | Orientação da Rev. 3 | Orientação da Rev. 4 |
|---|---|---|
| Comprimento mínimo da palavra-passe | 8 caracteres | 15 caracteres (quando a palavra-passe é o único autenticador) |
| Regras de composição | «Não deveria» impor regras arbitrárias | «Não deve» impor requisitos de composição arbitrários |
| Expiração periódica | Desaconselhada | Proibida, salvo suspeita de comprometimento |
| Verificação de palavras-passe comprometidas | Fortemente recomendada | Obrigatória |
A passagem de não deveria (should not) para não deve (shall not) nas regras de composição é significativa. As organizações que ainda aplicam políticas do tipo «incluir um número, um símbolo e uma letra maiúscula» estão agora em desacordo com as orientações do NIST, e com razão. A investigação mostra de forma consistente que as regras de complexidade forçada produzem padrões previsíveis: Password1!, Summer2024@, Qwerty#1. O comprimento é um indicador de segurança mais fiável do que a diversidade de caracteres.
O mínimo de 15 caracteres reflete a mesma lógica. Uma frase-passe de 15 caracteres como correct-horse-battery-staple é muito mais resistente a ataques de força bruta do que uma P@ssw0rd de 8 caracteres.
O requisito obrigatório de verificação de palavras-passe comprometidas significa que as organizações precisam de um mecanismo para comparar as novas palavras-passe com bases de dados de violações conhecidas no momento da criação ou da reposição, e não apenas no início de sessão.
Como o Passwork responde a cada desafio
A gestão de credenciais exige um equilíbrio constante entre controlos de segurança rigorosos e rapidez operacional. O Passwork resolve estes desafios de infraestrutura ao integrar-se diretamente nos serviços de diretório existentes, ao automatizar o controlo de acesso e ao proporcionar visibilidade total sobre a utilização das credenciais.
Organização dos dados: Cofres, pastas, etiquetas e histórico
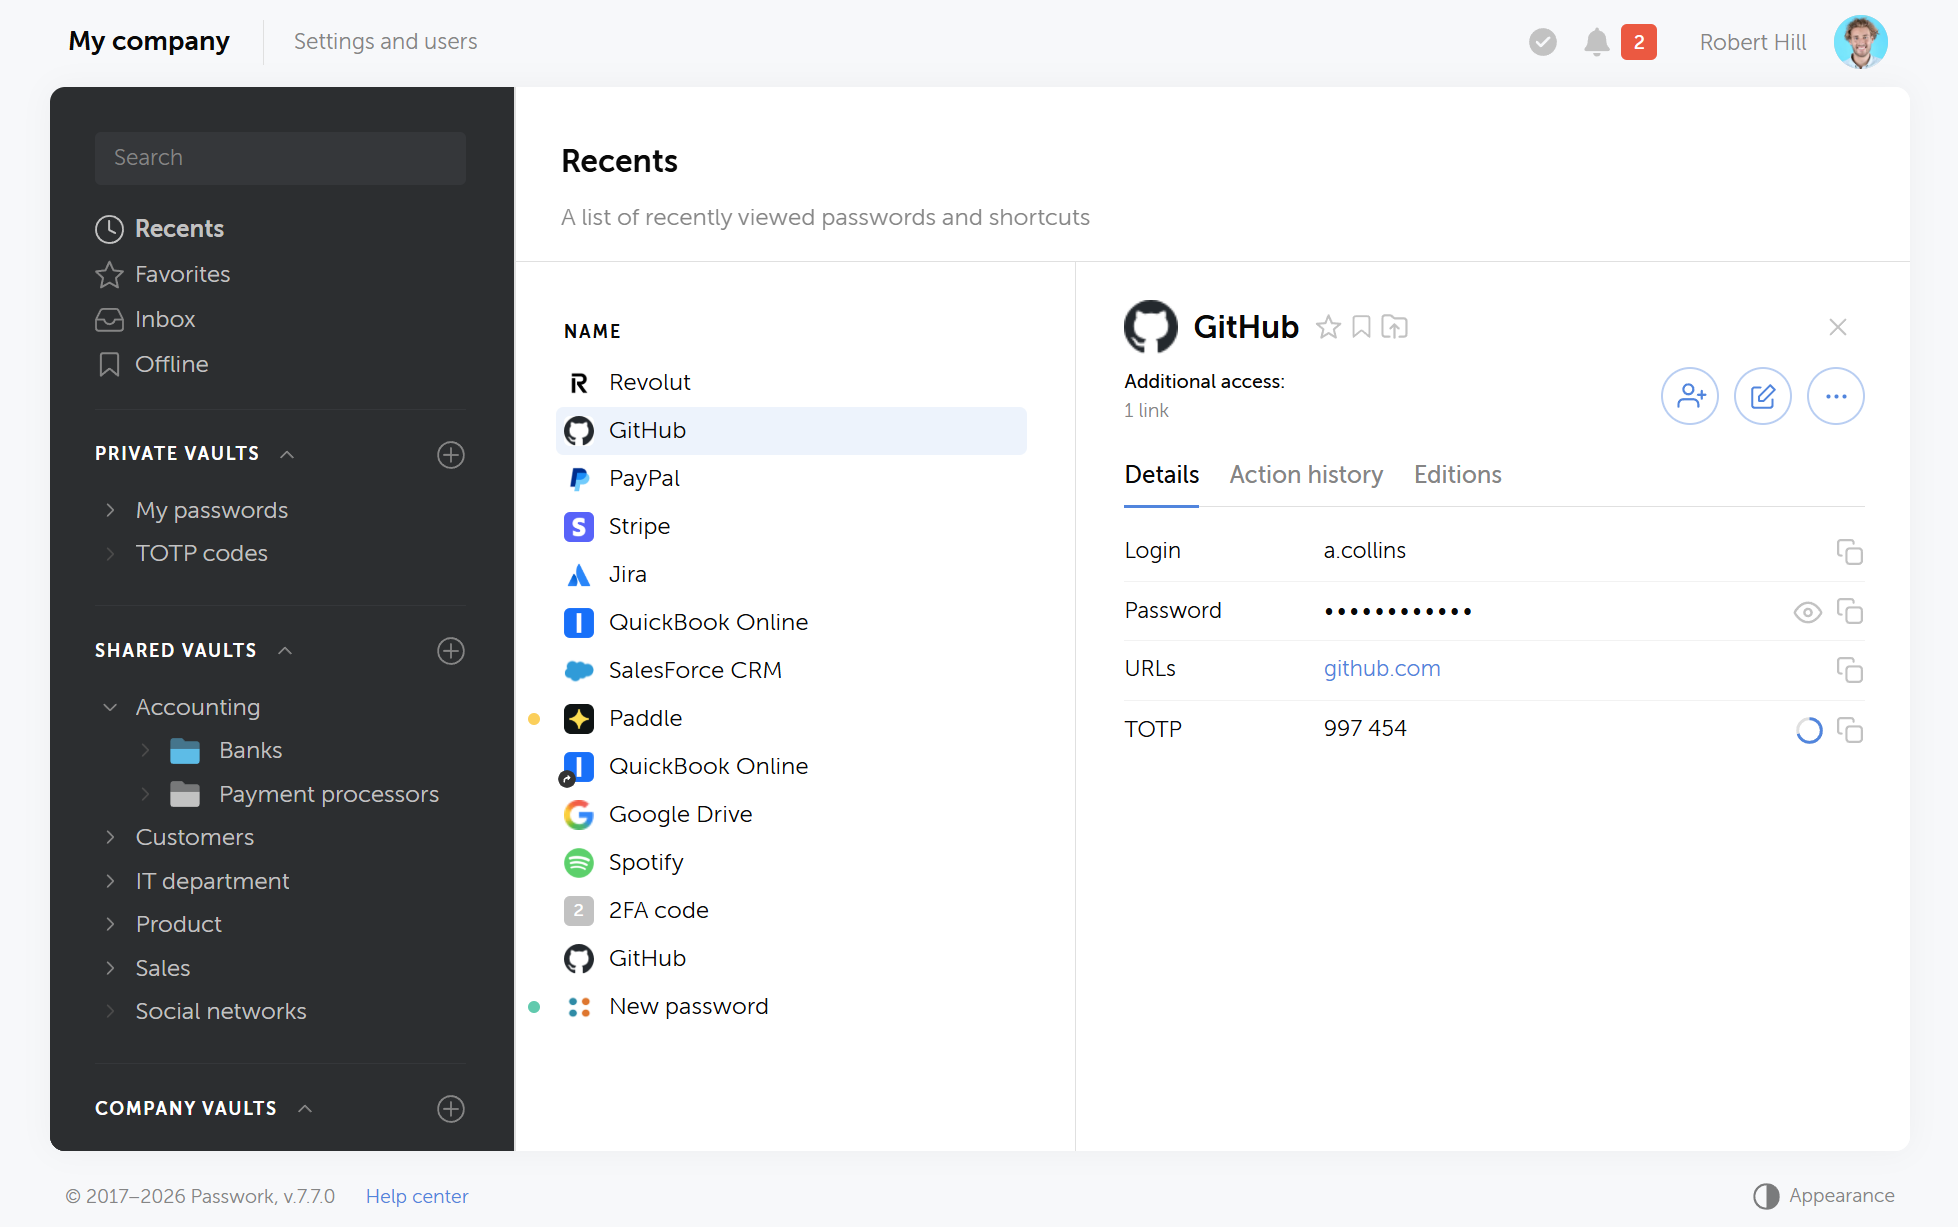
O Passwork estrutura as credenciais numa hierarquia de cofres e pastas. Um cofre pode corresponder a um departamento ou a um projeto. As pastas existentes dentro dele agrupam credenciais relacionadas. As etiquetas acrescentam uma dimensão transversal: é possível etiquetar as credenciais por ambiente (produção, staging, desenvolvimento) ou por tipo de sistema (base de dados, nuvem, rede), independentemente do local da árvore de pastas onde se encontrem.
Cada entrada de credencial mantém um histórico de alterações completo. Se uma palavra-passe foi rodada na terça-feira passada às 14:32 por um utilizador específico, fica registado. Se for necessário reverter ou auditar uma alteração, o histórico está disponível. É o tipo de rastreabilidade que os auditores de SOC 2 e ISO 27001 exigem.
Acesso baseado em funções: Separação entre acesso aos dados e administração do sistema
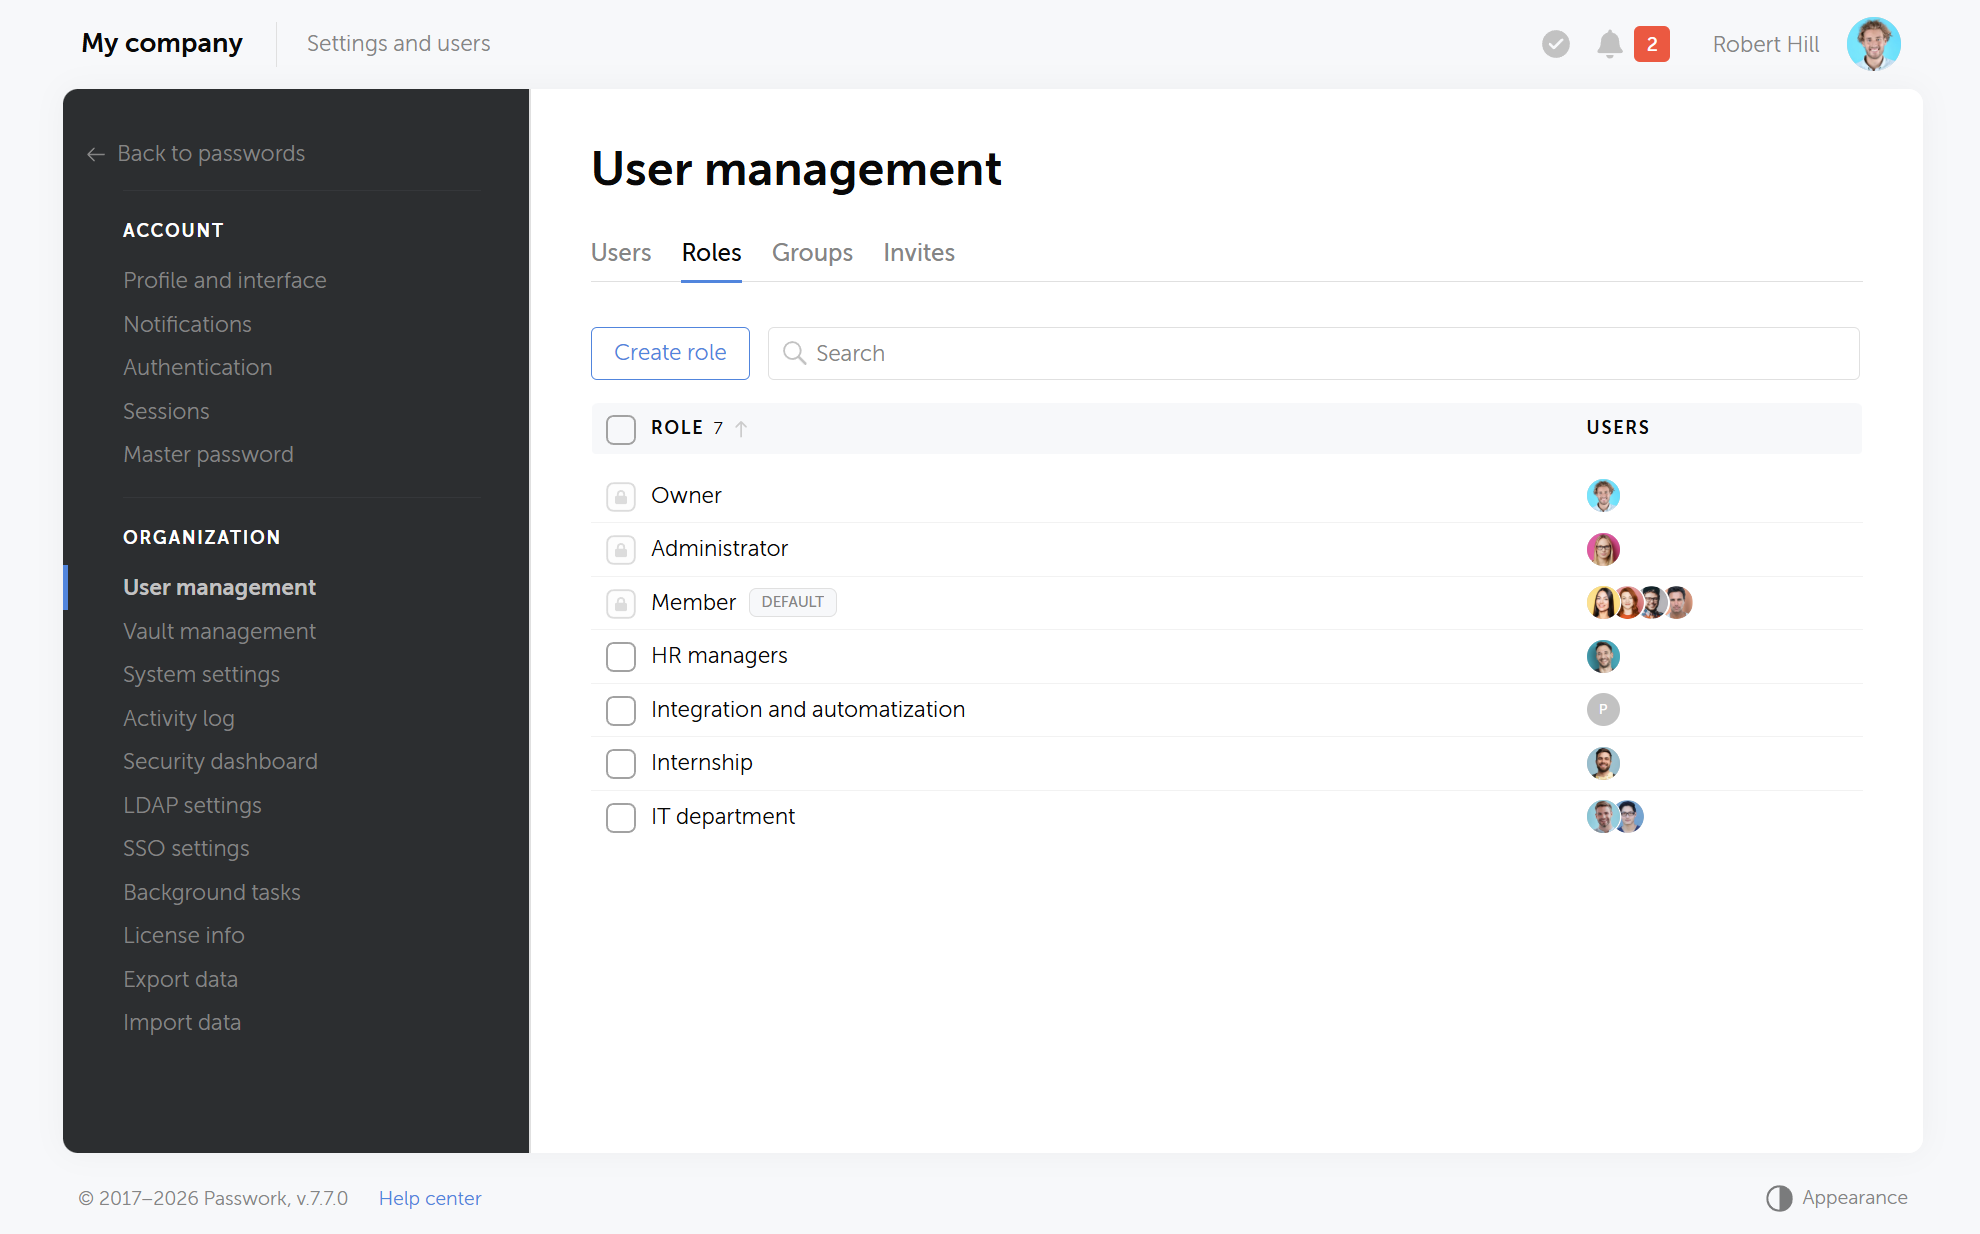
O Passwork separa o acesso aos dados do controlo administrativo através de dois mecanismos distintos: os grupos de utilizadores e as funções do sistema.
- Os grupos de utilizadores controlam o acesso aos dados: este modelo gere o acesso a cofres e pastas. As permissões são atribuídas a um grupo (por exemplo, a equipa de DevOps) e todos os membros herdam-nas automaticamente. Quando alguém entra na equipa, obtém acesso. Quando sai, é removido do grupo e o acesso é revogado em todos os cofres e pastas a que o grupo está associado.
- As funções do sistema definem os privilégios administrativos: as funções predefinidas e personalizadas gerem o acesso às definições do sistema, às configurações de LDAP e aos registos de auditoria globais. Assim, os utilizadores padrão interagem apenas com os cofres que lhes foram atribuídos, enquanto os administradores gerem a infraestrutura da plataforma. No modelo Zero-Knowledge, os administradores do sistema não conseguem aceder às palavras-passe propriamente ditas.
As permissões dentro dos cofres são granulares: só de leitura, edição e administração. Um utilizador com permissão só de leitura pode obter credenciais, mas não pode modificá-las nem eliminá-las. Um administrador pode gerir a estrutura e os membros do cofre. É possível combinar estas permissões em cofres diferentes para o mesmo utilizador: um programador pode ter acesso de edição ao cofre de staging e acesso só de leitura ao de produção.
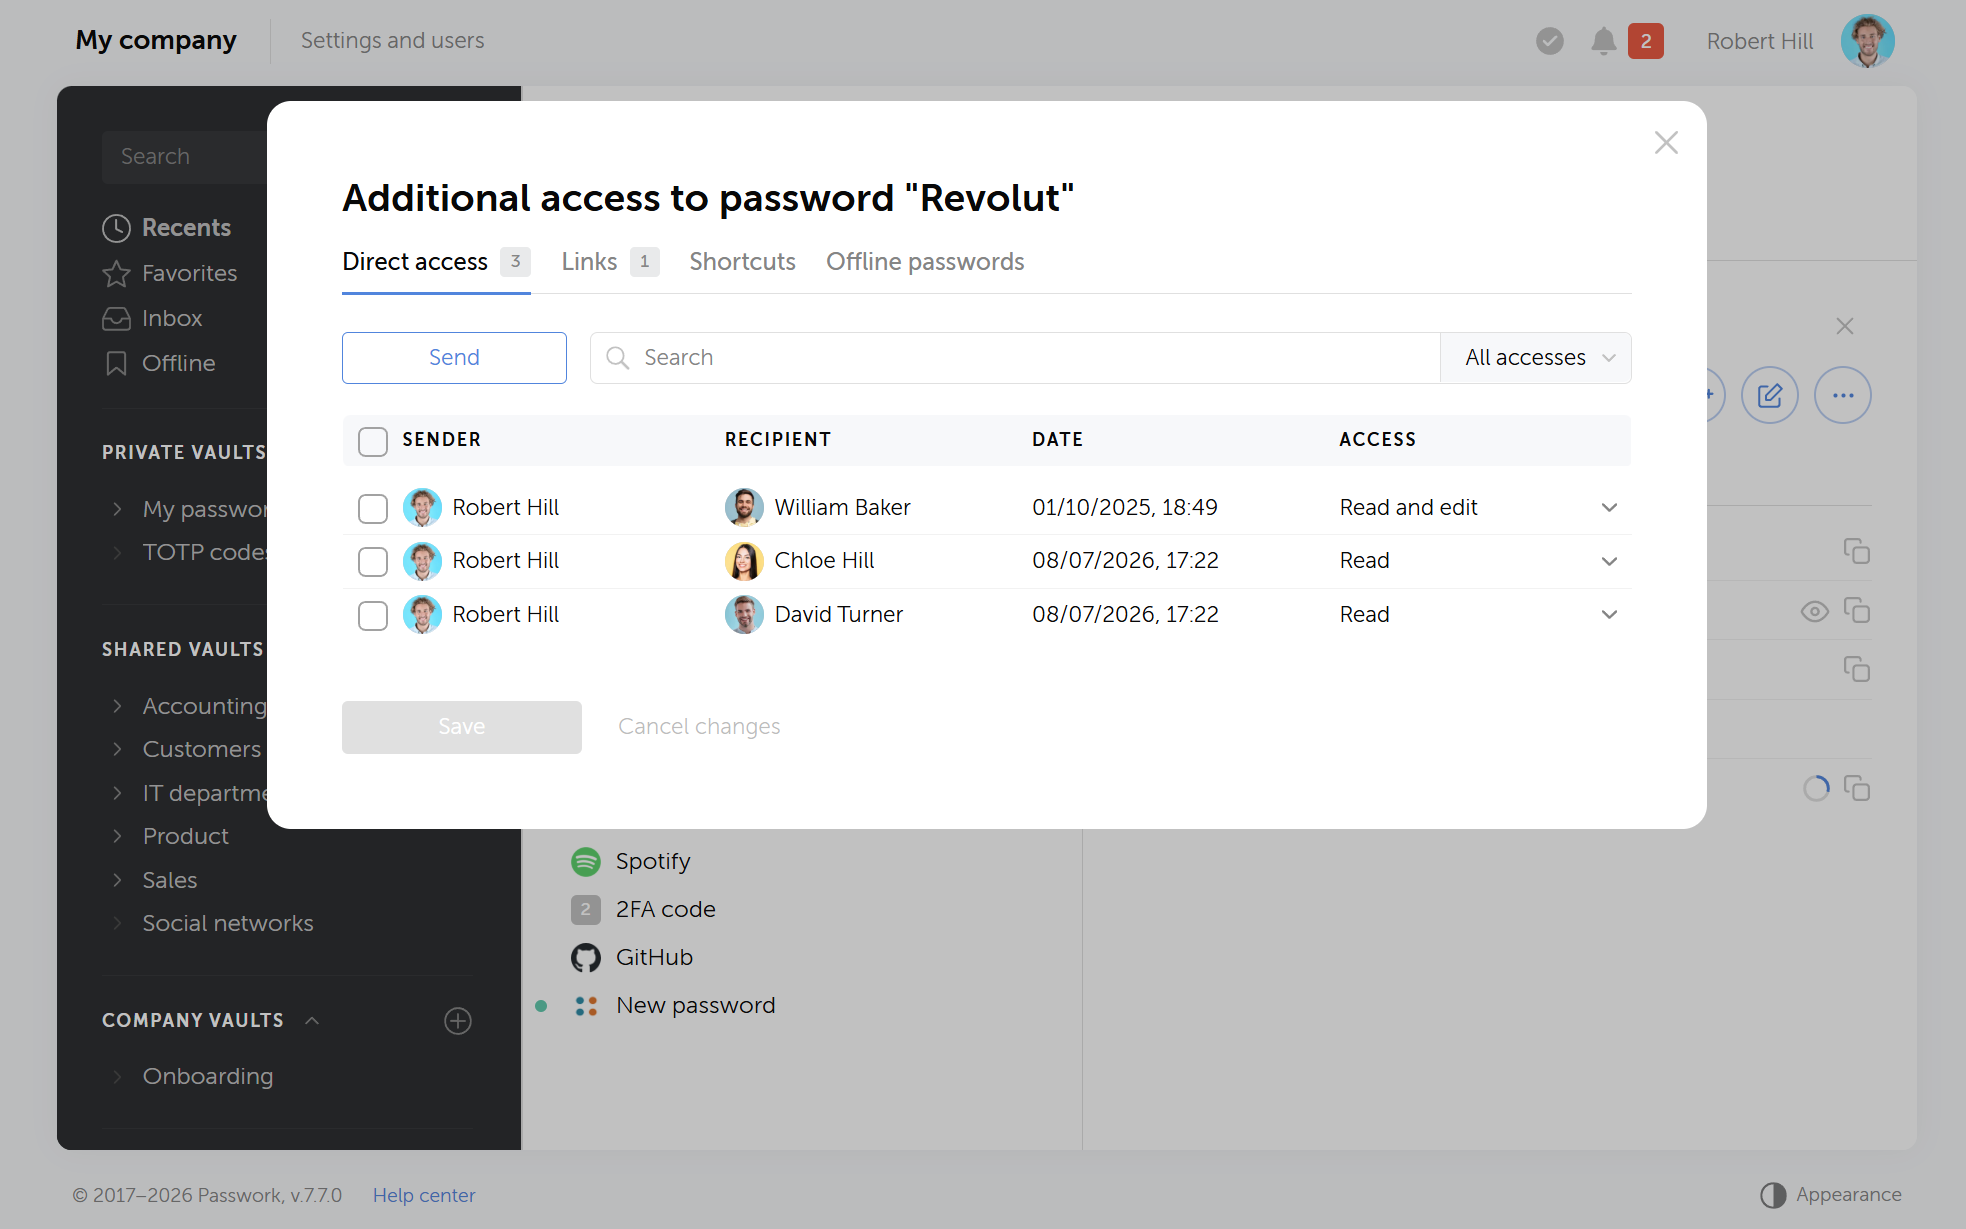
Esta estrutura resolve diretamente o problema da saída de colaboradores. Quando um colaborador sai, a sua conta é desativada. As suas associações a grupos são removidas. O acesso deixa de existir. Não é necessário qualquer inventário manual do tipo «a que é que esta pessoa tinha acesso?».
Segurança e integração: 2FA, AD/LDAP e SSO
O Passwork impõe a autenticação de dois fatores (2FA) ao nível da organização. Os administradores podem torná-la obrigatória para todos os utilizadores, e não apenas opcional. Os métodos compatíveis incluem aplicações de autenticação TOTP, chaves de segurança de hardware, biometria e passkeys.
Nas organizações que utilizam o Active Directory ou o LDAP, o Passwork sincroniza utilizadores e grupos diretamente a partir do diretório. O aprovisionamento e o desaprovisionamento de utilizadores seguem o diretório: quando os RH desativam uma conta no AD, o acesso correspondente no Passwork é revogado automaticamente. Isto elimina o passo manual que a maioria dos processos de saída de colaboradores deixa escapar.
A integração de SSO através de SAML permite que os utilizadores se autentiquem através do fornecedor de identidade existente. Não há credenciais separadas do Passwork para gerir, nem risco de reutilização de palavras-passe, nem fricção para o utilizador final.
Partilha externa: Ligações seguras de utilização única
Partilhar uma credencial com uma entidade externa (um prestador de serviços, um fornecedor, um testador de intrusão) sem expor o cofre é uma necessidade operacional comum. O Passwork resolve-a com ligações de partilha de utilização única e com limite de tempo. Gera-se uma ligação para uma credencial específica, define-se uma validade (horas, dias ou um único acesso) e envia-se. Depois de a ligação expirar ou ser utilizada, deixa de existir. O destinatário nunca obtém acesso ao próprio cofre.
Isto é categoricamente diferente de colar uma palavra-passe num e-mail. A ligação é cifrada em trânsito, o evento de acesso fica registado e é possível revogá-la antes de expirar, se as circunstâncias mudarem.
Auditoria: Registos de atividade e painel de segurança
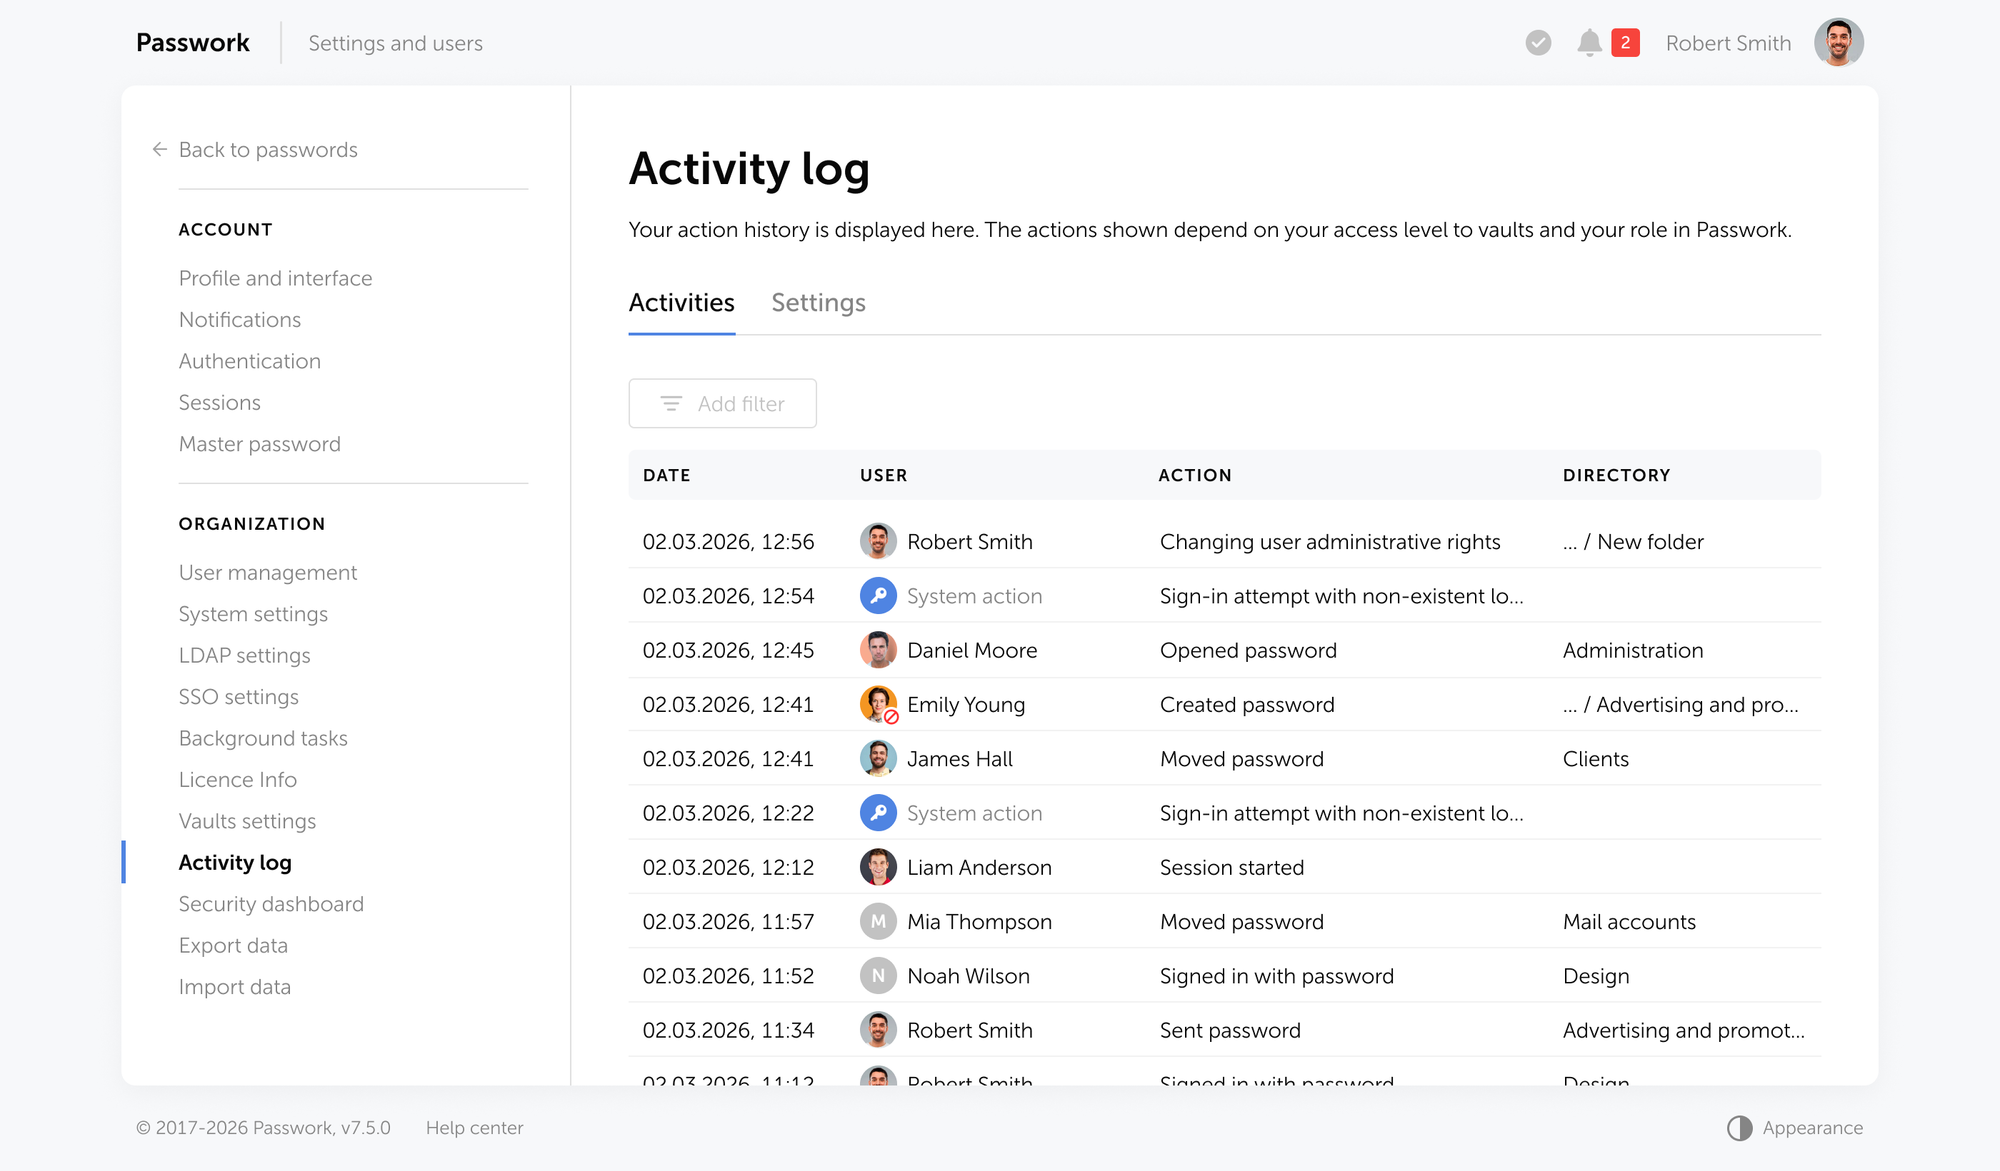
Cada ação no Passwork (criação, modificação, acesso, partilha e eliminação de credenciais) é registada no registo de atividade com data e hora e com a identificação do utilizador. O registo é exportável e pode ser encaminhado para um SIEM através de Syslog ou da integração com o Windows Event Viewer.
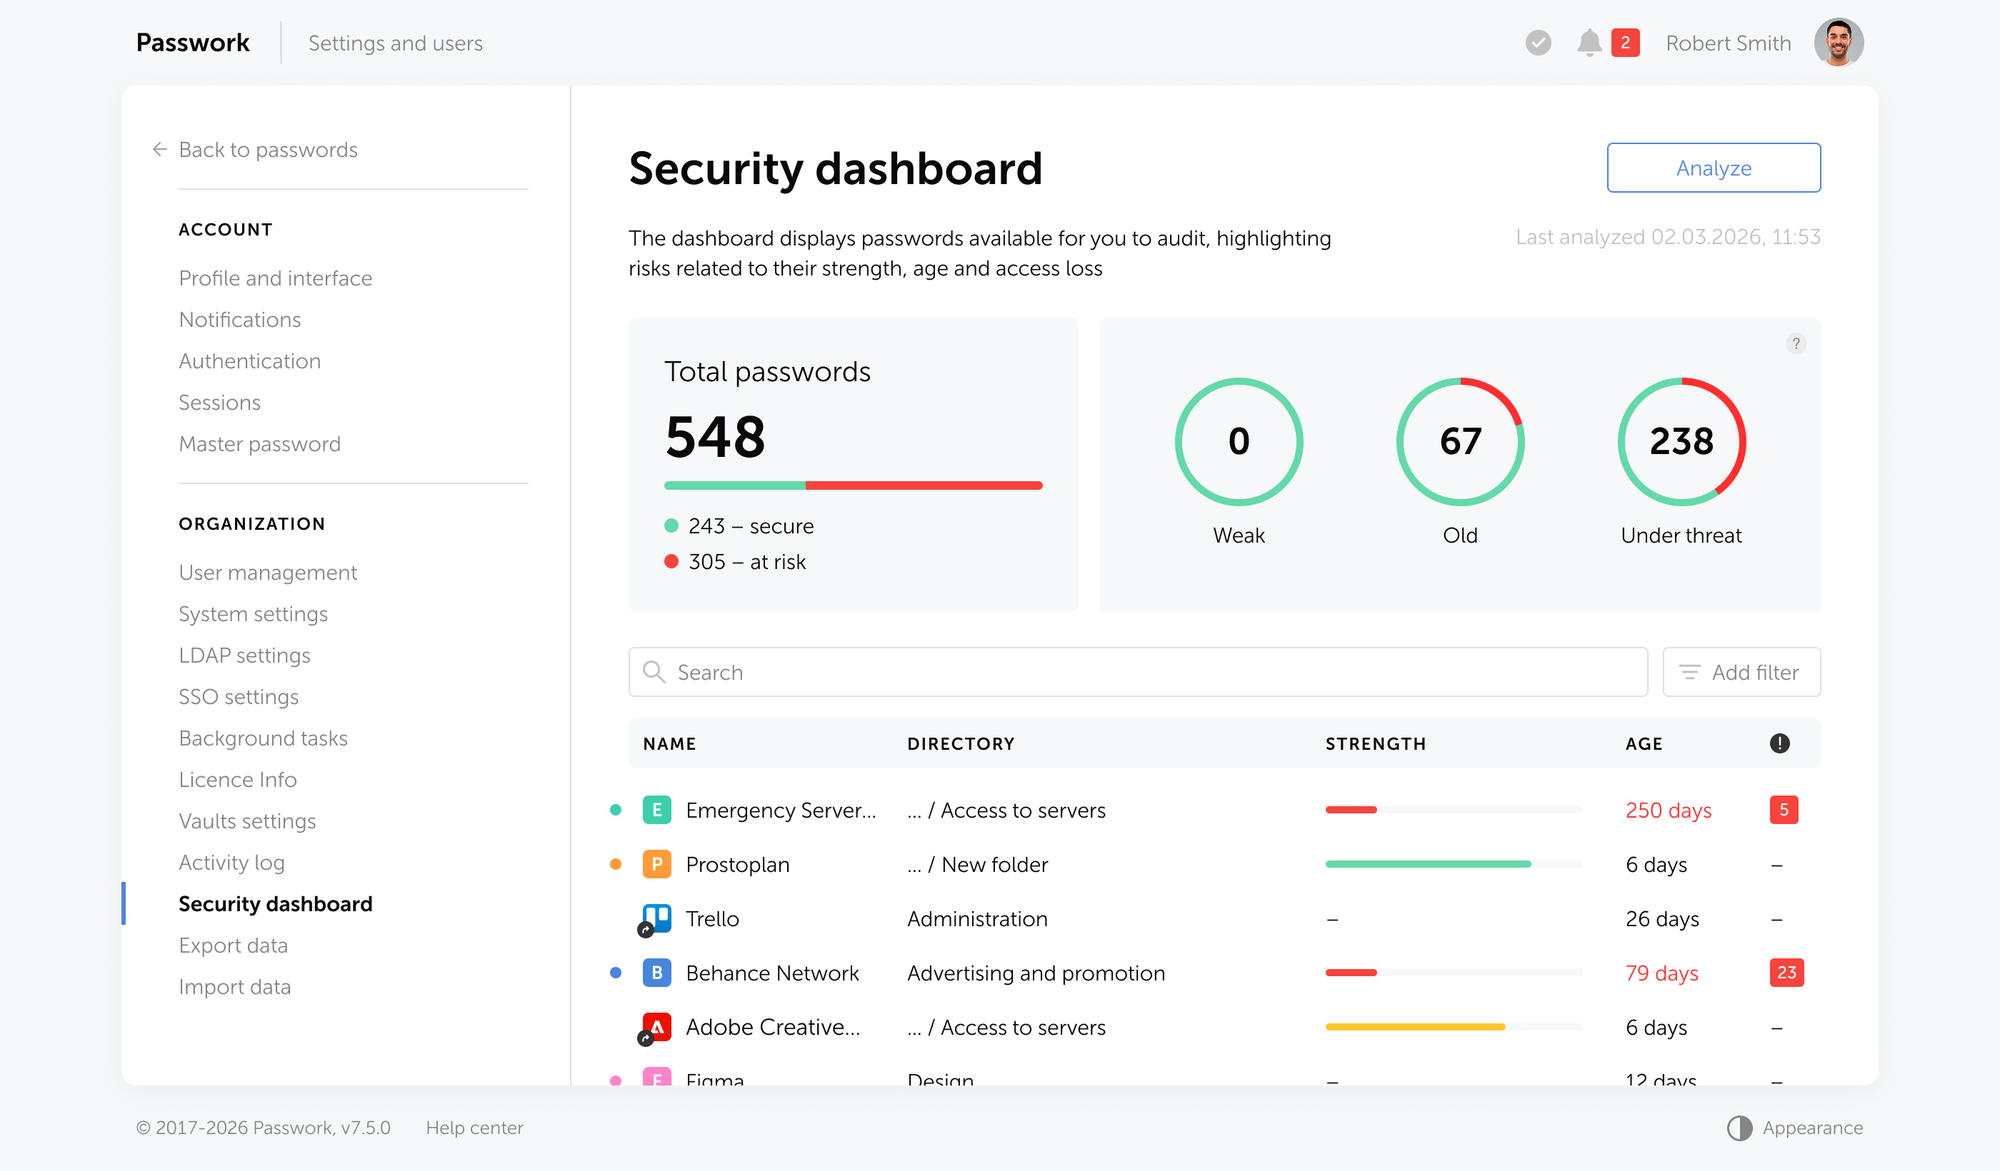
O painel de segurança destaca palavras-passe fracas, palavras-passe antigas e credenciais que não são rodadas há um período definido. Isto dá à equipa de segurança uma visão contínua da higiene das credenciais, sem auditorias manuais. Quando uma credencial surge como fraca ou reutilizada, fica visível para o administrador, em vez de ficar enterrada numa folha de cálculo.
Autoalojado vs. nuvem: Que modelo de implementação se adequa à organização
O Passwork está disponível em dois modelos de implementação. A escolha entre eles depende dos requisitos de conformidade, da capacidade de TI e da tolerância ao risco.
| Critério | Autoalojado | Passwork Cloud |
|---|---|---|
| Residência dos dados | Infraestrutura própria | Nuvem soberana da UE |
| Tempo de implementação | De horas a dias | Minutos |
| Controlo de conformidade | Total (a pilha tecnológica é da organização) | Modelo de responsabilidade partilhada |
| Esforço de manutenção | A equipa da organização gere as atualizações | Gerido pelo Passwork |
| Cifragem | AES-256, do lado do cliente, nos servidores da organização | AES-256, zero-knowledge, do lado do cliente |
| Ideal para | Setores regulados, administração pública, ambientes de elevada segurança | PMEs, equipas distribuídas, implementação rápida |
A implementação autoalojada faz sentido quando a organização opera sob requisitos rigorosos de soberania dos dados: organismos públicos, instituições financeiras, organizações de saúde e empresas sujeitas a regulamentação setorial que proíbe a saída dos dados da infraestrutura interna. O Passwork é executado nos servidores da própria organização (Linux com Docker ou Windows Server) e todos os dados de credenciais são cifrados com AES-256 antes de chegarem sequer ao disco. As chaves de cifragem permanecem na posse da organização.
O Passwork Cloud é a escolha certa quando é necessário ficar operacional rapidamente e não existe capacidade de TI para gerir uma infraestrutura nas instalações. A instância na nuvem está alojada sob jurisdição da UE e utiliza a mesma arquitetura de cifragem zero-knowledge, do lado do cliente, da versão autoalojada. O Passwork Cloud tem certificação ISO 27001 e está em conformidade com o RGPD e a NIS2.
Ambos os modelos incluem o conjunto completo de funcionalidades: RBAC, integração com AD/LDAP, SSO, registos de auditoria e a REST API.
A lista de verificação de saída de colaboradores: Proteger as credenciais quando alguém sai
A maioria dos incidentes de segurança de credenciais associados a colaboradores que saem acontece porque a saída de colaboradores é tratada como um processo de RH, e não como um processo de segurança. Os passos seguintes devem decorrer em paralelo com o último dia do colaborador, ou antes dele.
A lista de verificação de credenciais em 7 passos para a saída de colaboradores
- Desativar a conta de imediato. No Passwork, a desativação de uma conta de utilizador revoga instantaneamente todo o acesso a cofres e pastas. Se a sincronização com AD/LDAP estiver configurada, isto acontece automaticamente quando a conta do diretório é desativada.
- Auditar as credenciais partilhadas. Rever o registo de atividade para identificar as credenciais a que o colaborador que sai acedeu nos últimos 30 a 90 dias. Esta é a lista de rotação.
- Rodar as credenciais a que tinha acesso de edição. O acesso só de leitura representa menor risco; o acesso de edição significa que o colaborador poderia ter copiado ou modificado a credencial. Estas devem ser rodadas em primeiro lugar.
- Revogar as ligações de partilha ativas. Verificar se existem ligações de utilização única por expirar geradas pelo colaborador. Revogá-las antes do último dia.
- Reatribuir a propriedade dos cofres. Se o colaborador era proprietário ou administrador de algum cofre, transferir a propriedade para outro administrador antes de a conta ser desativada.
- Verificar a existência de cofres pessoais. Alguns utilizadores guardam credenciais profissionais em cofres pessoais do navegador ou em contas de gestores de palavras-passe fora da ferramenta corporativa. Isto é shadow IT. Deve ser tratado na política da organização, e não apenas na saída do colaborador.
- Documentar o processo. Registar as ações de saída executadas, as credenciais rodadas e a data e hora. Este é o rasto de prova para uma futura auditoria.
A diferença entre uma saída de colaborador sem problemas e um incidente de credenciais reside, normalmente, em o passo 2 ter sido executado antes ou depois de o colaborador sair.
Boas práticas para a gestão de palavras-passe em equipa em 2026
Implementar um gestor de palavras-passe é apenas o primeiro passo para proteger a infraestrutura da organização. Para construir uma postura de segurança resiliente, é necessário alinhar os fluxos de trabalho diários com os padrões modernos de autenticação e eliminar os hábitos que expõem as credenciais a ameaças externas.
As práticas seguintes centram-se em reduzir a superfície de ataque, proteger a comunicação entre máquinas e criar uma experiência de utilização fluida que elimine, de forma natural, as soluções alternativas inseguras.
Tratar o shadow IT antes que seja ele a tratar-nos
O shadow IT na gestão de credenciais refere-se à utilização, pelos colaboradores, de gestores de palavras-passe pessoais, de palavras-passe guardadas no navegador ou de folhas de cálculo partilhadas fora da ferramenta autorizada. Segundo a Huntress (2024), mais de um quarto dos profissionais de cibersegurança identifica a utilização de palavras-passe iguais ou fracas pelos colaboradores como o hábito de segurança mais problemático.
A solução não é uma circular interna sobre políticas. É tornar a ferramenta aprovada mais fácil de utilizar do que a alternativa informal. As extensões de navegador, as aplicações móveis e a compatibilidade com preenchimento automático eliminam a fricção que leva as pessoas a recorrer a alternativas informais. Se utilizar um gestor de palavras-passe for mais rápido do que abrir uma folha de cálculo, a maioria dos colaboradores vai utilizá-lo.
Aplicar os mínimos da NIST Rev. 4 à política de palavras-passe
Atualizar a política de palavras-passe da organização de acordo com a NIST SP 800-63B Rev. 4 (2025):
- Mínimo de 15 caracteres para palavras-passe utilizadas como único autenticador
- Sem regras de composição obrigatórias (sem requisitos do tipo «incluir um número e um símbolo»)
- Sem expiração periódica; rodar apenas em caso de comprometimento confirmado ou suspeito
- Verificar as novas palavras-passe numa base de dados de credenciais comprometidas
O painel de segurança do Passwork assinala as palavras-passe fracas que não cumprem os limiares definidos. Combinado com uma política que reflita as orientações atuais do NIST, resulta numa postura defensável de higiene das credenciais.
Tratar as credenciais não humanas como credenciais de primeira classe
As chaves de API, as palavras-passe de contas de serviço, as cadeias de ligação a bases de dados e os tokens de implementação também são credenciais. Muitas vezes são mais perigosas do que as credenciais humanas, porque têm longa duração, raramente são rodadas e estão frequentemente incorporadas em código ou em ficheiros de configuração.
O Passwork gere segredos (credenciais de máquina) a par das palavras-passe humanas, com o mesmo RBAC, o mesmo registo de auditoria e o mesmo acompanhamento de rotação. Os guias técnicos do Passwork abordam a gestão de segredos em fluxos de trabalho DevOps, incluindo a integração com pipelines de CI/CD.
Impor a 2FA em todas as contas
O relatório 2026 State of Passkeys da FIDO Alliance concluiu que 5 mil milhões de passkeys estão atualmente em utilização ativa a nível mundial e que 68 % das organizações estão a implementar, a testar ou a lançar passkeys para a autenticação dos colaboradores. As passkeys indicam a direção a seguir, mas, entretanto, a 2FA baseada em TOTP em todas as contas é o nível mínimo.
No Passwork, os administradores podem tornar a 2FA obrigatória ao nível da organização. Os utilizadores não têm a possibilidade de a recusar. Se a configuração atual torna a 2FA opcional, trata-se de uma lacuna de política que vale a pena corrigir hoje.
Migrar a equipa para um gestor de palavras-passe centralizado
A migração falha quando é tratada como um projeto técnico e não como um projeto de gestão da mudança. Os passos técnicos são simples. Levar a equipa a abandonar os métodos antigos exige mais trabalho.
O modelo de migração em 5 fases
- Inventário (semana 1-2). Identificar todos os repositórios de credenciais atualmente em uso: folhas de cálculo, perfis de navegador partilhados, gestores de palavras-passe pessoais, mensagens de chat. Não se deve presumir que se conhecem todos; convém perguntar à equipa. O objetivo é obter um quadro completo antes de começar a mover o que quer que seja.
- Desenho da estrutura (semana 2-3). Definir a hierarquia de cofres e pastas antes de importar o que quer que seja. Uma estrutura plana com 200 credenciais num único cofre dificilmente é melhor do que uma folha de cálculo. A estrutura deve refletir a forma como a equipa realmente trabalha: por projeto, por sistema, por ambiente ou por equipa.
- Importação e validação (semana 3-4). Importar as credenciais das fontes existentes com as ferramentas de importação do Passwork. Validar se as entradas estão completas e corretamente categorizadas. Atribuir a propriedade e as permissões de acesso antes de anunciar a migração.
- Formação e implementação (semana 4-5). Realizar uma sessão curta (30 minutos bastam para a maioria das equipas) sobre a extensão de navegador, a forma de obter uma credencial e a forma de partilhar uma. O objetivo é eliminar a desculpa «não sei como se utiliza».
- Desativação dos repositórios antigos (semana 6+). Definir um prazo firme para retirar a folha de cálculo ou a pasta partilhada. Anunciá-lo com antecedência. Depois do prazo, eliminar o repositório antigo e confirmar com a equipa que o novo sistema é a única fonte de verdade.
A falha de migração mais comum é manter o sistema antigo em funcionamento «só por precaução». Enquanto a folha de cálculo existir, algumas pessoas vão continuar a utilizá-la.
Pôr em prática
A distância entre «temos um gestor de palavras-passe» e «a segurança das nossas credenciais está realmente sob controlo» é maior do que a maioria das equipas espera. A ferramenta é a parte fácil. O trabalho está na estrutura dos cofres, na política de acessos, no processo de saída de colaboradores e na higiene contínua: garantir que as credenciais fracas são rodadas e que a folha de cálculo que alguém das finanças ainda utiliza é desativada.
Começar pelo inventário. Não é possível proteger o que não se vê. Depois de saber que credenciais existem e onde se encontram, todos os restantes passos decorrem de forma lógica.
Perguntas frequentes
O que é a gestão de palavras-passe em equipa?
A gestão de palavras-passe em equipa consiste em armazenar, partilhar e controlar o acesso a credenciais num grupo através de uma ferramenta dedicada. Substitui os métodos informais (folhas de cálculo, mensagens de chat, perfis de navegador partilhados) por um sistema estruturado que aplica controlos de acesso, regista a atividade e permite uma saída de colaboradores segura.
Porque é que partilhar palavras-passe por mensageiros ou e-mail é um risco de segurança?
As credenciais enviadas através de plataformas de mensagens ou de e-mail ficam armazenadas em vários locais fora do controlo da organização: a pasta de enviados do remetente, a caixa de entrada do destinatário, o histórico de mensagens e, potencialmente, servidores de terceiros. Não há expiração, nem revogação de acesso, nem registo de auditoria. Se qualquer uma das contas for comprometida, a credencial fica exposta.
O que deve incluir um gestor de palavras-passe para equipas?
Um gestor de palavras-passe para equipas deve disponibilizar armazenamento centralizado de credenciais, controlo de acesso baseado em funções (RBAC), registo de auditoria, partilha externa segura, integração com AD/LDAP e SSO e imposição obrigatória da 2FA. Para equipas de DevOps, o acesso por API e a gestão de segredos para pipelines de CI/CD também são necessários.
O que exige a NIST SP 800-63B Rev. 4 para as palavras-passe?
A NIST SP 800-63B Rev. 4 (2025) exige um mínimo de 15 caracteres quando a palavra-passe é o único autenticador, proíbe regras de composição obrigatórias (como exigir números ou símbolos), elimina as políticas de expiração periódica e determina a verificação das novas palavras-passe em bases de dados de credenciais comprometidas conhecidas.
Como ajuda um gestor de palavras-passe na saída de colaboradores?
Um gestor de palavras-passe com RBAC e integração com AD/LDAP torna a saída de colaboradores determinística. A desativação da conta de utilizador ou a sua remoção de um grupo do diretório revoga imediatamente o acesso a todos os cofres associados. O registo de atividade mostra as credenciais a que o colaborador acedeu, o que fornece uma lista de rotação precisa em vez de uma estimativa.
Qual é a diferença entre a gestão de palavras-passe autoalojada e na nuvem?
Um gestor de palavras-passe autoalojado é executado na infraestrutura da própria organização, o que garante controlo total sobre a residência dos dados, as chaves de cifragem e a configuração. Um gestor de palavras-passe na nuvem é alojado pelo fornecedor. Ambos podem utilizar cifragem zero-knowledge, o que significa que os servidores do fornecedor nunca veem credenciais em texto em claro. A opção autoalojada é preferida para setores regulados; a opção na nuvem é mais rápida de implementar e exige menos esforço de manutenção.
Como migrar uma equipa para um novo gestor de palavras-passe?
Começar por um inventário de todos os repositórios de credenciais existentes, desenhar a estrutura dos cofres antes de importar o que quer que seja, importar e validar as credenciais, realizar uma sessão de formação curta e definir um prazo firme para retirar o sistema antigo. A falha mais comum é deixar a antiga folha de cálculo ou pasta partilhada acessível após a migração; enquanto existir, alguns membros da equipa vão continuar a utilizá-la.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan