O Passwork cifra cada cofre com a sua própria chave independente. O Bitwarden cifra uma organização inteira com uma única chave partilhada. Esta única opção de conceção determina até onde pode chegar uma credencial roubada: uma chave por cofre expõe um só cofre, ao passo que uma única chave de organização partilhada pode comprometer todos os itens corporativos da empresa.
Esta diferença determina o raio de impacto após um comprometimento, o funcionamento da recuperação de contas e a possibilidade de o incidente de uma equipa se propagar aos dados de outra. Ambas as abordagens são conceções zero-knowledge legítimas e documentadas. Têm apenas consequências operacionais diferentes, e é isso que esta comparação analisa.
Esta diferença sente-se de forma concreta numa saída de colaboradores, numa aquisição em que os cofres de duas equipas passam subitamente a exigir tratamento separado, ou numa revisão pós-incidente em que é necessário indicar exatamente o que um atacante poderia alcançar com uma única chave roubada. Mencionar isto desde o início facilita a aplicação do resto desta comparação ao ambiente próprio, seja qual for o gestor de palavras-passe utilizado atualmente.
Em resumo
- Fronteira de cifragem. O Passwork gera uma chave independente para cada cofre. O Bitwarden gera uma única Organization Symmetric Key (chave simétrica da organização) para toda a organização.
- Raio de impacto. Uma chave de cofre do Passwork que seja divulgada expõe apenas esse cofre. Uma chave de organização do Bitwarden que seja divulgada expõe todas as cipher keys corporativas, porque todas são cifradas pela mesma chave principal.
- Coleções vs. cofres. As coleções do Bitwarden restringem quem vê que itens, mas não acrescentam nenhuma fronteira criptográfica. A chave da organização continua a decifrar todas as coleções. Um cofre do Passwork é simultaneamente uma unidade de controlo de acesso e uma fronteira de chave autónoma.
- Tipos de cofre. O Passwork define cofres da empresa e cofres pessoais, além de um número ilimitado de tipos de cofre personalizados com conjuntos de administradores próprios, e cada instância continua a ter a sua própria chave, independentemente do tipo. O Bitwarden não tem um modelo equivalente de cofres por tipo.
- Recuperação. O processo de recuperação do Passwork emite uma nova chave e restaura o acesso apenas aos cofres já partilhados com outra conta. A recuperação do Bitwarden assenta num único par de chaves RSA da organização, pelo que um administrador pode desbloquear qualquer membro inscrito, o que é cómodo, mas concentra o risco nesse único par de chaves.
Como o Passwork cifra os cofres
O Passwork funciona com uma arquitetura zero-knowledge: o servidor nunca dispõe de informação suficiente para decifrar os dados dos cofres e a palavra-passe mestra nunca sai do dispositivo do utilizador. Todas as chaves criptográficas são geradas do lado do cliente, pelo que o servidor armazena apenas texto cifrado e chaves públicas (visão geral de segurança, visão geral de criptografia).
Duas camadas de cifragem
O Passwork aplica duas camadas de cifragem. A cifragem do lado do servidor (AES-256) protege tudo em repouso e está sempre ativa. A cifragem do lado do cliente protege os campos sensíveis antes de saírem do dispositivo.
A hierarquia de chaves: da palavra-passe mestra à chave do cofre
O que mais importa nesta comparação é a hierarquia de chaves. Uma palavra-passe mestra deriva uma chave mestra através de PBKDF2. Essa chave mestra decifra uma chave privada RSA. A chave privada RSA decifra então uma chave de cofre: uma chave simétrica AES-256 gerada no cliente especificamente para um cofre.
Cada cofre tem a sua própria chave, gerada de forma independente no momento em que o cofre é criado. Cada utilizador com acesso possui uma cópia distinta dessa chave, cifrada com a respetiva chave pública RSA, e só a chave privada correspondente a consegue decifrar. O comprometimento da chave de um cofre não expõe a chave de nenhum outro cofre.
Isolamento abaixo do cofre: registos e anexos
O isolamento prossegue abaixo do cofre. Cada registo tem a sua própria chave de registo, cifrada com a chave do cofre, e cada ficheiro anexo tem a sua própria chave de anexo, cifrada com a chave do registo. Uma chave de registo divulgada expõe um registo, e não o cofre inteiro. Uma chave de anexo divulgada expõe um ficheiro. A chave do cofre situa-se a meio dessa cadeia, separando os registos de um cofre dos registos de todos os outros cofres, que é a camada em que esta comparação se concentra.
Partilha sem expor a chave
A partilha segue o mesmo padrão. Conceder acesso a um colega implica que o atual detentor decifre a chave do cofre com a sua própria chave privada e a volte a cifrar com a chave pública do destinatário. O servidor lida apenas com texto cifrado (mecanismos de partilha). Níveis de acesso como Ver, Editar, Acesso total e Administrador são aplicados pela aplicação, e não pela criptografia: todos os que têm acesso a um cofre possuem a mesma chave subjacente, e as permissões determinam o que a interface permite a cada pessoa fazer com ela.
Documentação do Passwork
Para obter o detalhe técnico completo desta arquitetura, consulte a visão geral de segurança (cifragem do lado do servidor, segurança da infraestrutura, opções de implementação) e a visão geral de criptografia (cifragem do lado do cliente, geração de chaves, modelo zero-knowledge).
Como o Bitwarden cifra os dados da organização
O Bitwarden cifra todos os dados de cofre pertencentes à organização com uma única chave partilhada: uma Organization Symmetric Key obtida a partir de um CSPRNG, gerada uma só vez para toda a organização. De acordo com o whitepaper de segurança do próprio Bitwarden, esta chave única decifra todos os itens de cofre corporativos. A própria chave, sem proteção, nunca é armazenada nos servidores do Bitwarden.
Uma chave de organização, muitas cipher keys
Os itens individuais continuam a ter a sua própria chave. Cada cipher (termo do Bitwarden para um item armazenado) tem uma Cipher Key única de 64 bytes. Essa Cipher Key é cifrada por uma User Symmetric Key pessoal ou, no caso de tudo o que pertence à organização, pela única Organization Symmetric Key. Aceder a essa chave de organização expõe de uma só vez todas as cipher keys corporativas, porque todas remontam à mesma chave principal.
As coleções controlam o acesso, não a cifragem
As coleções, o mecanismo de agrupamento do Bitwarden, assentam sobre isto sem alterar a criptografia. Uma coleção controla que membros e grupos podem ver que itens, mas não acrescenta nenhuma chave própria ao nível da coleção. Uma única chave de organização decifra o conteúdo de todas as coleções dessa organização, facto confirmado pela documentação do servidor do próprio Bitwarden. Remover alguém de uma coleção revoga o acesso por via da pertença, e não através de uma fronteira criptográfica associada a essa coleção específica.
A recuperação de contas assenta na mesma chave partilhada
A recuperação de contas segue o mesmo padrão de chave única. Quando um membro adere à funcionalidade de recuperação de contas do Bitwarden, a sua User Symmetric Key pessoal é cifrada com a chave pública RSA da organização, formando aquilo a que o Bitwarden chama Account Recovery Key. Para recuperar um membro bloqueado, a chave privada RSA da organização decifra essa Account Recovery Key e obtém a chave de cifragem pessoal do membro. Um único administrador com a permissão Manage account recovery (gerir a recuperação de contas) pode fazê-lo para qualquer membro inscrito.
Documentação do Bitwarden
Para obter o detalhe técnico completo, consulte o whitepaper de segurança do Bitwarden (derivação de chaves, esquema de cifragem, chaves ao nível do cipher), a documentação de cifragem do servidor Bitwarden (coleções e cifragem ao nível da organização) e a documentação de recuperação de contas (fluxo da chave de recuperação e permissões de administrador).
Políticas de cofre vs coleções
O Passwork distingue os cofres por tipo, e não apenas por proprietário. A documentação define dois tipos básicos de cofre: cofres da empresa, armazenamento partilhado com direitos de acesso configuráveis para uma equipa, e cofres pessoais, armazenamento criado por um único utilizador e que inicialmente lhe pertence.
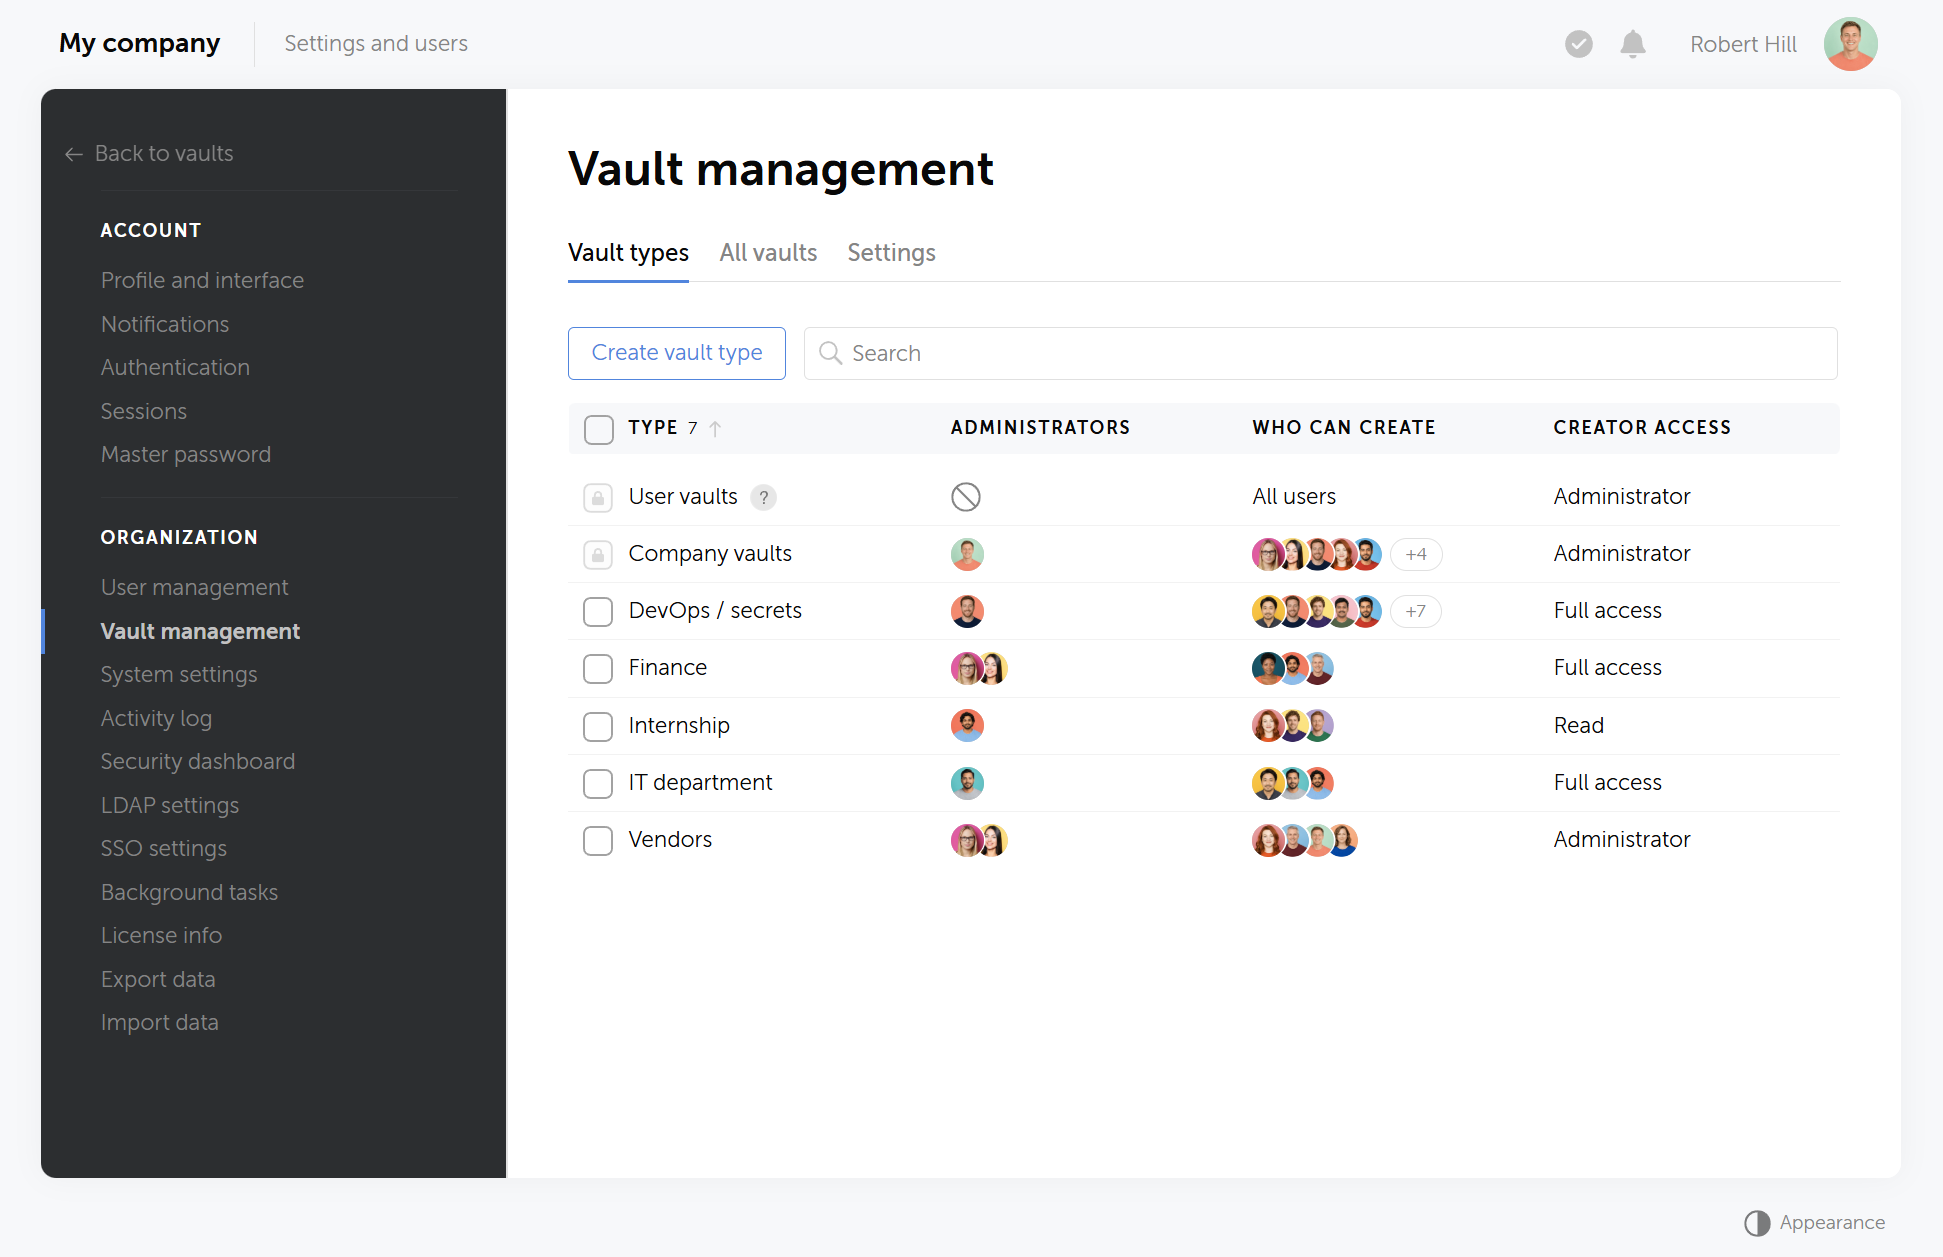
Ambos os tipos recebem o mesmo tratamento de chave por cofre, pelo que um cofre pessoal está tão isolado criptograficamente de um cofre da empresa como dois cofres da empresa quaisquer estão entre si.
Os cofres pessoais podem tornar-se cofres partilhados
Um cofre pessoal não fica bloqueado a uma só pessoa de forma permanente. O proprietário pode partilhá-lo com colegas e, nesse momento, passa a funcionar como um cofre partilhado, com o acesso regido da mesma forma que qualquer outro cofre partilhado no Passwork.
Tipos de cofre personalizados e atribuição obrigatória de administradores
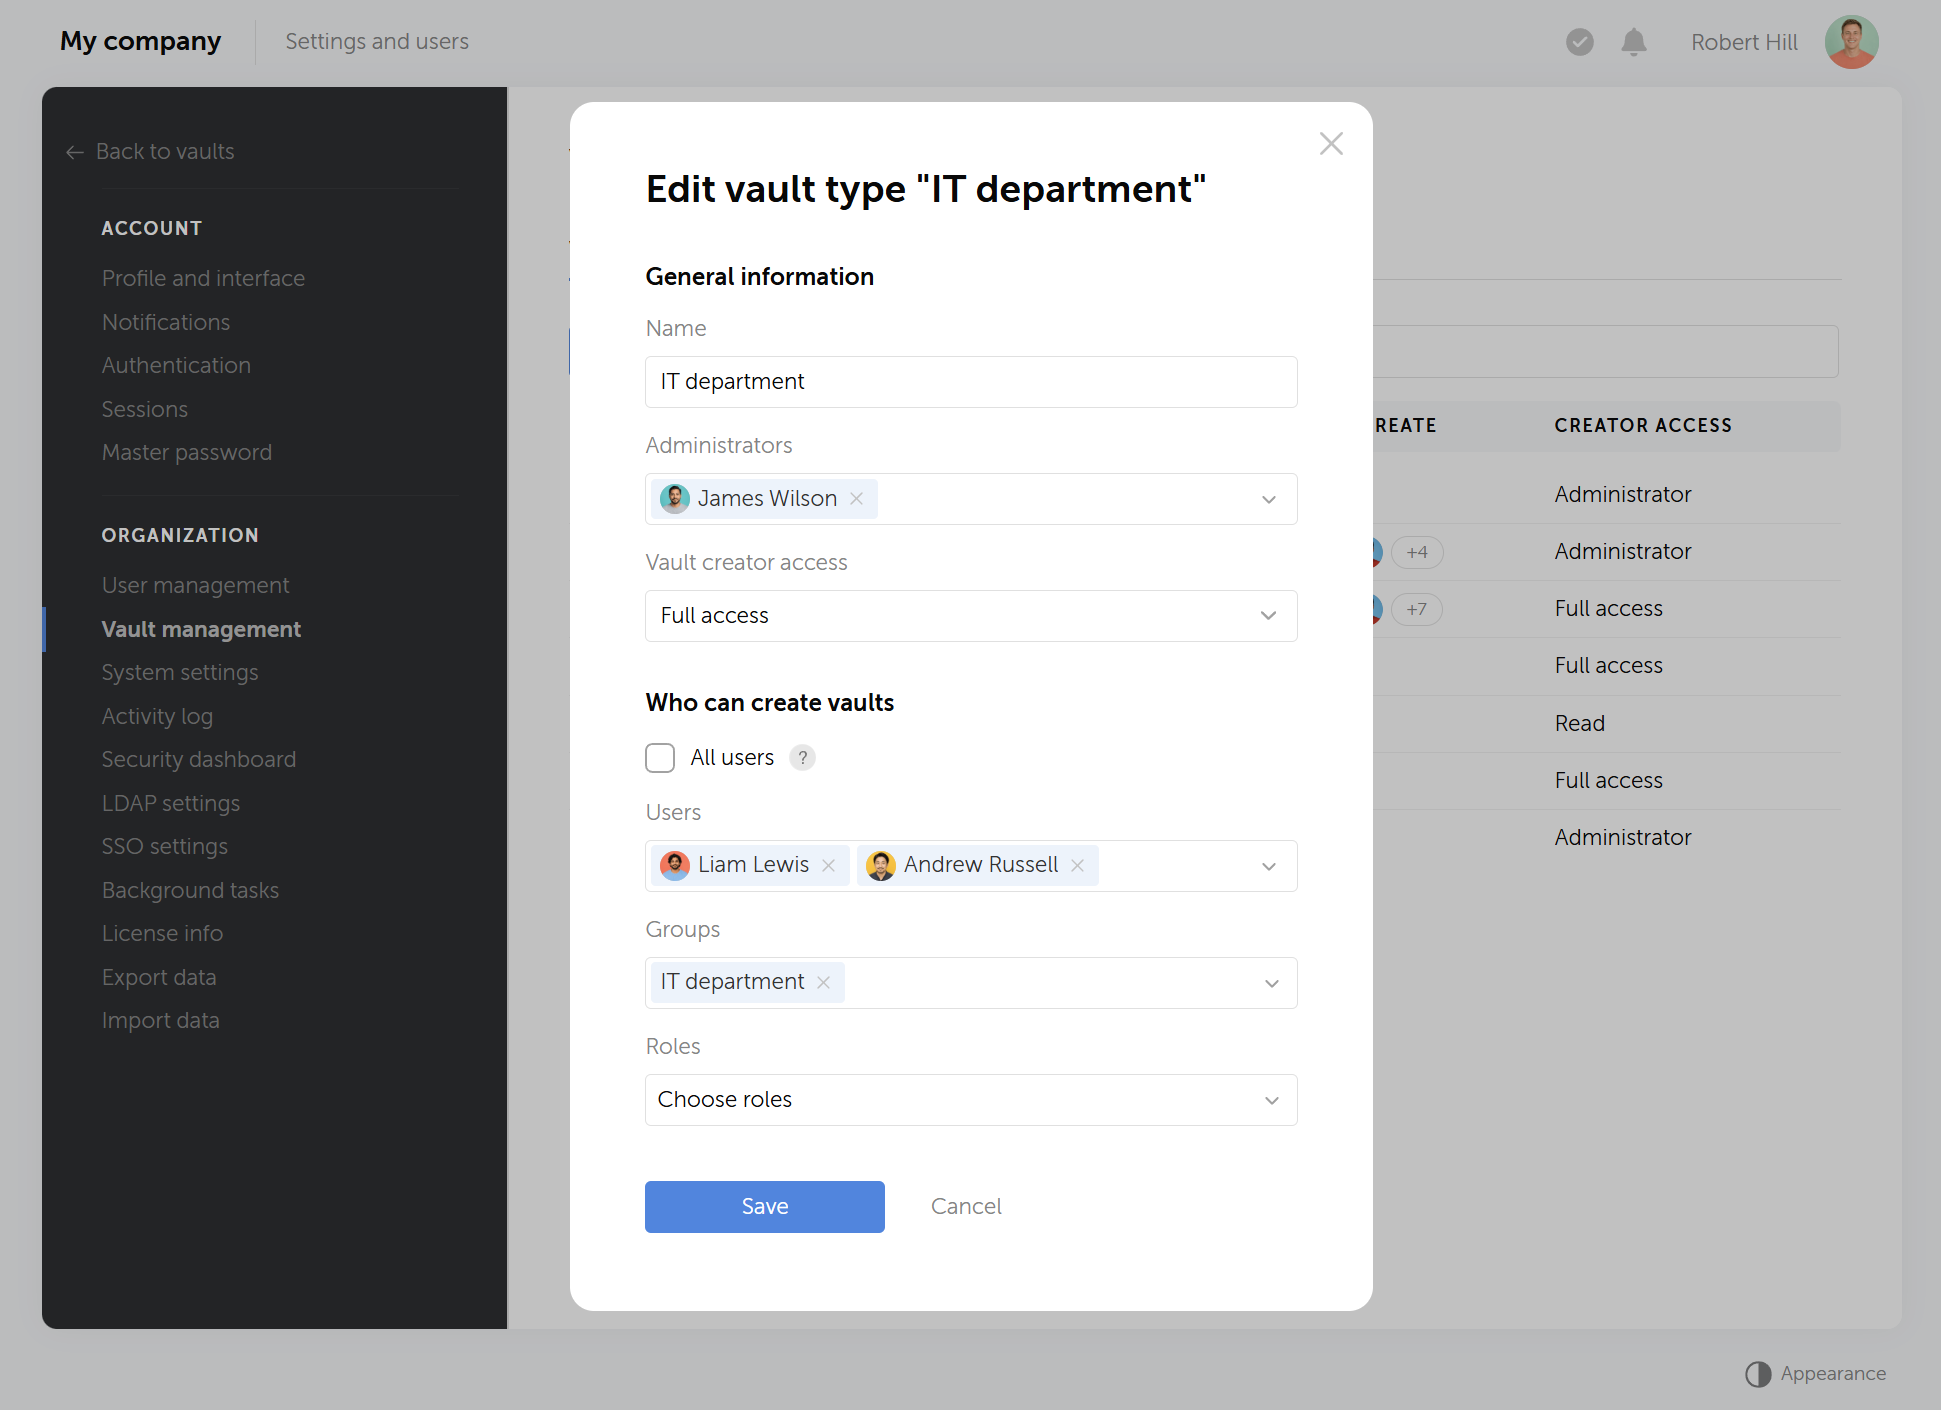
O Passwork permite ainda que os administradores definam um número ilimitado de tipos de cofre personalizados, cada um com o seu próprio conjunto de administradores designados e as suas próprias regras de acesso. Isto permite a uma organização impor, por exemplo, um grupo de administradores para os cofres de finanças e outro diferente para os cofres de engenharia, sem depender de atribuições de permissões ad hoc a posteriori.
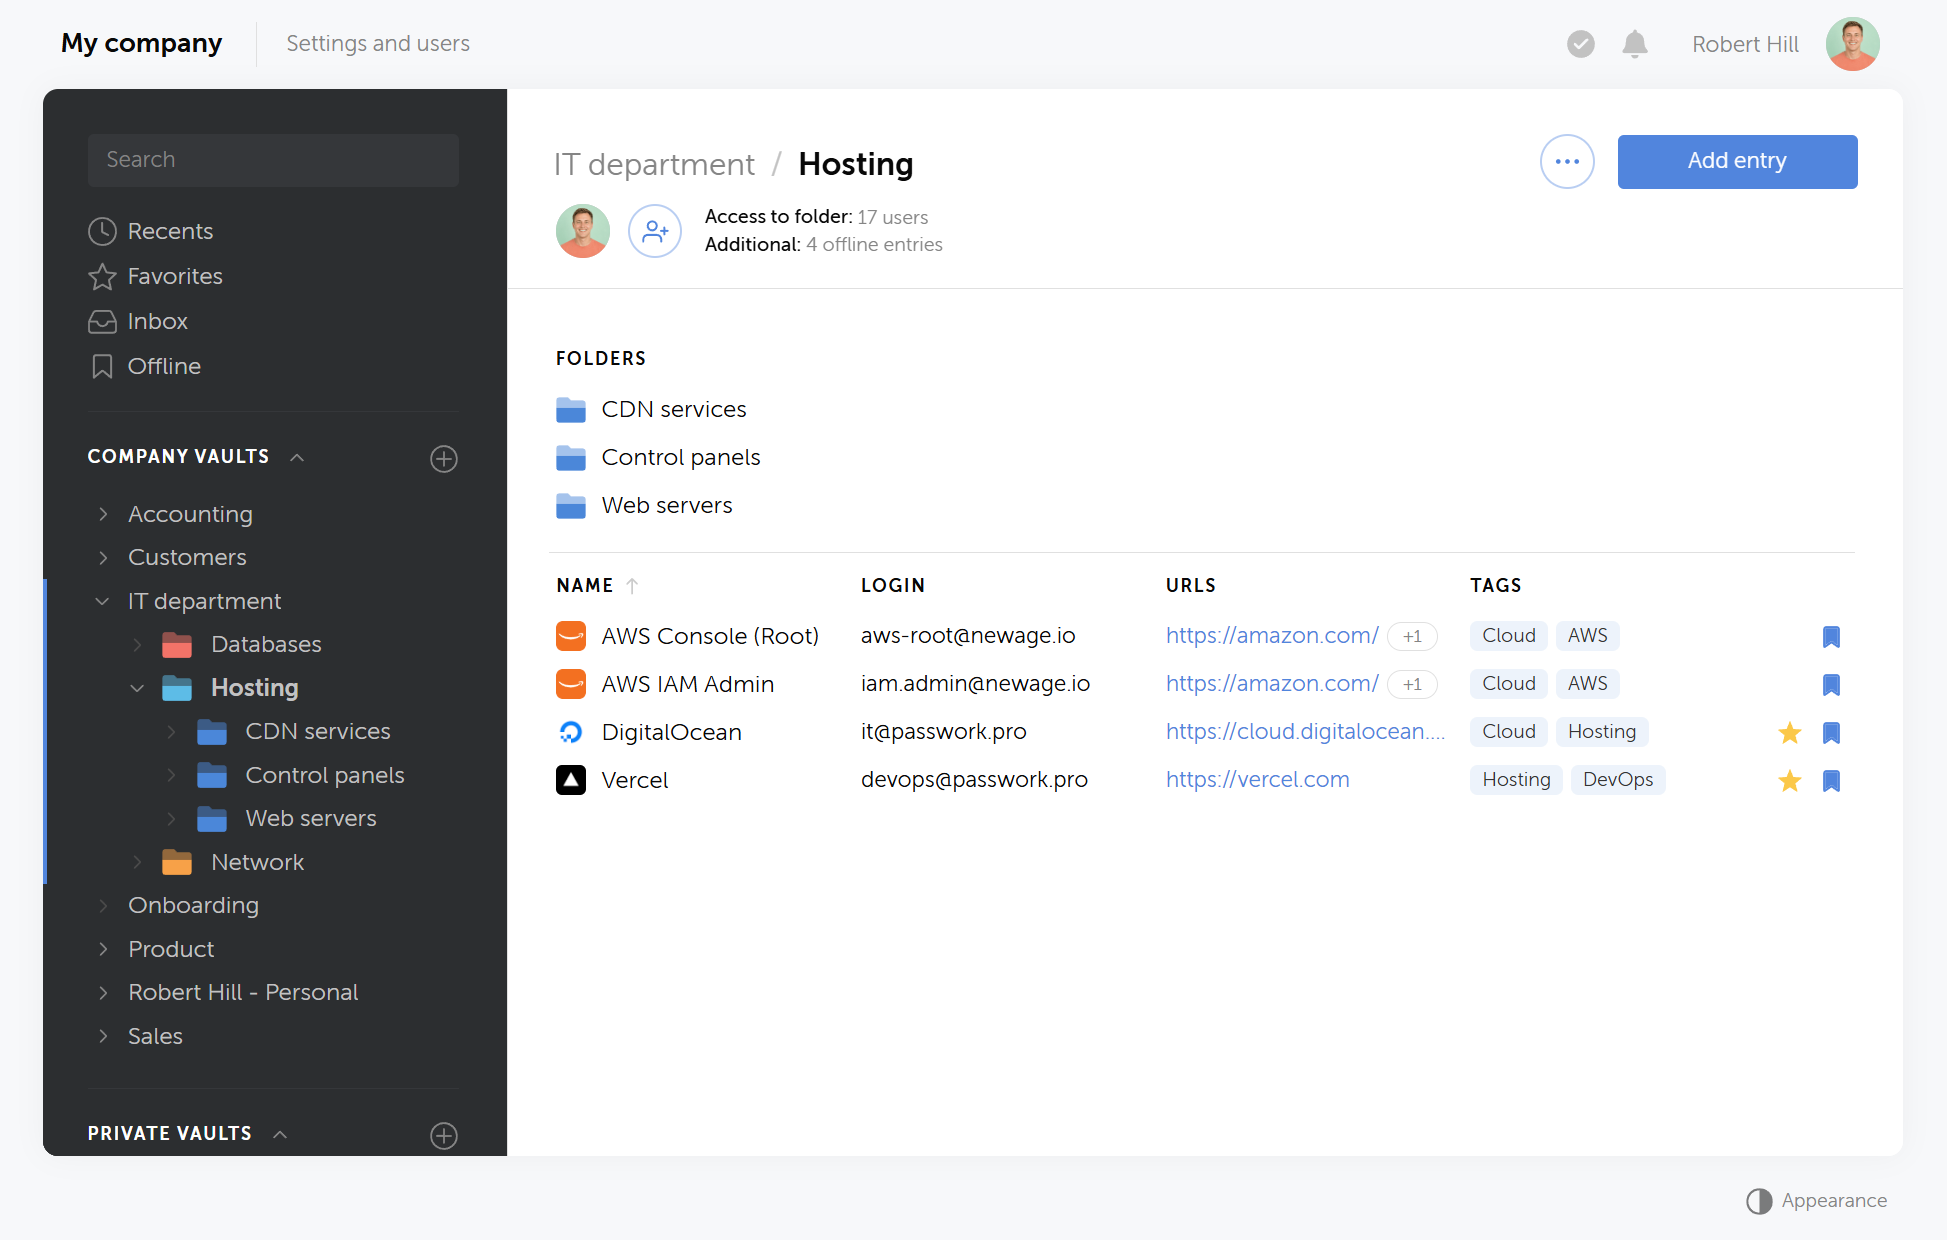
Os administradores podem também desativar por completo a criação de cofres pessoais, forçando todos os dados a ficarem em cofres da empresa ou em tipos de cofre personalizados, onde a atribuição de administradores é obrigatória.
Leitura relacionada
Para uma análise mais detalhada do funcionamento dos tipos de cofre e das políticas de administração no Passwork, ver as políticas de cofre do Passwork explicadas.
Como isto se compara às coleções e às Enterprise Policies do Bitwarden
O Bitwarden não tem uma abstração equivalente de cofres por tipo. O seu análogo mais próximo, as coleções, agrupa itens dentro de uma organização, mas não os isola criptograficamente: como referido anteriormente, uma única Organization Symmetric Key decifra o conteúdo de todas as coleções, e remover um membro de uma coleção revoga o acesso por via da pertença, e não através de uma fronteira de chave separada. As coleções também não têm o conceito de um conjunto dedicado de administradores, como têm os tipos de cofre da empresa e personalizados do Passwork.
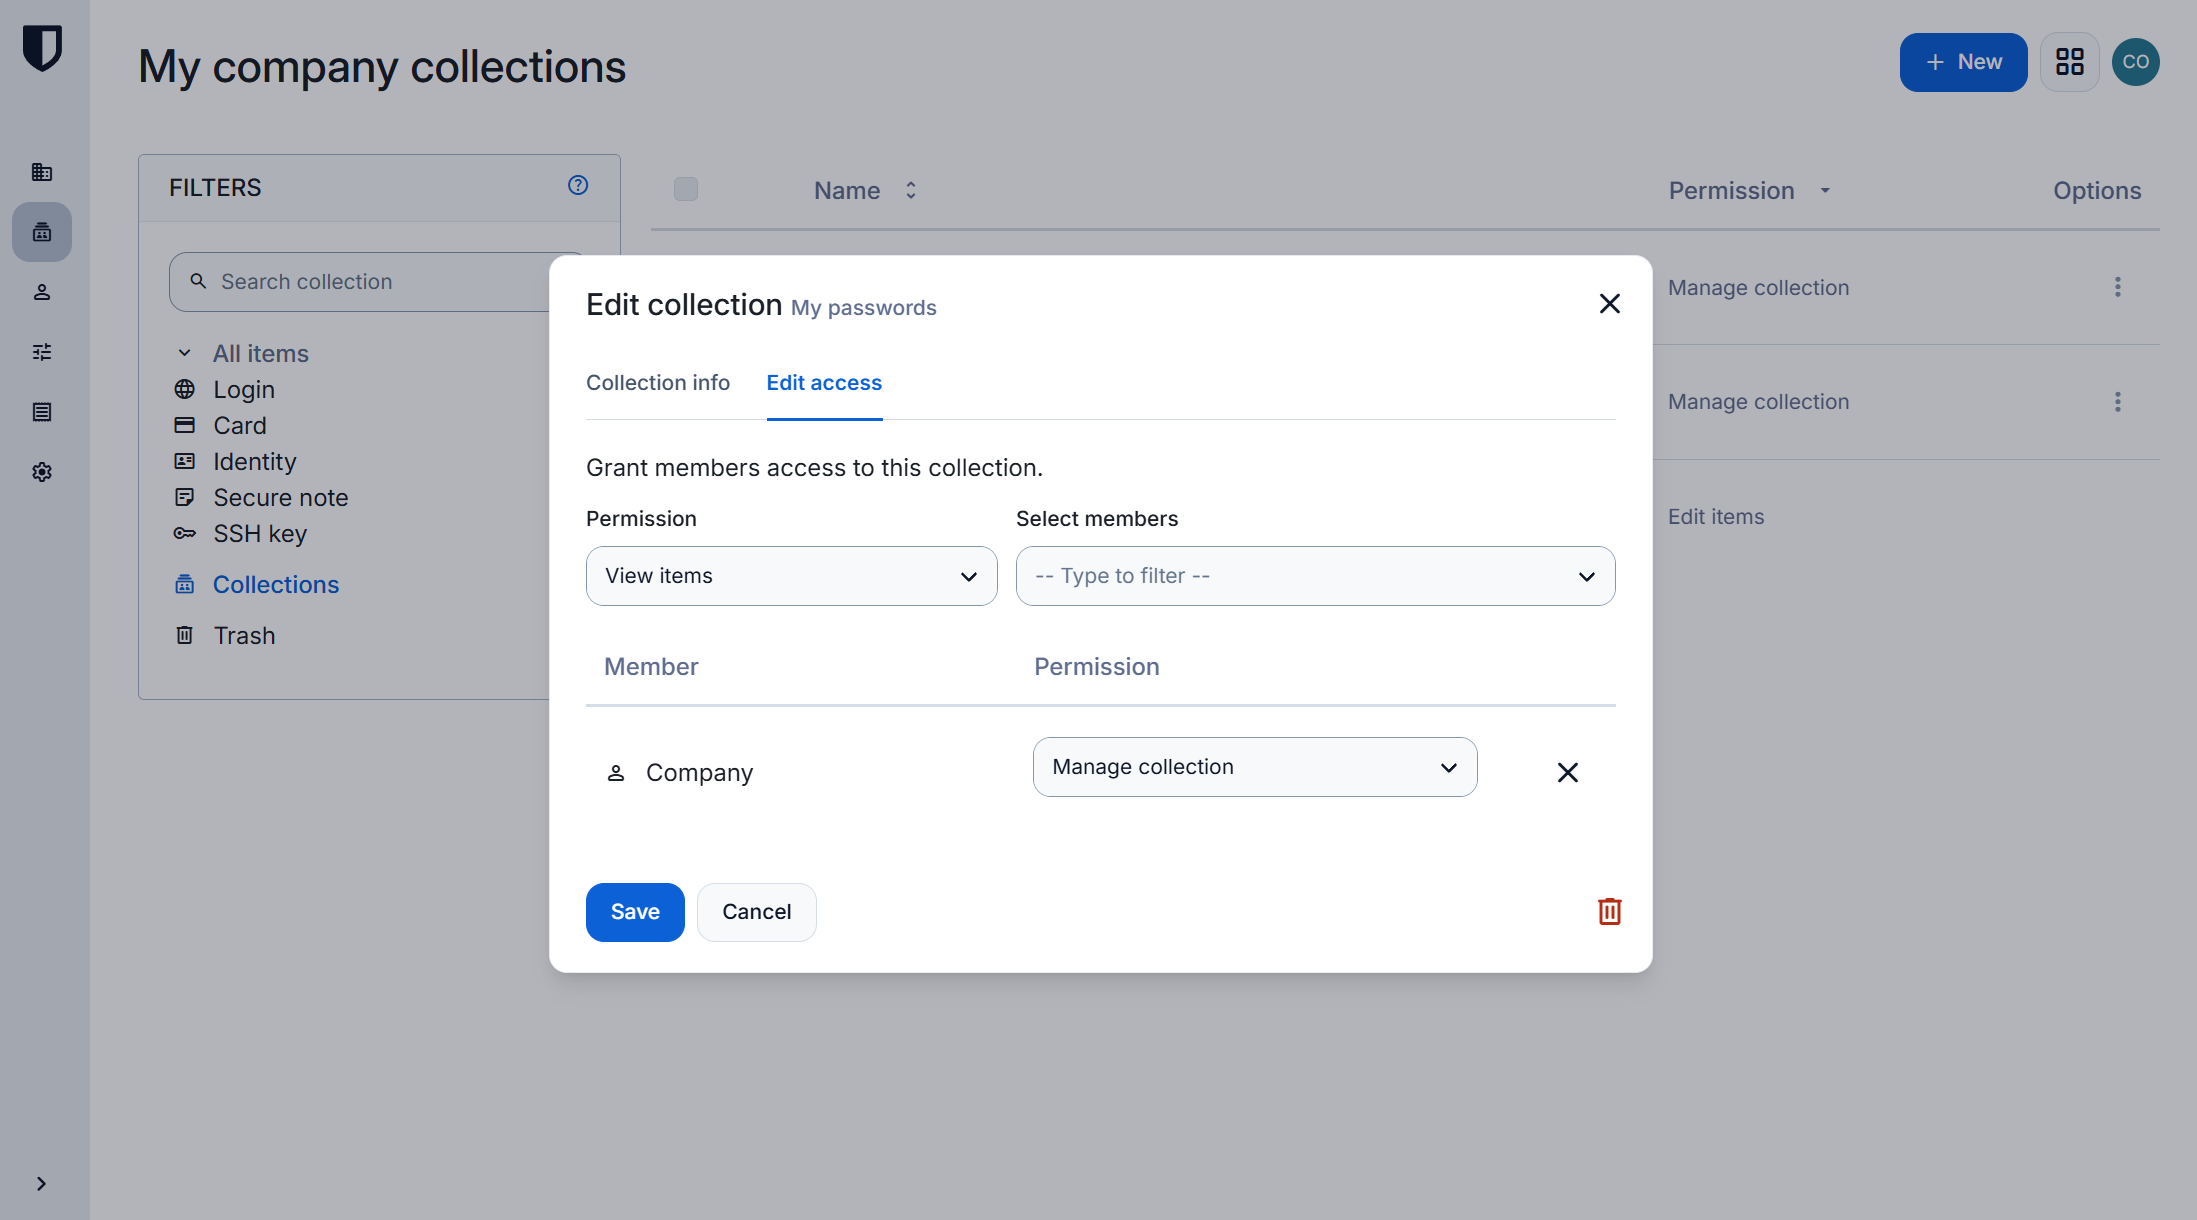
As Enterprise Policies do Bitwarden funcionam numa camada completamente diferente. Políticas como Single organization, Centralize organization ownership, Master password requirements, Require two-step login e Account recovery administration aplicam-se a toda a organização, e não por coleção ou por tipo de cofre (documentação de políticas do Bitwarden). Um administrador que aplique uma política de robustez da palavra-passe mestra, por exemplo, define uma regra para toda a organização. Não existe um equivalente por coleção ou por tipo de cofre que permita delimitar essa regra de forma mais restrita.
A diferença prática
As políticas de cofre do Passwork dão ao administrador uma forma estrutural de separar os dados individuais dos dados de equipa, atribuir administradores responsáveis por tipo e manter cada instância de qualquer dos tipos com a sua própria chave. As coleções do Bitwarden organizam o acesso dentro de uma única chave partilhada, e as respetivas políticas configuram o comportamento numa organização que já partilha essa chave, independentemente da coleção ou do tipo de dados a que uma determinada política se destina.
O que isto significa na prática
A arquitetura de chaves de cada produto origina quatro diferenças operacionais concretas: o raio de impacto após um comprometimento, a facilidade com que as equipas podem ser isoladas, o funcionamento da recuperação e a forma como uma auditoria responde a «o que poderia esta credencial decifrar».
Raio de impacto de um único segredo comprometido
No Passwork, uma chave de cofre divulgada, uma chave privada RSA divulgada ou uma palavra-passe mestra comprometida limita o atacante a um cofre ou aos cofres partilhados desse utilizador, e não à organização inteira. No Bitwarden, como todas as cipher keys corporativas remontam a uma única Organization Symmetric Key, o comprometimento dessa chave expõe todos os itens de cofre da organização.
Isolamento entre várias equipas
Uma organização com várias equipas no Passwork pode atribuir a cada equipa o seu próprio cofre, cada um com a sua própria chave, pelo que um incidente no cofre de uma equipa não tem nenhum caminho criptográfico para o cofre de outra. No Bitwarden, as equipas são tipicamente separadas por coleções dentro da mesma organização, o que é controlo de acesso sobreposto a uma única chave de organização partilhada.
Modelo de recuperação
O processo de recuperação do Passwork não restaura a chave mestra original. Estabelece uma nova, e o utilizador mantém acesso apenas aos cofres cujo acesso já tinha sido partilhado antes com outra conta. A recuperação de contas do Bitwarden assenta num único par de chaves RSA da organização, pelo que um administrador com a permissão adequada pode recuperar qualquer membro inscrito sem que esse membro tenha partilhado previamente o que quer que seja (documentação de recuperação de contas). Isto é operacionalmente cómodo. Significa também que a chave privada RSA de recuperação da organização é um ponto único de exposição para o cofre de todos os membros inscritos.
Âmbito de auditoria e conformidade
Quando um auditor pergunta «o que poderia esta credencial decifrar», o modelo por cofre do Passwork dá uma resposta curta e específica: um cofre, ou uma lista nomeada de cofres a que esse utilizador tinha acesso. No modelo de chave única de organização do Bitwarden, a resposta honesta à mesma pergunta é «tudo o que a organização possui», porque não existe subdivisão criptográfica abaixo do nível da organização a que se possa apontar. Nenhuma das respostas está errada, mas documentam-se de forma muito diferente num pacote de evidências de auditoria.
Tabela comparativa
A tabela seguinte resume onde as duas arquiteturas divergem, desde a chave raiz até à partilha e à recuperação.
| Aspeto | Passwork | Bitwarden |
|---|---|---|
| Fronteira criptográfica dos dados partilhados | Cada cofre | A organização inteira |
| Chave raiz dos dados corporativos | Chave de cofre por cofre | Uma Organization Symmetric Key |
| Granularidade do isolamento | Uma chave por cofre | Uma chave para toda a organização |
| Coleções / pastas | Controlo de acesso sobre uma fronteira criptográfica por cofre | Apenas controlo de acesso, sem fronteira criptográfica |
| Distinção por tipo de cofre | Cofres da empresa, personalizados e pessoais, cada um com a sua chave | Sem abstração de cofres por tipo; coleções e políticas ao nível da organização |
| Raiz de recuperação | Por utilizador / por cofre; a chave antiga não pode ser restaurada, o acesso tem de ser partilhado previamente | Um único par de chaves RSA da organização; um administrador pode recuperar qualquer utilizador inscrito |
| Raio de impacto de um segredo de recuperação | Um cofre ou as chaves de um utilizador | A organização inteira |
| Modelo de partilha | Recifrar a chave do cofre com a chave pública de cada destinatário; o servidor vê apenas texto cifrado | Chave da organização partilhada através da pertença; uma chave para todos os membros |
Passar à prática
A questão não é saber qual dos fornecedores tem a melhor criptografia em abstrato. É saber se os dados necessitam realmente de isolamento por chave única ou por cofre. As equipas que tratam segredos sujeitos a requisitos regulamentares, a infraestrutura de um cliente específico ou uma fronteira de conformidade que tem de permanecer separada beneficiam diretamente de chaves por cofre. As equipas em que todos já partilham plena confiança mútua beneficiam menos do isolamento adicional.
Ambas as arquiteturas são consideradas zero-knowledge. A diferença está no que uma única chave roubada pode alcançar depois: um cofre ou a organização inteira. Esse é o ponto a confrontar com o modelo de risco próprio antes da próxima revisão de segurança.

Pretende ver o isolamento de chaves por cofre nos seus próprios dados antes de decidir? Experimente o Passwork gratuitamente e verifique como os tipos de cofre, a atribuição de administradores e as fronteiras de chaves resistem à sua própria revisão de segurança.
Perguntas frequentes
O Bitwarden utiliza uma chave de cifragem separada por cofre?
Não. O Bitwarden cifra todos os dados de cofre pertencentes à organização com uma única Organization Symmetric Key. Os itens individuais têm a sua própria Cipher Key, mas essa Cipher Key é cifrada pela mesma chave de organização, e não por uma chave por cofre.
Pode uma única chave comprometida decifrar todos os cofres do Passwork?
Não. Cada cofre do Passwork tem a sua própria chave de cofre, gerada de forma independente. O comprometimento da chave de um cofre expõe apenas esse cofre, e não qualquer outro cofre da organização.
Qual é a diferença entre uma coleção do Bitwarden e um cofre do Passwork?
Uma coleção do Bitwarden é um agrupamento de controlo de acesso dentro de uma organização que já partilha uma única chave de cifragem. Não acrescenta nenhuma fronteira criptográfica própria. Um cofre do Passwork é simultaneamente uma unidade de controlo de acesso e uma fronteira criptográfica, porque tem a sua própria chave de cofre.
O Passwork tem políticas ao nível da organização, como as Enterprise Policies do Bitwarden?
A distinção documentada publicamente do lado do Passwork são os tipos de cofre (da empresa, personalizados, partilhados e pessoais), e não um motor de políticas ao nível da organização.
Como funciona, do ponto de vista criptográfico, a recuperação de contas do Bitwarden?
A chave de cifragem pessoal de um membro inscrito é cifrada com a chave pública RSA da organização. Para recuperar o membro, a chave privada RSA da organização decifra essa cópia, e um administrador com a permissão Manage account recovery pode fazê-lo para qualquer membro inscrito.
Os cofres da empresa e os cofres pessoais do Passwork são cifrados de forma diferente?
Não. Ambos os tipos de cofre passam pela mesma hierarquia de chaves por cofre. O tipo afeta a forma como o cofre é utilizado e a quem se destina, e não a criptografia que o protege.
O que acontece, do ponto de vista criptográfico, quando o Bitwarden remove um utilizador de uma coleção?
A própria chave da organização não se altera. Remover alguém de uma coleção revoga o acesso através da pertença à organização ou à coleção, e não pela rotação da chave de cifragem que protege o conteúdo da coleção.
 Passwork Team
 Alex Muntyan
 Passwork Team