Todos os administradores de TI que utilizam o KeePass numa equipa contam a mesma história. Começa com um ficheiro .kdbx partilhado numa unidade de rede. Depois, alguém não consegue abri-lo porque um colega o tem bloqueado. Depois, um administrador de sistemas júnior guarda o ficheiro por cima de uma alteração que outra pessoa fez uma hora antes. Depois, um colaborador sai e ninguém tem bem a certeza de a que palavras-passe tinha acesso.
O KeePass é uma ferramenta realmente excelente, mas apenas para uma pessoa. A partir do momento em que é colocado à frente de uma equipa, já não se gerem palavras-passe: gere-se um único ficheiro.
Pontos principais
- O KeePass é excelente para indivíduos, mas estruturalmente inadequado para equipas. A partir do momento em que se adiciona um segundo utilizador, perdem-se a sincronização em tempo real, o controlo de acesso granular e os registos de auditoria, as três coisas que evitam violações de credenciais e infrações de conformidade.
- A sincronização multiutilizador é manual e propensa a erros. As edições simultâneas num ficheiro
.kdbxpartilhado provocam perda de dados. O problema do «last-writer-wins» (a última gravação prevalece) escala linearmente com a dimensão da equipa. Não existe fusão, deteção de conflitos nem aviso. - O controlo de acesso é binário. Todos os que precisam da palavra-passe mestra obtêm acesso total a todas as credenciais. Não existe o conceito de «este utilizador pode ler credenciais cloud, mas não palavras-passe de bases de dados». A saída de um colaborador exige rodar todas as credenciais que este poderia ter visto.
- O KeePass não produz logs de auditoria. Não é possível provar quem acedeu a uma credencial específica, quando ou a partir de onde. Isto não cumpre o SOC 2 CC6.1, o artigo 32.º do RGPD, a NIS2, a ISO 27001 nem o PCI DSS 4.0, ou seja, nenhum dos quadros de conformidade modernos.
- O custo operacional acumula-se rapidamente. Conflitos de sincronização, saída manual de colaboradores, rotação de credenciais e lacunas de auditoria geram uma sobrecarga administrativa que cresce com a dimensão da equipa.
- A solução é um cofre concebido para o efeito, com RBAC, integração com AD e registos de auditoria automatizados. Não uma folha de cálculo maior, nem uma ferramenta de partilha de ficheiros melhor, mas um gestor de credenciais criado para equipas que operam sob quadros de conformidade.
O fascínio do KeePass para as pequenas empresas
O KeePass atrai as PME por três razões totalmente racionais: não tem custos, armazena os dados localmente e foi auditado pela comunidade open source durante mais de duas décadas. Para uma pequena empresa de cinco pessoas, sem obrigações de conformidade e com um único generalista de TI, estas são vantagens reais.
A cifragem é sólida. O KeePass 2.x utiliza AES-256 por predefinição, com suporte opcional para ChaCha20, mais rápido em hardware móvel sem aceleração de hardware para AES. O formato .kdbx está bem documentado, é portátil e não vai desaparecer.
O KeePass continua a ter peso na curva de adoção entre consumidores, sobretudo entre utilizadores com conhecimentos técnicos que desconfiam dos serviços cloud. No entanto, o segmento empresarial (em que as auditorias de conformidade, o acesso multiequipa e o registo de auditoria são obrigatórios) migrou quase por completo para soluções concebidas de raiz para o efeito.
O que é o AES-256?
AES-256 (Advanced Encryption Standard, com chave de 256 bits) é uma cifra de blocos simétrica normalizada pelo NIST em 2001 (FIPS 197). Opera sobre blocos de 128 bits ao longo de 14 rondas de substituição, permutação e mistura de chaves. O comprimento de chave de 256 bits torna os ataques de força bruta computacionalmente inviáveis com o hardware atual e do futuro próximo. O AES-256 é a norma de cifragem utilizada em TLS, na cifragem de disco completo (BitLocker, FileVault) e na maioria dos gestores de credenciais empresariais, incluindo o Passwork, que aplica a cifragem do lado do cliente antes de os dados saírem do dispositivo.
O que é o ChaCha20?
ChaCha20 é uma cifra de fluxo (stream cipher) concebida por Daniel J. Bernstein em 2008 como alternativa mais rápida ao AES e independente de hardware. Aplica 20 rondas de operações ARX (adição, rotação, XOR) a uma chave de 256 bits e a um nonce de 96 bits, produzindo um fluxo de chave (keystream) que é combinado por XOR com o texto em claro. Ao contrário do AES, o ChaCha20 não depende de instruções de aceleração por hardware, o que o torna significativamente mais rápido em dispositivos sem suporte para AES-NI, como CPUs móveis mais antigas e sistemas embebidos. É amplamente utilizado no TLS 1.3 (em conjunto com o Poly1305, como ChaCha20-Poly1305) e é a cifra predefinida no WireGuard. O KeePass 2.x é compatível com o ChaCha20 como alternativa ao AES-256 na cifragem da base de dados, razão pela qual tem melhor desempenho em hardware Android e iOS de gama baixa.
O que é um ficheiro .kdbx?
.kdbx é o formato binário de base de dados utilizado pelo KeePass 2.x e pelos respetivos forks. O ficheiro armazena todas as credenciais num contentor cifrado, protegido por AES-256 ou ChaCha20, e é desbloqueado com uma palavra-passe mestra, um ficheiro de chave ou ambos. O formato é autónomo e portátil: todo o repositório de credenciais reside num único ficheiro, sem servidor, sem motor de sincronização e sem contas de utilizador. O KDBX 4.0 (introduzido no KeePass 2.35) adicionou o Argon2 como função de derivação de chaves, em substituição do AES-KDF, aumentando significativamente a resistência a ataques de força bruta baseados em GPU. A conceção de ficheiro único é o que torna o .kdbx excelente para uso individual e também o que o torna estruturalmente inadequado para acesso simultâneo de vários utilizadores.
A «armadilha da escala» do KeePass: Quando o gratuito se torna caro
O KeePass foi concebido como aplicação para um único utilizador. A documentação sobre vários utilizadores reconhece-o de forma direta: a página de ajuda oficial do KeePass sobre vários utilizadores descreve soluções alternativas, não funcionalidades nativas. Quando se coloca um ficheiro .kdbx numa partilha de rede e se dá acesso a cinco pessoas, constrói-se um sistema que acabará por falhar. Eis exatamente como.
O problema do «last-writer-wins»
O KeePass não tem motor de sincronização em tempo real. Quando dois utilizadores abrem em simultâneo o mesmo ficheiro de base de dados, cada um mantém uma cópia local em memória. Quando o utilizador A guarda, o ficheiro é atualizado. Quando o utilizador B guarda trinta segundos depois, a sua versão substitui por completo as alterações do utilizador A. Não existe fusão, deteção de conflitos nem aviso.
O KeePass oferece uma função manual «Synchronize» (sincronizar) que permite fundir dois ficheiros .kdbx, mas exige uma ação deliberada do utilizador e só funciona se ambas as versões estiverem disponíveis. Numa partilha de rede em que o ficheiro é substituído ao guardar, essa segunda versão já não existe.
Acesso tudo ou nada
O KeePass tem uma única palavra-passe mestra (ou ficheiro de chave) por base de dados. Todos os que precisam de acesso recebem a mesma chave. Não existe o conceito de «este utilizador pode ler as credenciais dos servidores cloud, mas não as palavras-passe das bases de dados». É possível criar ficheiros .kdbx separados para diferentes níveis de acesso, mas passam a gerir-se vários ficheiros e vários processos de sincronização, e continua a não existir registo de auditoria.
RBAC (controlo de acesso baseado em funções), a capacidade de definir o que cada utilizador ou grupo pode ver e fazer, simplesmente não existe na arquitetura do KeePass. É uma opção de conceção de uma ferramenta para um único utilizador.
A saída de colaboradores
Quando um colaborador com acesso à base de dados partilhada do KeePass sai da organização, a resposta de segurança correta é rodar todas as credenciais que poderia ter visto. Todas. Como não existe registo do que consultou, não é possível delimitar a rotação: tem de se assumir o pior cenário.
Numa base de dados com 200 entradas, isso representa um dia inteiro de trabalho. Numa base de dados com 800 entradas distribuídas por sistemas de produção, ferramentas SaaS e ambientes de clientes, é um incidente de vários dias. E repete-se de cada vez que alguém sai.

Os cofres baseados em funções do Passwork permitem revogar o acesso de um colaborador que sai com uma única ação. Ver como funciona
Segurança vs. conformidade: O panorama regulamentar de 2026
A cifragem do KeePass é realmente sólida. O AES-256 com uma palavra-passe mestra bem escolhida não é o ponto fraco. O ponto fraco é o KeePass não produzir qualquer evidência do que aconteceu dentro da base de dados e, em 2026, é essa evidência que os auditores pedem.
O que exige o artigo 32.º do RGPD
O artigo 32.º do RGPD exige «medidas técnicas e organizativas adequadas» para garantir um nível de segurança adequado ao risco. No caso da gestão de credenciais, a interpretação prática do artigo 32.º inclui cifragem em repouso, controlos de acesso e, de forma determinante, a capacidade de demonstrar que os controlos de acesso funcionam. Esta última parte exige logs.
Uma base de dados do KeePass não indica quem a abriu, quando, a partir de que máquina, nem o que consultou. Se uma autoridade reguladora exigir a demonstração de que o acesso às credenciais de dados pessoais foi devidamente restringido, um ficheiro .kdbx não constitui uma resposta.
Diretiva NIS2: Controlo de acessos e resposta a incidentes
A Diretiva NIS2 (em vigor desde outubro de 2024 para organizações da UE) exige que os operadores de serviços essenciais e as entidades importantes apliquem «controlo de acesso avançado» e mantenham logs detalhados do acesso a ativos críticos. No que respeita à gestão de credenciais, isto significa:
- Controlo de acesso baseado em funções (RBAC) com autenticação por utilizador
- Logs de auditoria imutáveis de todos os acessos a credenciais
- Capacidade de revogar o acesso imediatamente após a saída de um colaborador
Um ficheiro KeePass partilhado com uma única palavra-passe mestra viola os três requisitos. Substituir a chave de toda a base de dados quando alguém sai não é «revogação imediata»: é uma solução alternativa que gera sobrecarga administrativa e aumenta o risco de erro humano.
ISO 27001:2022 e requisitos de controlo de acesso
Os controlos A.8.2 (controlo de acesso) e A.8.15 (registo) do Anexo A da ISO 27001 exigem que as organizações apliquem controlos que restrinjam o acesso à informação a utilizadores autorizados e mantenham registos desse acesso. No caso dos repositórios de credenciais, isto traduz-se em:
- Permissões de acesso granulares associadas às funções profissionais
- Registos de auditoria que mostrem quem acedeu a quê, quando e a partir de onde
- Aplicação automatizada do princípio do menor privilégio
O KeePass não oferece nenhuma destas capacidades. Uma base de dados partilhada entre os membros da equipa com uma única palavra-passe é o oposto do menor privilégio: é o privilégio máximo para todos.
PCI DSS 4.0: Proteção de dados de cartões de pagamento
Se a organização trata dados de cartões de pagamento, o requisito 7.1 do PCI DSS 4.0 exige que o acesso aos dados dos titulares de cartões seja restringido ao pessoal com necessidade legítima de negócio. O requisito 10.2.1 exige o registo de todos os acessos aos sistemas que contêm dados de titulares de cartões, incluindo o ID de utilizador, a data, a hora e a natureza do acesso.
Uma base de dados do KeePass que armazene chaves de API de gateways de pagamento ou credenciais de bases de dados não consegue satisfazer estes requisitos. Não há autenticação por utilizador, nem registo de auditoria, nem forma de provar a um auditor PCI que o acesso foi restringido a pessoal autorizado.
SOC 2 Tipo II e CC6.1
O critério CC6.1 dos Trust Services Criteria do SOC 2 exige que o acesso lógico a sistemas que armazenam dados sensíveis seja restringido a utilizadores autorizados e que esse acesso fique registado. Uma base de dados KeePass partilhada com uma única palavra-passe mestra falha ambas as condições. Não há autenticação por utilizador e não há log.
Este risco não é teórico. Os auditores pedem logs de acesso durante as avaliações SOC 2 Tipo II. «Utilizamos o KeePass» encerra essa conversa da pior forma.
NIST SP 800-63B (revisão 4)
NIST SP 800-63B, finalizada em agosto de 2025, recomenda um comprimento mínimo de 15 carateres para segredos memorizados e desaconselha explicitamente a rotação periódica obrigatória, em favor da rotação em caso de violação. O KeePass pode armazenar palavras-passe conformes, mas não consegue aplicar a política, reportar a conformidade nem provar a um auditor que a política foi cumprida.
A dimensão da ameaça
Os números tornam concreto o argumento da conformidade. Segundo o Cost of a Data Breach Reportda IBM de 2025, o custo médio de uma violação de dados em empresas com menos de 500 colaboradores atingiu 3,31 milhões de dólares. O comprometimento de credenciais figura sistematicamente entre os principais vetores de acesso inicial. Uma violação de conformidade somada à violação de dados agrava o dano financeiro através de coimas regulamentares e custos de remediação.
A curva de maturidade da segurança de palavras-passe nas PME
A maioria das PME passa por três fases reconhecíveis. Dar nome a esta progressão ajuda as equipas a identificar onde se encontram e como é, na prática, o passo seguinte.
- Fase 1: Excel/documento partilhado. Credenciais numa folha de cálculo, muitas vezes numa unidade partilhada ou numa cadeia de e-mails. Sem cifragem. Sem controlo de acesso. Totalmente auditável, da pior forma possível: qualquer pessoa com o ficheiro vê tudo.
- Fase 2: KeePass. Ficheiro cifrado, criptografia forte, custo zero. Uma melhoria genuína face à Fase 1. Adequado para indivíduos e equipas muito pequenas sem requisitos de conformidade. Deixa de funcionar com mais de cinco utilizadores, sob auditoria ou quando alguém sai.
- Fase 3: Cofre empresarial. Gestão de credenciais multiutilizador concebida para o efeito, com RBAC, integração com AD/LDAP, logs de auditoria por utilizador, aplicação obrigatória da MFA e saída automatizada de colaboradores. É aqui que devem estar as equipas com obrigações de conformidade, mais de dez utilizadores ou quaisquer requisitos de segurança exigidos pelos clientes.
A armadilha é permanecer na Fase 2 para além do ponto em que se adequa. O custo desse atraso é a sobrecarga administrativa, a exposição a incidentes e as constatações de auditoria.
Teste de esforço do KeePass em 5 pontos para a empresa
Aplique estas cinco perguntas à configuração atual. Cada «sim» é um sinal de que o KeePass está a criar um risco que a equipa pode não ter contabilizado.
- Mais de 5 utilizadores acedem à base de dados partilhada?
Com mais de cinco utilizadores em simultâneo, os conflitos de sincronização tornam-se quase diários. O problema do «last-writer-wins» escala linearmente com a dimensão da equipa. - É possível provar quem acedeu a uma credencial específica e quando?
Se um cliente perguntar quais dos colaboradores acederam às credenciais dos seus sistemas na terça-feira passada, é possível responder? O KeePass não consegue produzir esse registo. Um cofre empresarial com registo de auditoria consegue. - A base de dados está guardada numa unidade partilhada, no Dropbox ou em algo semelhante?
As ferramentas de sincronização na cloud, como o Dropbox, acrescentam a sua própria resolução de conflitos por cima da do KeePass, o que pode levar a existirem várias versões do ficheiro.kdbxe a nenhuma forma fiável de saber qual é a atual. As partilhas de rede têm o problema de bloqueio de ficheiros descrito acima. - Quanto tempo demora a revogar por completo o acesso de um antigo colaborador?
Se a resposta for «alteramos a palavra-passe mestra e depois rodamos tudo o que possa ter visto», trata-se de um incidente de várias horas que se repete de cada vez que alguém sai. Com controlos de acesso por utilizador, a revogação é uma única ação. - A MFA protege o próprio cofre?
O KeePass permite usar ficheiros de chave como segundo fator, mas distribuir e gerir esses ficheiros por uma equipa é, por si só, um problema operacional. A integração nativa de MFA (TOTP, chaves de hardware, SSO) exige uma ferramenta concebida para o efeito.
Se a resposta for «não» às perguntas 2 e 5, ou «sim» às perguntas 1, 3 e 4, a equipa já ultrapassou a capacidade do KeePass.
Como gerir o acesso às credenciais quando a equipa ultrapassa as cinco pessoas? O Passwork permite a gestão de credenciais multiequipa com RBAC, registo de auditoria e sincronização em tempo real, sem a sobrecarga operacional. Experimentar o Passwork grátis
Para além do KeePass: Escolher uma solução empresarial de gestão de acessos
Os critérios para um gestor de credenciais de nível empresarial não são complicados, mas tornam-se inegociáveis a partir do momento em que se opera em qualquer escala ou sob qualquer quadro de conformidade.
Cofres partilhados com permissões granulares
Cada equipa ou projeto deve ter o seu próprio cofre. Os utilizadores individuais têm acesso aos cofres de que necessitam, com o nível de permissão necessário (leitura, escrita, administração). Quando a função de alguém muda, atualiza-se a sua pertença aos cofres, e não a palavra-passe mestra. Este é o controlo de acesso baseado em funções (RBAC), a base da conformidade. O KeePass não tem equivalente.
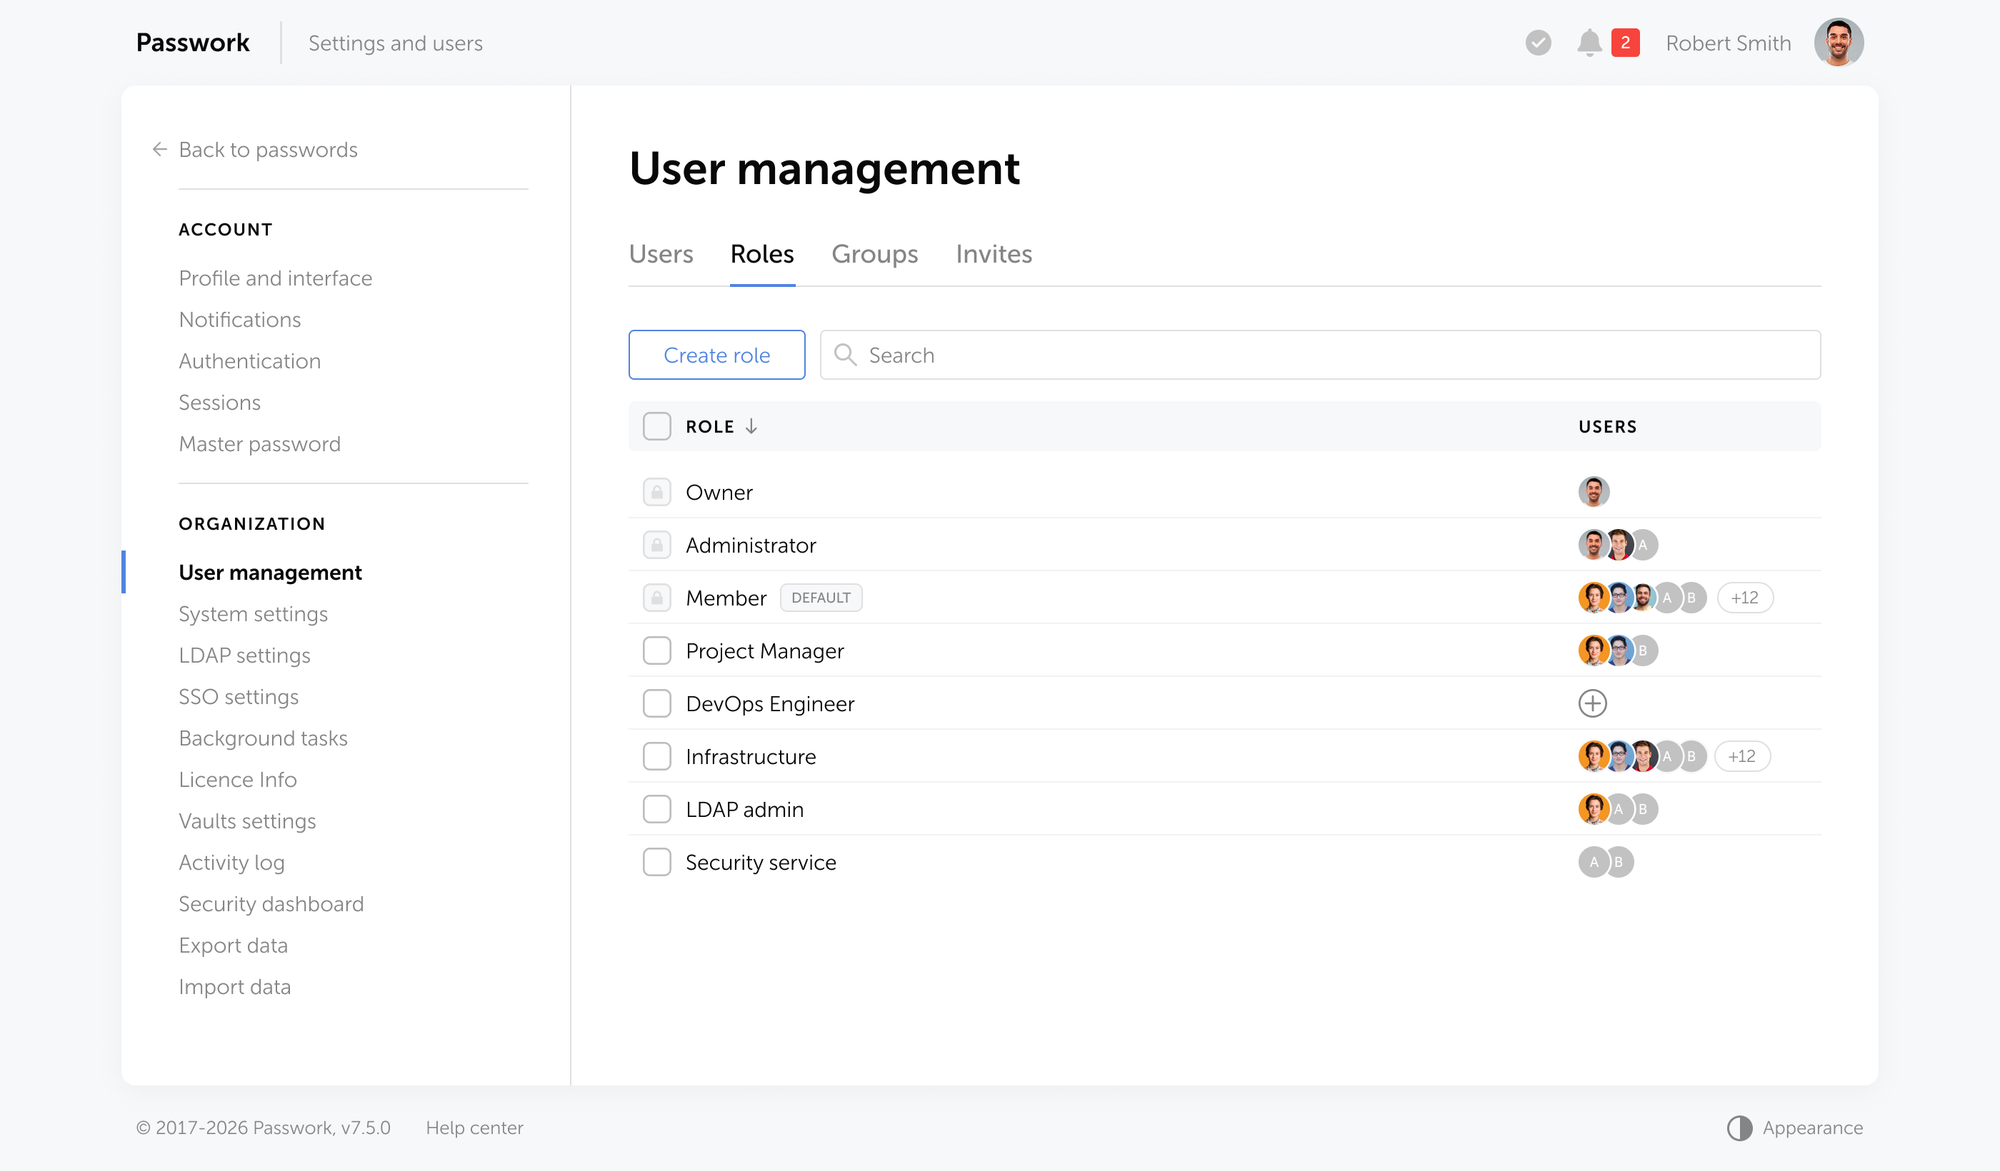
Passwork atribui permissões a grupos, pelo que, quando um programador entra na equipa de DevOps, herda automaticamente o acesso da equipa aos cofres. Quando sai, o acesso é revogado uma única vez.
RBAC associado ao diretório
A integração com AD/LDAP significa que o aprovisionamento e o desaprovisionamento de utilizadores ocorrem automaticamente. Quando o administrador encerra uma conta no Active Directory, o acesso aos cofres desaparece com ela. Sem passos manuais, sem lacunas. O Passwork integra-se nativamente com o Active Directory e o LDAP, pelo que o acesso às credenciais acompanha a estrutura organizacional, e não o contrário.
Logs de auditoria por utilizador
Cada visualização, cópia, edição e partilha de credenciais deve ser registada com carimbo de data e hora e identidade do utilizador. Este é o registo que satisfaz o SOC 2 CC6.1 e sustenta a responsabilização prevista no artigo 32.º do RGPD. O KeePass não produz logs.
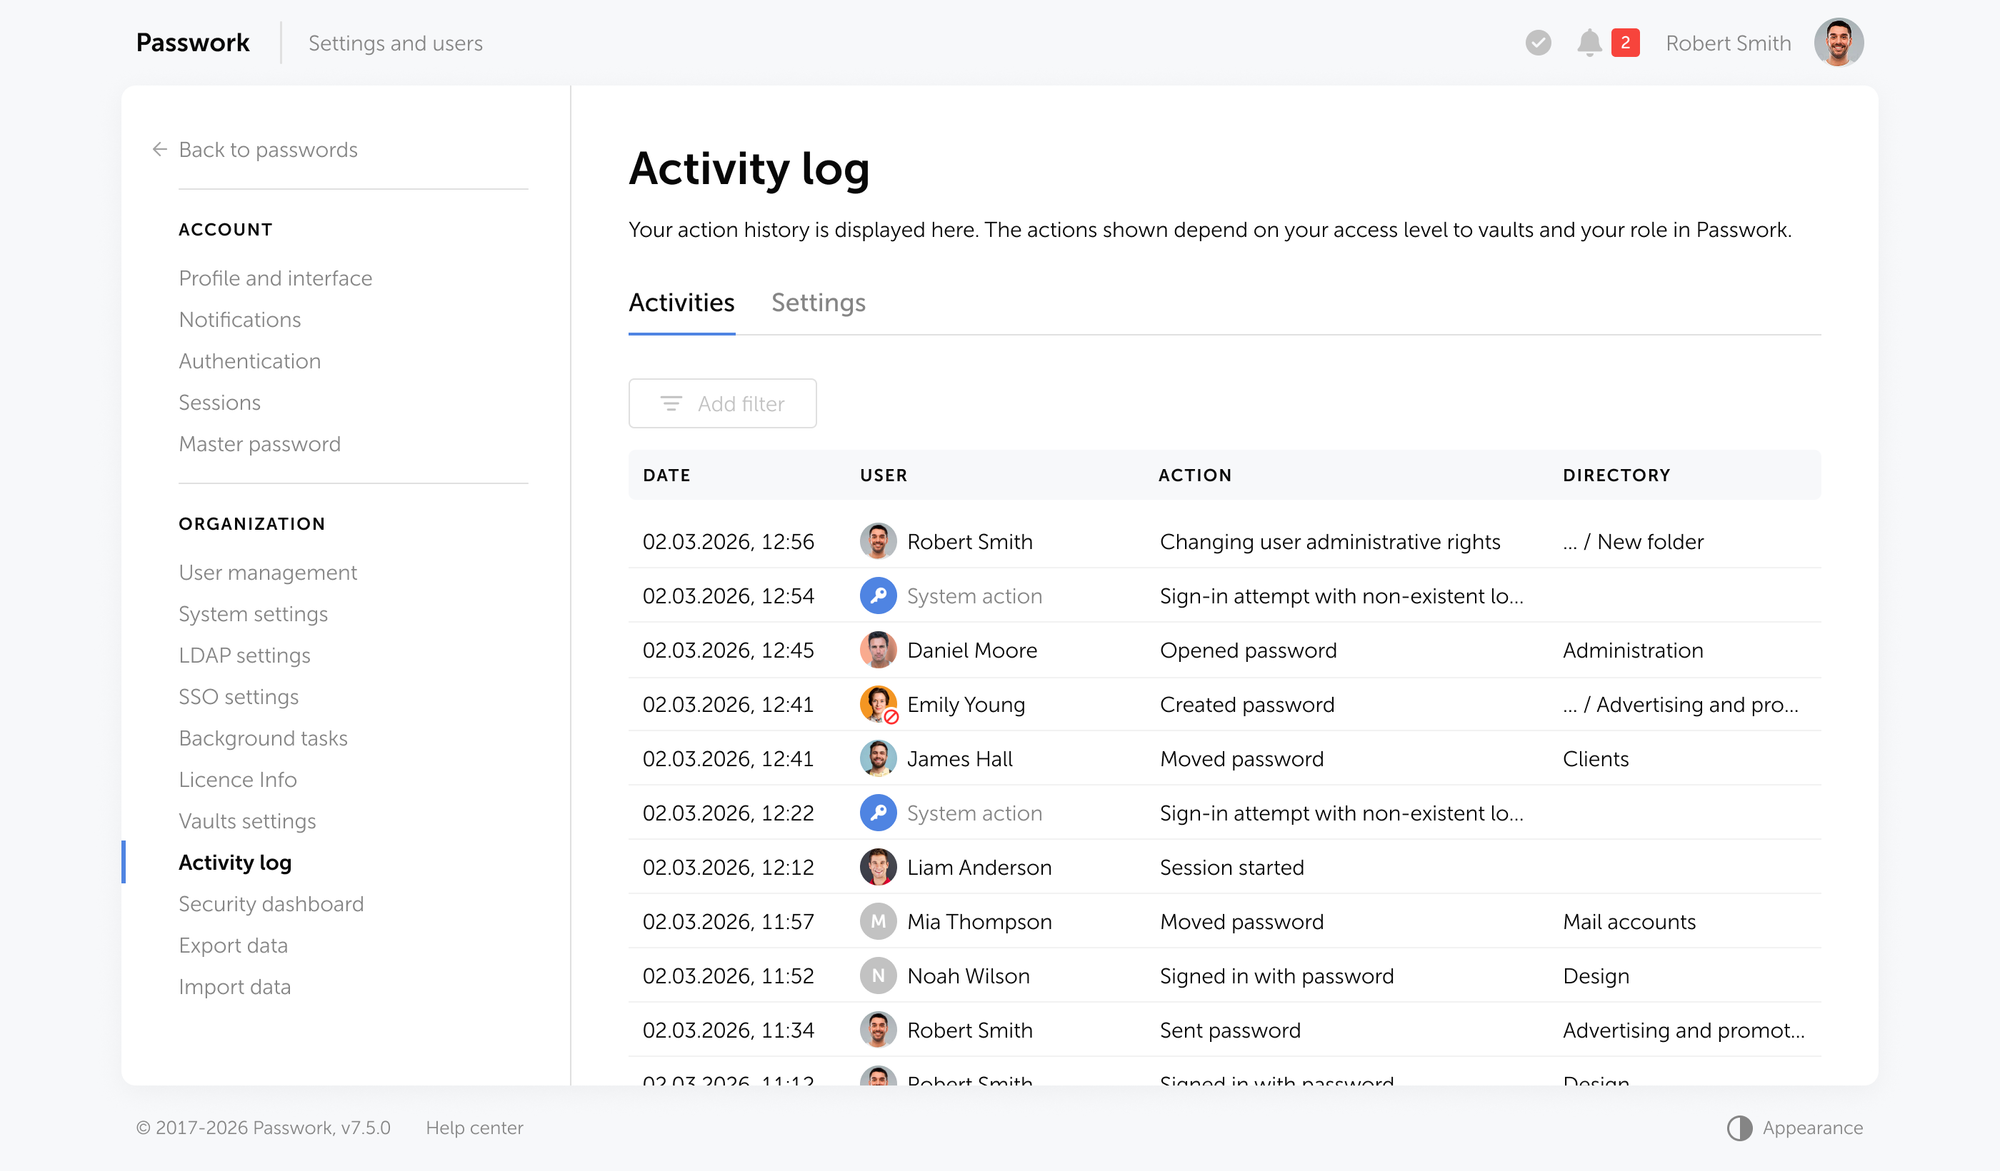
O Passwork mantém um registo de auditoria completo de todas as ações, exportável para revisões de conformidade e investigações de incidentes.
Aplicação obrigatória da MFA ao nível do cofre
Não é opcional nem uma preferência de cada utilizador: é aplicada por política, com suporte para TOTP, tokens de hardware e SSO SAML. O KeePass admite ficheiros de chave, o que não é MFA. O Passwork aplica a MFA ao nível do cofre, com vários métodos de autenticação associados ao fornecedor de identidade.
Preenchimento automático e integração com navegadores
Um gestor de credenciais moderno integra-se com navegadores e ferramentas de CLI para preencher automaticamente palavras-passe e injetar segredos em pipelines de implementação. O KeePass tem plugins para navegadores, mas são mantidos pela comunidade e não têm o modelo de segurança de um cofre centralizado. O Passwork disponibiliza extensões de navegador e ferramentas de CLI nativas que obtêm credenciais a pedido a partir do cofre, com registo de auditoria completo de cada ação de preenchimento automático.
Arquitetura zero-knowledge
Os dados das credenciais devem ser cifrados do lado do cliente antes de chegarem ao servidor. Isto significa que o servidor (autoalojado ou na cloud) não consegue decifrar as credenciais. É uma garantia, não uma promessa. O KeePass cifra localmente, mas não oferece colaboração em equipa sem partilha manual de ficheiros. O Passwork utiliza cifragem AES-256 do lado do cliente com arquitetura zero-knowledge: as credenciais são cifradas antes da transmissão, armazenadas cifradas no servidor e decifradas apenas em clientes autorizados.
Autoalojado ou na cloud, à escolha da organização
Algumas PME têm razões regulamentares ou contratuais para manter os dados de credenciais nas próprias instalações. Uma ferramenta que ofereça autoalojamento genuíno proporciona o controlo que o KeePass oferece, sem as limitações operacionais. O Passwork está disponível como gestor de palavras-passe e segredos na cloud e como implementação autoalojada na infraestrutura própria, com cifragem AES-256 completa e arquitetura zero-knowledge. Os dados nunca saem do controlo da organização.
KeePass vs. Passwork: Comparação de funcionalidades
| Funcionalidade | KeePass | Passwork |
|---|---|---|
| Sincronização multiutilizador | Manual / propensa a erros | Em tempo real, sem conflitos |
| Permissões granulares (RBAC) | Inexistentes | Por utilizador e por cofre |
| Logs de auditoria | Inexistentes | Registo de atividade completo por utilizador |
| Aplicação obrigatória da MFA | Apenas ficheiro de chave | TOTP, SSO, chaves de hardware, passkeys, biometria |
| Integração AD/LDAP | Inexistente | Nativa |
| Saída automatizada de colaboradores | Inexistente | Revogação numa única ação |
| Preenchimento automático e integração com navegadores | Plugins da comunidade | Extensões nativas |
| Cifragem zero-knowledge | Apenas local | Do lado do cliente e do servidor |
| Integração com SIEM | Inexistente | Syslog, REST API |
| Evidência de conformidade | Inexistente | Relatórios de auditoria exportáveis |
| Opção autoalojada | Apenas baseada em ficheiros | Controlo total da infraestrutura |
A diferença é arquitetónica. Quando a equipa ultrapassa as cinco pessoas, o atrito operacional do KeePass torna-se real. A rotação de credenciais exige substituir a chave de toda a base de dados. A saída de um colaborador obriga todos a alterar a palavra-passe mestra. O controlo de acesso é binário: ou se tem a palavra-passe mestra, ou não. Passwork elimina esse atrito: permissões granulares, saída automatizada de colaboradores, registos de auditoria por utilizador e sincronização em tempo real sem conflitos.
Se a organização está sujeita a requisitos de conformidade (RGPD, SOC 2, NIS2, ISO 27001, PCI DSS), a diferença acentua-se. Uma base de dados KeePass partilhada reprova em todas as auditorias. O Passwork, com RBAC, registo de auditoria, integração com AD e cifragem zero-knowledge, cumpre os requisitos de conformidade sem criar sobrecarga administrativa.
Conclusão
O KeePass é um ponto de partida. Para um administrador isolado ou uma equipa de duas pessoas sem requisitos de auditoria externa, cumpre a sua função. Para qualquer equipa acima desse limiar, cria mais risco do que elimina.
A dívida administrativa acumula-se em silêncio: conflitos de sincronização que custam uma hora aqui, uma rotação por saída de colaborador que custa um dia ali, uma constatação de auditoria que custa um trimestre. Nada disto aparece na fatura do KeePass, porque não há fatura. Mas o custo é real.
O passo seguinte é simples: mapear o inventário atual de credenciais, identificar que equipas partilham o acesso a que sistemas e avaliar se a ferramenta atual consegue dizer quem tem acesso a quê. Se não consegue, a resposta está dada.
Se a equipa já ultrapassou o KeePass, o Passwork foi concebido precisamente para este momento. Oferece permissões granulares, sincronização em tempo real, logs de auditoria por utilizador, integração com AD, aplicação obrigatória da MFA e cifragem zero-knowledge, sem a dívida operacional de gerir palavras-passe mestras partilhadas e rotações manuais de credenciais. Experimentar o Passwork grátis
Perguntas frequentes
O KeePass é seguro para uso empresarial?
O KeePass utiliza cifragem AES-256 e é de código aberto, com um longo histórico de segurança, o que o torna criptograficamente sólido. Para uso empresarial, o risco de segurança está na ausência de logs de auditoria, de controlos de acesso granulares e de aplicação obrigatória da MFA. Estas lacunas criam exposição a problemas de conformidade ao abrigo do artigo 32.º do RGPD e do SOC 2 CC6.1.
Podem vários utilizadores partilhar uma base de dados KeePass?
Sim, mas com limitações significativas. O KeePass não tem motor de sincronização em tempo real. Quando dois utilizadores editam o mesmo ficheiro .kdbx em simultâneo numa partilha de rede, a última gravação substitui a anterior, sem fusão nem aviso. A própria documentação do KeePass descreve esta situação como uma limitação conhecida que exige soluções manuais.
Qual é a principal diferença entre o KeePass e um gestor de palavras-passe empresarial?
A diferença essencial está na arquitetura de acesso. O KeePass utiliza uma única palavra-passe mestra partilhada por todos os utilizadores: não existem contas individuais, permissões por utilizador nem registos de atividade. Um gestor de palavras-passe empresarial atribui a cada utilizador a sua própria sessão autenticada, aplica acesso baseado em funções a cofres específicos e regista cada interação com credenciais.
O KeePass é compatível com o Active Directory ou o LDAP?
Não. O KeePass não tem integração nativa com AD nem LDAP. O aprovisionamento e o desaprovisionamento de utilizadores são totalmente manuais. Em contraste, os gestores de credenciais de nível empresarial integram-se com AD/LDAP, de modo que os direitos de acesso acompanham automaticamente a pertença a grupos do diretório.
Porque é que o KeePassreprova nas auditorias de conformidade?
O KeePass não consegue produzir evidência de quem acedeu a que credenciais e quando. Os auditores de SOC 2 Tipo II exigem logs de acesso ao abrigo do CC6.1. O artigo 32.º do RGPD exige controlos de acesso demonstráveis. Um ficheiro .kdbx com uma palavra-passe mestra partilhada não satisfaz nenhum dos requisitos, por mais forte que seja a cifragem.
Quando deve uma PME passar do KeePass para um gestor de palavras-passe empresarial?
O limiar prático são cinco ou mais utilizadores, qualquer obrigação de conformidade (SOC 2, RGPD, HIPAA, ISO 27001) ou qualquer situação em que seja necessário provar o histórico de acessos. Se a saída de um colaborador obriga a rodar credenciais em vez de revogar uma conta de utilizador, é um sinal claro de que a ferramenta atual não é adequada ao fim em causa.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan