As políticas de cofre do Passwork (também designadas tipos de cofre ou Vault Types): uma camada de governação configurável que permite aos administradores definir, para cada categoria de cofre, quem são os seus administradores permanentes, que nível de acesso têm os criadores do cofre e quem pode criar cofres desse tipo. Uma vez definidas, estas regras aplicam-se automaticamente a todos os cofres criados nesse tipo.
A maioria das empresas não consegue afirmar com certeza quem tem direitos de administrador sobre o cofre de credenciais partilhadas de uma determinada equipa, porque o acesso de administração é atribuído de modo informal, sem uma política que o sustente. As políticas de cofre de palavras-passe empresariais resolvem este problema ao associar os direitos de administração à própria política do cofre, e não a quem o criou.
Este guia explica como a arquitetura de tipos de cofre (Vault Types) do Passwork dá aos diretores de TI (CIO) e aos responsáveis pela segurança da informação (CISO) um modelo prático de governação de cofres, que vai além das regras básicas de palavras-passe.
Pontos principais
- As políticas de cofre associam os direitos de administração ao próprio tipo de cofre, e não a quem o criou, eliminando a lacuna em que ninguém sabe dizer quem controla realmente um cofre partilhado
- O Passwork evita uma chave mestra única que desbloqueie todos os cofres de uma só vez; a recuperação passa, em alternativa, por uma conta de recuperação separada e offline
- Ao contrário das ferramentas de consumo que dependem de uma chave partilhada ou de um superadministrador, o Passwork evita esse ponto único de falha por conceção
- Uma lista de verificação com cinco políticas (limitar os cofres privados, atribuir administradores da empresa, planear o acesso de emergência, sincronizar o RBAC através do AD/LDAP e alinhar as regras de palavras-passe com as orientações NIST SP 800-63B Rev. 4) transforma uma implementação em governação efetiva
- Os administradores não removíveis e os registos de auditoria exportáveis fornecem aos auditores provas diretas para o artigo 21.º, n.º 2, da NIS2 e para os controlos 5.15/8.15 da ISO 27001, um tema que pesa em 39 % das violações de dados, segundo o DBIR 2026 da Verizon
O que são as políticas de cofre e porque é que os CIO precisam delas
As políticas de cofre são regras de governação que determinam quem pode criar um cofre, a quem é atribuído automaticamente o acesso de administrador e quem não pode ser removido desse acesso. Deslocam o debate dos «requisitos de complexidade das palavras-passe» para a governação de cofres: um controlo estrutural sobre o armazenamento de credenciais da empresa, e não apenas sobre as próprias credenciais.
Três categorias de ferramentas afirmam resolver este problema:
- Os gestores de palavras-passe de consumo tratam bem a partilha de credenciais pessoais ou de pequenas equipas, mas não foram concebidos para a governação departamental em escala
- As plataformas de gestão de acessos privilegiados (PAM) protegem contas ao nível da infraestrutura e contas de serviço, mas acrescentam custos e complexidade de que a maioria dos casos de partilha de credenciais não precisa
- Os gestores de palavras-passe empresariais com motores dedicados de políticas de cofre situam-se entre os dois, e é esta a abordagem em que o presente artigo se centra
Ação para o CIO: Audite a organização à procura de «cofres não autorizados»: pastas partilhadas ou cofres de equipa criados sem o conhecimento da TI, muitas vezes numa ferramenta de consumo que um departamento adotou por iniciativa própria.
Arquitetura das políticas de cofre: como o Passwork estrutura os acessos
O Passwork 7.1 introduziu uma arquitetura de tipos de cofre em que cada política de cofre define os seus próprios administradores, permissões de criação e regras de criação antes de existir um único cofre. Todos os novos cofres criados ao abrigo dessa política herdam automaticamente os administradores designados, e o proprietário do cofre não os pode remover.
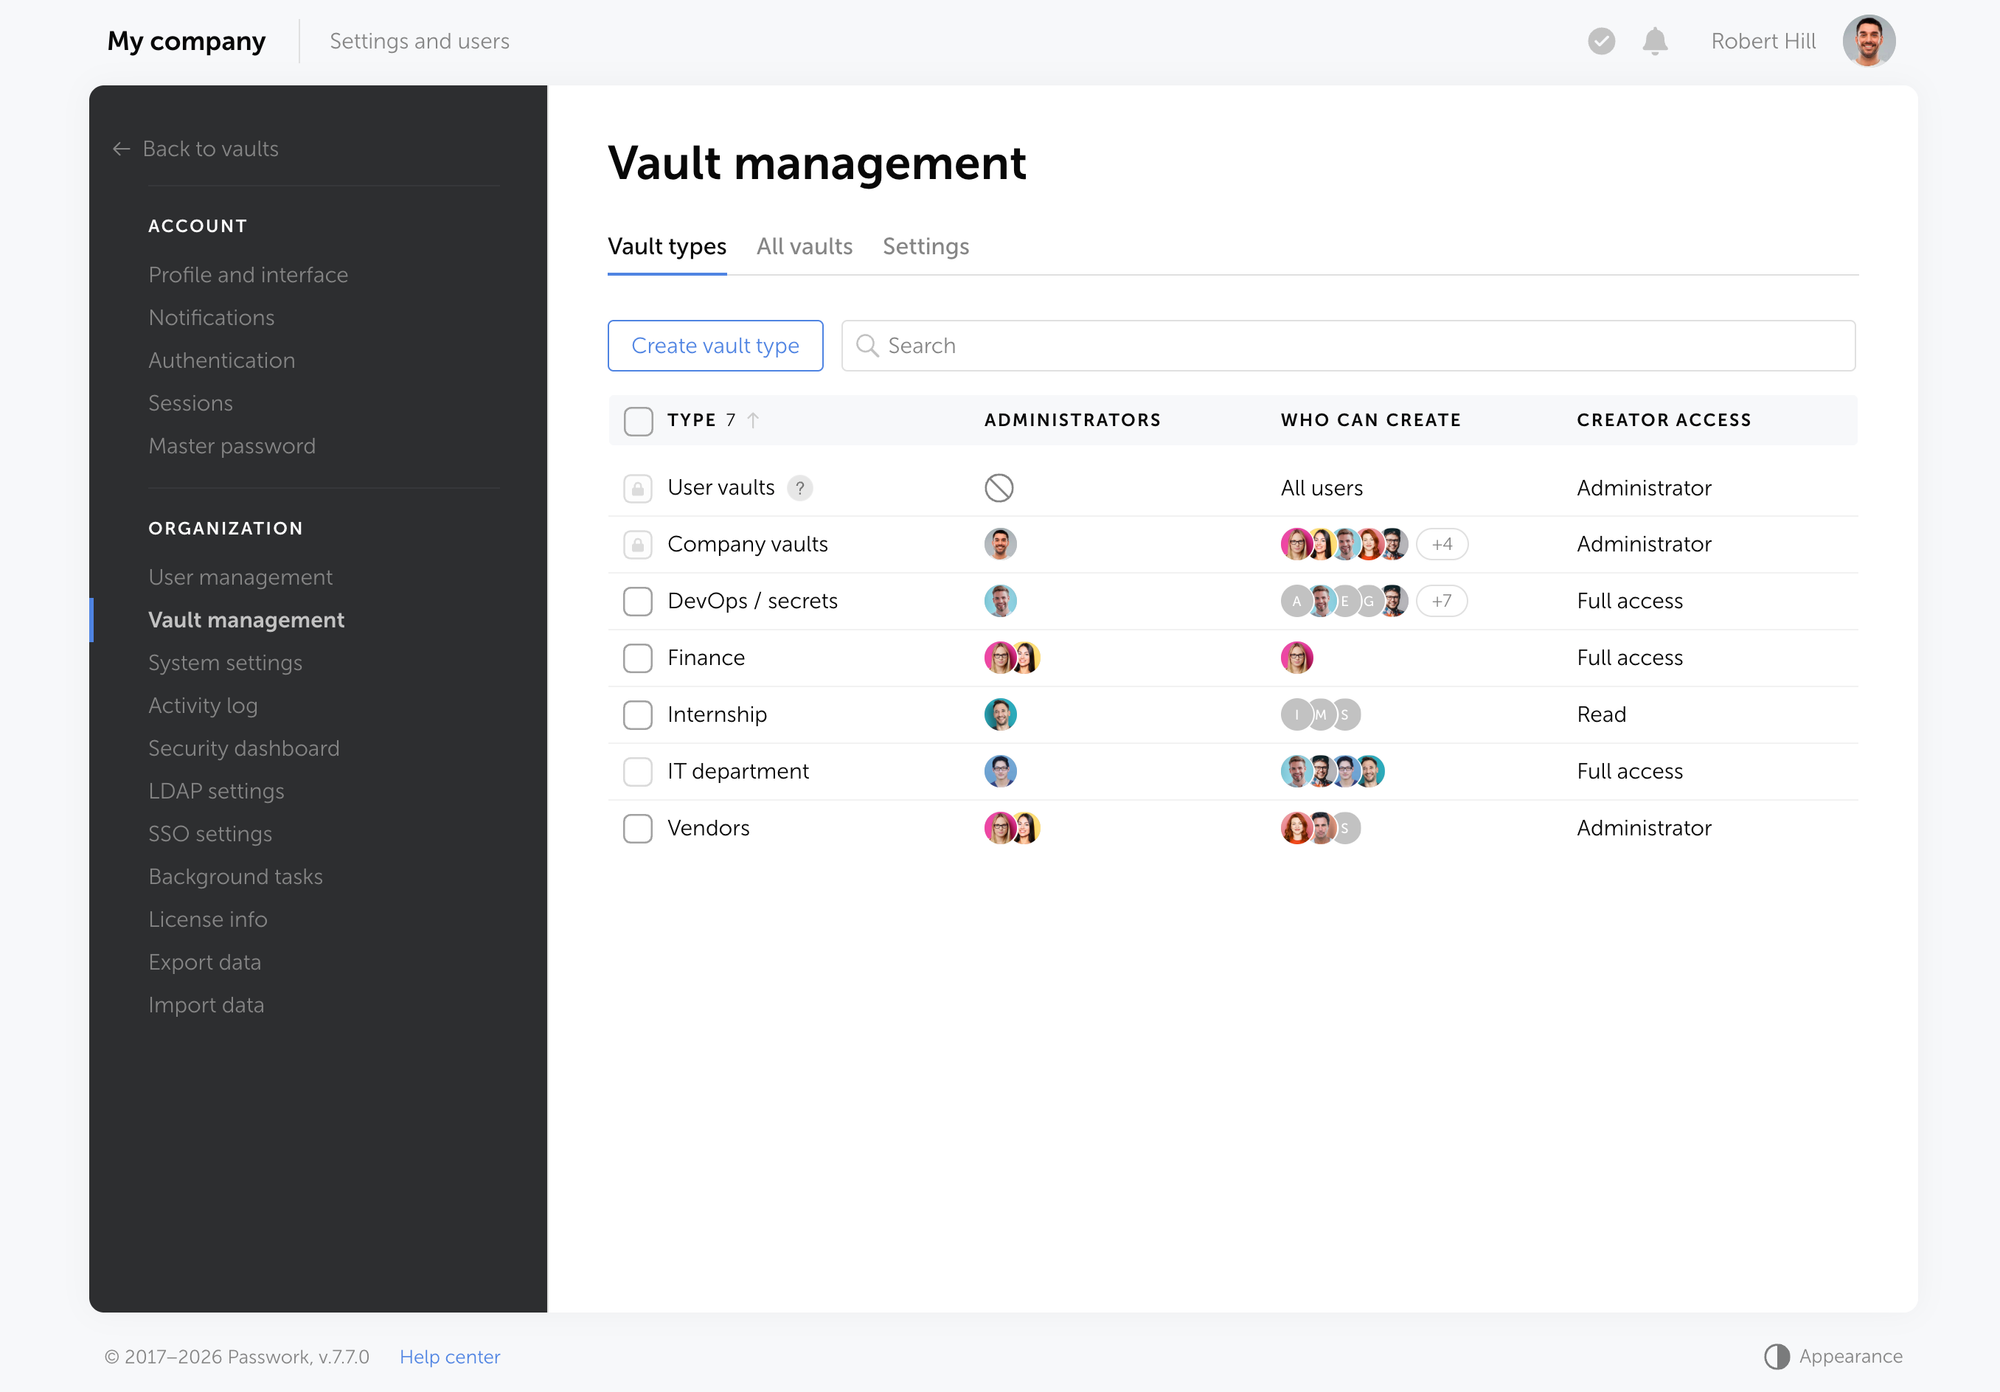
Por predefinição, existem dois tipos básicos de cofre: os Cofres de utilizador, repositórios de credenciais privados ou partilhados, controlados inteiramente pelo seu criador, e os Cofres da empresa, que incluem sempre os administradores da empresa. Além destes, os administradores podem criar um número ilimitado de tipos de cofre personalizados, um por departamento, projeto ou nível de acesso, cada um com os seus próprios administradores designados e regras de criação.
Daqui resultam três benefícios concretos para o negócio:
- Controlo sobre os cofres de equipa sem que um único superadministrador detenha uma chave mestra de todas as palavras-passe da empresa
- Um caminho de recuperação que funciona quando alguém sai ou perde o acesso, através de uma conta de recuperação previamente aprovisionada, cuja palavra-passe mestra é guardada offline
- Nenhum «botão único» ou chave mestra obrigatória que desbloqueie de uma só vez as credenciais de toda a organização
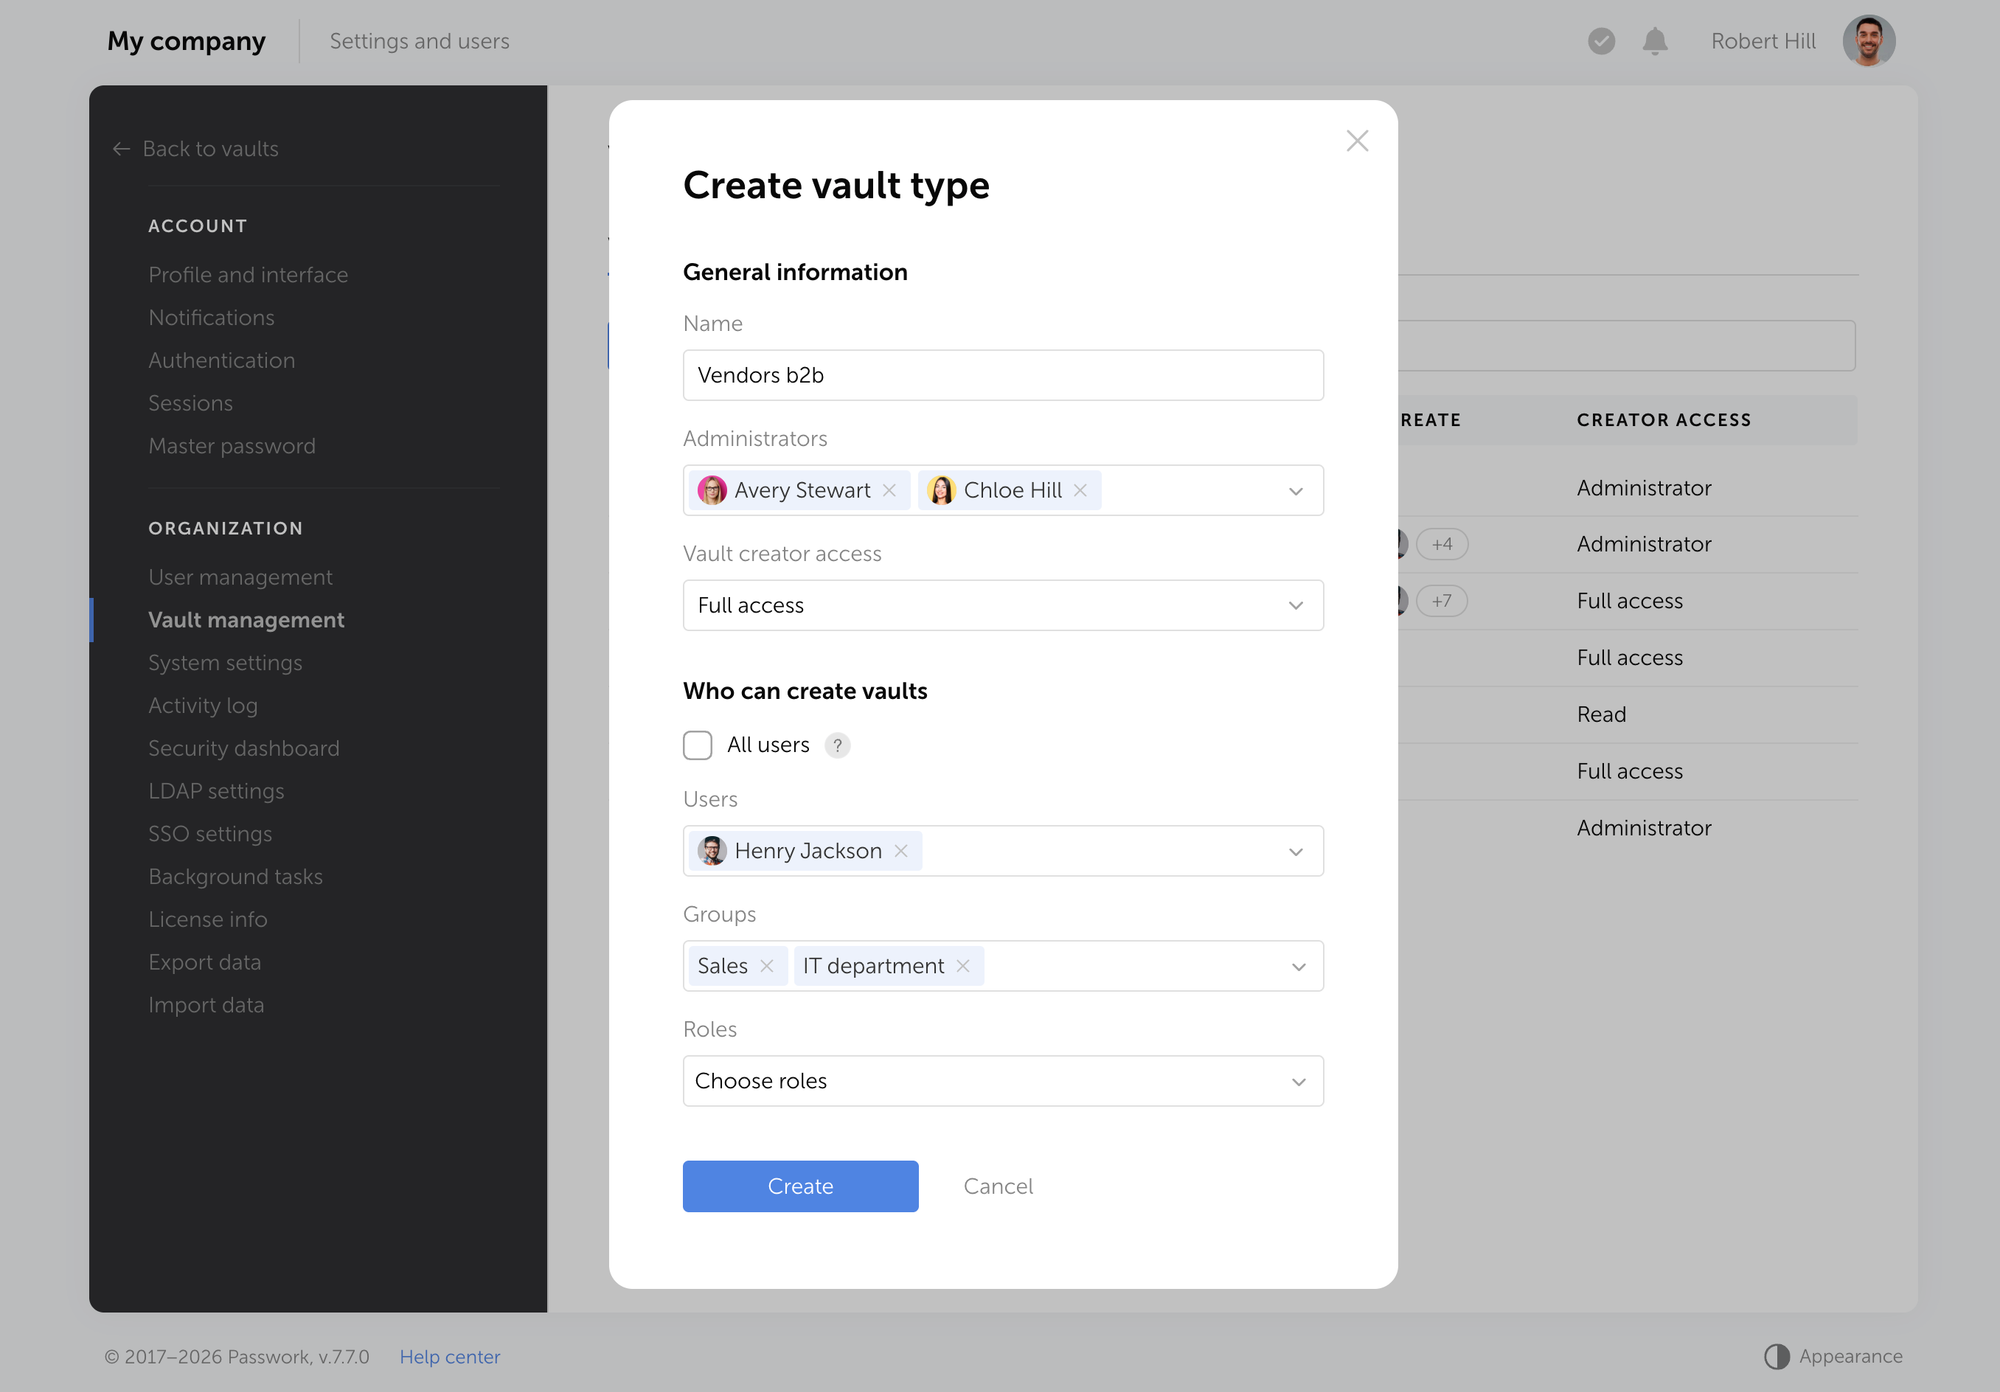
A versão 7.4 acrescentou controlos de restrição específicos para os cofres de utilizador, que permitem aos administradores limitar também as permissões de partilha e de criação no nível dos cofres pessoais, fechando uma lacuna que os tipos de cofre básicos, por si sós, não cobriam.
Ação para o CIO: Mapeie a estrutura organizacional para tipos de cofre, um por departamento ou projeto, e atribua administradores da empresa antes de as equipas começarem a criar cofres por iniciativa própria.
O Passwork face a outras abordagens de controlo de acesso a cofres
Para qualquer ferramenta de gestão de credenciais, importa saber se a função de administrador está associada previamente a uma política e se a recuperação de acessos exige uma chave que também abre tudo o resto na organização. Na tabela seguinte, a resposta pretendida na coluna da chave única é «Não»: significa que não existe um ponto único de falha integrado.
| Produto | Administradores da empresa por política de cofre | Recuperação de acessos | Uma só chave abre tudo |
|---|---|---|---|
| Passwork | Sim | Sim | Não, por conceção |
| 1Password | Parcialmente | Parcialmente | Não, por conceção |
| LastPass | Não | Parcialmente | Sim, ponto único de falha |
| Bitwarden | Não | Sim | Sim, ponto único de falha |
| Passbolt | Não | Sim | Sim, ponto único de falha |
| CyberArk | Parcialmente | Parcialmente | Parcialmente, consoante a implementação |
Os gestores de palavras-passe orientados para o consumidor permitem muitas vezes que os administradores de equipa giram um cofre partilhado, mas raramente aplicam essa política automaticamente a todos os novos cofres criados por um departamento.
Algumas ferramentas dependem de um único superadministrador, que pode repor a palavra-passe de qualquer utilizador e aceder a todas as pastas partilhadas da empresa. Outras associam todos os cofres da empresa a uma única chave de cifragem partilhada, pelo que o comprometimento dessa chave expõe tudo de uma só vez.
As plataformas PAM resolvem um problema diferente: guardam em cofre as credenciais privilegiadas da infraestrutura, muitas vezes protegidas pela sua própria chave mestra ou chave break-glass, em vez de governarem a partilha de palavras-passe ao nível das equipas.
Ação para o CIO: Avalie a ferramenta de credenciais atual segundo estes três critérios: atribuição de administradores associada a políticas, um caminho de recuperação funcional e a ausência de uma chave universal obrigatória.
Lista de verificação de governação de cofres com cinco políticas para CIO
Cinco decisões de configuração específicas transformam a implementação de um gestor de palavras-passe numa governação de cofres funcional. Cada uma corresponde a um modo de falha distinto, observado em intervenções reais de resposta a incidentes, e não a um risco teórico.
- Desative a criação e a partilha de cofres privados onde não sejam necessárias. Os cofres privados sem restrições são precisamente a forma como se criam cofres não autorizados fora da visibilidade da TI. Restrinja a criação de cofres privados às funções que realmente precisam dela.
- Atribua administradores da empresa a cada política de cofre de equipa e de departamento. Assim garante-se uma supervisão contínua, sem depender de que uma única pessoa se lembre de se adicionar.
- Defina uma política de acesso de emergência antes de precisar dela. Decida entre um único circuito de recuperação à escala da organização ou contas de recuperação separadas por departamento, e guarde offline as credenciais mestras dessa conta de recuperação.
- Implemente o controlo de acessos baseado em funções (RBAC) através do Active Directory ou do LDAP. A sincronização de grupos e funções aplica automaticamente o princípio do menor privilégio e elimina erros de aprovisionamento manual quando os colaboradores mudam de função.
- Alinhe o comprimento e as regras de rotação das palavras-passe com as orientações atuais do NIST. A publicação NIST SP 800-63B Rev. 4 (2025) estabelece um mínimo de 15 caracteres para as palavras-passe usadas como único fator de autenticação e retira formalmente o requisito obrigatório de rotação a cada 90 dias (NIST SP 800-63B, 2025) [verificar o URL exato da publicação antes da impressão]. A rotação forçada sem indícios de comprometimento leva os utilizadores para palavras-passe previsíveis, apenas incrementadas, que é precisamente o resultado que as orientações agora desencorajam.
Ação para o CIO: Realize, ainda neste trimestre, uma auditoria de lacunas face às cinco políticas e atribua um responsável a cada constatação, em vez de tratar a auditoria como um relatório pontual.
Cumprir os requisitos da NIS2 e da ISO 27001 com a governação de cofres
As políticas de cofre correspondem diretamente aos dois requisitos que os auditores verificam primeiro: controlo de acessos documentado e um registo de auditoria verificável. A Diretiva NIS2 (UE) 2022/2555, no artigo 21.º, n.º 2, exige políticas de controlo de acessos e autenticação multifator como parte das medidas de gestão dos riscos de cibersegurança de uma entidade. Os controlos 5.15 e 8.15 da norma ISO/IEC 27001:2022 exigem o mesmo par: um modelo de acesso definido e um registo de quem o exerceu e quando.
Os administradores da empresa associados a uma política de cofre cobrem o lado do controlo de acessos sem folhas de cálculo manuais. Os registos de auditoria exportáveis e com data e hora cobrem o resto.
O DBIR 2026 da Verizon verificou que as credenciais estiveram presentes, em alguma fase, em 39 % das violações de dados, como vetor de acesso inicial em 13 % das violações confirmadas e como principal vetor em 52 % dos Basic Web Application Attacks (ataques básicos a aplicações web). IBM indica, no 2026 Cost of a Data Breach Report, que o custo médio global de uma violação de dados é de 4,99 milhões de dólares, um aumento de 12 % em relação ao ano passado e um máximo histórico.
Ação para o CIO: Peça à equipa de segurança um relatório atualizado de cobertura do controlo de acessos da NIS2 ainda este mês, antes que seja um auditor a pedi-lo primeiro.
O que isto significa para a implementação
A governação de cofres é uma decisão estrutural, tomada como a segmentação de rede: concebida em função dos departamentos e dos níveis de risco antes de um incidente forçar uma reformulação. As organizações que acertam nisto tratam-no assim desde o início. Ao abrigo da NIS2 e do RGPD, essa estrutura é hoje um requisito para as empresas abrangidas.
Comece pela auditoria, não pela ferramenta. Identifique os cofres que existem hoje, quem realmente os controla e onde o caminho de recuperação falha se uma só pessoa sair.
Perguntas frequentes
Qual é a diferença entre uma política de palavras-passe e uma política de cofre?
Uma política de palavras-passe rege a própria credencial (comprimento, complexidade, rotação). Uma política de cofre rege o contentor: quem o pode criar, quem é automaticamente administrador e quem não pode ser removido. A governação empresarial precisa de ambas, mas as políticas de cofre eliminam a lacuna de controlo de acessos que as regras de palavras-passe, por si sós, deixam em aberto.
Um administrador da empresa pode ser removido de um cofre do Passwork?
Não. Os administradores atribuídos ao nível da política de cofre são adicionados automaticamente a todos os novos cofres abrangidos por essa política e não podem ser removidos nem despromovidos pelo proprietário do cofre, o que garante uma supervisão contínua mesmo que mudem os proprietários dos cofres (ver Passwork 7.1: tipos de cofre).
O Passwork exige uma chave mestra única que desbloqueie todos os cofres da empresa?
Não. O Passwork admite um circuito de recuperação unificado ou contas e chaves de recuperação separadas por departamento ou por política de cofre. As organizações escolhem a estrutura; não existe nenhuma chave única obrigatória que abra todos os cofres de uma só vez.
Como ajuda a governação de cofres no cumprimento da NIS2?
O artigo 21.º, n.º 2, da NIS2 exige políticas de controlo de acessos documentadas e capacidade de auditoria. As políticas de cofre com administradores da empresa não removíveis e registos de auditoria exportáveis dão aos auditores provas diretas de quem pode aceder às credenciais e de quando o acesso mudou.
Uma política de rotação de palavras-passe de 90 dias continua a ser exigida segundo as orientações do NIST?
Não. A publicação NIST SP 800-63B Rev. 4 (2025) elimina o requisito de rotação periódica obrigatória das palavras-passe, recomendando a rotação apenas perante indícios de comprometimento, a par de um mínimo de 15 caracteres para palavras-passe de fator único.
 Passwork Team
 Alex Muntyan
 Alex Muntyan