As credenciais passam de pessoa para pessoa todos os dias. Um programador recebe uma credencial de base de dados pelo Slack. Um prestador de serviços recebe uma conta de administrador por e-mail. O departamento financeiro guarda os dados de início de sessão do sistema de processamento salarial numa folha de cálculo partilhada. Cada transferência é uma violação de dados à espera de acontecer. Em 2026, essa espera tem um valor mensurável, muitas vezes contado em minutos.
Este artigo explica em concreto o que está em jogo em 2026, por que razão os colaboradores continuam a fazê-lo e como resolver o problema sem que a segurança pareça um castigo.
Pontos principais
- As credenciais partilhadas são um problema de governação de acessos, não de comportamento dos utilizadores. As políticas que dependem de os colaboradores fazerem o que é correto falham em escala. Uma arquitetura que torna o que é correto a opção mais fácil não falha.
- O acesso mediado por cofre elimina a transferência da credencial em bruto. Os utilizadores acedem aos sistemas através do cofre. Nunca veem a palavra-passe. Cada ação é registada e associada a uma identidade individual.
- O controlo de acesso baseado em funções (RBAC) ao nível do grupo é o único modelo que escala. Gerir permissões individualmente deixa de funcionar a partir de uma dúzia de pessoas. Com a herança baseada em grupos, uma única alteração abrange toda a equipa.
- A autenticação multifator (MFA) em contas privilegiadas limita o raio de impacto quando as credenciais são comprometidas. O comprometimento de credenciais é uma questão de quando, não de se. Com um segundo fator, uma palavra-passe roubada, por si só, não basta.
- Os registos de auditoria têm de existir antes do incidente, e não depois. Responder a um incidente sem logs é reconstruir os factos de memória. É preciso criar o registo desde já.
- Os sistemas legados são uma limitação, não uma desculpa. Uma conta de serviço guardada num cofre com acesso mediado não é perfeita, mas é documentada, auditável e revogável.
- O shadow IT é um sinal de fricção. Se os colaboradores utilizam ferramentas pessoais para credenciais profissionais, o cofre corporativo é mais difícil de utilizar do que devia. Deve corrigir-se o processo de integração, e não a política.
- Automatize a saída de colaboradores ao nível do diretório. Cada dia em que um antigo colaborador mantém o acesso é uma responsabilidade em aberto. A integração com AD/LDAP encerra-a sem intervenção manual.
Os perigos da partilha insegura de palavras-passe em 2026
A partilha insegura de palavras-passe expõe as organizações a credential stuffing (reutilização automatizada de credenciais roubadas), apropriação de contas (ATO) e ameaças internas, todas elas muito mais fáceis de executar com a maturidade das ferramentas de ataque reforçadas por IA. O problema central é que as credenciais partilhadas destroem a responsabilização individual: quando cinco pessoas utilizam o mesmo início de sessão, nenhum registo de auditoria indica qual delas causou a violação.
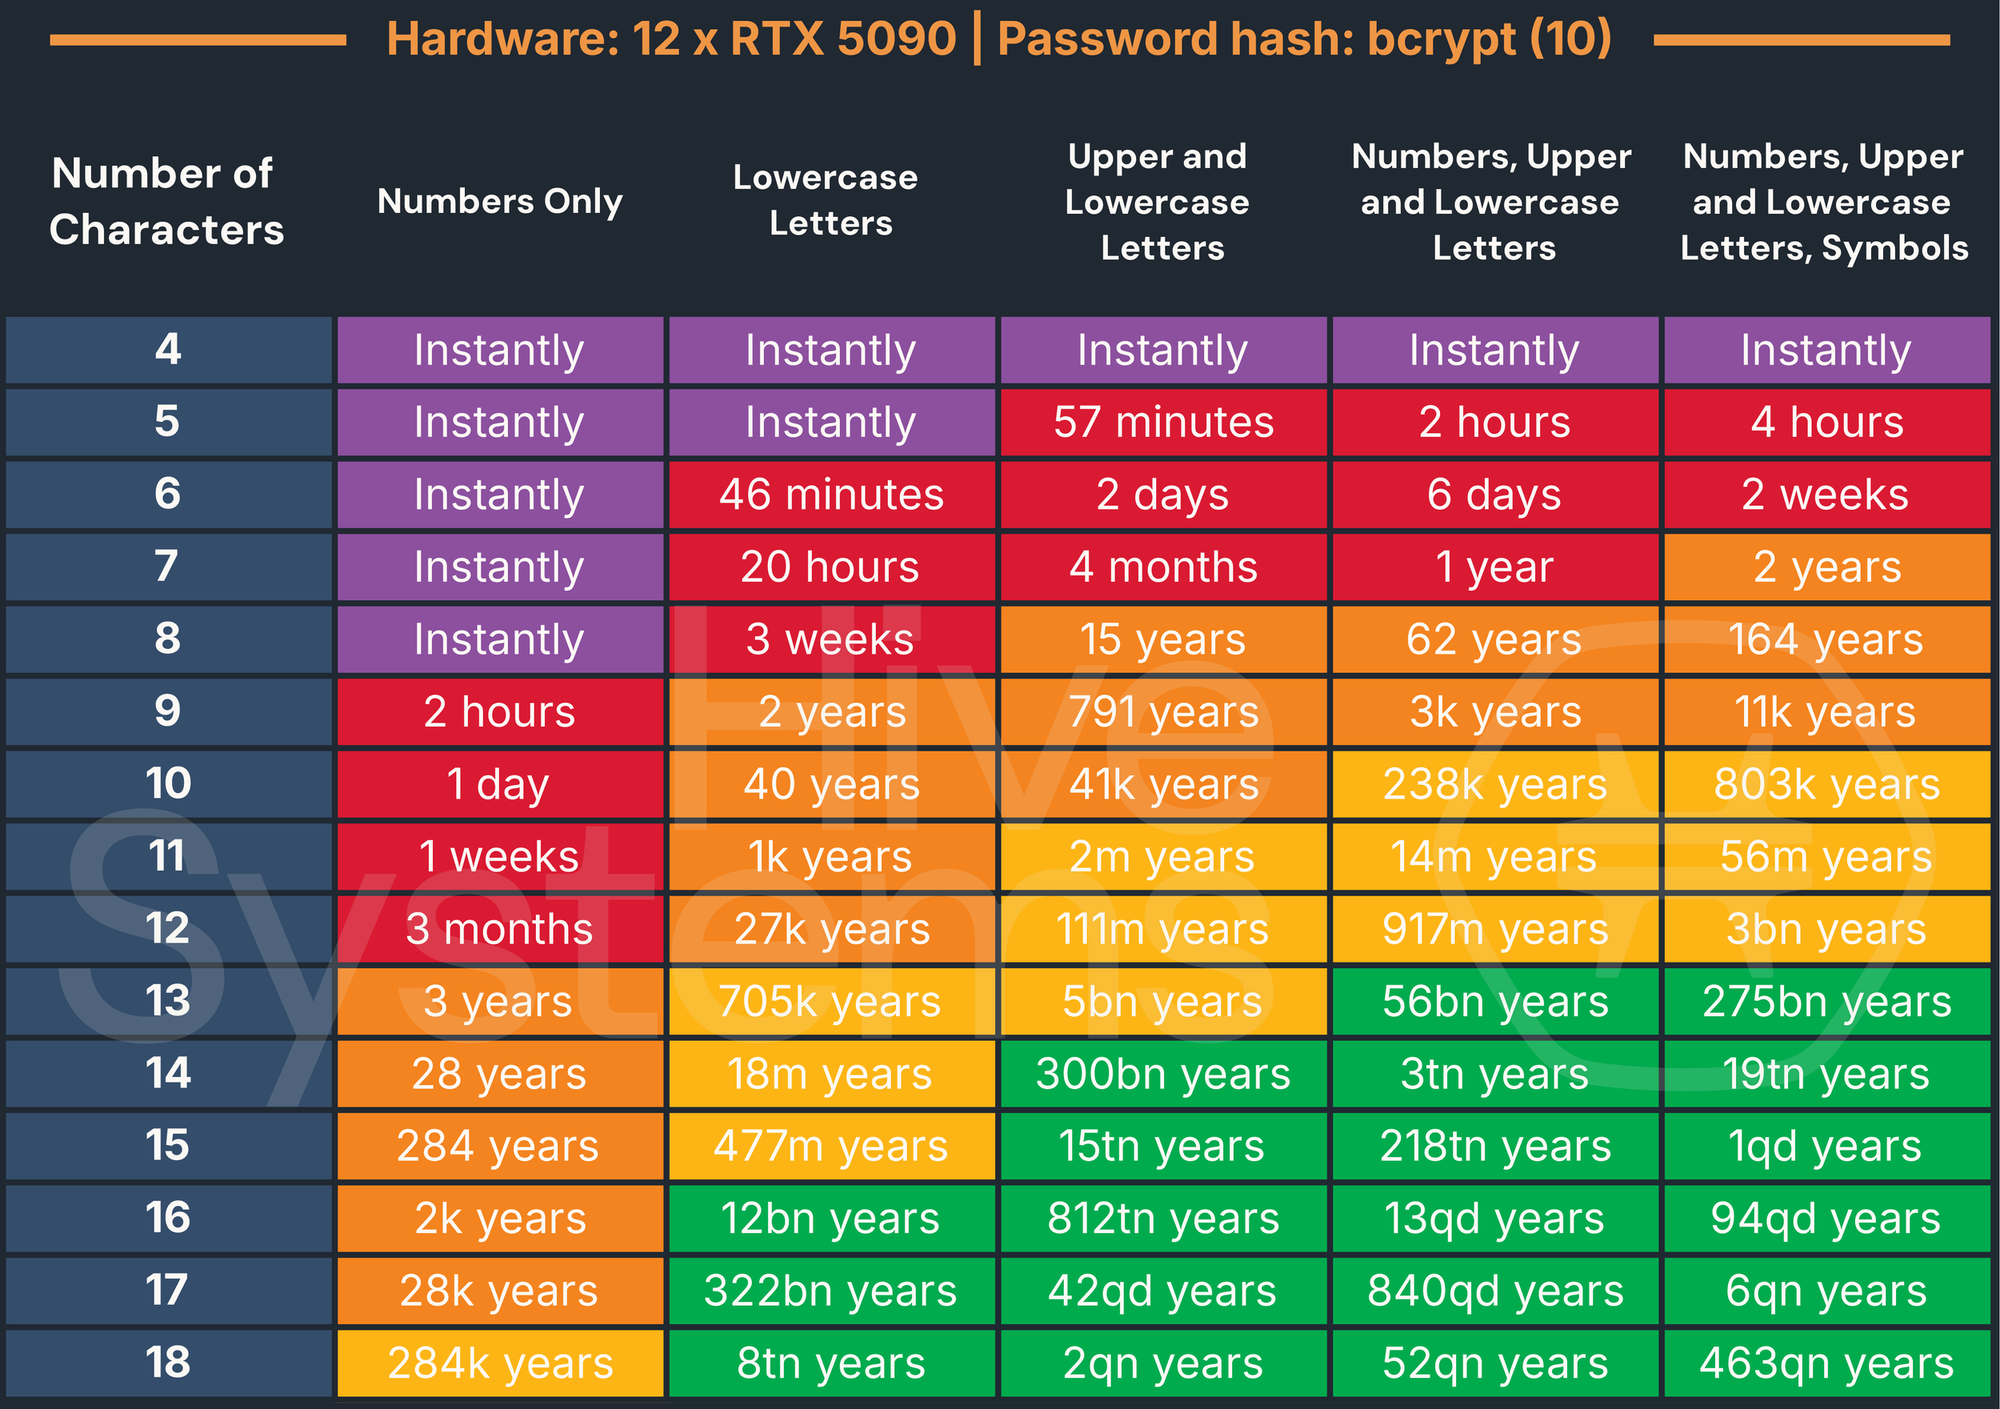
O panorama de ameaças mudou de forma significativa, com a evolução do hardware GPU e das ferramentas de quebra de palavras-passe. A Password Table de 2025 da Hive Systems mostra que as palavras-passe curtas continuam perigosamente expostas, independentemente da complexidade. A NIST SP 800-63B (atualizada em agosto de 2025) reflete a mesma realidade: as diretrizes definem agora um mínimo de 15 carateres e abandonam explicitamente as regras de complexidade obrigatória em favor do comprimento, reconhecendo que a resistência a ataques de força bruta cresce exponencialmente com o comprimento e não com a substituição de carateres.
Tempo necessário para um atacante quebrar uma palavra-passe por força bruta em 2025
O credential stuffing escalou com estas ferramentas. Os atacantes introduzem bases de dados de credenciais divulgadas (nos mercados da dark web estão disponíveis milhares de milhões de pares de nome de utilizador e palavra-passe) em ferramentas automatizadas que as testam em centenas de serviços em simultâneo. As palavras-passe partilhadas ampliam o raio de impacto: uma única credencial divulgada pode comprometer todos os sistemas em que essa palavra-passe foi reutilizada.
Os ataques de força bruta também beneficiaram da IA. Os algoritmos modernos de quebra de palavras-passe utilizam redes neuronais para modelar os padrões de substituição humanos. Substituir a por @ ou acrescentar ! a uma palavra do dicionário já não oferece uma resistência significativa. O modelo do atacante já tem isso em conta.
As ameaças internas são o risco menos discutido. Quando as credenciais são partilhadas de modo informal (por chat, e-mail ou oralmente), não existe registo de quem as detém em cada momento. Um colaborador descontente, um prestador de serviços cujo contrato terminou ou um antigo colega cuja saída da organização nunca foi devidamente processada podem manter o acesso indefinidamente. Sem contas individuais nem registos de auditoria, não é possível detetar o acesso, e muito menos atribuí-lo.
Como a partilha insegura se traduz em vetores de ataque específicos
| Tipo de ataque | Como a partilha insegura o possibilita | Raio de impacto |
|---|---|---|
| Credential stuffing | As palavras-passe partilhadas são reutilizadas em vários sistemas. Um único par divulgado desbloqueia todos os serviços em que essa credencial foi utilizada. | Todos os sistemas que partilham a mesma credencial |
| Apropriação de contas (ATO) | Os atacantes utilizam credenciais obtidas por credential stuffing ou por força bruta para obter acesso persistente. As contas partilhadas dificultam a deteção: a atividade anómala confunde-se com a de vários utilizadores legítimos. | A conta e todos os sistemas a que ela acede |
| Ataque de força bruta | As palavras-passe partilhadas curtas ou previsíveis são quebradas mais depressa do que as individuais são alteradas. Os modelos de quebra baseados em IA têm em conta os padrões de substituição mais comuns. | O sistema visado e quaisquer credenciais reutilizadas |
| Ameaça interna | Não existe registo de quem detém uma credencial partilhada em cada momento. Um colaborador em saída, um prestador de serviços ou um colega já desligado da organização podem manter o acesso indefinidamente. | Qualquer sistema a que a credencial dê acesso |
| Escalada de privilégios | As credenciais de administrador partilhadas dão a todos os titulares um acesso elevado, independentemente da função que realmente desempenham. Um utilizador comprometido equivale a exposição total de administrador. | Todos os sistemas acessíveis através da conta de administrador partilhada |
| Amplificação de phishing | Quando as credenciais são partilhadas por chat ou e-mail, os atacantes que intercetam esses canais obtêm palavras-passe reais e utilizáveis, e não valores com hash. | Todos os sistemas a que a credencial intercetada dá acesso |
| Comprometimento da cadeia de abastecimento | As credenciais partilhadas com fornecedores ou prestadores de serviços alargam a superfície de ataque para além do perímetro da organização. Uma violação num terceiro torna-se uma violação na própria organização. | Todos os sistemas a que a credencial do fornecedor dá acesso |
| Movimento lateral | Uma única credencial partilhada que abrange vários sistemas oferece ao atacante um caminho já preparado através da rede, sem necessidade de escalar mais. | Todo o âmbito da credencial partilhada |
| Persistência não detetada | As contas partilhadas não têm um comportamento de referência individual. Os atacantes podem manter o acesso durante meses sem acionar a deteção de anomalias. O DBIR de 2025 da Verizon refere que o tempo mediano de deteção de uma violação baseada em credenciais continua a ser medido em meses. | Qualquer sistema acessível através da conta partilhada |
Para além da conveniência: Porque continuam os colaboradores a partilhar palavras-passe (e o custo real)
Os colaboradores partilham palavras-passe de trabalho pelos mesmos motivos banais de sempre: emergências, contas de equipa partilhadas, tarefas delegadas. Partilhar é a resposta racional quando o caminho seguro é mais lento do que a própria tarefa. Quando o processo formal de pedido de acesso demora mais, as pessoas ignoram-no.
Esta fricção tem nome. Um estudo de 2025 revisto por pares, «Digital detox: Exploring the impact of cybersecurity fatigue on employee productivity and mental health», publicado na Discover Mental Health (PMC/PubMed), inquiriu 351 colaboradores das áreas de TI, finanças, saúde e educação e concluiu que a fadiga de cibersegurança (definida como o esgotamento mental e emocional causado por exigências de segurança repetidas) contribui diretamente para o desinteresse, o menor cumprimento das regras e o burnout.
«A fadiga de cibersegurança, um estado de esgotamento mental e emocional causado pela exposição repetida a exigências de segurança, manifesta-se através de sobrecarga cognitiva, stress e desinteresse, com um impacto significativo na produtividade dos colaboradores e na resiliência organizacional.»
Quando os ciclos de rotação obrigatória, os pedidos de autenticação e as filas de pedidos de acesso se acumulam, a segurança deixa de parecer proteção e passa a parecer fricção. O atalho torna-se óbvio: partilhar a credencial diretamente e concluir a tarefa.
Isto é uma falha de conceção, não um problema de disciplina. As investigações da Proofpoint sobre ameaças centradas no fator humano mostram de forma consistente que os colaboradores contornam os controlos porque o caminho seguro demora mais do que o inseguro. A credencial é partilhada, a tarefa é concluída e ninguém pensa muito no assunto.
Até que algo corre mal. O DBIR de 2025 da Verizon concluiu que as credenciais continuam a ser um dos pontos de entrada mais explorados em todos os setores. O Cost of a Data Breach Report de 2025 da IBM quantifica o que isso significa na prática: as violações que envolvem credenciais comprometidas demoram, em média, 246 dias a identificar e conter (mais de oito meses de exposição não detetada) e têm um custo total médio de 4,57 milhões de dólares.
A lacuna de responsabilização é o que torna a recuperação difícil. Depois de partilhada uma credencial, perde-se a capacidade de associar ações a indivíduos. Isso é relevante para a resposta a incidentes, para as auditorias de conformidade e para a pergunta básica «quem alterou esta configuração às 2h de sábado?» As credenciais partilhadas não criam apenas risco: destroem o registo de auditoria necessário para perceber o que aconteceu depois do facto.
O efeito dominó: Impactos empresariais da partilha insegura de credenciais
A partilha insegura de credenciais cria uma exposição financeira, jurídica e reputacional que vai muito além da violação inicial. O comprometimento de credenciais é o vetor de ataque dominante em todos os setores. A violação em si raramente é a parte mais cara. A resposta a incidentes, o escrutínio regulamentar e as lacunas no registo de auditoria deixadas pelas contas partilhadas agravam os danos muito depois da intrusão inicial.
Ciclo de vida de uma palavra-passe partilhada
| Passo | Fase | Descrição |
|---|---|---|
| 1 | Criação | Uma pessoa define uma credencial partilhada |
| 2 | Distribuição | Partilhada por Slack, e-mail ou verbalmente |
| 3 | Dispersão | Um número desconhecido de pessoas detém-na |
| 4 | Exposição | A credencial aparece numa base de dados de violações |
| 5 | Comprometimento | O atacante utiliza-a em vários sistemas |
A dimensão da conformidade é específica e relevante. O artigo 32.º do RGPD exige «medidas técnicas e organizativas adequadas» para proteger os dados pessoais, e as credenciais partilhadas sem registo de auditoria não cumprem diretamente essa exigência. O critério CC6.1 dos SOC 2 Trust Services Criteria exige controlos de acesso lógico associados a identidades individuais. Os requisitos de salvaguarda técnica (Technical Safeguard) da HIPAA, nos termos do 45 CFR §164.312(a)(2)(i), impõem a identificação única de utilizadores. Partilhar um único início de sessão numa equipa viola simultaneamente os três quadros de conformidade.
Os danos reputacionais seguem um calendário diferente do dos danos financeiros. Os custos da violação são imediatos. Os custos reputacionais acumulam-se. Clientes, parceiros e reguladores têm em conta o historial de violações nas suas avaliações de risco. Uma violação baseada em credenciais que poderia ter sido evitada com uma governação de acessos básica é particularmente difícil de justificar perante um conselho de administração ou um regulador.
O cenário da saída de colaboradores ilustra o risco de forma concreta. Um colaborador sai da empresa com acesso a cinco contas partilhadas. Como as credenciais nunca foram atribuídas formalmente, ninguém sabe a que sistemas podia aceder. Revogar o acesso implica:
- Identificar todas as palavras-passe partilhadas que o colaborador conhecia
- Encontrar todos os sistemas em que essa palavra-passe foi utilizada
- Notificar todas as equipas que dependem dessas credenciais
- Rodar todas elas sem interromper nada em produção
Na prática, muitas organizações ignoram este processo por completo. É assim que os antigos colaboradores mantêm acesso ativo durante meses.
Implementar uma governação sem fricção: Soluções para a partilha segura de palavras-passe
A governação sem fricção é um modelo de gestão de credenciais que elimina a partilha insegura ao tornar o acesso seguro mais rápido do que o atalho. Assenta em três componentes: responsabilização individual (cada utilizador tem a sua própria identidade), RBAC (permissões atribuídas a funções, e não a indivíduos) e registo de auditoria (cada evento de acesso é registado e pode ser atribuído a uma pessoa).
A implementação prática exige quatro elementos:
- Um cofre de palavras-passe com controlo de acesso baseado em funções. Os utilizadores acedem às credenciais através do cofre, e não por receberem diretamente a palavra-passe. O RBAC (controlo de acesso baseado em funções) significa que as permissões são herdadas da pertença a um grupo: ao adicionar alguém ao grupo DevOps, essa pessoa obtém acesso ao cofre DevOps. Ao removê-la, o acesso é revogado de imediato.
- Cifragem de ponta a ponta com uma arquitetura zero-knowledge. As credenciais são cifradas no lado do cliente antes de saírem do dispositivo do utilizador. O servidor armazena texto cifrado. Mesmo um servidor comprometido não expõe nada utilizável. O AES-256 é a norma atual para este efeito.
- MFA em todas as contas. A autenticação multifator (MFA) não impede a partilha de credenciais, mas limita os danos quando uma credencial partilhada é comprometida. Um atacante com uma palavra-passe roubada continua a precisar do segundo fator. Para contas privilegiadas, são preferíveis tokens de hardware ou chaves FIDO2.
- Frases-passe em vez de palavras-passe curtas e complexas. Uma frase-passe de 16 carateres (quatro palavras aleatórias) é simultaneamente mais resistente a ataques de força bruta e mais fácil de memorizar pelos utilizadores do que
P@ssw0rd!2. O comprimento oferece resistência exponencial; a complexidade oferece resistência linear.
| Critério | Contas partilhadas | Cofres individuais |
|---|---|---|
| Responsabilização | Nenhuma: não é possível atribuir as ações | Total: cada ação está associada à identidade de um utilizador |
| Saída de colaboradores | Rotação manual de todas as palavras-passe partilhadas | Uma única revogação de acesso no cofre |
| Registo de auditoria | Nenhum ou incompleto | Completo, com data e hora, por utilizador |
| Raio de impacto da violação | Todos os utilizadores da credencial partilhada | Limitado ao indivíduo comprometido |
| Postura de conformidade | Não cumpre o art. 32.º do RGPD, o SOC 2 CC6.1 nem a HIPAA §164.312 | Permite cumprir os três quadros de conformidade |
A integração da gestão de identidades e acessos (IAM) alarga este modelo ao nível do diretório. Quando o Passwork está ligado ao AD/LDAP, o aprovisionamento e o desaprovisionamento de utilizadores ocorrem automaticamente. Um utilizador desativado no Active Directory perde o acesso ao cofre sem qualquer intervenção manual. É o problema da saída de colaboradores resolvido ao nível da infraestrutura.
Abordar os sistemas legados e o shadow IT
Os sistemas legados são o motivo mais comum com que as equipas justificam as credenciais partilhadas. Um sistema construído em 2008 pode não ter o conceito de contas de utilizador individuais: tem um único início de sessão de administrador, utilizado por todos os que precisam de acesso. Trata-se de uma limitação real, não de uma falha de política.
A solução prática é um padrão de conta de serviço com acesso mediado por cofre. A credencial partilhada fica no cofre, cifrada. Os utilizadores acedem ao sistema através da gestão de sessões do cofre e nunca veem a palavra-passe em bruto. O acesso é registado ao nível do cofre, mesmo que o sistema de destino não tenha capacidade de auditoria nativa. Quando alguém sai, a credencial é rodada no cofre. O próprio sistema não precisa de ser alterado.
Os segredos de utilização única e as ligações seguras resolvem o problema adjacente: ocasionalmente, é realmente necessário transmitir uma credencial a alguém fora do cofre. Uma ligação de segredo de utilização única expira após uma única visualização ou após um intervalo de tempo definido. Não é uma solução permanente, mas é categoricamente mais segura do que uma mensagem de Slack que fica no histórico do chat indefinidamente.
O shadow IT (colaboradores que utilizam gestores de credenciais pessoais para palavras-passe de trabalho) é mais difícil de detetar e acarreta riscos próprios. Um cofre pessoal não tem registo de auditoria organizacional, nem ligação ao processo de saída de colaboradores, nem garantia quanto aos padrões de cifragem. A solução é organizacional: tornar o cofre corporativo mais fácil de utilizar do que o pessoal. Se a integração demorar cinco minutos e a extensão do navegador preencher automaticamente as credenciais, a maioria dos colaboradores vai utilizá-lo. A fricção é inimiga da adoção.
Como o Passwork torna a partilha segura a opção predefinida
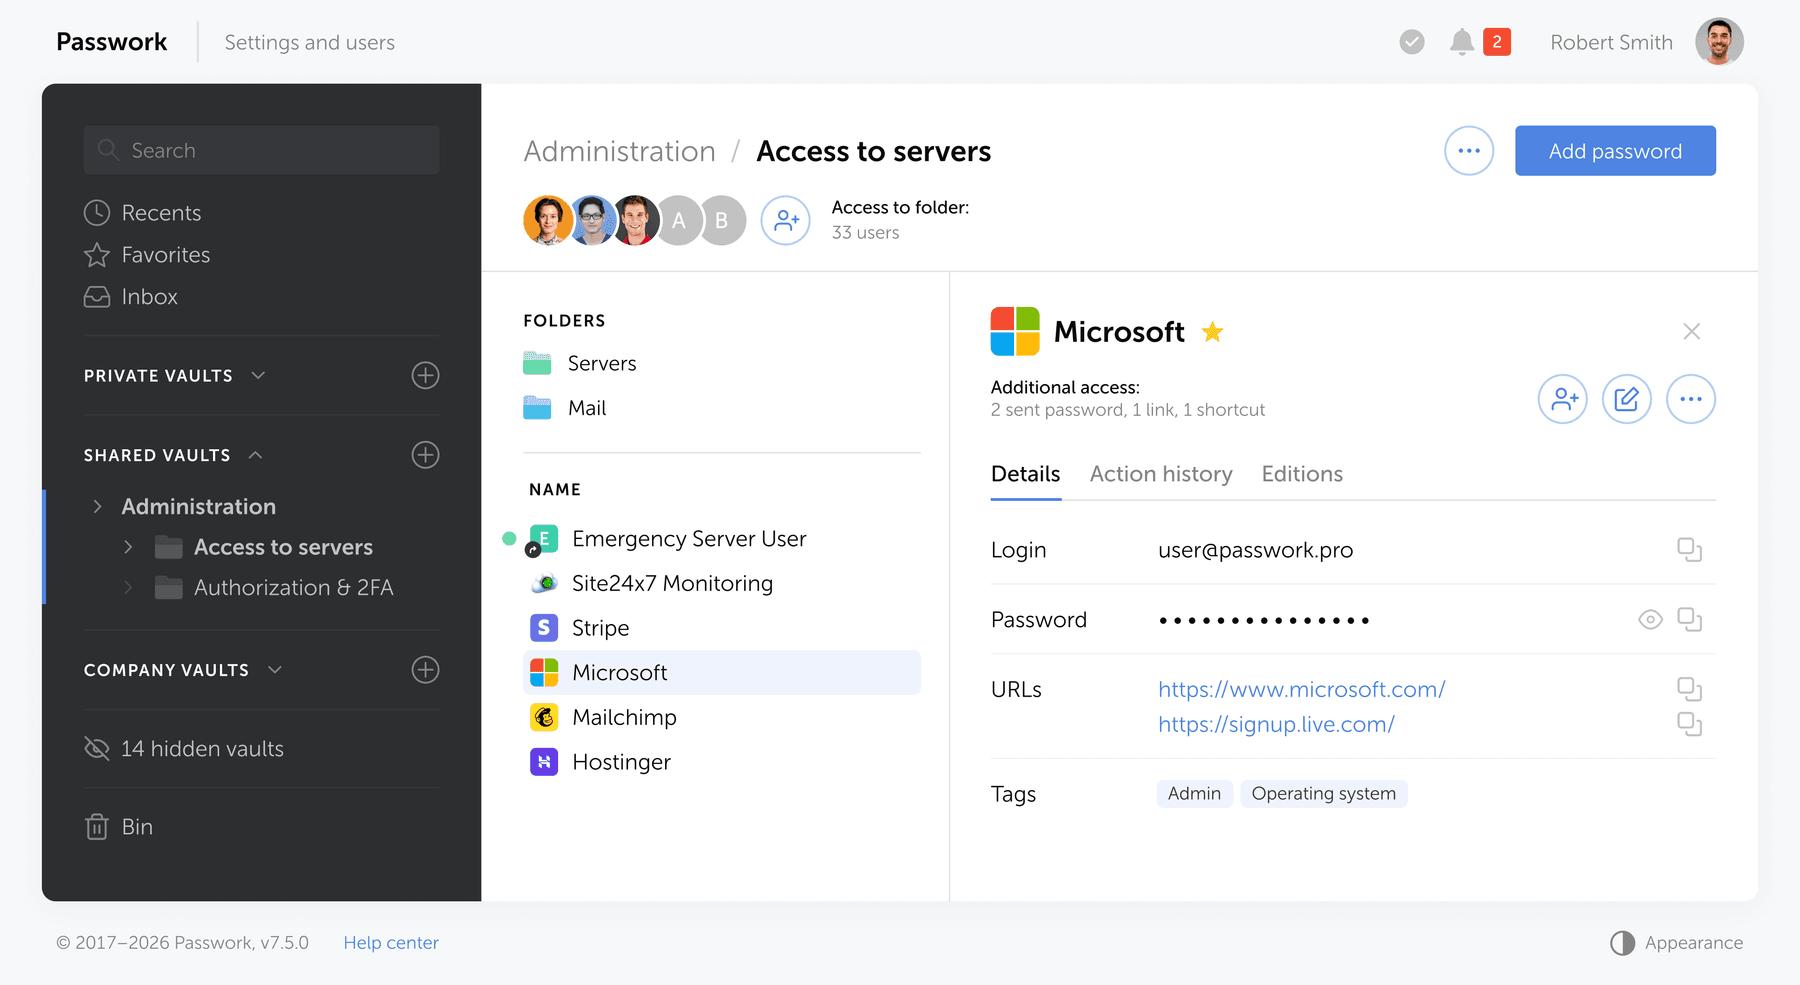
Os problemas descritos acima (credenciais partilhadas, saída de colaboradores mal gerida, registos de auditoria em falta, limitações de sistemas legados) são exatamente aqueles que o Passwork foi concebido para resolver. Eis como cada um corresponde a uma funcionalidade concreta.
- Credenciais partilhadas sem responsabilização. O Passwork substitui a entrega direta de palavras-passe por acesso mediado por cofre. Os utilizadores interagem com os sistemas através do cofre. Nunca recebem a credencial em bruto. Cada evento de acesso é registado, com data e hora, e associado a uma identidade individual.
- Saída de colaboradores mal gerida. O Passwork integra-se com o AD/LDAP. Quando um utilizador é desativado no Active Directory, o acesso ao cofre é revogado automaticamente. Sem rotação manual, sem dúvidas sobre as contas a que o utilizador podia aceder.
- Sem registo de auditoria. Cada ação no Passwork é registada. Quando ocorre um incidente, existe um log completo e atribuível. Não «alguém da equipa de DevOps», mas um utilizador específico num momento específico.
- Sistemas legados com inícios de sessão partilhados. O Passwork permite um padrão de conta de serviço: a credencial fica no cofre, cifrada. Os utilizadores acedem ao sistema através de sessões mediadas pelo cofre e nunca veem a palavra-passe. O sistema de destino não precisa de ser alterado.
- Partilha externa ocasional. Para as credenciais que realmente precisam de sair do cofre (um prestador de serviços, uma entrega pontual), o Passwork gera ligações de segredo de utilização única que expiram após uma única visualização ou um intervalo de tempo definido. Mais seguro do que uma mensagem de Slack, por conceção.
- Lacunas de conformidade. O controlo de acesso baseado em funções, a associação a identidades individuais e um registo de auditoria completo apoiam diretamente os requisitos do artigo 32.º do RGPD, do SOC 2 CC6.1 e da HIPAA §164.312. O registo de auditoria de que um regulador precisa é o mesmo de que a resposta a incidentes necessita.
Passar de uma partilha insegura para uma partilha segura: Uma migração prática em 6 passos
A maioria das equipas falha porque a transição da partilha informal para um acesso estruturado parece um projeto para o qual ninguém tem tempo. Este guia divide-a em seis passos que podem ser executados de forma incremental, reduzindo a exposição em cada fase sem perturbar as operações.
- Auditar o que está realmente a ser partilhado. Antes de resolver o problema, é preciso conhecer a sua dimensão. Inquira as equipas e documente cada credencial partilhada: a que sistema dá acesso, quem a detém e como foi distribuída. As folhas de cálculo, o histórico do Slack e as cadeias de e-mails são as fontes mais comuns. Não salte este passo. Não é possível revogar um acesso cuja existência se desconhece.
- Classificar por risco. Nem todas as credenciais partilhadas têm o mesmo risco. A prioridade deve ser definida pelo raio de impacto: primeiro as credenciais de bases de dados de produção e as contas de administrador, depois as ferramentas internas e, por fim, as contas partilhadas de baixa sensibilidade. Isto dá uma sequência de migração que reduz rapidamente a exposição sem exigir que tudo seja migrado de uma só vez.
- Implementar o cofre e integrar a equipa. Configure o Passwork e ligue-o ao serviço de diretório (AD/LDAP). Crie grupos baseados em funções que reflitam a estrutura atual das equipas. A integração funciona melhor quando o cofre já está preenchido antes de se pedir às pessoas que o utilizem. Importe as credenciais existentes para os cofres adequados antes da reunião de lançamento.
- Migrar as credenciais por ordem de prioridade. Mova primeiro as credenciais de maior risco para o cofre. Para cada uma: guarde-a no Passwork, atribua o acesso ao grupo relevante e deixe imediatamente de distribuir a palavra-passe em bruto. Para os sistemas legados que não permitem contas individuais, aplique o padrão de conta de serviço: credencial no cofre, acesso mediado através do Passwork.
- Impor o novo processo e abandonar o antigo. Bloqueie os canais informais. Isto implica uma política clara: nenhuma credencial no Slack, no e-mail ou em documentos partilhados. Para a partilha externa, utilize as ligações de segredo de utilização única do Passwork em vez de mensagens diretas. A política só funciona se o cofre já for mais fácil de utilizar do que o atalho, e é por isso que os passos 3 e 4 vêm primeiro.
- Auditar, rodar e manter. Depois de as credenciais estarem no cofre, utilize as ferramentas de auditoria de segurança do Passwork para identificar palavras-passe fracas, assinalar credenciais que não foram rodadas e rever os registos de acesso à procura de anomalias. Defina um calendário de rotação para as contas privilegiadas. Reveja trimestralmente a pertença aos grupos ou acione uma revisão automaticamente perante qualquer alteração organizacional.
A migração completa de uma equipa de 50 pessoas demora normalmente uma a duas semanas, se executada por esta ordem. A auditoria do passo 1 costuma ser a que demora mais tempo.
Pontos principais para CISOs e responsáveis de TI
A mudança essencial consiste em tratar a partilha de credenciais como um problema de governação de acessos, não de comportamento dos utilizadores. As políticas que dependem de os colaboradores «fazerem o que é correto» falham em escala. Uma arquitetura que torna o que é correto a opção fácil não falha.
- Substituir as credenciais partilhadas por acesso mediado por cofre. Os utilizadores acedem aos sistemas através do cofre, e não através da própria palavra-passe.
- Implementar o RBAC ao nível do grupo. A gestão individual de permissões não escala; a herança baseada em grupos escala.
- Impor a MFA em todas as contas privilegiadas. O comprometimento de credenciais é uma questão de quando, não de se: a MFA limita os danos.
- Estabelecer registos de auditoria antes de serem necessários. Responder a incidentes sem logs é trabalhar às cegas.
- Abordar explicitamente os sistemas legados. Uma conta de serviço num cofre não é uma solução perfeita, mas é uma solução documentada e auditável.
- Tratar o shadow IT como um sinal de conceção. Se os colaboradores utilizam ferramentas pessoais para credenciais de trabalho, as ferramentas corporativas têm um problema de fricção.
- Automatizar a saída de colaboradores. Cada dia em que um antigo colaborador mantém o acesso é uma responsabilidade. A integração com o diretório elimina o passo manual.
Conclusão
As credenciais partilhadas sempre foram uma fonte de risco. Em 2026, com ferramentas de quebra reforçadas por IA e custos de violação com uma média de 4,57 milhões de dólares por incidente, tornaram-se uma fonte de risco indefensável.
A solução não passa por pedir aos colaboradores que sejam mais disciplinados. Passa por construir sistemas em que o caminho seguro é também o mais rápido. Quando o acesso ao cofre demora menos do que uma mensagem de Slack, as pessoas utilizam o cofre. Quando a saída de colaboradores aciona uma revogação automática, os antigos colaboradores não mantêm acesso durante meses. Quando cada ação é registada, a resposta a incidentes deixa de ser um exercício de adivinhação.
Comece pelas credenciais partilhadas de maior risco: contas de administrador, acesso a bases de dados de produção, tudo o que toque em dados regulamentados. Mova-as primeiro para um cofre com controlo de acesso baseado em funções. Depois, avance por ordem de prioridade, seguindo a migração em seis passos descrita acima.
Perguntas frequentes
Porque é que a partilha insegura de palavras-passe é um risco de segurança significativo em 2026?
As ferramentas de quebra reforçadas por IA conseguem quebrar uma palavra-passe de 8 carateres em menos de 12 minutos em hardware de consumo (Hive Systems, 2025), e os ataques de credential stuffing funcionam à escala industrial com milhares de milhões de pares divulgados. As palavras-passe partilhadas eliminam a responsabilização individual: quando ocorre uma violação, não existe registo de auditoria que permita identificar quem tinha acesso ou quando.
Como podem as organizações gerir de forma segura as palavras-passe de sistemas legados que só permitem um único início de sessão partilhado?
Utilize um padrão de conta de serviço: guarde a credencial partilhada num cofre cifrado e conceda aos utilizadores acesso mediado pelo cofre, em vez da palavra-passe em bruto. O acesso é registado ao nível do cofre, mesmo quando o sistema de destino não tem capacidade de auditoria nativa. Quando há alterações de pessoal, a credencial é rodada no cofre; o próprio sistema não precisa de ser alterado.
O que é a governação sem fricção no contexto da gestão de credenciais?
A governação sem fricção é um modelo de gestão de credenciais que torna o acesso seguro mais rápido do que o atalho. Combina identidades individuais de utilizador, RBAC para a herança de permissões baseada em grupos e registo de auditoria completo, de modo que os colaboradores nunca precisam de partilhar uma palavra-passe em bruto para concluir o seu trabalho.
Como é que o shadow IT cria riscos para a segurança das credenciais?
Quando os colaboradores guardam palavras-passe de trabalho em gestores de credenciais pessoais, a organização perde os registos de auditoria, os mecanismos associados à saída de colaboradores e o controlo sobre os padrões de cifragem. O cofre pessoal de um colaborador que sai mantém todas as credenciais que lá guardou. A solução passa por tornar o cofre corporativo mais fácil de utilizar do que a alternativa pessoal: integração mais rápida, preenchimento automático no navegador, acesso móvel.
Que quadros de conformidade são violados pelas credenciais partilhadas?
As credenciais partilhadas sem atribuição individual violam o artigo 32.º do RGPD (medidas técnicas adequadas para a proteção de dados), o critério CC6.1 dos SOC 2 Trust Services Criteria (controlos de acesso lógico associados a identidades individuais) e o 45 CFR §164.312(a)(2)(i) da HIPAA (identificação única de utilizadores). Todos os três exigem a capacidade de associar eventos de acesso a uma pessoa específica.
Quanto tempo demora, normalmente, a detetar uma violação baseada em credenciais?
Segundo o Cost of a Data Breach Report de 2025 da IBM, as violações que envolvem credenciais comprometidas demoram, em média, 246 dias a identificar e conter. As contas partilhadas agravam a situação: sem comportamentos de referência individuais, a atividade anómala confunde-se com o tráfego normal de vários utilizadores e raramente aciona alertas.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan