Criar um programa de segurança sólido exige uma abordagem sistemática: começar pelos fundamentos, acrescentar controlos pela ordem certa e melhorar continuamente. A dimensão do orçamento e da equipa importa menos do que a sequência. É isso que esta lista de verificação de cibersegurança para PMEs oferece.
Esta lista de verificação segue o National Institute of Standards and Technology (NIST) Cybersecurity Framework, a mesma estrutura utilizada por organismos públicos e grandes empresas. Percorre todas as etapas, desde a redação de uma política de segurança até ao teste do plano de resposta a incidentes, com passos concretos que podem ser aplicados já esta semana.
Pontos principais
-
As 7 ações mais críticas para proteger a empresa:
- Implementar um gestor de palavras-passe e impor a MFA em todos os sistemas, começando pelas contas de e-mail e financeiras.
- Inventariar os ativos e classificar os dados antes de escolher ferramentas de segurança.
- Formar os colaboradores em phishing logo na integração e reforçar depois a formação com ações de atualização anuais e simulações trimestrais.
- Ativar as atualizações automáticas e priorizar os patches críticos. A exploração de vulnerabilidades ultrapassa agora o roubo de credenciais como causa de violações de dados.
- Aplicar a regra de cópias de segurança 3-2-1 (3 cópias / 2 suportes / 1 fora das instalações) e testar a restauração trimestralmente.
- Aplicar o princípio do menor privilégio e revogar o acesso no dia em que alguém sai.
- Elaborar e testar um plano de resposta a incidentes antes de precisar dele.
NIST Cybersecurity Framework
O NIST Cybersecurity Framework organiza o trabalho de segurança em seis funções principais: Governar, Identificar, Proteger, Detetar, Responder e Recuperar. Oferece às pequenas empresas sem departamento de segurança uma estrutura comprovada e não proprietária para organizar esse trabalho.
Cada função responde a uma pergunta diferente:
- GOVERNAR: quem decide em matéria de segurança e quais são as regras?
- IDENTIFICAR: que ativos e riscos existem de facto?
- PROTEGER: que salvaguardas impedem a ocorrência de um incidente?
- DETETAR: como se deteta que algo correu mal?
- RESPONDER: o que fazer assim que se tem conhecimento?
- RECUPERAR: como regressar à operação normal?
A lista de verificação seguinte respeita esta ordem. Dezoito passos, associados a seis funções:
| Função do NIST | Passo | Ação |
|---|---|---|
| Governar | 1 | Criar uma política de cibersegurança |
| Governar | 2 | Realizar uma avaliação de riscos |
| Governar | 3 | Cumprir os requisitos de conformidade |
| Governar | 4 | Ponderar um ciberseguro |
| Identificar | 5 | Inventariar o hardware e o software |
| Identificar | 6 | Classificar os dados |
| Proteger | 7 | Proteger as palavras-passe |
| Proteger | 8 | Impor a autenticação multifator |
| Proteger | 9 | Formar os colaboradores |
| Proteger | 10 | Proteger a rede |
| Proteger | 11 | Proteger os endpoints |
| Proteger | 12 | Fazer cópias de segurança dos dados |
| Proteger | 13 | Controlar o acesso aos dados |
| Detetar | 14 | Monitorizar os sistemas |
| Detetar | 15 | Implementar a deteção de intrusões |
| Responder | 16 | Criar um plano de resposta a incidentes |
| Recuperar | 17 | Desenvolver um plano de continuidade de negócio |
| Recuperar | 18 | Testar os procedimentos de recuperação |
GOVERNAR: Estabelecer a base da cibersegurança
É na função Governar que a maioria das pequenas empresas salta logo para a compra de ferramentas. É um erro. Sem uma política, uma avaliação de riscos e uma atribuição clara da responsabilidade pelas decisões de segurança, todos os outros controlos ficam sem direção e sem responsabilização.
Passo 1. Criar uma política de cibersegurança
Uma política de cibersegurança é o regulamento interno da organização. Define o comportamento aceitável e indica a cada colaborador o que se espera dele.
Deve abranger, no mínimo, quatro áreas:
- Utilização aceitável: o que os colaboradores podem e não podem fazer com os dispositivos, as redes e os dados da empresa, incluindo a utilização pessoal de equipamento e de software aprovado
- Política de palavras-passe: palavras-passe únicas por conta, sem credenciais partilhadas, armazenamento apenas num gestor de palavras-passe aprovado
- Tratamento de dados: como classificar, armazenar, partilhar e eliminar os dados da empresa e dos clientes
- Comunicação de incidentes: a quem recorrer e que informações fornecer quando algo parece errado
Uma política concisa, de três a cinco páginas, que os colaboradores realmente leiam vale mais do que um documento de cinquenta páginas esquecido numa unidade partilhada.
Passo 2. Realizar uma avaliação de riscos
Uma avaliação de riscos identifica os ativos mais valiosos e as maiores fragilidades, para que se saiba onde aplicar primeiro um orçamento de segurança limitado.
Importa responder a quatro perguntas:
- Que dados causariam mais danos se fossem roubados ou destruídos?
- Que sistemas são críticos para as operações diárias?
- Quais são as maiores lacunas? (Sem MFA, software desatualizado, pessoal sem formação, cópias de segurança deficientes)
- Qual é o impacto no negócio de um ataque de ransomware, de uma violação de dados ou de um tempo de inatividade prolongado?
O Small Biz Cyber Planner da FCC oferece uma avaliação guiada e gratuita, concebida especificamente para pequenas empresas. Demora cerca de 30 minutos e produz um plano de ação personalizado.
Passo 3. Cumprir os requisitos de conformidade
Consoante o setor de atividade e a localização dos clientes, a empresa pode já estar legalmente obrigada a proteger os dados que detém.
- O RGPD, no seu artigo 33.º, concede às empresas da UE 72 horas para comunicar uma violação de dados. As empresas da UE devem também consultar os requisitos de gestão de acessos da NIS2, que acrescentam expectativas específicas de registo de auditoria.
- A Security Rule da HIPAA abrange as informações de saúde dos pacientes.
- A PCI DSS rege os dados dos titulares de cartões.
- A Lei SOX exige controlos sobre a exatidão e a segurança dos dados financeiros e dos sistemas que os tratam.
O incumprimento implica um risco financeiro real. As coimas do RGPD podem atingir 20 milhões de euros ou 4 % do volume de negócios anual a nível mundial, consoante o valor mais elevado, nos termos do artigo 83.º.
Passo 4. Ponderar um ciberseguro
Um ciberseguro ajuda a cobrir os custos de uma violação de dados: investigação forense, despesas jurídicas, notificação de clientes, monitorização de crédito e perdas por interrupção da atividade.
As boas práticas de segurança continuam a ser a principal defesa. O seguro cobre apenas as consequências financeiras após um incidente. As seguradoras exigem cada vez mais prova de controlos básicos, como a MFA, a formação dos colaboradores e as cópias de segurança regulares, antes de emitirem a cobertura, e os prémios aumentaram acentuadamente nos últimos anos.
Antes de contratar uma apólice, confirme exatamente o que está excluído. Muitas apólices limitam ou excluem os pagamentos de resgates de ransomware e a cobertura de interrupção da atividade.
IDENTIFICAR: Saber o que é preciso proteger
A função Identificar constrói o trabalho de inventário e de classificação de que dependem todos os controlos seguintes. É necessário saber o que se está a proteger antes de o poder proteger.
Passo 5. Inventariar o hardware e o software
Deve manter-se um inventário atualizado de todos os dispositivos e aplicações ligados à rede: no lado do hardware, computadores, servidores, dispositivos móveis, routers e dispositivos IoT; no lado do software, sistemas operativos, aplicações de negócio, serviços na cloud e extensões de navegador.
Registe o responsável pelo dispositivo, a versão do sistema operativo, a versão do software e a data da última atualização. Este inventário cumpre três funções em simultâneo: assinala sistemas desatualizados ou sem suporte, permite localizar os dispositivos quando os colaboradores saem e mapeia a superfície de ataque real.
As ferramentas de gestão de endpoints (dispositivos terminais) automatizam esta tarefa em parques maiores; para equipas mais pequenas, basta uma folha de cálculo atualizada trimestralmente.
Passo 6. Classificar os dados
Nem todos os dados merecem o mesmo nível de proteção. Organizá-los por níveis permite concentrar o investimento em segurança onde é mais relevante.
- Públicos: materiais de marketing, conteúdos publicados
- Internos: documentos empresariais gerais cuja divulgação não causaria danos graves
- Confidenciais: dados de clientes, registos financeiros, informações de colaboradores, segredos comerciais
- Restritos: dados de cartões de pagamento, registos de saúde e outros dados sujeitos a requisitos regulamentares
Os dados confidenciais e restritos devem ser cifrados, com acesso limitado às pessoas que tenham uma necessidade de negócio documentada, e tratados de acordo com procedimentos escritos.
PROTEGER: Implementar as defesas essenciais
A função Proteger é a mais extensa desta lista de verificação, e com razão: é nela que se concentra a maioria dos controlos de segurança do dia a dia, da higiene das palavras-passe às cópias de segurança.
Passo 7. Proteger as palavras-passe
As credenciais fracas e reutilizadas continuam a ser um dos problemas mais fáceis de corrigir e, ao mesmo tempo, um dos mais explorados. O DBIR 2026 da Verizon concluiu que o abuso de credenciais representa agora 13 % das violações de dados, contra 20 % anteriormente, uma vez que a exploração de vulnerabilidades o ultrapassou, com 31 %.
A solução: um gestor de palavras-passe. Ferramentas como o Passwork geram palavras-passe únicas com 15 ou mais carateres, armazenam-nas num cofre cifrado, partilham credenciais sem as expor, assinalam as fracas ou reutilizadas através de um painel de segurança e registam quem acedeu a quê.
Mesmo com um gestor implementado, convém manter o rigor nos fundamentos: comprimento em vez de complexidade, uma palavra-passe por conta, nada digitado manualmente. Consulte o guia de higiene de palavras-passe e o artigo sobre porque é que as regras de complexidade já não funcionam.
Passo 8. Impor a autenticação multifator (MFA)
A MFA exige dois ou mais métodos de verificação: algo que se sabe (uma palavra-passe), algo que se possui (um telemóvel ou uma chave de segurança) ou algo que se é (uma impressão digital ou um reconhecimento facial).
Ativá-la de imediato em:
- Contas de e-mail (a caixa de entrada permite repor todas as outras palavras-passe)
- Sistemas financeiros
- Armazenamento na cloud
- Contas administrativas
- Qualquer sistema que contenha dados sensíveis
A investigação da Microsoft sobre segurança de identidades concluiu que a MFA bloqueia a grande maioria das tentativas de comprometimento de contas. Mesmo que um atacante roube uma palavra-passe através de phishing ou de uma violação de dados, a MFA detém-no no segundo fator.
Passo 9. Formar os colaboradores
O DBIR 2026 da Verizon concluiu que o fator humano está presente em 62 % das violações de dados: cliques em mensagens de phishing, engenharia social ou erros de configuração. As pessoas precisam de formação específica para reconhecer estas ameaças e saber como reagir quando surgem na caixa de entrada.
Convém estruturar a formação em três níveis: integração na primeira semana, uma ação de atualização anual sobre novas ameaças e alterações de políticas, e simulações de phishing trimestrais. Quando alguém falha uma simulação, a resposta deve ser um acompanhamento construtivo. As sessões devem ser curtas (15 a 20 minutos) e baseadas em cenários reais.
Temas essenciais a abordar: reconhecimento de phishing, engenharia social, higiene de palavras-passe, segurança física e comunicação de incidentes. O guia sobre engenharia social vs. ataques de phishing explica como estes conceitos se sobrepõem e onde os ataques impulsionados por IA em 2026 mudaram as regras.
Passo 10. Proteger a rede
A rede é a base sobre a qual tudo o resto funciona. Configure as firewalls com regras baseadas no princípio do menor privilégio, utilize WPA3 no Wi-Fi (WPA2 se o WPA3 não estiver disponível) e exija uma VPN para qualquer acesso remoto a dados sensíveis. O trabalho remoto introduz a maioria das lacunas. A análise sobre 10 falhas de segurança no trabalho remoto mostra o que costuma correr mal, desde palavras-passe predefinidas nos routers até VPNs não utilizadas. Se os colaboradores usarem dispositivos pessoais, consulte o guia de segurança BYOD para conhecer os controlos ao nível do dispositivo.
Passo 11. Proteger os endpoints
Os endpoints (computadores, portáteis, dispositivos móveis) são o ponto onde os colaboradores acedem aos dados e onde o malware mais frequentemente obtém um ponto de apoio.
As ferramentas de deteção e resposta em endpoints (EDR) passaram a ser o requisito mínimo: identificam comportamentos suspeitos, contêm ameaças automaticamente e acrescentam detalhe forense que o antivírus simples não oferece. Vários fornecedores já praticam preços de EDR adaptados ao orçamento de pequenas empresas.
No mínimo, cada dispositivo necessita de:
- Análise anti-malware em tempo real
- Atualizações automáticas
- Análises completas agendadas
A aplicação de patches é mais importante do que a maioria das PMEs supõe. A exploração de vulnerabilidades sem correção é agora a forma mais comum de os atacantes entrarem, segundo o DBIR 2026 citado acima. Ative as atualizações automáticas sempre que o software o permita, aplique os patches críticos no prazo de 48 horas após o lançamento e mantenha um inventário das versões de software para saber o que continua exposto.
Se os colaboradores utilizarem dispositivos móveis para trabalhar, acrescente a gestão de dispositivos móveis (MDM) para aplicar políticas, cifrar dados e permitir o apagamento remoto.
Passo 12. Fazer cópias de segurança dos dados
A regra 3-2-1: 3 cópias dos dados, 2 tipos de suporte (por exemplo, disco local e cloud), 1 cópia fora das instalações. Deve fazer-se cópia de segurança de todos os dados críticos para o negócio, do e-mail, dos registos financeiros e das configurações de sistemas, diariamente nos sistemas críticos e semanalmente nos restantes.
Conserve várias versões que abranjam pelo menos 30 dias; o ransomware permanece frequentemente inativo antes de ser ativado, pelo que são necessárias cópias de segurança limpas, anteriores à infeção. Torne as cópias de segurança imutáveis durante um período definido, para que o ransomware não as possa cifrar juntamente com os dados de produção.
Teste a restauração trimestralmente: confirme que as cópias de segurança são concluídas, que os dados são restaurados em prazos aceitáveis e que os dados restaurados são utilizáveis.
Passo 13. Controlar o acesso aos dados
O princípio do menor privilégio significa que os utilizadores recebem apenas o acesso mínimo de que as suas funções necessitam.
O controlo de acesso baseado em funções (RBAC) atribui permissões a funções. Quando alguém muda de cargo, basta alterar a atribuição de função e as permissões são atualizadas automaticamente. Um gestor de palavras-passe como o Passwork inclui este controlo de origem: o seu sistema baseado em funções permite aos administradores definir quem acede a que credenciais e impor a segregação de funções ao nível do cofre.
Reveja os acessos trimestralmente: remova de imediato os colaboradores que saíram, ajuste as funções que mudaram e revogue tudo o que seja desnecessário.
Gestão de contas privilegiadas: nas contas de administração, limite o seu número, mantenha-as separadas das contas de utilização diária, exija a MFA, registe toda a atividade e utilize acesso just-in-time sempre que possível.
Elimine as contas partilhadas. Quando uma for inevitável, controle-a através de um gestor de palavras-passe que registe quem lhe acedeu e quando.
DETETAR: Monitorizar atividade suspeita
Deve partir-se do princípio de que um atacante determinado acaba por conseguir entrar. A função Detetar serve para o perceber antes que cause danos reais.
Passo 14. Monitorizar os sistemas
Registe e monitorize:
- Tentativas de início de sessão falhadas (possível ataque de força bruta ou credenciais comprometidas),
- Padrões de acesso invulgares (inícios de sessão a partir de locais inesperados ou a horas pouco habituais),
- Alterações inesperadas nos sistemas (novas contas, edições de permissões, novo software) e
- Tráfego de rede anómalo (ligações de saída invulgares ou grandes transferências).
Para as empresas que dependem de pessoal de TI generalista em vez de uma equipa de segurança dedicada, duas opções colmatam essa lacuna:
- As ferramentas de gestão de informações e eventos de segurança (SIEM) baseadas na cloud agregam logs e assinalam anomalias, com escalões de preços concebidos para PMEs
- A deteção e resposta geridas (MDR) subcontrata a monitorização 24/7 a um fornecedor, o que permite obter deteção de nível empresarial sem criar um centro de operações de segurança interno
Passo 15. Implementar a deteção de intrusões (para PMEs avançadas)
À medida que a maturidade de segurança aumenta, convém ponderar sistemas de deteção de intrusões (IDS) ou sistemas de prevenção de intrusões (IPS). O IDS alerta para padrões de tráfego malicioso, o IPS bloqueia-o automaticamente. A maioria das pequenas empresas deve encarar estes sistemas como um investimento de segunda fase, depois de as palavras-passe, a MFA, as cópias de segurança e a formação estarem consolidadas e monitorizadas.
RESPONDER: Planear a resposta a um incidente de segurança
Um plano documentado, elaborado antes de ocorrer um incidente, reduz o tempo de resposta e limita os danos. Sem este passo, todas as decisões durante um incidente real são tomadas sob pressão e, normalmente, mal.
Passo 16. Criar um plano de resposta a incidentes (IR)
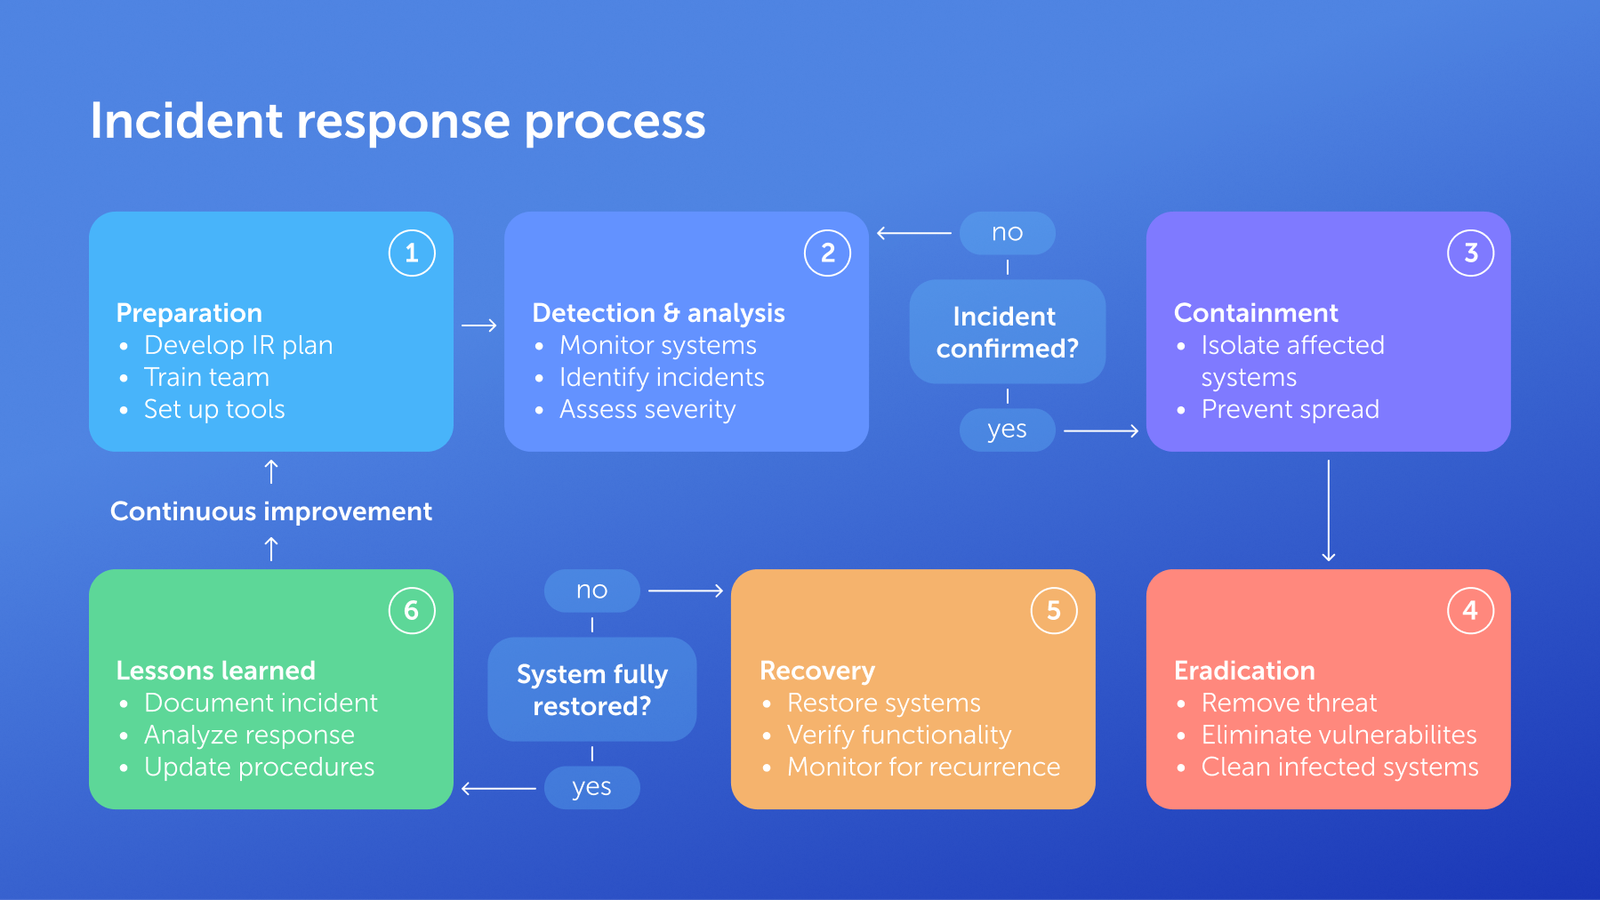
Um plano de resposta a incidentes define quem faz o quê, para que ninguém improvise quando é necessário. O ciclo de vida de seis etapas:
- Preparação: documentar o plano, atribuir funções, realizar exercícios tabletop (simulação em mesa)
- Deteção e análise: confirmar o âmbito e a gravidade
- Contenção: isolar sistemas, desativar contas comprometidas
- Erradicação: eliminar a ameaça, corrigir a causa raiz
- Recuperação: restaurar a partir de cópias de segurança limpas, repor os sistemas gradualmente
- Lições aprendidas: rever no prazo de duas semanas, atualizar o plano
Mantenha níveis de gravidade, uma lista de contactos atualizada (TI, jurídico, seguradora, autoridades policiais) e procedimentos de comunicação com clientes e meios de comunicação social. Conheça os prazos: o RGPD exige a notificação no prazo de 72 horas (artigo 33.º); muitas leis estaduais dos EUA permitem 30 a 60 dias.
RECUPERAR: Garantir a continuidade do negócio
Um plano de resposta a incidentes limpa o ambiente técnico; um plano de continuidade de negócio mantém a empresa em funcionamento enquanto isso acontece.
Passo 17. Desenvolver um plano de continuidade de negócio (BCP)
O BCP deve identificar que funções de negócio são essenciais e têm de continuar durante um incidente, como o apoio ao cliente, o processamento de encomendas ou o processamento de salários. Defina um objetivo de tempo de recuperação (RTO) para a rapidez com que cada sistema tem de ser reposto e um objetivo de ponto de recuperação (RPO) para a perda de dados aceitável, uma vez que este valor determina a frequência das cópias de segurança. O guia de planeamento de contingência do NIST constitui uma referência detalhada para desenvolver esta área.
Documente procedimentos alternativos para executar manualmente as funções críticas se os sistemas principais estiverem indisponíveis, um plano de comunicação para colaboradores, clientes e fornecedores durante uma interrupção prolongada e um plano de sucessão para as decisões, caso pessoas-chave não estejam disponíveis.
Passo 18. Testar os procedimentos de recuperação
- Realize exercícios tabletop pelo menos uma vez por ano: reúna a equipa, percorra um cenário realista e identifique as lacunas do plano antes que um incidente real o faça
- Realize testes técnicos trimestrais nos sistemas críticos: restaure efetivamente a partir de uma cópia de segurança, execute o failover para sistemas alternativos e confirme que a recuperação funciona conforme documentado
- As organizações mais maduras acrescentam periodicamente simulações à escala real, que exigem muitos recursos, mas revelam problemas que mais nenhum teste revelará
Documente todos os resultados dos testes e atualize os planos com base no que for encontrado.
Conclusão
Uma lista de verificação de cibersegurança para PMEs compensa quando é implementada por ordem: primeiro a governação e a avaliação de riscos, depois a identificação e, a seguir, os controlos de proteção que travam a maioria dos incidentes antes de começarem. A deteção, a resposta e a recuperação fecham o ciclo para os incidentes que, ainda assim, passam.
Comece esta semana pelas medidas de maior impacto e menor custo: implementar um gestor de palavras-passe, ativar a MFA em todos os sistemas e agendar a primeira sessão de formação dos colaboradores. Tudo o resto nesta lista de verificação assenta nessa base.
Perguntas frequentes
Quanto deve uma pequena empresa investir em cibersegurança?
As orientações do setor sugerem destinar 3 a 10 % do orçamento de TI à cibersegurança, aumentando essa percentagem em função do perfil de risco. Para uma empresa com um orçamento anual de TI de 50 000 dólares, isso representa cerca de 1500 a 5000 dólares por ano. Os fundamentos (um gestor de palavras-passe, a MFA, a formação dos colaboradores e as cópias de segurança) custam menos do que isso na maioria das pequenas empresas e proporcionam a maior parte da redução de risco.
O que é o NIST Cybersecurity Framework?
O NIST Cybersecurity Framework é um quadro de referência voluntário do National Institute of Standards and Technology que dá às organizações uma estrutura comum para gerir o risco de cibersegurança através de seis funções: Governar, Identificar, Proteger, Detetar, Responder e Recuperar. Aplica-se desde pequenas empresas até organismos públicos, sem impor produtos específicos.
É necessário um ciberseguro?
Um ciberseguro ajuda a compensar o custo de uma violação de dados, incluindo investigação forense, despesas jurídicas e interrupção da atividade, mas as seguradoras exigem agora prova de controlos básicos, como a MFA e as cópias de segurança regulares, antes de emitirem uma apólice. Leia atentamente as exclusões. Muitas apólices limitam ou excluem totalmente os pagamentos de resgates de ransomware.
Com que frequência deve ser realizada a formação em segurança?
Realize a formação de integração na primeira semana do colaborador, uma ação de atualização abrangente pelo menos uma vez por ano e simulações de phishing trimestrais. A frequência importa menos do que a regularidade. Uma única sessão anual sem reforço perde rapidamente o efeito, enquanto contactos curtos e regulares mantêm a sensibilização para a segurança ativa.
O que fazer em caso de ataque de ransomware?
Isole imediatamente os sistemas afetados para travar a propagação, ative o plano de resposta a incidentes e contacte as autoridades policiais e a seguradora do ciberseguro antes de ponderar qualquer pagamento de resgate. Sempre que possível, restaurar a partir de cópias de segurança limpas e testadas elimina por completo a questão do resgate. Muitas apólices de seguro excluem ou limitam os pagamentos de resgates, o que faz das cópias de segurança testadas o caminho de recuperação mais fiável.
Como saber se a segurança atual é adequada?
Aplique a avaliação de riscos do Passo 2 a esta lista de verificação: se faltar a MFA, um gestor de palavras-passe, cópias de segurança testadas ou um plano de resposta a incidentes, existem lacunas mensuráveis a colmatar. A adequação é um alvo em movimento: exige revisões de acessos trimestrais e uma reavaliação anual, à medida que o negócio e o panorama de ameaças mudam.
 Passwork Team
 Alex Muntyan
 Alex Muntyan