Uma violação de dados custa agora 1100 dólares por cada hora em que permanece por resolver. Em 2026, as violações demoraram em média 247 dias a conter, o que perfaz um recorde de 4,99 milhões de dólares por incidente. De acordo com o 2026 Cost of a Data Breach Report da IBM, elaborado com o Ponemon Institute a partir de 602 organizações afetadas por violações em 16 países, os dados deste ano revelam um tema crítico: as ameaças de IA tornaram-se o fator decisivo na economia das violações de dados.
Os atacantes que recorrem à IA são já responsáveis por 1 em cada 4 violações maliciosas, um aumento de 56 % face ao ano anterior. As organizações que utilizam a IA de forma extensiva nas suas defesas poupam 1,93 milhões de dólares por incidente. Lidos em conjunto, estes dois números definem a tensão central do relatório da IBM: o ataque avança mais depressa do que a defesa.
Principais estatísticas do Cost of a Data Breach Report 2026 da IBM
- Custo médio global de uma violação: 4,99 M USD (+12 % face ao ano anterior). Cada violação por resolver consome cerca de 1100 dólares por hora.
- Custo médio de uma violação nos EUA: 11,5 M USD (+11 % face ao ano anterior). Os custos regulamentares e empresariais nos EUA são 2,3 vezes superiores à média global.
- Ataques baseados em IA: 1 em cada 4 violações maliciosas (+56 % face ao ano anterior). Os atacantes estão a adotar a IA mais depressa do que os defensores nas áreas mais relevantes.
- Tempo médio de identificação e contenção: 247 dias, uma inversão após 5 anos de redução. Cinco anos de progresso na contenção apagados num único ciclo.
- Poupança com IA e automação de segurança: 1,93 M USD. A implementação extensiva de IA reduz os custos das violações em cerca de um terço.
- O acerto de contas dos 85 %: 85 % das organizações aumentaram o investimento em segurança após a demonstração de um modelo de IA de vanguarda, contra 64 % após uma violação real. O receio de ameaças futuras pesa agora mais do que a memória de incidentes reais.
- A lacuna de vulnerabilidades dos 18 %: metade das organizações afetadas por violações utiliza agentes de IA no respetivo centro de operações de segurança (SOC), mas apenas 18 % os dirigem para a gestão de vulnerabilidades. Os defensores aplicam a IA em todo o lado, exceto na porta de entrada que os atacantes utilizam.
- O desastre do controlo de acessos: 92 % das organizações afetadas por violações com IA não tinham controlos de acesso adequados para a IA. A gestão de identidades e acessos (IAM) é o segundo fator de redução de custos mais eficaz do estudo, e a maioria das empresas continua a não a aplicar aos seus sistemas de IA.
O que é o IBM Cost of a Data Breach Report 2026
O IBM Cost of a Data Breach Report 2026 é a 21.ª edição anual do estudo de referência da IBM sobre a economia das violações de dados. Baseia-se em entrevistas a 602 organizações de 16 países e 17 setores que sofreram uma violação entre março de 2025 e fevereiro de 2026, a que se soma um estudo complementar de maio de 2026 com 456 desses mesmos inquiridos.
Uma ressalva que convém indicar desde já: a amostra não é estatística, pelo que as margens de erro não se aplicam no sentido tradicional, e tende a favorecer organizações com programas de segurança mais maduros e dispostas a participar. Os valores devem ser encarados como referências orientativas para o planeamento, não como previsões atuariais para uma organização em particular.
Novidades do IBM Cost of a Data Breach Report 2026
A edição deste ano do relatório da IBM é a primeira a medir a implementação de IA agêntica nos centros de operações de segurança (SOCs), a primeira a acompanhar a preparação para a criptografia pós-quântica e a primeira assente num estudo complementar desencadeado por um evento real de ameaça de IA.
As entrevistas originais terminaram em fevereiro de 2026. Dois meses depois, a pré-visualização do Claude Mythos, da Anthropic, alterou a perceção das ameaças. A IBM e o Ponemon inquiriram 456 dos inquiridos originais em maio de 2026 com uma pergunta direta: isto alterou os planos de investimento?
A resposta deu origem àquilo a que este artigo chama o acerto de contas dos 85 %: uma violação real levou 64 % das organizações a aumentar o investimento em segurança, mas a notícia das capacidades de um modelo de IA de vanguarda levou 85 %. O receio de uma ameaça futura pesou mais do que a memória de um incidente real.
Outras quatro estreias marcam o ano:
- O tempo médio de identificação e contenção (MTTI/MTTC) aumentou após cinco anos consecutivos de melhoria.
- Os incidentes de shadow AI duplicaram para 43 % de todos os incidentes relacionados com IA.
- Um quarto das organizações continua a não utilizar qualquer IA ou automação na segurança.
- O relatório mede, pela primeira vez, exatamente que funções do SOC as organizações atribuem a agentes de IA. Essa repartição é aquilo a que este artigo chama a lacuna de vulnerabilidades dos 18 %, abordada mais adiante.
A violação de 4,99 milhões de dólares: Os custos globais batem recorde
O custo médio global de uma violação de dados atingiu um máximo histórico de 4,99 milhões de dólares em 2026, um aumento de 12 % impulsionado sobretudo pelos custos de deteção e escalonamento e pela perda de negócio, que representaram em conjunto 63 % do total. As coimas regulamentares, a rubrica em que mais conselhos de administração se fixam, pesam menos no total do que a análise forense, a gestão de crises, o tempo de inatividade e a perda de clientes em conjunto.
Depois de recuar para 4,44 M USD em 2025, os custos voltaram a subir para 4,99 M USD em 2026, apagando um ano de progresso e fixando um novo recorde.
![Gráfico de linhas com o custo médio global de uma violação de dados entre 2019 e 2026, a subir de 3,92 milhões de dólares para um recorde de 4,99 milhões de dólares, IBM Cost of a Data Breach Report 2026]](https://storage.ghost.io/c/ea/f1/eaf1376c-e95e-464e-9e89-2c384ddf359d/content/images/2026/07/image-32.png)
A duração da violação agrava diretamente o custo. Os incidentes que demoraram mais de 200 dias a resolver custaram às organizações 5,65 milhões de dólares em média, em comparação com 4,32 milhões de dólares nas violações contidas mais depressa.
País a país: Onde as violações custam mais
Os Estados Unidos bateram o seu próprio recorde, com um custo médio por violação de 11,5 milhões de dólares, mais do dobro da média global e um aumento de 11 % face ao ano passado, devido a coimas regulamentares mais elevadas e a custos de perturbação da atividade. Nenhum outro país se aproxima do valor dos EUA, mas a distribuição regional é reveladora por si só.
| País / região | Custo médio em 2026 | Variação homóloga |
|---|---|---|
| Estados Unidos | 11,5 M USD | +11 % |
| Médio Oriente | 8,0 M USD | — |
| Benelux | 7,37 M USD | +16 % |
| Canadá | 5,20 M USD | — |
| Alemanha | 4,93 M USD | +18 % |
| Reino Unido | 4,17 M USD | — |
| África do Sul | 3,04 M USD | +22 % |
A África do Sul registou o maior aumento percentual do estudo, com 22 %, embora o seu custo absoluto continue abaixo da média global. Esta combinação, uma base baixa a crescer depressa, indica geralmente um mercado em que o investimento em segurança não acompanhou a digitalização (e não um mercado em que as violações se tornaram especialmente graves). O Benelux, em contrapartida, já se situa entre os custos por incidente mais elevados a nível mundial e ainda assim cresceu 16 %.
Ataques baseados em IA aumentam 56 %: Os números por trás da manchete
Esta é a ameaça de IA a que o título do IBM Data Breach Report faz referência: os ataques baseados em IA representam agora mais de 1 em cada 4 violações maliciosas, um aumento de 56 % face ao ano passado, e acrescentam aproximadamente 1 milhão de dólares ao custo médio de uma violação, elevando os incidentes com IA para 6,04 milhões de dólares.
Repartição por tipo de ataque
Ao decompor os tipos de ataque, surge um padrão claro. Trata-se de atacantes a automatizar as etapas de engenharia social e de desenvolvimento de malware que antes exigiam tempo qualificado de pessoas.
- Falsificação de identidade por deepfake com IA: 45 % dos ataques com IA, a maior categoria individual
- Malware gerado por IA: 19 %
- Phishing ou outras comunicações geradas por IA: 17 %
Concentração nas infraestruturas críticas
As infraestruturas críticas absorveram os danos de forma concentrada: 62 % dos ataques baseados em IA no estudo atingiram estes setores, com os serviços financeiros (6,29 M USD em média) e a energia (5,24 M USD em média) a assumirem a maior fatia.
Ataques aos próprios sistemas de IA
Os atacantes visam também diretamente os sistemas de IA, e ambos os valores abaixo ficam acima da média global de todas as causas, o que mostra que já não se trata de curiosidades de casos-limite.
- Ataques de inversão de modelos de IA (model inversion, em que um adversário reconstrói dados de treino sensíveis a partir de um modelo implementado): 6,07 M USD em média
- Ataques de injeção de prompts (prompt injection, em que uma entrada maliciosa manipula o comportamento de um modelo): 5,89 M USD em média
A lacuna dos 18 %: Onde os defensores perdem a corrida ao armamento de IA
Metade das organizações afetadas por violações implementou agentes de IA nos seus SOCs, mas apenas 18 % os dirigiram para a gestão de vulnerabilidades. Esta é a lacuna de vulnerabilidades dos 18 %: os defensores aplicam a IA em todo o lado, exceto por onde os atacantes entram.
Para onde vão, na prática, os agentes do SOC
A maior parte da implementação de agentes no SOC concentrou-se na deteção e resposta, e não na porta de entrada que os atacantes utilizam:
- Caça a ameaças: 56 %
- Resposta e contenção: 54 %
- Análise e gestão de vulnerabilidades: 18 %
A gestão de vulnerabilidades, o trabalho pouco vistoso de encontrar e fechar as brechas por onde os atacantes entram, recebeu a menor atenção, apesar de ser exatamente onde os modelos de IA de vanguarda ameaçam alterar a equação mais depressa.
Porque é que a lacuna é perigosa agora
Em abril de 2026, a Anthropic apresentou em pré-visualização o Claude Mythos, um modelo de IA de vanguarda que passou de curiosidade de investigação a uma ameaça de IA concreta de um dia para o outro ao identificar milhares de vulnerabilidades de elevada gravidade em grandes sistemas operativos e navegadores durante os testes. A investigação da Frontier Red Team da Anthropic situou o custo de desenvolver um exploit funcional a partir de uma vulnerabilidade descoberta entre menos de 1000 dólares e 2000 dólares, algo alcançável em menos de um dia.
O setor já está a reagir
Os próprios inquiridos da IBM reconheceram a discrepância depois do sucedido, na sequência do anúncio do Mythos:
- 74 % das organizações afirmaram ter repensado a sua estratégia de implementação de agentes de IA no SOC
- A utilização prevista de agentes na gestão de vulnerabilidades subiu de 18 % em direção a 37 % em intenção declarada
A repartição por setor: Saúde, finanças e as maiores variações
O setor da saúde manteve-se como o mais dispendioso em violações de dados pelo 13.º ano consecutivo, com 6,64 milhões de dólares, embora tenha sido o único setor a registar uma redução de custos, de 10,5 % face a 7,42 milhões de dólares em 2025.
| Setor | Custo médio em 2026 | Variação homóloga |
|---|---|---|
| Saúde | 6,64 M USD | −10,5 % |
| Serviços financeiros | 6,29 M USD | +13 % |
| Indústria | 5,50 M USD | — |
| Tecnologia | 5,50 M USD | — |
| Entretenimento | 5,38 M USD | +18 % |
| Comunicações | 4,71 M USD | +20 % |
As comunicações registaram o maior aumento de todo o estudo, com 20 %, seguidas do entretenimento, com 18 %. Os serviços financeiros subiram 13 % para 6,29 milhões de dólares, prolongando uma subida de vários anos que reduziu grande parte da diferença para a saúde. Os dados pessoais identificáveis (PII) de clientes surgiram em 52 % das violações, a 192 dólares por registo em média. O roubo de propriedade intelectual foi menos frequente, 32 % das violações, mas o tipo de dados mais dispendioso por registo, com 196 dólares.
Como os atacantes entram: Phishing, cadeias de abastecimento e engenharia social
O phishing, incluindo as variantes por voz e SMS, manteve-se como o principal vetor de ataque inicial pelo quarto ano consecutivo, estando envolvido em 17 % das violações e custando em média 5,29 milhões de dólares, o valor mais elevado entre todos os vetores.
| Vetor de ataque | Percentagem de violações | Custo médio |
|---|---|---|
| Phishing (incluindo vishing/smishing) | 17 % | 5,29 M USD |
| Engenharia social | 13 % | 5,23 M USD |
| Abuso de contas válidas | — | 5,07 M USD |
| Comprometimento da cadeia de abastecimento | — | 258 dias para identificar e conter |
Onde se originam as violações
Os ataques maliciosos e criminosos foram responsáveis por 55 % de todas as violações, mais 8 pontos do que no ano anterior, à frente de outras duas causas:
- Erro humano: 23 %
- Falhas de TI: 22 %
Porque são tão lentos de detetar os ataques à cadeia de abastecimento
Comprometimento da cadeia de abastecimento e os suportes amovíveis demoraram ambos, em média, 258 dias a identificar e conter, muito acima da média global de 247 dias. Nenhum dos dois surge de forma fiável nas análises de malware nem no tráfego de rede de entrada, o que alarga o tempo de deteção para além do que é normal nos restantes vetores.
Porque é que o phishing por voz e SMS custa mais
O phishing e a engenharia social convergem no mesmo alvo: o acesso a credenciais. O phishing por voz e SMS custa mais precisamente porque uma chamada ou mensagem bem-sucedida dá muitas vezes aos atacantes acesso direto a sistemas de maior valor, dispensando por completo a etapa de entrega de malware.
O ciclo de vida da violação: 247 dias e a inversão da tendência
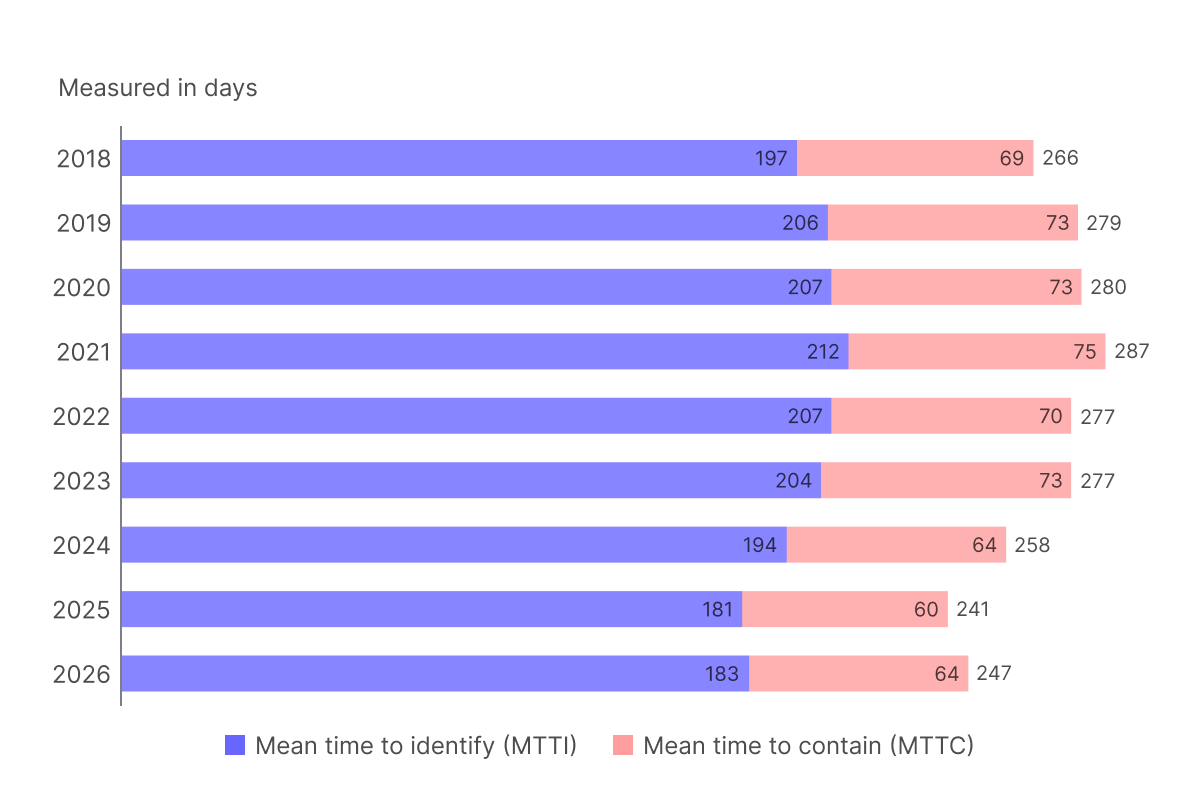
O tempo médio de identificação e contenção de uma violação de dados subiu para 247 dias, um aumento de 2,5 % que inverteu cinco anos de melhoria constante. As equipas internas de segurança continuam a superar a média, resolvendo as violações 15 % mais depressa, em 209 dias.
Quem deteta a violação e quanto tempo demora
Quem deteta a violação altera de forma substancial o tempo necessário:
| Método de deteção | Tempo para identificar e conter | Percentagem de violações |
|---|---|---|
| Equipas internas de segurança | 209 dias | 38 % |
| Fornecedores de serviços de segurança gerida (MSSPs) | 230 dias | 31 % |
| Divulgação pelo atacante | 268 dias | 17 % |
| Divulgação por terceiros | 281 dias | — |
O número incómodo desta tabela
A divulgação pelo atacante é o pior método de deteção e não é rara. As equipas internas e os MSSPs detetaram em conjunto 69 % das violações. A divulgação pelo atacante representou 17 %, o que significa que quase 1 em cada 5 organizações afetadas soube da violação por quem as atacou.
O ransomware evolui: Da cifragem à extorsão reputacional
O ransomware esteve envolvido em 39 % das violações de dados, contra 34 % no ano anterior, com 41 % desses ataques a incluírem agora ameaças de danos à reputação da marca, o que reflete uma passagem da perturbação puramente técnica para uma extorsão em várias camadas que visa a confiança e a perceção pública.
A cifragem de ficheiros e a exigência de pagamento por uma chave de decifragem eram antes toda a estratégia. Ameaçar divulgar uma violação a clientes, reguladores e imprensa, independentemente de a cifragem ter sido bem-sucedida, acrescenta um segundo ponto de pressão que não depende da qualidade das cópias de segurança. Uma organização com cópias de segurança impecáveis pode restaurar os seus sistemas em horas e, ainda assim, enfrentar uma exigência de extorsão reputacional que não consegue resolver com engenharia.
IA e automação de segurança: A defesa de 1,93 milhões de dólares
As organizações que implementaram extensivamente IA e automação de segurança reduziram o custo médio das violações em 1,93 milhões de dólares e encurtaram o ciclo de vida das violações em 65 dias em comparação com as que não utilizavam IA nem automação, uma redução de custos de cerca de 33 % que reduz também o tempo de contenção em quase um quarto.
| Nível de utilização de IA/automação | Custo médio de uma violação | Percentagem de organizações |
|---|---|---|
| Utilização extensiva | 4,00 M USD | 36 % |
| Utilização limitada | 5,05 M USD | 39 % |
| Sem utilização | 5,93 M USD | 25 % |
Uma em cada quatro organizações do estudo continua a não utilizar qualquer IA ou automação nas suas operações de segurança. Esse quarto da amostra paga quase 2 milhões de dólares a mais por incidente do que o grupo de utilização extensiva, por uma lacuna de capacidade que existe há tempo suficiente para ter um retorno do investimento bem documentado.
O desastre do controlo de acessos: 92 % das organizações afetadas por IA não tinham nenhum
Entre as organizações que sofreram uma violação relacionada com IA, 92 % não tinham controlos de acesso adequados para a IA, apesar de a gestão de identidades e acessos (IAM) se classificar como o segundo fator de redução de custos mais eficaz de todo o estudo, com 225 622 dólares poupados por violação. Apenas 40 % das organizações estendem quaisquer controlos de acesso aos seus modelos de IA e aos dados a que esses modelos acedem.
Principais fatores de redução de custos, para contexto
- Práticas de DevSecOps: 253 805 dólares poupados por violação, o fator de redução mais eficaz do estudo
- Gestão de identidades e acessos: 225 622 dólares poupados por violação, logo a seguir
A fragilidade que os dois tipos de ataque a IA exploram
Os ataques de inversão de modelos (6,07 M USD em média) e de injeção de prompts (5,89 M USD em média) visam a mesma fragilidade de fundo: um acesso que nunca foi delimitado de forma suficientemente rigorosa à partida. Nenhum dos ataques exige quebrar a cifragem nem contornar uma firewall. Ambos precisam apenas de um modelo, ou de um caminho de prompts até ele, com um alcance mais amplo do que a tarefa exige.
Porque é que isto importa para além dos sistemas de IA
É aqui que as práticas fundamentais de identidade se tornam críticas. Para uma equipa de segurança que gere milhares de credenciais em sistemas on-premises, serviços cloud e ferramentas SaaS, o valor da poupança com a IAM não é abstrato. É a diferença entre um ciclo de vida de violação de 247 dias e um de 209.
As equipas de segurança que gerem credenciais de identidades humanas e não humanas, incluindo chaves de API, contas de serviço e credenciais de agentes de IA, necessitam de uma governação de acessos centralizada, com rotação, auditoria e controlos baseados em funções, para colmatar a lacuna que 92 % das organizações afetadas por violações deixaram aberta.
Shadow AI, identidades não humanas e criptografia pós-quântica: As três ameaças emergentes
Três constatações inéditas em 2026 definem a secção prospetiva do relatório: a duplicação dos incidentes de shadow AI, a segurança das identidades não humanas a ficar atrás da adoção de IA e a preparação para a criptografia pós-quântica a manter-se rara.
Shadow AI
Shadow AI, ou seja, as ferramentas de IA que os colaboradores adotam sem aprovação de segurança, representou 43 % dos incidentes relacionados com IA em 2026, mais do dobro dos 20 % registados no ano anterior. Aproximadamente um em cada cinco destes incidentes resultou numa coima regulamentar, e apenas cerca de um terço das organizações aplica processos de aprovação rigorosos para a implementação interna de ferramentas de IA.
Identidades não humanas
Menos de metade das organizações (46 %) afirma proteger identidades não humanas, como chaves de API, contas de serviço e credenciais de máquina, nos seus fluxos de trabalho de IA, o que cria uma superfície de ataque em expansão à medida que os agentes de IA proliferam nos ambientes empresariais.
Desses 46 %, 55 % aplicam gestão do ciclo de vida das identidades de máquina, 39 % utilizam gestão de segredos dedicada, 36 % executam monitorização comportamental nas contas não humanas e 30 % aplicam especificamente controlo de acesso baseado em funções.
Criptografia pós-quântica
Apenas 26 % das organizações afetadas por violações têm um projeto de criptografia pós-quântica em curso, e 61 % não dispõem de quaisquer controlos para monitorizar e proteger ativos criptográficos, ficando expostas a ataques «harvest-now-decrypt-later» (recolher agora, decifrar mais tarde) à medida que a capacidade da computação quântica avança. Apenas 37 % cifram atualmente os dados sensíveis de forma abrangente em repouso e em trânsito, uma lacuna de base que antecede qualquer preocupação quântica.
As quatro recomendações da IBM, traduzidas em ação
As recomendações da IBM centram-se num único imperativo: colmatar a lacuna entre ataques acelerados por IA e uma defesa à velocidade humana, através da implementação de IA agêntica na gestão de vulnerabilidades, da passagem da identidade para a verificação contínua, do estabelecimento da soberania da IA e do início da transição para a criptografia pós-quântica.
- Operar a segurança à velocidade do ataque. A IBM descreve isto como colmatar a lacuna no tempo de reação. Na prática, significa implementar pelo menos um agente de IA na análise de vulnerabilidades no pipeline de CI/CD neste trimestre, e não apenas na deteção de ameaças.
- Passar a segurança de identidade para uma verificação contínua, em tempo de execução. Isto aplica os princípios de zero trust tanto às máquinas como às pessoas. O ponto de partida é auditar todas as identidades não humanas que tocam num fluxo de trabalho de IA e avançar para o acesso just-in-time em vez de credenciais permanentes.
- Reforçar o controlo da IA através da soberania da IA. A linguagem da IBM abrange a segurança integral de dados, aplicações, identidades e cloud. O primeiro passo concreto é mapear todos os pontos em que um modelo de IA toca em dados sensíveis e aplicar aí, especificamente, controlos de acesso.
- Preparar-se para o risco de segurança pós-quântico. Com 61 % das organizações sem controlos básicos de ativos criptográficos, o ponto de partida é um inventário: que sistemas ainda dependem de RSA ou ECC e quais deles protegem dados com um prazo de confidencialidade prolongado.
O que isto significa para a equipa
O relatório de 2026 da IBM descreve uma aceleração assimétrica. Os atacantes estão a adotar a IA mais depressa nas áreas que mais prejudicam, enquanto os defensores aplicam as suas melhores ferramentas em todo o lado, exceto na porta de entrada. A lacuna de vulnerabilidades dos 18 %, a taxa de falha de 92 % no controlo de acessos e o acerto de contas dos 85 % apontam todos para a mesma conclusão: a equação económica das violações mudou, e a velocidade é agora a variável que decide o resultado.
Para as equipas de segurança, a identidade continua a ser o campo de batalha. Com a IAM classificada como o segundo fator de redução de custos mais eficaz e 92 % das organizações afetadas por violações com IA sem controlos de acesso, a gestão centralizada de credenciais para identidades humanas e não humanas é uma alavanca financeira direta.
O Passwork oferece às equipas empresariais controlo de acesso baseado em funções, rotação automatizada de credenciais e acesso auditado aos cofres, o tipo de governação de identidades que colmata as lacunas específicas que este relatório quantifica.
Se a organização ainda gere credenciais privilegiadas através de folhas de cálculo, contas partilhadas ou chaves de API cuja rotação ninguém faz há um ano, o relógio de 1100 dólares por hora de uma violação já está a contar algures no ambiente da organização.
Perguntas frequentes
Qual é o custo médio de uma violação de dados em 2026?
De acordo com o Cost of a Data Breach Report 2026 da IBM, a média global atingiu um recorde de 4,99 milhões de dólares, mais 12 % do que em 2025. Nos Estados Unidos, a média foi de 11,5 milhões de dólares, mais do dobro do valor global. Os custos de uma violação incluem deteção, escalonamento, notificação, resposta pós-violação e perda de negócio.
Quanto aumentaram os ataques baseados em IA?
Os ataques baseados em IA aumentaram 56 % face ao ano anterior e representam já mais de uma em cada quatro violações maliciosas. Estes incidentes com IA custam em média 6,04 milhões de dólares, cerca de 1 milhão de dólares a mais do que as violações maliciosas sem recurso a IA.
Que setores têm os custos de violação de dados mais elevados?
A saúde lidera a lista pelo 13.º ano consecutivo, com 6,64 milhões de dólares, seguida dos serviços financeiros (6,29 M USD), da indústria e da tecnologia (ambas com 5,50 M USD) e do entretenimento (5,38 M USD). A saúde foi o único setor a registar uma redução de custos face ao ano anterior.
A IA de segurança reduz realmente os custos das violações?
Sim. As organizações que utilizam IA e automação de forma extensiva nas operações de segurança reduziram os custos das violações em 1,93 milhões de dólares e contiveram as violações 65 dias mais depressa, em média, em comparação com as que não utilizam IA nem automação, uma redução de custos de cerca de 33 %.
Qual é a causa mais comum de violações de dados?
O phishing, incluindo os ataques por voz e SMS, manteve-se como o principal vetor de ataque inicial pelo quarto ano consecutivo, estando envolvido em 17 % das violações e custando em média 5,29 milhões de dólares, o valor mais elevado entre todos os vetores de ataque analisados no relatório.
 Alex Muntyan
 Passwork Team
 Passwork Team